SafeKit: برنامج النسخ المتماثل للملفات في الوقت الفعلي على مستوى البايت ومجموعة Mirror
كيفية عمل مجموعة SafeKit المرآة SANless مع Windows/Linux
يوفر SafeKit لـ Windows/Linux توافراً عالياً بشفافية مع خفض إجمالي تكلفة الملكية (TCO) بشكل ملحوظ. ومن خلال الاستغناء عن أعباء الأجهزة والتشغيل الخاصة بالمجموعات التقليدية، يقدم SafeKit بديلاً خفيفاً للتوافر العالي بعقدتين.
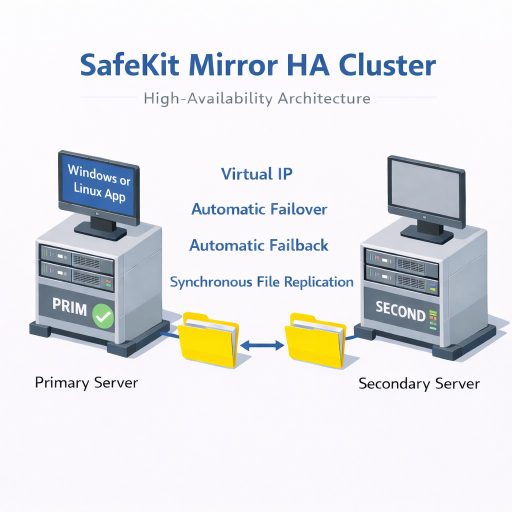
- استمرارية الأعمال المتكاملة: عنوان IP افتراضي، وتحويل تلقائي عند الفشل وعودة تلقائية، ونسخ متماثل في الوقت الفعلي ضمن حزمة واحدة.
- نسخ متماثل متزامن (دون فقدان البيانات): يضمن سلامة بيانات التطبيقات المعاملاتية وRPO=0 عند حدوث عطل.
- حماية مرنة على مستوى الملفات: نسخ قواعد البيانات والمجلدات المرتبطة بها بشفافية للتطبيق، حتى على قرص النظام.
- نشر مبسط (دون AD/LDAP): لا حاجة إلى إعداد دليل AD/LDAP أو الاعتماد على بنيته التحتية.
- لا حاجة إلى استثمار SAN للتوافر العالي: بنية دون تخزين مشترك وأقراص محلية قياسية، بلا أجهزة SAN مكلفة أو صيانة تخزين متخصصة.
- كفاءة حقيقية بعقدتين: لا حاجة إلى عقدة witness ثالثة لمنع split-brain؛ توفير يصل إلى 33% في الأجهزة والطاقة ومساحة الرفوف.
- تكرار مستقل عن الأجهزة: حرية اختيار الخوادم والتخزين الداخلي وإطالة عمر الأجهزة الحالية.
- ترخيص بتكلفة متوقعة: ترخيص دائم بدفعة واحدة، دون زيادات سنوية غير متوقعة.
يجمع SafeKit التوافر العالي في طبقة برمجية خفيفة، ويوفر التكرار واستمرارية الأعمال لـ Windows/Linux بجزء بسيط من تكلفة حلول التجميع التقليدية.
مجموعة SafeKit HA المرآة لـ Windows/Linux
⚡ دليل التثبيت السريع لمجموعة مرآة لـ Windows/Linux >
المحتويات
- كيف ينفذ SafeKit مجموعة توافر عالٍ بلا SAN لـ Windows/Linux؟
- كيف تعمل مجموعة SafeKit المرآة مع Windows/Linux؟
- مقارنة مع حلول التجميع الأخرى
- فيديو: إعداد مجموعة SafeKit HA المرآة
- 🔍 مركز التنقل للتوافر العالي من SafeKit
كيف ينفذ SafeKit مجموعة توافر عالٍ بلا SAN لـ Windows/Linux؟
ما حل SafeKit Mirror HA لـ Windows/Linux؟
يوفر SafeKit توافراً عالياً لـ Windows/Linux بين خادمين من أي علامة تجارية. حدد مجلدات بيانات تطبيق Windows/Linux وخدماته وعنوان IP افتراضياً وفحوصات المراقبة لإنشاء مجموعة دون تخزين SAN مشترك أو مهارات متخصصة. يتولى SafeKit النسخ المتماثل الفوري والتحويل التلقائي عند الفشل.
لماذا نختار حلاً موحداً للتوافر العالي بدلاً من أدوات مجزأة؟
يدمج SafeKit عنوان IP افتراضياً والتحويل عند الفشل والعودة التلقائيين ونسخ الملفات الفوري في محرك واحد. ويجنب ذلك الروابط الهشة بين المنتجات، ويوحد الإدارة، ويحد من الأخطاء البشرية.
هل أختار التوافر العالي على مستوى التطبيق أم الآلة الافتراضية (VM)؟
ينسخ التكرار على مستوى VM (Hyper-V أو KVM) الآلة الافتراضية كاملة دون الحاجة إلى معرفة التطبيق. أما التكرار على مستوى التطبيق فينسخ مجلدات بيانات محددة ويعيد تشغيل خدمات التطبيق بدلاً من نظام التشغيل بأكمله. وهو مستقل عن برنامج المحاكاة الافتراضية ويعمل في البيئات المادية والافتراضية والسحابية.
ما مزايا SafeKit مقارنة بمجموعات Windows/Linux الأخرى؟
يجمع SafeKit بين بنية دون تخزين مشترك وسهولة النشر:
- نسخ متزامن دون فقدان البيانات: RPO=0 للتطبيقات المعاملاتية، مع نسخ السجلات والإعدادات والمجلدات الأخرى أيضاً.
- مجموعة مبسطة بعقدتين: يكفي خادمان متكرران دون witness للحفاظ على النصاب. معلومات عن heartbeat وquorum.
- إدارة موحدة: إدارة التحويل عند الفشل والنسخ والمراقبة من وحدة تحكم SafeKit واحدة.
- فحوصات مخصصة: مراقبة حالة عملية Windows/Linux باستخدام checkers قابلة للتخصيص.
كيف يخفض SafeKit تكلفة Windows/Linux الإجمالية؟
- دون تكلفة تخزين: أقراص محلية بدلاً من SAN أو شبكات iSCSI أو إعدادات vSAN المعقدة.
- لا حاجة إلى إصدار Enterprise: يعمل مع الإصدارات القياسية وحتى المجانية.
- خادمان فقط: لا حاجة إلى witness ثالث للحفاظ على النصاب.
- دون اشتراكات إلزامية: ترخيص دائم بلا رسوم متكررة أو زيادات غير متوقعة.
- تكاليف تشغيل منخفضة: حل plug-and-play دون تدريب صيانة متخصص أو استشارات خارجية مكلفة.
- ترخيص مستقل عن CPU: ترخيصان يحميان عقدتين بصرف النظر عن عدد المعالجات أو الأنوية.
هل يمكن إعداد مجموعة مرآة لـ Windows/Linux دون خبرة في التجميع؟
نعم. تتولى برامج SafeKit النصية للتحويل التلقائي عند الفشل نسخ Windows/Linux وإعادة تشغيله، دون إدارة SAN متخصصة. تنفيذ مجموعة مرآة لـ Windows/Linux بسرعة.
ما التطبيقات والبيئات الأخرى التي يمكن لـ SafeKit حمايتها؟
يوفر SafeKit توافراً عالياً لـ Windows وLinux مع نسخ متزامن فوري وتحويل تلقائي عند الفشل من أجل:
- البيئات الافتراضية والمادية: آلات Hyper-V أو KVM افتراضية كاملة.
- الحاويات: Docker وPodman وK3s (Kubernetes).
- البيانات والخدمات: مجلدات الملفات والخدمات وقواعد البيانات.
- البنية السحابية: التطبيقات السحابية.
كما يوفر SafeKit مجموعات Farm مع موازنة حمل الشبكة والتحويل عند الفشل للتطبيقات عديمة الحالة مثل خوادم الويب.
💡 اطلع على جميع حلول التوافر العالي المدعومة.
كيف تعمل عنقودية المرآة (Mirror Cluster) في SafeKit مع Windows/Linux؟
الخطوة 4. العودة إلى الوضع الطبيعي
بعد اكتمال إعادة الدمج، تعود الملفات مرة أخرى إلى وضع المرآة (Mirror mode) كما كان الحال في الخطوة 1. ويعود النظام إلى وضع الإتاحة العالية (High-availability mode)، حيث يعمل تطبيق Windows/Linux على الخادم 2، ويقوم SafeKit بنسخ تحديثات الملفات متماثلاً إلى الخادم 1.
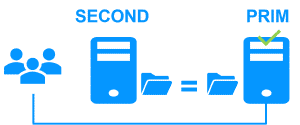
إذا رغب المسؤول في تشغيل التطبيق على الخادم 1، فيمكن القيام بذلك يدوياً من خلال لوحة تحكم الويب في الوقت المناسب، أو تلقائياً عبر الإعدادات والتكوين.
الخطوة 3. الاسترداد التلقائي بعد الفشل (Automatic failback)
تتضمن عملية الاسترداد بعد الفشل إعادة تشغيل الخادم 1 بعد إصلاح المشكلة التي تسببت في توقفه.
يقوم SafeKit تلقائياً بإعادة مزامنة الملفات، حيث يقوم بتحديث الملفات التي تم تعديلها فقط على الخادم 2 أثناء توقف الخادم 1.
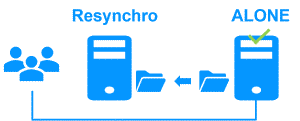
تتم عملية الاسترداد بعد الفشل دون التأثير على تشغيل تطبيق Windows/Linux، والذي يمكنه الاستمرار في العمل على الخادم 2.
الخطوة 2. النقل التلقائي عند الفشل (Automatic failover)
عندما يفشل الخادم 1، يتولى الخادم 2 المسؤولية. يقوم SafeKit بتحويل عنوان IP الافتراضي وإعادة تشغيل تطبيق Windows/Linux تلقائياً على الخادم 2.
يجد التطبيق الملفات التي تم نسخها متماثلاً بواسطة SafeKit محدثة بالكامل على الخادم 2. ويستمر التطبيق في العمل على الخادم 2 من خلال تعديل ملفاته محلياً، والتي لم تعد تُنسخ متماثلاً إلى الخادم 1.
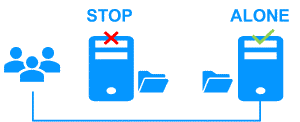
زمن النقل عند الفشل يساوي زمن اكتشاف الخطأ (30 ثانية بشكل افتراضي) بالإضافة إلى زمن بدء تشغيل التطبيق.
الخطوة 1. النسخ المتماثل في الوقت الفعلي (Real-time replication)
يقوم الخادم 1 (PRIM) بتشغيل تطبيق Windows/Linux. ويتصل العملاء بـ عنوان IP افتراضي. يقوم SafeKit بنسخ التعديلات التي تتم داخل الملفات عبر الشبكة بشكل متماثل وفي الوقت الفعلي.
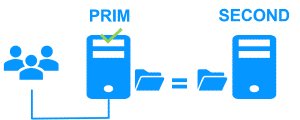
هذا النسخ المتماثل يكون متزامناً (Synchronous) دون أي فقدان للبيانات عند حدوث فشل، على عكس النسخ المتماثل غير المتزامن.
كل ما عليك فعله هو تكوين أسماء الأدلة (Directories) المراد نسخها متماثلاً في SafeKit. لا توجد أي متطلبات مسبقة لتنظيم القرص، حيث يمكن أن تقع هذه الأدلة داخل قرص النظام نفسه.
كيفية مراقبة عنقودية مرآة (SafeKit Mirror Cluster) لتطبيق Windows/Linux؟
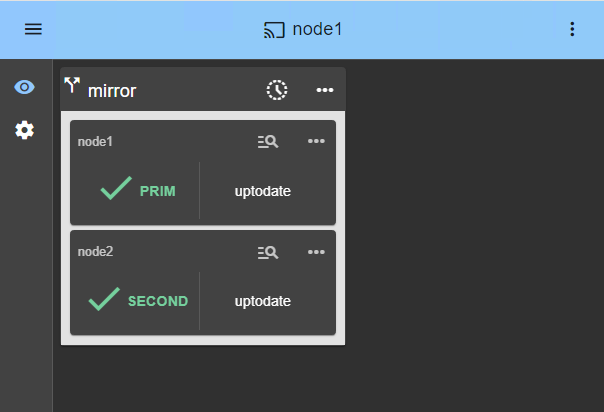
تقدم لوحة تحكم إدارة SafeKit رؤية موحدة للبنية التحتية الخاصة بالإتاحة العالية لديك. وهي تتيح للمسؤولين مراقبة الحالة التشغيلية للعنقودية وتتبع مزامنة البيانات في الوقت الفعلي.
بالنسبة لعنقودية مرآة مكونة من عقدتين (2-node)، تعرض لوحة التحكم بوضوح أدوار كل خادم:
- PRIM (الأساسي): العقدة النشطة التي تقوم حالياً بتشغيل التطبيق وإدارة عنوان IP الافتراضي. وتقوم بعمليات الكتابة على وحدة التخزين المحلية والنسخ المتماثل في الوقت الفعلي إلى العقدة الثانوية.
- SECOND (الثانوي): العقدة الاحتياطية (Standby) التي تستقبل التحديثات المتزامنة على مستوى البايت. وهي مستعدة لتولي المسؤولية فوراً في حال فشل الخادم الأساسي.
- حالة الانفراد (ALONE): تنبيه مرئي يخطرك عندما تعمل العنقودية على عقدة واحدة فقط (على سبيل المثال، أثناء الصيانة أو بعد حدوث فشل)، مما يشير إلى فقدان ميزة التكرار (Redundancy) مؤقتاً.
- تقدم إعادة المزامنة (Resynchronization): عند تعافي العقدة الفاشلة، تتحول حالتها إلى اللون البرتقالي أثناء إعادة دمج البيانات في الخلفية، مما يضمن عدم وجود أي فترة توقف عن العمل (Downtime) خلال مرحلة “العودة إلى الوضع الطبيعي”.
إلى جانب أيقونات الحالة البسيطة، توفر الواجهة إمكانية تنظيم النقل عند الفشل بنقرة واحدة (One-click failover) ، مما يسمح لك بإعادة تعيين الدور الأساسي يدوياً لإجراء الصيانة المخطط لها مع ضمان استمرارية الإتاحة لأنشطة المستخدمين.
كيفية تكوين عنقودية مرآة (SafeKit Mirror Cluster) لتطبيق Windows/Linux؟
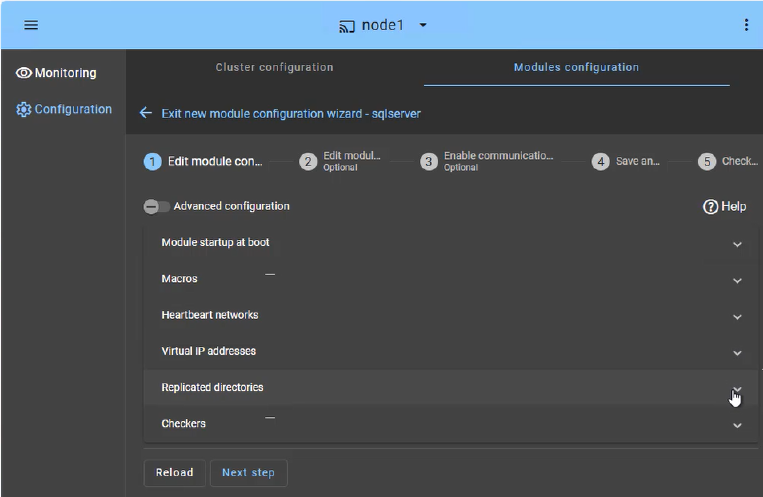
توفر لوحة تحكم ويب SafeKit واجهة سهلة لتنظيم الإتاحة العالية لتطبيقاتك الحساسة والمهمة. في خطوات قليلة فقط، يمكنك تكوين عنقودية مرآة في SafeKit لضمان استمرارية الأعمال:
- النقل عند فشل التطبيق (علامة تبويب Macros): حدد خدمات التطبيق المعينة التي سيتم إعادة تشغيلها تلقائياً في حالة حدوث فشل.
- شبكة (شبكات) نبضات القلب (Heartbeat): مسار (مسارات) اتصال مخصصة تستخدمها عقد العنقودية (Nodes) لمراقبة سلامة وإتاحة بعضها البعض باستمرار، ومزامنة قرارات النقل عند الفشل.
- إدارة عنوان IP الافتراضي (Virtual IP): قم بإعداد عنوان IP الافتراضي (VIP) لضمان إعادة اتصال العملاء بسلاسة وشفافية بعد النقل عند الفشل.
- النسخ المتماثل في الوقت الفعلي: حدد الأدلة (Directories) الحساسة لإجراء نسخ متماثل متزامن على مستوى البايت ومستند إلى المضيف.
- أدوات الفحص (Checkers): راقب سلامة وحالة التطبيق وفعّل الاسترداد التلقائي في حال تم اكتشاف فشل في إحدى العمليات (Processes).
تتضمن عنقودية SafeKit أداة فحص مخصصة لمنع انقسام الدماغ (Split-brain checker) لحل مشكلات عزل الشبكة دون الحاجة إلى جهاز شاهد ثالث (Witness Machine) أو شبكة نبضات قلب إضافية. تعرف على المزيد حول نبضات القلب، والنقل عند الفشل، والنصاب القانوني (Quorum) في العنقودية.
حدود توفر SafeKit العالي
| الحد / المتطلب | السبب والتأثير | البديل الموصى به |
|---|---|---|
| حجم النسخ المتماثل: بضع تيرابايت | وقت إعادة المزامنة بعد حدوث عطل (الخطوة 3) : • شبكة 1 جيجابت/ثانية ≈ 3 ساعات / تيرابايت • شبكة 10 جيجابت/ثانية ≈ 1 ساعة / تيرابايت (اعتماداً على أداء كتابة القرص) | • استخدام تخزين خارجي مشترَك (أكثر تكلفة وأكثر تعقيداً). |
| عدد الملفات: < 1,000,000 ملف | • أداء وقت إعادة المزامنة بعد حدوث عطل (الخطوة 3). • الوقت اللازم للتحقق من كل ملف بين العقدتين. | • وضع الملفات الكثيرة المراد نسخها بشكل متماثل في قرص صلب افتراضي / جهاز افتراضي. • سيتم نسخ الملفات التي تمثل القرص الصلب الافتراضي / الجهاز الافتراضي وإعادة مزامنتها فقط في هذه الحالة. |
| سعة التبديل عند الأعطال: ≤ 32 جهاز افتراضي (VM) | • يتم تشغيل كل جهاز افتراضي في وحدة مرآة مستقلة. • الحد الأقصى هو 32 وحدة مرآة تعمل على نفس المجموع (Cluster). | • استخدام تخزين خارجي مشترَك وحل آخر لتجميع الأجهزة الافتراضية (أكثر تكلفة وأكثر تعقيداً). |
| هندسة الشبكة: شبكة LAN/VLAN بين المواقع البعيدة | • التبديل التلقائي لـ عنوان IP الافتراضي مع عقدتين في نفس الشبكة الفرعية. • عرض نطاق ترددي جيد لإعادة المزامنة (الخطوة 3). • زمن انتقال منخفض لـ النسخ المتماثل المتزامن: عادةً < 5 مللي ثانية RTT؛ يجب التحقق من القيم الأعلى مقابل معدل كتابة التطبيق. | • استخدام موازن تحميل لعنوان IP الافتراضي إذا كانت العقدتان في شبكتين فرعيتين مختلفتين (مدعوم بواسطة SafeKit، وخصوصاً في السحابة). • استخدام حلول النسخ الاحتياطي مع النسخ المتماثل غير المتزامن للشبكات ذات زمن الانتقال العالي. |
مقارنة SafeKit لـ Windows/Linux بحلول التجميع الأخرى
| الميزة | SafeKit لـ Windows/Linux | مجموعة تحويل عند الفشل بتخزين مشترك | نسخ قواعد البيانات |
|---|---|---|---|
| البنية | SANless (دون تخزين مشترك) | تخزين مشترك (SAN/NAS) | دون تخزين مشترك |
| إعادة تهيئة التطبيق | غير مطلوبة | مطلوبة (نقل البيانات إلى قرص مشترك) | غير مطلوبة |
| نطاق النسخ | التطبيق بالكامل (قاعدة البيانات والإعدادات والسجلات) | بيانات القرص المشترك | بيانات قاعدة البيانات فقط |
| نوع النسخ | متزامن (RPO صفر) | متزامن (عبر SAN) | حسب الإصدار، وغالباً غير متزامن |
| التحويل عند الفشل والعودة | تلقائي بالكامل | تلقائي بالكامل | غالباً يدوي أو معقد |
| الاعتماد على AD/LDAP | مستقل | مطلوب في Windows | مستقل |
| تعقيد النشر | منخفض (أقل من 30 دقيقة) | مرتفع (AD والتخزين والنصاب) | متوسط (نسخ فقط) |
الخلاصة: يلغي SafeKit الحاجة إلى SAN ويبسط النشر دون الاعتماد على Active Directory أو إعدادات quorum خاصة. وهو بديل HA خفيف ومستقل عن الأجهزة، بتكلفة أقل ودون فقدان للبيانات واستعادة تلقائية.
فيديو: إعداد مجموعة SafeKit HA المرآة
فيديو SafeKit: التجميع على مستوى التطبيق (8:47)
تعرف على كيفية إنشاء مجموعة HA مرآة دون تعقيدات SAN. يستخدم العرض Microsoft SQL Server، لكن الطريقة نفسها تنطبق على قواعد بيانات وتطبيقات أخرى.
- عقدتان مع SQL Server (0:32)
- إعداد المجموعة ووحدة mirror.safe (3:58)
- اختبار نسخ SQL والترحيل والتحويل عند الفشل (4:17)
🔍 مركز توجيه SafeKit للتوافر العالي (High Availability)
استكشف SafeKit: المميزات، الفيديوهات التقنية، الوثائق، والتجربة المجانية
| نوع المورد | الوصف | رابط مباشر |
|---|---|---|
| المميزات الرئيسية | لماذا تختار SafeKit لتحقيق توافر عالي بسيط وبتكلفة اقتصادية؟ | اكتشف لماذا تختار SafeKit للتوافر العالي |
| حالات الاستخدام | اكتشف كيف يضمن SafeKit التوافر العالي للبنية التحتية الحيوية | عرض جميع حالات الاستخدام (برامج OEM، خوادم Edge، SCADA، والمزيد) |
| نموذج النشر | حل متكامل للتوافر العالي بدون شبكة تخزين (SANless HA): تجميع البرمجيات دون مشاركة الموارد (Shared-Nothing) | عرض حل SafeKit المتكامل SANless HA |
| استراتيجيات التوافر العالي | SafeKit: مقارنة بين التوافر العالي على مستوى البنية التحتية (VM) ومستوى التطبيقات | عرض خيارات SafeKit للتوافر العالي والتكرار: مستوى الجهاز الظاهري مقابل مستوى التطبيق |
| المواصفات التقنية | القيود التقنية لتجميع SafeKit (Clustering) | عرض قيود SafeKit للتوافر العالي |
| فيديوهات | SafeKit: فيديوهات توضيحية لتهيئة التوافر العالي وفشل النظام التلقائي (Failover) | عرض دروس SafeKit التعليمية لفشل النظام (Failover) |
| البنية الهندسية | كيف يعمل عنقود المرآة (Mirror Cluster) في SafeKit (النسخ المتماثل في الوقت الفعلي وفشل النظام) | عرض SafeKit Mirror Cluster: النسخ المتماثل في الوقت الفعلي وفشل النظام |
| البنية الهندسية | كيف يعمل عنقود المزرعة (Farm Cluster) في SafeKit (موازنة حمل الشبكة وفشل النظام) | عرض SafeKit Farm Cluster: موازنة حمل الشبكة وفشل النظام |
| المزايا التنافسية | مقارنة: SafeKit مقابل عناقيد التوافر العالي التقليدية (HA Clusters) | عرض مقارنة بين SafeKit وعناقيد التوافر العالي التقليدية |
| الموارد التقنية | SafeKit للتوافر العالي: الوثائق، التنزيلات، والتجربة المجانية | عرض تجربة SafeKit المجانية والوثائق التقنية |
| حلول معدة مسبقاً | مكتبة نماذج تطبيقات SafeKit: حلول توافر عالي جاهزة للاستخدام | عرض نماذج تطبيقات SafeKit للتوافر العالي |