كيف يعمل عنوان IP الظاهري (VIP) في التجمعات ذات التوفر العالي؟
ما هو عنوان IP الظاهري في مجموعة عالية التوفر؟
- التعريف: أ عنوان IP الظاهري (VIP) هو عنوان شبكة عائم يُستخدم في مجموعة عالية التوفر لضمان الوصول المستمر إلى التطبيق. على عكس عناوين IP القياسية، لا يرتبط VIP بواجهة أجهزة مادية محددة ولكنه ينتقل بين عقد المجموعة للحفاظ على نقطة دخول واحدة ثابتة للعملاء.
- لا توجد أجهزة مطلوبة: يدير SafeKit VIP على مستوى البرنامج باستخدام Gratuitous ARP (GARP)، مما يلغي الحاجة إلى موازنات التحميل الخارجية في بيئات الشبكة الفرعية نفسها.
- شفافية التطبيق: من خلال الارتباط بشخصية VIP محلية، لا تلاحظ التطبيقات أحداث تجاوز الفشل، مما يحافظ على عناوين IP لمصدر العميل وتكوينات الأمان الحالية.
- التعافي من الكوارث: يتيح استخدام شبكة LAN الموسعة استخدام نفس VIP عبر مراكز البيانات البعيدة، مما يبسط عملية تجاوز الفشل من موقع إلى آخر مقارنة بإعادة توجيه DNS المعقدة وتأخير التخزين المؤقت لـ TTL.
تنفيذ IP الظاهري في SafeKit
- المجموعات المطابقة: تتميز بعنوان IP عائم نشط فقط على الخادم الأساسي لتسهيل النسخ المتماثل وتجاوز الفشل في الوقت الفعلي.
- مجموعات المزرعة: تمكن من موازنة حمل الشبكة من خلال الحفاظ على VIP عبر جميع العقد في وقت واحد.
الفائدة الرئيسية: من خلال استخدام ARP (بروتوكول تحليل العنوان) أو MAC Address Takeover، يسمح VIP بتجاوز فشل التطبيق بشكل سلس دون إعادة تكوين العميل يدويًا، مما يضمن استمرارية العمل على مدار الساعة طوال أيام الأسبوع.
- السحابة والشبكة الفرعية المتعددة: تتم إدارتها عبر عمليات فحص سلامة موازن التحميل الخارجي (AWS وAzure وGCP) لإعادة توجيه حركة المرور عبر شبكات فرعية مختلفة.
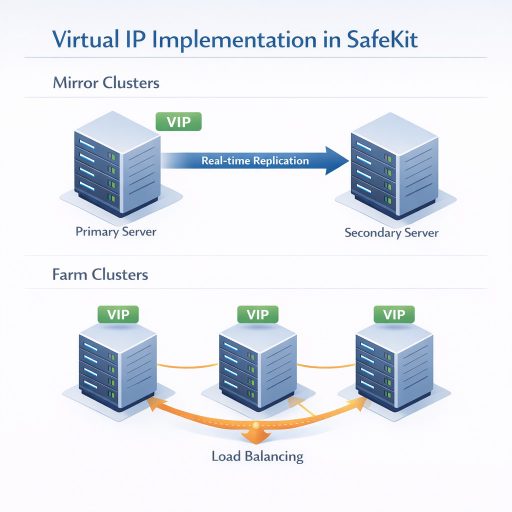
استراتيجيات تنفيذ IP الافتراضية للمجموعات المطابقة والمزرعة في SafeKit.
جدول المحتويات
- كيف يعمل عنوان IP الظاهري (VIP) في تجاوز فشل الشبكة الفرعية نفسها (مجموعة مرآة)
- كيف يعمل عنوان IP الافتراضي (VIP) عبر شبكات فرعية مختلفة (مجموعة مرآة)
- كيف يعمل عنوان IP الظاهري المتوازن للتحميل في مزرعة الشبكة الفرعية نفسها (مجموعة المزرعة)
- كيف يعمل عنوان IP الظاهري المتوازن للتحميل عبر شبكات فرعية مختلفة (مجموعة المزرعة)
- عنوان IP الافتراضي مقابل إعادة توجيه DNS: لماذا يفشل تجاوز فشل DNS في كثير من الأحيان
- المقارنة: تنفيذ عنوان IP الافتراضي وزمن الوصول وشفافية التطبيق
- تكوين عنوان IP افتراضي لموازنة تحميل الشبكة والتوافر العالي
- الأسئلة الشائعة حول IP الظاهري (VIP)
- 🔍 SafeKit مركز الملاحة عالي التوفر
كيف يعمل عنوان IP الظاهري (VIP) في تجاوز فشل الشبكة الفرعية نفسها (مجموعة المرآة)
تجاوز الفشل وإعادة توجيه الشبكة تلقائيًا في شبكة فرعية محلية
بالنسبة للمؤسسات التي تتطلب استمرارية أعمال سلسة ضمن بنية تحتية محلية، يوفر SafeKit التوفر العالي المحدد بالبرمجيات لمجموعات الشبكة المحلية حلاً قويًا ومؤتمتًا لإدارة عناوين IP الافتراضية وتجاوز فشل التطبيقات في الوقت الفعلي.
مجموعة المرايا المحلية: تجاوز فشل Windows أو Linux السلس ثنائي العقدة
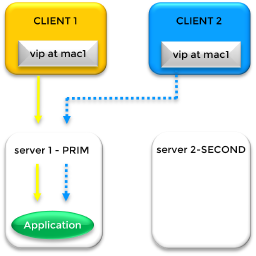
SafeKit VIP Aliasing وتعيين عنوان MAC في مجموعة مرآة SafeKit القياسية حيث توجد كلا العقدتين في نفس الشبكة الفرعية المحلية، يتم تحقيق التوفر العالي من خلال IP الظاهري المحدد بواسطة البرنامج (VIP). على عكس الحلول القائمة على الأجهزة، يقوم SafeKit بإدارة VIP مباشرة داخل مكدس شبكة نظام التشغيل. يعمل VIP كنقطة دخول منطقية مستمرة للعملاء، حيث يتم وضعه فوق عناوين IP الفعلية الفريدة للخادم 1 والخادم 2 عبر الاسم المستعار IP.
SafeKit’s Advanced IP Aliasing ودعم VIP المتعدد
الميزة الرئيسية لحل SafeKit هي مرونته في إدارة هويات الشبكة. VIP هو عنوان IP ثالث “يطفو” بين العقد. والجدير بالذكر أن SafeKit قادر على إدارة عناوين IP افتراضية متعددة داخل مجموعة واحدة. يمكن تعيينها لنفس بطاقة Ethernet الأساسية أو توزيعها عبر بطاقات فعلية مختلفة، مما يسمح بتكوينات معقدة حيث ترتبط الخدمات المختلفة بهويات افتراضية محددة.
آلية تجاوز الفشل: ARP غير المبرر (GARP)
يضمن SafeKit عدم التدخل اليدوي أثناء فشل الأجهزة. في ظل العمليات العادية، يتم تعيين VIP إلى عنوان MAC الخاص بالخادم 1 (mac1). إذا اكتشف SafeKit فشل نبضات القلب على الخادم 1، فإنه ينفذ عملية استرداد من خطوتين:
- استرداد التطبيق: يقوم SafeKit بإعادة تشغيل خدمات التطبيقات المهمة على الخادم 2 تلقائيًا.
- إعادة توجيه الشبكة: يبث SafeKit على الفور رسالة ARP (GARP) المجانية. يؤدي هذا إلى تحديث ذاكرات ARP المؤقتة لجميع محولات الشبكة والعملاء المتصلين، وإعادة تعيين VIP إلى عنوان MAC الخاص بالخادم 2 (mac2).
مراكز البيانات عن بعد وشبكات VLAN الموسعة
على الرغم من استخدامها عادةً للمجموعات المحلية، فإن خوارزمية الشبكة الفرعية نفسها SafeKit هي الخيار المفضل لـ التعافي من الكوارث (DR) عبر المواقع البعيدة المتصلة عبر شبكة LAN ممتدة أو شبكة VLAN ممتدة. تسمح لك هذه البنية “الممتدة” بالحفاظ على شبكة فرعية واحدة عبر المسافات الجغرافية، مما يؤدي إلى تبسيط هيكل الشبكة بشكل كبير وتجنب الحمل الزائد لبروتوكولات التوجيه المعقدة.
⚠️ ملاحظة: إعادة توجيه الطبقة الثانية عبر Gratuitous ARP هو الحل الأكثر شفافية للتطبيقات. على عكس إعادة توجيه الطبقة 3 باستخدام موازن التحميل، فإنه يتجنب ترجمة IP المصدر/الوجهة (SNAT/DNAT). يتلقى التطبيق حركة المرور مباشرة باستخدام عنوان IP الأصلي للعميل، ويتم تكوين عنوان IP الظاهري محليًا. تفضل العديد من التطبيقات رؤية عنوان IP الظاهري محليًا واستلام عنوان IP الأصلي للعميل مباشرة. وبدون هذه الشفافية، قد لا تعمل كما هو متوقع بسبب ترجمات الشبكة المعقدة.
كيف يعمل عنوان IP الافتراضي (VIP) عبر شبكات فرعية مختلفة (مجموعة مرآة)
تنسيق حركة المرور الجاهزة للسحابة عبر تكامل موازن التحميل
من خلال الاستفادة من البنية التحتية للشبكة الخارجية، SafeKit التوفر العالي المحدد بواسطة البرامج لمجموعات مناطق توافر الخدمات المتعددة والمجموعات السحابية يتكامل بسلاسة مع موازن أحمال الشبكة لتنظيم تجاوز فشل حركة المرور عبر شبكات فرعية ومناطق توفر منفصلة.
مجموعات مرآة عبر الشبكة الفرعية: تنفيذ نظامي التشغيل Windows وLinux
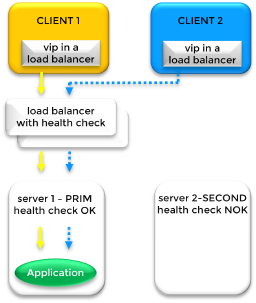
توجيه حركة مرور الشبكة الفرعية المتعددة عبر فحوصات صحة موازن التحميل عندما تتواجد عقد المجموعة في شبكات فرعية مختلفة، لا يكون تجاوز الفشل القياسي المستند إلى ARP ممكنًا. في هذا السيناريو، تتم استضافة Virtual IP (VIP) على Load Balancer (LB) بدلاً من بطاقة Ethernet الخاصة بالخادم. يعمل Load Balancer كبوابة، حيث يقوم بتوجيه حركة المرور إلى عناوين IP الفعلية للعقد الأساسية والثانوية بناءً على التوفر في الوقت الفعلي.
التوجيه الديناميكي عبر فحوصات الصحة SafeKit
يدير SafeKit توجيه حركة المرور من خلال توفير عنوان URL للتحقق من الصحة مخصص على كل عقدة. يقوم Load Balancer بالاستعلام عن عناوين URL هذه لتحديد حالة المجموعة:
- العقدة الأساسية (PRIM): يقوم فحص الصحة بإرجاع
HTTP 200 OK. يقوم Load Balancer بتوجيه كل حركة المرور هنا. - العقدة الثانوية (SECOND): يقوم فحص الصحة بإرجاع
HTTP 404 NOT FOUND. لا يرسل Load Balancer أي حركة مرور إلى هذه العقدة.
أثناء حدث تجاوز الفشل، يقوم SafeKit بتبديل استجابات فحص السلامة على الفور، مما يؤدي إلى تشغيل Load Balancer لإعادة توجيه حركة مرور العميل إلى الخادم الأساسي الجديد.
⚠️ ملاحظة: يوفر SafeKit منطق التحقق من الصحة؛ يجب توفير موازن التحميل الفعلي أو الظاهري من خلال البنية التحتية لشبكتك.
التكامل السحابي: AWS وAzure وGCP
يعد نموذج “Load Balancer + Health Check” هو المعيار الصناعي لـ التوفر السحابي العالي. من الضروري تنفيذ SafeKit في بيئات مثل:
- 💡 Amazon AWS (موازن تحميل شبكة AWS)
- 💡 Microsoft Azure (موازن تحميل Azure)
- 💡 Google Cloud (GCP) (موازنة التحميل السحابي من Google)
اعتبارات الشبكة: موازن التحميل مقابل شبكة LAN الموسعة
إذا لم تكن هناك رغبة في استخدام موازن التحميل، فاستشر فريق الشبكة الخاص بك حول تنفيذ شبكة LAN ممتدة (تمديد VLAN) بين الشبكات الفرعية. يتيح لك ذلك العودة إلى نموذج VIP “نفس الشبكة الفرعية” الأبسط.
⚠️ ملاحظة: عند اختيار Load Balancer، تأكد من أن تطبيقك متوافق مع ترجمة IP المصدر/الوجهة (SNAT/DNAT). باستخدام Load Balancer، قد يفقد التطبيق تتبع هوية المستخدم الأصلي أو يفشل في البدء لأنه لم يعد يرى عنوان IP الظاهري الذي تم تكوينه مباشرة على واجهة الشبكة الخاصة به.
كيف يعمل عنوان IP الظاهري المتوازن للتحميل في مزرعة الشبكة الفرعية نفسها (مجموعة المزرعة)
أداء قابل للتطوير: موازنة التحميل والتكرار على مستوى النواة
بالنسبة للبيئات ذات حركة المرور العالية، يشرح دليل البنية: التوفر العالي القابل للتطوير مع مجموعات المزرعة متعددة العقد كيف تقوم SafeKit بتوزيع أحمال العمل عبر خوادم نشطة متعددة مع الحفاظ على التكرار الكلي.
بنية مجموعة المزرعة: موازنة التحميل عبر عقد Windows أو Linux
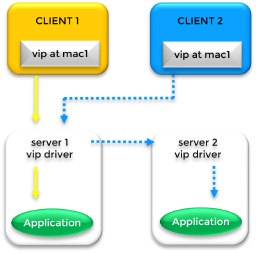
معالجة حركة المرور الموزعة عبر تصفية Kernel في مجموعة مزرعة موازنة التحميل، يتم استخدام عنوان IP الظاهري (VIP) لتوزيع طلبات العملاء عبر خوادم متعددة في وقت واحد. على الرغم من أن هذا المثال يحتوي على عقدتين، إلا أن البنية تتدرج لدعم مزارع الخوادم الأكبر حجمًا. في تكوين الشبكة الفرعية نفسها، يتم تكوين VIP على بطاقة Ethernet الخاصة بـ كل خادم في المجموعة عبر الاسم المستعار لـ IP.
توزيع حركة المرور: مرشح مستوى النواة
على عكس مجموعة تجاوز الفشل البسيطة، تقوم مجموعة المزرعة بإدارة حركة المرور من خلال مرشح متخصص على مستوى النواة. تعمل العملية على النحو التالي:
- تعيين ARP: في ذاكرات ARP المؤقتة للعملاء، يرتبط VIP مبدئيًا بعنوان جهاز واحد (على سبيل المثال،
mac1للخادم 1). - تقسيم الحزم: عندما يستقبل الخادم 1 حركة المرور، يقوم مرشح kernel SafeKit بتحليل هوية الحزم الواردة (استنادًا إلى Client IP أو TCP Port).
- مشاركة التحميل: يحدد الفلتر الحزم التي يجب معالجتها محليًا والتي يجب إعادة توجيهها إلى العقد الأخرى (على سبيل المثال، الخادم 2) للمعالجة، مما يضمن عبء عمل متوازن.
تجاوز الفشل وإعادة التوجيه باستخدام ARP المجاني
في حالة فشل العقدة الأساسية (الخادم 1)، تحافظ المجموعة على التوفر من خلال ARP (GARP) المجاني. يبث SafeKit رسالة GARP لتحديث ذاكرات التخزين المؤقت لـ ARP للعميل باستخدام mac2 للخادم 2. وهذا يضمن أنه حتى في حالة فشل “نقطة الإدخال” الأساسية، تتم إعادة توجيه العملاء على الفور إلى العقد الباقية في المزرعة.
النشر في المواقع البعيدة
بالنسبة للمؤسسات التي تعمل عبر مراكز البيانات البعيدة، تظل خوارزمية موازنة التحميل هذه فعالة بشرط أن تكون المواقع مرتبطة عبر شبكة LAN موسعة أو VLAN. يؤدي هذا إلى إنشاء بيئة افتراضية “نفس الشبكة الفرعية”، وهي التكوين الأكثر كفاءة لمجموعات المزرعة الموزعة جغرافيًا.
كيف يعمل عنوان IP الظاهري المتوازن عبر شبكات فرعية مختلفة (مجموعة المزرعة)
تحجيم متعدد المناطق: تنظيم حركة المرور عبر الشبكات الفرعية السحابية
يوفر دليل البنية: توسيع نطاق مجموعات المزرعة في البيئات متعددة المناطق والسحابة مخططًا لتوزيع أحمال عمل التطبيق عبر مناطق توافر منفصلة وشبكات فرعية.
مجموعات المزرعة عبر الشبكة الفرعية: قابلية التوسع متعددة العقد لنظامي التشغيل Windows وLinux
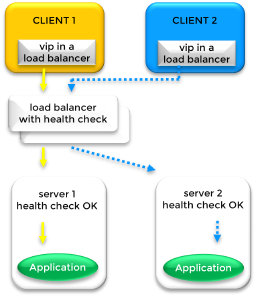
توزيع حركة المرور العالمية عبر موازنة التحميل الخارجي عندما يتم توزيع عقد المزرعة عبر شبكات فرعية مختلفة (شائعة في عمليات النشر السحابية لمناطق الخدمات المتعددة)، تتم إدارة IP الظاهري (VIP) بواسطة موازن التحميل (LB) خارجي. يحتفظ LB بـ VIP ويوجه حركة المرور الواردة إلى عناوين IP الفعلية للخوادم الموجودة في الشبكات الفرعية الخاصة بها.
قواعد توجيه حركة المرور الذكية وموازنة التحميل
يقوم Load Balancer بتوزيع طلبات العميل بناءً على عاملين أساسيين:
- قواعد التوزيع: يتم تقسيم حركة المرور وفقًا لتقارب الجلسة أو خوارزميات موازنة التحميل (على سبيل المثال، تحليل عنوان IP للعميل أو منفذ TCP للعميل).
- توفر العقدة: يتم توجيه حركة المرور فقط إلى العقد السليمة كما هو محدد بواسطة فحص الصحة SafeKit.
⚠️ ملاحظة: يوفر SafeKit منطق التحقق من الصحة؛ يجب توفير موازن التحميل الفعلي أو الظاهري من خلال البنية التحتية لشبكتك.
آلية فحص الصحة SafeKit
يوفر SafeKit عنوان URL للتحقق من السلامة في الوقت الفعلي على كل خادم في المزرعة لتوصيل حالته التشغيلية إلى Load Balancer:
- Node UP: يقوم فحص الصحة بإرجاع
HTTP 200 OK. يقوم Load Balancer بتضمين هذا الخادم في التدوير النشط. - عقدة لأسفل/تجاوز الفشل: إذا فشل خادم أو تطبيق، تقوم SafeKit بإرجاع
HTTP 404 NOT FOUND(أو تصبح الخدمة غير قابلة للوصول). يتوقف Load Balancer على الفور عن إرسال حركة المرور إلى العقدة الفاشلة.
معايير النشر السحابي: AWS، وAzure، وGCP
هذه البنية هي النموذج الأساسي لـ مجموعات Cloud Farm، مما يضمن أنه في حالة انقطاع اتصال شبكة فرعية أو منطقة بأكملها، تستمر العقد المتبقية في التعامل مع الحمل. هذا مدعوم أصلاً بواسطة:
- 💡 Amazon AWS (موازن تحميل شبكة AWS)
- 💡 Microsoft Azure (موازن تحميل Azure)
- 💡 Google Cloud (GCP) (موازنة التحميل السحابي من Google)
IP الظاهري مقابل إعادة توجيه DNS: لماذا يفشل تجاوز فشل DNS في كثير من الأحيان
فخ انتشار DNS: لماذا يتفوق كبار الشخصيات على إعادة توجيه DNS
غالبًا ما يؤدي الاعتماد على DNS لتجاوز الفشل إلى خلق شعور زائف بالأمان في البنى ذات التوفر العالي. على الرغم من أن تعديل سجل DNS للإشارة إلى خادم النسخ الاحتياطي يبدو وكأنه مسار استرداد مباشر، إلا أنه يقدم متغيرًا مهمًا: زمن الوصول غير المتوقع. نظرًا لأن إعادة التوجيه المستندة إلى DNS تعتمد على نظام بيئي غير خاضع للرقابة من وحدات الحل العودية المتوسطة للاعتراف بالتغيير ونشره، فهو غير متوافق بشكل أساسي مع متطلبات “عدم التوقف” لخدمات المؤسسات الحديثة.
السيناريو الفني: تحليل DNS والعميل “المتوقف”.
في إعداد الشبكة القياسي، يعمل الاسم الظاهري (اسم DNS) كنقطة دخول يمكن للمستخدم قراءتها. ومع ذلك، لكي تنتقل البيانات عبر الشبكة، يجب أن يتم تحويل هذا الاسم إلى عنوان IP فعلي محدد.
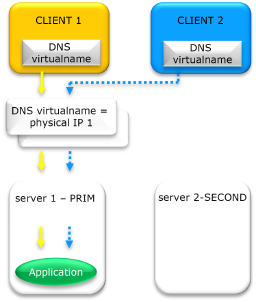
تحليل DNS والعملاء “المعلقون” على عنوان IP الفعلي 1 في مجموعة عالية التوفر
الحالة الحالية: قرار IP الفعلي 1
في البداية، يقوم العميل 1 والعميل 2 بالاستعلام عن نظام DNS للاسم الظاهري. يقوم النظام بإرجاع Physical IP 1. يقوم العملاء بعد ذلك بإنشاء اتصال شبكة مباشر (مقبس) إلى عنوان الجهاز المحدد هذا.
تحدي تجاوز الفشل: إعادة التوجيه إلى IP الفعلي 2
إذا فشل الخادم عند عنوان IP الفعلي 1، يقوم المسؤول بتحديث سجل DNS للإشارة إلى Physical IP 2. لإعادة توجيه العملاء بنجاح، يجب أن يحدث التسلسل “المثالي”:
- يجب أن تنتهي صلاحية مدة البقاء (TTL) على جميع مزودي خدمة الإنترنت المتوسطين ومحللي الشركات.
- يجب مسح ذاكرة التخزين المؤقت لـ DNS المحلية على كل من العميل 1 والعميل 2.
- يجب أن يقوم التطبيق بإغلاق مأخذ التوصيل الموجود الخاص به وبدء بحث DNS new.
إذا تم تفويت أي من هذه الخطوات، سيظل العميل 1 والعميل 2 “عالقين” أثناء محاولة الاتصال بـ IP الفعلي 1 الميت، مما يؤدي إلى توقف الخدمة على الرغم من التحديث في سجلات DNS.
“الصندوقان الأسودان” لإعادة توجيه DNS
- التخزين المؤقت المتكرر: يتجاهل العديد من موفري خدمة الإنترنت (ISP) ومحللي DNS للشركات إعدادات TTL المنخفضة لتقليل حركة المرور، وغالبًا ما يقومون بتخزين عنوان IP الفعلي “القديم” مؤقتًا لمدة دقائق أو حتى ساعات بعد انتهاء الصلاحية المطلوب.
- استمرارية التطبيق: غالبًا ما تقوم التطبيقات الحديثة (مثل الخدمات الصغيرة المستندة إلى Java أو متصفحات الويب) بإجراء بحث DNS مرة واحدة فقط عند بدء التشغيل. حتى إذا تم تحديث سجل DNS إلى IP الفعلي 2، يستمر التطبيق في استخدام IP الأولي المخزن في ذاكرته الداخلية.
الاستنتاج
تعد إعادة توجيه DNS حلاً غير متناسق للحل عالي التوفر. لتجاوز الفشل بشكل فوري داخل بيئة محلية أو إقليمية، يعد Virtual IP (VIP) المحدد بواسطة البرنامج الطريقة الوحيدة لضمان استمرارية عدم التوقف عن العمل.
المقارنة: تنفيذ عنوان IP الافتراضي، وزمن الوصول، وشفافية التطبيق
مقارنة فنية بين طرق إعادة توجيه عنوان IP الظاهري (VIP) مقابل إعادة توجيه DNS لتحقيق التوفر العالي والتعافي من الكوارث.
| البيئة وحالة الاستخدام | نوع التوفر العالي | آلية إعادة التوجيه | زمن وصول الشبكة | شفافية التطبيق ومحلية IP |
|---|---|---|---|---|
| أساسي/احتياطي (توافر عالي) | كتلة المرآة | استحواذ مجاني على ARP/MAC | منخفض جدًا: حان وقت اكتشاف وإرسال بث GARP | الشفافية الكاملة: عنوان IP الظاهري محلي على العقدة النشطة. يتم الحفاظ على IP العميل. |
| موازنة التحميل (نشط/نشط) | مجموعة المزرعة | مرشح الشبكة على مستوى النواة / GARP | منخفض جدًا: حان الوقت لاكتشاف عوامل تصفية الشبكة وإعادة تكوينها | الشفافية الكاملة: عنوان IP الظاهري محلي على جميع العقد. يتم الحفاظ على IP العميل. |
| نفس الشبكة الفرعية / شبكة LAN الموسعة (تمديد شبكة VLAN) | التعافي من الكوارث (مراكز البيانات البعيدة) | التعرج القياسي لـ IP / GARP | منخفض: يعتمد على شبكة VLAN RTT الممتدة (وقت الرحلة ذهابًا وإيابًا) | الشفافية الكاملة: عنوان IP الظاهري محلي على العقد. يتم الحفاظ على IP العميل. |
| شبكات فرعية مختلفة | التعافي من الكوارث (مراكز البيانات البعيدة / السحابة) | موازن الحمل الخارجي | متوسط: زمن استجابة أعلى لتجاوز الفشل بسبب الفواصل الزمنية للتحقق من صحة Load Balancer | ⚠️ الشفافية الجزئية: يستخدم SNAT/DNAT. عنوان IP الظاهري ليس محليًا على العقد. عنوان IP للعميل ليس محفوظًا. يجب أن يدعم التطبيق ذلك. |
| إعادة توجيه DNS: لا يوجد VIP | التعافي من الكوارث (مراكز البيانات البعيدة) | تحديث سجل DNS (الاسم / عنوان IP الفعلي) | عالية/غير متوقعة: تعتمد على DNS TTL (مدة البقاء) والتخزين المؤقت لـ DNS للعميل. | ⚠️ غير موثوق به: يجب على العميل إعادة حل DNS. في أغلب الأحيان، يستمر العملاء في استخدام عنوان IP القديم الذي تم حله عند بدء التشغيل ولا تتم إعادة توجيههم بعد تجاوز الفشل. |
تكوين عنوان IP افتراضي لموازنة تحميل الشبكة والتوافر العالي
فيديو SafeKit: موازنة أحمال الشبكة وإدارة IP الافتراضية (5:03)
في هذا الفيديو، تعرف على كيفية تنفيذ عنوان IP افتراضي لتوفير نقطة دخول واحدة لمجموعة مكونة من عقدتين. يعمل SafeKit على تبسيط موازنة أحمال الشبكة من خلال إدارة عنوان IP الافتراضي تلقائيًا، مما يضمن توزيع حركة مرور العميل عبر العقد وإعادة توجيهها على الفور أثناء تجاوز الفشل. على الرغم من أن هذا العرض التوضيحي يستخدم Apache على نظام التشغيل Windows، إلا أن الحل يعمل بشكل مماثل مع التطبيقات الأخرى.
فصول
- 🎬 الهندسة المعمارية: إعداد عقدتين لعنوان IP افتراضي مشترك (0:13)
- 🎬 التكوين: إعداد وحدة Farm.safe وعنوان IP الظاهري (2:20)
- 🎬 التحقق من الصحة: اختبار تجاوز الفشل وإعادة توجيه IP الظاهري عند تعطل الخادم (2:30)
التنفيذ خطوة بخطوة
- 🛠️ اقرأ الدليل الخاص بإعداد مجموعة المزرعة على نظام التشغيل Windows
- 🛠️ اقرأ الدليل الخاص بإعداد مجموعة المزرعة على Linux
الأسئلة المتداولة حول عنوان IP الافتراضي (VIP)
IP الظاهري (VIP) والشبكات
ما هو عنوان IP الافتراضي (VIP) وكيف يختلف عن عنوان IP الفعلي؟
بينما يرتبط عنوان IP الفعلي بواجهة شبكة محددة، فإن IP الافتراضي (VIP) هو عنوان “عائم” مستقل عن الأجهزة. في مجموعة SafeKit، تعمل VIP كنقطة دخول مستمرة؛ إذا فشل الخادم الأساسي، فسيتم ترحيل VIP تلقائيًا إلى عقدة ثانوية سليمة، مما يضمن عدم إعادة تكوين العميل.
هل أحتاج إلى موازن تحميل الأجهزة لاستخدام عنوان IP الظاهري؟
لا. برنامج SafeKit عالي التوفر يدير عنوان IP الظاهري على مستوى البرنامج. وفي بنيات الشبكة الفرعية نفسها، تستخدم اسم مستعار IP وARP (GARP) غير المبرر لإعادة توجيه حركة المرور. وهذا يلغي تكلفة وتعقيد موازنات تحميل الأجهزة الخارجية أو الخوادم الوكيلة المخصصة.
ما هو ARP المجاني (GARP) ولماذا يتم استخدامه؟
ARP (GARP) المجاني هو بث شبكي يقوم بتحديث جداول ARP الخاصة بمحولات الشبكة وأجهزة التوجيه. أثناء تجاوز الفشل، يرسل الخادم الأساسي الجديد حزمة GARP للإعلان عن تعيين IP الظاهري الآن إلى عنوان MAC الخاص به، مما يفرض إعادة توجيه حركة المرور بشكل فوري عبر نسيج الشبكة.
هل يمكنني ربط اسم DNS بعنوان IP الظاهري؟
نعم. يمكنك ربط اسم DNS بشخص مهم عن طريق إنشاء سجل A قياسي. الفائدة الأساسية هي أن إعادة التوجيه تتم إدارتها على مستوى VIP (عبر ARP أو إعادة توجيه الشبكة) و ليس على مستوى DNS. وهذا يضمن شفافية التطبيق عن طريق تجنب التأخير المرتبط بنشر DNS وانتهاء صلاحية TTL.
السحابة والبنيات المتقدمة
كيف يعمل عنوان IP الافتراضي في السحابة (AWS، وAzure، وGCP)؟
في البيئات السحابية حيث تكون الطبقة الثانية (ARP) مقيدة، يتكامل SafeKit مع Cloud Load Balancers (AWS ELB أو Azure LB أو Google GCLB). يوفر SafeKit عنوان URL للتحقق من السلامة الذي يراقبه النظام الأساسي لتوجيه حركة المرور إلى العقدة النشطة باستخدام SNAT/DNAT.
هل شبكة LAN الموسعة أفضل من موازن التحميل للتعافي من الكوارث؟
نعم. بالنسبة لمراكز البيانات البعيدة، غالبًا ما تكون الشبكة المحلية الموسعة (VLAN الممتدة) متفوقة لأنها تحافظ على شفافية التطبيق عبر المواقع. من خلال الاحتفاظ بـ نفس عنوان IP الظاهري، يستمر التطبيق وعملائه في التواصل باستخدام نفس الهوية، مما يجعل الانتقال بين مراكز البيانات سلسًا تمامًا.
ما هي القيود المفروضة على إعادة توجيه DNS مقابل IP الظاهري؟
إعادة توجيه نظام أسماء النطاقات مقيد بـ TTL (مدة البقاء) والتخزين المؤقت من جانب العميل، مما قد يؤدي إلى تأخير عملية الاسترداد لساعات. العيب الرئيسي هو أن العملاء الذين لا يعيدون تحليل اسم DNS الخاص بهم يظلون عالقين في محاولة الاتصال بالخادم الفاشل. في المقابل، يوفر Virtual IP تجاوزًا فوريًا لفشل الطبقة الثانية الذي يعيد توجيه كل حركة المرور على الفور، مما يضمن الاتصال بغض النظر عن حالة ذاكرة التخزين المؤقت لنظام أسماء النطاقات (DNS) من جانب العميل.
الشفافية والأمن
ما أهمية عنوان IP الظاهري المحلي لشفافية التطبيق؟
يضمن عنوان IP الافتراضي (VIP) المحلي شفافية التطبيق من خلال السماح للبرنامج بالارتباط بـ VIP دائم. يعالج SafeKit إعادة التوجيه على مستوى النواة، مما يجعل التطبيق غير مدرك لعمليات فشل المجموعة، على عكس حلول DNAT حيث يتغير عنوان IP المرتبط.
هل يؤدي استخدام عنوان IP الظاهري إلى الحفاظ على عنوان IP الأصلي للعميل؟
نعم. يتجنب SafeKit ترجمة عنوان الشبكة المصدر (SNAT). نظرًا لأن VIP محلي للخادم النشط، يتلقى التطبيق Original Client IP، وهو أمر بالغ الأهمية للتدقيق الأمني، واستمرارية الجلسة، والتسجيل التنظيمي.
🔍 مركز توجيه SafeKit للتوافر العالي (High Availability)
استكشف SafeKit: المميزات، الفيديوهات التقنية، الوثائق، والتجربة المجانية
| نوع المورد | الوصف | رابط مباشر |
|---|---|---|
| المميزات الرئيسية | لماذا تختار SafeKit لتحقيق توافر عالي بسيط وبتكلفة اقتصادية؟ | اكتشف لماذا تختار SafeKit للتوافر العالي |
| حالات الاستخدام | اكتشف كيف يضمن SafeKit التوافر العالي للبنية التحتية الحيوية | عرض جميع حالات الاستخدام (برامج OEM، خوادم Edge، SCADA، والمزيد) |
| نموذج النشر | حل متكامل للتوافر العالي بدون شبكة تخزين (SANless HA): تجميع البرمجيات دون مشاركة الموارد (Shared-Nothing) | عرض حل SafeKit المتكامل SANless HA |
| استراتيجيات التوافر العالي | SafeKit: مقارنة بين التوافر العالي على مستوى البنية التحتية (VM) ومستوى التطبيقات | عرض خيارات SafeKit للتوافر العالي والتكرار: مستوى الجهاز الظاهري مقابل مستوى التطبيق |
| المواصفات التقنية | القيود التقنية لتجميع SafeKit (Clustering) | عرض قيود SafeKit للتوافر العالي |
| فيديوهات | SafeKit: فيديوهات توضيحية لتهيئة التوافر العالي وفشل النظام التلقائي (Failover) | عرض دروس SafeKit التعليمية لفشل النظام (Failover) |
| البنية الهندسية | كيف يعمل عنقود المرآة (Mirror Cluster) في SafeKit (النسخ المتماثل في الوقت الفعلي وفشل النظام) | عرض SafeKit Mirror Cluster: النسخ المتماثل في الوقت الفعلي وفشل النظام |
| البنية الهندسية | كيف يعمل عنقود المزرعة (Farm Cluster) في SafeKit (موازنة حمل الشبكة وفشل النظام) | عرض SafeKit Farm Cluster: موازنة حمل الشبكة وفشل النظام |
| المزايا التنافسية | مقارنة: SafeKit مقابل عناقيد التوافر العالي التقليدية (HA Clusters) | عرض مقارنة بين SafeKit وعناقيد التوافر العالي التقليدية |
| الموارد التقنية | SafeKit للتوافر العالي: الوثائق، التنزيلات، والتجربة المجانية | عرض تجربة SafeKit المجانية والوثائق التقنية |
| حلول معدة مسبقاً | مكتبة نماذج تطبيقات SafeKit: حلول توافر عالي جاهزة للاستخدام | عرض نماذج تطبيقات SafeKit للتوافر العالي |
