ما هي RPO وRTO؟ التعاريف والأمثلة واستراتيجيات HA
ملخص سريع: RPO مقابل RTO
- RPO (هدف نقطة الاسترداد): يقيس فقدان البيانات. فهو يحدد الحد الأقصى لعمر الملفات التي يجب استردادها لاستئناف العمليات.
- RTO (هدف وقت الاسترداد): يقيس وقت التوقف عن العمل. إنها المدة الزمنية التي يجب خلالها استعادة العملية التجارية.
- الفرق الرئيسي: يدور RPO حول التخزين/النسخ الاحتياطية، بينما يدور RTO حول سرعة الاسترداد/تجاوز الفشل.
- قدرة SafeKit: توفر 0 RPO (لا يوجد فقدان للبيانات) و RTO منخفض (إعادة التشغيل السريع) من خلال النسخ المتماثل المتزامن وتجاوز الفشل التلقائي.
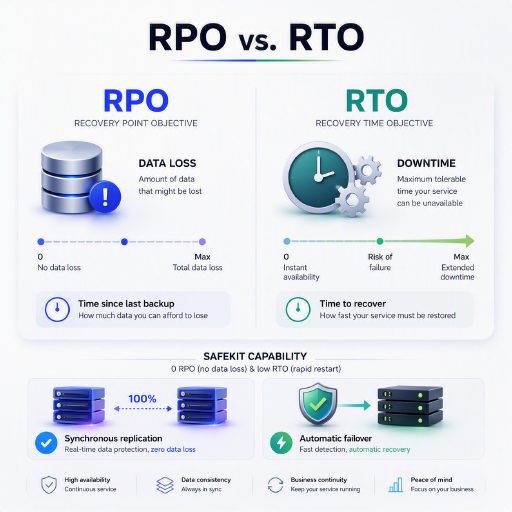
RPO مقابل RTO: مقارنة فقدان البيانات ووقت الاسترداد في SafeKit
جدول المحتويات
- كيف يمكنني حساب RPO وRTO للحصول على حل عالي التوفر واستمرارية الأعمال؟
- كيف يمكنني تحديد RPO وRTO لحل النسخ الاحتياطي والتعافي من الكوارث؟
- كيف تحقق مجموعة المرايا SafeKit صفر RPO وRTO منخفض؟
- ما هي معايير RTO لمجموعة المزرعة SafeKit ذات موازنة التحميل؟
- جداول المقارنة: RTO vs RPO
- توفر عالي أثناء العمل: عروض توضيحية في الوقت الفعلي لـ RPO صفر وRTO القريب من الصفر
- الأسئلة المتداولة حول RPO وRTO
- SafeKit مركز الملاحة عالي التوفر
كيف يمكنني حساب RPO وRTO للحصول على حل عالي التوفر واستمرارية الأعمال؟
ما هو التوفر العالي؟
التوفر العالي (HA) عبارة عن بنية تقنية مصممة لضمان بقاء النظام قيد التشغيل وإمكانية الوصول إليه لنسبة مئوية محددة من الوقت (على سبيل المثال، 99.99%).
لتحقيق أهداف RPO وRTO المحددة في خطة استمرارية الأعمال، يتم عادةً تنفيذ التوفر العالي من خلال بنيتين أساسيتين:
- نظام القرص المشترك عبر شبكة SAN: مجموعة تقليدية حيث يتم توصيل عقدتين بشبكة منطقة تخزين مركزية (SAN). إذا فشلت عقدة واحدة، تتولى العقدة الأخرى الوصول إلى البيانات المشتركة.
- النسخ المتزامن بدون شبكة SAN: بنية حديثة “لا شيء مشترك” - يتم تنفيذها بواسطة برنامج SafeKit - حيث يتم نسخ البيانات في الوقت الفعلي بين الأقراص المحلية لعقدتين مستقلتين، من خلال القضاء على الحاجة إلى شبكة SAN.
ما هو RPO للحل عالي التوفر؟
يحدد RPO (هدف نقطة الاسترداد) الحد الأقصى لحجم فقدان البيانات المسموح به والمقاس بمرور الوقت. للحصول على حل عالي التوفر حقيقي، يكون RPO المستهدف صفر.
عند تنفيذ مجموعة عالية التوفر مع تجاوز الفشل تلقائيًا، يضمن صفر RPO إعادة تشغيل التطبيق دون فقدان البيانات.
- نظام القرص المشترك عبر شبكة SAN: نظرًا لأن كلا العقدتين تصلان إلى نفس كتل البيانات الفعلية تمامًا، لا توجد “دلتا” أو تأخير بين العقد، مما يضمن اتساق البيانات الإجمالي أثناء تجاوز الفشل.
- النسخ المتماثل المتزامن القائم على البرامج: أسلوب بدون شبكة SAN حيث يتم عكس كل عملية “كتابة” في الوقت الفعلي عبر الشبكة. يتلقى التطبيق فقط إقرار الكتابة بمجرد تخزين البيانات بأمان على كلا العقدتين. تضمن عملية “الكتابة المزدوجة” المتزامنة عدم فقدان البيانات حتى في حالة فشل الخادم الأساسي.
ما هو RTO للحل عالي التوفر؟
يمثل RTO (هدف وقت الاسترداد) الحد الأقصى لمدة التوقف المسموح بها بعد انقطاع الخدمة. في سياق التوفر العالي، يجب أن يكون RTO في حده الأدنى لضمان الوصول المستمر إلى التطبيقات المهمة.
لتحقيق RTO منخفض، يستخدم حل التوفر العالي تجاوز الفشل التلقائي لاكتشاف أعطال الأجهزة أو البرامج وإعادة تشغيل التطبيق على الفور. في مجموعة نموذجية عالية التوفر، يبلغ RTO دقيقة واحدة تقريبًا، ويتم حسابه على النحو التالي:
- وقت اكتشاف الفشل: الفاصل الزمني المطلوب للنظام لتحديد العقدة أو فقدان نبضات قلب التطبيق.
- وقت إعادة التشغيل التلقائي: الوقت المطلوب لتهيئة خدمات التطبيق على العقدة الباقية.
كيف يمكنني تحديد RPO وRTO لحل النسخ الاحتياطي والتعافي من الكوارث؟
ما هو الحل النسخ الاحتياطي؟
حل النسخ الاحتياطي هو استراتيجية لحماية البيانات مصممة لإنشاء نسخ دورية من البيانات إلى جهاز تخزين ثانوي أو السحابة. على عكس التوفر العالي، يركز النسخ الاحتياطي على الاحتفاظ بالبيانات على المدى الطويل والتعافي من تلف البيانات أو الكوارث على مستوى الموقع.
لتحقيق أهداف RPO وRTO المحددة في خطة التعافي من الكوارث، يتم تنفيذ النسخ الاحتياطي عادةً من خلال طريقتين أساسيتين:
- اللقطات المجدولة: عملية يتم فيها أخذ نسخ من البيانات في وقت محدد على فترات زمنية محددة (على سبيل المثال، يوميًا). يحدد هذا RPO، حيث يتم فقدان أي بيانات تم تعديلها بين اللقطة الأخيرة والفشل.
- الاسترداد خارج الموقع أو السحابة: بنية يتم فيها تخزين البيانات في موقع فعلي منفصل. على الرغم من أن هذا يضمن بقاء البيانات، إلا أنه يؤدي إلى RTO أعلى لأنه يجب نقل البيانات واستعادتها قبل أن تتمكن من إعادة تشغيل التطبيق.
ما هو RPO لحل النسخ الاحتياطي؟
يحدد RPO (هدف نقطة الاسترداد) في سياق النسخ الاحتياطي عمر الملفات التي يجب استردادها من التخزين لاستئناف العمليات العادية. على عكس التوفر العالي، عادةً ما يشتمل حل النسخ الاحتياطي على RPO غير صفري، وهو ما يمثل الوقت المنقضي منذ اكتمال آخر نسخة احتياطية بنجاح.
يتم تحديد مقدار فقدان البيانات في استراتيجية النسخ الاحتياطي من خلال تكرار النسخ الاحتياطي. اعتمادًا على البنية، يمكن أن يتراوح وقت RPO هذا من دقائق إلى 24 ساعة:
- لقطات تزايدية: طريقة يتم فيها حفظ كتل البيانات التي تم تغييرها فقط على فترات زمنية محددة. إذا تم إجراء نسخة احتياطية كل 4 ساعات، فإن الحد الأقصى لـ RPO هو 4 ساعات، مما يعني فقدان أي بيانات تم إنشاؤها بين اللقطة الأخيرة وتعطل النظام نهائيًا.
- النسخ الاحتياطية اليومية الكاملة: أسلوب تقليدي حيث يتم عمل نسخة كاملة من البيانات مرة واحدة يوميًا (عادةً بين عشية وضحاها). يؤدي هذا إلى 24 ساعة RPO، والتي قد تكون مقبولة للبيانات غير الهامة ولكنها غالبًا ما تكون غير كافية لقواعد بيانات المعاملات.
ما هو RTO لحل النسخ الاحتياطي؟
RTO (هدف وقت الاسترداد) في استراتيجية النسخ الاحتياطي هو المدة الزمنية التي تستغرقها استعادة البيانات من وسيط النسخ الاحتياطي وإعادة التطبيق إلى حالة التشغيل. على عكس التوفر العالي، فإن RTO للنسخ الاحتياطي أطول بكثير لأنه يتضمن عمليات استعادة يدوية أو مكتوبة.
بالنسبة لحل النسخ الاحتياطي، يمكن أن يتراوح وقت RTO من عدة ساعات إلى أيام، اعتمادًا على حجم البيانات وبنية الاسترداد. يتم حساب إجمالي وقت التوقف عن العمل على النحو التالي:
- وقت نقل البيانات: الوقت اللازم لنقل البيانات من وحدة تخزين النسخ الاحتياطي (الأقراص المحلية أو الأشرطة أو السحابة) مرة أخرى إلى خادم الإنتاج.
- وقت إعادة تكوين النظام: الفاصل الزمني اللازم لسحب البيانات إلى التطبيق، وإعادة بناء الفهارس، والتحقق من سلامة البيانات قبل أن يتمكن المستخدمون من تسجيل الدخول مرة أخرى.
كيف تحقق مجموعة المرايا SafeKit صفر RPO و RTO منخفض؟
ما هي مجموعة المرآة SafeKit؟
SafeKit Mirror Cluster عبارة عن حل قائم على البرامج عالي التوفر يطبق بنية “لا شيء مشترك”. على عكس المجموعات التقليدية التي تتطلب شبكة SAN باهظة الثمن، تستخدم SafeKit الموارد المحلية لخادمين قياسيين لإنشاء بيئة مرنة للغاية.
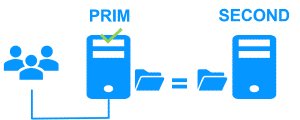
لضمان أقصى قدر من وقت التشغيل وحماية البيانات ضمن خطة استمرارية الأعمال، تعمل مجموعة المرايا SafeKit من خلال آليتين متكاملتين:
- النسخ المتماثل المتزامن في الوقت الحقيقي: يعكس SafeKit البيانات عبر الشبكة بين الأقراص المحلية للعقدتين الأساسية والثانوية. وهذا يضمن أن يكون RPO صفرًا، حيث يتم تأمين كل بايت من البيانات على كلا الخادمين قبل إتمام المعاملة.
- IP التلقائي وتجاوز فشل التطبيق: إذا فشلت العقدة الأساسية، يكتشف SafeKit فقدان نبضات القلب تلقائيًا ويعيد إنشاء التطبيق وعنوان IP الظاهري الخاص به على العقدة الثانوية. وينتج عن ذلك RTO لمدة دقيقة واحدة تقريبًا، مما يوفر استمرارية سلسة للخدمة.
ما هو RPO لمجموعة المرآة SafeKit؟
RPO لمجموعة مرآة SafeKit هي صفر لأن النسخ المتماثل للبيانات بين العقد هو متزامن وفي الوقت الحقيقي.
يتم تحقيق ضمان عدم فقدان البيانات هذا من خلال عملية إقرار الكتابة: لا يتم تأكيد الكتابة على القرص للتطبيق إلا بعد كتابتها بنجاح على الأقراص المحلية لكل من العقدتين الأساسية والثانوية.
في المقابل، مع النسخ المتماثل غير المتزامن، يكون RPO أكبر من الصفر. نظرًا لوجود تأخير بين عملية الكتابة الأساسية والتحديث الثانوي، سيؤدي الفشل إلى فقدان البيانات أثناء تجاوز الفشل إلى الخادم الثانوي. بالنسبة للمهام الحرجة استمرارية الأعمال، فإن النسخ المتزامن هو الطريقة الوحيدة لضمان إعادة تشغيل التطبيق مع تكامل البيانات بنسبة 100%.
ما هو RTO لمجموعة المرآة SafeKit؟
في التكوين القياسي، يبلغ RTO لمجموعة المرايا SafeKit دقيقة واحدة تقريبًا. يوفر SafeKit المرونة اللازمة لتنفيذ التوفر العالي إما على مستوى التطبيق أو مستوى VM، ويؤثر كل منهما على وقت الاسترداد بشكل مختلف:
- Application-Level HA: هذا هو النهج الأمثل SafeKit حيث يقوم البرنامج بمراقبة خدمات تطبيقات محددة.
- فشل الأجهزة: RTO = مهلة نبضات القلب (30 ثانية افتراضية) + وقت إعادة تشغيل التطبيق.
- فشل البرنامج: RTO = وقت إيقاف التطبيق + وقت إعادة تشغيل التطبيق.
- الفائدة الرئيسية: نظرًا لأن نظام التشغيل يعمل بالفعل على العقدة الثانوية، فلا يوجد أي تأخير في تمهيد نظام التشغيل، مما يؤدي إلى أسرع عملية استرداد ممكنة لـ استمرارية الأعمال.
- VM-Level HA: في هذا السيناريو، يحمي SafeKit بيئة الجهاز الظاهري بالكامل.
- استرداد الفشل: RTO = اكتشاف الفشل + وقت إعادة تشغيل نظام التشغيل + وقت إعادة تشغيل التطبيق.
- المفاضلة الفنية: يكون RTO أطول بشكل طبيعي (عدة دقائق) لأن العقدة الثانوية يجب أن تقوم بإجراء تمهيد بارد كامل لنظام التشغيل قبل أن يبدأ التطبيق في التهيئة.
من خلال الاستفادة من التوفر العالي على مستوى التطبيق، يزيل SafeKit “عقوبة إعادة التشغيل” المتأصلة في المحاكاة الافتراضية القياسية، مما يضمن تحقيق خطة استمرارية الأعمال الخاصة بك أقل وقت توقف ممكن.
ما هي معايير RTO لمجموعة المزرعة SafeKit ذات موازنة التحميل؟
ما هي مجموعة المزرعة SafeKit؟
SafeKit Farm Cluster عبارة عن حل قائم على البرامج عالي التوفر مصمم للتطبيقات عديمة الحالة (مثل خوادم الويب) التي تتطلب كلاً من قابلية التوسع والتكرار. على عكس المجموعة المتطابقة التي تركز على تكرار البيانات، تقوم مجموعة المزرعة بتوزيع حركة المرور الواردة عبر عقد نشطة متعددة.
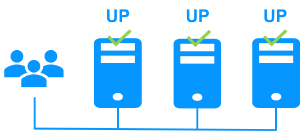
للحفاظ على استمرارية الأعمال للبيئات ذات حركة المرور العالية، تعمل مجموعة المزرعة SafeKit من خلال آليتين أساسيتين:
- موازنة أحمال الشبكة: يستخدم SafeKit عنوان IP افتراضيًا لتوزيع حركة مرور الشبكة الواردة عبر “مزرعة” تضم عدة خوادم نشطة. وهذا يضمن عدم إرهاق أي خادم واحد وزيادة أداء التطبيق إلى الحد الأقصى.
- الكشف التلقائي عن الأخطاء وإعادة التكوين: إذا فشلت عقدة واحدة في المزرعة، يكتشف SafeKit الفشل عبر نبضات القلب ويعيد توزيع حركة المرور على الفور بين العقد السليمة المتبقية. وهذا يوفر RTO قريب من الصفر للخدمة الشاملة، حيث أن العقد الأخرى نشطة بالفعل وجاهزة لاستيعاب الحمل.
ما هو RPO لمجموعة المزرعة SafeKit؟
يعتبر RPO (هدف نقطة الاسترداد) لمجموعة SafeKit بشكل عام غير قابل للتطبيق (غير متاح). وذلك لأن مجموعة المزرعة مصممة خصيصًا للتطبيقات عديمة الحالة حيث لا يتم تخزين البيانات محليًا على العقد.
نظرًا لأن مجموعة المزرعة تركز على موازنة حمل الشبكة بدلاً من مزامنة البيانات، فلا يوجد نسخ متماثل للبيانات بين العقد داخل المجموعة نفسها. في خطة استمرارية الأعمال النموذجية التي تتضمن بنية المزرعة:
- العمليات عديمة الحالة: جميع العقد الموجودة في المزرعة متطابقة ولا تحتوي على بيانات ثابتة؛ ولذلك، لا يوجد أي “فقدان للبيانات” لقياسه أثناء فشل العقدة.
- تخزين البيانات الخارجية: إذا كان التطبيق يتطلب ثبات البيانات، فعادةً ما تتم معالجتها من خلال واجهة خلفية منفصلة SafeKit Mirror Cluster حيث سيكون RPO صفرًا.
ما هو RTO لمجموعة المزرعة SafeKit؟
في بنية المزرعة، يتم تقليل RTO إلى بضع ثوانٍ فقط نظرًا لأن جميع العقد تكون نشطة في الوقت نفسه عادةً. يتم تحديد وقت الاسترداد من خلال السرعة التي تقوم بها المجموعة بإعادة تكوين توزيع حركة المرور الخاصة بها:
- فشل الأجهزة: إن RTO يساوي مهلة اكتشاف الفشل عبر قنوات المراقبة (الافتراضي هو بضع ثوانٍ). بمجرد اكتشاف فقدان نبضات القلب، تتم إعادة تكوين مرشحات موازنة تحميل IP الافتراضية تلقائيًا لإعادة توجيه حركة المرور إلى العقد السليمة المتبقية.
- فشل البرنامج أو إعادة التشغيل المخطط لها: يتم حساب RTO على أنه وقت إيقاف التطبيق بالإضافة إلى وقت إعادة تشغيل التطبيق على تلك العقدة المحددة، والتي تستمر خلالها العقد الأخرى في المزرعة في التعامل مع كل حركة المرور الواردة.
تضمن آلية “نشط-نشط” أنه بالنسبة للخدمات عديمة الحالة، يكون تأثير استمرارية الأعمال غير محسوس تقريبًا للمستخدم النهائي، حيث ليست هناك حاجة لتهيئة الخدمة على عقدة احتياطية جديدة.
جداول المقارنة: RTO vs RPO
التعريف الدلالي: RTO مقابل RPO
| متري | اختصار | التعريف | منطقة التركيز |
|---|---|---|---|
| هدف وقت الاسترداد | RTO | المدة الزمنية المستهدفة لاستعادة عملية الأعمال بعد فشلها. | التوفر/التوقف |
| هدف نقطة الاسترداد | RPO | الحد الأقصى لعمر الملفات التي يجب استردادها من النسخة الاحتياطية لاستئناف العمليات. | فقدان البيانات / النزاهة |
التوفر العالي (HA) مقابل النسخ الاحتياطي القياسي
| ميزة | حلول النسخ الاحتياطي | التوفر العالي (SafeKit) |
|---|---|---|
| أتمتة الاسترداد | التدخل اليدوي | تجاوز الفشل التلقائي |
| الهدف RTO | ساعات إلى أيام | ثانية إلى ~ 1 دقيقة |
| الهدف RPO | > 0 (آخر نقطة احتياطية) | 0 (النسخ المتزامن) |
مقاييس RTO وRPO لمجموعات SafeKit
| الهندسة المعمارية | حالة الاستخدام | RTO (التوفر) | RPO (فقدان البيانات) |
|---|---|---|---|
| كتلة المرآة | النسخ المتماثل في الوقت الحقيقي | ~1 دقيقة (نبض القلب + إعادة التشغيل) | 0 (لا يوجد فقدان للبيانات) |
| مجموعة المزرعة | موازنة حمل الشبكة | بضع ثوان | غير متاح (عديم الجنسية) |
توفر عالي أثناء العمل: عروض توضيحية في الوقت الفعلي لـ RPO صفر وRTO قريب من الصفر
الفيديو: تحقيق صفر RPO وRTO منخفض في مجموعة مرايا SafeKit (8:47)
تعرف على كيفية تعامل SafeKit مع الفشل الفادح. يوضح هذا الفيديو النسخ المتماثل المتزامن لضمان عدم فقدان أي بيانات (RPO 0) في قاعدة بيانات SQL وإعادة التشغيل التلقائي للخدمات على العقدة الثانوية (Low RTO).
فصول
- 🎬 العقد 2 مع SQL Server (0:32)
- 🎬 تكوين المجموعة والمرآة. الوحدة الآمنة (3:58)
- 🎬 بدء واختبار النسخ المتماثل لـ SQL، والترحيل، وتجاوز الفشل عند التعطل (4:17)
الفيديو: تحقيق RTO قريب من الصفر في مجموعة مزارع SafeKit (5:03)
شاهد كيف يدير SafeKit مزرعة ويب Apache لتوفير كل من قياس الأداء وتجاوز الفشل الفوري.
فصول
- 🎬 عقد 2 مع Apache (0:13)
- 🎬 تكوين المجموعة ووحدة Farm.safe (2:20)
- 🎬 بدء واختبار موازنة أحمال الشبكة وتجاوز الفشل عند التعطل (2:30)
الأسئلة المتداولة: تحسين RPO وRTO لاستمرارية الأعمال
هل يمكن أن يكون RPO وRTO صفرًا؟
نعم. تحقيق صفر RPO يعني عدم فقدان البيانات، وهو أمر ممكن من خلال النسخ المتطابق للبيانات المتزامنة. يتم تحقيق RTO شبه الصفر من خلال برنامج تجاوز الفشل الآلي مثل SafeKit، الذي يكتشف حالات الفشل ويعيد تشغيل التطبيقات على عقدة ثانوية في غضون ثوانٍ أو دقائق.
ما هو الأكثر أهمية: RPO أو RTO؟
ولا يعتبر أي منهما أكثر أهمية بطبيعته؛ إنهم يخدمون أدوارًا مختلفة. RPO (هدف نقطة الاسترداد) يركز على فقدان البيانات - مقدار البيانات التي يمكنك تحمل خسارتها. RTO (هدف وقت الاسترداد) يركز على وقت التوقف عن العمل - مدى السرعة التي يجب أن تعود بها إلى الإنترنت. بالنسبة للتطبيقات ذات المهام الحرجة، يجب تقليل كليهما.
ما هو الفرق في RPO وRTO بين SafeKit على مستوى التطبيق مقابل مستوى VM؟
بينما يضمن كلاهما RPO بقيمة 0 عبر النسخ المتماثل المتزامن، إلا أنهما يختلفان في وقت الاسترداد:
- مستوى التطبيق: RTO أسرع (حوالي دقيقة واحدة) نظرًا لأن خدمات التطبيق فقط هي التي يتم إعادة تشغيلها على نظام تشغيل قيد التشغيل بالفعل. كما أنه يكتشف أعطال البرامج/العمليات المحددة.
- مستوى VM: RTO أعلى لأنه يجب إعادة تشغيل الجهاز الظاهري بالكامل على المضيف الثانوي. على الرغم من كونه حياديًا للتطبيق، إلا أنه يفتقر إلى المراقبة الدقيقة لعمليات التطبيق نفسها.
ما الفرق بين HA والحلول الاحتياطية من حيث RTO؟
يوفر التوفر العالي (HA) عادةً RTO أقل بكثير (من ثوانٍ إلى دقائق) لأنه يتعامل مع حالات الفشل المحلية تلقائيًا. عادة ما يكون للتعافي من الكوارث باستخدام حلول النسخ الاحتياطي (DR) معدل RTO أعلى (من ساعات إلى أيام) لأنه يتضمن استعادة البيانات والخدمات في موقع بعيد جغرافيًا بعد وقوع كارثة كبرى.
كيف يمكنني تحقيق أفضل RPO وRTO بين المواقع البعيدة؟
يتطلب تحقيق صفر RPO وقريبة من الصفر RTO عبر المواقع البعيدة مزيجًا من النسخ المتماثل المتزامن وشبكة LAN ممتدة (شبكة محلية ظاهرية ممتدة):
- شبكة محلية ظاهرية ممتدة / شبكة محلية ظاهرية ممتدة: من خلال تمديد نفس الشبكة الفرعية (الطبقة 2) عبر مركزي بيانات، يمكنك نقل تطبيق من الموقع أ إلى الموقع ب دون تغيير عنوان IP الخاص به، وتجنب تحديثات DNS المعقدة.
- حل SafeKit: يستفيد SafeKit من ذلك من خلال توفير عنوان IP افتراضي (VIP) محدد بواسطة البرنامج والذي يتنقل بين المواقع. يقوم على الفور بإعادة توجيه حركة المرور إلى الموقع الثانوي باستخدام Gratuitous ARP (GARP).
يوفر هذا RPO = 0 (النسخ المتطابق في الوقت الفعلي) والحد الأدنى من RTO (تجاوز الفشل في دقيقة واحدة تقريبًا) دون تدخل بشري.
لماذا يعتبر الجمع بين التوفر العالي والنسخ الاحتياطي أمرًا ضروريًا لتحسين RPO وRTO؟
يعد الجمع بين التوفر العالي (HA) وحل النسخ الاحتياطي هو الطريقة الوحيدة لتحقيق استراتيجية الاسترداد “الأفضل في كلا العالمين”. على الرغم من أنها غالبًا ما تتم مناقشتها معًا، إلا أنها تحل أجزاء مختلفة من معادلة RPO/RTO:
- توفر عالي (عبر SafeKit): يعمل على تحسين RTO القريب من الصفر وصفر RPO أثناء فشل الأجهزة أو البرامج. باستخدام النسخ المتماثل المتزامن في الوقت الحقيقي، يكون الخادم الثانوي محدثًا دائمًا. إذا فشلت الخدمة الأساسية، فسيتم إعادة تشغيل الخدمة على الخدمة الثانوية على الفور دون فقدان أي بيانات.
- حلول النسخ الاحتياطي: الحماية من مشكلات سلامة البيانات (مثل برامج الفدية أو الحذف غير المقصود). نظرًا لأن HA يقوم بنسخ التغييرات بشكل فوري، فإنه سيقوم “بشكل آمن” بنسخ فيروس أو سجل قاعدة بيانات محذوفة إلى الخادم الاحتياطي. تتيح لك النسخة الاحتياطية “العودة بالزمن إلى الوراء” إلى النقطة التي سبقت حدوث الفساد.
- المنهج المختلط: لتحقيق أقصى قدر من المرونة، تستخدم المؤسسات بنية مختلطة مكونة من 3 نقاط. يتضمن ذلك مجموعة محلية ذات عقدتين مع النسخ المتماثل المتزامن لـ HA الفوري، ونسخة ثالثة عن بعد (غير متزامنة) للتعافي من الكوارث. يضمن هذا الدفاع متعدد الطبقات أن لديك نسخة “مباشرة” للاسترداد الفوري ونسخة “تاريخية” لسلامة البيانات.
🔍 مركز توجيه SafeKit للتوافر العالي (High Availability)
استكشف SafeKit: المميزات، الفيديوهات التقنية، الوثائق، والتجربة المجانية
| نوع المورد | الوصف | رابط مباشر |
|---|---|---|
| المميزات الرئيسية | لماذا تختار SafeKit لتحقيق توافر عالي بسيط وبتكلفة اقتصادية؟ | اكتشف لماذا تختار SafeKit للتوافر العالي |
| حالات الاستخدام | اكتشف كيف يضمن SafeKit التوافر العالي للبنية التحتية الحيوية | عرض جميع حالات الاستخدام (برامج OEM، خوادم Edge، SCADA، والمزيد) |
| نموذج النشر | حل متكامل للتوافر العالي بدون شبكة تخزين (SANless HA): تجميع البرمجيات دون مشاركة الموارد (Shared-Nothing) | عرض حل SafeKit المتكامل SANless HA |
| استراتيجيات التوافر العالي | SafeKit: مقارنة بين التوافر العالي على مستوى البنية التحتية (VM) ومستوى التطبيقات | عرض خيارات SafeKit للتوافر العالي والتكرار: مستوى الجهاز الظاهري مقابل مستوى التطبيق |
| المواصفات التقنية | القيود التقنية لتجميع SafeKit (Clustering) | عرض قيود SafeKit للتوافر العالي |
| فيديوهات | SafeKit: فيديوهات توضيحية لتهيئة التوافر العالي وفشل النظام التلقائي (Failover) | عرض دروس SafeKit التعليمية لفشل النظام (Failover) |
| البنية الهندسية | كيف يعمل عنقود المرآة (Mirror Cluster) في SafeKit (النسخ المتماثل في الوقت الفعلي وفشل النظام) | عرض SafeKit Mirror Cluster: النسخ المتماثل في الوقت الفعلي وفشل النظام |
| البنية الهندسية | كيف يعمل عنقود المزرعة (Farm Cluster) في SafeKit (موازنة حمل الشبكة وفشل النظام) | عرض SafeKit Farm Cluster: موازنة حمل الشبكة وفشل النظام |
| المزايا التنافسية | مقارنة: SafeKit مقابل عناقيد التوافر العالي التقليدية (HA Clusters) | عرض مقارنة بين SafeKit وعناقيد التوافر العالي التقليدية |
| الموارد التقنية | SafeKit للتوافر العالي: الوثائق، التنزيلات، والتجربة المجانية | عرض تجربة SafeKit المجانية والوثائق التقنية |
| حلول معدة مسبقاً | مكتبة نماذج تطبيقات SafeKit: حلول توافر عالي جاهزة للاستخدام | عرض نماذج تطبيقات SafeKit للتوافر العالي |
