التوافر العالي KVM باستخدام SafeKit: تثبيت وحدة kvm.safe للتحويل التلقائي عند الفشل
دليل التثبيت السريع KVM عالي التوفر
يشرح هذا الدليل كيفية إعداد مجموعة mirror KVM باستخدام SafeKit، مما يضمن تجاوز الفشل التلقائي والنسخ المتزامن دون الحاجة إلى مساحة تخزين مشتركة.
للمساعدة، يمكنك استخدام SafeKit AI 🤖.
1. نظرة عامة
- البنية : تستخدم نظامًا ثنائي العقدة (أساسي/ثانوي).
- حماية البيانات: تطبيق النسخ المتماثل المتزامن في الوقت الفعلي لضمان عدم فقدان البيانات (RPO = 0).
2. التثبيت
- البرامج: قم بتثبيت محرك SafeKit على كلا الخادمين.
- الوحدة: قم بتنزيل وحدة التطبيق
kvm.safeالمعدة مسبقًا.
3. التهيئة
- وحدة التحكم بالويب: قم بتكوين المجلدات المحددة التي تحتوي على ملفات KVM.
- المراقبة: ابدأ بمراقبة تطبيق KVM وحمايته.
قيود التوافر العالي SafeKit
| الحد / المتطلب | السبب والتأثير | البديل الموصى به |
|---|---|---|
| حجم النسخ المتماثل: بضعة تيرابايت | وقت إعادة المزامنة بعد الفشل (الخطوة 3): • شبكة بسرعة 1 جيجابت/ثانية ≈ 3 ساعات/تيرابايت • شبكة بسرعة 10 جيجابت/ثانية ≈ ساعة واحدة/تيرابايت (حسب أداء الكتابة على القرص) | • استخدام وحدة تخزين خارجية مشتركة (أكثر تكلفة وأكثر تعقيدًا). |
| عدد الملفات: أقل من 1,000,000 ملف | • أداء وقت إعادة المزامنة بعد حدوث عطل (الخطوة 3). • الوقت اللازم لمقارنة كل ملف بين العقدتين. | • ضع الملفات العديدة المراد نسخها في قرص صلب افتراضي/جهاز افتراضي. • في هذه الحالة، سيتم تكرار الملفات التي تمثل القرص الصلب الافتراضي/الجهاز الافتراضي وإعادة مزامنتها فقط. |
| سعة تجاوز الفشل: ≤ 32 جهازًا افتراضيًا | • تعمل كل آلة افتراضية في وحدة mirror مستقلة. • بحد أقصى 32 وحدة mirror تعمل على نفس المجموعة. | • استخدام وحدة تخزين مشتركة خارجية وحل آخر لتجميع الأجهزة الافتراضية (أكثر تكلفة وأكثر تعقيدًا). |
| البنية الشبكية: شبكة LAN/VLAN بين المواقع البعيدة | • تجاوز الفشل التلقائي لعنوان IP الظاهري مع عقدتين في نفس الشبكة الفرعية. • عرض نطاق ترددي جيد لإعادة المزامنة (الخطوة 3). • زمن انتقال منخفض للنسخ المتماثل المتزامن: عادةً ما يكون أقل من 5 مللي ثانية من زمن ذهاب وعودة (RTT)؛ يجب التحقق من صحة القيم الأعلى مقابل معدل الكتابة للتطبيق. | • إذا كانت العقدتان في شبكات فرعية مختلفة (وهو أمر شائع في السحابة)، فاستخدم خيارات إعادة التوجيه الأخرى: موازن تحميل، أو واجهات سطر الأوامر لمزود السحابة، أو بروتوكول BGP، أو إعادة توجيه نظام أسماء النطاقات (DNS). • استخدم حلول النسخ الاحتياطي مع النسخ المتماثل غير المتزامن للشبكات ذات زمن الانتقال العالي. |
نظرة عامة على حل SafeKit/KVM
الحل موضح هنا: 💡 توفير توافر عالٍ بسيط Linux KVM بدون تخزين مشترك
تثبيت حل SafeKit/KVM على Linux (kvm.safe)
المتطلبات الأساسية
- تم تثبيت KVM على عقدتي Linux.
- التطبيقات الهامة المثبتة داخل جهاز افتراضي واحد أو أكثر.
- الحد الأقصى 32 جهازًا افتراضيًا لكل مضيف KVM.
- يقتصر إجمالي البيانات المكررة على بضعة تيرابايتات — فإذا تجاوزت ذلك، يصبح وقت إعادة المزامنة كبيرًا.
- الحد الأدنى لسرعة الاتصال البيني بين العُقد هو 1 جيجابت/ثانية (يوصى بسرعة 10 جيجابت/ثانية لإعادة مزامنة أسرع).
- يتطلب تجاوز فشل بروتوكول الإنترنت (IP) وجود كلتا العقدتين على نفس LAN) أو LAN الموسعة (L2) — لا تدعم الشبكات الموجهة من الطبقة الثالثة (L3) (باستثناء موازنات التحميل السحابية 🛠️).
تثبيت الحزم على Linux
- قم بتثبيت الإصدار المجاني من SafeKit على عقدتي Linux. ملاحظة: تتضمن النسخة التجريبية المجانية جميع ميزات SafeKit. في نهاية فترة التجربة، يمكنك تفعيل مفاتيح الترخيص الدائمة دون إلغاء تثبيت الحزمة.
- بعد تنزيل حزمة safekit_xx.bin، قم بتشغيلها لاستخراج ملف rpm وسكربت safekitinstall ثم قم بتشغيل سكربت safekitinstall
- أجب بـ “نعم” على التهيئة التلقائية لجدار الحماية
- اضبط كلمة المرور لوحدة التحكم بالويب والمستخدم الافتراضي admin. اضبط كلمة المرور نفسها على جميع العُقد.
تثبيت الوحدة على Linux
- قم بتنزيل وحدة kvm.safe.
الوحدة مجانية. وهي تحتوي على ملفات userconfig.xml وسكربتات إعادة التشغيل. - ضع kvm.safe في المسار /opt/safekit/Application_Modules/generic/.
إعداد حل SafeKit/KVM خطوة بخطوة
⚠️ يتم عرض تكوين KVM باستخدام جهاز افتراضي يسمى VM1 ويحتوي على التطبيق الذي سيتم إعادة تشغيله في حالة حدوث عطل.
⚠️ سيتعين عليك تكرار هذا التكوين لجميع الأجهزة الافتراضية التي تريد تكرارها وإعادة تشغيلها.
1. المتطلبات الأساسية
توجد صورة الجهاز الافتراضي VM1 في الملف /var/lib/libvirt/images/vm1.qcow2. قبل تكوين SafeKit، يجب عليك تنفيذ التكوين التالي لوضع الجهاز الافتراضي في دليل خاص بـ vm1 سيتم تكراره بواسطة SafeKit.
على العقدة 1:
إيقاف تشغيل vm1 :
virsh shutdown vm1إنشاء دليل
vm1/:mkdir -p /var/lib/libvirt/images/vm1/انسخ صورة vm1 إلى الموقع الجديد:
cp -a /var/lib/libvirt/images/vm1.qcow2 /var/lib/libvirt/images/vm1/
يمكن حذف صورة vm1 الأصلية بمجرد نجاح الاختبارات باستخدام الموقع الجديد.
حرر ملف تكوين vm1 :
EDITOR=vi virsh edit vm1
وغيّر السطر:
<source file='/var/lib/libvirt/images/vm1.qcow2'>
بواسطة:
<source file='/var/lib/libvirt/images/vm1/vm1.qcow2'>
اضبط خيار التخزين المؤقت على “بلا” في نفس الملف، لضمان سلامة البيانات في حالة حدوث عطل:
<disk type='file' device='disk'> <driver name='qemu' type='qcow2' **cache='none'** />إغلاق ملف تكوين vm1
تعطيل بدء التشغيل التلقائي vm1 :
virsh autostart vm1 --disableأنشئ ملف تكوين
vm1.xmlللجهاز vm1 :virsh dumpxml vm1 > vm1.xml
على العقدة 2:
انسخ ملف التكوين
vm1.xmlمن العقدة 1. ملاحظة: كلما تم تغيير تكوين vm1 على العقدة 1، يجب عليك إعادة تطبيق التكوين الجديد على العقدة 2.أنشئ vm1 ولكن لا تقم بتشغيله:
virsh define vm1.xmlتعطيل بدء التشغيل التلقائي vm1 :
virsh autostart vm1 --disableأنشئ الدليل الخاص بموقع الصورة:
mkdir -p /var/lib/libvirt/images/vm1/
2. قم بتشغيل وحدة تحكم SafeKit
- شغّل وحدة التحكم بالويب في متصفح على إحدى عُقد المجموعة من خلال الاتصال بـ
http://localhost:9010. - أدخل
adminكاسم مستخدم وكلمة المرور المحددة أثناء التثبيت.
يمكنك أيضًا تشغيل وحدة التحكم في متصفح على محطة عمل خارجية خارج المجموعة.
⚠️ يتم تكوين SafeKit على كلا العقدتين من متصفح واحد.
ℹ️ لتأمين وحدة التحكم بالويب، راجع 🛠️ 11. تأمين خدمة الويب SafeKit في دليل المستخدم.

3. تكوين عناوين العقد
- أدخل عناوين IP للعقد، واضغط على
Tab keyللتحقق من الاتصال وملء أسماء العقد. إذا كان لون node1 أو node2 أحمر، فتحقق من اتصال المتصفح بكلتا العقدتين وتحقق من جدار الحماية في كلتا العقدتين لاستكشاف الأخطاء وإصلاحها 🛠️. - ثم انقر على
Save and applyلحفظ الإعدادات. - تحقق من رسالة
Success✅ على كلا العقدتين. - إذا حدث
Failureفي التكوين ❌ على عقدة واحدة، فافتح قائمة ▼ الخاصة بتلك العقدة وراجع الرسائل. لاحظ أنه يمكنك استخدام SafeKit AI 🤖 للمساعدة.
ℹ️ إذا أردت، يمكنك إضافة LAN and nodes (أولاً ➕) لإنشاء نبض ثانٍ وشبكة نسخ متماثل مخصصة.
ℹ️ إذا نقرت على Advanced configuration، فسيتم عرض ملف cluster.xml. يتم ملء هذا الملف تلقائيًا بواسطة وحدة التحكم ونشره على العُقد.

4. حدد وحدة نمطية
- في
New module، انقر على وحدةkvm.safe.
ℹ️ في اللافتة الزرقاء في الأعلى، تمثل node1 🛜 عقدة اتصال وحدة التحكم. تقوم هذه العقدة بإعادة توجيه الطلبات إلى node2 عند الحاجة.
ℹ️ تبحث وحدة التحكم عن xxx.safe في دليل Application_Modules/generic/ على عقدة الاتصال (node1) إذا قمت بوضع وحدة هناك أثناء التثبيت.

5. تهيئة الوحدة
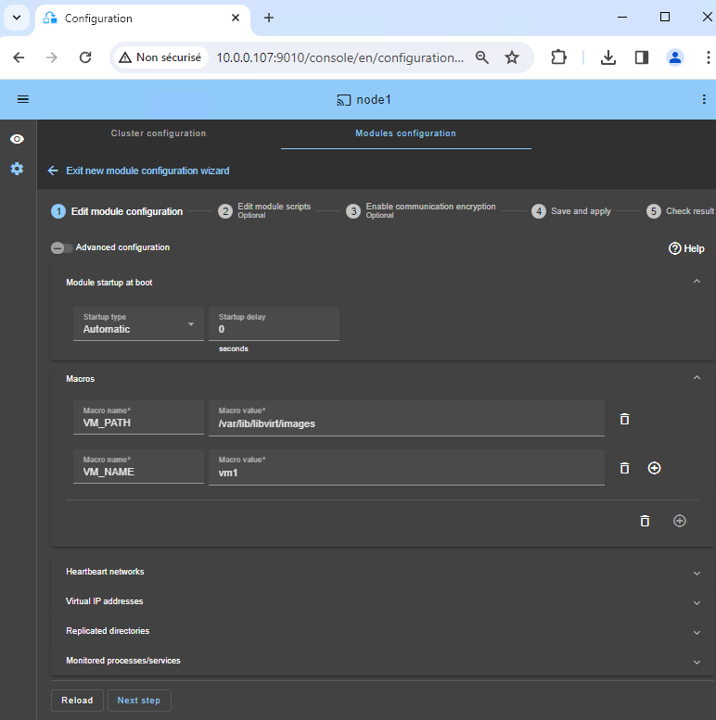
- اختر بدء تشغيل الوحدة
Automaticعند الإقلاع دون تأخير. - عادةً، يكون لديك شبكة
Heartbeatواحدة يتم عليها النسخ المتماثل. ولكن، يمكنك تعريف شبكة خاصة إذا لزم الأمر (عن طريق إضافة LAN في الخطوة 3). - أدخل في
VM_PATHالمسار الجذري للدليل المنسوخ (/var/lib/libvirt/images). - أدخل
VM_NAME، وهو اسم الجهاز الظاهري (vm1).
نفترض أن ملفات VM1 موجودة في المسار /var/lib/libvirt/images/vm1/ (انظر المتطلبات الأساسية). سيتم تكرار هذا الدليل في الوقت الفعلي بواسطة SafeKit.
ℹ️ لا تحتاج إلى تكوين عنوان IP ظاهري. ستتم إعادة تشغيل VM1 على KVM الثانوي باستخدام عنوان IP الفعلي الخاص به، وسيتم إعادة توجيه عنوان IP هذا.
6. أداة فحص مخصصة للكشف عن أعطال الجهاز الظاهري
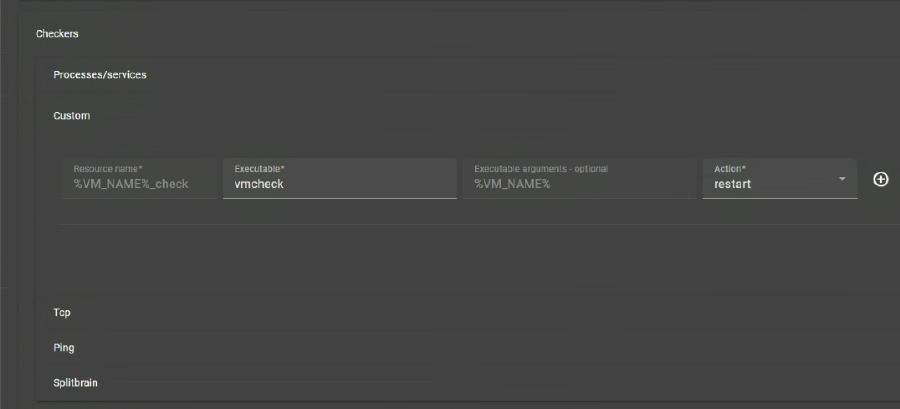
يتحقق الفاحص المخصص مما إذا كانت الآلة الافتراضية قيد التشغيل (باستخدام الأمر ’ virsh domstate’). إذا لم تكن الآلة الافتراضية قيد التشغيل، فإن الفاحص المخصص يعيد تشغيل الآلة الافتراضية تلقائيًا على نفس عقدة KVM أو على العقدة الأخرى.
- انقر على
Checkers / Custom(انظر الصورة). - يُعرّف
Resource nameالجهاز الظاهري باسم مورد في SafeKit:custom.VM_NAME_check. - مع
restartفيAction، تتم إعادة تشغيل الجهاز الظاهري على نفس عقدة KVM. بعد 3 عمليات إعادة تشغيل غير ناجحة خلال 24 ساعة، تتوقف وحدة SafeKit kvm على العقدة الأساسية ويحدث تحويل تلقائي للجهاز الظاهري إلى العقدة الثانوية. - إذا قمت بتعيين
stopstartفيAction، فسيحدث تحويل تلقائي إلى عقدة KVM الأخرى بمجرد توقف تشغيل الجهاز الظاهري.
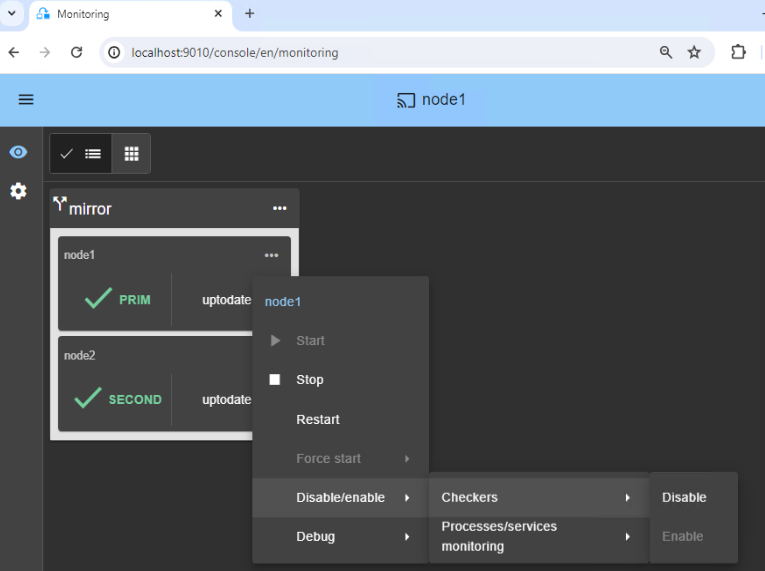
ℹ️ لأغراض الصيانة، إذا أردت إيقاف الجهاز الافتراضي، فستقوم أداة الفحص المخصصة بإعادة تشغيله تلقائيًا. لتجنب ذلك، يمكنك إيقاف أداة الفحص مؤقتًا 🖼️. أو يمكنك إزالتها عن طريق حذف سطر التكوين في وحدة التحكم.
7. تعديل النصوص البرمجية (اختياري)
- لا تقم بتحرير النصوص البرمجية.
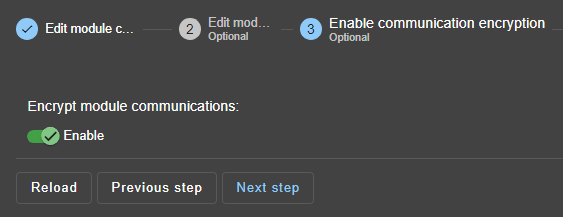
8. تشفير الاتصالات (اختياري)
- الحفاظ على تشفير الاتصال بين العُقد.
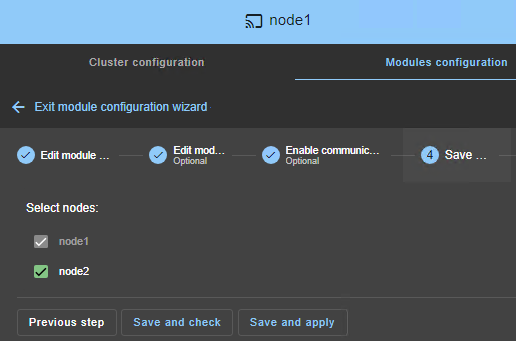
9. حفظ وتطبيق
Save and applyعلى كلتا العقدتين.
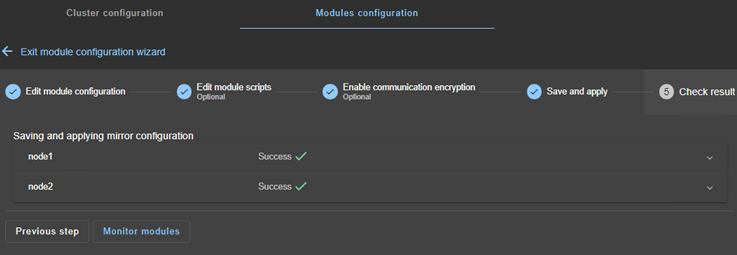
10. التحقق من نجاح التهيئة
- تحقق من رسالة
Success✅ على كلتا العقدتين، ثم انقر علىMonitor modules. - إذا حدث
Failureفي التكوين ❌ على عقدة واحدة، فافتح قائمة ▼ الخاصة بتلك العقدة وراجع الرسائل. لاحظ أنه يمكنك استخدام SafeKit AI 🤖 للمساعدة.
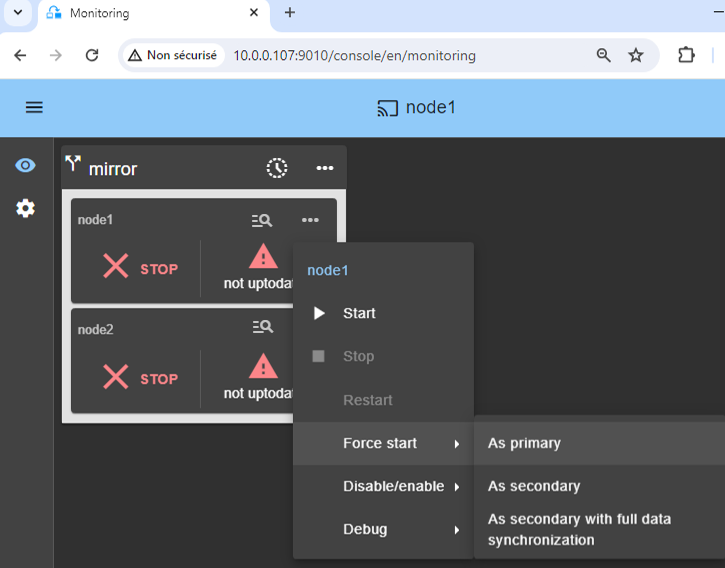
11. ابدأ تشغيل العقدة ببيانات محدثة
- إذا كان العقدة 1 تحتوي على الدليل المنسوخ المحدّث لـ
vm1/، فحددها و ⋯Force start▶As primary.
عند بدء تشغيل العقدة 2، سيتم نسخ جميع البيانات من العقدة 1 إلى العقدة 2.
⚠️ إذا اتخذت الخيار الخاطئ، فإنك تخاطر بمزامنة بيانات قديمة على كلا العقدتين.
⚠️ يُفترض أيضًا أن VM1 متوقف على العقدة 1 حتى يقوم SafeKit بتثبيت آليات النسخ المتماثل ثم يبدأ تشغيل VM1 في البرنامج النصي start_prim.
⚠️ استخدم Start لبدء التشغيل اللاحق: يحتفظ SafeKit بأحدث خادم. “البدء As primary هو بدء تشغيل خاص يتم في المرة الأولى أو أثناء العمليات الاستثنائية.
12. انتظر حتى يتم الانتقال إلى ALONE (باللون الأخضر)
- يجب أن يصل العقدة 1 إلى حالة ALONE (خضراء)، مما يعني أن البرنامج النصي
start_primقد تم تنفيذه على العقدة 1.
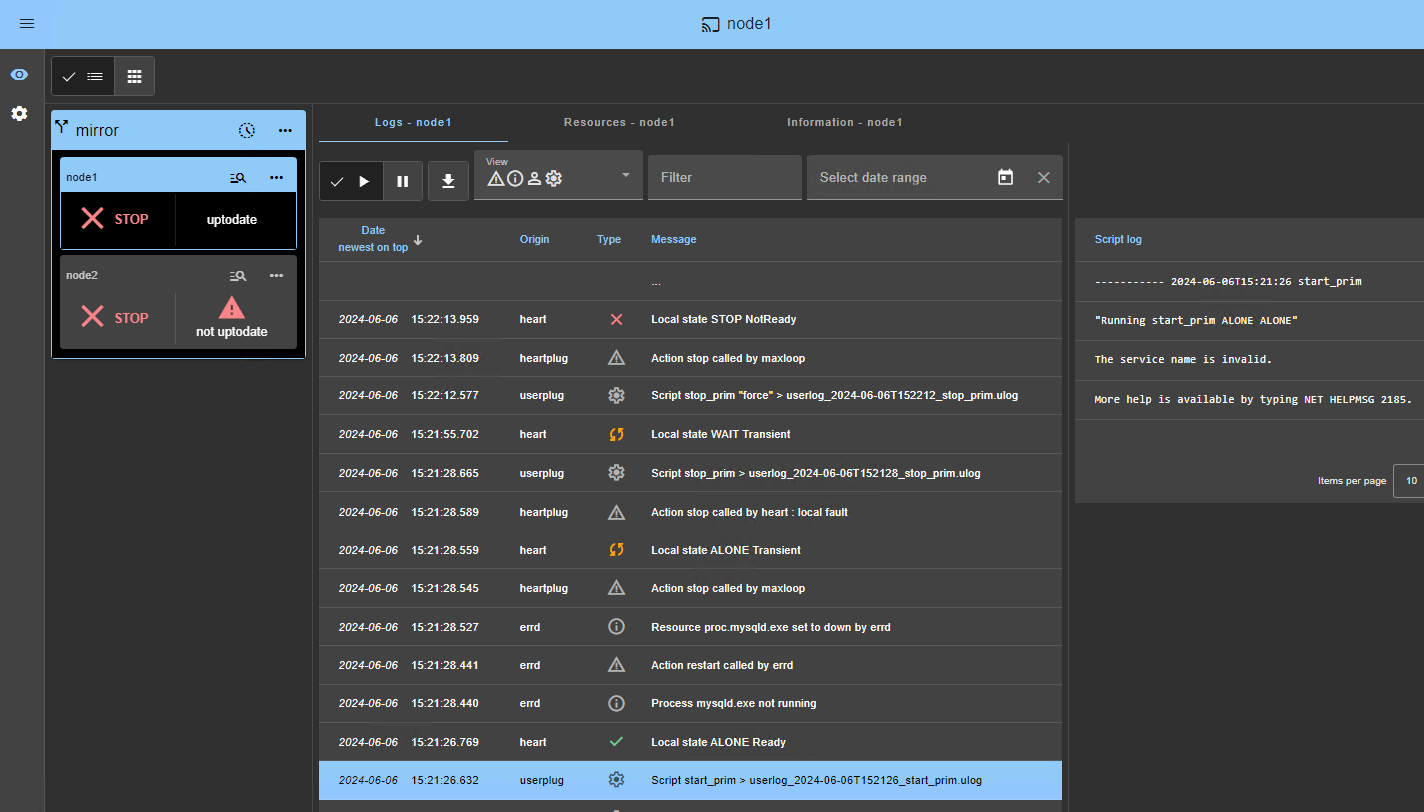
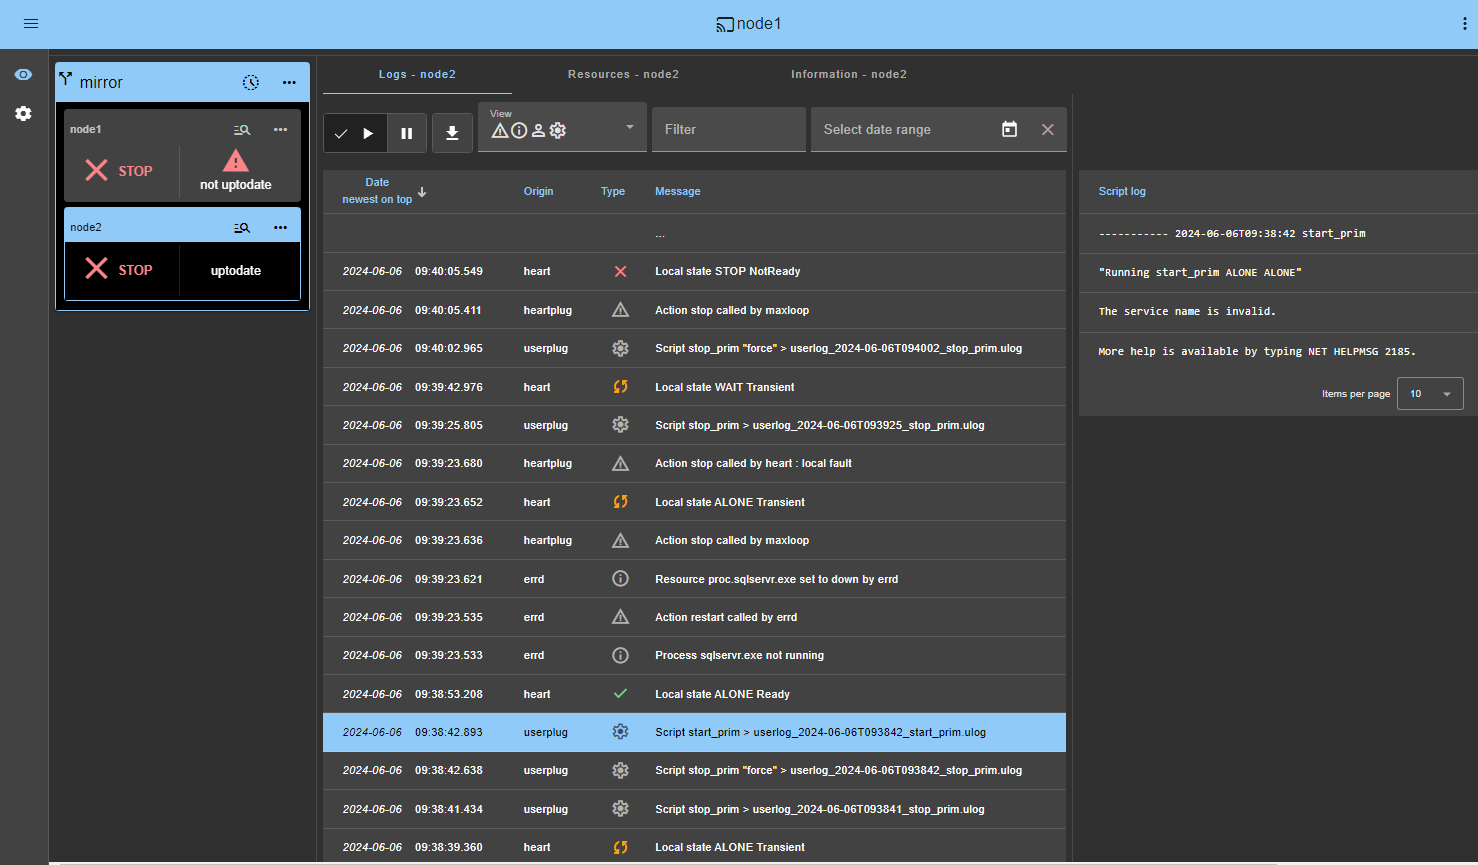
⚠️ إذا لم يتم الوصول إلى ALONE (الأخضر) أو إذا لم يتم بدء تشغيل VM1، فقم بتحليل السبب باستخدام سجل الوحدة 🖼️ الخاص بالعقدة 1.
- انقر فوق أيقونة سجل
node1🔍 لفتح سجل الوحدة والبحث عن رسائل الخطأ مثل اكتشاف المدقق لخطأ وإيقاف الوحدة. - انقر على
start_primفي السجل: يتم عرض رسائل إخراج البرنامج النصي على اليمين ويمكن اكتشاف الأخطاء مثل بدء تشغيل VM1 بشكل غير صحيح. - استخدم SafeKit AI 🤖 للمساعدة في رسائل السجل.
⚠️ إذا كانت المجموعة في WAIT (red) not uptodate, STOP (red) not uptodate، أوقف عقدة WAIT وأجبر تشغيلها كعقدة أساسية 🖼️.
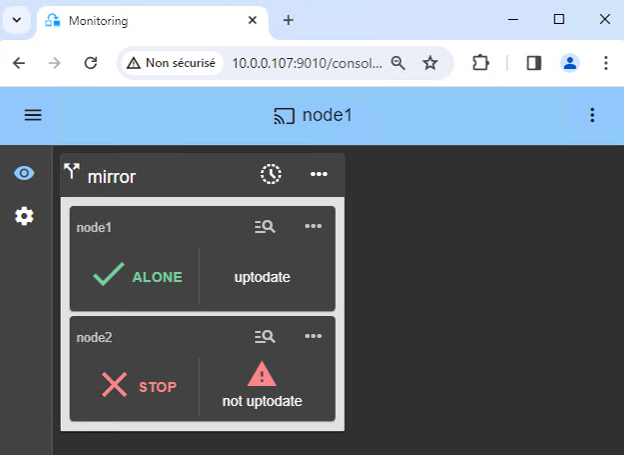
13. بدء العقدة 2
- ⋯
Startالعقدة 2 من خلال قائمتها السياقية. - انتظر الحالة SECOND (الخضراء).
ℹ️
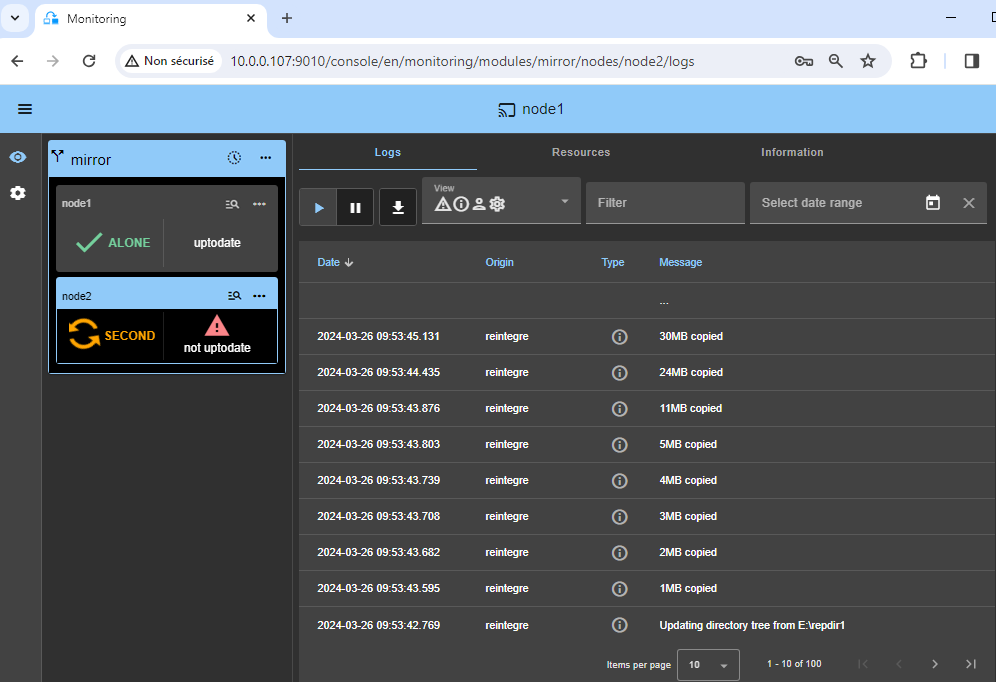
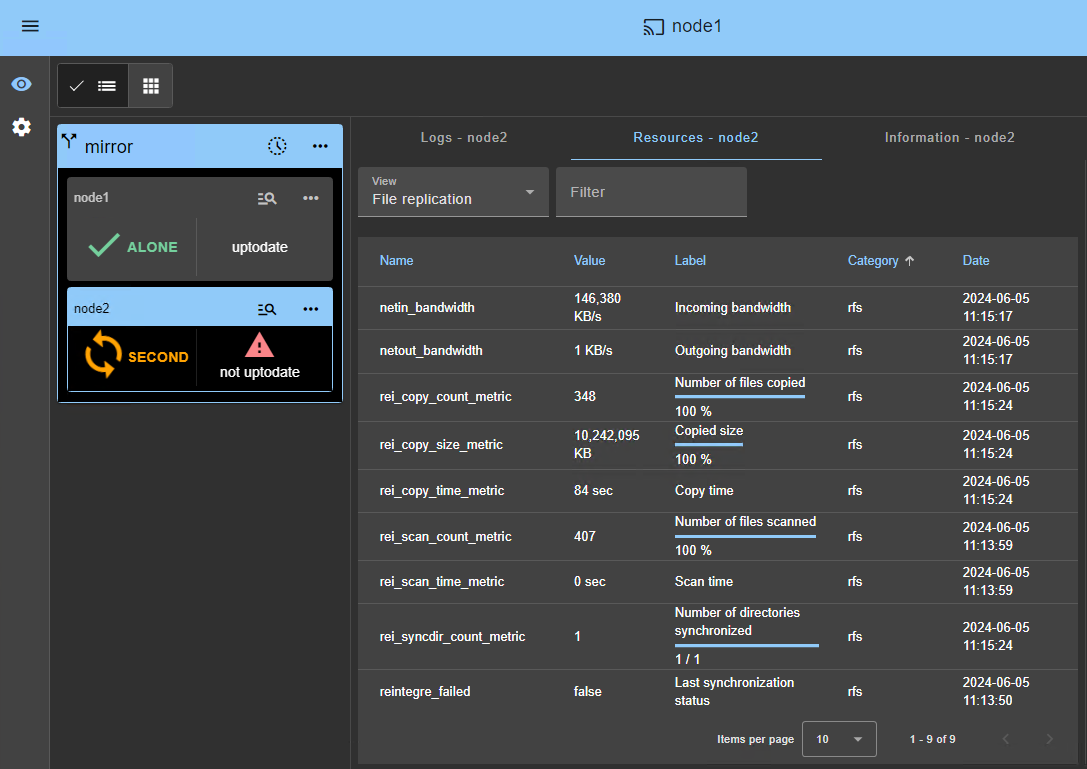
- تظل العقدة 2 في الحالة SECOND (البرتقالية) أثناء إعادة مزامنة الدلائل المكررة (النسخ من العقدة 1 إلى العقدة 2).
- قد يستغرق هذا بعض الوقت اعتمادًا على حجم الملفات التي ستتم إعادة مزامنتها في الدلائل المكررة وعرض النطاق الترددي للشبكة.
- لمعرفة تقدم عملية النسخ، راجع سجل الوحدة 🖼️ وموارد النسخ المتماثل 🖼️ للعقدة 2. استخدم SafeKit AI 🤖 للمساعدة في رسائل السجل.
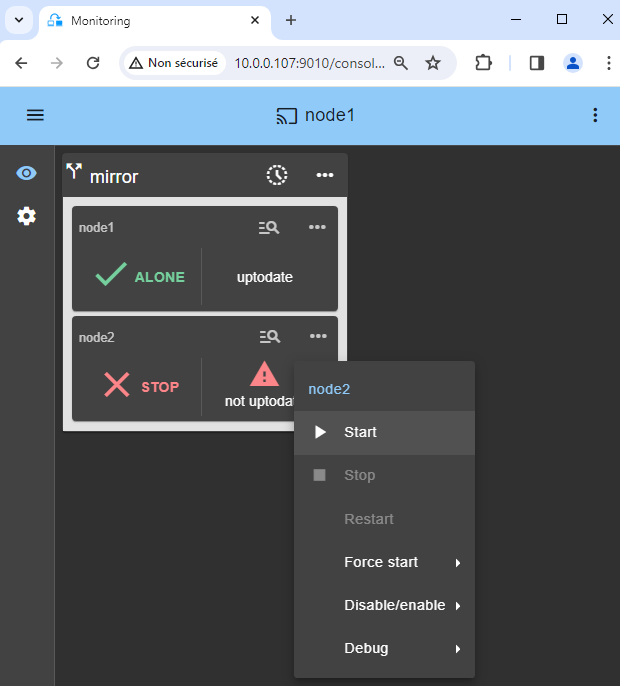
14. التحقق من أن المجموعة تعمل
- تحقق من أن المجموعة خضراء/خضراء مع تشغيل
VM1على العقدة PRIM وعدم تشغيله على العقدة SECOND.
في هذه الحالة، يتم تكرار التغييرات داخل الملفات فقط في الوقت الفعلي.

15. الاختبار
- أوقف عقدة PRIM بالتمرير لأسفل في قائمتها السياقية والنقر على
Stop. - تحقق من وجود تجاوز الفشل على العقدة SECOND التي يجب أن تصبح ALONE (باللون الأخضر).
- تحقق باستخدام أدوات KVM من أن
VM1يعمل على العقدة 2.
⚠️ إذا لم يتم الوصول إلى ALONE (أخضر) على node2 أو إذا لم يتم بدء تشغيل VM1، فقم بتحليل السبب باستخدام سجل الوحدة 🖼️ للعقدة 2.
- انقر فوق أيقونة سجل
node2🔍 لفتح سجل الوحدة والبحث عن رسائل الخطأ مثل اكتشاف المدقق لخطأ وإيقاف الوحدة. - انقر على
start_primفي السجل: يتم عرض رسائل إخراج البرنامج النصي على اليمين ويمكن اكتشاف الأخطاء مثل بدء تشغيل VM1 بشكل غير صحيح. - استخدم SafeKit AI 🤖 للمساعدة في رسائل السجل.
⚠️
- إذا كان كل شيء على ما يرام، فابدأ التشغيل على node1، والتي ستعيد مزامنة الدلائل المكررة من node2.
- إذا ساءت الأمور، أوقف node2 وأجبر العقدة 1 على البدء كعقدة أساسية 🖼️، والتي ستتم إعادة تشغيلها ببياناتها السليمة محليًا وقت الإيقاف.
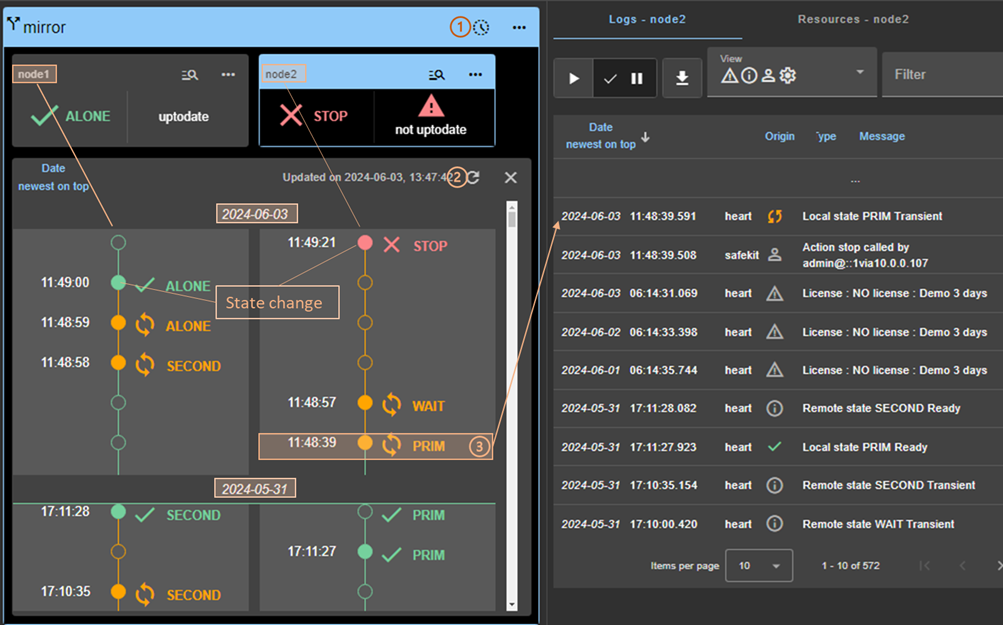
ℹ️ لاحظ أن لديك 🕒 جدولًا زمنيًا 🖼️ يمكن أن يكون مفيدًا لفهم ما يحدث في المجموعة.

16. إذا لزم الأمر، قم بتهيئة أداة فحص انقسام الدماغ
- راجع “ما هي السيناريوهات المختلفة في حالة عزل الشبكة في مجموعة؟” لمعرفة ما إذا كنت بحاجة إلى تكوين أداة فحص انقسام الدماغ.
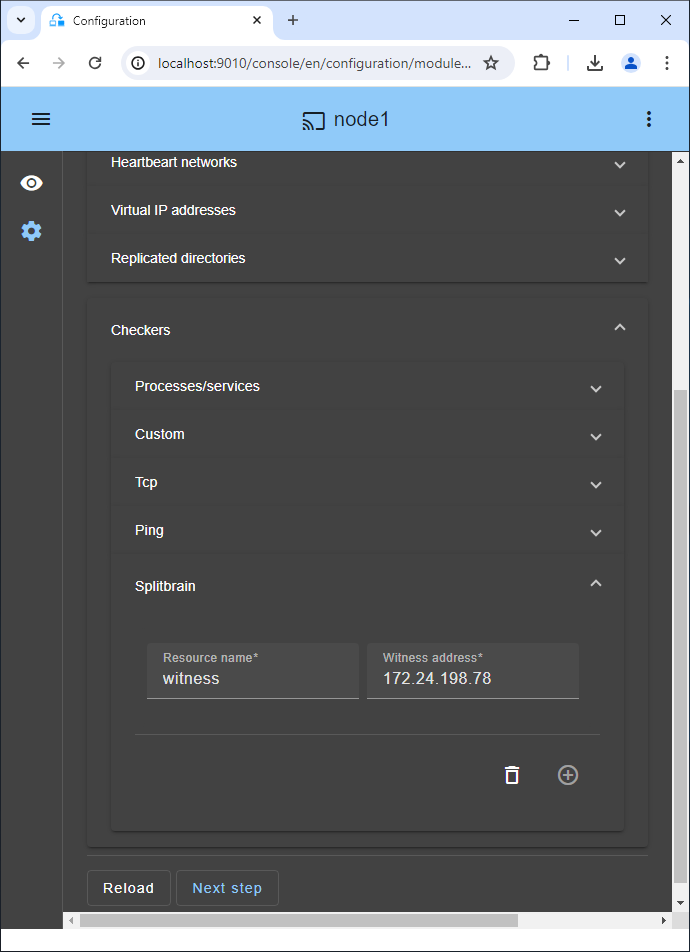
- انتقل إلى إعدادات الوحدة النمطية وانقر على
Checkers / Splitbrain(انظر الصورة) لتعديل معلمات “splitbrain”. Save and applyلإعادة نشره على كلتا العقدتين (يجب إيقاف الوحدة على كلتا العقدتين للحفظ والتطبيق).
المعلمات :
- يُعرّف
Resource nameالشاهد باسم المورد:splitbrain.witness. يمكنك تغيير هذه القيمة لتعريف الشاهد. Witness addressهو الوسيطة الخاصة بالـ ping عندما ينتقل العقدة من PRIM إلى ALONE أو من SECOND إلى ALONE. قم بتغيير هذه القيمة باستخدام عنوان IP للشاهد (عنصر قوي، عادةً ما يكون جهاز توجيه).- ملاحظة: يمكنك تعيين عدة عناوين IP مفصولة بمسافات بيضاء. انتبه إلى أن عناوين IP يجب أن تكون قابلة للوصول من عقدة واحدة ولكن ليس من الأخرى في حالة عزل الشبكة.
17. تكرار اللقطات
الدليل الذي يحتوي على ملفات XML الخاصة باللقطة هو:
/var/lib/libvirt/qemu/snapshot/%VM_NAME%
حيث VM_NAME هو اسم الجهاز الظاهري (vm1).
ملاحظة: إذا لم يتم إنشاء لقطة، فقم بإنشاء واحدة لإنشاء الدليل (وإلا سيفشل تكوين SafeKit).
لتكراره:
في إعدادات الوحدة النمطية، انقر على
Advanced Configuration" (انظر الصورة) لتعديلuserconfig.xml.أدخل الأسطر التالية في قسم
<rfs>من userconfig.xml :<replicated dir="/var/lib/libvirt/qemu/snapshot/%VM_NAME%" mode="read_only"> </replicated>Save and applyلإعادة نشر ملف userconfig.xml المعدل على كلتا العقدتين (يجب إيقاف الوحدة على كلتا العقدتين للحفظ والتطبيق).أنشئ لقطات على عقدة PRIM إما من خلال virt-manager أو سطر الأوامر:
virsh snapshot-create-as vm1 snapshot-name
ملاحظة: عند إنشاء لقطة باستخدام سطر الأوامر، يجب عليك تحديث عرض اللقطة في virt-manager.
اللقطات التي تم إنشاؤها على عقدة PRIM تكون قيد التشغيل على العقدة 2 بعد تجاوز الفشل، ولكنها غير مدرجة على العقدة 2.
لاستيراد لقطة على العقدة 2، يجب عليك تشغيل الأمر التالي:
virsh snapshot-create --redefine vm1 /var/lib/libvirt/qemu/snapshot/vm1/snapshot-nameسطر الأوامر لعرض جميع لقطات الجهاز الافتراضي vm1 هو:
virsh snapshot-list vm1
18. الدعم
- للحصول على الدعم، التقط
SnapshotsSafeKit (ملفان مضغوطان)، واحدة لكل عقدة.
ℹ️ مزيد من المعلومات حول الدعم هنا.

عرض حل عالي التوافر على مستوى الجهاز الظاهري
فيديو SafeKit: تجميع على مستوى الأجهزة الافتراضية باستخدام Hyper-V (5:15)
في هذا الفيديو، اكتشف كيف تُطبّق SafeKit التوافر العالي لـ Hyper-V دون تعقيد شبكة SAN. تعلّم كيفية تكوين نسخ متماثل للأجهزة الافتراضية عبر عقدتين لضمان تجاوز الأعطال بسلاسة لأعباء العمل الافتراضية الهامة لديك. على الرغم من أن هذا العرض التوضيحي يستخدم Hyper-V على Windows، إلا أن الحل يعمل بشكل متطابق مع KVM على Linux.
الفصول
- 🎬 نظرة عامة البنية: عقدتان من Hyper-V وجهازا حاسوب افتراضيان (0:49)
- 🎬 تهيئة العنقود ووحدات hyperv.safe (1:59)
- 🎬 اختبار مباشر: نسخ الجهاز الافتراضي احتياطيًا، ونقله، وتجاوز الفشل التلقائي عند التعطل (2:26)
التنفيذ خطوة بخطوة
- 🛠️ اقرأ الدليل لإعداد مجموعة Hyper-V مجموعة mirror على Windows.
- 🛠️ اقرأ الدليل لإعداد مجموعة KVM مجموعة mirror على Linux.
🔍 استكشف SafeKit
ابحث عن معلومات حول ميزات SafeKit وهياكلها ومقاطع الفيديو والوثائق والإصدار التجريبي المجاني.
| المورد | الوصف | رابط |
|---|---|---|
| الميزات الرئيسية | تعرّف على سبب كون SafeKit حلاً بسيطًا وفعالًا من حيث التكلفة لضمان التوافر العالي. | اكتشف الميزات الرئيسية |
| حالات الاستخدام | تعرّف على كيفية الحفاظ على توفر التطبيقات والبنية التحتية الهامة باستخدام SafeKit. | استكشف حالات الاستخدام |
| نموذج النشر | يوفر SafeKit توافرًا عاليًا دون الحاجة إلى شبكة منطقة التخزين (SAN) أو وحدة تخزين مشتركة. | استكشف نموذج النشر |
| استراتيجيات التوافر العالي | قارن بين التوافر العالي للأجهزة الافتراضية والتوافر العالي للتطبيقات. | قارن بين الاستراتيجيتين |
| المواصفات الفنية | تحقق من المتطلبات والقيود التقنية لمجموعات SafeKit. | اقرأ المواصفات الفنية |
| مقاطع الفيديو | شاهد عروضًا توضيحية لتكوين SafeKit وتجاوز الفشل التلقائي. | شاهد مقاطع الفيديو التقنية |
| البنية | تعرّف على كيفية قيام مجموعة mirror بنسخ الملفات احتياطيًا في الوقت الفعلي والتعامل مع تجاوز الفشل. | استكشف البنية Mirror |
| البنية | تعرّف على كيفية موازنة مجموعة farm لحركة مرور الشبكة والتعامل مع تجاوز الفشل. | استكشف البنية Farm المعمارية |
| مقارنة المنتجات | قارن بين SafeKit وعناقيد التوافر العالي التقليدية. | قارن الحلول |
| الموارد التقنية | يمكنك العثور على الوثائق الفنية، وتنزيل برنامج SafeKit، والوصول إلى النسخة التجريبية المجانية. | الوصول إلى الوثائق والتجربة المجانية |
| وحدات التطبيق | استخدم وحدات SafeKit المعدة مسبقًا لإعداد التوافر العالي لتطبيقاتك. | استكشف وحدات التطبيق |