SafeKit: برنامج Docker لضمان التوافر العالي وتكرار البيانات في الوقت الفعلي
كيف تعمل مجموعة mirror SafeKit الخالية من شبكة التخزين (SANless) مع Docker
تقدم SafeKit حلاً خفيف الوزن و"كافيًا" للتوافر العالي، مصممًا خصيصًا للمؤسسات التي تجد أن Kubernetes يستهلك الكثير من الموارد، أو معقدًا، أو مفرط الهندسة لأعباء عمل الحاويات المحلية أو الطرفية.
يوفر SafeKit مجموعة عالية التوافر مبسطة ومتكاملة من عقدتين لـ Docker على Linux. وهو بمثابة بديل سلس ومتكامل لحزمة “افعلها بنفسك” (DIY) المعقدة لتوافر Linux العالي - مما يزيل العبء التقني المتمثل في التكوين اليدوي لـ Corosync لعضوية العقدة، و Pacemaker لتنسيق الموارد، و DRBD للنسخ المتماثل على مستوى الكتلة.
باستخدام النسخ المتماثل المتزامن في الوقت الفعلي وعنوان IP ظاهري يتم تبديله تلقائيًا، ينشئ SafeKit مجموعة قوية خالية من شبكة التخزين (SANless) تزيل الحاجة إلى التخزين المشترك باهظ الثمن. تضمن هذه البنية إعادة اتصال العميل الشفافة، وتحويل تلقائي سريع في حالة الفشل، وضمان عدم فقدان البيانات (RPO = 0) للتطبيقات المحتوية.
- ✅ بديل Kubernetes : توفر عالٍ للحاويات دون الحاجة إلى أعباء شبكات K8s (بوابات الدخول/موازنات التحميل) والتنسيق.
- ✅ البنية مبسطة: يستبدل حزمة Corosync/Pacemaker/DRBD بحزمة برمجية واحدة.
- ✅ لا يلزم وجود مساحة تخزين مشتركة: البنية بدون شبكة منطقة التخزين (SANless) تستخدم الأقراص المحلية والنسخ المتماثل على مستوى البايت.
- ✅ تجاوز الفشل التلقائي لعنوان IP الظاهري (VIP): يضمن إعادة اتصال العميل بشفافية أثناء التبديل.
- ✅ النسخ المتماثل المتزامن للبيانات: ضمان عدم فقدان أي بيانات (RPO = 0) بين العُقد.
- ✅ تجاوز الفشل والعودة إليه تلقائيًا: إعادة تشغيل سريعة للتطبيق على العقدة الاحتياطية دون الحاجة إلى نصوص برمجية يدوية.
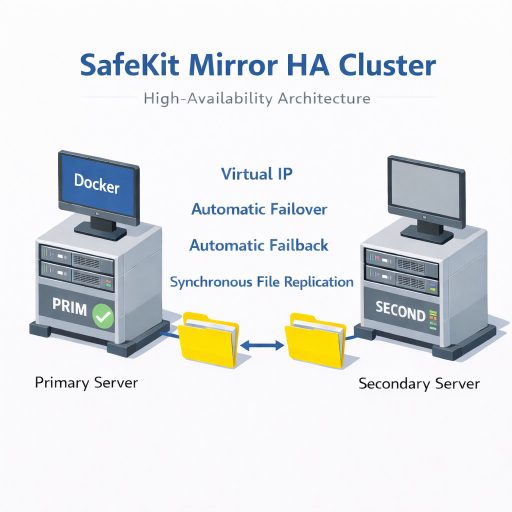
حل عالي التوافر (HA) لحاويات Docker باستخدام البنية SafeKit الخالية من شبكة SAN.
⚡ دليل التثبيت السريع لـ HA على Docker >
جدول المحتويات
- كيف يقوم برنامج SafeKit بتطبيق مجموعة Docker عالية التوفر ببساطة؟
- كيف تعمل مجموعة SafeKit مجموعة mirror مع Docker ؟
- قيود التوافر العالي SafeKit
- مقارنة: مجموعة SafeKit SANless مقابل Docker HA التقليدية
- مقارنة: SafeKit مقابل حلول التوافر العالي مفتوحة المصدر Linux (Pacemaker/Corosync/DRBD)
- ملخص التوافر العالي Docker
- 🔍 استكشف SafeKit
كيف يقوم برنامج SafeKit بتطبيق مجموعة Docker عالية التوفر ببساطة؟
كيف يمكنني تحقيق التوافر العالي لـ Docker على خادمين؟
يوفر SafeKit حلاً عالي التوفر لـ Docker بين خادمين متكررين دون الحاجة إلى قرص مشترك. يعمل النظام عن طريق تكوين نسخ متماثل في الوقت الفعلي للدلائل المرتبطة بالبيانات المستمرة لـ Docker. في حالة حدوث عطل، يدير SafeKit عملية تجاوز الفشل التلقائي ويعيد تشغيل الحاويات الخاصة بك على العقدة الثانوية في ثوانٍ.
كيف تعمل ميزة تجاوز الفشل التلقائي للشبكة لحاويات Docker ؟
تُنفّذ SafeKit عنوان IP ظاهري (VIP) يتم تبديله تلقائيًا. يعمل عنوان IP الظاهري هذا كنقطة دخول واحدة لتطبيقات العميل. إذا تعطل الخادم الأساسي، تنقل SafeKit عنوان IP الظاهري إلى الخادم الاحتياطي باستخدام ARP المجاني. وهذا يضمن إعادة اتصال العملاء بشفافية بنفس عنوان IP الذي أعيد فيه تشغيل تطبيق Docker.
ما هي مجموعة “SANless” لـ Docker ؟
المجموعة غير المعتمدة على شبكة منطقة التخزين (SANless) لـ Docker هي البنية توفر توافرًا عاليًا دون الحاجة إلى شبكة منطقة تخزين (SAN) باهظة الثمن أو تخزين متصل بالشبكة (NAS). يستخدم SafeKit النسخ المتزامن المستند إلى المضيف mirror البيانات بين الأقراص المحلية لخادمين. وهذا يلغي التخزين المشترك كنقطة فشل واحدة ويضمن هدف نقطة الاسترداد (RPO) صفر، مما يعني عدم حدوث فقدان للبيانات أثناء تجاوز الفشل.
هل من الممكن إعداد مجموعة Docker بدون مهارات Kubernetes)؟
نعم. تشرح هذه المقالة كيفية تنفيذ مجموعة Docker بسرعة دون الحاجة إلى مهارات متخصصة في التجميع أو تنسيق Kubernetes المعقد. باستخدام نصوص SafeKit البرمجية لإعادة التشغيل التلقائي للتعامل مع بدء وإيقاف تطبيقات Docker، تحصل على حل تكرار قوي أبسط بكثير في النشر والصيانة من K8s.
كيف يختلف تكرار SafeKit عن حلول مستوى الكتلة مثل DRBD لـ Docker ؟
على عكس معظم الحلول التي لا تستخدم شبكة منطقة التخزين (SAN) والتي تستخدم النسخ المتماثل على مستوى الكتل (مثل DRBD)، يقوم SafeKit بإجراء النسخ المتماثل على مستوى الملفات من خلال المضيف. هذا النهج شفاف تمامًا لتطبيق Docker لأنه لا يتطلب منك ترحيل البيانات إلى وحدة تخزين “قرص مكرر” محددة تم إنشاؤها حديثًا. بدلاً من ذلك، يمكنك ببساطة تكوين SafeKit لنسخ مجلدات التطبيق الموجودة - حتى تلك الموجودة على قرص النظام. يتيح لك هذا تطبيق التوافر العالي لـ Docker بالضبط حيث تم تثبيته بالفعل، دون إعادة تكوين معقدة للقرص أو تغييرات في التطبيق.
هل يمكن SafeKit توفير إتاحة عالية للتطبيقات خارج نطاق Docker ؟
نعم. SafeKit هو برنامج عالي التوافر ومتعدد الاستخدامات ومتوافق مع كل من Windows و Linux. بالإضافة إلى Docker، يمكن استخدام SafeKit لتنفيذ النسخ المتماثل في الوقت الفعلي والتحويل التلقائي عند الفشل لأي دليل ملفات أو خدمة أو قاعدة بيانات. وهو يدعم مجموعة واسعة من التقنيات، بما في ذلك الأجهزة الافتراضية Hyper-V و KVM، و Docker، و K3s، وتطبيقات السحابة المختلفة. وهذا يجعل SafeKit حلاً شاملاً للتجميع لحماية أعباء العمل الهامة عبر بيئات تكنولوجيا المعلومات المتنوعة دون الحاجة إلى أجهزة متخصصة.
كيف تعمل مجموعة SafeKit مجموعة mirror مع Docker ؟
الخطوة 1. النسخ المتماثل في الوقت الفعلي
يعمل الخادم 1 (PRIM) على تشغيل تطبيق Docker. يتصل العملاء بعنوان IP ظاهري. ينسخ SafeKit التعديلات التي تتم داخل الملفات عبر الشبكة في الوقت الفعلي.
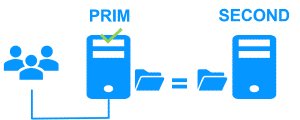
يكون النسخ متزامنًا ولا يحدث فقدان للبيانات عند حدوث عطل، على عكس النسخ غير المتزامن.
كل ما عليك فعله هو تكوين أسماء الدلائل المراد نسخها في SafeKit. لا توجد متطلبات مسبقة لتنظيم القرص. يمكن أن تكون الدلائل موجودة في قرص النظام.
الخطوة 2. تجاوز الفشل التلقائي
عندما يتعطل الخادم 1، يتولى الخادم 2 المسؤولية. يقوم SafeKit بتبديل عنوان IP الظاهري وإعادة تشغيل تطبيق Docker تلقائيًا على الخادم 2.
يجد التطبيق الملفات التي ينسخها SafeKit محدثة على الخادم 2. ويستمر التطبيق في العمل على الخادم 2 عن طريق تعديل ملفاته محليًا التي لم تعد تُنسخ إلى الخادم 1.
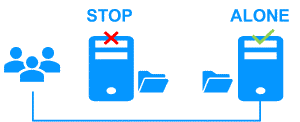
يساوي وقت تجاوز الفشل وقت اكتشاف الخطأ (30 ثانية افتراضيًا) بالإضافة إلى وقت بدء تشغيل التطبيق.
الخطوة 3. الاسترجاع التلقائي (failback)
تتضمن عملية استعادة الخدمة بعد الفشل إعادة تشغيل الخادم 1 بعد إصلاح المشكلة التي تسببت في تعطله.
تعمل SafeKit على إعادة مزامنة الملفات تلقائيًا، وتحديث الملفات التي تم تعديلها على الخادم 2 فقط أثناء توقف الخادم 1.
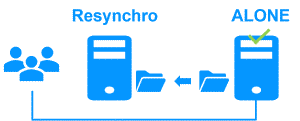
تتم عملية استعادة التشغيل دون التأثير على تطبيق Docker، والذي يمكنه الاستمرار في العمل على الخادم 2.
الخطوة 4. العودة إلى الوضع الطبيعي
بعد إعادة الدمج، تعود الملفات مرة أخرى إلى وضع mirror، كما في الخطوة 1. يعود النظام إلى وضع التوافر العالي، مع تشغيل تطبيق Docker على الخادم 2 وقيام SafeKit بنسخ تحديثات الملفات إلى الخادم 1.
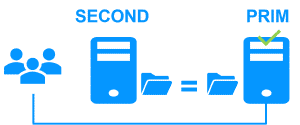
إذا كان المسؤول يرغب في تشغيل التطبيق على الخادم 1، فيمكن القيام بذلك يدويًا من خلال وحدة التحكم على الويب في الوقت المناسب، أو تلقائيًا من خلال التكوين.
كيفية تكوين مجموعة mirror SafeKit Docker ؟
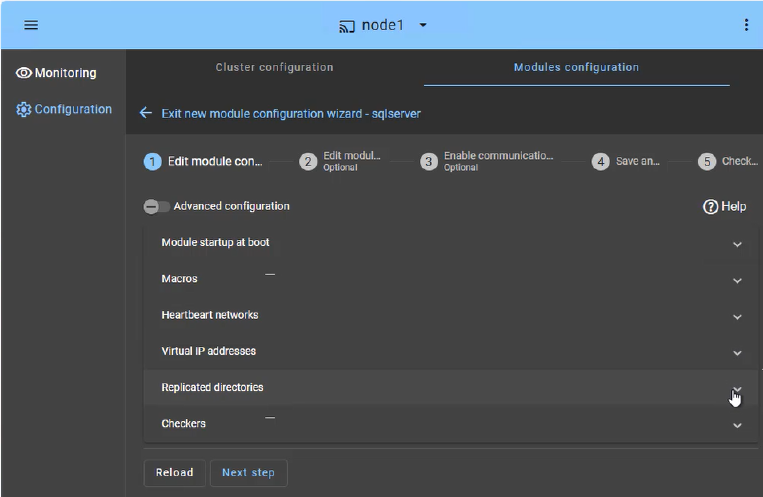
توفر وحدة التحكم الويب SafeKit واجهة سهلة الاستخدام لتنسيق التوافر العالي لتطبيقاتك الهامة. في بضع خطوات فقط، يمكنك تكوين مجموعة SafeKit مجموعة mirror لضمان استمرارية الأعمال:
- تجاوز الفشل في التطبيق (علامة تبويب الماكرو): حدد خدمات التطبيق المحددة التي سيتم إعادة تشغيلها تلقائيًا في حالة حدوث عطل.
- شبكة (شبكات) مراقبة النبض: مسار (مسارات) اتصال مخصص (مخصصة) تستخدمه عقد المجموعة لمراقبة صحة وتوافر بعضها البعض باستمرار ومزامنة قرارات تجاوز الفشل.
- إدارة عنوان IP الظاهري: قم بإعداد عنوان IP الظاهري (VIP) لإعادة اتصال العميل بشفافية بعد تجاوز الفشل.
- النسخ المتماثل في الوقت الفعلي: حدد الدلائل الهامة للنسخ المتماثل المتزامن على مستوى البايت والمستند إلى المضيف.
- أداة التحقق: راقب سلامة التطبيق وقم بتشغيل الاسترداد التلقائي إذا تم اكتشاف فشل في إحدى العمليات.
تتضمن مجموعة SafeKit أداة مخصصة للتحقق من انقسام الدماغ لحل مشكلات عزل الشبكة دون الحاجة إلى جهاز شاهد ثالث أو شبكة نبضات إضافية. تعرّف على المزيد حول النبضات، وتجاوز الأعطال، والنصاب في المجموعة.
كيفية مراقبة مجموعة SafeKit مجموعة mirror Docker ؟
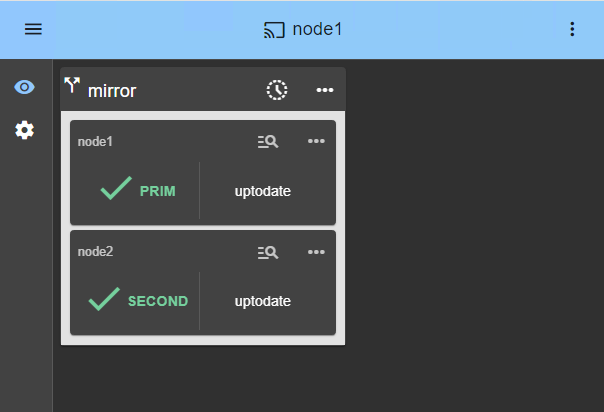
توفر وحدة تحكم إدارة SafeKit عرضًا موحدًا للبنية التحتية عالية الإتاحة. وتسمح للمسؤولين بمراقبة الحالة التشغيلية للمجموعة وتتبع مزامنة البيانات في الوقت الفعلي.
بالنسبة مجموعة mirror المكونة من عقدتين، تعرض وحدة التحكم بوضوح أدوار كل خادم:
- PRIM (Primary): العقدة النشطة التي تشغل التطبيق حاليًا وتدير عنوان IP الظاهري. وهي تؤدي عمليات الكتابة إلى وحدة التخزين المحلية والنسخ المتماثل في الوقت الفعلي إلى العقدة الثانوية.
- SECOND : العقدة الاحتياطية التي تتلقى تحديثات متزامنة على مستوى البايت. وهي جاهزة لتولي المهام على الفور في حال فشل العقدة الأساسية.
- الحالة ALONE : تنبهك بصريًا عندما تعمل المجموعة على عقدة واحدة (على سبيل المثال، أثناء الصيانة أو بعد حدوث عطل)، مما يشير إلى فقدان التكرار مؤقتًا.
- تقدم إعادة المزامنة: عندما يتعافى العقدة الفاشلة، يتحول لونها إلى البرتقالي أثناء إعادة دمج البيانات في الخلفية، مما يضمن عدم وجود وقت تعطل أثناء مرحلة “العودة إلى الوضع الطبيعي”.
بالإضافة إلى أيقونات الحالة البسيطة، توفر الواجهة تنسيقًا للتحويل التلقائي عند الفشل بنقرة واحدة، مما يتيح لك إعادة تعيين الدور الأساسي يدويًا للصيانة المخطط لها مع ضمان التوافر المستمر لنشاط المستخدم.
قيود التوافر العالي SafeKit
| الحد / المتطلب | السبب والتأثير | البديل الموصى به |
|---|---|---|
| حجم النسخ المتماثل: بضعة تيرابايت | وقت إعادة المزامنة بعد الفشل (الخطوة 3): • شبكة بسرعة 1 جيجابت/ثانية ≈ 3 ساعات/تيرابايت • شبكة بسرعة 10 جيجابت/ثانية ≈ ساعة واحدة/تيرابايت (حسب أداء الكتابة على القرص) | • استخدام وحدة تخزين خارجية مشتركة (أكثر تكلفة وأكثر تعقيدًا). |
| عدد الملفات: أقل من 1,000,000 ملف | • أداء وقت إعادة المزامنة بعد حدوث عطل (الخطوة 3). • الوقت اللازم لمقارنة كل ملف بين العقدتين. | • ضع الملفات العديدة المراد نسخها في قرص صلب افتراضي/جهاز افتراضي. • في هذه الحالة، سيتم تكرار الملفات التي تمثل القرص الصلب الافتراضي/الجهاز الافتراضي وإعادة مزامنتها فقط. |
| سعة تجاوز الفشل: ≤ 32 جهازًا افتراضيًا | • تعمل كل آلة افتراضية في وحدة mirror مستقلة. • بحد أقصى 32 وحدة mirror تعمل على نفس المجموعة. | • استخدام وحدة تخزين مشتركة خارجية وحل آخر لتجميع الأجهزة الافتراضية (أكثر تكلفة وأكثر تعقيدًا). |
| البنية الشبكية: شبكة LAN/VLAN بين المواقع البعيدة | • تجاوز الفشل التلقائي لعنوان IP الظاهري مع عقدتين في نفس الشبكة الفرعية. • عرض نطاق ترددي جيد لإعادة المزامنة (الخطوة 3). • زمن انتقال منخفض للنسخ المتماثل المتزامن: عادةً ما يكون أقل من 5 مللي ثانية من زمن ذهاب وعودة (RTT)؛ يجب التحقق من صحة القيم الأعلى مقابل معدل الكتابة للتطبيق. | • إذا كانت العقدتان في شبكات فرعية مختلفة (وهو أمر شائع في السحابة)، فاستخدم خيارات إعادة التوجيه الأخرى: موازن تحميل، أو واجهات سطر الأوامر لمزود السحابة، أو بروتوكول BGP، أو إعادة توجيه نظام أسماء النطاقات (DNS). • استخدم حلول النسخ الاحتياطي مع النسخ المتماثل غير المتزامن للشبكات ذات زمن الانتقال العالي. |
مقارنة: مجموعة SafeKit SANless مقابل Docker HA التقليدية
| ميزة | التوافر العالي التقليدي (K8s / التخزين المشترك) | SafeKit (Mirror المتطابق بدون شبكة منطقة التخزين) |
|---|---|---|
| البنية التخزين | يتطلب شبكة تخزين (SAN) أو شبكة تخزين متصلة (NAS) باهظة الثمن (قرص مشترك) | عدم المشاركة: يستخدم الأقراص المحلية فقط |
| نوع النسخ المتماثل | غالبًا ما يكون على مستوى الكتلة (معقد التكوين) | نسخ الملفات على مستوى البايت (شفاف) |
| اتساق البيانات | يعتمد على موثوقية التخزين الخارجي | النسخ المتماثل المتزامن (RPO = 0) |
| إعداد الشبكة | معقد (موازنات التحميل، الدخول، إلخ) | التحويل التلقائي لبروتوكول الإنترنت الظاهري (VIP) عند حدوث عطل |
| متطلبات المهارة | خبير (أخصائيون Kubernetes /التجميع) | ببساطة: لا تتطلب مهارات متخصصة |
| عملية استعادة ما بعد الفشل | إعادة مزامنة يدوية أو معقدة | إعادة مزامنة البيانات المعدلة تلقائيًا |
مقارنة: SafeKit مقابل حلول التوافر العالي مفتوحة المصدر Linux (Pacemaker/Corosync/DRBD)
| ميزة | حزمة Linux للتوافر العالي (Pacemaker + Corosync + DRBD) | SafeKit (Mirror المتطابق بدون شبكة منطقة التخزين) |
|---|---|---|
| البنية | نمطي: يتطلب إدارة 3 أدوات ووحدات نواة مختلفة أو أكثر. | الكل في واحد: برنامج واحد متكامل للنسخ المتماثل وتجاوز الأعطال. |
| مستوى النسخ المتماثل | على مستوى الكتلة (DRBD): ينسخ قسم/وحدة تخزين القرص بالكامل. | على مستوى البايت (SafeKit): ينسخ البيانات المعدلة فقط داخل ملفات محددة. |
| سهولة الإعداد | معقد: يتطلب خبرة في واجهة سطر الأوامر (CLI) لبرمجة قيود الترتيب يدويًا (عنوان IP ظاهري، وحدات التخزين)، ونصوص استعادة التطبيقات، وقواعد النصاب/العزل. | بسيط: وحدة تحكم ويب سهلة الاستخدام ووحدات تطبيقات جاهزة للاستخدام. |
| التحويط (STONITH) | إلزامي لمنع الفساد: تتطلب تقنية STONITH (إطلاق النار على العقدة الأخرى في الرأس) جهازًا متخصصًا (IPMI/iDRAC) لقطع الطاقة أو إعادة تشغيل الخادم الفاشل. | يعتمد على البرمجيات: حل ذكي لمشكلة انقسام الدماغ دون الحاجة إلى أجهزة إضافية. |
| عملية استعادة ما بعد الفشل | يدوي/تقني: خطر تباعد البيانات أو “انقسام الدماغ” أثناء إعادة المزامنة. | تلقائي وشفاف: إعادة مزامنة الخلفية مع التراجع الآمن. |
| الصيانة | يتطلب مهارات متخصصة عالية لتحديث/استكشاف أخطاء المكونات الفردية وإصلاحها. | سهل الصيانة من قبل مسؤولي النظام العامين عبر لوحة التحكم على الويب. |
ملخص التوافر العالي Docker
يوفر SafeKit مجموعة بسيطة من عقدتين لـ HA لـ Docker، مما يوفر بديلاً خفيف الوزن Kubernetes لأعباء العمل ذات المهام الحرجة. من خلال استبدال حزمة Corosync و Pacemaker و DRBD المعقدة، يلغي SafeKit الحاجة إلى تخزين SAN/NAS مشترك باهظ الثمن.
من خلال النسخ المتماثل المتزامن في الوقت الفعلي وتجاوز الفشل التلقائي لعنوان IP الظاهري (VIP)، يضمن SafeKit عدم فقدان البيانات (RPO = 0) واستعادة التطبيقات بشفافية. إنه الحل الأمثل للمؤسسات التي تتطلب توفرًا عاليًا قويًا بدون شبكة SAN مع الحد الأدنى من التكوين والنفقات الإدارية.
🔍 استكشف SafeKit
ابحث عن معلومات حول ميزات SafeKit وهياكلها ومقاطع الفيديو والوثائق والإصدار التجريبي المجاني.
| المورد | الوصف | رابط |
|---|---|---|
| الميزات الرئيسية | تعرّف على سبب كون SafeKit حلاً بسيطًا وفعالًا من حيث التكلفة لضمان التوافر العالي. | اكتشف الميزات الرئيسية |
| حالات الاستخدام | تعرّف على كيفية الحفاظ على توفر التطبيقات والبنية التحتية الهامة باستخدام SafeKit. | استكشف حالات الاستخدام |
| نموذج النشر | يوفر SafeKit توافرًا عاليًا دون الحاجة إلى شبكة منطقة التخزين (SAN) أو وحدة تخزين مشتركة. | استكشف نموذج النشر |
| استراتيجيات التوافر العالي | قارن بين التوافر العالي للأجهزة الافتراضية والتوافر العالي للتطبيقات. | قارن بين الاستراتيجيتين |
| المواصفات الفنية | تحقق من المتطلبات والقيود التقنية لمجموعات SafeKit. | اقرأ المواصفات الفنية |
| مقاطع الفيديو | شاهد عروضًا توضيحية لتكوين SafeKit وتجاوز الفشل التلقائي. | شاهد مقاطع الفيديو التقنية |
| البنية | تعرّف على كيفية قيام مجموعة mirror بنسخ الملفات احتياطيًا في الوقت الفعلي والتعامل مع تجاوز الفشل. | استكشف البنية Mirror |
| البنية | تعرّف على كيفية موازنة مجموعة farm لحركة مرور الشبكة والتعامل مع تجاوز الفشل. | استكشف البنية Farm المعمارية |
| مقارنة المنتجات | قارن بين SafeKit وعناقيد التوافر العالي التقليدية. | قارن الحلول |
| الموارد التقنية | يمكنك العثور على الوثائق الفنية، وتنزيل برنامج SafeKit، والوصول إلى النسخة التجريبية المجانية. | الوصول إلى الوثائق والتجربة المجانية |
| وحدات التطبيق | استخدم وحدات SafeKit المعدة مسبقًا لإعداد التوافر العالي لتطبيقاتك. | استكشف وحدات التطبيق |
