---
title: "التوافر العالي لـ Google GCP : النسخ المتزامن والتحويل التلقائي في حالة الفشل SafeKit"
canonical: "https://safekit.eviden.com/ar/solutions/gcp-high-availability-cluster-synchronous-replication-failover/"
description: "انشر مجموعة Google GCP HA بسيطة مع SafeKit . توفر بنيتنا التي لا تعتمد على مشاركة البيانات نسخًا متزامنًا، وتجاوزًا تلقائيًا للأعطال، وRPO=0 لتطبيقات Windows و Linux دون تكلفة الأقراص المشتركة السحابية."
category: "solutions"
lang: "ar"
topics: "SafeKit للتوافر العالي بلا مشاركة في GCP: استغنِ عن الأقراص المشتركة مع انعدام فقدان البيانات, جدول المحتويات, كيف يطبّق برنامج SafeKit ببساطة مجموعة توافر عالٍ في GCP بلا مشاركة؟, كيف تعمل عنقودية المرآة (Mirror Cluster) في SafeKit مع GCP؟, قيود التوافر العالي SafeKit, مقارنة: SafeKit لـ GCP مقابل حلول التوافر العالي والتعافي من الكوارث السحابية الأصلية, دليل فيديو: تكوين مجموعة SafeKit HA Mirror"
---
# توفر Google GCP العالي: SafeKit النسخ المتزامن والتحويل التلقائي في حالة الفشل {#google-gcp-high-availability-safekit-synchronous-replication--failover}
## SafeKit للتوافر العالي بلا مشاركة في GCP: استغنِ عن الأقراص المشتركة مع انعدام فقدان البيانات {#cloud-ha-limitation}
رغم أن **موفري الخدمات السحابية** الرئيسيين يقدمون تكراراً أصلياً، فإنهم غالباً ما يتركون فجوة كبيرة بين نسخ البيانات والتوافر العالي الحقيقي. ويضطر مستخدمو السحابة حالياً إلى الاختيار بين مسارين غير مثاليين: **النسخ غير المتزامن** الأصلي الذي يتطلب تجاوزاً يدوياً للفشل ويعرّض البيانات للفقد، أو **الأقراص المشتركة السحابية** التي تفتقر إلى آليات تجاوز الفشل الآلي اللازمة لاستمرارية الأعمال.
### SafeKit: البديل الخفيف والمتكامل لمجموعات GCP المعقدة {#safekit-cloud-mirror}
* **مجموعة GCP متكاملة بعقدتين:** يقدم SafeKit حلاً كاملاً يدعم أصلياً مناطق توافر متعددة (Multi-AZ)، مع IP افتراضي وتجاوز تلقائي للفشل وعودة تلقائية بعده ونسخ متزامن للملفات في الوقت الفعلي ضمن حزمة برمجية واحدة.
* **انعدام فقدان البيانات (RPO=0):** بخلاف النسخ الأصلي للآلات الافتراضية السحابية للتعافي من الكوارث (DR)، يستخدم SafeKit نسخاً **متزامناً على مستوى الملفات** لضمان سلامة بيانات التطبيقات المعاملاتية، ومنع فقدان البيانات عند حدوث عطل.
* **بنية بلا مشاركة:** يلغي SafeKit الحاجة إلى الأقراص المشتركة السحابية ويعالج مشكلات «قفل القرص» المرتبطة بها. **ويستخدم الأقراص المحلية لأقصى سرعة وأقل تكلفة**. فبدلاً من انتظار تحرير مزود السحابة لقفل التخزين بعد تعطل عقدة، يستخدم SafeKit مجلدات مستقلة ومتزامنة على الأقراص المحلية لكل عقدة لضمان تجاوز فوري للفشل.
* **لا حاجة لإعادة تهيئة التطبيقات:** يجري SafeKit نسخاً شفافاً على مستوى الملفات، ما يتيح حماية التطبيقات والبيانات في مواقع تثبيتها، حتى على قرص النظام، دون نقلها إلى أقراص سحابية مشتركة مخصصة.
* **بديل Kubernetes:** يوفر SafeKit التوافر العالي للتطبيقات القديمة والحاويات (وليس مصمماً لـ Kubernetes) دون عبء التشغيل وتعقيد تنسيق Kubernetes.
* **نشر موحد داخل المؤسسة أو السحابة:** باستثناء إعداد [IP الافتراضي داخل موازن تحميل سحابي](https://safekit.eviden.com/ar/best-practises/how-a-virtual-ip-address-works/)، تظل عملية نشر SafeKit متطابقة في البيئات المحلية والسحابية.
من خلال توحيد **التوافر العالي** في طبقة برمجية خفيفة، يوفر SafeKit تكراراً على مستوى المؤسسات واستمرارية للأعمال في السحابة بجزء بسيط من تكلفة مجموعات البرامج التقليدية.

**مجموعة SafeKit HA Mirror لـ GCP**
⚡ دليل التثبيت السريع لمجموعة mirror لـ GCP >
## جدول المحتويات {#toc}
* [كيف يطبّق برنامج SafeKit ببساطة مجموعة توافر عالٍ في GCP بلا مشاركة؟](#safekit-mirror-ha-cluster)
* [كيف تعمل مجموعة Mirror في SafeKit مع GCP؟](#safekit-mirror-cluster)
* [حدود توفر SafeKit العالي](#safekit-ha-limitations)
* [مقارنة: SafeKit لـ GCP مقابل حلول التوافر العالي والتعافي من الكوارث السحابية الأصلية](#safekit-mirror-ha-comparison)
* [دليل فيديو: تكوين مجموعة SafeKit Mirror عالية التوافر](#videoguide-safekit-mirror-cluster)
* [🔍 مركز توجيه SafeKit للتوافر العالي](#hub)
## كيف يطبّق برنامج SafeKit ببساطة مجموعة توافر عالٍ في GCP بلا مشاركة؟ {#safekit-mirror-ha-cluster}
### ما حل SafeKit Mirror HA لـ GCP؟
يوفر SafeKit التوافر العالي لـ GCP بين آلتين افتراضيتين في منطقتي توافر (AZ).
تشرح هذه المقالة طريقة إنشاء مجموعة GCP بسرعة، دون أقراص سحابية مشتركة أو مهارات خاصة.
تقوم الفكرة على تحديد مجلدات بيانات تطبيق GCP وخدماته وعنوان IP افتراضي وفاحصات الصحة.
بعدها ينفذ SafeKit **النسخ في الوقت الفعلي** و**تجاوز الفشل التلقائي** لضمان استمرارية إتاحة الخدمة.
### لماذا تختار حلاً موحداً متكاملاً للتوافر العالي بدلاً من أدوات مجزأة؟
على عكس الحلول المركبة التي تجمع منتجات منفصلة للنسخ والعنقدة، يدمج **SafeKit** **IP الافتراضي وتجاوز الفشل التلقائي والعودة التلقائية بعده والنسخ المتزامن للملفات في الوقت الفعلي** ضمن محرك واحد.
يمنع ذلك مخاطر «بيت الورق» حيث تكسر التحديثات الروابط الهشة بين الأدوات المختلفة، ويوفر جهة واحدة مسؤولة عن حزمة التوافر العالي بأكملها، ويقلل الأخطاء البشرية بواجهة واحدة لـ **التوافر العالي لتطبيق GCP**.
### كيف يتعامل SafeKit مع النشر الموحد وIP الافتراضي السحابي؟
SafeKit حل مستقل عن مزود السحابة؛ إذ تبقى عملية النشر والبنية كما هما على الخوادم المحلية ولدى مزودي السحابة الرئيسيين. والاختلاف المعماري الوحيد هو كيفية تقديم **[IP الافتراضي](https://safekit.eviden.com/ar/best-practises/how-a-virtual-ip-address-works/)** إلى الشبكة:
* **محلياً:** يدير SafeKit VIP مباشرة بإرسال حزم **GARP (Gratuitous ARP)** إلى المحولات المحلية، وينقل IP بين العقد فوراً.
* **في السحابة:** لا تدعم الشبكات السحابية GARP، لذا يستضيف **موازن تحميل سحابي** IP الافتراضي. **يوفر SafeKit فحص الصحة** لتحديد العقدة الأساسية. وبذلك يكتشف موازن التحميل العقدة النشطة آنياً ويوجه حركة المرور إليها تلقائياً، مع تجاوز سلس للفشل بين مناطق التوافر.
### ما مزايا SafeKit المميزة للتوافر العالي لـ GCP مقارنة بالمنافسين؟
يتميز SafeKit عن مجموعات GCP التقليدية ببنيته **بلا مشاركة** وسهولة نشره. فبينما تتطلب معظم حلول المؤسسات إدارة معقدة للأقراص المشتركة السحابية، يقدم SafeKit ما يلي:
* **نسخ متزامن دون فقدان البيانات:** ينفذ SafeKit نسخاً متزامناً بنسبة 100%، لضمان سلامة بيانات التطبيقات المعاملاتية. وعند حدوث عطل، يكون **فقدان البيانات صفراً (RPO=0)**. كما يمكنه نسخ قواعد بيانات تطبيق GCP وأي مجلدات بيانات أخرى (السجلات وملفات التهيئة وغيرها)، ما يضمن نسخ البيئة بأكملها.
* **عنقدة مبسطة بعقدتين:** على عكس المجموعات القياسية التي تحتاج غالباً إلى «شاهد» (عقدة ثالثة أو قرص أو مشاركة ملفات) للنصاب، يوفر SafeKit توافراً عالياً كاملاً بخادمين متكررين فقط، ما يقلل التكلفة والتعقيد.
[تعرّف على آلية نبضات القلب والنصاب](https://safekit.eviden.com/ar/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
* **إدارة موحدة:** يمكن للمسؤولين إدارة تجاوز الفشل ونسخ البيانات ومراقبة تطبيق GCP عبر وحدة تحكم SafeKit واحدة، ما يتيح التوافر العالي للفرق دون خبرة متخصصة في إدارة المجموعات.
* **فاحصات مخصصة:** يتجاوز SafeKit مراقبة الخدمات الأساسية؛ إذ **يوفر فاحصات** لمراقبة صحة عملية تطبيق GCP. والنظام قابل للتوسعة لإضافة فاحصات مخصصة تناسب بيئتك.
### كيف يخفض SafeKit التكلفة الإجمالية للملكية (TCO) لـ GCP مقارنة بالعنقدة التقليدية؟
صُممت حلول SafeKit لتعمل **بأقل عبء ممكن على البنية التحتية** دون المساس بالموثوقية. وتشمل الوفورات مقارنة بمجموعات تجاوز الفشل التقليدية:
* **لا تكلفة للأقراص المشتركة السحابية:** تستخدم بنية SafeKit بلا مشاركة الأقراص المحلية.
* **لا حاجة إلى إصدار Enterprise:** قد تتطلب آليات النسخ الأصلية لقواعد البيانات تراخيص Enterprise باهظة؛ لكن SafeKit **لا يحتاج إلى إصدار Enterprise**، ويعمل مع الإصدار القياسي وحتى **الإصدار المجاني**، لتوفير توافر عالٍ بتكلفة أقل بكثير.
* **كفاءة حقيقية بعقدتين:** بخلاف المجموعات التي تحتاج إلى «شاهد» (عقدة ثالثة أو قرص أو مشاركة ملفات) للنصاب، يحقق SafeKit توافراً عالياً كاملاً بخادمين **متكررين** فقط.
* **لا اشتراكات إلزامية:** يقدم SafeKit **ترخيصاً دائماً**؛ فالبرنامج ملكك، دون الوقوع في «فخ الاشتراكات» أو زيادات الأسعار السنوية غير المتوقعة.
* **نفقات تشغيل منخفضة (OPEX):** الحل جاهز للاستخدام ولا يحتاج إلى تدريب متخصص أو استشارات خارجية مكلفة للصيانة، على عكس أدوات العنقدة المعقدة مفتوحة المصدر.
* **تسعير مستقل عن CPU:** لا يعتمد الترخيص على عدد وحدات CPU أو الأنوية. وبترخيصين لعقدتين، يمكنك حماية تطبيق GCP من الأعطال.
### هل يمكن إعداد مجموعة Mirror لـ GCP دون مهارات عنقدة؟
نعم. تشرح هذه المقالة كيفية [تنفيذ مجموعة Mirror لـ GCP بسرعة](https://safekit.eviden.com/ar/quick-install/safekit-quick-installation-guide-in-gcp-with-real-time-replication-and-failover/) دون الحاجة إلى مهارات معقدة في عنقدة التوافر العالي. وباستخدام **برامج SafeKit النصية الآلية لتجاوز الفشل** وإدارة النسخ وإعادة التشغيل، تحصل على حل تكرار موثوق وأسهل بكثير في النشر والصيانة من حلول العنقدة التقليدية.
### ما التطبيقات والبيئات التي يستطيع SafeKit حمايتها إلى جانب GCP؟
SafeKit حل مرن للتوافر العالي **على Windows وLinux** يتجاوز كثيراً مجموعة Mirror لـ GCP، ويدعم **النسخ المتزامن في الوقت الفعلي** وتجاوز الفشل تلقائياً لأحمال عمل متعددة:
* **البيئات الافتراضية والمادية:** آلات Hyper-V أو KVM افتراضية كاملة.
* **تنسيق الحاويات:** بيئات Docker وPodman وK3s (Kubernetes).
* **البيانات والخدمات:** أدلة ملفات مفردة وخدمات وقواعد بيانات متنوعة.
* **البنية السحابية:** توافر عالٍ للتطبيقات السحابية.
كما يوفر SafeKit مجموعات Farm مع موازنة تحميل الشبكة وتجاوز الفشل أصلياً للتطبيقات عديمة الحالة، مثل **خوادم الويب**.
💡 [استكشف القائمة الكاملة لحلول التوافر العالي المدعومة هنا.](https://safekit.eviden.com/ar/solutions/)
وتتضمن هذه الحلول أيضاً إعادة تشغيل تطبيق GCP تلقائياً عند حدوث عطل.
## كيف تعمل عنقودية المرآة (Mirror Cluster) في SafeKit مع GCP؟ {#safekit-mirror-cluster}
### الخطوة 4. العودة إلى الوضع الطبيعي {#step-4-back-to-normal}
بعد اكتمال إعادة الدمج، تعود الملفات مرة أخرى إلى وضع المرآة (Mirror mode) كما كان الحال في الخطوة 1. ويعود النظام إلى وضع الإتاحة العالية (High-availability mode)، حيث يعمل تطبيق GCP على الخادم 2، ويقوم SafeKit بنسخ تحديثات الملفات متماثلاً إلى الخادم 1.
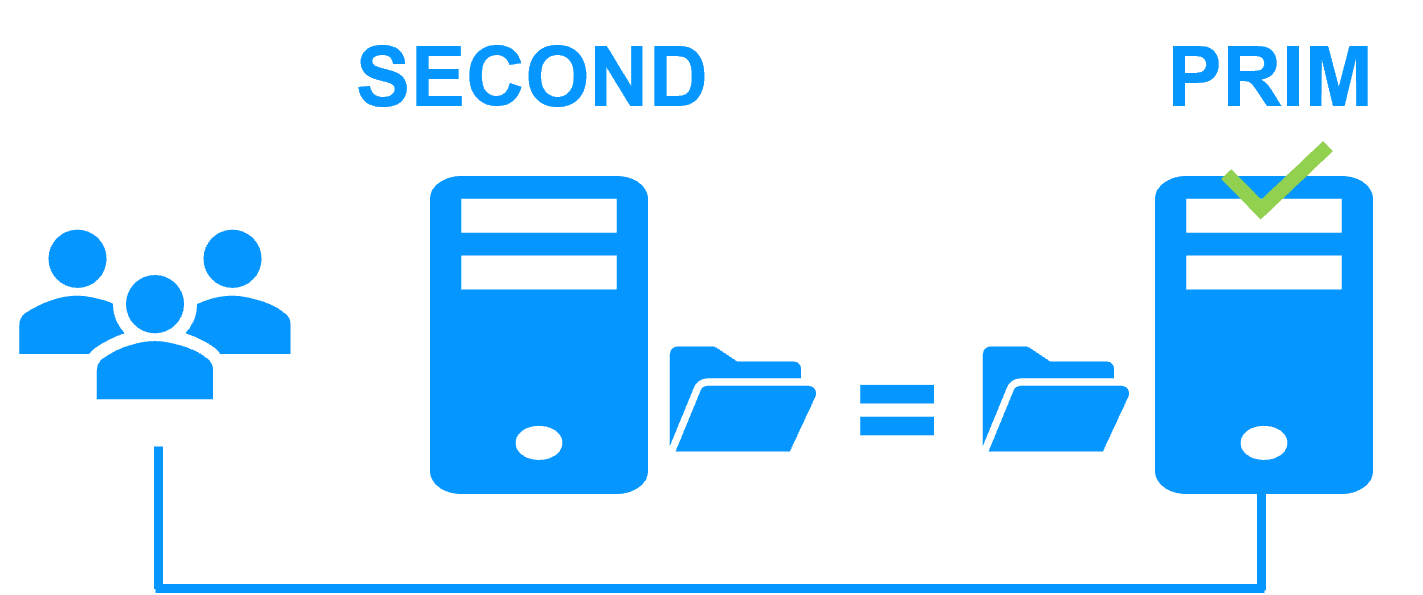
إذا رغب المسؤول في تشغيل التطبيق على الخادم 1، فيمكن القيام بذلك يدوياً من خلال لوحة تحكم الويب في الوقت المناسب، أو تلقائياً عبر الإعدادات والتكوين.
### الخطوة 3. الاسترداد التلقائي بعد الفشل (Automatic failback) {#step3}
تتضمن عملية الاسترداد بعد الفشل إعادة تشغيل الخادم 1 بعد إصلاح المشكلة التي تسببت في توقفه.
يقوم SafeKit تلقائياً بإعادة مزامنة الملفات، حيث يقوم بتحديث الملفات التي تم تعديلها فقط على الخادم 2 أثناء توقف الخادم 1.
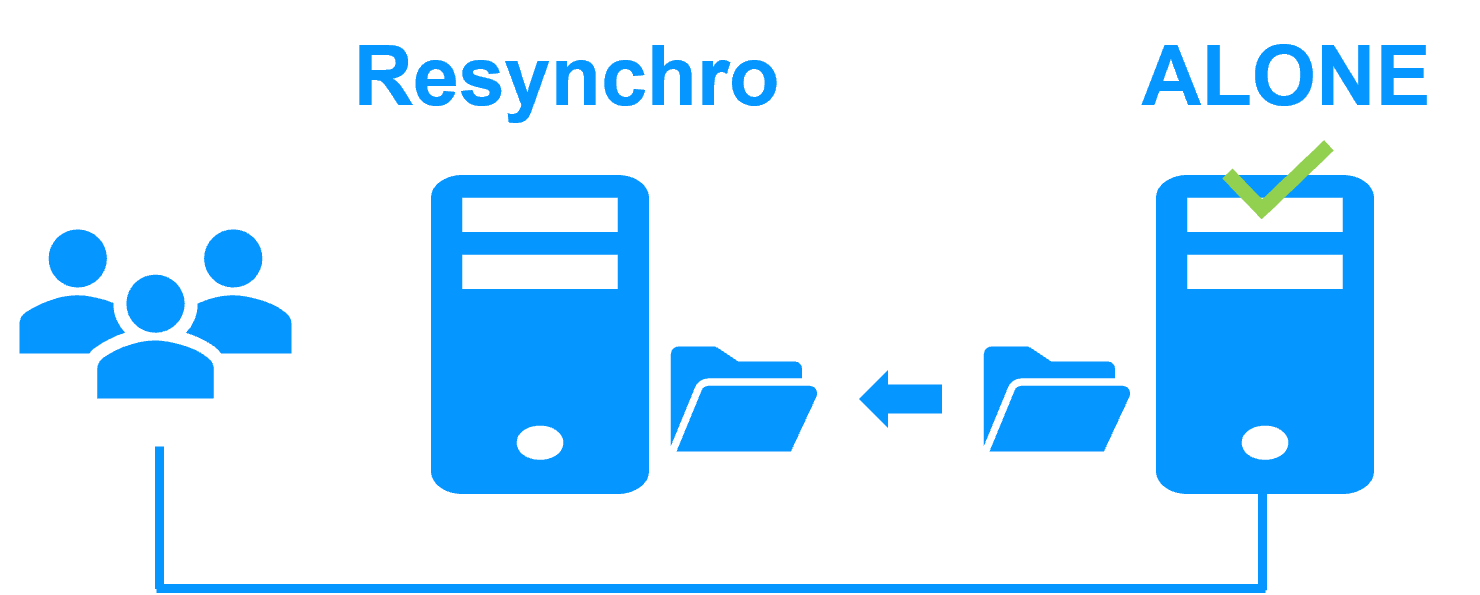
تتم عملية الاسترداد بعد الفشل دون التأثير على تشغيل تطبيق GCP، والذي يمكنه الاستمرار في العمل على الخادم 2.
### الخطوة 2. النقل التلقائي عند الفشل (Automatic failover) {#step2}
عندما يفشل الخادم 1، يتولى الخادم 2 المسؤولية. يقوم SafeKit بتحويل عنوان IP الافتراضي وإعادة تشغيل تطبيق GCP تلقائياً على الخادم 2.
يجد التطبيق الملفات التي تم نسخها متماثلاً بواسطة SafeKit محدثة بالكامل على الخادم 2. ويستمر التطبيق في العمل على الخادم 2 من خلال تعديل ملفاته محلياً، والتي لم تعد تُنسخ متماثلاً إلى الخادم 1.
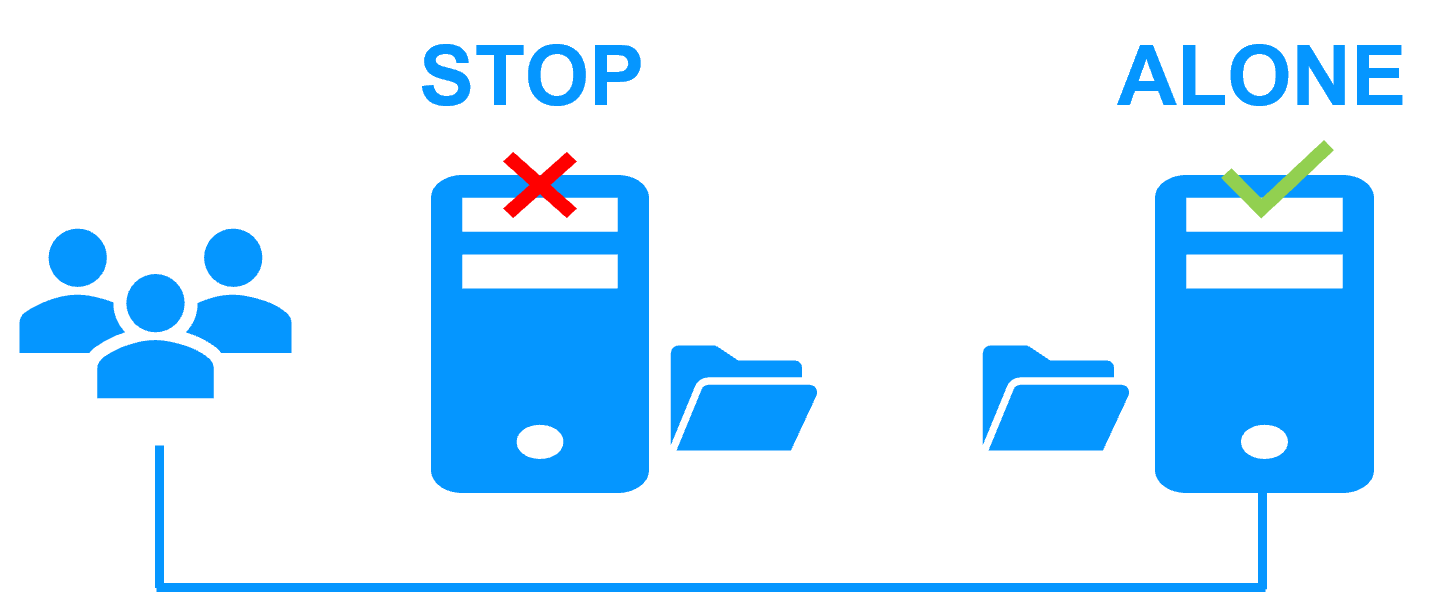
زمن النقل عند الفشل يساوي زمن اكتشاف الخطأ (30 ثانية بشكل افتراضي) بالإضافة إلى زمن بدء تشغيل التطبيق.
### الخطوة 1. النسخ المتماثل في الوقت الفعلي (Real-time replication) {#step1}
يقوم الخادم 1 (PRIM) بتشغيل تطبيق GCP. ويتصل العملاء بـ [عنوان IP افتراضي](https://safekit.eviden.com/ar/best-practises/how-a-virtual-ip-address-works/). يقوم SafeKit بنسخ التعديلات التي تتم داخل الملفات عبر الشبكة بشكل متماثل وفي الوقت الفعلي.
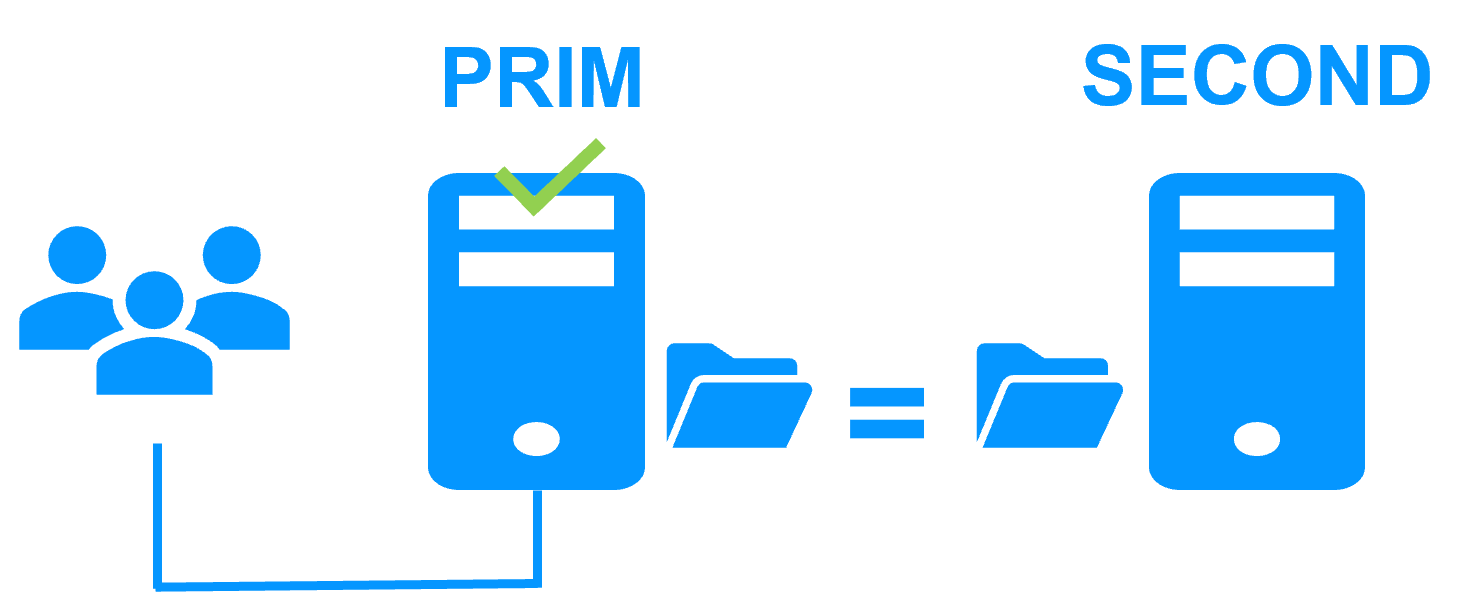
هذا النسخ المتماثل يكون [متزامناً (Synchronous)](https://safekit.eviden.com/ar/best-practises/synchronous-replication-vs-asynchronous-replication/) دون أي فقدان للبيانات عند حدوث فشل، على عكس النسخ المتماثل غير المتزامن.
كل ما عليك فعله هو تكوين أسماء الأدلة (Directories) المراد نسخها متماثلاً في SafeKit. لا توجد أي متطلبات مسبقة لتنظيم القرص، حيث يمكن أن تقع هذه الأدلة داخل قرص النظام نفسه.
### كيفية مراقبة عنقودية مرآة (SafeKit Mirror Cluster) لتطبيق GCP؟ {#safekit-mirror-cluster-monitoring}
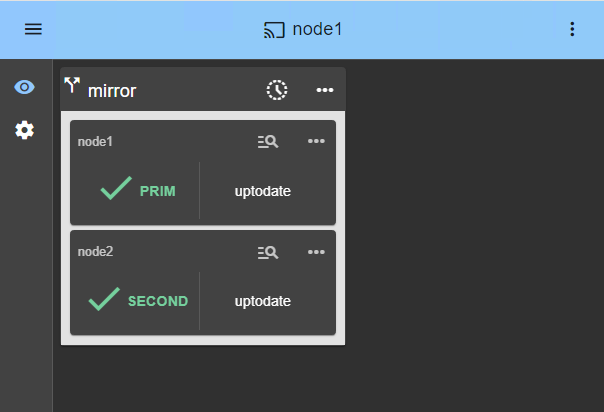
تقدم **لوحة تحكم إدارة SafeKit** رؤية موحدة للبنية التحتية الخاصة بالإتاحة العالية لديك. وهي تتيح للمسؤولين مراقبة **الحالة التشغيلية** للعنقودية وتتبع مزامنة البيانات في الوقت الفعلي.
بالنسبة لعنقودية مرآة مكونة من عقدتين (2-node)، تعرض لوحة التحكم بوضوح أدوار كل خادم:
* **PRIM (الأساسي):** العقدة النشطة التي تقوم حالياً بتشغيل التطبيق وإدارة عنوان IP الافتراضي. وتقوم بعمليات الكتابة على وحدة التخزين المحلية والنسخ المتماثل في الوقت الفعلي إلى العقدة الثانوية.
* **SECOND (الثانوي):** العقدة الاحتياطية (Standby) التي تستقبل التحديثات المتزامنة على مستوى البايت. وهي مستعدة لتولي المسؤولية فوراً في حال فشل الخادم الأساسي.
* **حالة الانفراد (ALONE):** تنبيه مرئي يخطرك عندما تعمل العنقودية على عقدة واحدة فقط (على سبيل المثال، أثناء الصيانة أو بعد حدوث فشل)، مما يشير إلى فقدان ميزة التكرار (Redundancy) مؤقتاً.
* **تقدم إعادة المزامنة (Resynchronization):** عند تعافي العقدة الفاشلة، تتحول حالتها إلى اللون البرتقالي أثناء إعادة دمج البيانات في الخلفية، مما يضمن عدم وجود أي فترة توقف عن العمل (Downtime) خلال مرحلة "العودة إلى الوضع الطبيعي".
إلى جانب أيقونات الحالة البسيطة، توفر الواجهة **إمكانية تنظيم النقل عند الفشل بنقرة واحدة (One-click failover)** ، مما يسمح لك بإعادة تعيين الدور الأساسي يدوياً لإجراء الصيانة المخطط لها مع ضمان استمرارية الإتاحة لأنشطة المستخدمين.
### كيفية تكوين عنقودية مرآة (SafeKit Mirror Cluster) لتطبيق GCP؟ {#safekit-mirror-cluster-configure}
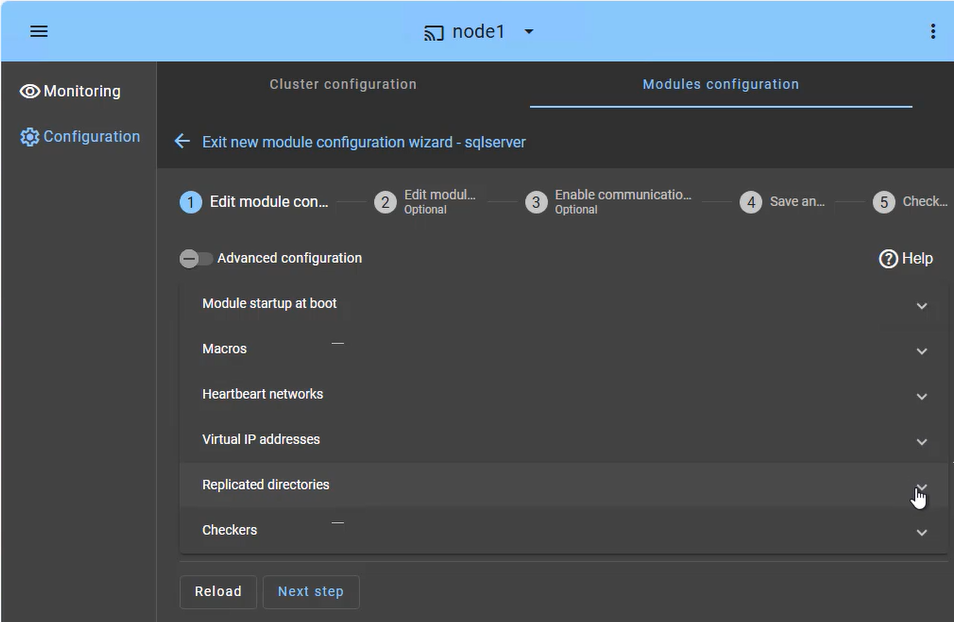
توفر **لوحة تحكم ويب SafeKit** واجهة سهلة لتنظيم الإتاحة العالية لتطبيقاتك الحساسة والمهمة. في خطوات قليلة فقط، يمكنك تكوين **عنقودية مرآة في SafeKit** لضمان استمرارية الأعمال:
* **النقل عند فشل التطبيق (علامة تبويب Macros):** حدد خدمات التطبيق المعينة التي سيتم إعادة تشغيلها تلقائياً في حالة حدوث فشل.
* **شبكة (شبكات) نبضات القلب (Heartbeat):** مسار (مسارات) اتصال مخصصة تستخدمها عقد العنقودية (Nodes) لمراقبة سلامة وإتاحة بعضها البعض باستمرار، ومزامنة قرارات النقل عند الفشل.
* **إدارة عنوان IP الافتراضي (Virtual IP):** قم بإعداد عنوان IP الافتراضي (VIP) لضمان إعادة اتصال العملاء بسلاسة وشفافية بعد النقل عند الفشل.
* **النسخ المتماثل في الوقت الفعلي:** حدد الأدلة (Directories) الحساسة لإجراء نسخ متماثل متزامن على مستوى البايت ومستند إلى المضيف.
* **أدوات الفحص (Checkers):** راقب سلامة وحالة التطبيق وفعّل الاسترداد التلقائي في حال تم اكتشاف فشل في إحدى العمليات (Processes).
تتضمن عنقودية SafeKit أداة فحص مخصصة لمنع انقسام الدماغ (Split-brain checker) لحل مشكلات عزل الشبكة دون الحاجة إلى جهاز شاهد ثالث (Witness Machine) أو شبكة نبضات قلب إضافية. تعرف على المزيد حول [نبضات القلب، والنقل عند الفشل، والنصاب القانوني (Quorum) في العنقودية](https://safekit.eviden.com/ar/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
## قيود التوافر العالي SafeKit {#safekit-ha-limitations}
الحد / المتطلب | السبب والتأثير | البديل الموصى به
---|---|---
حجم النسخ المتماثل: بضعة تيرابايت | وقت إعادة المزامنة بعد الفشل ([الخطوة 3](https://safekit.eviden.com/ar/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• شبكة بسرعة 1 جيجابت/ثانية ≈ 3 ساعات/تيرابايت
• شبكة بسرعة 10 جيجابت/ثانية ≈ ساعة واحدة/تيرابايت (حسب أداء الكتابة على القرص) | • استخدام [وحدة تخزين خارجية مشتركة](https://safekit.eviden.com/ar/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (أكثر تكلفة وأكثر تعقيدًا).
عدد الملفات: أقل من 1,000,000 ملف | • أداء وقت إعادة المزامنة بعد حدوث عطل ([الخطوة 3](https://safekit.eviden.com/ar/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• الوقت اللازم لمقارنة كل ملف بين العقدتين. | • ضع الملفات العديدة المراد نسخها في قرص صلب افتراضي/جهاز افتراضي.
• في هذه الحالة، سيتم تكرار الملفات التي تمثل القرص الصلب الافتراضي/الجهاز الافتراضي وإعادة مزامنتها فقط.
سعة تجاوز الفشل: ≤ 32 جهازًا افتراضيًا | • تعمل كل آلة افتراضية في وحدة mirror مستقلة.
• بحد أقصى 32 وحدة mirror تعمل على نفس المجموعة. | • استخدام وحدة تخزين مشتركة خارجية وحل آخر لتجميع الأجهزة الافتراضية (أكثر تكلفة وأكثر تعقيدًا).
البنية الشبكية: شبكة LAN/VLAN بين المواقع البعيدة | • تجاوز الفشل التلقائي [لعنوان IP الظاهري](https://safekit.eviden.com/ar/best-practises/how-a-virtual-ip-address-works/) مع عقدتين في نفس الشبكة الفرعية.
• عرض نطاق ترددي جيد لإعادة المزامنة ([الخطوة 3](https://safekit.eviden.com/ar/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• زمن انتقال منخفض [للنسخ المتماثل المتزامن](https://safekit.eviden.com/ar/best-practises/synchronous-replication-vs-asynchronous-replication/): عادةً ما يكون أقل من 5 مللي ثانية من زمن ذهاب وعودة (RTT)؛ يجب التحقق من صحة القيم الأعلى مقابل معدل الكتابة للتطبيق. | • إذا كانت العقدتان في شبكات فرعية مختلفة (وهو أمر شائع في السحابة)، فاستخدم [خيارات إعادة التوجيه الأخرى](https://safekit.eviden.com/ar/best-practises/how-a-virtual-ip-address-works/#safekit-virtual-ip-implementation): موازن تحميل، أو واجهات سطر الأوامر لمزود السحابة، أو بروتوكول BGP، أو إعادة توجيه نظام أسماء النطاقات (DNS).
• استخدم حلول النسخ الاحتياطي مع النسخ المتماثل غير المتزامن للشبكات ذات زمن الانتقال العالي.
## مقارنة: SafeKit لـ GCP مقابل حلول التوافر العالي والتعافي من الكوارث السحابية الأصلية {#safekit-mirror-ha-comparison}
الميزة | SafeKit لـ GCP | القرص المشترك السحابي الأصلي | النسخ الأصلي للآلة الافتراضية السحابية للتعافي من الكوارث (DR)
---|---|---|---
البنية | بلا مشاركة: أقراص محلية لأقصى سرعة وأقل تكلفة. | تخزين مشترك: يعتمد على أقراص تديرها السحابة. | على مستوى الكتل: ينسخ أقراص الآلة الافتراضية بالكامل إلى منطقة سلبية.
سلامة البيانات (RPO) | صفر (RPO=0): نسخ متزامن على مستوى الملفات. | صفر: كتابة متزامنة على قرص مشترك. | غير صفري: نسخ غير متزامن يؤدي إلى تأخر البيانات.
منطق تجاوز الفشل والعودة | آلي بالكامل: مراقبة وإعادة تشغيل متكاملتان. | يحتاج إلى أداة تجاوز فشل من جهة خارجية تدعم الأقراص السحابية المشتركة. | يدوي: يتطلب تفعيل خطة التعافي من الكوارث.
إعداد التطبيق | دون إعادة تهيئة: يحمي التطبيقات في مواقع تثبيتها الحالية. | إعادة تهيئة: يجب نقل بيانات التطبيق إلى قرص مشترك محدد. | لا شيء: يلتقط نظام التشغيل والتطبيق كما هما.
نطاق النسخ | كامل: مجلدات بيانات التطبيق (قاعدة البيانات والتهيئة والسجلات). | جزئي: البيانات المخزنة على وحدة التخزين المشتركة فقط. | إجمالي: ينسخ الآلة الافتراضية بأكملها.
موقع الآلات الافتراضية | Multi-AZ أصلي: نسخ متزامن بين مناطق التوافر ضمن المنطقة. | يعتمد على المزود: يتطلب تخزيناً مشتركاً منسوخاً بين مناطق التوافر. | إقليمي: مصمم أساساً للنسخ بين مناطق جغرافية بعيدة.
وقت النشر | منخفض: أقل من 30 دقيقة (محلياً أو سحابياً). | مرتفع: أيام أو أسابيع لتهيئة المجموعة. | متوسط: يتطلب إعداد خزائن وسياسات التعافي من الكوارث.
### هل التوافر العالي بديل عن النسخ الأصلي للآلة الافتراضية السحابية للتعافي من الكوارث؟ {#ha-vs-backup-ransomware}
**لا**، فالتوافر العالي والنسخ الاحتياطي متكاملان وليسا بديلين. يضمن **SafeKit** **استمرارية الأعمال** بتشغيل التطبيقات عند تعطل الأجهزة، لكنه لا يحمي من الأخطاء المنطقية أو الحذف العرضي أو هجمات الفدية. ولأن النسخ في الوقت الفعلي يعكس كل تغيير فوراً، ينتقل هجوم الفدية على العقدة الأساسية مباشرة إلى العقدة الثانوية. لذا يتطلب التعافي من هذه التهديدات أو الحذف العرضي **حلاً مخصصاً للنسخ الاحتياطي** بسياسة احتفاظ قوية، لاستعادة البيئة إلى حالة سليمة سابقة.
### الخلاصة
باستخدام **بنية بلا مشاركة**، يزيل SafeKit تعقيد الأقراص المشتركة التي تديرها السحابة وتكلفتها. وعلى عكس العنقدة التقليدية، يقدم حلاً **مستقلاً عن البنية التحتية** لا يتطلب إعادة تهيئة التطبيقات أو نقل البيانات. ومع دعم Multi-AZ الأصلي ووقت نشر أقل من 30 دقيقة، يحافظ SafeKit على مرونة بيئة GCP مع **انعدام فقدان البيانات (RPO=0)** والتعافي الآلي الكامل.
## دليل فيديو: تكوين مجموعة SafeKit HA Mirror {#videoguide-safekit-mirror-cluster}
### فيديو SafeKit: العنقدة على مستوى التطبيق (8:47) {#demo-mirror-ha-cluster}
اكتشف في هذا الفيديو كيف ينفذ SafeKit **مجموعة Mirror عالية التوافر** دون تعقيدات عنقدة الأقراص السحابية المشتركة. يستخدم العرض Microsoft SQL Server، لكن الحل يعمل بالطريقة نفسها مع قواعد البيانات والتطبيقات الأخرى. لاحظ أن IP الافتراضي في الفيديو مهيأ لحل محلي، وليس لموازن تحميل سحابي يستخدم فحوصات SafeKit الصحية.
### أبرز محطات الفيديو
1. 🎬 [عقدتان مع SQL Server](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) (0:32)
2. 🎬 [تهيئة المجموعة ووحدة mirror.safe](https://www.youtube.com/watch?v=mGwEguDnnH0&t=32s) (3:58)
3. 🎬 [بدء نسخ SQL واختباره والترحيل وتجاوز الفشل عند التعطل](https://www.youtube.com/watch?v=mGwEguDnnH0&t=270s) (4:17)