---
title: "أبسط طرق تحقيق التوافر العالي Linux: النسخ المتزامن وإعادة توجيه حركة المرور بين عقدتين"
canonical: "https://safekit.eviden.com/ar/solutions/linux-high-availability-software-synchronous-replication-failover/"
description: "أبسط طريقة لتطبيق التوافر العالي Linux. يوفر SafeKit مجموعة من عقدتين بدون شبكة تخزين (SANless) مع نسخ متماثل متزامن وتجاوز تلقائي للأعطال - لا يتطلب الأمر أي خدمات دليل (AD) أو مهارات متخصصة."
category: "solutions"
lang: "ar"
topics: "كيف تعمل مجموعة mirror الآمنة SafeKit من SANless مع Linux, جدول المحتويات, كيف يقوم برنامج SafeKit بتطبيق مجموعة عالية التوافر لتطبيق لا يعتمد على شبكة التخزين (SANless Linux ؟, كيف تعمل مجموعة SafeKit مجموعة mirror مع Linux ؟, قيود التوافر العالي SafeKit, مقارنة: برنامج SafeKit Linux مقابل حلول التجميع الأخرى, دليل الفيديو: تهيئة مجموعة mirror SafeKit HA"
translation: "translate_md 2026-11-08.3 | glossaire 2026-11-08.11 | Translation LLM | 27 expressions"
---
# أبسط طرق تحقيق التوافر العالي Linux: النسخ المتزامن وإعادة توجيه حركة المرور بين عقدتين {#the-simplest-linux-high-availability-2-node-synchronous-replication--failover}
## كيف تعمل مجموعة mirror الآمنة SafeKit من SANless مع Linux {#safekit-hyperv-tco}
يوفر **SafeKit Linux** **توافرًا عاليًا** بسلاسة مع تقليل التكلفة الإجمالية للملكية (TCO) بشكل كبير. ومن خلال التخلص من الأجهزة والنفقات التشغيلية للتجميع التقليدي، يقدم SafeKit بديلاً خفيفًا وعالي التوافر من عقدتين لحلول التجميع المعقدة.
* **استمرارية الأعمال الشاملة:** حل متكامل يوفر **بروتوكول الإنترنت الظاهري** ، **والتحويل التلقائي عند الفشل** ، **الاسترجاع التلقائي (failback)** ، **والنسخ المتماثل في الوقت الفعلي** في حزمة واحدة متكاملة.
* **النسخ المتماثل المتزامن (صفر فقدان للبيانات):** يضمن النسخ المتماثل المتزامن سلامة البيانات المطلقة للتطبيقات المعاملاتية، مما يضمن عدم فقدان أي بيانات في حالة حدوث عطل.
* **حماية مرنة على مستوى الملفات:** يقوم برنامج SafeKit بإجراء النسخ المتماثل المستند إلى المضيف على مستوى الملفات، وهو أمر شفاف تمامًا للتطبيق. فهو لا يحمي قواعد البيانات فحسب، بل يحمي جميع المجلدات والبيانات المرتبطة بها. يمكنك نسخ المجلدات الموجودة تمامًا في مكان تثبيتها، حتى على **قرص النظام**.
* **نشر مبسط (بدون AD/LDAP):** على عكس المجموعات التقليدية، **لا توجد حاجة لتكوين دليل AD/LDAP** ، مما يزيل متطلبات التثبيت المعقدة والاعتماد على البنية التحتية.
* **لا حاجة للاستثمار في شبكة التخزين (SAN) لتحقيق التوافر العالي (HA):** حقق التكرار الكامل باستخدام بنية "لا شيء مشترك". يعمل هذا مع الأقراص المحلية القياسية، مما يلغي الحاجة إلى أجهزة شبكة التخزين (SAN) باهظة الثمن، ومحولات قنوات الألياف، وصيانة التخزين المتخصصة.
* **كفاءة حقيقية بعقدتين:** بينما تتطلب معظم الحلول عقدة "شاهد" ثالثة لمنع انقسام الدماغ، توفر SafeKit **مجموعة قوية من عقدتين** ، مما يوفر 33% من الأجهزة والطاقة ومساحة الرف.
* **التكرار المستقل عن الأجهزة:** تجنب الارتباط بمورد واحد. قم ببناء مجموعة التوافر العالي الخاصة بك باستخدام أي علامة تجارية للخوادم أو نوع تخزين داخلي، مما يطيل دورة حياة الأجهزة الحالية ويقلل من تكاليف الاستبدال.
* **ترخيص يمكن التنبؤ بتكاليفه:** توفر SafeKit التوافر العالي عبر ترخيص دائم لمرة واحدة، مما يضمن ميزانية يمكن التنبؤ بها ويقضي على مخاطر الارتفاع السنوي في الأسعار.
من خلال دمج **ميزة التوافر العالي** في طبقة برمجية خفيفة الوزن، توفر SafeKit **ميزة التكرار على مستوى المؤسسات واستمرارية الأعمال Linux** بجزء بسيط من تكلفة مجموعات التجميع التقليدية.

**مجموعة mirror Linux**
⚡ دليل التثبيت السريع مجموعة mirror Linux >
## جدول المحتويات {#toc}
* [كيف يقوم برنامج SafeKit بتطبيق مجموعة عالية التوافر لتطبيق لا يعتمد على شبكة التخزين (SANless Linux ؟](#safekit-mirror-ha-cluster)
* [كيف تعمل مجموعة mirror مع Linux ؟](#safekit-mirror-cluster)
* [قيود التوافر العالي لـ SafeKit](#safekit-ha-limitations)
* [مقارنة: برنامج SafeKit Linux مقابل حلول التجميع الأخرى](#safekit-mirror-ha-comparison)
* [دليل الفيديو: تهيئة مجموعة SafeKit Mirror HA](#videoguide-safekit-mirror-cluster)
* [🔍 مركز التنقل عالي التوافر من SafeKit](#hub)
## كيف يقوم برنامج SafeKit بتطبيق مجموعة عالية التوافر لتطبيق لا يعتمد على شبكة التخزين (SANless Linux ؟ {#safekit-mirror-ha-cluster}
### ما هو حل SafeKit Mirror HA Linux ؟ {#safekit-mirror-ha-solution}
يوفر SafeKit إتاحة عالية Linux بين خادمين من أي علامة تجارية.
يشرح هذا المقال كيفية تنفيذ مجموعة Linux بسرعة دون تخزين مشترك على شبكة منطقة التخزين (SAN) ودون الحاجة إلى مهارات خاصة.
يكمن مبدأ الحل في تحديد المجلدات التي توجد بها بيانات **تطبيق Linux** وخدماته وعنوان IP ظاهري وأدوات التحقق.
ثم يقوم برنامج SafeKit بتنفيذ **النسخ المتماثل في الوقت الفعلي** وتجاوز **الفشل التلقائي** لضمان توفر الخدمة بشكل مستمر.
### لماذا تختار حلاً موحدًا وشاملاً للتوافر العالي بدلاً من الأدوات المجزأة؟ {#why-choose-a-unified-all-in-one-ha-solution-over-fragmented-tools}
على عكس الحلول "الإضافية" التي تجمع منتجات منفصلة للنسخ المتماثل والتجميع، يدمج **SafeKit** عنوان **IP الظاهري، وتجاوز الفشل التلقائي، الاسترجاع التلقائي (failback) ، ونسخ الملفات في الوقت الفعلي** في محرك واحد.
يُزيل هذا الأمر خطر "انهيار البناء الهش" حيث تؤدي تحديثات نظام التشغيل إلى كسر الروابط الهشة بين الأدوات المتباينة، ويوفر نقطة مساءلة واحدة لمجموعة التوافر العالي بأكملها، ويقلل من الخطأ البشري من خلال توفير واجهة واحدة لتوافر Linux.
### هل يجب أن أختار التوافر العالي على مستوى التطبيق أم على مستوى الجهاز الظاهري (VM)؟ {#application-vs-vm-high-availability}
مع SafeKit، لديك المرونة في اختيار نموذج التكرار الذي يناسب احتياجاتك.
**يُعدّ التكرار على مستوى الجهاز الظاهري** (لـ Hyper-V أو KVM) الأسهل في التنفيذ لأنه يكرر الجهاز الظاهري بأكمله، ولا يتطلب أي معرفة بالتطبيق الداخلي.
بدلاً من ذلك، يكون **التكرار على مستوى التطبيق** أكثر تفصيلاً؛ فهو ينسخ مجلدات بيانات محددة فقط ويعيد تشغيل خدمات التطبيق بدلاً من نظام التشغيل بأكمله.
في حين أن إعداد التوافر العالي على مستوى الجهاز الظاهري أسهل، فإن التوافر العالي على مستوى التطبيق لا يعتمد على برنامج التشغيل الأساسي ويمكن تشغيله عبر البيئات المادية أو الافتراضية أو السحابية.
### ما هي المزايا المميزة لتوفر Linux SafeKit مقارنةً بالمنافسين؟ {#safekit-mirror-ha-advantages}
يتميز SafeKit عن مجموعات Linux التقليدية من خلال **بنيته التي لا تعتمد على الموارد المشتركة** ونشره المبسّط. فبينما تتطلب معظم حلول المؤسسات نشرًا معقدًا للنسخ المتماثل أو تخزينًا مكلفًا لشبكة منطقة التخزين (SAN)، يوفر SafeKit ما يلي:
* **النسخ المتماثل المتزامن مع عدم فقدان البيانات:** تُنفّذ SafeKit النسخ المتماثل المتزامن بنسبة 100%، مما يضمن سلامة البيانات بالكامل للتطبيقات المعاملاتية. في حالة حدوث عطل، لا يوجد **أي فقدان للبيانات (RPO=0)**. علاوة على ذلك، فإن SafeKit قادرة على نسخ قواعد بيانات Linux فقط، بل **وأي مجلدات بيانات أخرى** (السجلات، ملفات التكوين، إلخ)، مما يضمن نسخ البيئة بأكملها.
* **تجميع مبسط بعقدتين:** على عكس المجموعات القياسية التي غالبًا ما تتطلب "شاهدًا" (عقدة ثالثة، أو قرص، أو مشاركة ملفات) للحفاظ على النصاب القانوني، يوفر SafeKit توافرًا عاليًا كاملاً بخادمين زائدين فقط، مما يقلل من تكاليف البنية التحتية وتعقيدها.
[تعرّف على المزيد حول آلية النبض والنصاب الخاصة بنا](https://safekit.eviden.com/ar/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
* **الإدارة الموحدة:** يمكن للمسؤولين إدارة تجاوز فشل Linux ، ونسخ البيانات، والمراقبة من خلال وحدة تحكم SafeKit واحدة. وهذا يجعل التوافر العالي في متناول الفرق دون الحاجة إلى خبرة متخصصة في "إدارة المجموعات".
* **أدوات فحص مخصصة:** يتجاوز SafeKit مراقبة الخدمة الأساسية؛ فهو **يوفر أدوات فحص** لمراقبة سلامة عملية Linux. النظام قابل للتوسيع بدرجة عالية، مما يسمح بإضافة أدوات فحص مخصصة لتناسب بيئتك.
### كيف يقلل SafeKit من التكلفة الإجمالية للملكية (TCO) Linux مقارنةً بالتجميع القياسي؟ {#safekit-mirror-ha-tco}
على عكس حلول التوافر العالي التقليدية، تم تصميم SafeKit للعمل بأقل **قدر ممكن من النفقات العامة للبنية التحتية** ، دون المساس بالموثوقية. تشمل المدخرات الرئيسية مقارنةً بمجموعات تجاوز الفشل التقليدية ما يلي:
* **تكاليف تخزين صفرية:** يستخدم SafeKit بنية "عدم المشاركة" التي تعمل مع الأقراص المحلية. وهذا يلغي الحاجة إلى أجهزة SAN باهظة الثمن، أو شبكات iSCSI، أو تكوينات vSAN المعقدة.
* **لا يلزم وجود إصدار Enterprise:** في حين أن آلية النسخ المتماثل الأصلية قد تتطلب ترخيص Enterprise باهظ الثمن، فإن SafeKit **لا يحتاج إلى إصدار Enterprise**. فهو يعمل بسلاسة مع الإصدار القياسي وحتى **الإصدار المجاني** ، مما يوفر إتاحة عالية بتكلفة زهيدة.
* **كفاءة حقيقية بعقدتين:** على عكس المجموعات القياسية التي غالبًا ما تتطلب "شاهدًا" (عقدة ثالثة أو قرص أو مشاركة ملفات) للحفاظ على النصاب القانوني، يوفر SafeKit توافرًا عاليًا كاملاً **بخادمين زائدين** فقط.
* **لا توجد اشتراكات قسرية:** يوفر SafeKit **ترخيصًا دائمًا**. أنت تملك برنامجك، وتتجنب "فخ الاشتراك" وارتفاعات الأسعار السنوية غير المتوقعة الشائعة في النماذج الحديثة القائمة على السحابة فقط أو النماذج القائمة على الاشتراك.
* **انخفاض المصروفات التشغيلية (OPEX):** كحل جاهز للاستخدام، لا يتطلب أي تدريب متخصص أو استشارات خارجية باهظة الثمن للصيانة، على عكس أدوات التجميع المعقدة مفتوحة المصدر.
* **التسعير المستقل عن وحدة المعالجة المركزية:** الترخيص مستقل عن عدد وحدات المعالجة المركزية أو النوى. باستخدام ترخيصين فقط لعقدتين، يمكنك حماية Linux من الأعطال.
### هل من الممكن إعداد مجموعة Linux مجموعة mirror بدون مهارات التجميع (clustering)؟ {#mirror-cluster-without-clustering-skills}
نعم. تشرح هذه المقالة كيفية [تنفيذ مجموعة mirror Linux بسرعة](https://safekit.eviden.com/ar/quick-install/safekit-quick-installation-guide-for-a-new-linux-application-with-real-time-replication-and-failover/) دون الحاجة إلى إدارة شبكة SAN المتخصصة أو مهارات تجميع التوافر العالي المعقدة. باستخدام **نصوص SafeKit البرمجية الآلية للتحويل التلقائي** للتعامل مع النسخ المتماثل وإعادة تشغيل **Linux** ، تحصل على حل تكرار قوي أبسط بكثير في النشر والصيانة من حلول التجميع التقليدية.
### ما هي التطبيقات والبيئات التي يمكن لـ SafeKit حمايتها بخلاف Linux ؟ {#supported-applications-and-environments}
يُعد SafeKit حلاً متعدد الاستخدامات وعالي التوافر **لكل من نظامي التشغيل Windows و Linux**. فهو يتيح **النسخ المتماثل المتزامن في الوقت الفعلي** وتجاوز الأعطال التلقائي لمجموعة واسعة من أعباء العمل الهامة، بما في ذلك:
* **البيئات الافتراضية والمادية:** أجهزة افتراضية كاملة من نوع Hyper-V أو KVM.
* **تنسيق الحاويات:** بيئات Docker وPodman وK3s (Kubernetes).
* **البيانات والخدمات:** أدلة الملفات الفردية والخدمات وقواعد البيانات المتنوعة.
* **البنية التحتية السحابية:** توفر عالٍ للتطبيقات السحابية.
يوفر SafeKit أيضًا **مجموعات farm** مع **موازنة تحميل الشبكة الأصلية (Network Load Balancing) وتجاوز الفشل (Failover)** للتطبيقات عديمة الحالة مثل **خوادم الويب**.
💡 [استكشف القائمة الكاملة لحلول التوافر العالي المدعومة هنا.](https://safekit.eviden.com/ar/solutions/)
## كيف تعمل مجموعة SafeKit مجموعة mirror مع Linux ؟ {#safekit-mirror-cluster}
### الخطوة 1. النسخ المتماثل في الوقت الفعلي {#step1}
يعمل الخادم 1 (PRIM) على تشغيل تطبيق Linux. يتصل العملاء [بعنوان IP ظاهري](https://safekit.eviden.com/ar/best-practises/how-a-virtual-ip-address-works/). ينسخ SafeKit التعديلات التي تتم داخل الملفات عبر الشبكة في الوقت الفعلي.
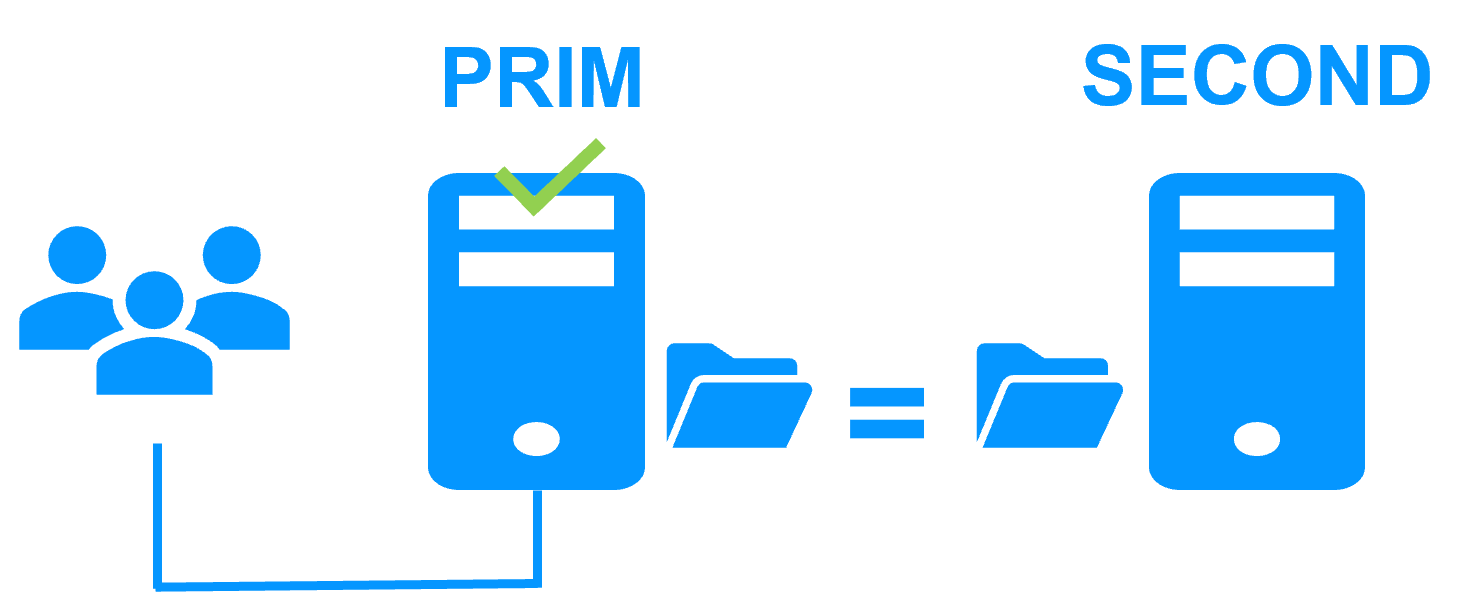
يكون النسخ [متزامنًا](https://safekit.eviden.com/ar/best-practises/synchronous-replication-vs-asynchronous-replication/) ولا يحدث فقدان للبيانات عند حدوث عطل، على عكس النسخ غير المتزامن.
كل ما عليك فعله هو تكوين أسماء الدلائل المراد نسخها في SafeKit. لا توجد متطلبات مسبقة لتنظيم القرص. يمكن أن تكون الدلائل موجودة في قرص النظام.
### الخطوة 2. تجاوز الفشل التلقائي {#step2}
عندما يتعطل الخادم 1، يتولى الخادم 2 المسؤولية. يقوم SafeKit بتبديل عنوان IP الظاهري وإعادة تشغيل تطبيق Linux تلقائيًا على الخادم 2.
يجد التطبيق الملفات التي ينسخها SafeKit محدثة على الخادم 2. ويستمر التطبيق في العمل على الخادم 2 عن طريق تعديل ملفاته محليًا التي لم تعد تُنسخ إلى الخادم 1.
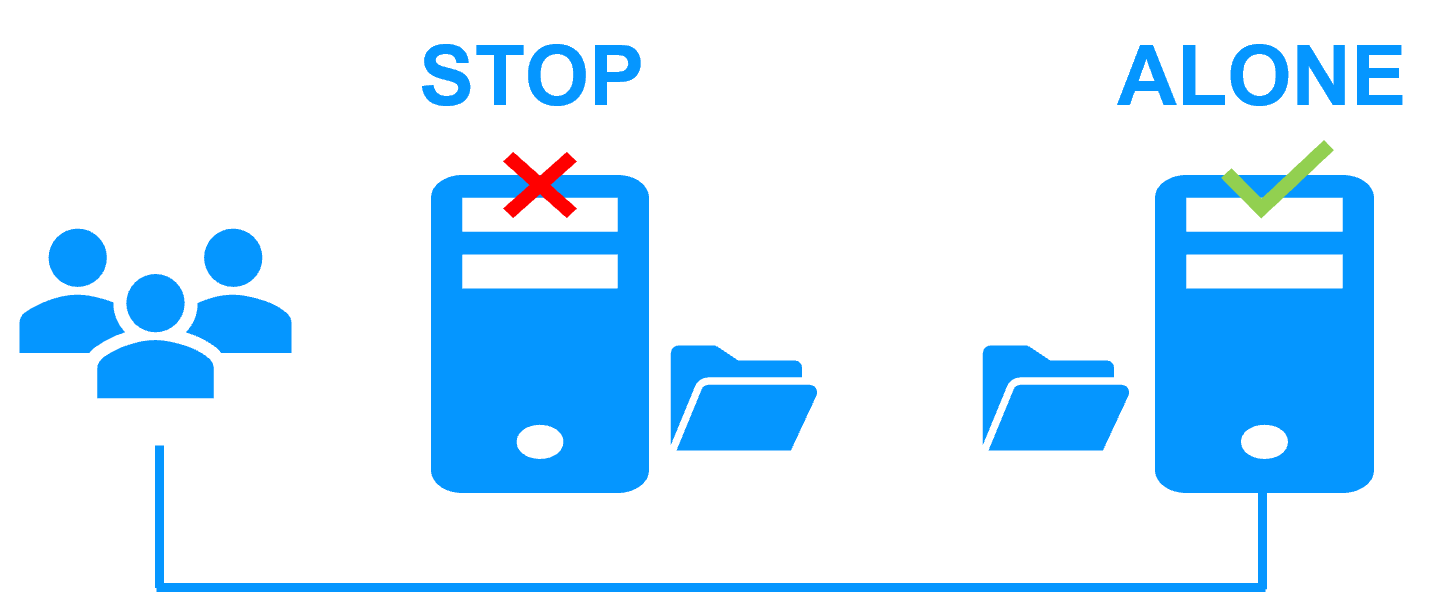
يساوي وقت تجاوز الفشل وقت اكتشاف الخطأ (30 ثانية افتراضيًا) بالإضافة إلى وقت بدء تشغيل التطبيق.
### الخطوة 3. الاسترجاع التلقائي (failback) {#step3}
تتضمن عملية استعادة الخدمة بعد الفشل إعادة تشغيل الخادم 1 بعد إصلاح المشكلة التي تسببت في تعطله.
تعمل SafeKit على إعادة مزامنة الملفات تلقائيًا، وتحديث الملفات التي تم تعديلها على الخادم 2 فقط أثناء توقف الخادم 1.
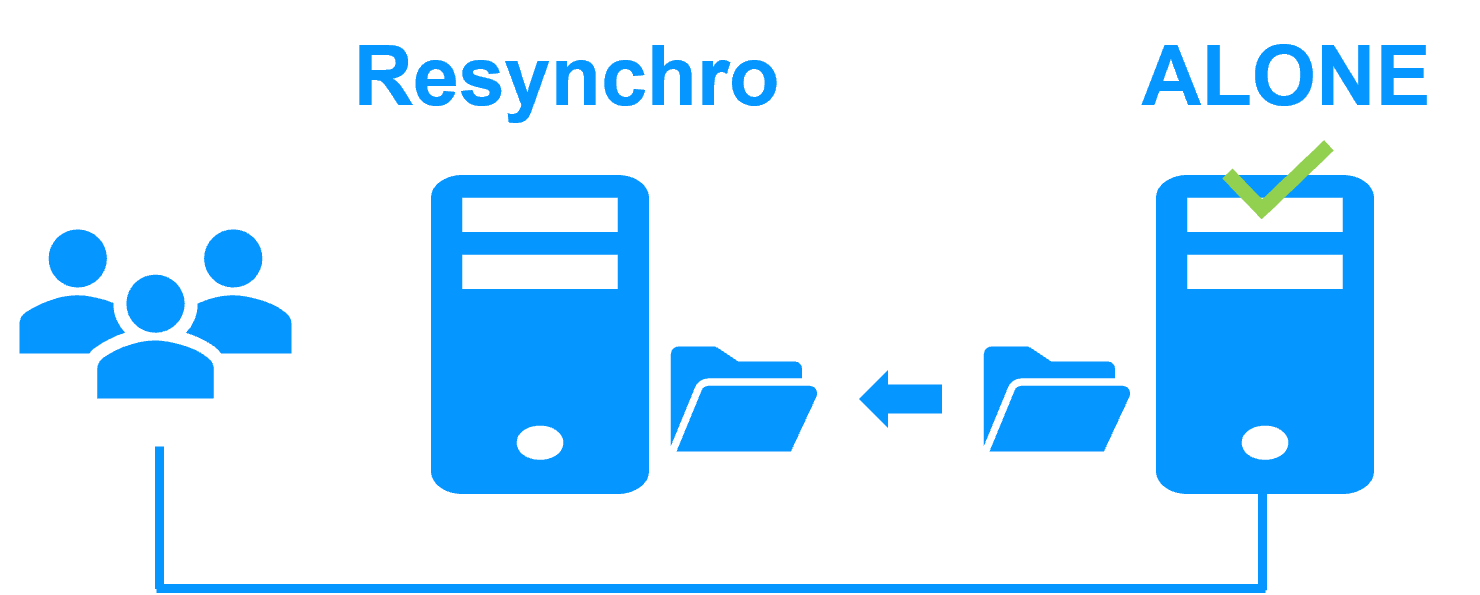
تتم عملية استعادة التشغيل دون التأثير على تطبيق Linux، والذي يمكنه الاستمرار في العمل على الخادم 2.
### الخطوة 4. العودة إلى الوضع الطبيعي {#step-4-back-to-normal}
بعد إعادة الدمج، تعود الملفات مرة أخرى إلى وضع mirror، كما في الخطوة 1. يعود النظام إلى وضع التوافر العالي، مع تشغيل تطبيق Linux على الخادم 2 وقيام SafeKit بنسخ تحديثات الملفات إلى الخادم 1.
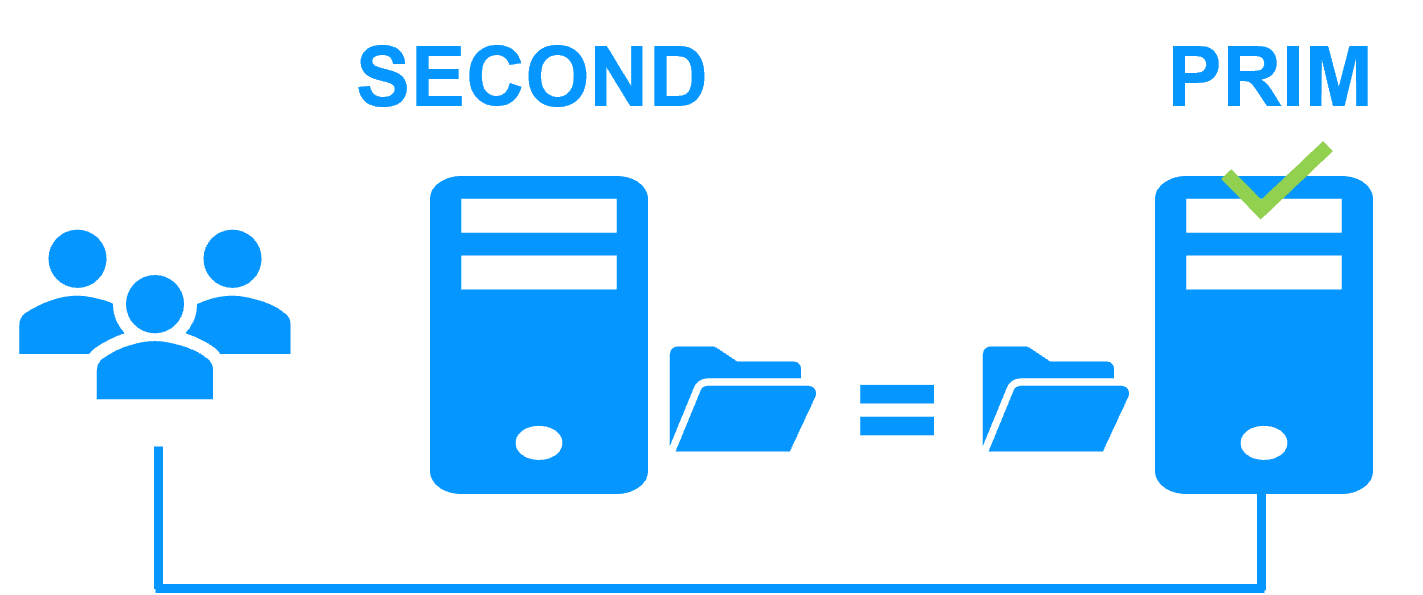
إذا كان المسؤول يرغب في تشغيل التطبيق على الخادم 1، فيمكن القيام بذلك يدويًا من خلال وحدة التحكم على الويب في الوقت المناسب، أو تلقائيًا من خلال التكوين.
### كيفية تكوين مجموعة mirror SafeKit Linux ؟ {#safekit-mirror-cluster-configure}
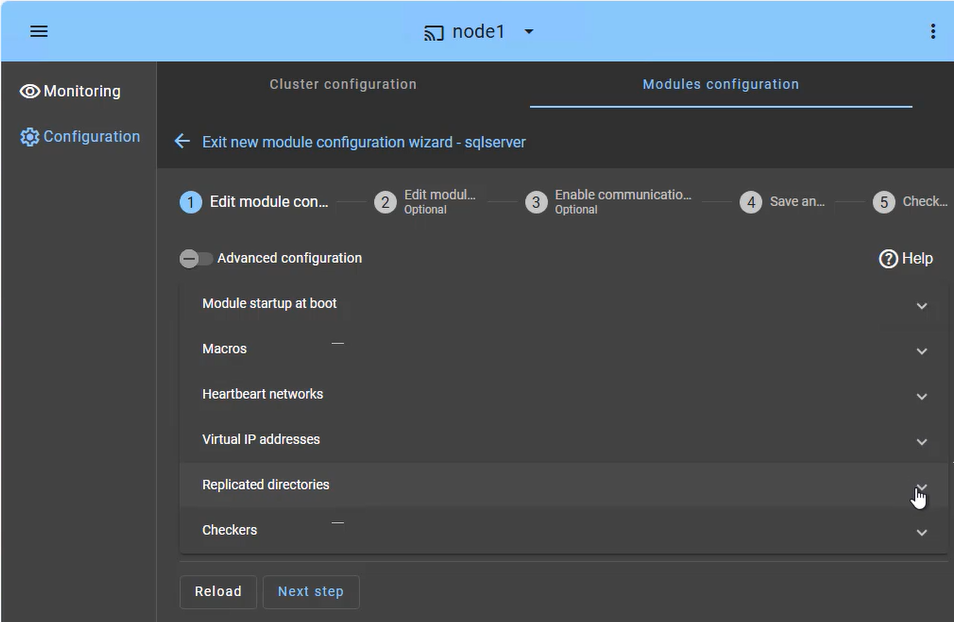
توفر **وحدة التحكم الويب SafeKit** واجهة سهلة الاستخدام لتنسيق التوافر العالي لتطبيقاتك الهامة. في بضع خطوات فقط، يمكنك تكوين **مجموعة SafeKit مجموعة mirror** لضمان استمرارية الأعمال:
* **تجاوز الفشل في التطبيق (علامة تبويب الماكرو):** حدد خدمات التطبيق المحددة التي سيتم إعادة تشغيلها تلقائيًا في حالة حدوث عطل.
* **شبكة (شبكات) مراقبة النبض:** مسار (مسارات) اتصال مخصص (مخصصة) تستخدمه عقد المجموعة لمراقبة صحة وتوافر بعضها البعض باستمرار ومزامنة قرارات تجاوز الفشل.
* **إدارة عنوان IP الظاهري:** قم بإعداد عنوان IP الظاهري (VIP) لإعادة اتصال العميل بشفافية بعد تجاوز الفشل.
* **النسخ المتماثل في الوقت الفعلي:** حدد الدلائل الهامة للنسخ المتماثل المتزامن على مستوى البايت والمستند إلى المضيف.
* **أداة التحقق:** راقب سلامة التطبيق وقم بتشغيل الاسترداد التلقائي إذا تم اكتشاف فشل في إحدى العمليات.
تتضمن مجموعة SafeKit أداة مخصصة للتحقق من انقسام الدماغ لحل مشكلات عزل الشبكة دون الحاجة إلى جهاز شاهد ثالث أو شبكة نبضات إضافية. تعرّف على المزيد حول [النبضات، وتجاوز الأعطال، والنصاب في المجموعة](https://safekit.eviden.com/ar/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
### كيفية مراقبة مجموعة SafeKit مجموعة mirror Linux ؟ {#safekit-mirror-cluster-monitoring}
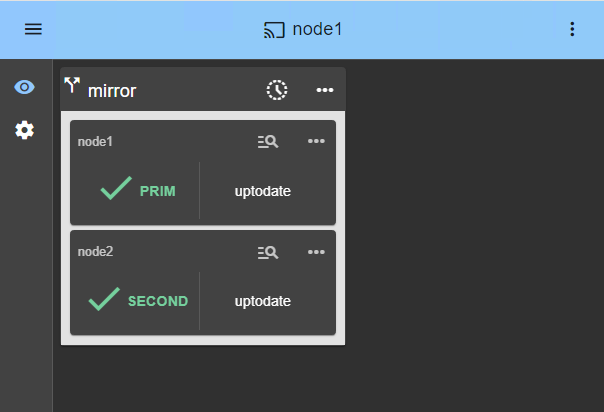
توفر **وحدة تحكم إدارة SafeKit** عرضًا موحدًا للبنية التحتية عالية الإتاحة. وتسمح للمسؤولين بمراقبة **الحالة التشغيلية** للمجموعة وتتبع مزامنة البيانات في الوقت الفعلي.
بالنسبة مجموعة mirror المكونة من عقدتين، تعرض وحدة التحكم بوضوح أدوار كل خادم:
* **PRIM (Primary):** العقدة النشطة التي تشغل التطبيق حاليًا وتدير عنوان IP الظاهري. وهي تؤدي عمليات الكتابة إلى وحدة التخزين المحلية والنسخ المتماثل في الوقت الفعلي إلى العقدة الثانوية.
* **SECOND :** العقدة الاحتياطية التي تتلقى تحديثات متزامنة على مستوى البايت. وهي جاهزة لتولي المهام على الفور في حال فشل العقدة الأساسية.
* **الحالة ALONE :** تنبهك بصريًا عندما تعمل المجموعة على عقدة واحدة (على سبيل المثال، أثناء الصيانة أو بعد حدوث عطل)، مما يشير إلى فقدان التكرار مؤقتًا.
* **تقدم إعادة المزامنة:** عندما يتعافى العقدة الفاشلة، يتحول لونها إلى البرتقالي أثناء إعادة دمج البيانات في الخلفية، مما يضمن عدم وجود وقت تعطل أثناء مرحلة "العودة إلى الوضع الطبيعي".
بالإضافة إلى أيقونات الحالة البسيطة، توفر الواجهة **تنسيقًا للتحويل التلقائي عند الفشل بنقرة واحدة**، مما يتيح لك إعادة تعيين الدور الأساسي يدويًا للصيانة المخطط لها مع ضمان التوافر المستمر لنشاط المستخدم.
## قيود التوافر العالي SafeKit {#safekit-ha-limitations}
الحد / المتطلب | السبب والتأثير | البديل الموصى به
---|---|---
حجم النسخ المتماثل: بضعة تيرابايت | وقت إعادة المزامنة بعد الفشل ([الخطوة 3](https://safekit.eviden.com/ar/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• شبكة بسرعة 1 جيجابت/ثانية ≈ 3 ساعات/تيرابايت
• شبكة بسرعة 10 جيجابت/ثانية ≈ ساعة واحدة/تيرابايت (حسب أداء الكتابة على القرص) | • استخدام [وحدة تخزين خارجية مشتركة](https://safekit.eviden.com/ar/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (أكثر تكلفة وأكثر تعقيدًا).
عدد الملفات: أقل من 1,000,000 ملف | • أداء وقت إعادة المزامنة بعد حدوث عطل ([الخطوة 3](https://safekit.eviden.com/ar/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• الوقت اللازم لمقارنة كل ملف بين العقدتين. | • ضع الملفات العديدة المراد نسخها في قرص صلب افتراضي/جهاز افتراضي.
• في هذه الحالة، سيتم تكرار الملفات التي تمثل القرص الصلب الافتراضي/الجهاز الافتراضي وإعادة مزامنتها فقط.
سعة تجاوز الفشل: ≤ 32 جهازًا افتراضيًا | • تعمل كل آلة افتراضية في وحدة mirror مستقلة.
• بحد أقصى 32 وحدة mirror تعمل على نفس المجموعة. | • استخدام وحدة تخزين مشتركة خارجية وحل آخر لتجميع الأجهزة الافتراضية (أكثر تكلفة وأكثر تعقيدًا).
البنية الشبكية: شبكة LAN/VLAN بين المواقع البعيدة | • تجاوز الفشل التلقائي [لعنوان IP الظاهري](https://safekit.eviden.com/ar/best-practises/how-a-virtual-ip-address-works/) مع عقدتين في نفس الشبكة الفرعية.
• عرض نطاق ترددي جيد لإعادة المزامنة ([الخطوة 3](https://safekit.eviden.com/ar/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• زمن انتقال منخفض [للنسخ المتماثل المتزامن](https://safekit.eviden.com/ar/best-practises/synchronous-replication-vs-asynchronous-replication/): عادةً ما يكون أقل من 5 مللي ثانية من زمن ذهاب وعودة (RTT)؛ يجب التحقق من صحة القيم الأعلى مقابل معدل الكتابة للتطبيق. | • إذا كانت العقدتان في شبكات فرعية مختلفة (وهو أمر شائع في السحابة)، فاستخدم [خيارات إعادة التوجيه الأخرى](https://safekit.eviden.com/ar/best-practises/how-a-virtual-ip-address-works/#safekit-virtual-ip-implementation): موازن تحميل، أو واجهات سطر الأوامر لمزود السحابة، أو بروتوكول BGP، أو إعادة توجيه نظام أسماء النطاقات (DNS).
• استخدم حلول النسخ الاحتياطي مع النسخ المتماثل غير المتزامن للشبكات ذات زمن الانتقال العالي.
## مقارنة: برنامج SafeKit Linux مقابل حلول التجميع الأخرى {#safekit-mirror-ha-comparison}
ميزة | SafeKit Linux | تجميعات تجاوز الفشل للتخزين المشترك | نسخ قاعدة البيانات
---|---|---|---
الهندسة المعمارية | SANless (بدون مشاركة) | التخزين المشترك (SAN/NAS) | لا شيء مشترك
إعادة تهيئة التطبيق | لا يوجد (يعمل في مكانه) | مطلوب (نقل البيانات إلى القرص المشترك) | لا يوجد
نطاق النسخ المتماثل | التطبيق بالكامل (قاعدة البيانات + الإعدادات + السجلات) | بيانات القرص المشترك | بيانات قاعدة البيانات فقط
نوع النسخ المتماثل | متزامن (نقطة استعادة بيانات صفرية) | متزامن (عبر شبكة منطقة التخزين) | يعتمد على الإصدارات (غالبًا ما يكون غير متزامن)
منطق تجاوز الفشل/العودة إلى الحالة الأصلية | أوتوماتيكي بالكامل | أوتوماتيكي بالكامل | غالبًا ما يكون يدويًا أو معقدًا
الاعتماد على AD/LDAP | مستقل (لا يتطلب إعلانًا) | مطلوب في نظام التشغيل ويندوز (Active Directory) | مستقل
تعقيد النشر | منخفض (أقل من 30 دقيقة) | مرتفع (AD، التخزين، النصاب) | متوسط (النسخ المتماثل فقط، بدون تجاوز الفشل)
**باختصار** ، من خلال التخلص من الحاجة إلى شبكة منطقة التخزين (SAN) وتبسيط عملية النشر - وإزالة التبعيات مثل **Active Directory** وتكوينات **Quorum** المتخصصة - يوفر SafeKit بديلاً خفيفًا ومستقلًا عن الأجهزة للتوافر العالي (HA). وينتج عن ذلك تكلفة إجمالية للملكية (TCO) أقل بكثير مع ضمان بقاء بيئة Linux الخاصة بك مرنة مع عدم فقدان أي بيانات واستعادة تلقائية.
## دليل الفيديو: تهيئة مجموعة mirror SafeKit HA {#videoguide-safekit-mirror-cluster}
### فيديو SafeKit: تجميع على مستوى التطبيق (8:47) {#demo-mirror-ha-cluster}
في هذا الفيديو، اكتشف كيف تُنفّذ SafeKit **مجموعة HA mirror** دون تعقيد شبكة SAN. بينما يستخدم هذا العرض التوضيحي Microsoft SQL Server، فإن الحل يعمل بشكل متطابق مع قواعد البيانات والتطبيقات الأخرى.
### الفصول {#chapters}
1. 🎬 [عقدتان مع SQL Server](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) (0:32)
2. 🎬 [إعداد المجموعة ووحدة mirror.safe](https://www.youtube.com/watch?v=mGwEguDnnH0&t=32s) (3:58)
3. 🎬 [بدء واختبار النسخ المتماثل لـ SQL، والترحيل، وتجاوز الفشل عند التعطل](https://www.youtube.com/watch?v=mGwEguDnnH0&t=270s) (4:17)
### التنفيذ خطوة بخطوة {#step-by-step-implementation}
* 🛠️ [اقرأ الدليل الخاص بإعداد مجموعة mirror على Windows](https://safekit.eviden.com/ar/quick-install/safekit-quick-installation-guide-for-a-new-windows-application-with-real-time-replication-and-failover/)
* 🛠️ [اقرأ الدليل الخاص بإعداد مجموعة mirror على Linux](https://safekit.eviden.com/ar/quick-install/safekit-quick-installation-guide-for-a-new-linux-application-with-real-time-replication-and-failover/)