SafeKit: Echtzeit-Dateireplikation auf Byte-Ebene und Mirror-Cluster-Software
So funktioniert der SANless SafeKit-Mirror-Cluster mit Windows/Linux
SafeKit für Windows/Linux bietet nahtlose Hochverfügbarkeit bei deutlich geringeren Gesamtbetriebskosten (TCO). Ohne den Hardware- und Betriebsaufwand herkömmlicher Cluster bietet SafeKit eine schlanke HA-Alternative mit zwei Knoten.
- Business Continuity aus einer Hand: Virtuelle IP-Adresse, automatischer Failover und Failback sowie Echtzeit-Replikation in einem Paket.
- Synchrone Replikation (kein Datenverlust): Garantiert Datenintegrität für transaktionale Anwendungen und RPO=0 bei einem Ausfall.
- Flexibler Schutz auf Dateiebene: Transparente, hostbasierte Replikation von Datenbanken und zugehörigen Verzeichnissen, auch auf der Systemfestplatte.
- Einfache Bereitstellung (kein AD/LDAP): Keine AD/LDAP-Verzeichniskonfiguration oder entsprechenden Infrastrukturabhängigkeiten.
- Keine SAN-Investition für HA: Shared-Nothing-Architektur und lokale Standardfestplatten, ohne teure SAN-Hardware, Fibre-Channel-Switches oder spezielle Speicherwartung.
- Effizienter 2-Knoten-Cluster: Kein dritter Witness-Knoten gegen Split-Brain; spart bis zu 33 % bei Hardware, Energie und Rack-Platz.
- Hardwareunabhängige Redundanz: Freie Wahl von Servermarke und internem Speicher; vorhandene Hardware lässt sich länger nutzen.
- Planbare Lizenzkosten: Einmalige unbefristete Lizenz ohne unvorhersehbare jährliche Preiserhöhungen.
SafeKit bündelt Hochverfügbarkeit in einer schlanken Softwareebene und bietet Redundanz und Geschäftskontinuität für Windows/Linux zu einem Bruchteil der Kosten herkömmlicher Clusterlösungen.
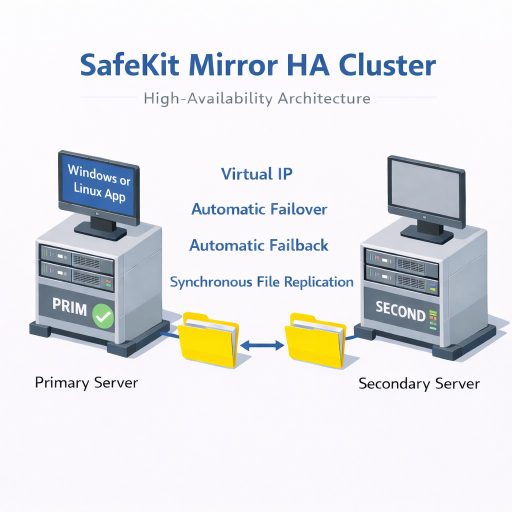
SafeKit HA-Mirror-Cluster für Windows/Linux
⚡ Schnellinstallationsanleitung für einen Mirror-Cluster mit Windows/Linux >
Inhaltsverzeichnis
- Wie implementiert SafeKit einen SANless-HA-Cluster für Windows/Linux?
- Wie funktioniert der SafeKit-Mirror-Cluster mit Windows/Linux?
- Vergleich: SafeKit für Windows/Linux und andere Clusterlösungen
- Videoanleitung: SafeKit-HA-Mirror-Cluster konfigurieren
- 🔍 SafeKit-Navigationsübersicht zur Hochverfügbarkeit
Wie implementiert SafeKit einen SANless-HA-Cluster für Windows/Linux?
Was ist die SafeKit-Mirror-HA-Lösung für Windows/Linux?
SafeKit ermöglicht Hochverfügbarkeit für Windows/Linux zwischen zwei Servern beliebiger Hersteller. Richten Sie einen Windows/Linux-Cluster ohne gemeinsamen SAN-Speicher und ohne spezielle Fachkenntnisse ein: Definieren Sie Datenverzeichnisse, Dienste, virtuelle IP-Adresse und Überwachungsprüfungen. SafeKit übernimmt Echtzeit-Replikation und automatischen Failover.
Warum eine integrierte HA-Lösung statt einzelner Werkzeuge wählen?
SafeKit vereint virtuelle IP-Adresse, automatischen Failover und Failback sowie Echtzeit-Dateireplikation in einer Engine. Das vermeidet fragile Verbindungen zwischen separaten Produkten, bietet eine zentrale Zuständigkeit und reduziert Bedienfehler.
Hochverfügbarkeit auf Anwendungs- oder VM-Ebene?
VM-Redundanz (Hyper-V oder KVM) repliziert die gesamte VM und erfordert keine Anwendungskenntnisse. Anwendungsredundanz repliziert gezielt Datenverzeichnisse und startet Anwendungsdienste statt des ganzen Betriebssystems neu. Sie ist hypervisorunabhängig und funktioniert physisch, virtuell oder in der Cloud.
Welche Vorteile bietet SafeKit gegenüber anderen Windows/Linux-Clustern?
SafeKit kombiniert Shared-Nothing-Architektur und einfache Bereitstellung:
- Synchrone Replikation ohne Datenverlust: RPO=0 für transaktionale Anwendungen; repliziert auch Protokolle, Konfigurationen und weitere Datenverzeichnisse.
- Einfacher 2-Knoten-Cluster: Zwei redundante Server genügen, kein Witness für das Quorum erforderlich. Mehr über Heartbeat und Quorum.
- Einheitliche Verwaltung: Failover, Replikation und Überwachung über eine einzige SafeKit-Konsole.
- Anpassbare Prüfungen: Überwachen Sie den Zustand des Windows/Linux-Prozesses mit Checkern.
Wie senkt SafeKit die Gesamtbetriebskosten für Windows/Linux?
- Keine Speicherkosten: Lokale Festplatten statt SAN, iSCSI oder komplexem vSAN.
- Keine Enterprise-Edition erforderlich: SafeKit funktioniert mit Standard- und kostenlosen Editionen.
- Nur zwei Server: Kein dritter Witness-Knoten zur Wahrung des Quorums.
- Keine erzwungenen Abonnements: Unbefristete Lizenz ohne wiederkehrende Gebühren und unvorhersehbare Preiserhöhungen.
- Geringe Betriebskosten: Plug-and-play, ohne spezielle Wartungsschulung oder teure Beratung.
- CPU-unabhängige Lizenzierung: Zwei Lizenzen schützen zwei Knoten, unabhängig von Prozessoren und Kernen.
Lässt sich ein Windows/Linux-Mirror-Cluster ohne Clusterfachwissen einrichten?
Ja. SafeKits automatisierte Failover-Skripte übernehmen Replikation und Neustart von Windows/Linux, ohne spezielle SAN-Verwaltung. Windows/Linux-Mirror-Cluster schnell implementieren.
Welche Anwendungen und Umgebungen kann SafeKit außerdem schützen?
SafeKit bietet Hochverfügbarkeit für Windows und Linux mit synchroner Echtzeit-Replikation und automatischem Failover für:
- Virtuelle und physische Umgebungen: vollständige Hyper-V- oder KVM-VMs.
- Container: Docker, Podman und K3s (Kubernetes).
- Daten und Dienste: Verzeichnisse, Dienste und Datenbanken.
- Cloud-Infrastruktur: Cloud-Anwendungen.
Für zustandslose Anwendungen wie Webserver bietet SafeKit auch Farm-Cluster mit Network Load Balancing und Failover.
💡 Alle unterstützten HA-Lösungen ansehen.
Wie funktioniert das SafeKit-Mirror-Cluster mit Windows/Linux?
Schritt 1. Echtzeit-Replikation
Server 1 (PRIM) führt die Anwendung Windows/Linux aus. Clients sind mit einer virtuellen IP-Adresse verbunden. SafeKit repliziert Dateiänderungen in Echtzeit über das Netzwerk.
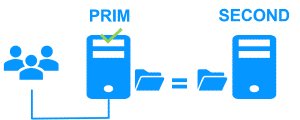
Die Replikation erfolgt synchron, sodass im Gegensatz zur asynchronen Replikation bei einem Ausfall keine Daten verloren gehen.
Sie müssen lediglich die Namen der zu replizierenden Verzeichnisse in SafeKit konfigurieren. Es gibt keine Voraussetzungen für die Festplattenorganisation. Die Verzeichnisse können sich auch auf der Systemfestplatte befinden.
Schritt 2. Automatischer Failover
Wenn Server 1 ausfällt, übernimmt Server 2. SafeKit schaltet die virtuelle IP-Adresse um und startet die Anwendung Windows/Linux automatisch auf Server 2 neu.
Die Anwendung findet die von SafeKit replizierten Dateien auf Server 2 im aktuellen Zustand vor. Die Anwendung läuft auf Server 2 weiter, indem sie ihre Dateien lokal ändert, die nun nicht mehr auf Server 1 repliziert werden.
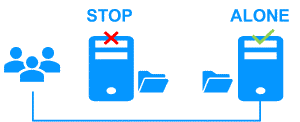
Die Failover-Zeit entspricht der Zeit für die Fehlererkennung (standardmäßig 30 Sekunden) zuzüglich der Startzeit der Anwendung.
Schritt 3. Automatischer Failback
Der Failback beinhaltet den Neustart von Server 1, nachdem das Problem behoben wurde, das den Ausfall verursacht hat.
SafeKit resynchronisiert die Dateien automatisch und aktualisiert nur die Dateien, die auf Server 2 geändert wurden, während Server 1 angehalten war.
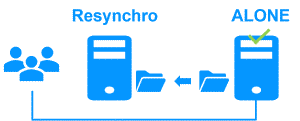
Der Failback erfolgt ohne Beeinträchtigung der Anwendung Windows/Linux, die auf Server 2 wie gewohnt weiterlaufen kann.
Schritt 4. Rückkehr zum Normalbetrieb
Nach der Reintegration befinden sich die Dateien wieder im Mirror-Modus, genau wie in Schritt 1. Das System ist zurück im Hochverfügbarkeitsmodus, wobei die Anwendung Windows/Linux auf Server 2 läuft und SafeKit die Dateiaktualisierungen auf Server 1 repliziert.
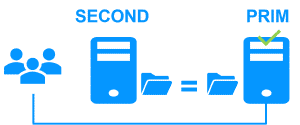
Wenn der Administrator möchte, dass die Anwendung auf Server 1 läuft, kann dies zu einem geeigneten Zeitpunkt manuell über die Webkonsole oder automatisch per Konfiguration erfolgen.
Wie konfiguriert man ein SafeKit-Mirror-Cluster für Windows/Linux?
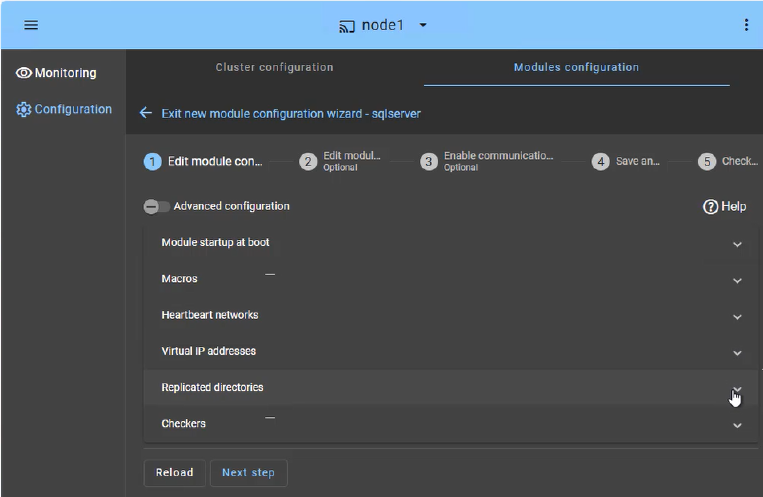
Die SafeKit-Webkonsole bietet eine intuitive Benutzeroberfläche zur Orchestrierung der Hochverfügbarkeit für Ihre kritischen Anwendungen. In nur wenigen Schritten können Sie ein SafeKit-Mirror-Cluster konfigurieren, um die Geschäftskontinuität zu gewährleisten:
- Anwendungs-Failover (Registerkarte „Macros“): Definieren Sie die spezifischen Anwendungsdienste, die im Falle eines Ausfalls automatisch neu gestartet werden sollen.
- Heartbeat-Netzwerk(e): Dedizierte Kommunikationspfade, die von den Cluster-Knoten genutzt werden, um gegenseitig kontinuierlich den Zustand und die Verfügbarkeit zu überwachen sowie Failover-Entscheidungen zu synchronisieren.
- Virtuelles IP-Management: Richten Sie die virtuelle IP-Adresse (VIP) für eine transparente Wiederverbindung der Clients nach einem Failover ein.
- Echtzeit-Replikation: Wählen Sie die kritischen Verzeichnisse für die hostbasierte, synchrone Replikation auf Byte-Ebene aus.
- Checkers (Prüfprogramme): Überwachen Sie den Zustand der Anwendung und lösen Sie eine automatische Wiederherstellung aus, wenn ein Prozessfehler erkannt wird.
Das SafeKit-Cluster enthält ein dediziertes Split-Brain-Prüfprogramm, um Probleme bei Netzwerkisolationen zu lösen, ohne dass eine dritte Witness-Maschine (Zeuge) oder ein zusätzliches Heartbeat-Netzwerk erforderlich ist. Erfahren Sie mehr über Heartbeat, Failover und Quorum in einem Cluster.
Wie überwacht man ein SafeKit-Mirror-Cluster für Windows/Linux?
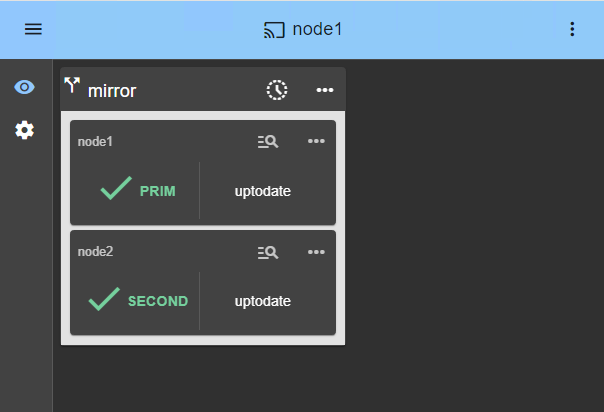
Die SafeKit-Managementkonsole bietet eine einheitliche Ansicht Ihrer Hochverfügbarkeitsinfrastruktur. Sie ermöglicht es Administratoren, den Betriebszustand des Clusters zu überwachen und die Datensynchronisation in Echtzeit zu verfolgen.
Für ein Mirror-Cluster mit 2 Knoten zeigt die Konsole die Rollen der einzelnen Server übersichtlich an:
- PRIM (Primary): Der aktive Knoten, auf dem die Anwendung derzeit läuft und der die virtuelle IP verwaltet. Er führt Schreibvorgänge auf dem lokalen Speicher aus und übernimmt die Echtzeit-Replikation auf den sekundären Knoten.
- SECOND (Secondary): Der Standby-Knoten, der die synchronen Aktualisierungen auf Byte-Ebene empfängt. Er ist bereit, im Falle eines Ausfalls des primären Knotens sofort zu übernehmen.
- ALONE-Zustand: Warnt Sie visuell, wenn das Cluster auf einem einzelnen Knoten läuft (z. B. während Wartungsarbeiten oder nach einem Ausfall), was darauf hindeutet, dass die Redundanz vorübergehend verloren gegangen ist.
- Fortschritt der Resynchronisation: Wenn sich ein ausgefallener Knoten erholt, wechselt sein Status während der Datenreintegration im Hintergrund auf Orange, wodurch Ausfallzeiten während der Phase der „Rückkehr zum Normalbetrieb“ vermieden werden.
Über einfache Statussymbole hinaus bietet die Benutzeroberfläche eine Failover-Orchestrierung mit nur einem Klick. So können Sie die primäre Rolle für geplante Wartungsarbeiten manuell neu zuweisen und gleichzeitig die kontinuierliche Verfügbarkeit für die Benutzeraktivitäten gewährleisten.
SafeKit High Availability Limitations
| Limit / Requirement | Reason & Impact | Recommended Alternative |
|---|---|---|
| Replikationsgröße: Einige TB | Resynchronisationszeit nach einem Ausfall (Schritt 3): • 1-Gb/s-Netzwerk ≈ 3 Stunden / TB • 10-Gb/s-Netzwerk ≈ 1 Stunde / TB (abhängig von der Festplattenschreibleistung) | • Verwenden Sie externen Shared Storage (teurer, komplexer). |
| Dateianzahl: < 1.000.000 Dateien | • Leistung der Resynchronisationszeit nach einem Ausfall (Schritt 3). • Zeit, um jede Datei zwischen beiden Knoten zu überprüfen. | • Platzieren Sie die vielen zu replizierenden Dateien in einer virtuellen Festplatte / einer virtuellen Maschine. • In diesem Fall werden nur die Dateien repliziert und resynchronisiert, die die virtuelle Festplatte / die virtuelle Maschine repräsentieren. |
| Failover-Kapazität: ≤ 32 VMs | • Jede VM läuft in einem unabhängigen Mirror-Modul. • Maximal 32 Mirror-Module, die auf demselben Cluster laufen. | • Verwenden Sie einen externen Shared Storage und eine andere VM-Cluster-Lösung (teurer, komplexer). |
| Netzwerkarchitektur: LAN/VLAN-Netzwerk zwischen entferntem Standorten | • Automatisches Failover der virtuellen IP-Adresse mit 2 Knoten im selben Subnetz. • Gute Bandbreite für die Resynchronisation (Schritt 3). • Geringe Latenz für synchrone Replikation: typischerweise < 5 ms RTT; höhere Werte sollten anhand der Schreibrate der Anwendung validiert werden. | • Verwenden Sie einen Load Balancer für die virtuelle IP-Adresse, wenn sich die 2 Knoten in 2 Subnetzen befinden (von SafeKit unterstützt, insbesondere in der Cloud). • Verwenden Sie Backup-Lösungen mit asynchroner Replikation für Netzwerke mit hoher Latenz. |
Vergleich: SafeKit für Windows/Linux und andere Clusterlösungen
| Merkmal | SafeKit für Windows/Linux | Failover-Cluster mit gemeinsamem Speicher | Datenbankreplikation |
|---|---|---|---|
| Architektur | SANless (Shared-Nothing) | Gemeinsamer Speicher (SAN/NAS) | Shared-Nothing |
| Neukonfiguration der Anwendung | Keine | Erforderlich (Daten auf gemeinsamen Datenträger verschieben) | Keine |
| Replikationsumfang | Gesamte Anwendung (DB, Konfiguration, Protokolle) | Daten des gemeinsamen Datenträgers | Nur Datenbankdaten |
| Replikationstyp | Synchron (RPO=0) | Synchron (über SAN) | Editionsabhängig, oft asynchron |
| Failover/Failback | Vollständig automatisch | Vollständig automatisch | Häufig manuell oder komplex |
| AD/LDAP-Abhängigkeit | Unabhängig | Unter Windows erforderlich | Unabhängig |
| Bereitstellung | Einfach (< 30 Minuten) | Komplex (AD, Speicher, Quorum) | Mittel (nur Replikation) |
Zusammenfassung: Ohne SAN und ohne Abhängigkeit von Active Directory oder speziellen Quorum-Konfigurationen bietet SafeKit eine schlanke, hardwareunabhängige HA-Alternative mit niedrigeren Kosten, keinem Datenverlust und automatischer Wiederherstellung.
Videoanleitung: SafeKit-HA-Mirror-Cluster konfigurieren
SafeKit-Video: Clustering auf Anwendungsebene (8:47)
Das Video zeigt einen HA-Mirror-Cluster ohne SAN-Komplexität. Die Demonstration verwendet Microsoft SQL Server, funktioniert aber ebenso mit anderen Datenbanken und Anwendungen.
- Zwei Knoten mit SQL Server (0:32)
- Cluster und Modul mirror.safe konfigurieren (3:58)
- SQL-Replikation, Migration und Failover testen (4:17)
- Konfigurationsanleitung für einen Mirror-Cluster unter Windows
- Konfigurationsanleitung für einen Mirror-Cluster unter Linux
🔍 SafeKit Hochverfügbarkeit Navigation Hub
Entdecken Sie SafeKit: Funktionen, technische Videos, Dokumentation und kostenlose Testversion
| Ressourcentyp | Beschreibung | Direkter Link |
|---|---|---|
| Hauptfunktionen | Warum SafeKit für einfache und kosteneffiziente Hochverfügbarkeit wählen? | Warum SafeKit für Hochverfügbarkeit? |
| Anwendungsfälle | Erfahren Sie, wie SafeKit die Hochverfügbarkeit kritischer Infrastrukturen gewährleistet | Alle Anwendungsfälle ansehen (OEM-Software, Edge-Server, SCADA und mehr) |
| Bereitstellungsmodell | All-in-One SANlose HA: Shared-Nothing Software-Clustering | SafeKit All-in-One SANlose HA ansehen |
| HA-Strategien | SafeKit: Infrastruktur (VM) vs. Hochverfügbarkeit auf Anwendungsebene | SafeKit HA & Redundanz: VM vs. Anwendungsebene |
| Technische Spezifikationen | Technische Einschränkungen für SafeKit-Clustering | Technische Einschränkungen von SafeKit ansehen |
| Videos | SafeKit: Konfiguration der Hochverfügbarkeit & Failover-Demos | SafeKit Failover-Tutorials ansehen |
| Architektur | Wie der SafeKit Mirror Cluster funktioniert (Echtzeit-Replikation & Failover) | SafeKit Mirror Cluster: Echtzeit-Replikation & Failover |
| Architektur | Wie der SafeKit Farm Cluster funktioniert (Netzwerk-Lastverteilung & Failover) | SafeKit Farm Cluster: Netzwerk-Lastverteilung & Failover |
| Wettbewerbsvorteile | Vergleich: SafeKit vs. traditionelle Hochverfügbarkeits-Cluster (HA) | Vergleich: SafeKit vs. traditionelle HA-Cluster |
| Technische Ressourcen | SafeKit Hochverfügbarkeit: Dokumentation, Downloads & Testversion | Kostenlose Testversion & Technische Dokumentation |
| Vorkonfigurierte Lösungen | SafeKit Applikationsmodul-Bibliothek: Gebrauchsfertige HA-Lösungen | SafeKit Applikationsmodule für Hochverfügbarkeit |