SafeKit: All-in-One-Software für Netzwerk-Lastverteilung und Hochverfügbarkeit unter Windows oder Linux
Der SafeKit-Farm-Cluster: softwarebasiertes NLB und automatischer Failover für Windows/Linux
Ein SafeKit-Farm-Cluster für Windows/Linux ist eine softwaredefinierte Lösung für Network Load Balancing (NLB) in skalierbaren Anwendungsumgebungen. Sie integriert Lastverteilung und Failover direkt auf den Anwendungsservern und macht dedizierte Hardware-Load-Balancer, Proxyserver und komplexe Multicast-Konfigurationen überflüssig.
Welche Vorteile bietet ein SafeKit-Farm-Cluster für Windows/Linux?
- Software aus einer Hand: Virtuelle IP-Adresse, Lastverteilung, automatischer Failover und Failback in einem Paket.
- Keine spezielle Hardware: Softwarelösung für Windows oder Linux statt teurer Hardware-Load-Balancer; Verwaltung durch Systemadministratoren.
- Umfassende Überwachung und Selbstheilung: Anwendungs-Checker erkennen Prozessausfälle, auch wenn der Server noch läuft, und starten Dienste neu oder lösen Failover aus.
- Kombination von Farm und Mirror: Farm-Cluster für die Lastverteilung der Frontends lassen sich mit Mirror-Clustern zur synchronen Replikation der Backend-Daten kombinieren.
- OEM-Hochverfügbarkeit: Softwareanbieter können natives Clustering integrieren und ein clusterfähiges Softwareprodukt ohne zusätzliche Infrastruktur bereitstellen.
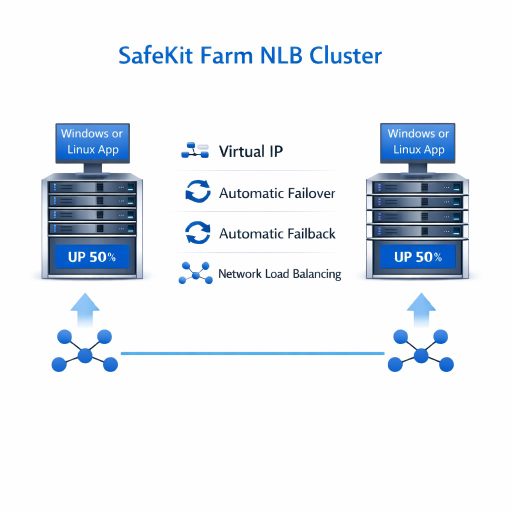
SafeKit Farm NLB-Cluster für Windows/Linux
⚡ Schnellinstallationsanleitung für einen Farm-Cluster mit Windows/Linux >
Inhaltsverzeichnis
- Wie implementiert SafeKit einen NLB-Cluster für Windows/Linux?
- Wie funktioniert der SafeKit-Farm-Cluster mit Windows/Linux?
- Vergleich mit anderen NLB-Clusterlösungen
- Videoanleitung: SafeKit-Farm-NLB-Cluster konfigurieren
- 🔍 SafeKit-Navigationsübersicht zur Hochverfügbarkeit
Wie implementiert SafeKit einen NLB-Cluster für Windows/Linux?
Was ist die SafeKit-Farm-NLB-Lösung für Windows/Linux?
SafeKit bietet Netzwerk-Lastverteilung und Hochverfügbarkeit für Windows/Linux auf zwei oder mehr Servern. Konfigurieren Sie eine virtuelle IP-Adresse mit Lastverteilungsregeln, die Windows/Linux-Dienste und Zustandsprüfungen. SafeKit ermöglicht dann Netzwerk-Lastverteilung und automatischen Failover für Skalierbarkeit und kontinuierliche Verfügbarkeit.
Wie vereinfacht SafeKit die Lastverteilung gegenüber Hardwarelösungen?
SafeKit ersetzt herkömmliche NLB-Zwischengeräte durch eine reine Softwarelösung, die direkt auf standardmäßigen Windows- oder Linux-Anwendungsservern läuft. Softwareanbieter können SafeKit in ihren Anwendungsstack integrieren und eine eigenständige, clusterfähige Lösung mit nativer Lastverteilung und Failover anbieten.
Welche Vorteile bietet softwarebasierte Lastverteilung?
- Hohe Leistung: Verarbeitung von Datenverkehr und virtueller IP-Adresse (VIP) im Betriebssystemkernel, ohne zusätzliche Netzwerkgeräte.
- Einfacher Betrieb: Systemadministratoren verwalten Cluster über eine einheitliche Oberfläche, ohne spezielle Netzwerkausbildungen.
- Niedrigere TCO: Geringere Investitions- und Wartungskosten, da dedizierte Hardware entfällt.
Wie unterscheidet sich die Anwendungsüberwachung von SafeKit von herkömmlichen NLB-Prüfungen?
Herkömmliche NLB-Systeme prüfen meist nur Pings oder Ports. SafeKit verwendet integrierte Anwendungs-Checker, die den Zustand konkreter Windows/Linux-Prozesse überwachen. So erkennt SafeKit auch einen „Zombie“-Zustand, in dem der Server läuft, die Software aber ausgefallen ist, und startet Dienste neu oder leitet den Datenverkehr um.
Lässt sich ein Windows/Linux-Farm-Cluster ohne Clusterfachwissen einrichten?
Ja. Mit der virtuellen IP-Adresse von SafeKit lässt sich die Netzwerk-Lastverteilung für Windows/Linux ohne komplexe Netzwerkkonfiguration einrichten. Windows/Linux-Farm-Cluster schnell implementieren.
Welche Anwendungen und Umgebungen kann SafeKit außerdem schützen?
SafeKit bietet Hochverfügbarkeit für Windows und Linux. Mirror-Cluster schützen kritische Workloads durch synchrone Echtzeit-Replikation und automatischen Failover:
- Virtuelle und physische Umgebungen: vollständige Hyper-V- oder KVM-VMs.
- Container: Docker, Podman und K3s (Kubernetes).
- Daten und Dienste: Verzeichnisse, Dienste und Datenbanken.
- Cloud-Infrastruktur: Cloud-Anwendungen.
💡 Alle unterstützten HA-Lösungen ansehen.
Wie funktioniert das SafeKit-Cluster im Farm-Modus mit Windows/Linux?
Virtuelle IP-Adresse in einem Cluster im Farm-Modus
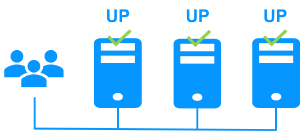
In der vorherigen Abbildung läuft die Anwendung Windows/Linux auf 3 Servern (3 ist ein Beispiel, es können auch 2 oder mehr sein). Benutzer sind mit einer virtuellen IP-Adresse verbunden.
Die virtuelle IP-Adresse ist lokal auf jedem Server im Cluster im Farm-Modus konfiguriert.
Der eingehende Datenverkehr an die virtuelle IP-Adresse wird von allen Servern empfangen und durch einen Netzwerkfilter im Kernel jedes Servers unter ihnen aufgeteilt.
SafeKit erkennt Hardware- und Softwarefehler, konfiguriert Netzwerkfilter im Falle eines Ausfalls neu und bietet konfigurierbare Anwendungsprüfer (Checkers) sowie Wiederherstellungsskripte.
Lastverteilung in einem Netzwerkfilter
Der Netzwerk-Lastverteilungsalgorithmus innerhalb des Netzwerkfilters basiert auf der Identität der Client-Pakete (Client-IP-Adresse, Client-TCP-Port). Abhängig von der Identität des eingehenden Client-Pakets akzeptiert nur ein Filter auf einem Server das Paket; die anderen Filter auf den anderen Servern lehnen es ab.
Sobald ein Paket vom Filter auf einem Server akzeptiert wurde, werden nur die CPU und der Arbeitsspeicher dieses Servers von der Windows/Linux-Anwendung verwendet, die auf die Anfrage des Clients antwortet. Die Ausgangsnachrichten werden direkt vom Anwendungsserver an den Client gesendet.
Wenn ein Server ausfällt, konfiguriert das Farm-Heartbeat-Protokoll die Filter im Netzwerk-Lastverteilungscluster neu, um den Datenverkehr auf den verbleibenden verfügbaren Servern neu auszubalancieren.
Zustandsbehaftete (stateful) oder zustandslose (stateless) Anwendungen
Bei einer zustandsbehafteten (stateful) Windows/Linux-Anwendung gibt es eine Sitzungsaffinität (Session Affinity). Derselbe Client muss über mehrere TCP-Sitzungen hinweg mit demselben Server verbunden sein, um seinen Kontext auf dem Server abzurufen. In diesem Fall ist die SafeKit-Lastverteilungsregel auf Basis der Client-IP-Adresse konfiguriert. Dadurch ist derselbe Client über mehrere TCP-Sitzungen hinweg immer mit demselben Server verbunden. Verschiedene Clients werden so auf verschiedene Server in der Farm verteilt.
Bei einer zustandslosen (stateless) Windows/Linux-Anwendung gibt es keine Sitzungsaffinität. Derselbe Client kann über mehrere TCP-Sitzungen hinweg mit verschiedenen Servern in der Farm verbunden sein. Es wird kein Kontext lokal auf einem Server von einer Sitzung zur nächsten gespeichert. In diesem Fall ist die SafeKit-Lastverteilungsregel auf Basis der Identität der TCP-Client-Sitzung konfiguriert. Diese Konfiguration eignet sich am besten für die Verteilung von Sitzungen auf die Server, erfordert jedoch einen TCP-Dienst ohne Sitzungsaffinität.
Wie konfiguriert man ein SafeKit-Cluster im Farm-Modus für Windows/Linux?
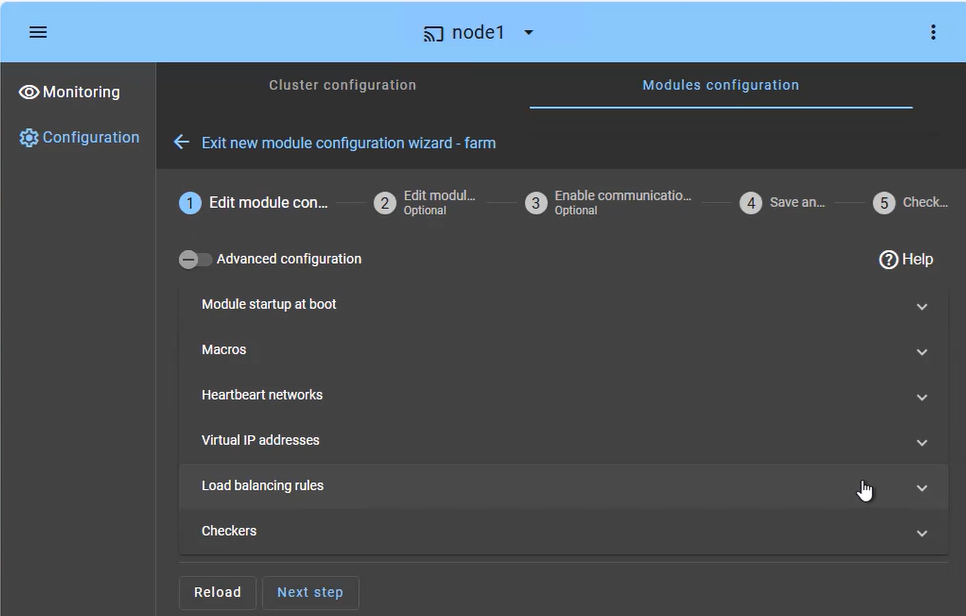
Das SafeKit-Cluster im Farm-Modus ist für hohe Verfügbarkeit und Skalierbarkeit von Diensten ausgelegt. Die Konfiguration konzentriert sich darauf, den eingehenden Datenverkehr gleichzeitig auf beide Knoten zu verteilen:
- Lastverteilte Dienste (Registerkarte „Macros“): Definieren Sie die spezifischen Anwendungsdienste (z. B. Apache, IIS, Nginx), die auf allen Knoten aktiv bleiben sollen.
- Heartbeat-Netzwerk(e): Kommunikationspfad(e), über die erkannt wird, ob ein Knoten die Farm verlassen hat, was eine sofortige Neuverteilung der Last auslöst.
- Virtuelle IP (Farm VIP): Im Gegensatz zu einem Spiegel-Cluster (Mirror-Cluster) wird die Farm-VIP mithilfe eines Kernel-Filteralgorithmus zwischen den Knoten geteilt, um den Netzwerkverkehr zu verteilen.
- Lastverteilungsregeln: Definieren Sie die Richtlinie für die Verkehrsverteilung basierend auf der Quell-IP-Adresse oder dem Quell-Port.
- Prüfer (Checkers): Überwachen Sie den Zustand der Anwendung und lösen Sie einen automatischen Neustart aus, wenn ein Prozessfehler erkannt wird.
Wie überwacht man ein SafeKit-Cluster im Farm-Modus für Windows/Linux?
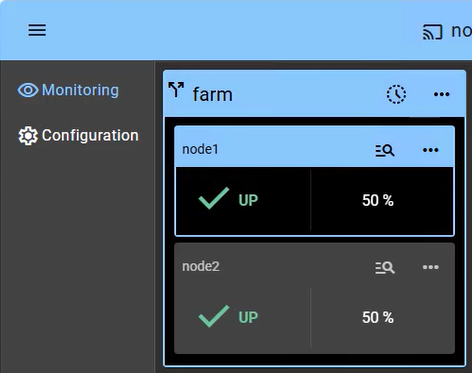
Die Überwachung eines Clusters im Farm-Modus bietet Einblick in die Aktiv-Aktiv (Active-Active) -Natur der Infrastruktur, bei der alle Knoten zur Leistung der Anwendung beitragen (in diesem Beispiel werden 2 Knoten gezeigt):
- UP-Zustand (50 % auf 2 Knoten): In einer gesunden Farm befinden sich beide Knoten im „UP“-Zustand (50 %), was bedeutet, dass beide aktiv Client-Anfragen über die gemeinsame virtuelle IP-Adresse empfangen und verarbeiten.
- Automatische Neuausbalancierung: Wenn ein Knoten ausfällt, zeigt die Konsole visuell an, dass der verbleibende Knoten 100 % des Datenverkehrs übernimmt. Es gibt keine „Failover“-Verzögerung, da der überlebende Knoten bereits aktiv ist (abgesehen von einer Erkennungszeit von wenigen Sekunden).
- Knoten-Einfügung: Wenn ein reparierter Knoten neu gestartet wird, wechselt er vom Zustand „STOP“ in den Zustand „UP“ und beginnt automatisch, seinen Anteil an der Last zu übernehmen, ohne dass ein Administrator eingreifen muss.
- Keine Datensynchronisation: Beachten Sie, dass es in einem Cluster im Farm-Modus keinen „orangefarbenen“ Resynchronisationszustand gibt, da die Knoten in der Regel zustandslos (stateless) sind oder eine gemeinsame Backend-Datenbank nutzen (die separat in einem Spiegel-Cluster geschützt werden kann).
Neben einfachen Statussymbolen bietet die Benutzeroberfläche ein Knotenmanagement mit einem Klick. So können Sie einen Knoten für geplante Wartungsarbeiten manuell stoppen oder starten, während die gemeinsame virtuelle IP-Adresse den Datenverkehr automatisch neu verteilt, ohne die Aktivitäten der Benutzer zu unterbrechen.
Vergleich: SafeKit-Farm-Cluster und andere NLB-Lösungen
| Merkmal | SafeKit Farm-Cluster (Software) | Hardware-Load-Balancer |
|---|---|---|
| Architektur | Kernelsoftware, nativ in Windows und Linux integriert | Dedizierte proprietäre Hardware |
| Verwaltung | Systemadministratoren, einfache Webkonsole | Netzwerkingenieure, Spezialkenntnisse und CLI-Zertifizierungen |
| Überwachung | Checker für konkrete Anwendungsprozesse und Webdienste | Einfacher Netzwerk-Ping für Server oder Port |
| Selbstheilung | Startet ausgefallene Dienste automatisch lokal neu | Passiver Failover; sendet keinen Datenverkehr mehr an den ausgefallenen Knoten |
| Infrastruktur | Physisch, virtuell (VMware, Hyper-V) oder Cloud | Feste Verkabelung und Rack-Platz erforderlich |
| Kosten (TCO) | Niedrige CAPEX/OPEX, nutzt vorhandene Server | Hohe Anschaffung, Lizenz- und Energiekosten |
Zusammenfassung: Der SafeKit-Farm-Cluster ersetzt hardwareintensive Netzwerklösungen durch ein modernes, softwaredefiniertes Hochverfügbarkeitsmodell. Die integrierte Lastverteilung und Selbstheilung auf den Anwendungsservern beseitigen Kosten und Komplexität externer Hardware.
Videoanleitung: SafeKit-Farm-NLB-Cluster konfigurieren
SafeKit-Video: Netzwerk-Lastverteilung und Verwaltung virtueller IP-Adressen (5:03)
Das Video zeigt, wie eine virtuelle IP-Adresse als zentraler Zugangspunkt für einen 2-Knoten-Cluster dient. SafeKit verteilt den Client-Datenverkehr auf die Knoten und leitet ihn bei einem Failover sofort um. Die Demonstration verwendet Apache unter Windows, funktioniert aber ebenso mit anderen Anwendungen.
- Architektur: Zwei Knoten für eine gemeinsame virtuelle IP vorbereiten (0:13)
- Konfiguration: farm.safe-Modul und virtuelle IP einrichten (2:20)
- Validierung: Failover und IP-Umleitung bei Serverausfall testen (2:30)
- Anleitung zur Konfiguration eines Farm-Clusters unter Windows
- Anleitung zur Konfiguration eines Farm-Clusters unter Linux
🔍 SafeKit Hochverfügbarkeit Navigation Hub
Entdecken Sie SafeKit: Funktionen, technische Videos, Dokumentation und kostenlose Testversion
| Ressourcentyp | Beschreibung | Direkter Link |
|---|---|---|
| Hauptfunktionen | Warum SafeKit für einfache und kosteneffiziente Hochverfügbarkeit wählen? | Warum SafeKit für Hochverfügbarkeit? |
| Anwendungsfälle | Erfahren Sie, wie SafeKit die Hochverfügbarkeit kritischer Infrastrukturen gewährleistet | Alle Anwendungsfälle ansehen (OEM-Software, Edge-Server, SCADA und mehr) |
| Bereitstellungsmodell | All-in-One SANlose HA: Shared-Nothing Software-Clustering | SafeKit All-in-One SANlose HA ansehen |
| HA-Strategien | SafeKit: Infrastruktur (VM) vs. Hochverfügbarkeit auf Anwendungsebene | SafeKit HA & Redundanz: VM vs. Anwendungsebene |
| Technische Spezifikationen | Technische Einschränkungen für SafeKit-Clustering | Technische Einschränkungen von SafeKit ansehen |
| Videos | SafeKit: Konfiguration der Hochverfügbarkeit & Failover-Demos | SafeKit Failover-Tutorials ansehen |
| Architektur | Wie der SafeKit Mirror Cluster funktioniert (Echtzeit-Replikation & Failover) | SafeKit Mirror Cluster: Echtzeit-Replikation & Failover |
| Architektur | Wie der SafeKit Farm Cluster funktioniert (Netzwerk-Lastverteilung & Failover) | SafeKit Farm Cluster: Netzwerk-Lastverteilung & Failover |
| Wettbewerbsvorteile | Vergleich: SafeKit vs. traditionelle Hochverfügbarkeits-Cluster (HA) | Vergleich: SafeKit vs. traditionelle HA-Cluster |
| Technische Ressourcen | SafeKit Hochverfügbarkeit: Dokumentation, Downloads & Testversion | Kostenlose Testversion & Technische Dokumentation |
| Vorkonfigurierte Lösungen | SafeKit Applikationsmodul-Bibliothek: Gebrauchsfertige HA-Lösungen | SafeKit Applikationsmodule für Hochverfügbarkeit |