---
title: "Linux-Hochverfügbarkeit mit SafeKit: Installieren des Moduls mirror.safe für Failover"
canonical: "https://safekit.eviden.com/de/quick-install/safekit-quick-installation-guide-for-a-new-linux-application-with-real-time-replication-and-failover/"
description: "Stellen Sie das SafeKit-Modul mirror.safe bereit, um unter Linux synchrone Echtzeitreplikation und automatisches Failover zu ermöglichen. Diese Anleitung führt Sie durch die Einrichtung eines SANless-Clusters mit zwei Knoten für kritische Linux-Anwendungen ohne gemeinsamen Speicher."
category: "quick-install"
lang: "de"
topics: "Schnellinstallationsanleitung für Hochverfügbarkeit für Linux, Einschränkungen SafeKit Hochverfügbarkeit, Überblick über die SafeKit-/Linux-Lösung, Installation der SafeKit-/Linux-Lösung (mirror.safe), Schrittweise Konfiguration der SafeKit-/Linux-Lösung, Demonstration der SafeKit-mirror-Lösung"
---
# Linux-Hochverfügbarkeit mit SafeKit: Installieren des Moduls mirror.safe für Failover {#linux-high-availability-with-safekit-install-the-mirrorsafe-module-for-failover}
## Schnellinstallationsanleitung für Hochverfügbarkeit für Linux {#quick-guide}
In dieser Anleitung wird erläutert, wie Sie eine einrichten **Spiegelcluster** für Linux unter Verwendung von SafeKit, wodurch automatisches Failover und synchrone Replikation gewährleistet werden, ohne dass gemeinsamer Speicher erforderlich ist.
Für Hilfe können Sie verwenden [SafeKit AI 🤖](https://safekit.eviden.com/de/resources/safekit-support/).
### 1. Übersicht
* **Architektur:** Verwendet ein Zwei-Knoten-System (primär/sekundär).
* **Datenschutz:** Implementiert synchrone Echtzeitreplikation für **Null Datenverlust** (RPO=0).
### 2. Installation
* **Software:** Installieren Sie die SafeKit-Engine auf beiden Servern.
* **Modul:** Laden Sie die vorkonfigurierte Datei herunter `mirror.safe` Anwendungsmodul.
### 3. Konfiguration
* **Webkonsole:** Konfigurieren Sie die spezifischen Ordner, die die Linux-Dateien enthalten.
* **Überwachung:** Beginnen Sie mit der Überwachung und dem Schutz der Linux-Anwendung.
## Einschränkungen SafeKit Hochverfügbarkeit {#safekit-ha-limitations}
Grenzwert / Anforderung | Grund und Auswirkung | Empfohlene Alternative
---|---|---
Replikationsgröße: Einige TB | Resynchronisierungszeit nach einem Fehler ([Schritt 3](https://safekit.eviden.com/de/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• 1-Gbit/s-Netzwerk ≈ 3 Stunden/TB
• 10-Gbit/s-Netzwerk ≈ 1 Stunde/TB (abhängig von der Schreibgeschwindigkeit der Festplatte) | • Verwenden Sie [externen gemeinsam genutzten Speicher](https://safekit.eviden.com/de/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (teurer, komplexer).
Anzahl der Dateien: < 1.000.000 Dateien | • Leistung der Resynchronisierungszeit nach einem Fehler ([Schritt 3](https://safekit.eviden.com/de/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Zeit, die zum Vergleichen jeder Datei zwischen beiden Knoten benötigt wird. | • Legen Sie die vielen zu replizierenden Dateien auf eine virtuelle Festplatte/in eine virtuelle Maschine.
• In diesem Fall werden nur die Dateien repliziert und erneut synchronisiert, die die virtuelle Festplatte/virtuelle Maschine darstellen.
Failover-Kapazität: ≤ 32 VMs | • Jede VM läuft in einem unabhängigen mirror-Modul.
• Maximal 32 mirror-Module die auf demselben Cluster laufen. | • Verwenden Sie einen externen gemeinsam genutzten Speicher und eine andere VM-Clustering-Lösung (teurer, komplexer).
Netzwerkarchitektur: LAN/VLAN-Netzwerk zwischen entfernten Standorten | • Automatisches Failover der [virtuellen IP-Adresse](https://safekit.eviden.com/de/best-practises/how-a-virtual-ip-address-works/) mit 2 Knoten im selben Subnetz.
• Gute Bandbreite für die Resynchronisierung ([Schritt 3](https://safekit.eviden.com/de/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Geringe Latenz für [die synchrone Replikation](https://safekit.eviden.com/de/best-practises/synchronous-replication-vs-asynchronous-replication/): typischerweise < 5 ms RTT; höhere Werte sollten mit der Schreibgeschwindigkeit der Anwendung abgeglichen werden. | • Wenn sich die beiden Knoten in unterschiedlichen Subnetzen befinden (in der Cloud üblich), verwenden Sie [andere Umleitungsoptionen](https://safekit.eviden.com/de/best-practises/how-a-virtual-ip-address-works/#safekit-virtual-ip-implementation): einen Load Balancer, Cloud-Provider-CLIs, BGP oder DNS-Umleitung.
• Verwenden Sie Backup-Lösungen mit asynchroner Replikation für Netzwerke mit hoher Latenz.
## Überblick über die SafeKit-/Linux-Lösung {#overview-of-the-safekit--linux-solution}
Die Lösung wird hier beschrieben: **💡[Die einfachste Linux-Hochverfügbarkeit: Synchrone 2-Knoten-Replikation und Failover]()**.
## Installation der SafeKit-/Linux-Lösung (mirror.safe) {#installation-of-the-safekit--linux-solution-mirrorsafe}
### Voraussetzungen {#prerequisites}
* Die Anwendung, die Sie in SafeKit neu starten möchten, muss auf 2 Knoten (virtuelle Maschinen oder physische Server) installiert sein.
### Paketinstallation auf Linux
* Installieren Sie die kostenlose Version von SafeKit auf 2 Linux-Knoten. Hinweis: Die kostenlose Testversion umfasst alle SafeKit-Funktionen. Am Ende der Testversion können Sie dauerhafte Lizenzschlüssel aktivieren, ohne das Paket zu deinstallieren.
* Nachdem Sie das safekit_xx.bin-Paket heruntergeladen haben, führen Sie es aus, um das rpm- und das safekitinstall-Skript zu extrahieren, und führen Sie dann das aus **safekitinstall** Skript
* Antwort **ja** zur automatischen Firewall-Konfiguration
* Legen Sie das Passwort für die Webkonsole und den Standardbenutzer fest **admin**. **Legen Sie auf allen Knoten das gleiche Passwort fest.**
Laden Sie SafeKit (Linux) > herunter
Hinweis: Das generische Modul **mirror.safe**, das Sie konfigurieren werden, ist im Paket enthalten.
Hinweis: Das generische **mirror.safe** -Modul, das Sie konfigurieren werden, ist im Paket enthalten.
## Schrittweise Konfiguration der SafeKit-/Linux-Lösung {#step-by-step-configuration-of-the-safekit--linux-solution}
### Voraussetzungen
* Linux-Anwendung auf 2 Knoten installiert.
* Die gesamten replizierten Daten sind auf einige Terabyte begrenzt – darüber hinaus wird die Zeit für die Neusynchronisierung erheblich.
* Mindestens 1 Gbit/s Verbindung zwischen Knoten (10 Gbit/s empfohlen für eine schnellere Neusynchronisierung).
* IP-Failover erfordert beide Knoten auf demselben LAN oder erweiterten LAN (L2) – geroutete L3-Netzwerke werden nicht unterstützt (außer mit 🛠️ [cloud-Lastausgleichsmodulen](https://safekit.eviden.com/de/resources/safekit-user-guide-82/#Cloud)).
### 1. Starten Sie die SafeKit-Konsole
* Starten Sie die Webkonsole in einem Browser auf einem Clusterknoten, indem Sie eine Verbindung zu `http://localhost:9010` herstellen.
* Geben Sie als Benutzernamen `admin` und das bei der Installation festgelegte Passwort ein.
Sie können die Konsole auch in einem Browser auf einer Workstation außerhalb des Clusters ausführen.
⚠️ Die Konfiguration von SafeKit erfolgt auf beiden Knoten über einen einzigen Browser.
ℹ️ Informationen zum Sichern der Webkonsole finden Sie unter 🛠️ [11\. Sichern des SafeKit-Webdienstes](https://safekit.eviden.com/de/resources/safekit-user-guide-82/#https) im Benutzerhandbuch.

### 2. Knotenadressen konfigurieren
* Geben Sie die Knotenadressen IP ein, drücken Sie `Tab key`, um die Konnektivität zu überprüfen und Knotennamen einzugeben. Wenn entweder node1 oder node2 eine rote Farbe hat, überprüfen Sie die Konnektivität des Browsers zu beiden Knoten und überprüfen Sie die Firewall auf beiden Knoten auf 🛠️ [Fehlerbehebung](https://safekit.eviden.com/de/resources/safekit-user-guide-82/#Troubleshooting).
* Klicken Sie dann auf `Save and apply`, um die Konfiguration zu speichern.
* Überprüfen Sie die `Success` ✅-Meldung auf beiden Knoten.
* Wenn die Konfiguration `Failure` ❌ auf einem Knoten auftritt, öffnen Sie das Akkordeon ▼ für diesen Knoten und überprüfen Sie die Meldungen. Beachten Sie, dass Sie als Hilfe den SafeKit AI 🤖 verwenden können.
ℹ️ Wenn Sie möchten, können Sie ein neues `LAN and nodes` (zuerst ➕) hinzufügen, um einen zweiten Heartbeat und ein dediziertes Replikationsnetzwerk zu erstellen.
ℹ️ Wenn Sie auf `Advanced configuration` klicken, wird die `cluster.xml`-Datei angezeigt. Diese Datei wird automatisch von der Konsole gefüllt und auf den Knoten bereitgestellt.

### 3. Wählen Sie ein Modul aus
* Klicken Sie in `New module` auf das Modul `mirror.safe`.
ℹ️ Im blauen Banner oben steht 🛜 `node1` für den Konsolenverbindungsknoten. Dieser Knoten leitet Anfragen bei Bedarf an `node2` weiter.
ℹ️ Die Konsole sucht `xxx.safe` im `Application_Modules/generic/` Verzeichnis auf dem Verbindungsknoten (`node1`), wenn Sie dort während der Installation ein Modul platziert haben.

### 4. Konfigurieren Sie das Modul
* Wählen Sie in `Module startup at boot` einen automatischen Start des Moduls beim Booten ohne Verzögerung.
* Geben Sie in `Macros` / `SERVICES` die Dienstnamen Ihrer Anwendung in der Startreihenfolge ein, getrennt durch Kommas. Sehen Sie sich diesen Screenshot für ein visuelles Beispiel der [Milestone XProtect-Dienste an 🖼️](https://safekit.eviden.com/wp-content/uploads/2025/05/milestone-services.png).
* In `Heartbeat networks` sollten Sie über ein einzelnes Heartbeat-Netzwerk verfügen, in dem die Replikation durchgeführt wird. Wenn Sie in Schritt 2 einen privaten LAN hinzugefügt haben, können Sie zwei Heartbeats mit dem Replikationsfluss auf dem privaten LAN konfigurieren.
* Geben Sie in `Virtual IP addresses` eine virtuelle IP-Adresse ein. Eine virtuelle IP-Adresse ist eine Standard-IP-Adresse im selben IP-Netzwerk (gleiches Subnetz) wie die IP-Adressen beider Knoten.
Anwendungsclients müssen mit der virtuellen IP-Adresse (oder dem DNS-Namen, der der virtuellen IP-Adresse zugeordnet ist) konfiguriert werden.
Bei einem Ausfall wird die virtuelle IP-Adresse automatisch umgeschaltet.
* Legen Sie in `Replicated directories` die Pfade der zu replizierenden Verzeichnisse fest. Überprüfen Sie, ob sie auf beiden Knoten vorhanden sind und die Anwendungsdaten enthalten.
Daten- und Protokollreplikation sind für eine Datenbank unerlässlich.
Sie können bei Bedarf weitere replizierte Verzeichnisse erstellen.
In diesem Screenshot finden Sie ein visuelles Beispiel der [Milestone XProtect SQL-Replikation 🖼️](https://safekit.eviden.com/wp-content/uploads/2025/05/milestone-replication.png).
* In `Checkers` können Sie bei Bedarf Prüfer konfigurieren, z. B. Prozessüberwachung, benutzerdefinierte Prüfer, TCP, Ping oder Split-Brain-Prüfer.
Wenn beispielsweise ein Prozessname in `Monitored processes/services` angezeigt wird, wird dieser im Fehlerfall mit einer Neustartaktion überwacht. Die Konfiguration eines falschen Prozessnamens führt dazu, dass das Modul direkt nach dem Start stoppt.
ℹ️ Wenn Sie auf `Advanced configuration` klicken, wird die `userconfig.xml`-Datei angezeigt. Diese Datei wird automatisch von der Konsole gefüllt und mit den Neustartskripten auf den Knoten bereitgestellt.
ℹ️ Bei einer Cloud-Bereitstellung müssen Sie keine virtuelle Konfiguration konfigurieren IP Adresse in SafeKit. Das Virtuelle IP wird am 🛠️ verwaltet [Cloud-Load-Balancer-Ebene](https://safekit.eviden.com/de/resources/safekit-user-guide-82/#Cloud).
ℹ️ Wenn Sie die SafeKit-Konfiguration anwenden, wird der `startup type` der Dienste automatisch auf `Manual` in Windows-Diensten gesetzt. Dadurch wird sichergestellt, dass Dienste nicht automatisch beim Systemstart gestartet werden, sondern erst beim Start des Moduls selbst (dasselbe gilt für Linux).

### 5. Skripte bearbeiten (optional)
* Dieser Schritt ist optional und kann in den meisten Fällen übersprungen werden, da die Neustartskripte bereits vorkonfiguriert sind, um die im vorherigen Schritt definierten Dienste neu zu starten.
* Klicken Sie also direkt auf `Next step`.
* `start_prim.ps1` startet alle Dienste in der in der `SERVICES`-Liste angegebenen Reihenfolge, während `stop_prim.ps1` alle Dienste in umgekehrter Reihenfolge stoppt.
* Darüber hinaus überprüft `start_prim.ps1` den Start jedes Dienstes und stoppt das Modul, wenn ein Dienst nicht ordnungsgemäß gestartet werden kann.

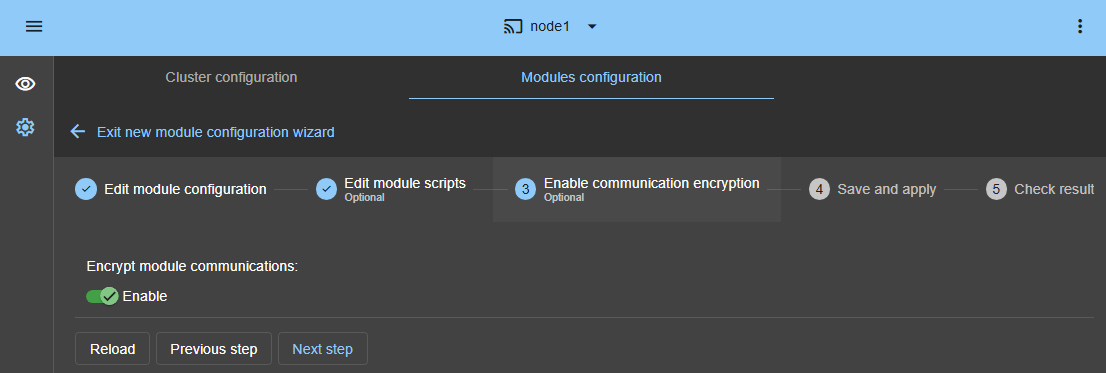
### 6. Kommunikationsverschlüsselung (optional)
* Behalten Sie die Verschlüsselung der Kommunikation zwischen Knoten bei.
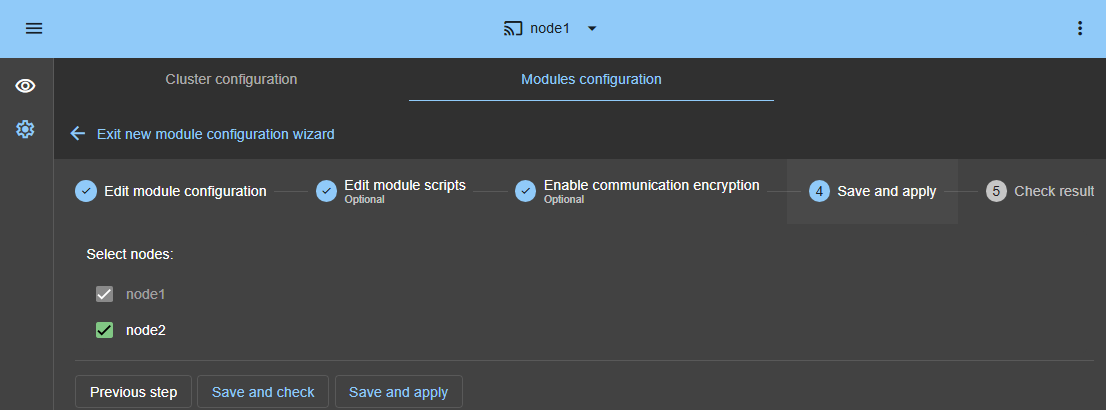
### 7. Speichern und anwenden
* `Save and apply` die Konfiguration und Skripte auf beiden Knoten.
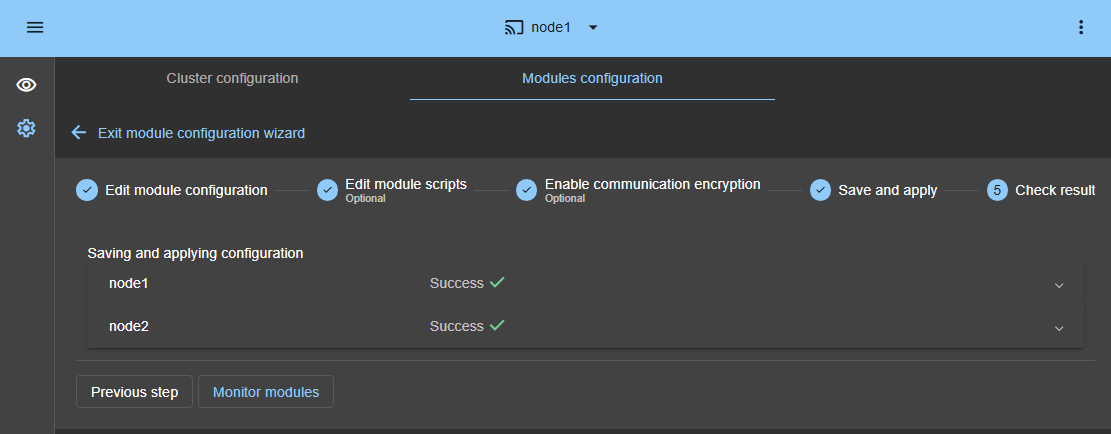
### 8. Überprüfen Sie die erfolgreiche Konfiguration
* Überprüfen Sie die Meldung `Success` ✅ auf beiden Knoten und klicken Sie auf `Monitor modules`.
* Wenn die Konfiguration `Failure` ❌ auf einem Knoten auftritt, öffnen Sie das Akkordeon ▼ für diesen Knoten und überprüfen Sie die Meldungen. Beachten Sie, dass Sie als Hilfe den SafeKit AI 🤖 verwenden können.
⚠️ Unter Linux erhalten Sie in diesem Schritt möglicherweise eine Fehlermeldung, wenn die replizierten Verzeichnisse Einhängepunkte sind.🛠️ [Siehe SK-0030, um das Problem](https://github.com/FR-LES-SAFEKIT-DEV/safekit-packages/releases/download/v8.2/SafeKit_8.2_Knowledge_Base.pdf) zu lösen.
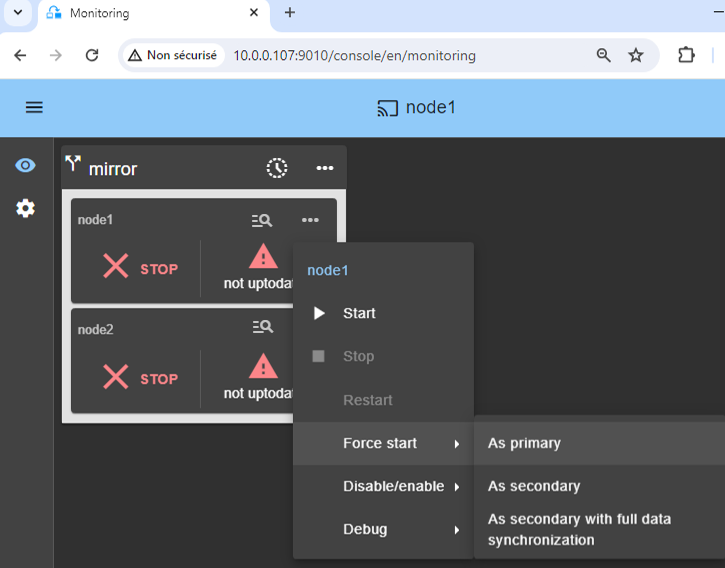
### 9. Starten Sie den Knoten mit aktuellen Daten
* Wenn Knoten 1 über die aktuellen replizierten Verzeichnisse verfügt, wählen Sie ihn aus und ⋯ `Force start` ▶ `As primary`.
Wenn Knoten 2 gestartet wird, werden alle Daten von Knoten 1 auf Knoten 2 kopiert.
⚠️ Wenn Sie die falsche Wahl treffen, besteht die Gefahr, dass veraltete Daten auf beiden Knoten synchronisiert werden.
⚠️ Es wird außerdem davon ausgegangen, dass die Linux-Anwendung auf Knoten 1 gestoppt wird, sodass SafeKit die Replikationsmechanismen installiert und dann die Anwendung im `start_prim`-Skript startet.
⚠️ Verwenden Sie `Start` für nachfolgende Starts: SafeKit behält den aktuellsten Server. Der Start von `As primary` ist eine Sonderinbetriebnahme beim ersten Mal oder bei außergewöhnlichen Einsätzen.
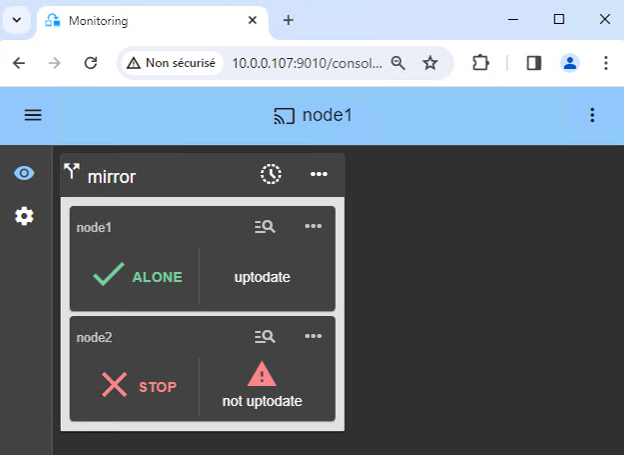
### 10. Warten Sie auf den Übergang zu ALONE (grün)
* Knoten 1 sollte den Zustand ALONE (grün) erreichen, was bedeutet, dass der virtuelle IP gesetzt ist und das `start_prim`-Skript auf Knoten 1 ausgeführt wurde.
⚠️ Wenn ALONE (grün) nicht erreicht wird oder die Anwendung nicht gestartet wird, analysieren Sie den Grund mit dem [-Modulprotokoll 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/24-module-log-script.png) von Knoten 1.
* Klicken Sie auf das Symbol 🔍 **log** von `node1`, um das Modulprotokoll zu öffnen und nach Fehlermeldungen zu suchen, z. B. wenn ein Prüfer einen Fehler erkennt und das Modul stoppt.
* Klicken Sie im Protokoll auf `start_prim`: Rechts werden Ausgabemeldungen des Skripts angezeigt und es können Fehler wie ein falsch gestarteter Dienst erkannt werden.
* Verwenden Sie SafeKit AI 🤖 für Unterstützung bei Protokollmeldungen.
⚠️ Wenn sich der Cluster im `WAIT (red) not uptodate, STOP (red) not uptodate`-Status befindet, stoppen Sie den WAIT-Knoten und [ erzwingen seinen Start als Primärknoten 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/10-monitoring-mirror-stop-stop-prim.png).
### 11. Starten Sie Knoten 2
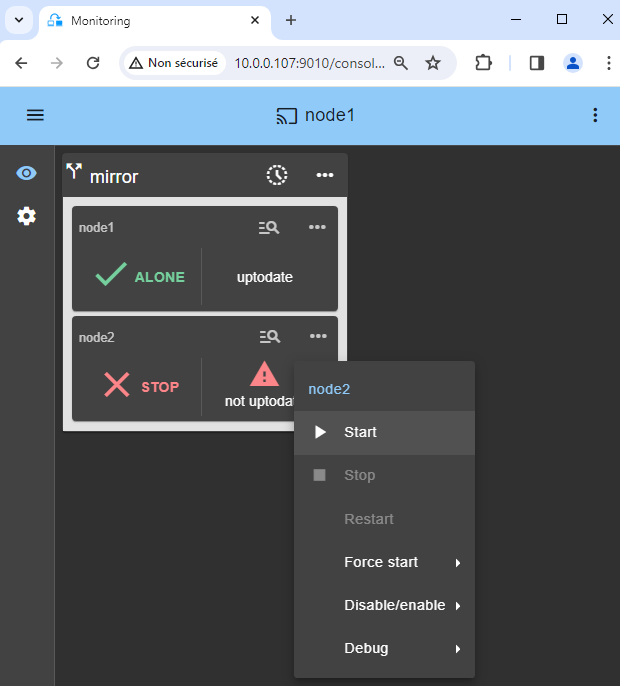
* ⋯ `Start` Knoten 2 mit seinem Kontextmenü.
* Warten Sie auf den Status SECOND (grün).
ℹ️ Knoten 2 bleibt im Status SECOND (orange), während die replizierten Verzeichnisse neu synchronisiert werden (Kopieren von Knoten 1 auf Knoten 2).
* Dies kann abhängig von der Größe der neu zu synchronisierenden Dateien in replizierten Verzeichnissen und der Netzwerkbandbreite eine Weile dauern.
* Um den Fortschritt des Kopierens zu sehen, sehen Sie sich das [module-Protokoll 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/27-module-log-reintegration.png) und die [replikationsressourcen 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/26-replication-resources-reintegration.png) von Knoten 2 an. Verwenden Sie SafeKit AI 🤖 für Unterstützung bei Protokollmeldungen.
### 12. Stellen Sie sicher, dass der Cluster betriebsbereit ist
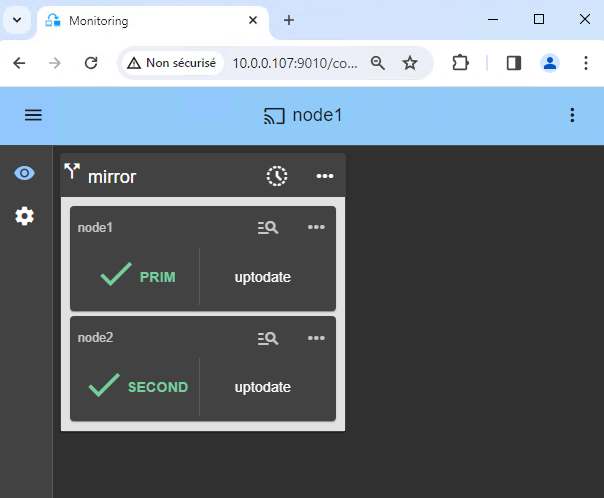
* Überprüfen Sie, ob der Cluster grün/grün ist und die Linux-Dienste auf dem PRIM-Knoten und nicht auf dem SECOND-Knoten ausgeführt werden.
In diesem Zustand werden nur Änderungen innerhalb von Dateien in Echtzeit repliziert.
⚠️ Komponenten, die Clients von Linux-Diensten sind, müssen mit der virtuellen IP-Adresse konfiguriert werden. Die Konfiguration kann mit einem DNS-Namen erfolgen (sofern ein DNS-Name erstellt und mit der virtuellen IP-Adresse verknüpft wurde).
### 13. Testen
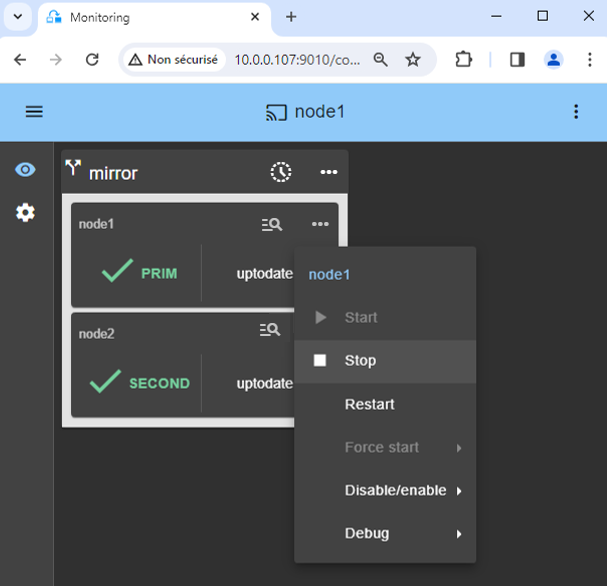
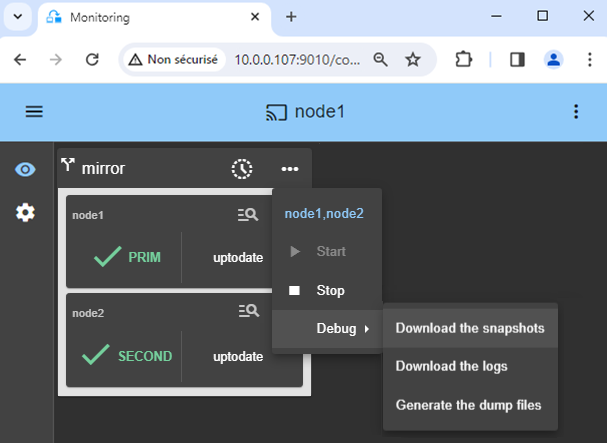
* Stoppen Sie den Knoten PRIM, indem Sie im Kontextmenü nach unten scrollen und auf `Stop` klicken.
* Stellen Sie sicher, dass auf dem Knoten SECOND ein Failover stattfindet, der zu ALONE (grün) werden sollte.
* Überprüfen Sie mit der Microsoft Management Console (MMC) auf Windows oder mit Befehlszeilen auf Linux das Failover der Linux-Dienste (im `stop_prim`-Skript auf Knoten 1 gestoppt und im `start_prim`-Skript auf Knoten 2 gestartet).
⚠️ Wenn ALONE (grün) auf node2 nicht erreicht wird oder die Anwendung nicht gestartet wird, analysieren Sie die Ursache mit dem [-Modulprotokoll 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/38-module-log-script-second.png) von Knoten 2.
* Klicken Sie auf das Symbol 🔍 **log** von `node2`, um das Modulprotokoll zu öffnen und nach Fehlermeldungen zu suchen, z. B. wenn ein Prüfer einen Fehler erkennt und das Modul stoppt.
* Klicken Sie im Protokoll auf `start_prim`: Rechts werden Ausgabemeldungen des Skripts angezeigt und es können Fehler wie ein falsch gestarteter Dienst erkannt werden.
* Verwenden Sie SafeKit AI 🤖 für Unterstützung bei Protokollmeldungen.
⚠️
* Wenn alles in Ordnung ist, initiieren Sie einen Start auf node1, wodurch die replizierten Verzeichnisse von node2 neu synchronisiert werden.
* Wenn etwas schief geht, stoppen Sie node2 und [. Erzwingen Sie den Start als primäres 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/10-monitoring-mirror-stop-stop-prim.png) von node1, das zum Zeitpunkt des Stopps mit seinen lokal gesunden Daten neu startet.
ℹ️ Weitere Details und Videos finden Sie im [SafeKit Online Training](https://safekit.eviden.com/de/resources/safekit-on-line-training/).
### 14. Unterstützung
* Um Unterstützung zu erhalten, nehmen Sie 2 SafeKit `Snapshots` (2 .zip-Dateien), eine für jeden Knoten.
ℹ️ [Weitere Informationen zum Support hier](https://safekit.eviden.com/de/resources/safekit-support/).
## Demonstration der SafeKit-mirror-Lösung {#demonstration-of-the-safekit-mirror-solution}
### SafeKit Video: Clustering auf Anwendungsebene (8:47) {#demo-mirror-ha-cluster}
In diesem Video erfahren Sie, wie SafeKit einen **mirror HA-Cluster** ohne die Komplexität eines SAN implementiert. Während diese Demonstration Microsoft SQL Server verwendet, funktioniert die Lösung identisch für andere Datenbanken und Anwendungen.
### Kapitel {#chapters}
1. 🎬 [2 Knoten mit SQL Server](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) (0:32)
2. 🎬 [Konfigurieren Sie den Cluster und das Modul mirror.safe](https://www.youtube.com/watch?v=mGwEguDnnH0&t=32s) (3:58)
3. 🎬 [SQL-Replikation, -Migration und Failover bei Absturz starten und testen](https://www.youtube.com/watch?v=mGwEguDnnH0&t=270s) (4:17)
### Schritt-für-Schritt-Implementierung {#step-by-step-implementation}
* 🛠️ [Lies die Anleitung zum Einrichten eines Mirror-Clusters unter Windows](https://safekit.eviden.com/de/quick-install/safekit-quick-installation-guide-for-a-new-windows-application-with-real-time-replication-and-failover/)
* 🛠️ [Lies den Leitfaden zum Einrichten eines Mirror-Clusters unter Linux](https://safekit.eviden.com/de/quick-install/safekit-quick-installation-guide-for-a-new-linux-application-with-real-time-replication-and-failover/)