IIS-Netzwerklastenausgleich und Failover: Installieren Sie das SafeKit Modul iis_farm.safe
Schnellinstallationsanleitung für Hochverfügbarkeit für IIS
Dieser Leitfaden erklärt, wie Sie mit SafeKit ein Farm-Cluster für IIS einrichten, um Lastausgleich im Netzwerk und automatische Failover zu gewährleisten.
Für Hilfe können Sie SafeKit AI 🤖 nutzen.
1. Überblick
- Architektur: Implementiert eine skalierbare, mehrknotige farm mit einer virtuellen IP-Adresse.
- Hohe Verfügbarkeit: Bietet automatische Zustandsüberwachung und nahtlose Failover-Funktion, um die Servicekontinuität zu gewährleisten.
2. Installation
- Software: Installieren Sie die SafeKit-Engine auf allen Servern.
- Modul: Laden Sie das vorkonfigurierte
iis_farm.safeAnwendungsmodul herunter.
3. Konfiguration
- Webkonsole: Konfigurieren Sie den IIS Farm-Cluster.
- Überwachung: Starten Sie die Überwachung und den Schutz der IIS Anwendung.
Einschränkungen SafeKit Hochverfügbarkeit
| Grenzwert / Anforderung | Grund und Auswirkung | Empfohlene Alternative |
|---|---|---|
| Replikationsgröße: Einige TB | Resynchronisierungszeit nach einem Fehler (Schritt 3): • 1-Gbit/s-Netzwerk ≈ 3 Stunden/TB • 10-Gbit/s-Netzwerk ≈ 1 Stunde/TB (abhängig von der Schreibgeschwindigkeit der Festplatte) | • Verwenden Sie externen gemeinsam genutzten Speicher (teurer, komplexer). |
| Anzahl der Dateien: < 1.000.000 Dateien | • Leistung der Resynchronisierungszeit nach einem Fehler (Schritt 3). • Zeit, die zum Vergleichen jeder Datei zwischen beiden Knoten benötigt wird. | • Legen Sie die vielen zu replizierenden Dateien auf eine virtuelle Festplatte/in eine virtuelle Maschine. • In diesem Fall werden nur die Dateien repliziert und erneut synchronisiert, die die virtuelle Festplatte/virtuelle Maschine darstellen. |
| Failover-Kapazität: ≤ 32 VMs | • Jede VM läuft in einem unabhängigen mirror-Modul. • Maximal 32 mirror-Module die auf demselben Cluster laufen. | • Verwenden Sie einen externen gemeinsam genutzten Speicher und eine andere VM-Clustering-Lösung (teurer, komplexer). |
| Netzwerkarchitektur: LAN/VLAN-Netzwerk zwischen entfernten Standorten | • Automatisches Failover der virtuellen IP-Adresse mit 2 Knoten im selben Subnetz. • Gute Bandbreite für die Resynchronisierung (Schritt 3). • Geringe Latenz für die synchrone Replikation: typischerweise < 5 ms RTT; höhere Werte sollten mit der Schreibgeschwindigkeit der Anwendung abgeglichen werden. | • Wenn sich die beiden Knoten in unterschiedlichen Subnetzen befinden (in der Cloud üblich), verwenden Sie andere Umleitungsoptionen: einen Load Balancer, Cloud-Provider-CLIs, BGP oder DNS-Umleitung. • Verwenden Sie Backup-Lösungen mit asynchroner Replikation für Netzwerke mit hoher Latenz. |
Übersicht über die SafeKit/IIS-Lösung
Die Lösung wird hier beschrieben: 💡 SafeKit: All-in-One-Software IIS Lastenausgleich und Hochverfügbarkeit.
Installation der SafeKit/IIS-Lösung unter Windows (iis_farm.safe)
Voraussetzungen
- Sie benötigen IIS das auf zwei oder mehr Knoten (virtuelle Maschinen oder physische Server) installiert ist.
Paketinstallation unter Windows
- Laden Sie die kostenlose Version von SafeKit herunter und installieren Sie sie auf zwei Windows-Knoten.
Hinweis: Die kostenlose Version enthält alle SafeKit Funktionen. Am Ende der Testphase können Sie permanente Lizenzschlüssel aktivieren, ohne das Paket zu deinstallieren. - Wählen Sie nach Abschluss der Paketinstallation die Option „Konsolenanmeldeinformationen und Firewall-Regeln jetzt festlegen“ und konfigurieren Sie ein Passwort für den admin der SafeKit-Konsole.
Legen Sie auf allen Knoten dasselbe Passwort fest. - Schließen Sie C:/safekit/ (das Standardinstallationsverzeichnis) und alle replizierten Ordner, die Sie definieren werden, von Antivirenscans aus.
Antivirenprogramme können aufgrund der engen Integration von SafeKit mit dem Betriebssystem, virtuellen IP-Mechanismen, Echtzeit-Replikation und dem Neustart kritischer Dienste Schwierigkeiten bei der Erkennung haben.
SafeKit (Windows) herunterladen >
Modulinstallation unter Windows
- Laden Sie das Modul iis_farm.safe herunter. Das Modul ist kostenlos. Es enthält die Dateien userconfig.xml und die Neustartskripte.
- Legen Sie iis_farm.safe unter C:/safekit/Application_Modules/generic ab.
iis_farm.safe herunterladen (Windows) >
Schritt-für-Schritt-Konfiguration der SafeKit/IIS-Lösung
Voraussetzungen
- Installieren Sie IIS auf mindestens 2 Knoten.
- Für das virtuelle IP-Load-Balancing müssen sich alle Knoten im selben LAN oder erweiterten LAN (Layer 2) befinden. Geroutete Layer-3-Netzwerke erfordern 🛠️ Cloud-Load Balancer.
1. Starten Sie die SafeKit Konsole
- Öffnen Sie auf einem Clusterknoten einen Browser und verbinden Sie sich mit
http://localhost:9010. - Melden Sie sich mit dem Benutzernamen
adminund dem während der Installation festgelegten Passwort an.
Sie können die Konsole auch von einer Workstation außerhalb des Clusters aus öffnen.
⚠️ Verwenden Sie einen einzigen Browser, um beide Knoten mit SafeKit zu konfigurieren.
ℹ️ Um die Webkonsole zu sichern, siehe 🛠️ 11. Sichern des SafeKit Webdienstes im Benutzerhandbuch.

2. Knotenadressen konfigurieren
- Geben Sie die IP-Adresse jedes Knotens ein. Drücken Sie die Tabulatortaste, um die Verbindung zu überprüfen und die Knotennamen auszufüllen.
- Wenn
node1odernode2rot ist, überprüfen Sie, ob der Browser beide Knoten erreichen kann. Überprüfen Sie die Firewall auf jedem Knoten. Siehe 🛠️ Fehlerbehebung. - Klicken Sie auf
Save and applyum die Konfiguration zu speichern. - Überprüfen Sie, ob bei beiden Knoten ✅
Successangezeigt wird. - Wenn ein Knoten ❌
Failureanzeigt, erweitern Sie sein ▼ Panel und lesen Sie die Nachrichten. Verwenden Sie die SafeKit AI 🤖 wenn Sie Hilfe benötigen.
ℹ️ Um ein zweites Heartbeat-Netzwerk und ein dediziertes Replikationsnetzwerk hinzuzufügen, klicken Sie auf die erste ➕ Schaltfläche unter LAN and nodes.
ℹ️ Klicken Sie auf Advanced configuration, um die Datei cluster.xml anzuzeigen. Die Konsole füllt diese Datei aus und stellt sie auf beiden Knoten bereit.

3. Modul auswählen
- Wählen Sie im
New moduledas Moduliis_farm.safeaus.
ℹ️ Im blauen Banner ist 🛜 node1 der Knoten, der mit der Konsole verbunden ist. Er leitet bei Bedarf Anfragen an node2 weiter.
ℹ️ Wenn Sie während der Installation eine Moduldatei xxx.safe hinzugefügt haben, sucht die Konsole im Verzeichnis Application_Modules/generic/ auf node1 danach.

4. Modul konfigurieren
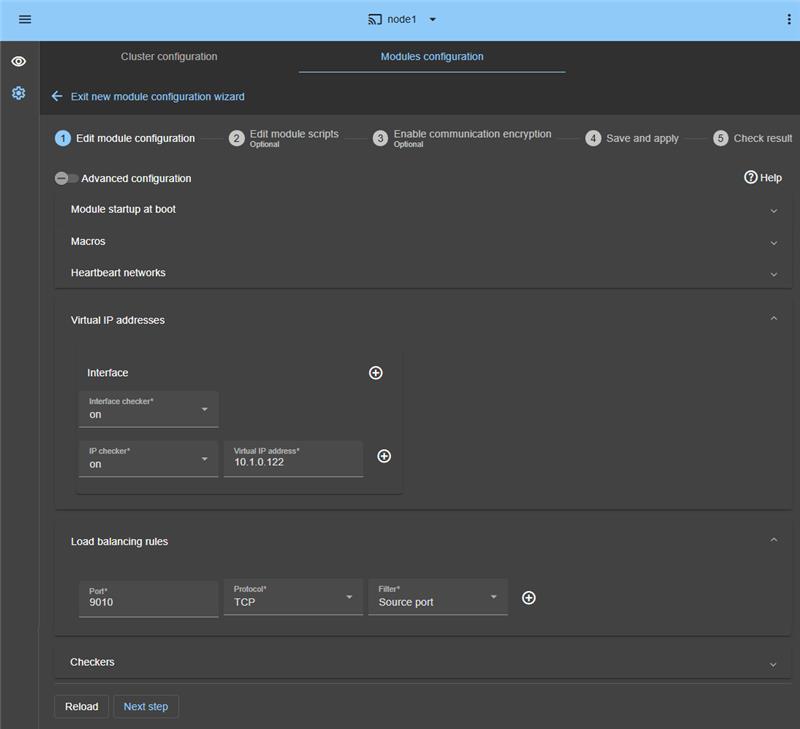
- Legen Sie im
Module startup at bootfest, dass das Modul beim Start automatisch und ohne Verzögerung gestartet wird. - Listen Sie unter
Macros/SERVICESdie Anwendungsdienste in der Startreihenfolge auf. Trennen Sie die Namen durch Kommas. - In
Heartbeat networksbehalten Sie ein Heartbeat-Netzwerk bei, es sei denn, Sie haben in Schritt 2 ein LAN hinzugefügt. - Geben Sie unter
Virtual IP addresseseine virtuelle IP-Adresse im selben Subnetz wie beide Knoten ein. - Konfigurieren Sie die Anwendungsclients so, dass sie diese virtuelle IP-Adresse oder ihren DNS-Namen verwenden.
- Geben Sie unter
Load balancing rulesden zu verteilenden Dienstport ein, z. B. TCP-Port 9010. - Wählen Sie unter
Load balancing rulesSource addressoderSource portaus:Source address: Alle TCP-Verbindungen vom selben Client gehen an denselben Knoten in der farm. Dadurch bleibt der Sitzungskontext des Clients auf diesem Knoten erhalten.Source port: TCP-Verbindungen vom selben Client können an verschiedene Knoten in der farm gehen. Der Sitzungskontext wird nicht zwischen den Knoten geteilt.
- Fügen Sie bei Bedarf in
CheckersPrüfungen hinzu: Prozessüberwachung, benutzerdefinierte Prüfungen, TCP, Ping oder Split-Brain-Prüfungen. - Ein unter
Monitored processes/servicesaufgeführter Prozess wird überwacht und bei einem Fehler neu gestartet. Ein falscher Prozessname führt dazu, dass das Modul sofort nach dem Start beendet wird.
ℹ️ Klicken Sie auf Advanced configuration um die Datei userconfig.xml anzuzeigen. Die Konsole füllt diese Datei aus und stellt sie mit den Neustartskripten auf beiden Knoten bereit.
ℹ️ In einer Cloud-Bereitstellung verwaltet der 🛠️ Cloud Load Balancer die virtuelle IP-Adresse und die Lastausgleichsregeln. Konfigurieren Sie diese nicht in SafeKit.
ℹ️ Wenn Sie die Konfiguration anwenden, setzt SafeKit den Starttyp Windows Dienstes auf Manual. Dienste werden mit dem Modul gestartet, nicht beim Systemstart. SafeKit verhindert auch, dass diese Dienste beim Systemstart unter Linux gestartet werden.
5. Skripte bearbeiten (optional)
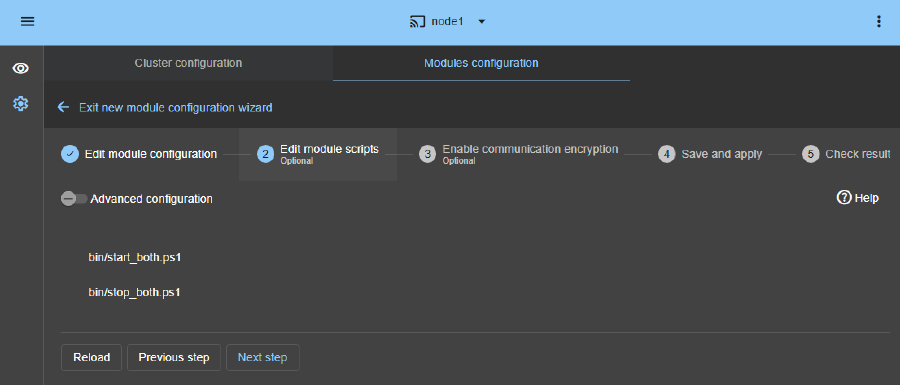
- In den meisten Fällen können Sie diesen Schritt überspringen. Die Skripte sind bereits so konfiguriert, dass sie die im vorherigen Schritt aufgeführten Dienste neu starten.
- Klicken Sie auf
Next step, wenn keine Änderungen erforderlich sind. - Das Skript
start_both.ps1startet Dienste in der Reihenfolge der ListeSERVICES. - Das Skript
stop_both.ps1stoppt Dienste in umgekehrter Reihenfolge. - Das Skript
start_both.ps1überprüft auch jeden Dienst. Es stoppt das Modul, wenn ein Dienst nicht gestartet werden kann.
6. Kommunikationsverschlüsselung (optional)
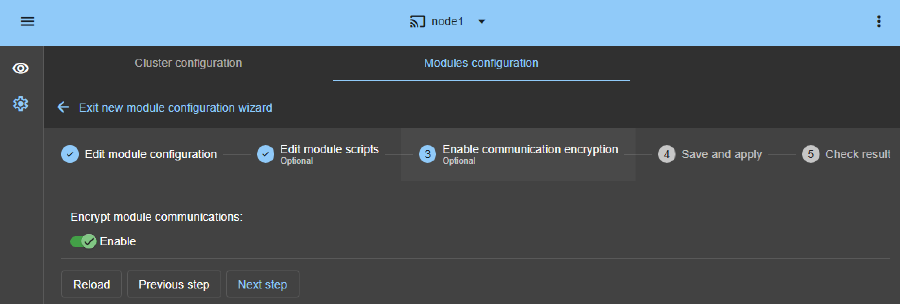
- Lassen Sie die Kommunikationsverschlüsselung zwischen den Knoten aktiviert.
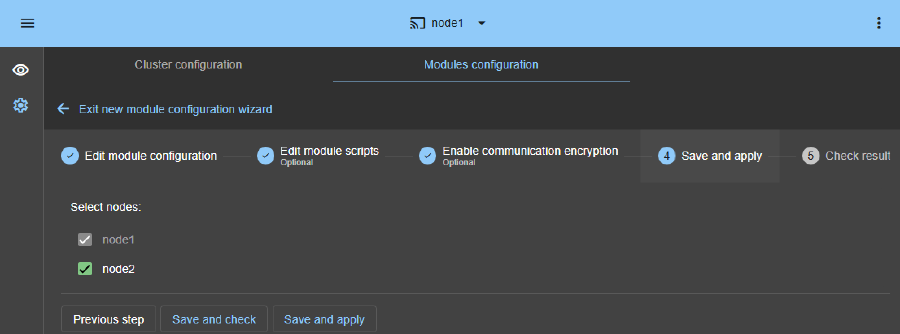
7. Speichern und anwenden
- Klicken Sie auf
Save and apply, um die Konfiguration und die Skripte auf beiden Knoten bereitzustellen.
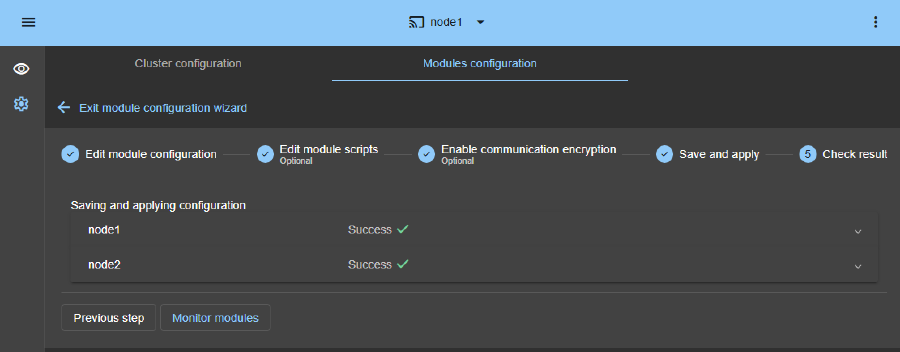
8. Konfigurationsergebnis prüfen
- Überprüfen Sie, ob bei beiden Knoten ✅
Successangezeigt wird. Klicken Sie dann aufMonitor modules. - Wenn ein Knoten ❌
Failureanzeigt, erweitern Sie sein ▼ Panel und lesen Sie die Nachrichten. Verwenden Sie die SafeKit AI 🤖 wenn Sie Hilfe benötigen.
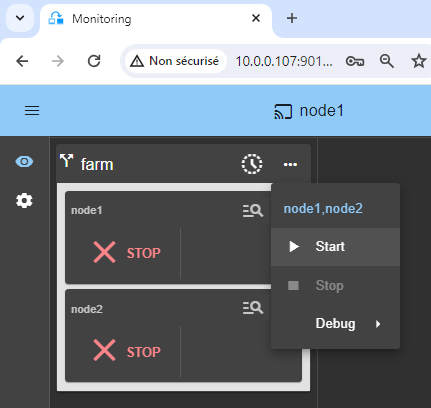
9. Starten Sie den Farm-Cluster auf Knoten 1 und Knoten 2
- Öffnen Sie das ⋯-Menü und wählen Sie
Startauf beiden Knoten aus, wie in der Abbildung gezeigt.
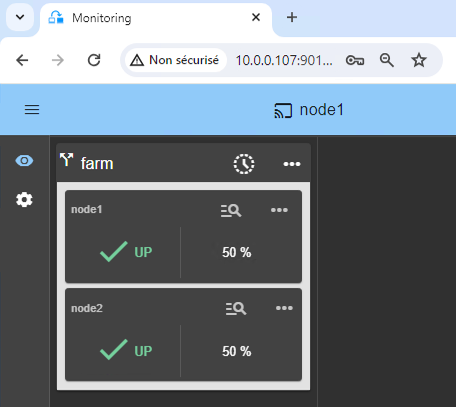
10. Warten Sie, bis beide Knoten UP (grün) sind
Beide Knoten müssen den Status UP (grün) erreichen. Das bedeutet, dass das Skript start_both auf beiden Knoten ausgeführt wurde.
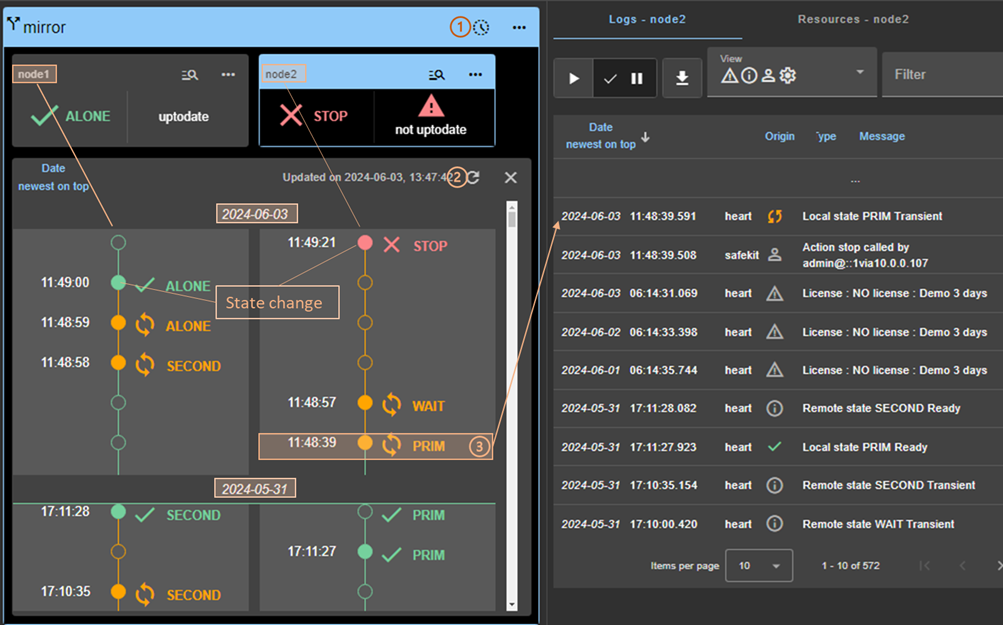
⚠️ Wenn ein Knoten nicht UP (grün) erreicht oder wenn die Anwendung nicht startet, überprüfen Sie das Modulprotokoll 🖼️.
- Klicken Sie auf das 🔍 Symbol für
node1odernode2, um das Modulprotokoll zu öffnen. Suchen Sie nach Fehlern, z. B. einer Prüfung, die das Modul gestoppt hat. - Klicken Sie im Protokoll auf
start_both. Die Skriptausgabe wird rechts angezeigt. Suchen Sie nach Fehlern beim Starten des Dienstes. - Nutzen Sie die SafeKit AI 🤖 für Hilfe bei Protokollnachrichten.
ℹ️ Verwenden Sie die 🕒 Zeitleiste 🖼️ um die Abfolge der Ereignisse im Cluster zu verstehen.
11. Tests
SafeKit enthält einen integrierten Mosaik. Siehe Testen der virtuellen IP-Adresse für Lastausgleich in einem SafeKit-Farm-Cluster.
ℹ️ Weitere Informationen und Videos finden Sie im SafeKit Online-Training.
12. Unterstützung
- Erstellen Sie zur Unterstützung einen SafeKit
Snapshotpro Knoten. Sammeln Sie die beiden .zip-Dateien.
ℹ️ Weitere Informationen finden Sie im SafeKit-Support.

Demonstration der SafeKit farm Lösung
SafeKit-Video: Netzwerk-Lastenausgleich und virtuelles IP-Management (5:03)
In diesem Video erfahren Sie, wie Sie eine virtuelle IP-Adresse implementieren, um einen einzigen Einstiegspunkt für einen 2-Knoten-Cluster bereitzustellen. SafeKit vereinfacht das Netzwerk-Load-Balancing, indem es die virtuelle IP automatisch verwaltet und sicherstellt, dass der Client-Verkehr auf die Knoten verteilt und bei einem Failover sofort umgeleitet wird. Obwohl diese Demonstration Apache unter Windows verwendet, funktioniert die Lösung identisch mit anderen Anwendungen.
Kapitel
- 🎬 Architektur: Vorbereiten von 2 Knoten für eine gemeinsam genutzte virtuelle IP (0:13)
- 🎬 Konfiguration: Einrichten des farm.safe-Moduls und der virtuellen IP-Adresse (2:20)
- 🎬 Validierung: Failover-Test und virtuelle IP-Umleitung bei Serverabsturz (2:30)
Schritt-für-Schritt-Implementierung
- 🛠️ Lies die Anleitung zum Einrichten eines farm.safe-Clusters unter Windows
- 🛠️ Lies den Leitfaden zum Einrichten eines farm.safe-Clusters unter Linux
🔍 SafeKit entdecken
Finden Sie Informationen zu SafeKit-Funktionen, Architekturen, Videos, Dokumentation und der kostenlosen Testversion.
| Ressource | Beschreibung | Link |
|---|---|---|
| Wichtige Merkmale | Erfahren Sie, warum SafeKit eine einfache und kostengünstige Hochverfügbarkeitslösung ist. | Entdecken Sie die wichtigsten Funktionen |
| Anwendungsfälle | Erfahren Sie, wie SafeKit kritische Anwendungen und Infrastrukturen verfügbar hält. | Anwendungsfälle erkunden |
| Bereitstellungsmodell | SafeKit bietet Hochverfügbarkeit ohne SAN oder gemeinsam genutzten Speicher. | Das Bereitstellungsmodell erkunden |
| Hochverfügbarkeitsstrategien | Vergleichen Sie die Hochverfügbarkeit für virtuelle Maschinen mit der Hochverfügbarkeit für Anwendungen. | Vergleichen Sie die beiden Strategien |
| Technische Daten | Überprüfen Sie die technischen Anforderungen und Einschränkungen für SafeKit-Cluster. | Lesen Sie die technischen Daten |
| Videos | Sehen Sie sich Demonstrationen der SafeKit-Konfiguration und des automatischen Failovers an. | Sehen Sie sich die technischen Videos an |
| Architektur | Erfahren Sie, wie der SafeKit Mirror-Cluster Dateien in Echtzeit repliziert und Failover abwickelt. | Erkunden Sie die Mirror Architektur |
| Architektur | Erfahren Sie, wie der SafeKit Farm-Cluster den Netzwerkverkehr ausgleicht und Failover handhabt. | Entdecken Sie die Architektur Farm |
| Produktvergleich | Vergleichen Sie SafeKit mit herkömmlichen Hochverfügbarkeits-Clustern. | Vergleichen Sie die Lösungen |
| Technische Ressourcen | Finden Sie technische Dokumentation, laden Sie SafeKit herunter und greifen Sie auf die kostenlose Testversion zu. | Auf die Dokumentation und die kostenlose Testversion zugreifen |
| Anwendungsmodule | Nutzen Sie vorkonfigurierte SafeKit-Module, um die Hochverfügbarkeit Ihrer Anwendungen einzurichten. | Erkunden Sie die Anwendungsmodule |