KVM Hochverfügbarkeit mit SafeKit: Installieren Sie das Modul kvm.safe für Failover
Schnellinstallationsanleitung für Hochverfügbarkeit für KVM
Diese Anleitung erklärt, wie Sie mit SafeKit einen Mirror-Cluster für KVM einrichten, der ein automatisches Failover und eine synchrone Replikation ohne die Notwendigkeit eines gemeinsam genutzten Speichers gewährleistet.
Für Hilfe können Sie SafeKit AI 🤖 nutzen.
1. Überblick
- Architektur: Verwendet ein Zwei-Knoten-System (primär/sekundär).
- Datenschutz: Implementiert synchrone Replikation in Echtzeit für null Datenverlust (RPO = 0).
2. Installation
- Software: Installieren Sie die SafeKit-Engine auf beiden Servern.
- Modul: Laden Sie das vorkonfigurierte
kvm.safeAnwendungsmodul herunter.
3. Konfiguration
- Webkonsole: Konfigurieren Sie die spezifischen Ordner, die die KVM Dateien enthalten.
- Überwachung: Starten Sie die Überwachung und den Schutz der KVM Anwendung.
Einschränkungen SafeKit Hochverfügbarkeit
| Grenzwert / Anforderung | Grund und Auswirkung | Empfohlene Alternative |
|---|---|---|
| Replikationsgröße: Einige TB | Resynchronisierungszeit nach einem Fehler (Schritt 3): • 1-Gbit/s-Netzwerk ≈ 3 Stunden/TB • 10-Gbit/s-Netzwerk ≈ 1 Stunde/TB (abhängig von der Schreibgeschwindigkeit der Festplatte) | • Verwenden Sie externen gemeinsam genutzten Speicher (teurer, komplexer). |
| Anzahl der Dateien: < 1.000.000 Dateien | • Leistung der Resynchronisierungszeit nach einem Fehler (Schritt 3). • Zeit, die zum Vergleichen jeder Datei zwischen beiden Knoten benötigt wird. | • Legen Sie die vielen zu replizierenden Dateien auf eine virtuelle Festplatte/in eine virtuelle Maschine. • In diesem Fall werden nur die Dateien repliziert und erneut synchronisiert, die die virtuelle Festplatte/virtuelle Maschine darstellen. |
| Failover-Kapazität: ≤ 32 VMs | • Jede VM läuft in einem unabhängigen mirror-Modul. • Maximal 32 mirror-Module die auf demselben Cluster laufen. | • Verwenden Sie einen externen gemeinsam genutzten Speicher und eine andere VM-Clustering-Lösung (teurer, komplexer). |
| Netzwerkarchitektur: LAN/VLAN-Netzwerk zwischen entfernten Standorten | • Automatisches Failover der virtuellen IP-Adresse mit 2 Knoten im selben Subnetz. • Gute Bandbreite für die Resynchronisierung (Schritt 3). • Geringe Latenz für die synchrone Replikation: typischerweise < 5 ms RTT; höhere Werte sollten mit der Schreibgeschwindigkeit der Anwendung abgeglichen werden. | • Wenn sich die beiden Knoten in unterschiedlichen Subnetzen befinden (in der Cloud üblich), verwenden Sie andere Umleitungsoptionen: einen Load Balancer, Cloud-Provider-CLIs, BGP oder DNS-Umleitung. • Verwenden Sie Backup-Lösungen mit asynchroner Replikation für Netzwerke mit hoher Latenz. |
Übersicht über die SafeKit/KVM-Lösung
Die Lösung wird hier beschrieben: 💡 Einfache Linux KVM Hochverfügbarkeit ohne Shared Storage
Installation der SafeKit/KVM-Lösung unter Linux (kvm.safe)
Voraussetzungen
- KVM auf 2 Linux-Knoten installiert.
- Kritische Anwendungen, die in einer oder mehreren virtuellen Maschinen installiert sind.
- Maximal 32 virtuelle Maschinen pro KVM Host.
- Die Gesamtmenge der replizierten Daten ist auf wenige Terabyte begrenzt – darüber hinaus wird die Resynchronisierungszeit erheblich.
- Mindestens 1 Gbit/s Interkonnekt zwischen den Knoten (10 Gbit/s für eine schnellere Resynchronisierung empfohlen).
- Für das IP-Failover müssen sich beide Knoten im selben LAN oder erweiterten LAN (L2) befinden – geroutete L3-Netzwerke werden nicht unterstützt (außer mit 🛠️ Cloud Load Balancer).
Paketinstallation unter Linux
- Installieren Sie die kostenlose Version von SafeKit auf 2 Linux-Knoten. Hinweis: Die kostenlose Testversion beinhaltet alle SafeKit Funktionen. Am Ende der Testphase können Sie permanente Lizenzschlüssel aktivieren, ohne das Paket zu deinstallieren.
- Nach dem Download des Pakets safekit_xx.bin führen Sie es aus, um das rpm und das Skript safekitinstall zu extrahieren, und führen Sie dann das Skript safekitinstall aus
- Antworten Sie mit „Ja“ auf die automatische Firewall-Konfiguration
- Legen Sie das Passwort für die Webkonsole und den Standardbenutzer admin fest. Legen Sie auf allen Knoten dasselbe Passwort fest.
SafeKit (Linux) herunterladen >
Modulinstallation unter Linux
- Laden Sie das Modul kvm.safe herunter.
Das Modul ist kostenlos. Es enthält die Dateien userconfig.xml und die Neustartskripte. - Legen Sie kvm.safe unter /opt/safekit/Application_Modules/generic/ ab.
kvm.safe (Linux) herunterladen >
Schritt-für-Schritt-Konfiguration der SafeKit/KVM-Lösung
⚠️ Die KVM-Konfiguration wird mit einer virtuellen Maschine namens VM1 dargestellt, die die Anwendung enthält, die im Fehlerfall neu gestartet werden soll.
⚠️ Sie müssen diese Konfiguration für alle VMs wiederholen, die Sie replizieren und neu starten möchten.
1. Voraussetzungen
Das VM1 Image der virtuellen Maschine befindet sich in der Datei /var/lib/libvirt/images/vm1.qcow2. Vor der Konfiguration SafeKit müssen Sie die folgende Konfiguration durchführen, um die virtuelle Maschine in ein vm1-spezifisches Verzeichnis zu legen, das von SafeKit repliziert wird.
Auf Knoten 1:
vm1 stoppen:
virsh shutdown vm1Erstellen Sie ein Verzeichnis
vm1/:mkdir -p /var/lib/libvirt/images/vm1/Kopieren Sie das vm1 Image an den neuen Speicherort:
cp -a /var/lib/libvirt/images/vm1.qcow2 /var/lib/libvirt/images/vm1/
Das ursprüngliche vm1 Image kann gelöscht werden, sobald die Tests mit dem neuen Speicherort erfolgreich waren.
Bearbeiten Sie die Konfigurationsdatei vm1:
EDITOR=vi virsh edit vm1
Und ändern Sie die Zeile:
<source file='/var/lib/libvirt/images/vm1.qcow2'>
von:
<source file='/var/lib/libvirt/images/vm1/vm1.qcow2'>
Stellen Sie in derselben Datei die Cache-Option auf „keine“, um die Datenintegrität im Falle eines Absturzes zu gewährleisten:
<disk type='file' device='disk'> <driver name='qemu' type='qcow2' **cache='none'** />Schließen Sie die Konfigurationsdatei vm1
Automatischen Start vm1 deaktivieren:
virsh autostart vm1 --disableErstellen Sie eine Konfigurationsdatei
vm1.xmlfür vm1:virsh dumpxml vm1 > vm1.xml
Auf Knoten 2:
Kopieren Sie die Konfigurationsdatei
vm1.xmlvon Knoten 1. Hinweis: Jedes Mal, wenn vm1 Konfiguration auf Knoten 1 geändert wird, müssen Sie die neue Konfiguration auf Knoten 2 erneut anwenden.vm1 erstellen, aber nicht starten:
virsh define vm1.xmlAutomatischer Start vm1 deaktivieren:
virsh autostart vm1 --disableErstellen Sie das Verzeichnis für den Bildspeicherort:
mkdir -p /var/lib/libvirt/images/vm1/
2. Starten Sie die SafeKit Konsole
- Starten Sie die Webkonsole in einem Browser auf einem Clusterknoten, indem Sie eine Verbindung zu
http://localhost:9010herstellen. - Geben Sie als Benutzernamen
adminund das während der Installation festgelegte Passwort ein.
Sie können die Konsole auch in einem Browser auf einer Workstation außerhalb des Clusters ausführen.
⚠️ Die Konfiguration von SafeKit erfolgt auf beiden Knoten über einen einzigen Browser.
ℹ️ Um die Webkonsole zu sichern, siehe 🛠️ 11. Sichern des SafeKit Webdienstes im Benutzerhandbuch.

3. Knotenadressen konfigurieren
- Geben Sie die IP-Adressen der Knoten ein, drücken Sie die
Tab key, um die Konnektivität zu überprüfen und die Knotennamen auszufüllen. Wenn entweder node1 oder node2 rot angezeigt wird, überprüfen Sie die Konnektivität des Browsers zu beiden Knoten und überprüfen Sie die Firewall auf beiden Knoten zur 🛠️ Fehlerbehebung. - Klicken Sie anschließend auf
Save and applyum die Konfiguration zu speichern. - Überprüfen Sie die
Success✅ auf beiden Knoten. - Wenn der
Failure❌ auf einem Knoten auftritt, öffnen Sie das ▼ Akkordeon für diesen Knoten und überprüfen Sie die Nachrichten. Beachten Sie, dass Sie die SafeKit AI 🤖 zur Unterstützung verwenden können.
ℹ️ Wenn Sie möchten, können Sie ein neues LAN and nodes (erstes ➕) hinzufügen, um einen zweiten Heartbeat und ein dediziertes Replikationsnetzwerk zu erstellen.
ℹ️ Wenn Sie auf Advanced configuration klicken, wird die Datei cluster.xml angezeigt. Diese Datei wird automatisch von der Konsole ausgefüllt und auf den Knoten bereitgestellt.

4. Wählen Sie ein Modul aus
- Klicken Sie im
New moduleauf das Modulkvm.safe.
ℹ️ Im blauen Banner oben stellt 🛜 node1 den Konsolenverbindungsknoten dar. Dieser Knoten leitet bei Bedarf Anfragen an node2 weiter.
ℹ️ Die Konsole sucht nach xxx.safe im Verzeichnis Application_Modules/generic/ auf dem Verbindungsknoten (node1), wenn Sie dort während der Installation ein Modul platziert haben.

5. Modul konfigurieren
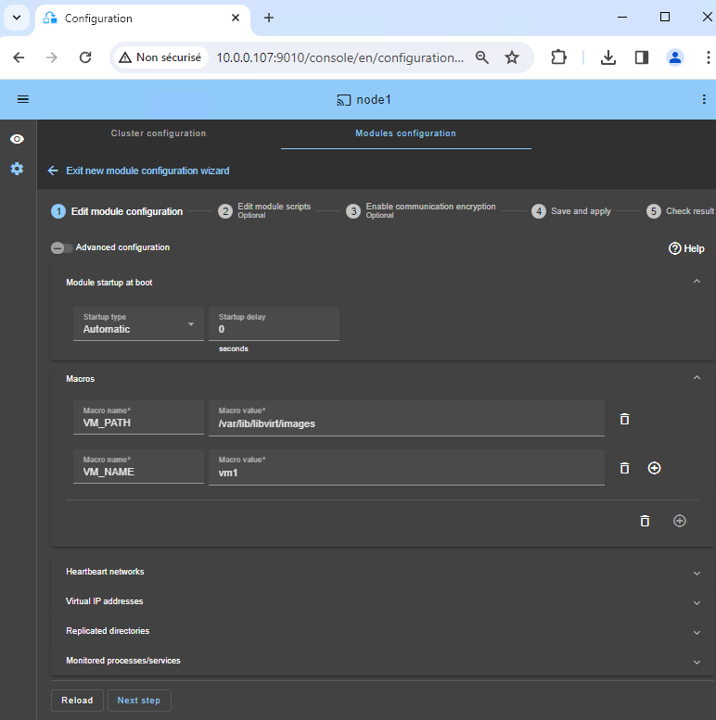
- Wählen Sie einen
AutomaticStart des Moduls beim Hochfahren ohne Verzögerung. - Normalerweise haben Sie ein einzelnes
HeartbeatNetzwerk, auf dem die Replikation durchgeführt wird. Bei Bedarf können Sie jedoch ein privates Netzwerk definieren (indem Sie in Schritt 3 ein LAN hinzufügen). - Geben Sie unter
VM_PATHden Stammverzeichnispfad des replizierten Verzeichnisses (/var/lib/libvirt/images) ein. - Geben Sie
VM_NAME, den Namen der virtuellen Maschine (vm1), ein.
Wir gehen davon aus, dass sich die VM1 Dateien in /var/lib/libvirt/images/vm1/ befinden (siehe Voraussetzungen). Dieses Verzeichnis wird von SafeKit in Echtzeit repliziert.
ℹ️ Sie müssen keine virtuelle IP-Adresse konfigurieren. VM1 wird auf der sekundären KVM mit seiner physischen IP-Adresse neu gestartet, und diese IP-Adresse wird umgeleitet.
6. Benutzerdefinierter Prüfer zur Erkennung von VM-Fehlfunktionen
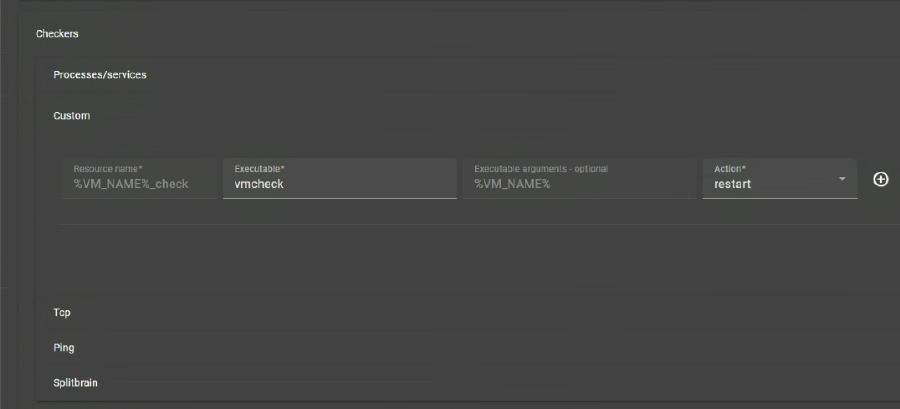
Der benutzerdefinierte Checker prüft, ob die VM läuft (mit dem Befehl ’ virsh domstate’). Wenn die VM nicht läuft, startet der benutzerdefinierte Checker die VM automatisch auf demselben KVM Knoten oder auf dem anderen.
- Klicken Sie auf
Checkers / Custom(siehe Abbildung). Resource nameidentifiziert die virtuelle Maschine mit einem Ressourcennamen in SafeKit:custom.VM_NAME_check.- Bei
restartinActionwird die VM auf demselben KVM Knoten neu gestartet. Nach 3 erfolglosen Neustarts innerhalb von 24 Stunden stoppt das SafeKit kvm Modul auf dem primären Knoten und es erfolgt ein Failover der VM auf den sekundären Knoten. - Wenn Sie
stopstartinActioneinstellen, erfolgt ein direkter Failover auf dem anderen KVM Knoten, sobald die VM nicht mehr läuft.
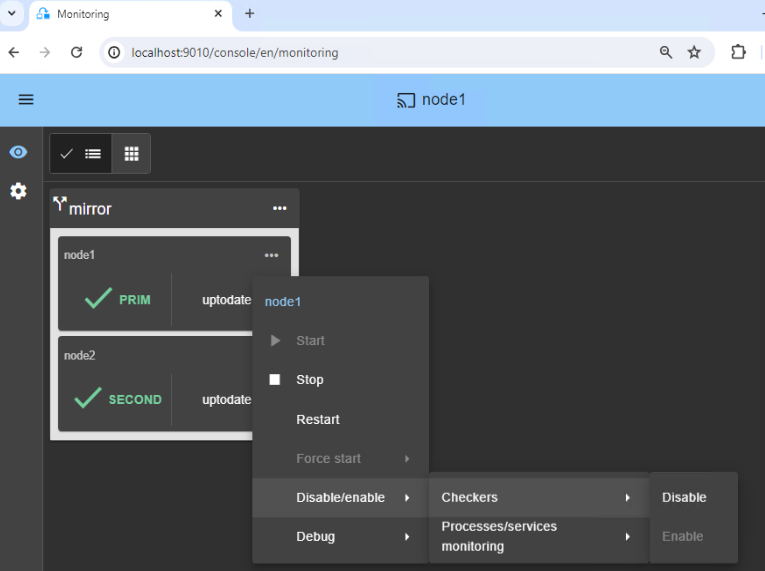
ℹ️ Wenn Sie die virtuelle Maschine für Wartungszwecke anhalten möchten, startet der benutzerdefinierte Checker sie automatisch neu. Um dies zu vermeiden, können Sie den Checker vorübergehend anhalten 🖼️. Oder Sie können ihn entfernen, indem Sie die Konfigurationszeile in der Konsole löschen.
7. Skripte bearbeiten (optional)
- Skripte nicht bearbeiten.
8. Kommunikationsverschlüsselung (optional)
- Verschlüsselung der Kommunikation zwischen den Knoten beibehalten.
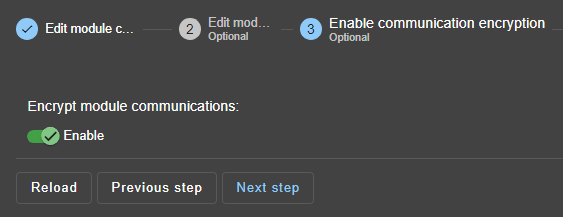
9. Speichern und anwenden
Save and applydie Konfiguration und die Skripte auf beiden Knoten an.
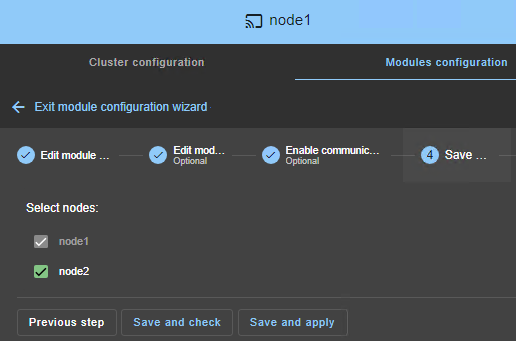
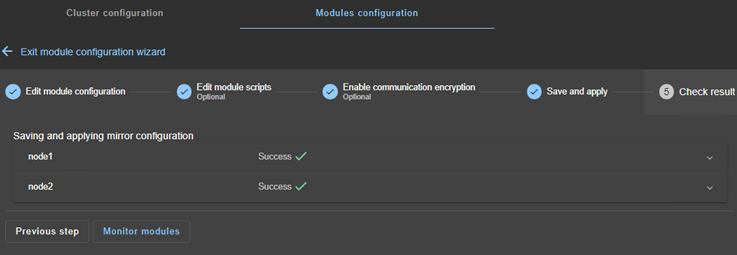
10. Erfolgreiche Konfiguration überprüfen
- Überprüfen Sie die
Success✅ auf beiden Knoten und klicken Sie aufMonitor modules. - Wenn der
Failure❌ auf einem Knoten auftritt, öffnen Sie das ▼ Akkordeon für diesen Knoten und überprüfen Sie die Nachrichten. Beachten Sie, dass Sie die SafeKit AI 🤖 zur Unterstützung verwenden können.
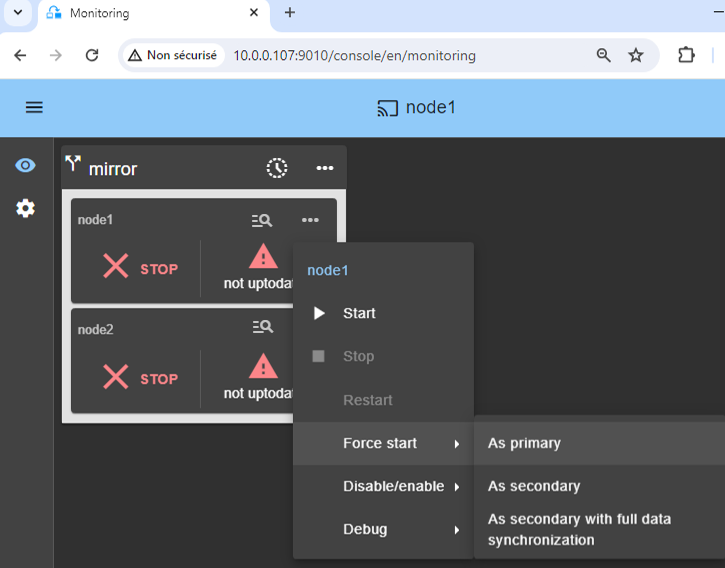
11. Starten Sie den Knoten mit aktuellen Daten
- Wenn Knoten 1 das aktuelle replizierte Verzeichnis für
vm1/hat, wählen Sie es aus und ⋯Force start▶As primary.
Wenn Knoten 2 gestartet wird, werden alle Daten von Knoten 1 auf Knoten 2 kopiert.
⚠️ Wenn Sie die falsche Wahl treffen, laufen Sie Gefahr, veraltete Daten auf beiden Knoten zu synchronisieren.
⚠️ Es wird auch davon ausgegangen, dass VM1 auf Knoten 1 gestoppt ist, sodass SafeKit die Replikationsmechanismen installiert und dann VM1 im start_prim-Skript startet.
⚠️ Verwenden Sie Start für nachfolgende Starts: SafeKit behält den aktuellsten Server bei. Starten As primary ist ein spezieller Startvorgang beim ersten Mal oder bei außergewöhnlichen Vorgängen.
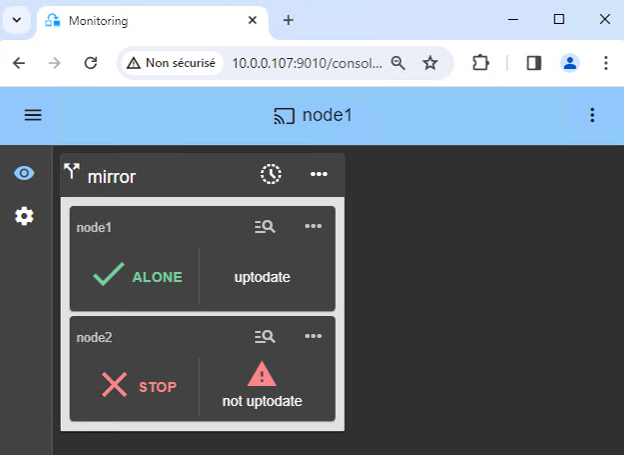
12. Warten Sie, bis die Anzeige auf ALONE (grün) wechselt
- Knoten 1 sollte den ALONE Zustand (grün) erreichen, was bedeutet, dass das
start_prim-Skript auf Knoten 1 ausgeführt wurde.
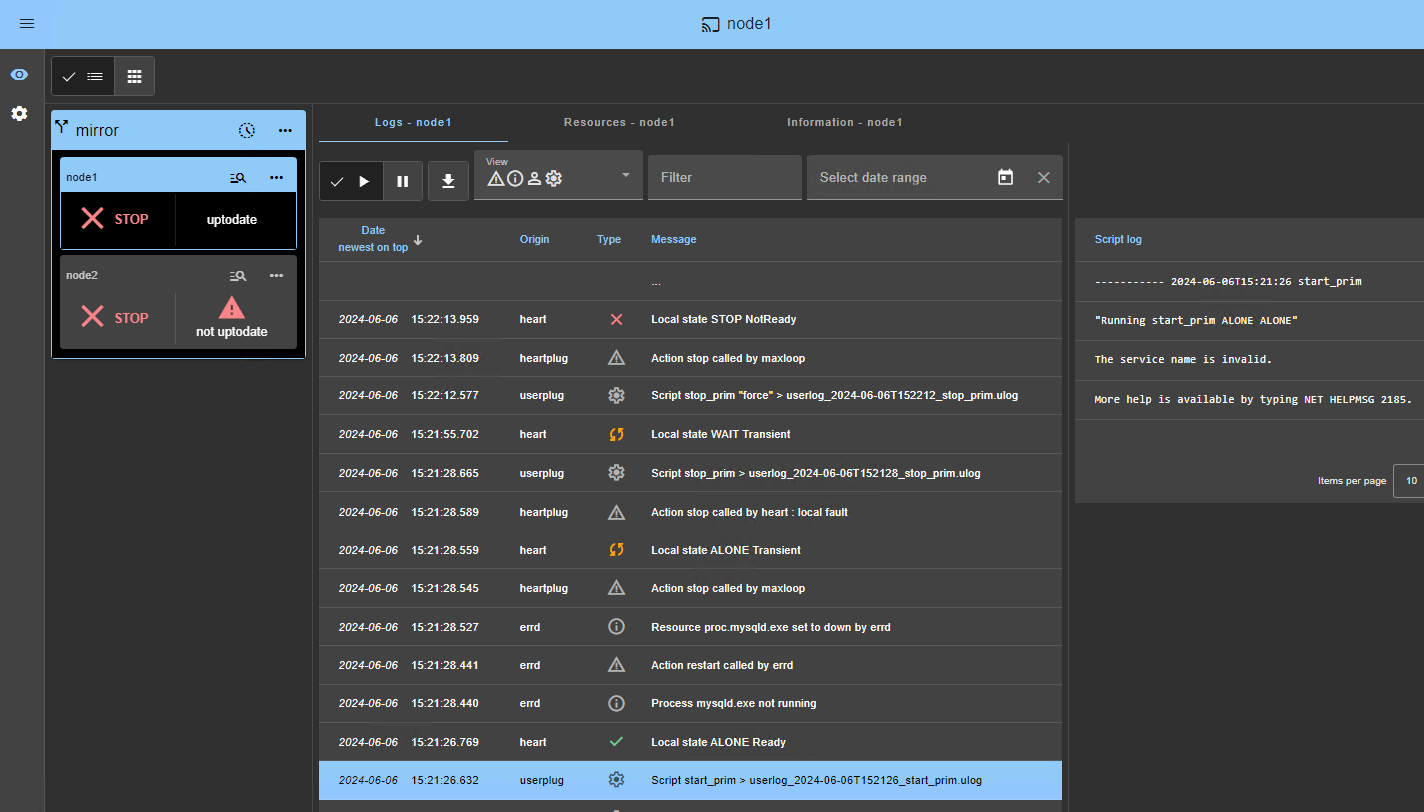
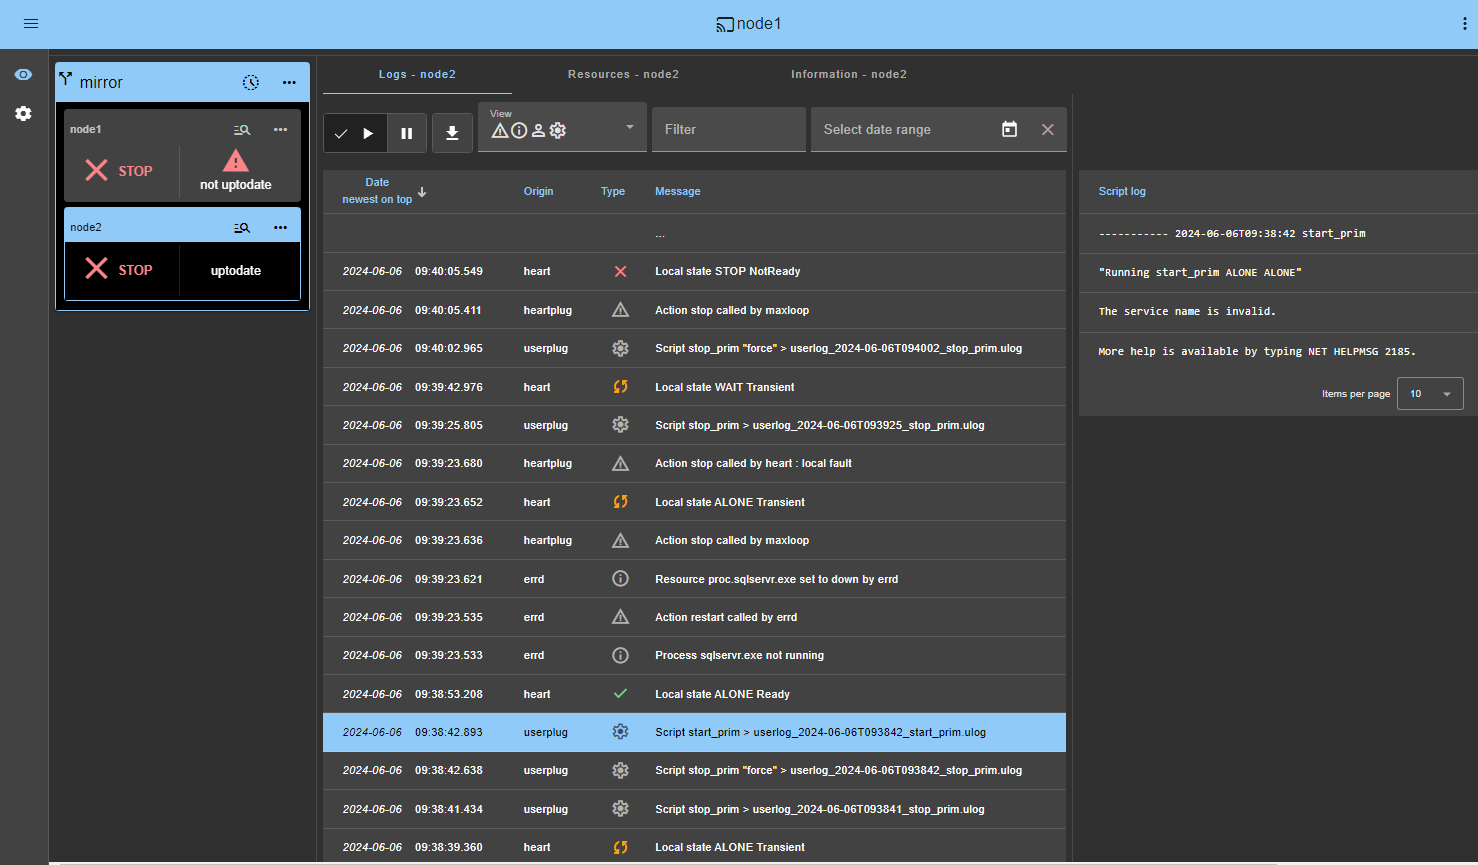
⚠️ Wenn ALONE (grün) nicht erreicht wird oder wenn VM1 nicht gestartet wird, analysieren Sie den Grund mit dem Modulprotokoll 🖼️ von Knoten 1.
- Klicken Sie auf das 🔍 Protokollsymbol von
node1, um das Modulprotokoll zu öffnen und nach Fehlermeldungen zu suchen, z. B. wenn ein Prüfer einen Fehler erkennt und das Modul stoppt. - Klicken Sie im Protokoll auf
start_prim: Die Ausgabemeldungen des Skripts werden rechts angezeigt und Fehler wie z. B. VM1 die nicht korrekt gestartet wurde, können erkannt werden. - Nutzen Sie die SafeKit AI 🤖 für Unterstützung bei Protokollnachrichten.
⚠️ Wenn sich der Cluster im Zustand WAIT (red) not uptodate, STOP (red) not uptodate, stoppen Sie den WAIT Knoten und erzwingen Sie seinen Start als primär 🖼️.
13. Startknoten 2
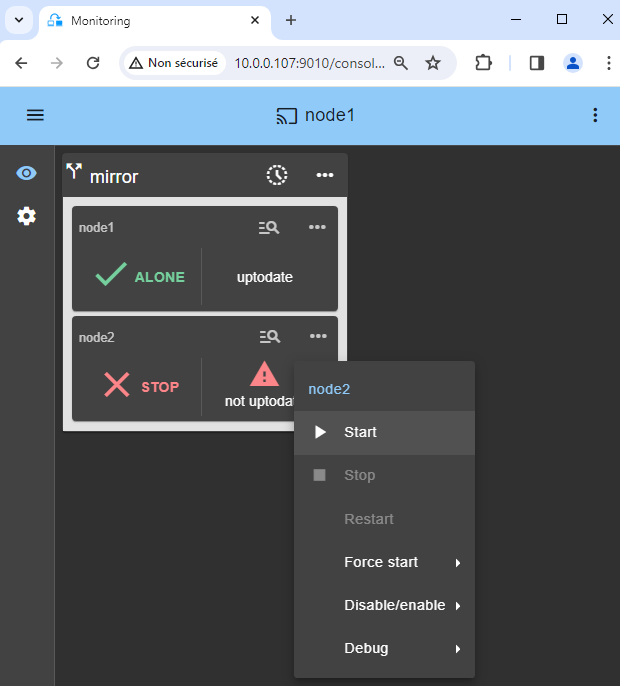
- ⋯
StartKnoten 2 mit seinem Kontextmenü. - Warten Sie auf den SECOND (grünen) Zustand.
ℹ️
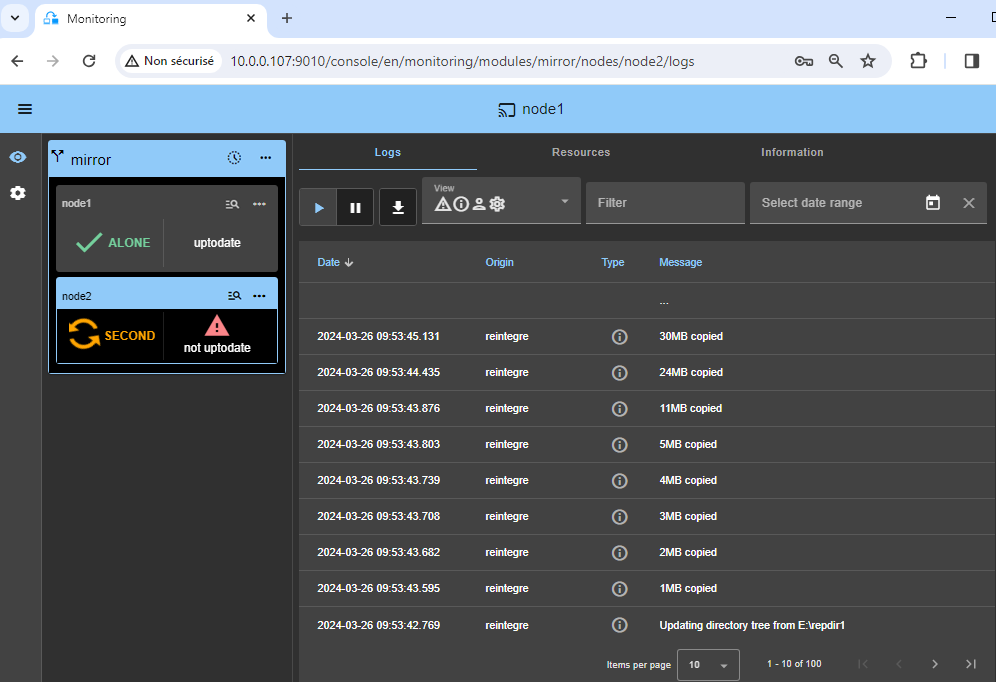
- Knoten 2 verbleibt im SECOND (orangen) Zustand, während die replizierten Verzeichnisse resynchronisiert werden (Kopie von Knoten 1 auf Knoten 2).
- Dies kann je nach Größe der in replizierten Verzeichnissen zu resynchronisierenden Dateien und der Netzwerkbandbreite einige Zeit dauern.
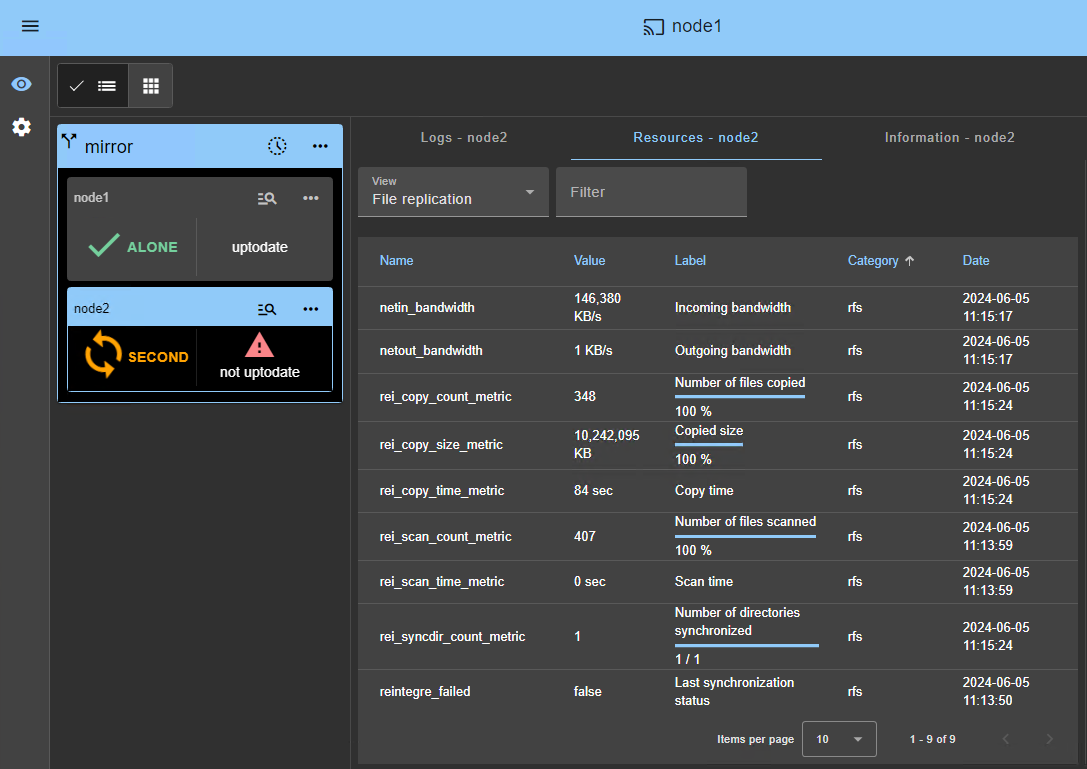
- Um den Fortschritt der Kopie zu sehen, siehe das Modulprotokoll 🖼️ und die Replikationsressourcen 🖼️ von Knoten 2. Verwenden Sie SafeKit AI 🤖 für Unterstützung bei Protokollmeldungen.
14. Überprüfen Sie, ob der Cluster betriebsbereit ist
- Überprüfen Sie, ob der Cluster grün/grün ist,
VM1auf dem PRIM Knoten läuft und nicht auf dem SECOND-Knoten.
In diesem Zustand werden nur Änderungen innerhalb von Dateien in Echtzeit repliziert.

15. Tests
- Stoppen Sie den PRIM-Knoten, indem Sie im Kontextmenü nach unten scrollen und auf
Stopklicken. - Überprüfen Sie, ob auf dem SECOND Knoten ein Failover stattfindet, der ALONE (grün) sein sollte.
- Überprüfen Sie mit KVM Tools, ob
VM1auf Knoten 2 läuft.
⚠️ Wenn ALONE (grün) auf node2 nicht erreicht wird oder wenn VM1 nicht gestartet wird, analysieren Sie den Grund mit dem Modulprotokoll 🖼️ von Knoten 2.
- Klicken Sie auf das 🔍 Protokollsymbol von
node2, um das Modulprotokoll zu öffnen und nach Fehlermeldungen zu suchen, z. B. wenn ein Prüfer einen Fehler erkennt und das Modul stoppt. - Klicken Sie im Protokoll auf
start_prim: Die Ausgabemeldungen des Skripts werden rechts angezeigt und Fehler wie z. B. VM1 die nicht korrekt gestartet wurde, können erkannt werden. - Nutzen Sie die SafeKit AI 🤖 für Unterstützung bei Protokollnachrichten.
⚠️
- Wenn alles in Ordnung ist, starten Sie einen Start auf node1, wodurch die replizierten Verzeichnisse von node2 erneut synchronisiert werden.
- Wenn etwas schiefgeht, stoppen Sie node2 und erzwingen Sie, dass Knoten 1 als primärer Knoten startet 🖼️. Dieser wird dann mit seinen lokal intakten Daten zum Zeitpunkt des Stopps neu gestartet.
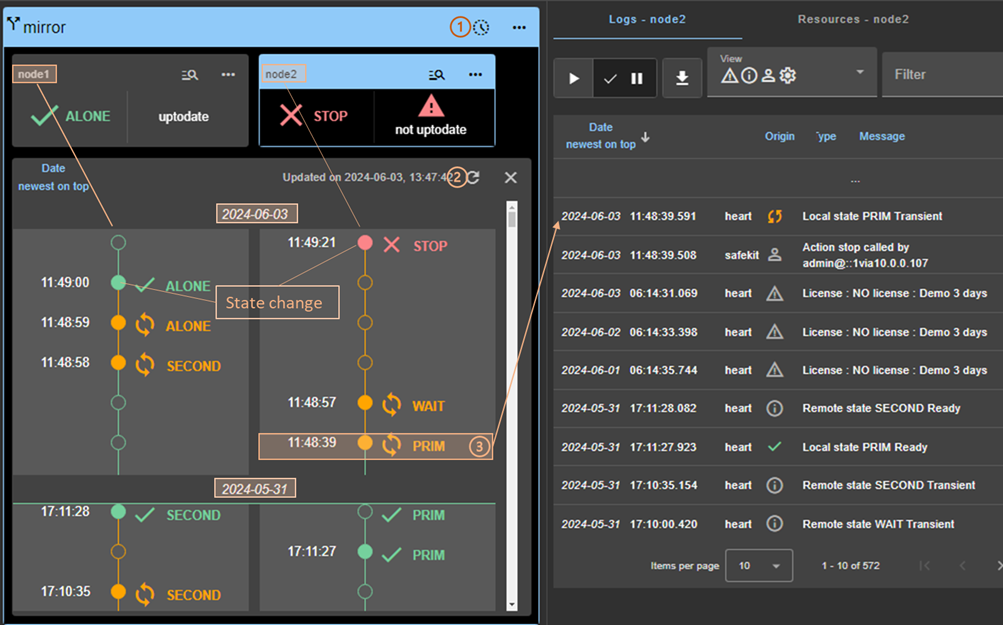
ℹ️ Beachten Sie, dass Sie eine 🕒 Zeitleiste 🖼️ haben, die hilfreich sein kann, um zu verstehen, was im Cluster passiert.

16. Konfigurieren Sie bei Bedarf einen Splitbrain-Checker
- Informationen darüber, ob Sie einen Split-Brain-Checker konfigurieren müssen, finden Sie unter „Welche verschiedenen Szenarien gibt es bei Netzwerktrennung in einem Cluster?“.
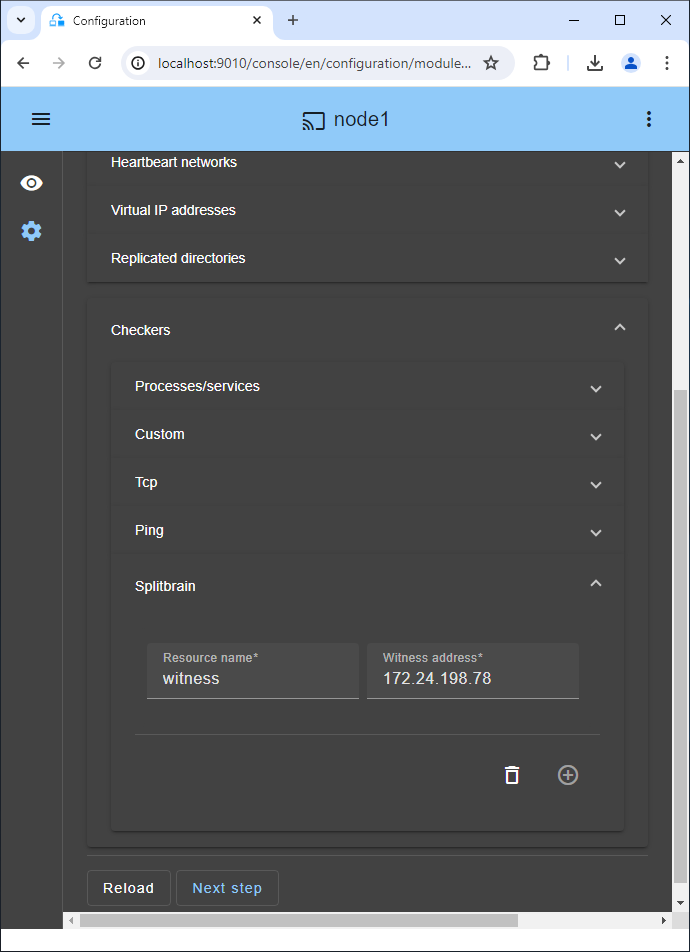
- Gehen Sie zur Modulkonfiguration und klicken Sie auf
Checkers / Splitbrain(siehe Abbildung), um die Splitbrain-Parameter zu bearbeiten. Save and applydie neue Konfiguration an, um sie auf beiden Knoten erneut bereitzustellen (das Modul muss auf beiden Knoten gestoppt werden, um es zu speichern und anzuwenden).
Parameter:
Resource nameidentifiziert den Witness mit einem Ressourcennamen:splitbrain.witness. Sie können diesen Wert ändern, um den Witness zu identifizieren.Witness addressist das Argument für einen Ping, wenn ein Knoten von PRIM zu ALONE oder von SECOND zu ALONE wechselt. Ändern Sie diesen Wert mit der IP-Adresse des Witness (ein robustes Element, typischerweise ein Router).- Hinweis: Sie können mehrere IPs durch Leerzeichen getrennt einstellen. Achten Sie darauf, dass die IP-Adressen von einem Knoten aus zugänglich sein müssen, aber nicht von dem anderen im Falle einer Netzwerktrennung.
17. Snapshots replizieren
Das Verzeichnis, das die XML-Dateien der Snapshots enthält, ist:
/var/lib/libvirt/qemu/snapshot/%VM_NAME%
wobei VM_NAME der Name der virtuellen Maschine (vm1) ist.
Hinweis: Wenn kein Snapshot erstellt wurde, erstellen Sie einen, um das Verzeichnis zu generieren (andernfalls schlägt die SafeKit-Konfiguration fehl).
So replizieren Sie es:
Klicken Sie in der Modulkonfiguration auf
Advanced Configuration(siehe Abbildung), umuserconfig.xmlzu bearbeiten.Fügen Sie die folgenden Zeilen in den
<rfs>-Abschnitt von userconfig.xml ein:<replicated dir="/var/lib/libvirt/qemu/snapshot/%VM_NAME%" mode="read_only"> </replicated>Save and applydie neue Konfiguration an, um die geänderte Datei userconfig.xml auf beiden Knoten erneut bereitzustellen (das Modul muss auf beiden Knoten gestoppt werden, um zu speichern und anzuwenden).Erstellen Sie Snapshots auf dem PRIM Knoten entweder über virt-manager oder über die Befehlszeile:
virsh snapshot-create-as vm1 snapshot-name
Hinweis: Wenn Sie einen Snapshot über die Befehlszeile erstellen, müssen Sie die Snapshot-Ansicht in virt-manager aktualisieren.
Auf dem PRIM Knoten erstellte Snapshots sind nach dem Failover auf Knoten 2 funktionsfähig, werden aber auf Knoten 2 nicht aufgelistet.
Um einen Snapshot auf Knoten 2 zu importieren, müssen Sie den folgenden Befehl ausführen:
virsh snapshot-create --redefine vm1 /var/lib/libvirt/qemu/snapshot/vm1/snapshot-nameDie Befehlszeile zum Auflisten aller Snapshots von vm1 lautet:
virsh snapshot-list vm1
18. Unterstützung
- Um Unterstützung zu erhalten, erstellen Sie 2 SafeKit
Snapshots(2 .zip-Dateien), einen für jeden Knoten.
ℹ️ Weitere Informationen zum Support finden Sie hier.

Demonstration einer Hochverfügbarkeitslösung auf VM-Ebene
SafeKit Video: Clustering auf VM-Ebene mit Hyper-V (5:15)
In diesem Video erfahren Sie, wie SafeKit Hochverfügbarkeit für Hyper-V ohne die Komplexität eines SAN implementiert. Erfahren Sie, wie Sie die Replikation von virtuellen Maschinen über zwei Knoten hinweg konfigurieren, um ein nahtloses Failover für Ihre kritischen virtualisierten Workloads zu gewährleisten. Obwohl diese Demonstration Hyper-V unter Windows verwendet, funktioniert die Lösung identisch mit KVM unter Linux.
Kapitel
- 🎬 Architekturübersicht: 2 Hyper-V-Knoten und 2 virtuelle Maschinen (0:49)
- 🎬 Konfigurieren des Clusters und der hyperv.safe-Module (1:59)
- 🎬 Live-Test: VM-Replikation, -Migration und automatischer Failover bei Absturz (2:26)
Schritt-für-Schritt-Implementierung
- 🛠️ Lesen Sie die Anleitung zum Einrichten eines Hyper-V-Mirror-Clusters unter Windows.
- 🛠️ Lies die Anleitung zum Einrichten eines KVM-Mirror-Clusters unter Linux.
🔍 SafeKit entdecken
Finden Sie Informationen zu SafeKit-Funktionen, Architekturen, Videos, Dokumentation und der kostenlosen Testversion.
| Ressource | Beschreibung | Link |
|---|---|---|
| Wichtige Merkmale | Erfahren Sie, warum SafeKit eine einfache und kostengünstige Hochverfügbarkeitslösung ist. | Entdecken Sie die wichtigsten Funktionen |
| Anwendungsfälle | Erfahren Sie, wie SafeKit kritische Anwendungen und Infrastrukturen verfügbar hält. | Anwendungsfälle erkunden |
| Bereitstellungsmodell | SafeKit bietet Hochverfügbarkeit ohne SAN oder gemeinsam genutzten Speicher. | Das Bereitstellungsmodell erkunden |
| Hochverfügbarkeitsstrategien | Vergleichen Sie die Hochverfügbarkeit für virtuelle Maschinen mit der Hochverfügbarkeit für Anwendungen. | Vergleichen Sie die beiden Strategien |
| Technische Daten | Überprüfen Sie die technischen Anforderungen und Einschränkungen für SafeKit-Cluster. | Lesen Sie die technischen Daten |
| Videos | Sehen Sie sich Demonstrationen der SafeKit-Konfiguration und des automatischen Failovers an. | Sehen Sie sich die technischen Videos an |
| Architektur | Erfahren Sie, wie der SafeKit Mirror-Cluster Dateien in Echtzeit repliziert und Failover abwickelt. | Erkunden Sie die Mirror Architektur |
| Architektur | Erfahren Sie, wie der SafeKit Farm-Cluster den Netzwerkverkehr ausgleicht und Failover handhabt. | Entdecken Sie die Architektur Farm |
| Produktvergleich | Vergleichen Sie SafeKit mit herkömmlichen Hochverfügbarkeits-Clustern. | Vergleichen Sie die Lösungen |
| Technische Ressourcen | Finden Sie technische Dokumentation, laden Sie SafeKit herunter und greifen Sie auf die kostenlose Testversion zu. | Auf die Dokumentation und die kostenlose Testversion zugreifen |
| Anwendungsmodule | Nutzen Sie vorkonfigurierte SafeKit-Module, um die Hochverfügbarkeit Ihrer Anwendungen einzurichten. | Erkunden Sie die Anwendungsmodule |