SafeKit: All-in-One-Software NGINX-Lastausgleich und Hochverfügbarkeit
Das SafeKit-Farm-Cluster: Software-Only NLB und automatisches Failover für NGINX
Ein SafeKit-Farm-Cluster für NGINX ist eine softwaredefinierte Netzwerk-Lastausgleichslösung (NLB), die für skalierbare Anwendungsumgebungen entwickelt wurde. Es bietet integrierten Lastausgleich und Failover direkt auf Anwendungsservern, wodurch dedizierte Hardware-Load Balancer, Proxy-Server oder komplexe Multicast-Konfigurationen überflüssig werden.
Welche Vorteile bietet ein SafeKit-Farm-Cluster für NGINX ?
- All-in-One-Software: Kombiniert virtuelle IP-Adressen, Lastausgleich und automatische Failover/Failback-Funktionen in einem einzigen Softwarepaket.
- Keine spezielle Hardware: Ersetzt teure Hardware Load Balancer durch eine reine Softwarelösung für Windows oder Linux, die von Systemadministratoren anstelle von Netzwerktechnikern verwaltet werden kann.
- Tiefes Monitoring und Selbstheilung: Verwendet „Checker“ auf Anwendungsebene, um spezifische Anwendungsprozesse zu überwachen und Abstürze zu erkennen, selbst wenn der Server noch läuft; es löst dann bei Bedarf einen automatischen Neustart des Dienstes oder ein Failover aus.
- Hybrid Farm und Mirror: Ermöglicht die einzigartige Mischung eines Farm-Cluster (für Lastausgleich von Front-Ends) mit einem Mirror-Cluster (für synchrone Datenreplikation von Back-Ends).
- OEM Hochverfügbarkeit: Ermöglicht Softwareanbietern, natives Clustering in ihre Anwendungen einzubetten, wodurch ein „clusterfähiges“ und reines Softwareprodukt ohne zusätzliche Infrastruktur bereitgestellt wird.
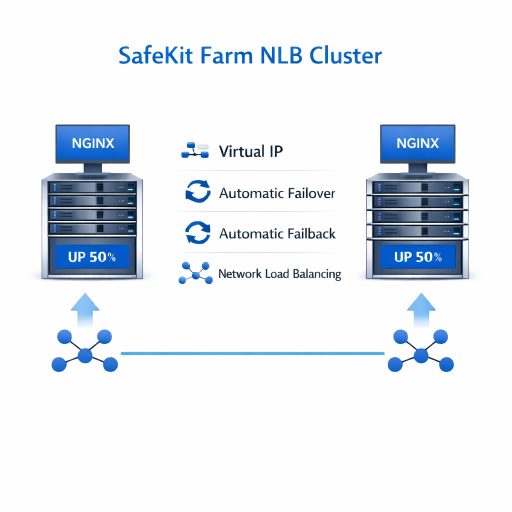
SafeKit-Farm-NLB-Cluster für NGINX
⚡ Kurzanleitung zur Cluster-Installation für NGINX >
Inhaltsverzeichnis
- Wie implementiert die SafeKit-Software einfach einen NGINX Network Load Balancing (NLB)-Cluster?
- Wie funktioniert das SafeKit-Farm-Cluster mit NGINX ?
- Vergleich: SafeKit-Farm-Cluster für NGINX im Vergleich zu anderen NLB-Clustering-Lösungen
- Videoanleitung: Konfigurieren eines SafeKit-Farm-NLB-Cluster
- 🔍 SafeKit Hochverfügbarkeits-Navigations-Hub
Wie implementiert die SafeKit-Software einfach einen NGINX Network Load Balancing (NLB)-Cluster?
Was ist die SafeKit Farm NLB-Lösung für NGINX ?
SafeKit bietet Lastausgleich und Hochverfügbarkeit für NGINX auf zwei oder mehr Servern.
Dieser Artikel erklärt, wie Sie schnell einen NGINX Cluster ohne Hardware Load Balancer oder spezielle Netzwerkkenntnisse implementieren können.
Die Lösung funktioniert, indem eine virtuelle IP-Adresse mit Lastenausgleichsregeln, den NGINX-Servicenamen und Integritätsprüfungen definiert wird.
SafeKit ermöglicht dann die Netzwerklastverteilung und automatische Failover, um Skalierbarkeit und kontinuierliche Serviceverfügbarkeit zu gewährleisten.
Wie vereinfacht SafeKit das Lastausgleichsverfahren im Vergleich zu Hardwarelösungen?
SafeKit vereinfacht die Verwaltung, indem es herkömmliche NLB-Hardware als „Zwischenhändler“ durch eine reine Softwarelösung ersetzt.
Anstatt ein dediziertes physisches Gerät zu erfordern, läuft SafeKit direkt auf Standard-Anwendungsservern Windows oder Linux.
Softwareanbieter können OEM Hochverfügbarkeit bereitstellen, indem sie SafeKit direkt in ihren Anwendungsstapel integrieren. Diese Partnerschaft ermöglicht es Anbietern, eine eigenständige, „clusterbereite“ und reine Softwarelösung zu liefern, die native Lastausgleichs- und Failover-Funktionen umfasst.
Welche Vorteile bietet die softwarebasierte Lastausgleichslösung von SafeKit für NGINX ?
SafeKit ersetzt teure Hardware durch einen optimierten Softwareansatz, der Folgendes bietet:
- Hohe Leistung: Verwaltet Datenverkehr und virtuelle IP-Adressen (VIP) auf der Ebene des Betriebssystemkerns und gewährleistet so Geschwindigkeit ohne zusätzliche Netzwerkausrüstung.
- Betriebliche Einfachheit: Ermöglicht Systemadministratoren die Verwaltung von Clustern über eine einheitliche Schnittstelle, ohne dass spezielle Netzwerkzertifizierungen erforderlich sind.
- Geringere Gesamtbetriebskosten: Reduziert Investitions- und Wartungskosten durch den Wegfall dedizierter Hardware-Load Balancer.
Wie unterscheidet sich SafeKit Anwendungsüberwachung von den Standard-NLB-Integritätsprüfungen?
Im Gegensatz zu Standard-NLB-Hardware, die auf einfachen Pings und Port-Prüfungen beruht, verfügt SafeKit über integrierte Prüfer auf Anwendungsebene. Während ein traditioneller Lastausgleich nur bestätigt, ob ein Server “aktiv” ist, überwacht SafeKit den tatsächlichen Zustand spezifischer NGINX Prozesse.
Diese tiefgreifende Überwachung ermöglicht es dem System, „Zombie“-Zustände zu erkennen – bei denen der Server zwar aktiv ist, die Software jedoch abgestürzt ist – und löst automatische Neustarts des Dienstes oder eine Umleitung des Datenverkehrs aus, die Standard-NLB-Lösungen nicht durchführen können.
Ist es möglich, einen NGINX Farm-Cluster ohne Clustering-Kenntnisse einzurichten?
Ja. Dieser Artikel erklärt, wie Sie schnell ein NGINX Farm-Cluster implementieren können, ohne dass spezielle und komplexe Netzwerkkenntnisse erforderlich sind. Durch die Verwendung der virtuellen IP von SafeKit zur Handhabung des Netzwerk-Lastausgleichs von NGINX erhalten Sie eine robuste, skalierbare Lösung, die wesentlich einfacher zu implementieren und zu warten ist als herkömmliche NLB-Lösungen.
Welche Anwendungen und Umgebungen kann SafeKit über NGINX hinaus schützen?
SafeKit ist eine vielseitige Hochverfügbarkeitslösung für Windows und Linux. Es ermöglicht Mirror-Cluster mit synchroner Echtzeit-Replikation und automatischem Failover für eine breite Palette kritischer Workloads, darunter:
- Virtuelle und physische Umgebungen: Vollständige Hyper-V oder KVM Virtual-Machines.
- Container-Orchestrierung: Docker, Podman und K3s-Umgebungen (Kubernetes).
- Daten & Services: Individuelle Dateiverzeichnisse, Dienste und verschiedene Datenbanken.
- Cloud-Infrastruktur: Hohe Verfügbarkeit für Cloud-Anwendungen.
💡 Die vollständige Liste der unterstützten HA-Lösungen finden Sie hier.
Wie funktioniert das SafeKit Cluster im farm-Modus mit NGINX ?
Virtuelle IP-Adresse in einem Cluster farm-Modus
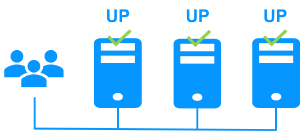
In der vorherigen Abbildung läuft die NGINX Anwendung auf 3 Servern (3 ist ein Beispiel, es können auch 2 oder mehr sein). Die Benutzer sind mit einer virtuellen IP-Adresse verbunden.
Die virtuelle IP-Adresse wird lokal auf jedem Server im farm-Mode-Cluster konfiguriert.
Der eingehende Datenverkehr an die virtuelle IP-Adresse wird von allen Servern empfangen und von einem Netzwerkfilter im Kernel jedes Servers unter ihnen aufgeteilt.
SafeKit erkennt Hardware- und Softwarefehler, konfiguriert Netzwerkfilter im Fehlerfall neu und bietet konfigurierbare Anwendungsprüfer und Wiederherstellungsskripte.
Lastverteilung in einem Netzwerkfilter
Der Algorithmus für den Netzwerklastenausgleich innerhalb des Netzwerkfilters basiert auf der Identität der Client-Pakete (Client-IP-Adresse, Client-TCP-Port). Abhängig von der Identität des Client-Paket-Eingangs akzeptiert nur ein Filter in einem Server das Paket; die anderen Filter in anderen Servern lehnen es ab.
Sobald ein Paket vom Filter auf einem Server akzeptiert wird, werden nur die CPU und der Arbeitsspeicher dieses Servers von der NGINX Anwendung verwendet, die auf die Anfrage des Clients antwortet. Die Ausgabemeldungen werden direkt vom Anwendungsserver an den Client gesendet.
Wenn ein Server ausfällt, konfiguriert das farm Heartbeat-Protokoll die Filter im Netzwerk-Lastenausgleichscluster neu, um den Datenverkehr auf den verbleibenden verfügbaren Servern neu auszubalancieren.
Zustandsbehaftete oder zustandslose Anwendungen
Bei einer zustandsbehafteten NGINX Anwendung besteht eine Sitzungsaffinität. Derselbe Client muss über mehrere TCP-Sitzungen mit demselben Server verbunden sein, um seinen Kontext auf dem Server abzurufen. In diesem Fall wird die SafeKit Lastverteilungsregel auf der Client-IP-Adresse konfiguriert. Somit ist derselbe Client immer über mehrere TCP-Sitzungen mit demselben Server verbunden. Und verschiedene Clients werden auf verschiedene Server in der farm verteilt.
Bei einer zustandslosen NGINX Anwendung gibt es keine Sitzungsaffinität. Derselbe Client kann über mehrere TCP-Sitzungen mit verschiedenen Servern in der farm verbunden sein. Es wird kein Kontext lokal auf einem Server von einer Sitzung zur nächsten gespeichert. In diesem Fall wird die SafeKit Lastverteilungsregel auf der TCP-Client-Sitzungsidentität konfiguriert. Diese Konfiguration ist die beste für die Verteilung von Sitzungen zwischen Servern, erfordert jedoch einen TCP-Dienst ohne Sitzungsaffinität.
Wie konfiguriert man einen SafeKit Cluster im farm-Modus für NGINX ?
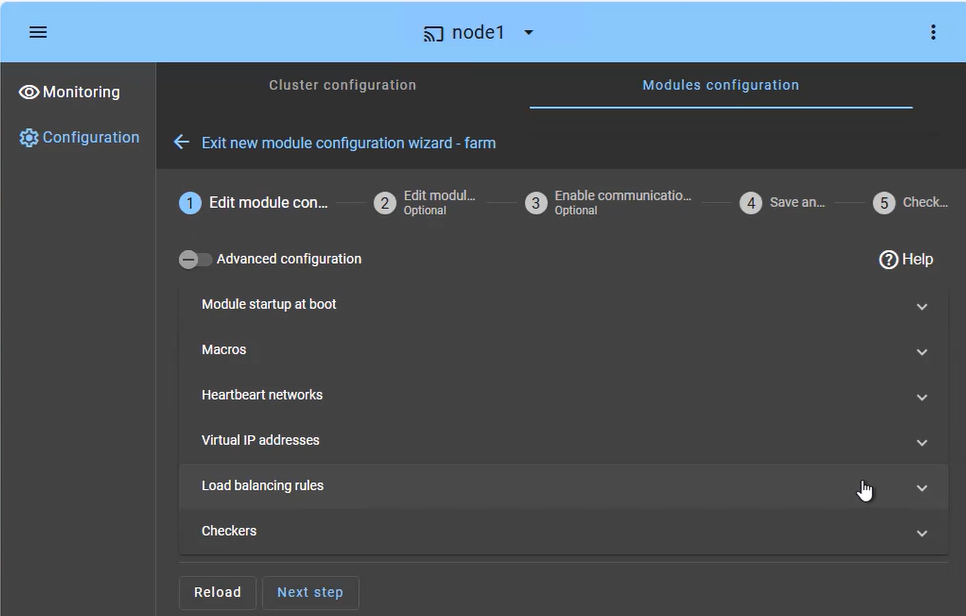
Das SafeKit Cluster im farm Modus ist für eine hohe Verfügbarkeit und Skalierbarkeit von Diensten ausgelegt. Die Konfiguration konzentriert sich auf die gleichzeitige Verteilung des eingehenden Datenverkehrs auf beide Knoten:
- Lastverteilungsdienste (Registerkarte „Makros“): Definieren Sie die spezifischen Anwendungsdienste (z. B. Apache, IIS, Nginx), die auf allen Knoten aktiv bleiben sollen.
- Heartbeat-Netzwerk(e): Kommunikationspfad(e), die verwendet werden, um zu erkennen, ob ein Knoten die farm verlassen hat, wodurch eine sofortige Umverteilung der Last ausgelöst wird.
- Virtuelle IP (Farm VIP): Im Gegensatz zu einem Mirror-Cluster wird die Farm VIP zwischen den Knoten unter Verwendung eines Kernel-Filteralgorithmus zur Verteilung des Netzwerkverkehrs gemeinsam genutzt.
- Lastausgleichsregeln: Definieren Sie die Richtlinie für die Datenverkehrsverteilung basierend auf der Quell-IP-Adresse oder dem Port.
- Checkers: Überwachen Sie den Zustand der Anwendung und lösen Sie einen automatischen Neustart aus, wenn ein Prozessfehler erkannt wird.
Wie überwacht man einen SafeKit Cluster im farm-Modus für NGINX ?
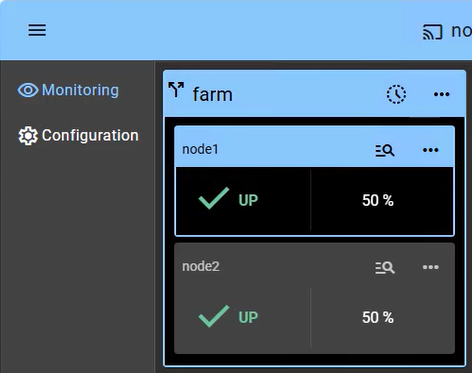
Die Überwachung eines Clusters im farm Modus bietet Transparenz über den Active-Active- Charakter der Infrastruktur, bei dem alle Knoten zur Leistung der Anwendung beitragen (in diesem Beispiel werden 2 Knoten angezeigt):
- UP Status (50 % auf 2 Knoten): In einer gesunden farm befinden sich beide Knoten im Status „ UP “ (50 %), was bedeutet, dass beide aktiv Client-Anfragen über die gemeinsam genutzte virtuelle IP-Adresse empfangen und verarbeiten.
- Automatische Neuausrichtung: Wenn ein Knoten ausfällt, zeigt die Konsole visuell an, dass der verbleibende Knoten 100 % des Datenverkehrs übernimmt. Es gibt keine „Failover“-Verzögerung, da der überlebende Knoten bereits aktiv ist (abgesehen von einer Erkennungszeit von einigen Sekunden).
- Knoteneinfügung: Wenn ein reparierter Knoten neu gestartet wird, wechselt er von „ STOP “ zu „ UP “ und beginnt automatisch, ohne Eingreifen des Administrators, mit dem Empfang seines Teils der Last.
- Keine Datensynchronisierung: Beachten Sie, dass in einem Cluster farm-Modus kein „orangener“ Resynchronisierungsstatus vorhanden ist, da die Knoten zustandslos sein oder eine Backend-Datenbank gemeinsam nutzen sollen (die in einem Mirror-Cluster separat geschützt werden kann).
Über einfache Status-Symbole hinaus bietet die Benutzeroberfläche eine Ein-Klick-Knotenverwaltung, mit der Sie einen Knoten für geplante Wartungsarbeiten manuell stoppen oder starten können, während die gemeinsam genutzte virtuelle IP-Adresse den Datenverkehr automatisch neu verteilt, ohne die Benutzeraktivität zu unterbrechen.
Vergleich: SafeKit-Farm-Cluster für NGINX im Vergleich zu anderen NLB-Clustering-Lösungen
| Funktion | SafeKit-Farm-Cluster (Software) | Hardware Load Balancer |
|---|---|---|
| Architektur | Software auf Kernel-Ebene: Native Integration in Windows und Linux-Betriebssysteme. | Proprietäre Hardware: Dedizierte physische Geräte. |
| Management | Systemadministratoren: Verwaltung über eine einfache Webkonsole; kein Netzwerkstudium erforderlich. | Netzwerkingenieure: Erfordert spezielle Fähigkeiten und CLI-Zertifizierungen. |
| Gesundheitsüberwachung | Anwendungsprüfer: Tiefgehende Überwachung spezifischer Prozesse oder Webservices. | Netzwerk-Ping: Grundlegende Überprüfung, ob der Server oder Port erreichbar ist. |
| Selbstheilung | Integrierte Neustart-Intelligenz: Startet fehlgeschlagene Dienste automatisch lokal neu. | Passives Failover: Der Datenverkehr zum ausgefallenen Knoten wird einfach nicht mehr gesendet. |
| Infrastruktur | Agnostisch: Funktioniert auf physischen, virtuellen (VMware, Hyper-V) oder Cloud-Instanzen. | Starr: Erfordert eine spezifische physische Verkabelung und Platz im Netzwerk-Rack. |
| Kosten (TCO) | Geringe Investitions- und Betriebskosten: Nutzt vorhandene Serverressourcen; keine teure Hardwarewartung. | Hohe Investitionen: Hohe Anschaffungskosten sowie wiederkehrende Lizenz- und Stromkosten. |
Zusammenfassend lässt sich sagen, dass das SafeKit-Farm-Cluster eine strategische Weiterentwicklung von traditionellen, hardwareintensiven Netzwerken hin zu einem modernen, softwaredefinierten Hochverfügbarkeitsmodell darstellt. Durch die Integration von Lastausgleich und selbstheilender Intelligenz direkt in die Anwendungsserver eliminiert SafeKit die Kosten und Komplexität externer „Zwischenhändler“-Hardware.
Videoanleitung: Konfigurieren eines SafeKit-Farm-NLB-Cluster
SafeKit-Video: Netzwerk-Lastenausgleich und virtuelles IP-Management (5:03)
In diesem Video erfahren Sie, wie Sie eine virtuelle IP-Adresse implementieren, um einen einzigen Einstiegspunkt für einen 2-Knoten-Cluster bereitzustellen. SafeKit vereinfacht das Netzwerk-Load-Balancing, indem es die virtuelle IP automatisch verwaltet und sicherstellt, dass der Client-Verkehr auf die Knoten verteilt und bei einem Failover sofort umgeleitet wird. Obwohl diese Demonstration Apache unter Windows verwendet, funktioniert die Lösung identisch mit anderen Anwendungen.
Kapitel
- 🎬 Architektur: Vorbereiten von 2 Knoten für eine gemeinsam genutzte virtuelle IP (0:13)
- 🎬 Konfiguration: Einrichten des farm.safe-Moduls und der virtuellen IP-Adresse (2:20)
- 🎬 Validierung: Failover-Test und virtuelle IP-Umleitung bei Serverabsturz (2:30)
Schritt-für-Schritt-Implementierung
- 🛠️ Lies die Anleitung zum Einrichten eines farm.safe-Clusters unter Windows
- 🛠️ Lies den Leitfaden zum Einrichten eines farm.safe-Clusters unter Linux
🔍 SafeKit entdecken
Finden Sie Informationen zu SafeKit-Funktionen, Architekturen, Videos, Dokumentation und der kostenlosen Testversion.
| Ressource | Beschreibung | Link |
|---|---|---|
| Wichtige Merkmale | Erfahren Sie, warum SafeKit eine einfache und kostengünstige Hochverfügbarkeitslösung ist. | Entdecken Sie die wichtigsten Funktionen |
| Anwendungsfälle | Erfahren Sie, wie SafeKit kritische Anwendungen und Infrastrukturen verfügbar hält. | Anwendungsfälle erkunden |
| Bereitstellungsmodell | SafeKit bietet Hochverfügbarkeit ohne SAN oder gemeinsam genutzten Speicher. | Das Bereitstellungsmodell erkunden |
| Hochverfügbarkeitsstrategien | Vergleichen Sie die Hochverfügbarkeit für virtuelle Maschinen mit der Hochverfügbarkeit für Anwendungen. | Vergleichen Sie die beiden Strategien |
| Technische Daten | Überprüfen Sie die technischen Anforderungen und Einschränkungen für SafeKit-Cluster. | Lesen Sie die technischen Daten |
| Videos | Sehen Sie sich Demonstrationen der SafeKit-Konfiguration und des automatischen Failovers an. | Sehen Sie sich die technischen Videos an |
| Architektur | Erfahren Sie, wie der SafeKit Mirror-Cluster Dateien in Echtzeit repliziert und Failover abwickelt. | Erkunden Sie die Mirror Architektur |
| Architektur | Erfahren Sie, wie der SafeKit Farm-Cluster den Netzwerkverkehr ausgleicht und Failover handhabt. | Entdecken Sie die Architektur Farm |
| Produktvergleich | Vergleichen Sie SafeKit mit herkömmlichen Hochverfügbarkeits-Clustern. | Vergleichen Sie die Lösungen |
| Technische Ressourcen | Finden Sie technische Dokumentation, laden Sie SafeKit herunter und greifen Sie auf die kostenlose Testversion zu. | Auf die Dokumentation und die kostenlose Testversion zugreifen |
| Anwendungsmodule | Nutzen Sie vorkonfigurierte SafeKit-Module, um die Hochverfügbarkeit Ihrer Anwendungen einzurichten. | Erkunden Sie die Anwendungsmodule |
