SafeKit: software de replicación de archivos en tiempo real a nivel de byte y clúster espejo
Cómo funciona el clúster espejo SANless de SafeKit con Windows/Linux
SafeKit para Windows/Linux ofrece alta disponibilidad transparente y reduce el coste total de propiedad (TCO). Sin los costes de hardware y operación del clustering tradicional, SafeKit proporciona una alternativa HA ligera de dos nodos.
- Continuidad de negocio integral: IP virtual, conmutación por error y retorno automáticos, y replicación en tiempo real en un solo paquete.
- Replicación síncrona (cero pérdida de datos): garantiza RPO=0 e integridad para aplicaciones transaccionales ante un fallo.
- Protección flexible a nivel de archivo: replica de forma transparente bases de datos y carpetas asociadas, incluso en el disco del sistema.
- Implementación sencilla (sin AD/LDAP): no requiere configurar directorios AD/LDAP ni depender de esa infraestructura.
- Sin inversión en SAN para HA: arquitectura sin recursos compartidos y discos locales estándar, sin hardware SAN costoso ni mantenimiento especializado.
- Eficiencia real de dos nodos: no necesita un tercer testigo para evitar split-brain; ahorra hasta un 33 % en hardware, energía y espacio en rack.
- Redundancia independiente del hardware: admite cualquier marca de servidor y almacenamiento interno, y prolonga la vida del hardware existente.
- Licencia de coste predecible: licencia perpetua de pago único, sin subidas anuales impredecibles.
Al integrar la alta disponibilidad en una capa de software ligera, SafeKit ofrece redundancia y continuidad de negocio para Windows/Linux por una fracción del coste de las soluciones tradicionales.
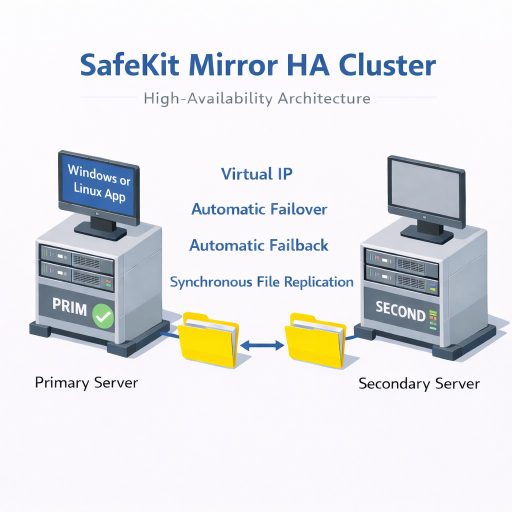
Clúster espejo SafeKit HA para Windows/Linux
⚡ Guía de instalación rápida de un clúster espejo para Windows/Linux >
Índice
- ¿Cómo implementa SafeKit un clúster HA sin SAN para Windows/Linux?
- ¿Cómo funciona el clúster espejo SafeKit con Windows/Linux?
- Comparación con otras soluciones de clustering
- Vídeo: configurar un clúster espejo SafeKit HA
- 🔍 Centro de navegación de alta disponibilidad SafeKit
¿Cómo implementa SafeKit un clúster HA sin SAN para Windows/Linux?
¿Qué es la solución SafeKit Mirror HA para Windows/Linux?
SafeKit proporciona alta disponibilidad para Windows/Linux entre dos servidores de cualquier fabricante. Defina las carpetas de datos de la aplicación Windows/Linux, sus servicios, una IP virtual y comprobaciones de estado para implementar un clúster sin SAN compartida ni conocimientos especializados. SafeKit se ocupa de la replicación en tiempo real y la conmutación automática por error.
¿Por qué elegir una solución HA integral en vez de herramientas fragmentadas?
SafeKit integra IP virtual, conmutación por error y retorno automáticos, y replicación de archivos en tiempo real en un solo motor. Así se evitan dependencias frágiles entre productos, se centraliza la gestión y se reducen los errores humanos.
¿Alta disponibilidad a nivel de aplicación o de máquina virtual (VM)?
La redundancia a nivel de VM (Hyper-V o KVM) replica toda la máquina virtual sin requerir conocimientos de la aplicación. La redundancia a nivel de aplicación replica carpetas de datos concretas y reinicia los servicios de la aplicación, no todo el sistema operativo. Es independiente del hipervisor y funciona en entornos físicos, virtuales o cloud.
¿Qué ventajas ofrece SafeKit frente a otros clústeres de Windows/Linux?
SafeKit combina una arquitectura sin recursos compartidos con una implementación sencilla:
- Replicación síncrona sin pérdida de datos: RPO=0 para aplicaciones transaccionales; también replica registros, configuración y otras carpetas.
- Clúster sencillo de dos nodos: bastan dos servidores redundantes, sin nodo testigo para mantener el quórum. Más información sobre heartbeat y quórum.
- Gestión unificada: controle la conmutación, la replicación y la supervisión desde una sola consola SafeKit.
- Comprobaciones personalizadas: supervise el proceso de Windows/Linux mediante verificadores adaptables.
¿Cómo reduce SafeKit el TCO de Windows/Linux?
- Sin costes de almacenamiento: discos locales en lugar de SAN, redes iSCSI o configuraciones vSAN complejas.
- Sin edición Enterprise: funciona con ediciones estándar e incluso gratuitas.
- Solo dos servidores: no se necesita un tercer testigo para el quórum.
- Sin suscripciones obligatorias: licencia perpetua sin cuotas recurrentes ni subidas impredecibles.
- Bajo coste operativo: implementación plug-and-play, sin formación especializada ni consultoría costosa.
- Licencias independientes de la CPU: dos licencias protegen dos nodos, sea cual sea el número de procesadores o núcleos.
¿Se puede configurar un clúster espejo de Windows/Linux sin experiencia en clustering?
Sí. Los scripts automatizados de conmutación por error de SafeKit gestionan la replicación y el reinicio de Windows/Linux, sin administración SAN especializada. Implemente rápidamente un clúster espejo de Windows/Linux.
Además de Windows/Linux, ¿qué aplicaciones y entornos protege SafeKit?
SafeKit ofrece alta disponibilidad para Windows y Linux, con replicación síncrona en tiempo real y conmutación automática para:
- Entornos virtuales y físicos: máquinas virtuales Hyper-V o KVM completas.
- Contenedores: Docker, Podman y K3s (Kubernetes).
- Datos y servicios: directorios, servicios y bases de datos.
- Infraestructura cloud: aplicaciones en la nube.
SafeKit también ofrece clústeres Farm con equilibrio de carga de red y conmutación por error para aplicaciones sin estado, como los servidores web.
💡 Consulte todas las soluciones HA compatibles.
¿Cómo funciona el cluster espejo (mirror cluster) de SafeKit con Windows/Linux?
Paso 1. Replicación en tiempo real
El Servidor 1 (PRIM) ejecuta la aplicación Windows/Linux. Los clientes están conectados a una dirección IP virtual. SafeKit replica en tiempo real las modificaciones realizadas dentro de los archivos a través de la red.
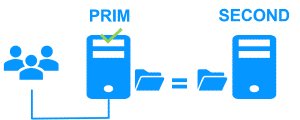
La replicación es síncrona, sin pérdida de datos en caso de fallo, a diferencia de la replicación asíncrona.
Solo tiene que configurar los nombres de los directorios que desea replicar en SafeKit. No hay requisitos previos en la organización del disco. Los directorios pueden estar ubicados en el disco del sistema.
Paso 2. Failover automático
Cuando el Servidor 1 falla, el Servidor 2 asume el control. SafeKit cambia la dirección IP virtual y reinicia la aplicación Windows/Linux automáticamente en el Servidor 2.
La aplicación encuentra los archivos replicados por SafeKit actualizados en el Servidor 2. La aplicación continúa ejecutándose en el Servidor 2 modificando localmente sus archivos, los cuales ya no se replican en el Servidor 1.
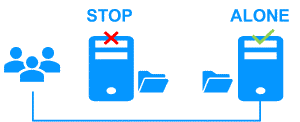
El tiempo de failover es igual al tiempo de detección de fallos (30 segundos por defecto) más el tiempo de inicio de la aplicación.
Paso 3. Failback automático
El failback implica reiniciar el Servidor 1 después de solucionar el problema que causó su fallo.
SafeKit resincroniza automáticamente los archivos, actualizando únicamente los archivos modificados en el Servidor 2 mientras el Servidor 1 estaba detenido.
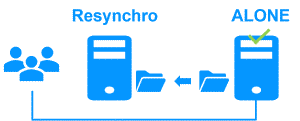
El failback se lleva a cabo sin interrumpir la aplicación Windows/Linux, la cual puede continuar ejecutándose en el Servidor 2.
Paso 4. Retorno a la normalidad
Después de la reintegración, los archivos vuelven a estar en modo espejo (mirror), como en el paso 1. El sistema regresa al modo de alta disponibilidad, con la aplicación Windows/Linux ejecutándose en el Servidor 2 y SafeKit replicando las actualizaciones de archivos en el Servidor 1.
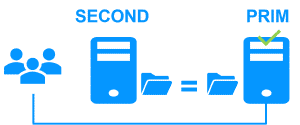
Si el administrador desea que la aplicación se ejecute en el Servidor 1, esto se puede hacer manualmente a través de la consola web en el momento adecuado, o automáticamente mediante la configuración.
¿Cómo configurar un Cluster Espejo (Mirror Cluster) de SafeKit para Windows/Linux?
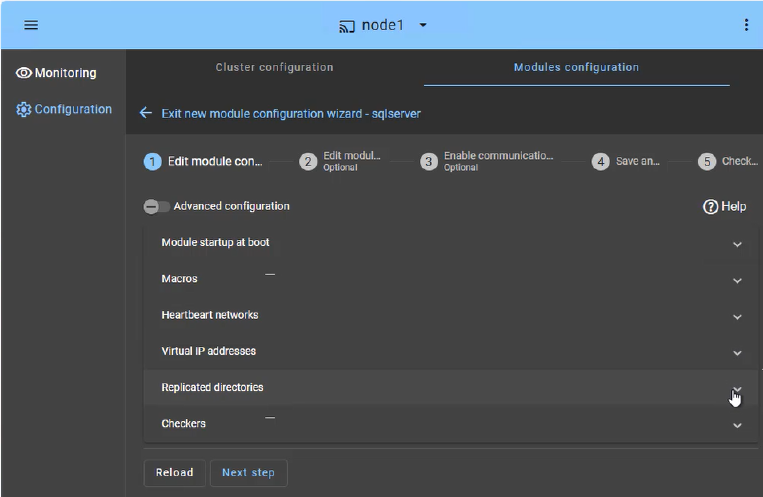
La consola web de SafeKit ofrece una interfaz intuitiva para orquestar la alta disponibilidad de sus aplicaciones críticas. En solo unos pocos pasos, puede configurar un cluster espejo de SafeKit para garantizar la continuidad del negocio:
- Failover de Aplicación (Pestaña Macros): Defina los servicios de aplicación específicos que se reiniciarán automáticamente en caso de fallo.
- Red(es) de Heartbeat: Vía(s) de comunicación dedicada(s) utilizada(s) por los nodos del cluster para supervisar continuamente la salud y disponibilidad de los demás y sincronizar las decisiones de failover.
- Gestión de IP Virtual: Configure la IP Virtual (VIP) para una reconexión transparente del cliente después de un failover.
- Replicación en Tiempo Real: Seleccione los directorios críticos para la replicación síncrona basada en host a nivel de byte.
- Checkers (Verificadores): Supervistan la salud de la aplicación y activan la recuperación automática si se detecta un fallo en el proceso.
El cluster SafeKit incluye un verificador de split-brain dedicado para resolver problemas de aislamiento de red sin necesidad de una tercera máquina testigo (witness) o de una red de heartbeat adicional. Obtenga más información sobre heartbeat, failover y quórum en un cluster.
¿Cómo monitorear un cluster espejo (mirror cluster) de SafeKit para Windows/Linux?
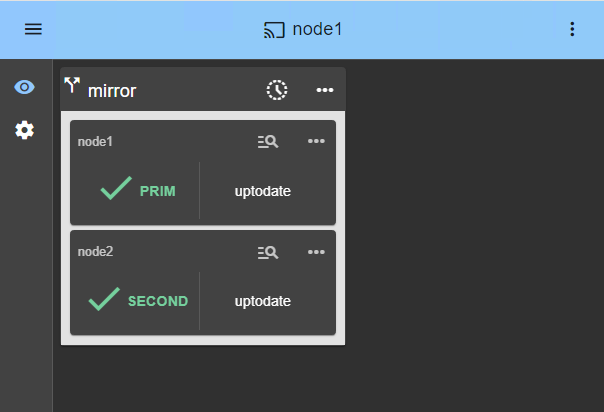
La consola de administración de SafeKit ofrece una vista unificada de su infraestructura de alta disponibilidad. Permite a los administradores monitorear el estado operativo del cluster y realizar un seguimiento de la sincronización de datos en tiempo real.
Para un cluster espejo de 2 nodos, la consola muestra claramente los roles de cada servidor:
- PRIM (Primary): El nodo activo que ejecuta actualmente la aplicación y gestiona la IP Virtual. Realiza escrituras en el almacenamiento local y la replicación en tiempo real en el nodo secundario.
- SECOND (Secondary): El nodo de reserva (standby) que recibe las actualizaciones síncronas a nivel de byte. Está listo para asumir el control instantáneamente si el Primario falla.
- Estado ALONE: Le alerta visualmente cuando el cluster se está ejecutando en un solo nodo (por ejemplo, durante tareas de mantenimiento o después de un fallo), lo que indica que la redundancia se ha perdido temporalmente.
- Progresso de Resincronización: Cuando un nodo que ha fallado se recupera, su estado cambia a naranja durante la reintegración de datos en segundo plano, lo que garantiza que no haya tiempo de inactividad durante la fase de “retorno a la normalidad”.
Más allá de los simples iconos de estado, la interfaz proporciona una orquestación de failover con un solo clic , lo que le permite reasignar manualmente el rol primario para mantenimientos planificados, garantizando al mismo tiempo la disponibilidad continua para la actividad de los usuarios.
Limitaciones de alta disponibilidad de SafeKit
| Límite / Requisito | Razón e impacto | Alternativa recomendada |
|---|---|---|
| Tamaño de réplica: Unos cuantos TB | Tiempo de resincronización tras un fallo (paso 3) : • Red de 1 Gb/s ≈ 3 horas / TB • Red de 10 Gb/s ≈ 1 hora / TB (según el rendimiento de escritura en disco) | • Utilizar almacenamiento compartido externo (más caro, más complejo). |
| Cantidad de archivos: < 1 000 000 archivos | • Rendimiento del tiempo de resincronización tras un fallo (paso 3). • Tiempo necesario para comprobar cada archivo entre ambos nodos. | • Colocar la gran cantidad de archivos a replicar en un disco duro virtual / máquina virtual. • En este caso, solo se replicarán y resincronizarán los archivos que representen el disco duro virtual / la máquina virtual. |
| Capacidad de conmutación por error (failover): ≤ 32 VMs | • Cada VM se ejecuta en un módulo espejo independiente. • Máximo de 32 módulos espejo ejecutándose en el mismo clúster. | • Utilizar almacenamiento compartido externo y otra solución de clúster de VMs (más caro, más complejo). |
| Arquitectura de red: Red LAN/VLAN entre sitios remotos | • Conmutación por error automática de la dirección IP virtual con 2 nodos en la misma subred. • Buen ancho de banda para la resincronización (paso 3). • Baja latencia para la réplica sincrónica: típicamente < 5 ms de RTT; los valores superiores deben validarse en función de la tasa de escritura de la aplicación. | • Utilizar un balanceador de carga para la dirección IP virtual si los 2 nodos se encuentran en 2 subredes (compatible con SafeKit, especialmente en la nube). • Utilizar soluciones de respaldo con réplica asincrónica para redes de alta latencia. |
Comparación: SafeKit para Windows/Linux y otras soluciones de clustering
| Característica | SafeKit para Windows/Linux | Clúster con almacenamiento compartido | Replicación de bases de datos |
|---|---|---|---|
| Arquitectura | SANless (sin recursos compartidos) | Almacenamiento compartido (SAN/NAS) | Sin recursos compartidos |
| Reconfiguración de la aplicación | Ninguna | Necesaria (mover datos al disco compartido) | Ninguna |
| Alcance de replicación | Aplicación completa (BD, configuración y registros) | Datos del disco compartido | Solo datos de la base de datos |
| Tipo de replicación | Síncrona (RPO cero) | Síncrona (mediante SAN) | Según edición, a menudo asíncrona |
| Conmutación/retorno | Totalmente automáticos | Totalmente automáticos | A menudo manuales o complejos |
| Dependencia de AD/LDAP | Independiente | Requerida en Windows (Active Directory) | Independiente |
| Complejidad de implementación | Baja (< 30 minutos) | Alta (AD, almacenamiento y quórum) | Media (solo replicación) |
En resumen, SafeKit elimina la necesidad de SAN y simplifica la implementación sin depender de Active Directory ni de configuraciones especiales de quórum. Ofrece una alternativa HA ligera e independiente del hardware, con menor TCO, cero pérdida de datos y recuperación automática.
Vídeo: configurar un clúster espejo SafeKit HA
Vídeo SafeKit: clustering a nivel de aplicación (8:47)
Descubra cómo implementar un clúster espejo HA sin la complejidad de una SAN. La demostración utiliza Microsoft SQL Server, pero también se aplica a otras bases de datos y aplicaciones.
- Dos nodos con SQL Server (0:32)
- Configurar el clúster y el módulo mirror.safe (3:58)
- Probar la replicación SQL, la migración y la conmutación por error (4:17)
- Guía de configuración de un clúster espejo en Windows
- Guía de configuración de un clúster espejo en Linux
🔍 Centro de Navegación de Alta Disponibilidad SafeKit
Explore SafeKit: Funciones, vídeos técnicos, documentación y prueba gratuita
| Tipo de Recurso | Descripción | Enlace Directo |
|---|---|---|
| Funciones Clave | ¿Por qué elegir SafeKit para una alta disponibilidad sencilla y rentable? | Vea por qué elegir SafeKit para alta disponibilidad |
| Casos de uso | Descubra cómo SafeKit garantiza la alta disponibilidad de infraestructuras críticas | Ver todos los casos de uso (Software OEM, Servidores Edge, SCADA y más) |
| Modelo de Despliegue | Alta Disponibilidad SANless Todo-en-Uno: Clustering de software Shared-Nothing | Vea SafeKit HA SANless Todo-en-Uno |
| Estrategias de HA | SafeKit: Alta disponibilidad a nivel de infraestructura (VM) vs. nivel de aplicación | Vea SafeKit HA y Redundancia: VM vs. Nivel de Aplicación |
| Especificaciones Técnicas | Limitaciones técnicas para el clustering con SafeKit | Vea las limitaciones de alta disponibilidad de SafeKit |
| Vídeos | SafeKit: Demos de configuración y failover de alta disponibilidad | Vea los tutoriales de failover de SafeKit |
| Arquitectura | Cómo funciona el Mirror Cluster de SafeKit (Replicación en tiempo real y failover) | Vea SafeKit Mirror Cluster: Replicación en tiempo real y failover |
| Arquitectura | Cómo funciona el Farm Cluster de SafeKit (Equilibrio de carga de red y failover) | Vea SafeKit Farm Cluster: Equilibrio de carga de red y failover |
| Ventajas Competitivas | Comparativa: SafeKit frente a los clusters de alta disponibilidad (HA) tradicionales | Vea la comparativa entre SafeKit y los clusters de HA tradicionales |
| Recursos Técnicos | Alta Disponibilidad SafeKit: Documentación, descargas y prueba | Vea la prueba gratuita y documentación técnica de SafeKit HA |
| Soluciones Preconfiguradas | Librería de módulos de aplicación SafeKit: Soluciones de HA listas para usar | Vea los módulos de aplicación de alta disponibilidad de SafeKit |