Alternativa a VMware NLB Microsoft : Problemas de multidifusión y unidifusión resueltos
Microsoft Modo multidifusión NLB
Como se explica en la base de conocimientos de sobre la configuración del modo multidifusión de balanceo de carga de red (NLB) , es necesario configurar manualmente la resolución ARP estática en el conmutador o enrutador para cada puerto conectado al clúster. La implementación del modo multidifusión NLB Microsoft en un entorno de red desconocido puede resultar una tarea compleja y laboriosa.
Microsoft Modo unidifusión NLB
Con el modo unicast de Microsoft NLB, debe configurar el host ESXi/ESX para que no envíe paquetes RARP cuando cualquiera de sus máquinas virtuales esté encendida. Por eso, Microsoft NLB no funciona correctamente en modo unicast con VMware .
Alternativa con SafeKit
La configuración de la dirección IP virtual SafeKit no requiere ninguna configuración de red especial y el balanceo de carga de red puede ejecutarse en cualquier entorno. Una característica importante cuando la solución debe implementarse en una infraestructura desconocida: conmutadores o enrutadores desconocidos, servidores físicos o virtuales.
¿Cómo funciona el clúster SafeKit en modo farm con Windows ?
Dirección IP virtual en un clúster en modo farm
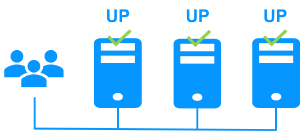
En la figura anterior, la aplicación Windows se está ejecutando en los 3 servidores (3 es un ejemplo, pueden ser 2 o más). Los usuarios están conectados a una dirección IP virtual.
La dirección IP virtual se configura localmente en cada servidor del clúster en modo farm.
El tráfico de entrada a la dirección IP virtual es recibido por todos los servidores y dividido entre ellos por un filtro de red dentro del núcleo de cada servidor.
SafeKit detecta fallos de hardware y software, reconfigura los filtros de red en caso de fallo y ofrece verificadores de aplicaciones y scripts de recuperación configurables.
Equilibrio de carga en un filtro de red
El algoritmo de equilibrio de carga de la red dentro del filtro de red se basa en la identidad de los paquetes del cliente (dirección IP del cliente, puerto TCP del cliente). Dependiendo de la identidad de la entrada del paquete del cliente, solo un filtro en un servidor acepta el paquete; los otros filtros en otros servidores lo rechazan.
Una vez que un paquete es aceptado por el filtro en un servidor, solo la CPU y la memoria de este servidor son utilizadas por la Windows que responde a la solicitud del cliente. Los mensajes de salida se envían directamente desde el servidor de aplicaciones al cliente.
Si un servidor falla, el protocolo de latido farm reconfigura los filtros en el clúster de equilibrio de carga de red para reequilibrar el tráfico en los servidores disponibles restantes.
Aplicaciones con o sin estado
Con una aplicación Windows con estado, existe afinidad de sesión. El mismo cliente debe estar conectado al mismo servidor en múltiples sesiones TCP para recuperar su contexto en el servidor. En este caso, la regla de equilibrio de carga SafeKit se configura en la dirección IP del cliente. Por lo tanto, el mismo cliente siempre está conectado al mismo servidor en múltiples sesiones TCP. Y los diferentes clientes se distribuyen entre diferentes servidores en el farm.
Con una Windows sin estado, no hay afinidad de sesión. El mismo cliente puede conectarse a diferentes servidores en la farm en múltiples sesiones TCP. No hay ningún contexto almacenado localmente en un servidor de una sesión a otra. En este caso, la regla de equilibrio de carga SafeKit se configura en la identidad de la sesión del cliente TCP. Esta configuración es la mejor para distribuir sesiones entre servidores, pero requiere un servicio TCP sin afinidad de sesión.
¿Cómo configurar un clúster SafeKit en modo farm para Windows ?
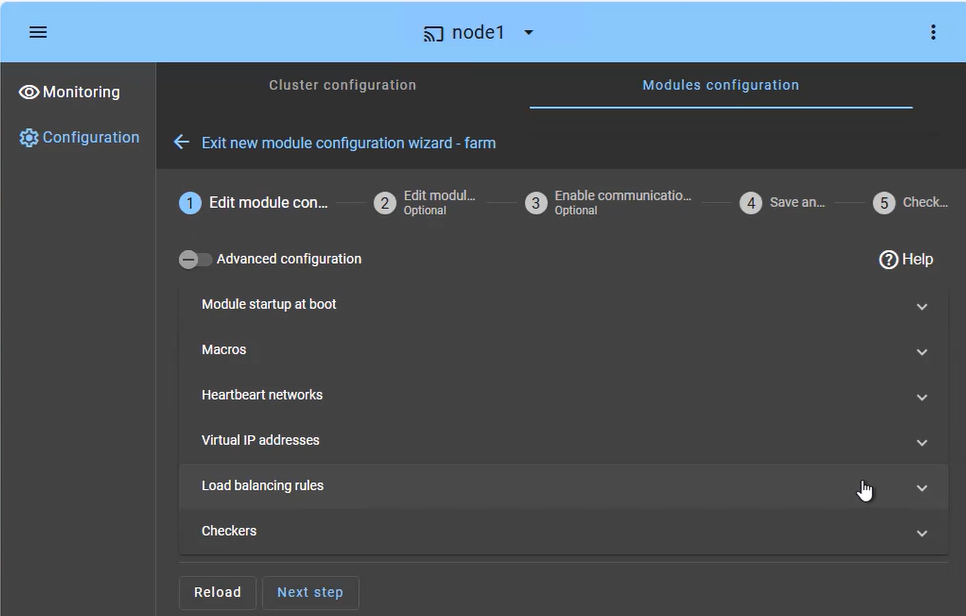
El clúster SafeKit en modo farm está diseñado para ofrecer alta disponibilidad y escalabilidad de los servicios. La configuración se centra en distribuir el tráfico entrante entre ambos nodos simultáneamente:
- Servicios con balanceo de carga (pestaña Macros): Defina los servicios de aplicación específicos (por ejemplo, Apache, IIS, Nginx) que se mantendrán activos en todos los nodos.
- Red(es) de latidos: ruta(s) de comunicación utilizada(s) para detectar si un nodo ha abandonado la farm, lo que desencadena una redistribución inmediata de la carga.
- IP virtual (VIP Farm): a diferencia de un clúster mirror, el VIP Farm se comparte entre los nodos mediante un algoritmo de filtrado del kernel para distribuir el tráfico de red.
- Reglas de equilibrio de carga: defina la política de distribución del tráfico en función de la dirección IP o el puerto de origen.
- Checkers: supervise el estado de la aplicación y active el reinicio automático si se detecta un error en un proceso.
¿Cómo supervisar un clúster SafeKit en modo farm para Windows ?
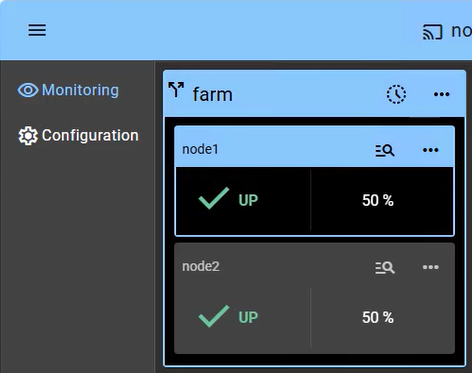
La supervisión de un clúster en modo farm proporciona visibilidad sobre la naturaleza activa-activa de la infraestructura, donde todos los nodos contribuyen al rendimiento de la aplicación (mostrando 2 nodos en este ejemplo):
- Estado UP (50 % en 2 nodos): en una farm saludable, ambos nodos están en estado " UP " (50 %), lo que significa que ambos están recibiendo y procesando activamente las solicitudes de los clientes a través de la IP virtual compartida.
- Reequilibrio automático: si un nodo falla, la consola muestra visualmente que el nodo restante toma el 100 % del tráfico. No hay retraso de “conmutación por error”, ya que el nodo superviviente ya está activo (aparte de un tiempo de detección de unos pocos segundos).
- Inserción de nodo: cuando se reinicia un nodo reparado, pasa de " STOP " a " UP " y comienza automáticamente a recibir su parte de la carga sin intervención del administrador.
- Sin sincronización de datos: Tenga en cuenta que en un clúster en modo farm, no existe el estado de resincronización “Naranja”, ya que se espera que los nodos no tengan estado o compartan una base de datos de backend (que puede protegerse por separado en un clúster mirror).
Más allá de los simples iconos de estado, la interfaz proporciona la gestión de nodos con un solo clic, lo que le permite detener o iniciar manualmente un nodo para el mantenimiento planificado, mientras que la IP virtual compartida redistribuye automáticamente el tráfico sin interrumpir la actividad del usuario.
🔍 Explora SafeKit
Encuentre información sobre las características, arquitecturas, vídeos, documentación y la prueba gratuita de SafeKit.
| Recurso | Descripción | Enlace |
|---|---|---|
| Características principales | Descubra por qué SafeKit es una solución de alta disponibilidad sencilla y rentable. | Descubre las características clave |
| Casos de uso | Descubra cómo SafeKit mantiene disponibles las aplicaciones y la infraestructura críticas. | Explora los casos de uso |
| Modelo de implementación | SafeKit proporciona alta disponibilidad sin necesidad de una SAN o almacenamiento compartido. | Explore el modelo de implementación |
| Estrategias de alta disponibilidad | Compare la alta disponibilidad de las máquinas virtuales con la alta disponibilidad de las aplicaciones. | Compare las dos estrategias |
| Especificaciones técnicas | Compruebe los requisitos técnicos y las limitaciones de los clústeres de SafeKit. | Lea las especificaciones técnicas |
| Vídeos | Vea demostraciones de la configuración de SafeKit y de la conmutación por error automática. | Mira los vídeos técnicos |
| Arquitectura | Aprenda cómo el clúster mirror replica archivos en tiempo real y gestiona la conmutación por error. | Explora la arquitectura Mirror |
| Arquitectura | Descubra cómo el clúster farm equilibra el tráfico de la red y gestiona la conmutación por error. | Explora la arquitectura Farm |
| Comparación de productos | Compare SafeKit con los clústeres tradicionales de alta disponibilidad. | Compare las soluciones |
| Recursos técnicos | Encuentre la documentación técnica, descargue SafeKit y acceda a la versión de prueba gratuita. | Acceda a la documentación y a la prueba gratuita |
| Módulos de aplicación | Utilice los módulos SafeKit preconfigurados para configurar la alta disponibilidad de sus aplicaciones. | Explora los módulos de la aplicación |
