---
title: "Alta disponibilidad de Amazon AWS: replicación y conmutación por error sincrónicas SafeKit"
canonical: "https://safekit.eviden.com/es/solutions/aws-high-availability-cluster-synchronous-replication-failover/"
description: "Implemente un clúster HA simple de Amazon AWS con SafeKit. Nuestra arquitectura sin recursos compartidos proporciona replicación síncrona, conmutación por error automática y RPO = 0 para aplicaciones Windows y Linux sin el coste de los discos compartidos en la nube."
category: "solutions"
lang: "es"
topics: "Alta disponibilidad sin recursos compartidos SafeKit en AWS: elimine los discos compartidos con cero pérdida de datos, Índice, ¿Cómo implementa el software SafeKit un clúster de alta disponibilidad AWS que no comparten nada?, ¿Cómo funciona el clúster mirror SafeKit con AWS ?, Limitaciones de alta disponibilidad SafeKit, Comparación: SafeKit para AWS frente a soluciones nativas de alta disponibilidad/recuperación ante desastres en la nube, Guía en vídeo: Configuración de un clúster mirror SafeKit HA"
translation: "translate_md 2026-11-08.3 | glossaire 2026-11-08.11 | Translation LLM | 25 expressions"
---
# Alta disponibilidad de Amazon AWS: replicación y conmutación por error sincrónicas SafeKit {#amazon-aws-high-availability-safekit-synchronous-replication--failover}
## Alta disponibilidad sin recursos compartidos SafeKit en AWS: elimine los discos compartidos con cero pérdida de datos {#cloud-ha-limitation}
Aunque los principales **proveedores de la nube** ofrecen redundancia nativa, a menudo dejan una brecha significativa entre la replicación de datos y la verdadera alta disponibilidad. Actualmente, los usuarios de la nube deben elegir entre dos caminos subóptimos: **la replicación asíncrona** nativa, que requiere una conmutación por error manual y corre el riesgo de pérdida de datos, o **el disco compartido en la nube**, que carece de los mecanismos de conmutación por error automatizados necesarios para una continuidad empresarial sin interrupciones.
### SafeKit: la alternativa ligera y todo en uno a los complejos clústeres AWS {#safekit-cloud-mirror}
* **Clúster AWS todo en uno de 2 nodos:** SafeKit es una solución completa que proporciona capacidad **nativa de múltiples zonas de disponibilidad (AZ)** con IP virtual, conmutación por error automática, failback automático y replicación de archivos síncrona en tiempo real en un único paquete de software integrado.
* **Pérdida de datos cero (RPO = 0):** a diferencia de la replicación nativa de máquinas virtuales en la nube para la recuperación ante desastres (DR), SafeKit utiliza **la replicación sincrónica a nivel de archivo** para garantizar la integridad de los datos de las aplicaciones transaccionales, lo que garantiza que no se pierdan datos durante un fallo.
* **Arquitectura sin recursos compartidos:** SafeKit elimina la necesidad de discos compartidos en la nube y resuelve los problemas asociados de "bloqueo de disco". **Utiliza discos locales para una velocidad máxima y un coste mínimo**. Mientras que los clústeres tradicionales a menudo se quedan colgados esperando a que el proveedor de la nube libere un bloqueo de almacenamiento de un nodo fallido, SafeKit utiliza carpetas independientes y sincronizadas dentro de los discos locales de cada nodo para garantizar una conmutación por error instantánea.
* **Reconfiguración de aplicaciones cero:** SafeKit realiza una replicación transparente a nivel de archivo, lo que le permite proteger las aplicaciones y los datos exactamente donde están instalados, incluso en el disco del sistema, sin necesidad de migrar los datos a discos compartidos en la nube dedicados.
* **Alternativa Kubernetes:** SafeKit proporciona alta disponibilidad para aplicaciones heredadas y contenerizadas (no diseñadas para Kubernetes) sin la sobrecarga operativa y la complejidad de la orquestación Kubernetes.
* **Implementación uniforme (local o en la nube):** Aparte de configurar la [IP virtual dentro de un balanceador de carga en la nube](https://safekit.eviden.com/es/best-practises/how-a-virtual-ip-address-works/), el proceso de implementación SafeKit sigue siendo idéntico en entornos locales y en la nube.
Al consolidar **la alta disponibilidad** en una capa de software ligera, SafeKit ofrece redundancia de nivel empresarial y continuidad del negocio en la nube a una fracción del costo de los paquetes de clúster tradicionales.

**Clúster mirror de alta disponibilidad SafeKit para AWS**
⚡ Guía rápida de instalación clúster mirror para AWS >
## Índice {#toc}
* [¿Cómo implementa el software SafeKit un clúster de alta disponibilidad AWS que no comparten nada?](#safekit-mirror-ha-cluster)
* [¿Cómo funciona el clúster mirror SafeKit con AWS ?](#safekit-mirror-cluster)
* [Limitaciones de alta disponibilidad SafeKit](#safekit-ha-limitations)
* [Comparación: SafeKit para AWS frente a soluciones nativas de alta disponibilidad/recuperación ante desastres en la nube](#safekit-mirror-ha-comparison)
* [Guía en vídeo: Configuración de un clúster HA mirror SafeKit Mirror](#videoguide-safekit-mirror-cluster)
* [🔍 Centro de navegación de alta disponibilidad SafeKit](#hub)
## ¿Cómo implementa el software SafeKit un clúster de alta disponibilidad AWS que no comparten nada? {#safekit-mirror-ha-cluster}
### ¿Qué es la solución SafeKit Mirror HA para AWS ? {#what-is-the-safekit-mirror-ha-solution-for--get-app-}
SafeKit proporciona alta disponibilidad a AWS entre dos máquinas virtuales en dos zonas de disponibilidad (AZ).
Este artículo explica cómo implementar rápidamente un clúster AWS sin discos compartidos en la nube y sin conocimientos específicos.
El principio de la solución consiste en definir las carpetas donde residen los datos de la aplicación AWS, sus servicios, una IP virtual y los verificadores.
SafeKit implementa **la replicación en tiempo real** y **la conmutación por error automática** para garantizar la disponibilidad continua del servicio.
### ¿Por qué elegir una solución unificada de alta disponibilidad todo en uno en lugar de herramientas fragmentadas? {#why-choose-a-unified-all-in-one-ha-solution-over-fragmented-tools}
A diferencia de las soluciones "bolt-on" que combinan productos separados para la replicación y la agrupación en clúster, **SafeKit** integra **IP virtual, conmutación por error automática, failback automático y replicación de archivos en tiempo real síncrona** en un único motor.
Esto elimina el riesgo de "castillo de naipes" en el que las actualizaciones rompen los frágiles vínculos entre herramientas dispares, proporciona un único punto de responsabilidad para toda la pila de HA y reduce el error humano al proporcionar una única interfaz para **la HA de aplicación AWS aplicación**.
### ¿Cómo gestiona SafeKit la implementación uniforme y la IP virtual en la nube? {#how-does-safekit-handle-uniform-deployment-and-the-cloud-virtual-ip}
SafeKit es una solución independiente de la nube, lo que significa que el proceso de implementación y la arquitectura se mantienen iguales en los servidores locales y en todos los principales proveedores de la nube. La única diferencia arquitectónica radica en cómo se presenta la **[IP virtual](https://safekit.eviden.com/es/best-practises/how-a-virtual-ip-address-works/)** a la red:
* **Local:** SafeKit gestiona el VIP directamente enviando paquetes **GARP (ARP gratuito)** a los conmutadores locales, moviendo la IP entre nodos al instante.
* **En la nube:** Dado que las redes en la nube no son compatibles con GARP, la IP virtual está alojada en un **balanceador de carga en la nube**. **SafeKit proporciona la sonda de estado** para determinar qué nodo es el principal. Esto permite que el balanceador de carga detecte el nodo activo en tiempo real y le dirija el tráfico automáticamente, garantizando una conmutación por error sin interrupciones entre las zonas de disponibilidad.
### ¿Cuáles son las ventajas distintivas de SafeKit para la alta disponibilidad AWS en comparación con la competencia? {#what-are-the-distinctive-advantages-of-safekit-for--get-app--high-availability-compared-to-competitors}
SafeKit se diferencia de los clústeres AWS tradicionales por su **arquitectura sin recursos compartidos** y su implementación simplificada. Mientras que la mayoría de las soluciones empresariales requieren una gestión compleja de los discos compartidos en la nube, SafeKit ofrece:
* **Replicación síncrona con cero pérdida de datos:** SafeKit implementa una replicación 100 % síncrona, lo que garantiza la integridad total de los datos para las aplicaciones transaccionales. En caso de fallo, **no hay pérdida de datos (RPO = 0)**. Además, SafeKit es capaz de replicar no solo las bases de datos de AWS, sino también **cualquier otra carpeta de datos** (registros, archivos de configuración, etc.), lo que garantiza que todo el entorno se replique.
* **Agrupación simplificada de 2 nodos:** a diferencia de los clústeres estándar que a menudo requieren un "testigo" (un tercer nodo, disco o recurso compartido de archivos) para mantener un quórum, SafeKit ofrece alta disponibilidad completa con solo dos servidores redundantes, lo que reduce los costos de infraestructura y la complejidad.
[Obtenga más información sobre nuestro mecanismo de latido y quórum](https://safekit.eviden.com/es/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
* **Gestión unificada:** los administradores pueden gestionar la conmutación por error de AWS, la replicación de datos y la supervisión a través de una única consola SafeKit. Esto hace que la alta disponibilidad sea accesible para equipos sin experiencia especializada en "administración de clústeres".
* **Comprobadores personalizados:** SafeKit va más allá de la supervisión básica de los servicios; **ofrece comprobadores** para supervisar el estado del proceso de AWS. El sistema es altamente extensible, lo que permite añadir comprobadores personalizados adaptados a su entorno.
### ¿Cómo reduce SafeKit el TCO (coste total de propiedad) de AWS en comparación con la agrupación en clústeres estándar? {#how-does-safekit-reduce-the-tco-total-cost-of-ownership-for--get-app--compared-to-standard-clustering}
A diferencia de las soluciones tradicionales de alta disponibilidad, SafeKit está diseñado para funcionar con la **mínima infraestructura necesaria**, sin comprometer la fiabilidad. Los principales ahorros en comparación con los clústeres de conmutación por error tradicionales incluyen:
* **Costes de disco compartido en la nube cero:** SafeKit utiliza una arquitectura sin elementos compartidos que funciona con discos locales.
* **No se requiere la edición Enterprise:** Si bien el mecanismo de replicación de bases de datos nativas puede requerir costosas licencias Enterprise, SafeKit **no necesita la edición Enterprise**. Funciona perfectamente con la edición estándar e incluso con la **edición gratuita**, proporcionando alta disponibilidad a una fracción del costo.
* **Verdadera eficiencia de 2 nodos:** a diferencia de los clústeres estándar que a menudo requieren un "testigo" (un tercer nodo, disco o recurso compartido de archivos) para mantener un quórum, SafeKit ofrece alta disponibilidad completa con solo **dos servidores redundantes**.
* **Sin suscripciones forzosas:** SafeKit ofrece una **licencia perpetua**. Usted es propietario de su software, evitando la "trampa de la suscripción" y las impredecibles subidas de precios anuales comunes en los modelos modernos basados en la nube o en suscripciones.
* **Bajos gastos operativos (OPEX):** como solución plug-and-play, no requiere capacitación especializada ni consultoría externa costosa para el mantenimiento, a diferencia de las complejas herramientas de clúster de código abierto.
* **Precios independientes de la CPU:** las licencias son independientes del número de CPU o núcleos. Con solo dos licencias para dos nodos, puede proteger su aplicación AWS contra fallos.
### ¿Es posible configurar un clúster mirror AWS sin conocimientos de clústeres? {#is-it-possible-to-set-up-a--get-app--mirror-cluster-without-clustering-skills}
Sí. Este artículo explica cómo [implementar rápidamente un clúster mirror AWS](https://safekit.eviden.com/es/quick-install/safekit-quick-installation-guide-in-aws-mirror-safe-module-for-real-time-replication-and-failover/) sin necesidad de tener conocimientos complejos de clústeres de alta disponibilidad. Al utilizar **los scripts de conmutación por error automatizados** de SafeKit para gestionar la replicación y el reinicio de su **AWS**, obtendrá una solución de redundancia robusta que es significativamente más sencilla de implementar y mantener que las soluciones de clúster tradicionales.
### Además de AWS, ¿qué aplicaciones y entornos puede proteger SafeKit ? {#beyond--get-app--which-applications-and-environments-can-safekit-protect}
SafeKit es una solución versátil de alta disponibilidad **para Windows y Linux** que va mucho más allá clúster mirror AWS. Permite **la replicación síncrona en tiempo real** y la conmutación por error automática para una amplia gama de cargas de trabajo críticas, que incluyen:
* **Entornos virtuales y físicos:** máquinas virtuales Hyper-V o KVM completas.
* **Orquestación de contenedores:** entornos Docker, Podman y K3s (Kubernetes).
* **Datos y servicios:** directorios de archivos individuales, servicios y diversas bases de datos.
* **Infraestructura en la nube:** alta disponibilidad para aplicaciones en la nube.
SafeKit también proporciona a **clústeres farm** **un equilibrio de carga de red y una conmutación por error** nativos para aplicaciones sin estado, como **los servidores web**.
💡 [Explora la lista completa de soluciones de alta disponibilidad compatibles aquí.](https://safekit.eviden.com/es/solutions/)
## ¿Cómo funciona el clúster mirror SafeKit con AWS ? {#safekit-mirror-cluster}
### Paso 1. Replicación en tiempo real {#step1}
El servidor 1 (PRIM) ejecuta la aplicación AWS. Los clientes están conectados a una [dirección IP virtual](https://safekit.eviden.com/es/best-practises/how-a-virtual-ip-address-works/). SafeKit replica en tiempo real las modificaciones realizadas en los archivos a través de la red.
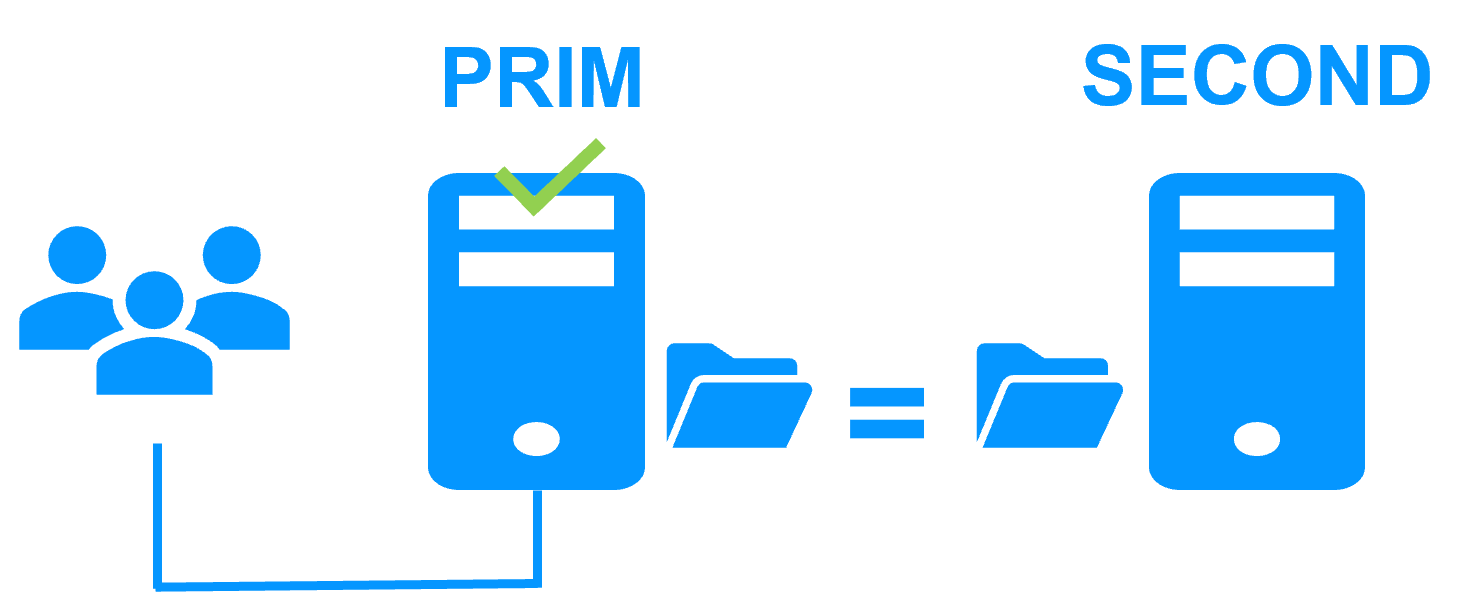
La replicación es [síncrona](https://safekit.eviden.com/es/best-practises/synchronous-replication-vs-asynchronous-replication/) y no se pierden datos en caso de error, a diferencia de la replicación asíncrona.
Solo tiene que configurar los nombres de los directorios que se replicarán en SafeKit. No hay requisitos previos sobre la organización del disco. Los directorios pueden estar ubicados en el disco del sistema.
### Paso 2. Conmutación por error automática {#step2}
Cuando el servidor 1 falla, el servidor 2 toma el control. SafeKit cambia la dirección IP virtual y reinicia la AWS automáticamente en el servidor 2.
La aplicación encuentra los archivos replicados por SafeKit actualizados en el Servidor 2. La aplicación continúa ejecutándose en el Servidor 2 modificando localmente sus archivos que ya no se replican en el Servidor 1.
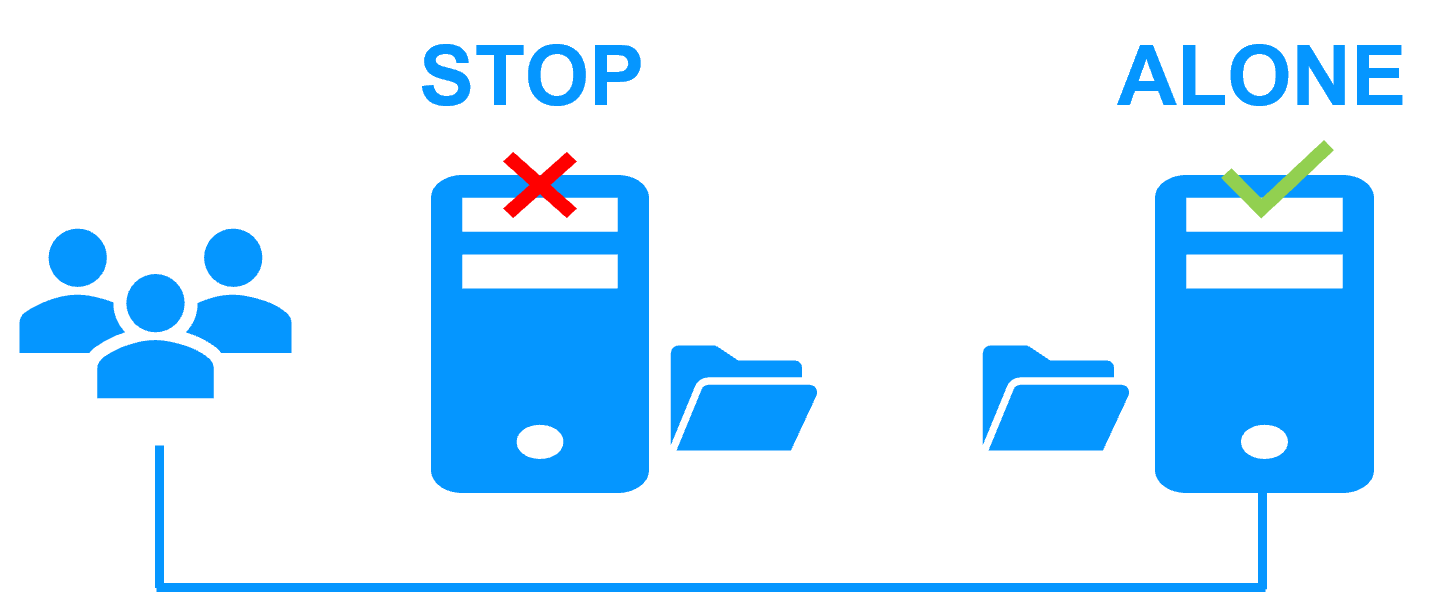
El tiempo de conmutación por error es igual al tiempo de detección de fallos (30 segundos por defecto) más el tiempo de inicio de la aplicación.
### Paso 3. failback automático {#step3}
La recuperación ante fallos implica reiniciar el Servidor 1 después de solucionar el problema que causó su fallo.
SafeKit resincroniza automáticamente los archivos, actualizando solo los archivos modificados en el Servidor 2 mientras el Servidor 1 estaba detenido.
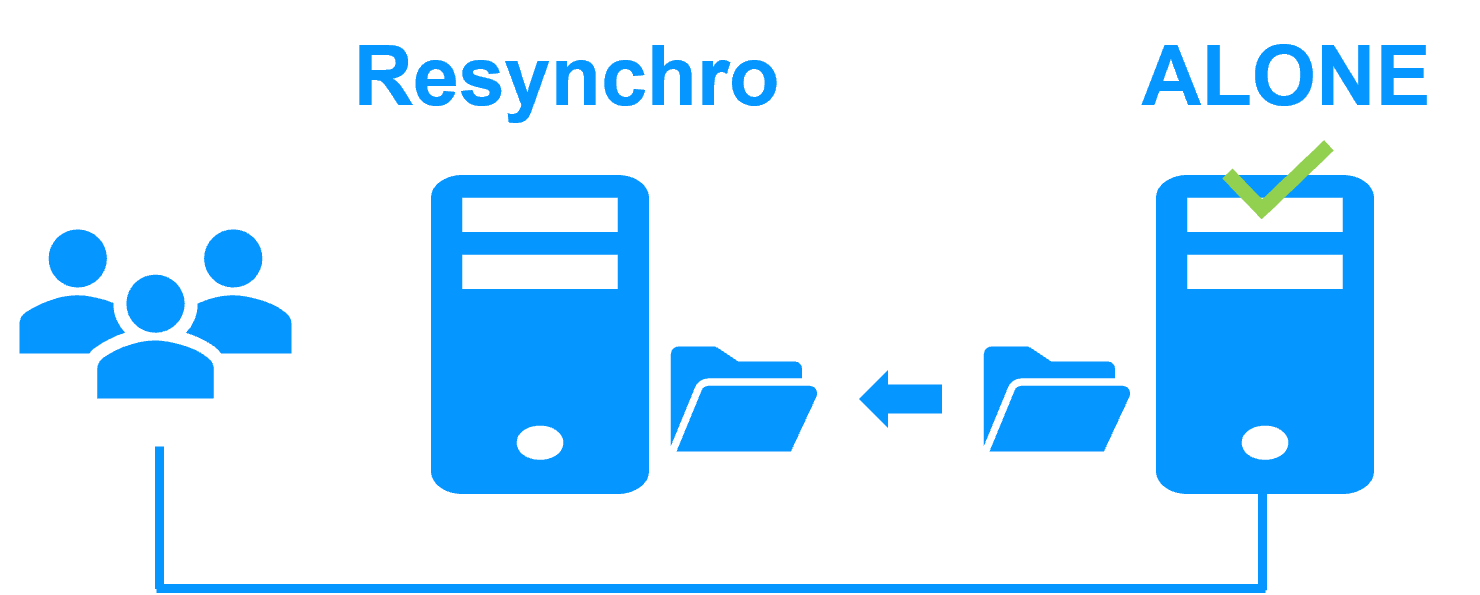
La recuperación de fallos se realiza sin interrumpir la aplicación AWS, que puede seguir ejecutándose en el Servidor 2.
### Paso 4. Volver a la normalidad {#step-4-back-to-normal}
Después de la reintegración, los archivos vuelven a estar en modo mirror, como en el paso 1. El sistema vuelve al modo de alta disponibilidad, con la aplicación AWS ejecutándose en el Servidor 2 y SafeKit replicando las actualizaciones de archivos en el Servidor 1.
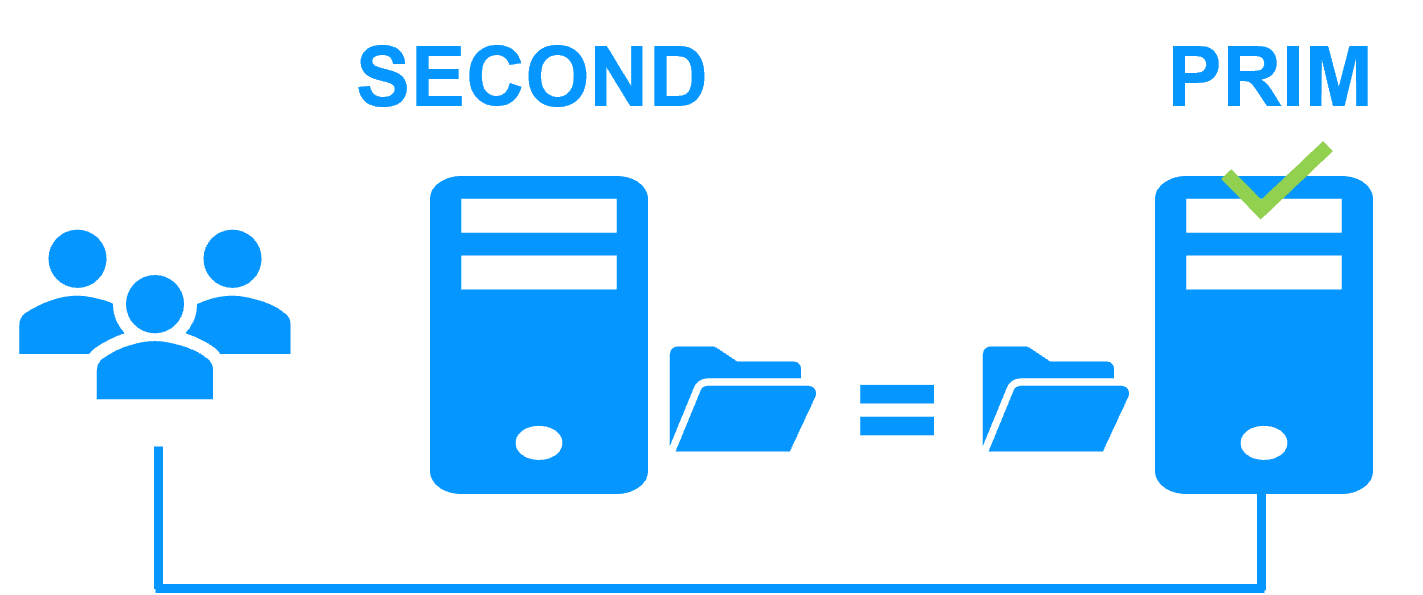
Si el administrador desea que la aplicación se ejecute en el Servidor 1, esto se puede hacer manualmente a través de la consola web en el momento apropiado, o automáticamente a través de la configuración.
### ¿Cómo configurar un clúster mirror SafeKit para AWS ? {#safekit-mirror-cluster-configure}
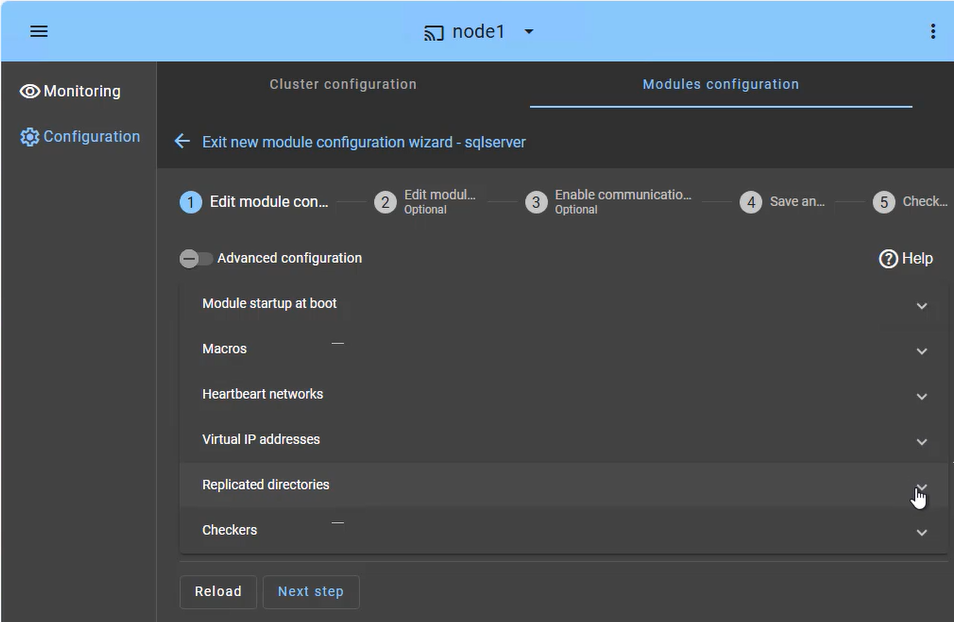
La **consola web SafeKit** proporciona una interfaz intuitiva para organizar la alta disponibilidad de sus aplicaciones críticas. En solo unos pasos, puede configurar un **clúster mirror SafeKit** para garantizar la continuidad del negocio:
* **Conmutación por error de la aplicación (pestaña Macros):** defina los servicios de aplicación específicos que se reiniciarán automáticamente en caso de error.
* **Red(es) de latido:** ruta(s) de comunicación dedicada(s) utilizada(s) por los nodos del clúster para supervisar continuamente el estado y la disponibilidad de los demás y sincronizar las decisiones de conmutación por error.
* **Gestión de IP virtual:** configure la IP virtual (VIP) para la reconexión transparente del cliente después de una conmutación por error.
* **Replicación en tiempo real:** Seleccione los directorios críticos para la replicación síncrona a nivel de byte basada en el host.
* **Checkers:** supervise el estado de la aplicación y active la recuperación automática si se detecta un error en un proceso.
El clúster SafeKit incluye un verificador de división de clúster dedicado para resolver problemas de aislamiento de red sin necesidad de una tercera máquina testigo o una red de latidos adicional. Obtenga más información sobre [los latidos, la conmutación por error y el quórum en un clúster](https://safekit.eviden.com/es/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
### ¿Cómo supervisar un clúster mirror SafeKit para AWS ? {#safekit-mirror-cluster-monitoring}
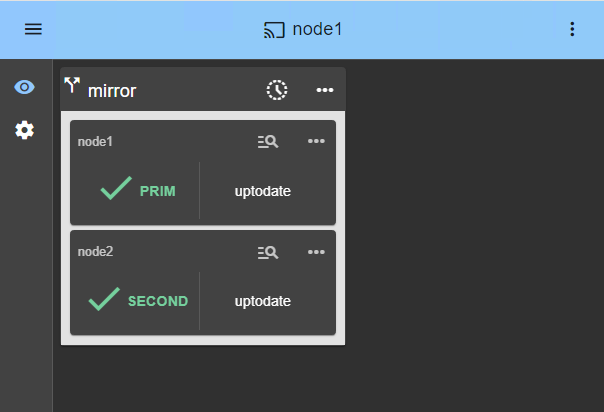
La **consola de administración SafeKit** ofrece una vista unificada de su infraestructura de alta disponibilidad. Permite a los administradores supervisar el **estado operativo** del clúster y realizar un seguimiento de la sincronización de datos en tiempo real.
Para un clúster mirror de 2 nodos, la consola muestra claramente las funciones de cada servidor:
* **PRIM (primario):** el nodo activo que ejecuta actualmente la aplicación y gestiona la IP virtual. Realiza escrituras en el almacenamiento local y replicación en tiempo real al nodo secundario.
* **SECOND (Secundario):** El nodo en espera recibe actualizaciones síncronas a nivel de byte. Está listo para asumir el control al instante si el primario falla.
* **Estado ALONE:** le avisa visualmente cuando el clúster se está ejecutando en un solo nodo (por ejemplo, durante el mantenimiento o después de una falla), lo que indica que la redundancia se pierde temporalmente.
* **Progreso de la resincronización:** cuando un nodo fallido se recupera, su estado se vuelve naranja durante la reintegración de datos en segundo plano, lo que garantiza que no haya tiempo de inactividad durante la fase de "regreso a la normalidad".
Más allá de los simples iconos de estado, la interfaz proporciona **una orquestación de conmutación por error con un solo clic**, lo que le permite reasignar manualmente el rol principal para el mantenimiento planificado, al tiempo que garantiza la disponibilidad continua para la actividad del usuario.
## Limitaciones de alta disponibilidad SafeKit {#safekit-ha-limitations}
Límite / Requisito | Motivo e impacto | Alternativa recomendada
---|---|---
Tamaño de la replicación: unos pocos TB | Tiempo de resincronización tras un fallo ([paso 3](https://safekit.eviden.com/es/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• Red de 1 Gb/s ≈ 3 horas/TB
• Red de 10 Gb/s ≈ 1 hora/TB (dependiendo del rendimiento de escritura del disco) | • Utilizar [almacenamiento compartido externo](https://safekit.eviden.com/es/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (más caro, más complejo).
Número de archivos: < 1 000 000 | • Rendimiento del tiempo de resincronización después de una falla ([paso 3](https://safekit.eviden.com/es/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Tiempo necesario para comparar cada archivo entre ambos nodos. | • Coloque los numerosos archivos que se van a replicar en un disco duro virtual o en una máquina virtual.
• En este caso, solo se replicarán y resincronizarán los archivos que representan el disco duro virtual o la máquina virtual.
Capacidad de conmutación por error: ≤ 32 máquinas virtuales | • Cada máquina virtual se ejecuta en un módulo mirror independiente.
• Máximo de 32 módulos mirror que se ejecutan en el mismo clúster. | • Utilizar un almacenamiento compartido externo y otra solución de clúster de máquinas virtuales (más cara y más compleja).
Arquitectura de red: red LAN/VLAN entre sitios remotos | • Conmutación por error automática de la [dirección IP virtual](https://safekit.eviden.com/es/best-practises/how-a-virtual-ip-address-works/) con 2 nodos en la misma subred.
• Buen ancho de banda para la resincronización ([paso 3](https://safekit.eviden.com/es/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Baja latencia para [la replicación sincrónica](https://safekit.eviden.com/es/best-practises/synchronous-replication-vs-asynchronous-replication/): normalmente < 5 ms RTT; los valores más altos deben validarse con la tasa de escritura de la aplicación. | • Si los dos nodos están en subredes diferentes (común en la nube), utilice [otras opciones de reenvío](https://safekit.eviden.com/es/best-practises/how-a-virtual-ip-address-works/#safekit-virtual-ip-implementation): un balanceador de carga, las CLI del proveedor de la nube, BGP o la redirección de DNS.
• Utilice soluciones de copia de seguridad con replicación asíncrona para redes con alta latencia.
## Comparación: SafeKit para AWS frente a soluciones nativas de alta disponibilidad/recuperación ante desastres en la nube {#safekit-mirror-ha-comparison}
Característica | SafeKit para AWS | Disco compartido en la nube nativa | Replicación de máquinas virtuales en la nube nativa para la recuperación ante desastres (DR)
---|---|---|---
Arquitectura | Sin recursos compartidos: utiliza discos locales para obtener la máxima velocidad y el mínimo coste. | Almacenamiento compartido: depende de los discos administrados en la nube. | A nivel de bloque: replica discos completos de máquinas virtuales en una región pasiva.
Integridad de los datos (RPO) | Cero (RPO = 0): replicación sincrónica a nivel de archivo. | Cero: escritura síncrona en un disco compartido. | Distinto de cero: replicación asíncrona que provoca un retraso en los datos.
Lógica de conmutación por error/recuperación | Totalmente automático: supervisión y reinicio integrados. | Requiere una herramienta de conmutación por error de terceros que admita discos compartidos en la nube. | Manual: Requiere la activación de un plan de recuperación ante desastres.
Configuración de la aplicación | Reconfiguración cero: protege las aplicaciones donde están instaladas actualmente. | Reconfiguración: los datos de la aplicación deben migrarse a un disco compartido específico. | Ninguno: Captura todo el sistema operativo y la aplicación tal cual.
Alcance de la replicación | Completado: Carpetas de datos de la aplicación (BD + Configuración + Registros). | Parcial: solo los datos almacenados en el volumen compartido. | Total: Replica la máquina virtual completa.
Localización de máquinas virtuales | Multi-AZ nativo: replicación síncrona entre zonas de disponibilidad dentro de una región. | Dependiente del proveedor: requiere almacenamiento compartido replicado en las zonas de disponibilidad. | Regional: Diseñado principalmente para la replicación entre regiones geográficas distantes.
Tiempo de implementación | Bajo: < 30 minutos (local o en la nube). | Alto: Días o semanas para la configuración del clúster. | Medio: Requiere la configuración de bóvedas y políticas de recuperación ante desastres.
### ¿Es la alta disponibilidad un sustituto de la replicación nativa de máquinas virtuales en la nube para la recuperación ante desastres (DR)? {#ha-vs-backup-ransomware}
**No**, la alta disponibilidad y las copias de seguridad son complementarias, no intercambiables. Si bien **SafeKit** garantiza **la continuidad del negocio** al mantener las aplicaciones en funcionamiento durante un fallo de hardware, no protege contra errores lógicos, eliminaciones accidentales o ataques de ransomware. Por ejemplo, debido a que la replicación en tiempo real refleja cada cambio al instante, un ataque de ransomware en el nodo principal se duplicará inmediatamente en el nodo secundario. Para recuperarse de tales amenazas cibernéticas o eliminaciones accidentales, necesita una **solución de copia de seguridad** dedicada con una política de retención sólida. Esto le permite "rebobinar" su entorno a un estado saludable anterior a la corrupción.
### Conclusión {#conclusion}
Al adoptar una **arquitectura sin elementos compartidos**, SafeKit elimina la complejidad y el coste de los discos compartidos gestionados en la nube. A diferencia de la agrupación en clúster tradicional, proporciona una solución **independiente de la infraestructura** que no requiere reconfiguración de la aplicación ni migración de datos. Con soporte nativo **Multi-AZ** y un tiempo de implementación inferior a 30 minutos, SafeKit garantiza que su entorno AWS siga siendo resiliente con **cero pérdida de datos (RPO = 0)** y una recuperación totalmente automatizada.
## Guía en vídeo: Configuración de un clúster mirror SafeKit HA {#videoguide-safekit-mirror-cluster}
### Vídeo SafeKit: Agrupación en clúster a nivel de aplicación (8:47) {#demo-mirror-ha-cluster}
En este vídeo, descubra cómo SafeKit implementa un **clúster HA mirror** sin la complejidad de un clúster de discos compartidos en la nube. Aunque esta demostración utiliza Microsoft SQL Server, la solución funciona de forma idéntica para otras bases de datos y aplicaciones. Tenga en cuenta que la IP virtual está configurada en este vídeo para una solución local y no para un balanceador de carga en la nube con sondas de estado SafeKit.
### Momentos destacados del vídeo {#video-highlights}
1. 🎬 [2 nodos con SQL Server](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) (0:32)
2. 🎬 [Configura el clúster y el módulo mirror.safe](https://www.youtube.com/watch?v=mGwEguDnnH0&t=32s) (3:58)
3. 🎬 [Iniciar y probar la replicación, migración y conmutación por error de SQL en caso de fallo](https://www.youtube.com/watch?v=mGwEguDnnH0&t=270s) (4:17)