SafeKit: clúster farm de gran disponibilidad para el equilibrio de carga y las aplicaciones de Microsoft Azure
Mejore el balanceador de carga la nube con la supervisión a nivel de aplicación y la autorreparación
Un clúster farm SafeKit para Azure es una solución de alta disponibilidad definida por software y optimizada para entornos en la nube. Al proporcionar supervisión profunda y autorreparación directamente en los nodos de la aplicación, garantiza que los fallos de software se detecten y resuelvan localmente antes de que afecten a la disponibilidad. Se integra perfectamente con balanceadores de carga Azure, utilizando comprobaciones de estado inteligentes para enrutar el tráfico solo a los nodos totalmente operativos.
¿Cuáles son las ventajas de un clúster farm SafeKit para Azure?
- Integración balanceador de carga Azure: proporciona automáticamente comprobaciones de estado precisas a balanceadores de carga Azure, lo que garantiza que el tráfico se enrute en función del estado real de la Azure en lugar de solo los pings del servidor.
- Supervisión profunda y autorreparación: detecta estados “zombis” en los que una instancia de la nube está “en ejecución”, pero la aplicación se ha bloqueado. SafeKit activa un reinicio automático del servicio localmente antes de notificar al balanceador de carga de la nube para que realice la conmutación por error.
- Capacidad Farm y Mirror híbrido: Permite de forma única mezclar un clúster farm (para escalar front-ends a través de Cloud LB) con un clúster mirror (para la replicación de datos síncrona de back-ends), resolviendo el desafío del almacenamiento persistente en Azure.
- Alternativa Kubernetes: SafeKit proporciona alta disponibilidad para aplicaciones heredadas y contenerizadas (no diseñadas para Kubernetes) sin la sobrecarga operativa y la complejidad de la orquestación Kubernetes.
- Implementación uniforme (local o en la nube): Aparte de configurar la IP virtual dentro de un balanceador de carga en la nube, el proceso de implementación SafeKit sigue siendo idéntico en entornos locales y en la nube.
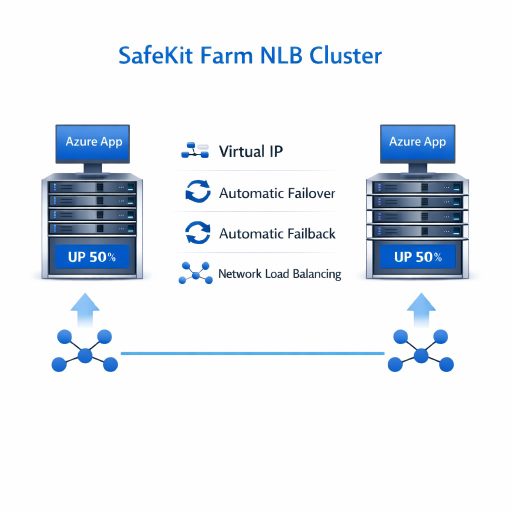
Clúster NLB farm SafeKit para Azure
⚡ Guía rápida de instalación de clústeres farm para Azure >
Índice
- ¿Cómo implementa el software SafeKit un clúster de equilibrio de carga de red Azure (NLB)?
- ¿Cómo funciona el clúster farm SafeKit con Azure?
- Comparación: clúster farm SafeKit local frente a clúster farm SafeKit en la nube
- Guía en vídeo: Configuración de un clúster NLB farm SafeKit
- 🔍 Centro de navegación de alta disponibilidad SafeKit
¿Cómo implementa el software SafeKit un clúster de equilibrio de carga de red Azure (NLB)?
¿Qué es la solución SafeKit Farm NLB para Azure?
SafeKit proporciona equilibrio de carga de red y alta disponibilidad para Azure en dos o más nodos.
Este artículo explica cómo implementar rápidamente un clúster Azure sin necesidad de contar con conocimientos especializados en alta disponibilidad (HA).
La solución funciona integrando las comprobaciones de estado de las aplicaciones de SafeKit con una IP virtual definida en el nivel balanceador de carga Azure. Al configurar nombres de servicio de aplicación y comprobadores de aplicación específicos, SafeKit garantiza que el balanceador de carga solo dirija el tráfico a aplicaciones saludables y operativas.
SafeKit permite el equilibrio de carga de la red y la conmutación por error automática, lo que proporciona una escalabilidad perfecta y una disponibilidad continua del servicio para sus aplicaciones de misión crítica.
¿En qué se diferencia la supervisión de aplicaciones SafeKit de las comprobaciones de estado estándar de NLB?
A diferencia del hardware NLB estándar que se basa en pings simples y comprobaciones de puertos, SafeKit cuenta con verificadores integrados a nivel de aplicación. Mientras que un balanceador tradicional solo confirma si un servidor está “vivo”, SafeKit supervisa el estado real de Azure específicas.
Esta supervisión profunda permite que el sistema detecte estados “zombis” (en los que el servidor está activo pero el software se ha bloqueado), lo que activa reinicios automáticos del servicio o la redirección del tráfico que las soluciones NLB estándar no pueden realizar.
¿Cómo gestiona SafeKit la implementación uniforme y la IP virtual en la nube?
SafeKit es una solución independiente de la nube, que garantiza que el proceso de implementación y la arquitectura permanezcan consistentes en los servidores locales y en todos los principales proveedores de la nube. La principal diferencia arquitectónica radica en cómo se presenta la IP virtual (VIP) a la red:
- Local: SafeKit gestiona el equilibrio de carga VIP directamente en los servidores de aplicaciones mediante un filtrado eficiente a nivel de kernel. La conmutación por error se gestiona enviando paquetes GARP (ARP gratuito) a los conmutadores locales, que reasignan la IP a los nodos activos de forma instantánea.
- En la nube: Dado que las redes en la nube no son compatibles con GARP, la IP virtual está alojada en un balanceador de carga en la nube. En esta configuración, SafeKit proporciona las comprobaciones de estado inteligentes necesarias para determinar el estado del nodo. Esto permite que el balanceador de carga detecte nodos activos en tiempo real y enrute el tráfico automáticamente, lo que garantiza una conmutación por error sin interrupciones entre las zonas de disponibilidad.
¿Por qué elegir una solución unificada de alta disponibilidad todo en uno en lugar de herramientas fragmentadas?
A diferencia de las soluciones “bolt-on” que combinan productos separados para la agrupación en clúster, SafeKit integra IP virtual, equilibrio de carga de red, conmutación por error automática, failback automático y replicación de archivos en tiempo real síncrona en un solo motor.
Esto elimina el riesgo de “castillo de naipes” en el que las actualizaciones rompen los frágiles vínculos entre herramientas dispares, proporciona un único punto de responsabilidad para toda la pila de HA y reduce el error humano al proporcionar una única interfaz para la HA de aplicación Azure aplicación.
¿Es posible configurar un clúster farm Azure Farm sin conocimientos de clústeres?
Sí. Este artículo explica cómo implementar rápidamente un clúster farm Azure sin necesidad de conocimientos especializados y complejos sobre clústeres. Al utilizar las comprobaciones de estado de SafeKit para gestionar el equilibrio de carga de la red IP virtual y la supervisión y reinicio de aplicaciones de SafeKit, se obtiene una solución escalable y robusta que es significativamente más sencilla de implementar y mantener que las soluciones de clústeres NLB tradicionales.
Además de Azure, ¿qué aplicaciones y entornos puede proteger SafeKit ?
SafeKit es una solución versátil de alta disponibilidad para Windows y Linux que va mucho más allá de clúster farm Azure. Permite clústeres mirror con replicación síncrona en tiempo real y conmutación por error automática para una amplia gama de cargas de trabajo críticas, que incluyen:
- Entornos virtuales y físicos: máquinas virtuales Hyper-V o KVM completas.
- Orquestación de contenedores: entornos Docker, Podman y K3s (Kubernetes).
- Datos y servicios: directorios de archivos individuales, servicios y diversas bases de datos.
- Infraestructura en la nube: alta disponibilidad para aplicaciones en la nube.
💡 Explora la lista completa de soluciones de alta disponibilidad compatibles aquí.
¿Cómo funciona el clúster farm SafeKit con Azure?
Cómo funciona el equilibrio de carga de red (NLB) para Azure
- Implementación Multi-AZ: los nodos se distribuyen en varias zonas de disponibilidad (Multi-AZ) para garantizar la máxima resiliencia frente a las interrupciones del centro de datos.
- Redundancia activa-activa: la Azure crítica se ejecuta simultáneamente en todos los nodos del farm.
- Enrutamiento inteligente del tráfico: los usuarios se conectan a través de una dirección IP virtual gestionada por el balanceador de carga Azure.
- Supervisión del estado en tiempo real: el balanceador de carga aprovecha la URL de comprobación de estado de SafeKit. SafeKit devuelve un HTTP 200 OK cuando un nodo está en buen estado y un HTTP 404 (o tiempo de espera) en caso de error, lo que permite al balanceador de carga enrutar automáticamente el tráfico solo a los nodos operativos.
Cómo funciona la alta disponibilidad (HA) para Azure
- Comprobación avanzada de aplicaciones: SafeKit supervisa constantemente la Azure utilizando comprobadores de procesos integrados y scripts personalizables.
- Capacidades de autocorrección: en caso de un fallo de software, SafeKit intenta reiniciar automáticamente la aplicación localmente utilizando scripts de reinicio preconfigurados.
- Conmutación por error sin interrupciones: si los reinicios locales fallan, SafeKit deja de responder a las comprobaciones de estado, lo que hace que el balanceador de carga ejecute una conmutación por error inmediata a los nodos restantes en buen estado.
- Mantenimiento simplificado: cada nodo incluye un conector de consola web SafeKit, que proporciona una interfaz de “un clic” para excluir manualmente los nodos del clúster para el mantenimiento del hardware o del software.
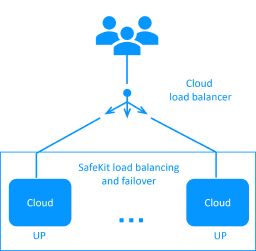
Arquitectura NLB y HA SafeKit para Azure
Cómo configurar la regla balanceador de carga: ¿la Azure es con estado o sin estado ?
La configuración del balanceador de carga depende de si la aplicación con estado o sin estado:
Configuración con estado (afinidad de sesión)
Para una Azure con estado, se requiere afinidad de sesión (persistencia). Esto garantiza que un cliente específico permanezca conectado al mismo nodo a través de múltiples sesiones TCP para mantener su contexto de aplicación. En este escenario, el balanceador de carga se configura con una regla basada en la dirección IP del cliente. En consecuencia, mientras un cliente individual está bloqueado en un nodo específico, el tráfico de diferentes clientes se distribuye entre los diversos nodos de la farm.
Configuración sin estado (sin afinidad)
Por el contrario, para una Azure sin estado, la afinidad de sesión no es necesaria. Dado que no se almacena ningún contexto local en el nodo entre sesiones, un único cliente puede distribuirse entre diferentes nodos para cada nueva sesión TCP. En este caso, la regla balanceador de carga se configura en función de la identidad de la sesión TCP. Esta configuración proporciona la distribución más eficiente del tráfico en la farm, pero solo es aplicable a los servicios diseñados sin dependencia de sesión.
¿Cómo configurar un clúster farm SafeKit en Azure?
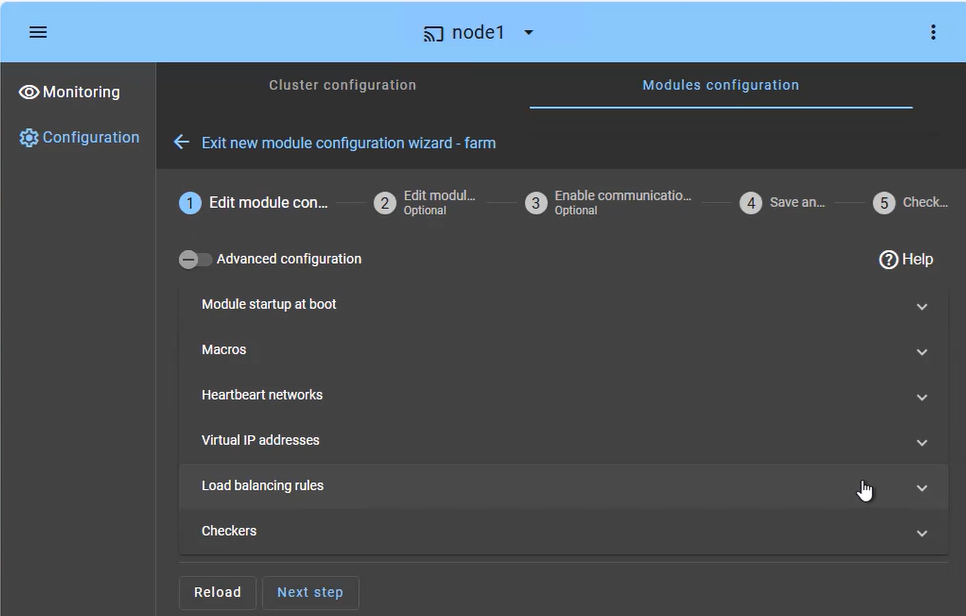
El clúster farm SafeKit está diseñado para ofrecer alta disponibilidad y escalabilidad de los servicios. La configuración se centra en distribuir el tráfico entrante entre ambos nodos simultáneamente:
- Servicios con balanceo de carga (pestaña Macros): Defina los servicios de aplicación específicos (por ejemplo, Apache, IIS, Nginx) que se mantendrán activos en todos los nodos.
- Red(es) de latidos: ruta(s) de comunicación utilizada(s) para detectar si un nodo ha abandonado la farm.
- IP virtual (VIP Farm): para la implementación local, configure la VIP directamente en la consola web SafeKit. Para la implementación en la nube, configure la IP virtual en el balanceador de carga de la nube utilizando la comprobación de estado de SafeKit.
- Reglas de equilibrio de carga: para la implementación local, configure la política de distribución del tráfico en función de la dirección IP de origen o el puerto en la consola web SafeKit. Para la implementación en la nube, configure la política en el balanceador de carga en la nube.
- Checkers: supervise el estado de la aplicación y active el reinicio automático si se detecta un error en un proceso.
¿Cómo supervisar un clúster farm SafeKit en Azure?
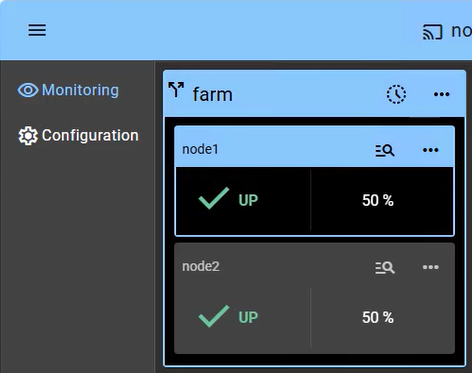
La supervisión de un clúster farm proporciona visibilidad sobre la naturaleza activa-activa de la infraestructura, donde todos los nodos contribuyen al rendimiento de la aplicación (mostrando 2 nodos en este ejemplo):
- Estado UP (50 % en 2 nodos): en una farm saludable, ambos nodos están en estado " UP " (50 %), lo que significa que ambos están recibiendo y procesando activamente las solicitudes de los clientes a través de la IP virtual compartida.
- Reequilibrio automático: si un nodo falla, la consola muestra visualmente que el nodo restante recibe el 100 % del tráfico. El retraso de la conmutación por error depende del intervalo de sondeo de la comprobación de estado del balanceador de carga de la nube.
- Inserción de nodo: cuando se reinicia un nodo reparado, pasa de " STOP " a " UP " y comienza automáticamente a recibir su parte de la carga sin intervención del administrador.
- Sin sincronización de datos: Tenga en cuenta que en un clúster farm no existe el estado de resincronización “naranja”, ya que se espera que los nodos no tengan sin estado o compartan una base de datos de backend (que puede protegerse por separado en un clúster mirror).
Más allá de los simples iconos de estado, la interfaz proporciona la gestión de nodos con un solo clic, lo que le permite detener o iniciar manualmente un nodo para el mantenimiento planificado, mientras que la IP virtual compartida redistribuye automáticamente el tráfico sin interrumpir la actividad del usuario.
Comparación: clúster farm SafeKit local frente a clúster farm SafeKit en la nube
Comparación técnica de clúster farm SafeKit: local vs. en la nube
| Característica | SafeKit local (físico/máquina virtual) | SafeKit en la nube |
|---|---|---|
| Gestión de IP virtual (VIP) | SafeKit gestiona el VIP directamente a través de ARP gratuito (GARP). | La IP virtual está alojada en un balanceador de carga en la nube (NLB). |
| Distribución del tráfico | Gestionado por el algoritmo de filtrado del núcleo SafeKit en los nodos locales. | Gestionado por el balanceador de carga la nube en función del estado de salud SafeKit. |
| Supervisión de la salud | Los latidos internos supervisan el estado del nodo. | El balanceador de carga sondea una URL de comprobación de estado SafeKit (HTTP 200/404). |
| Supervisión profunda y autocorrección | SafeKit supervisa los procesos de la aplicación y ejecuta los scripts de reinicio locales antes de realizar la conmutación por error. | SafeKit supervisa los procesos de la aplicación y deja de responder a la comprobación de estado de Cloud LB para activar la conmutación por error. |
| Mecanismo de conmutación por error | El VIP se mueve instantáneamente entre los nodos de la red local. | Balanceador de carga deja de enrutar el tráfico al nodo con errores automáticamente. |
| Requisitos de infraestructura | Red estándar de capa 2 (misma subred para VIP). | Múltiples zonas de disponibilidad (AZ) para una máxima resiliencia. |
En resumen, ya sea en las instalaciones o en la nube, SafeKit garantiza que sus aplicaciones críticas sigan siendo resilientes, escalables y fáciles de gestionar a través de una única interfaz unificada. Para los editores de software, la naturaleza puramente de software SafeKit es la mejor opción para añadir una opción de alta disponibilidad a su catálogo de productos. A diferencia de las soluciones dependientes del hardware o específicas de la nube, SafeKit es 100 % agnóstico, lo que le permite ofrecer una experiencia de alta disponibilidad consistente, independientemente de si sus clientes implementan en las instalaciones, en entornos virtualizados o en nubes públicas.
Guía en vídeo: Configuración de un clúster NLB farm SafeKit
Vídeo SafeKit: Balanceo de carga en red y gestión de IP virtual (5:03)
Este vídeo muestra una implementación local SafeKit. La configuración es muy similar a una implementación en la nube, con la principal diferencia de la configuración de la IP virtual (que se sustituye por un balanceador de carga en la nube).
Aprenda a implementar una dirección IP virtual para proporcionar un único punto de entrada para un clúster de 2 nodos. SafeKit simplifica el equilibrio de carga de la red gestionando automáticamente la IP virtual, lo que garantiza que el tráfico del cliente se distribuya entre los nodos y se redirija instantáneamente durante una conmutación por error.
Momentos destacados del vídeo
- 🎬 Arquitectura: Preparación de 2 nodos para una IP virtual compartida (0:13)
- 🎬 Configuración: Configuración del módulo farm.safe y la dirección IP virtual (2:20)
- 🎬 Validación: Prueba de conmutación por error y redirección de IP virtual en caso de fallo del servidor (2:30)
🔍 Explora SafeKit
Encuentre información sobre las características, arquitecturas, vídeos, documentación y la prueba gratuita de SafeKit.
| Recurso | Descripción | Enlace |
|---|---|---|
| Características principales | Descubra por qué SafeKit es una solución de alta disponibilidad sencilla y rentable. | Descubre las características clave |
| Casos de uso | Descubra cómo SafeKit mantiene disponibles las aplicaciones y la infraestructura críticas. | Explora los casos de uso |
| Modelo de implementación | SafeKit proporciona alta disponibilidad sin necesidad de una SAN o almacenamiento compartido. | Explore el modelo de implementación |
| Estrategias de alta disponibilidad | Compare la alta disponibilidad de las máquinas virtuales con la alta disponibilidad de las aplicaciones. | Compare las dos estrategias |
| Especificaciones técnicas | Compruebe los requisitos técnicos y las limitaciones de los clústeres de SafeKit. | Lea las especificaciones técnicas |
| Vídeos | Vea demostraciones de la configuración de SafeKit y de la conmutación por error automática. | Mira los vídeos técnicos |
| Arquitectura | Aprenda cómo el clúster mirror replica archivos en tiempo real y gestiona la conmutación por error. | Explora la arquitectura Mirror |
| Arquitectura | Descubra cómo el clúster farm equilibra el tráfico de la red y gestiona la conmutación por error. | Explora la arquitectura Farm |
| Comparación de productos | Compare SafeKit con los clústeres tradicionales de alta disponibilidad. | Compare las soluciones |
| Recursos técnicos | Encuentre la documentación técnica, descargue SafeKit y acceda a la versión de prueba gratuita. | Acceda a la documentación y a la prueba gratuita |
| Módulos de aplicación | Utilice los módulos SafeKit preconfigurados para configurar la alta disponibilidad de sus aplicaciones. | Explora los módulos de la aplicación |
