SafeKit: Software de alta disponibilidad y replicación de datos en tiempo real Docker
Cómo funciona el clúster mirror SANless SafeKit con Docker
SafeKit ofrece una solución de alta disponibilidad (HA) ligera y “justa”, diseñada para organizaciones que consideran que Kubernetes consume demasiados recursos, es demasiado complejo o está sobrediseñado para cargas de trabajo de contenedores localizadas o de computación perimetral.
SafeKit proporciona un clúster de alta disponibilidad simplificado y todo en uno de 2 nodos para Docker en Linux. Sirve como una alternativa integrada y sin interrupciones a la compleja pila de alta disponibilidad Linux “hágalo usted mismo” (DIY), eliminando la carga técnica de configurar manualmente Corosync para la pertenencia al nodo, Pacemaker para la orquestación de recursos y DRBD para la replicación a nivel de bloque.
Al utilizar la replicación síncrona en tiempo real y una dirección IP virtual conmutada automáticamente, SafeKit crea un clúster robusto sin SAN que elimina la necesidad de un costoso almacenamiento compartido. Esta arquitectura garantiza una reconexión transparente del cliente, una rápida conmutación por error automática y una garantía de cero pérdida de datos (RPO = 0) para las aplicaciones en contenedores.
- ✅ Alternativa Kubernetes: alta disponibilidad para contenedores sin la sobrecarga de la red de K8s (Ingress/Balanceadores de carga) y la orquestación.
- ✅ Arquitectura simplificada: reemplaza la pila de Corosync/Pacemaker/DRBD con un único paquete de software.
- ✅ No se requiere almacenamiento compartido: arquitectura SANless que utiliza discos locales y replicación a nivel de byte.
- ✅ Conmutación por error automática de IP virtual (VIP): garantiza la reconexión transparente del cliente durante un cambio.
- ✅ Replicación de datos síncrona: pérdida de datos cero garantizada (RPO = 0) entre nodos.
- ✅ Conmutación por error y recuperación automática: reinicio rápido de la aplicación en el nodo redundante sin necesidad de scripts manuales.
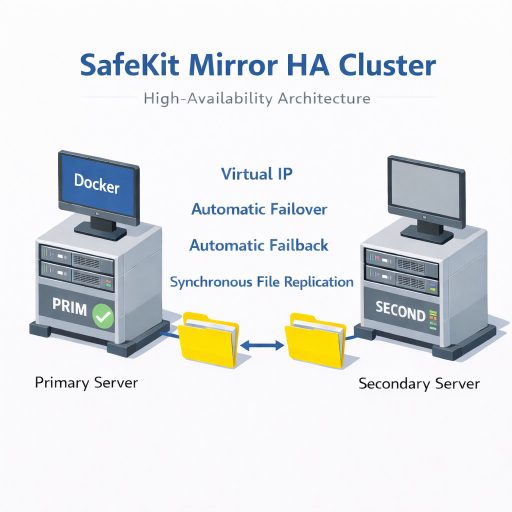
Una solución de alta disponibilidad (HA) para contenedores Docker que utiliza la arquitectura SANless de SafeKit .
⚡ Guía rápida de instalación de HA para Docker >
Índice
- ¿Cómo implementa el software SafeKit un clúster de alta disponibilidad Docker de forma sencilla?
- ¿Cómo funciona el clúster mirror SafeKit con Docker ?
- Limitaciones de alta disponibilidad SafeKit
- Comparación: clúster SANless SafeKit frente a Docker HA tradicional
- Comparación: SafeKit vs. Linux HA de código abierto (Pacemaker/Corosync/DRBD)
- Resumen de alta disponibilidad Docker
- 🔍 Explora SafeKit
¿Cómo implementa el software SafeKit un clúster de alta disponibilidad Docker de forma sencilla?
¿Cómo puedo lograr una alta disponibilidad para Docker en dos servidores?
SafeKit proporciona una solución de alta disponibilidad para Docker entre dos servidores redundantes sin necesidad de un disco compartido. El sistema funciona configurando la replicación en tiempo real de los directorios asociados a los datos persistentes de Docker. En caso de fallo, SafeKit gestiona la conmutación por error automática y reinicia los contenedores en el nodo secundario en cuestión de segundos.
¿Cómo funciona la conmutación por error automática de la red para los contenedores Docker ?
SafeKit implementa una dirección IP virtual (VIP) conmutada automáticamente. Esta VIP sirve como punto de entrada único para las aplicaciones cliente. Si el servidor principal falla, SafeKit mueve la IP virtual al servidor redundante mediante ARP gratuito. Esto garantiza que los clientes se vuelvan a conectar de forma transparente a la misma dirección IP donde se ha reiniciado la aplicación Docker.
¿Qué es un clúster “SANless” para Docker ?
Un clúster sin SAN para Docker es una arquitectura que proporciona alta disponibilidad sin necesidad de una costosa red de área de almacenamiento (SAN) o almacenamiento conectado en red (NAS). SafeKit utiliza la replicación síncrona basada en host para mirror los datos entre los discos locales de dos servidores. Esto elimina el almacenamiento compartido como un único punto de fallo y garantiza un objetivo de punto de recuperación (RPO) de cero, lo que significa que no se producen pérdidas de datos durante una conmutación por error.
¿Es posible configurar un clúster Docker sin conocimientos Kubernetes ?
Sí. Este artículo explica cómo implementar rápidamente un clúster Docker sin necesidad de conocimientos especializados en clústeres ni una compleja orquestación Kubernetes. Al utilizar los scripts de reinicio automático de SafeKit para gestionar el inicio y la detención de las aplicaciones Docker, se obtiene una solución de redundancia robusta que es mucho más sencilla de implementar y mantener que K8s.
¿En qué se diferencia la replicación SafeKit de las soluciones a nivel de bloque como DRBD para Docker ?
A diferencia de la mayoría de las soluciones sin SAN que utilizan la replicación a nivel de bloque (como DRBD), SafeKit realiza la replicación basada en host a nivel de archivo. Este enfoque es completamente transparente para la aplicación Docker porque no requiere que migre los datos a un volumen de “disco replicado” específico y recién creado. En su lugar, simplemente configure SafeKit para replicar las carpetas de aplicaciones existentes, incluso aquellas en el disco del sistema. Esto le permite implementar alta disponibilidad para Docker exactamente donde ya está instalado, sin una compleja reconfiguración del disco o cambios en la aplicación.
¿Puede SafeKit proporcionar alta disponibilidad para aplicaciones que no sean Docker ?
Sí. SafeKit es un software de alta disponibilidad genérico y muy versátil, compatible tanto con Windows como Linux. Además de Docker, SafeKit puede utilizarse para implementar la replicación en tiempo real y la conmutación por error automática para cualquier directorio de archivos, servicio o base de datos. Es compatible con una amplia gama de tecnologías, incluyendo máquinas virtuales Hyper-V y KVM, Docker, K3s y varias aplicaciones en la nube. Esto convierte SafeKit en una solución de clúster universal para proteger cargas de trabajo críticas en diversos entornos de TI sin necesidad de hardware especializado.
¿Cómo funciona el clúster mirror SafeKit con Docker ?
Paso 1. Replicación en tiempo real
El servidor 1 (PRIM) ejecuta la aplicación Docker. Los clientes están conectados a una dirección IP virtual. SafeKit replica en tiempo real las modificaciones realizadas en los archivos a través de la red.
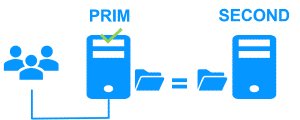
La replicación es síncrona y no se pierden datos en caso de error, a diferencia de la replicación asíncrona.
Solo tiene que configurar los nombres de los directorios que se replicarán en SafeKit. No hay requisitos previos sobre la organización del disco. Los directorios pueden estar ubicados en el disco del sistema.
Paso 2. Conmutación por error automática
Cuando el servidor 1 falla, el servidor 2 toma el control. SafeKit cambia la dirección IP virtual y reinicia la Docker automáticamente en el servidor 2.
La aplicación encuentra los archivos replicados por SafeKit actualizados en el Servidor 2. La aplicación continúa ejecutándose en el Servidor 2 modificando localmente sus archivos que ya no se replican en el Servidor 1.
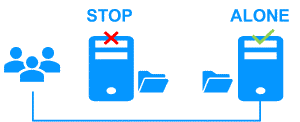
El tiempo de conmutación por error es igual al tiempo de detección de fallos (30 segundos por defecto) más el tiempo de inicio de la aplicación.
Paso 3. failback automático
La recuperación ante fallos implica reiniciar el Servidor 1 después de solucionar el problema que causó su fallo.
SafeKit resincroniza automáticamente los archivos, actualizando solo los archivos modificados en el Servidor 2 mientras el Servidor 1 estaba detenido.
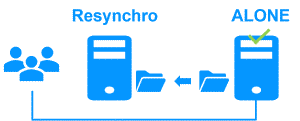
La recuperación de fallos se realiza sin interrumpir la aplicación Docker, que puede seguir ejecutándose en el Servidor 2.
Paso 4. Volver a la normalidad
Después de la reintegración, los archivos vuelven a estar en modo mirror, como en el paso 1. El sistema vuelve al modo de alta disponibilidad, con la aplicación Docker ejecutándose en el Servidor 2 y SafeKit replicando las actualizaciones de archivos en el Servidor 1.
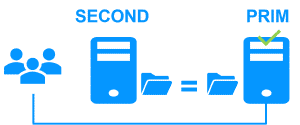
Si el administrador desea que la aplicación se ejecute en el Servidor 1, esto se puede hacer manualmente a través de la consola web en el momento apropiado, o automáticamente a través de la configuración.
¿Cómo configurar un clúster mirror SafeKit para Docker ?
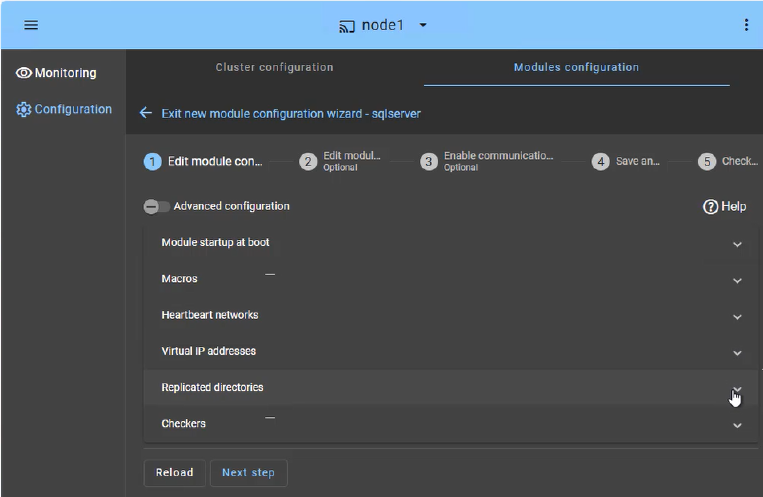
La consola web SafeKit proporciona una interfaz intuitiva para organizar la alta disponibilidad de sus aplicaciones críticas. En solo unos pasos, puede configurar un clúster mirror SafeKit para garantizar la continuidad del negocio:
- Conmutación por error de la aplicación (pestaña Macros): defina los servicios de aplicación específicos que se reiniciarán automáticamente en caso de error.
- Red(es) de latido: ruta(s) de comunicación dedicada(s) utilizada(s) por los nodos del clúster para supervisar continuamente el estado y la disponibilidad de los demás y sincronizar las decisiones de conmutación por error.
- Gestión de IP virtual: configure la IP virtual (VIP) para la reconexión transparente del cliente después de una conmutación por error.
- Replicación en tiempo real: Seleccione los directorios críticos para la replicación síncrona a nivel de byte basada en el host.
- Checkers: supervise el estado de la aplicación y active la recuperación automática si se detecta un error en un proceso.
El clúster SafeKit incluye un verificador de división de clúster dedicado para resolver problemas de aislamiento de red sin necesidad de una tercera máquina testigo o una red de latidos adicional. Obtenga más información sobre los latidos, la conmutación por error y el quórum en un clúster.
¿Cómo supervisar un clúster mirror SafeKit para Docker ?
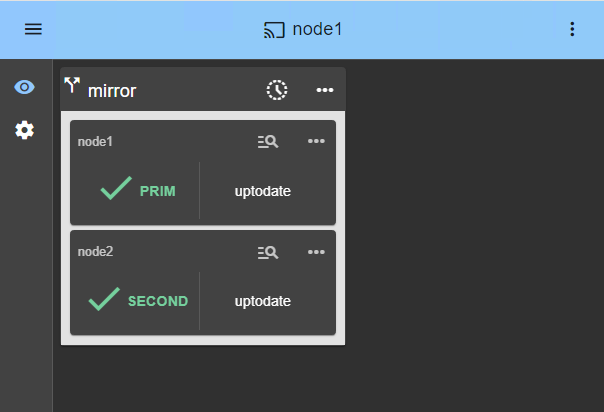
La consola de administración SafeKit ofrece una vista unificada de su infraestructura de alta disponibilidad. Permite a los administradores supervisar el estado operativo del clúster y realizar un seguimiento de la sincronización de datos en tiempo real.
Para un clúster mirror de 2 nodos, la consola muestra claramente las funciones de cada servidor:
- PRIM (primario): el nodo activo que ejecuta actualmente la aplicación y gestiona la IP virtual. Realiza escrituras en el almacenamiento local y replicación en tiempo real al nodo secundario.
- SECOND (Secundario): El nodo en espera recibe actualizaciones síncronas a nivel de byte. Está listo para asumir el control al instante si el primario falla.
- Estado ALONE: le avisa visualmente cuando el clúster se está ejecutando en un solo nodo (por ejemplo, durante el mantenimiento o después de una falla), lo que indica que la redundancia se pierde temporalmente.
- Progreso de la resincronización: cuando un nodo fallido se recupera, su estado se vuelve naranja durante la reintegración de datos en segundo plano, lo que garantiza que no haya tiempo de inactividad durante la fase de “regreso a la normalidad”.
Más allá de los simples iconos de estado, la interfaz proporciona una orquestación de conmutación por error con un solo clic, lo que le permite reasignar manualmente el rol principal para el mantenimiento planificado, al tiempo que garantiza la disponibilidad continua para la actividad del usuario.
Limitaciones de alta disponibilidad SafeKit
| Límite / Requisito | Motivo e impacto | Alternativa recomendada |
|---|---|---|
| Tamaño de la replicación: unos pocos TB | Tiempo de resincronización tras un fallo (paso 3): • Red de 1 Gb/s ≈ 3 horas/TB • Red de 10 Gb/s ≈ 1 hora/TB (dependiendo del rendimiento de escritura del disco) | • Utilizar almacenamiento compartido externo (más caro, más complejo). |
| Número de archivos: < 1 000 000 | • Rendimiento del tiempo de resincronización después de una falla (paso 3). • Tiempo necesario para comparar cada archivo entre ambos nodos. | • Coloque los numerosos archivos que se van a replicar en un disco duro virtual o en una máquina virtual. • En este caso, solo se replicarán y resincronizarán los archivos que representan el disco duro virtual o la máquina virtual. |
| Capacidad de conmutación por error: ≤ 32 máquinas virtuales | • Cada máquina virtual se ejecuta en un módulo mirror independiente. • Máximo de 32 módulos mirror que se ejecutan en el mismo clúster. | • Utilizar un almacenamiento compartido externo y otra solución de clúster de máquinas virtuales (más cara y más compleja). |
| Arquitectura de red: red LAN/VLAN entre sitios remotos | • Conmutación por error automática de la dirección IP virtual con 2 nodos en la misma subred. • Buen ancho de banda para la resincronización (paso 3). • Baja latencia para la replicación sincrónica: normalmente < 5 ms RTT; los valores más altos deben validarse con la tasa de escritura de la aplicación. | • Si los dos nodos están en subredes diferentes (común en la nube), utilice otras opciones de reenvío: un balanceador de carga, las CLI del proveedor de la nube, BGP o la redirección de DNS. • Utilice soluciones de copia de seguridad con replicación asíncrona para redes con alta latencia. |
Comparación: clúster SANless SafeKit frente a Docker HA tradicional
| Característica | HA tradicional (K8s / Almacenamiento compartido) | SafeKit (SANless Mirror) |
|---|---|---|
| Arquitectura de almacenamiento | Requiere una costosa SAN o NAS (disco compartido) | Sin recursos compartidos: utiliza solo discos locales |
| Tipo de replicación | A menudo a nivel de bloque (complejo de configurar) | Replicación de archivos a nivel de byte (transparente) |
| Consistencia de los datos | Depende de la fiabilidad del almacenamiento externo | Replicación síncrona (RPO = 0) |
| Configuración de la red | Complejo (balanceadores de carga, Ingress, etc.) | Conmutación por error automática de la IP virtual (VIP) |
| Requisito de habilidad | Experto (especialista Kubernetes /clustering) | Sencillo: no se requieren habilidades especializadas |
| Proceso de recuperación ante fallos | Resincronización manual o compleja | Resincronización automática de los datos modificados |
Comparación: SafeKit vs. Linux HA de código abierto (Pacemaker/Corosync/DRBD)
| Característica | Pila de alta disponibilidad Linux (Pacemaker + Corosync + DRBD) | SafeKit (SANless Mirror) |
|---|---|---|
| Arquitectura | Modular: requiere la gestión de más de 3 herramientas y módulos del kernel distintos. | Todo en uno: un único software integrado para la replicación y la conmutación por error. |
| Nivel de replicación | A nivel de bloque (DRBD): Replica todo el volumen de la partición o del disco. | A nivel de byte (SafeKit): replica solo los datos modificados dentro de archivos específicos. |
| Facilidad de configuración | Complejo: requiere experiencia en CLI (interfaz de línea de comandos) para programar manualmente las restricciones de ordenación (IP virtual, montajes), los scripts de recuperación de aplicaciones y las reglas de quórum/vallado. | Sencillo: consola web intuitiva y módulos de aplicación listos para usar. |
| Vallas (STONITH) | Obligatorio para evitar la corrupción: STONITH (Shoot The Other Node In The Head) requiere un hardware especializado (IPMI/iDRAC) para cortar literalmente la alimentación o reiniciar el servidor que falla. | Basado en software: resolución inteligente de la división del clúster sin necesidad de hardware adicional. |
| Proceso de recuperación ante fallos | Manual/Técnico: Riesgo de divergencia de datos o “cerebro dividido” durante la resincronización. | Automático y transparente: resincronización en segundo plano con retorno seguro en caso de error. |
| Mantenimiento | Requiere habilidades altamente especializadas para actualizar o solucionar problemas de componentes individuales. | Fácil de mantener por los administradores generales del sistema a través del panel web. |
Resumen de alta disponibilidad Docker
SafeKit proporciona un clúster de alta disponibilidad (HA) sencillo de 2 nodos para Docker, que ofrece una alternativa ligera Kubernetes para cargas de trabajo de misión crítica. Al reemplazar la compleja pila de Corosync, Pacemaker y DRBD, SafeKit elimina la necesidad de un costoso almacenamiento compartido SAN/NAS.
Mediante la replicación síncrona en tiempo real y la conmutación por error automática de IP virtual (VIP), SafeKit garantiza la pérdida cero de datos (RPO = 0) y la recuperación transparente de aplicaciones. Es la solución ideal para organizaciones que requieren una alta disponibilidad robusta y sin SAN con una configuración mínima y una sobrecarga administrativa reducida.
🔍 Explora SafeKit
Encuentre información sobre las características, arquitecturas, vídeos, documentación y la prueba gratuita de SafeKit.
| Recurso | Descripción | Enlace |
|---|---|---|
| Características principales | Descubra por qué SafeKit es una solución de alta disponibilidad sencilla y rentable. | Descubre las características clave |
| Casos de uso | Descubra cómo SafeKit mantiene disponibles las aplicaciones y la infraestructura críticas. | Explora los casos de uso |
| Modelo de implementación | SafeKit proporciona alta disponibilidad sin necesidad de una SAN o almacenamiento compartido. | Explore el modelo de implementación |
| Estrategias de alta disponibilidad | Compare la alta disponibilidad de las máquinas virtuales con la alta disponibilidad de las aplicaciones. | Compare las dos estrategias |
| Especificaciones técnicas | Compruebe los requisitos técnicos y las limitaciones de los clústeres de SafeKit. | Lea las especificaciones técnicas |
| Vídeos | Vea demostraciones de la configuración de SafeKit y de la conmutación por error automática. | Mira los vídeos técnicos |
| Arquitectura | Aprenda cómo el clúster mirror replica archivos en tiempo real y gestiona la conmutación por error. | Explora la arquitectura Mirror |
| Arquitectura | Descubra cómo el clúster farm equilibra el tráfico de la red y gestiona la conmutación por error. | Explora la arquitectura Farm |
| Comparación de productos | Compare SafeKit con los clústeres tradicionales de alta disponibilidad. | Compare las soluciones |
| Recursos técnicos | Encuentre la documentación técnica, descargue SafeKit y acceda a la versión de prueba gratuita. | Acceda a la documentación y a la prueba gratuita |
| Módulos de aplicación | Utilice los módulos SafeKit preconfigurados para configurar la alta disponibilidad de sus aplicaciones. | Explora los módulos de la aplicación |
