Microsoft Alternative à NLB pour VMware : Résolution des problèmes de multidiffusion et d’unidiffusion
Microsoft Mode multicast NLB
Comme expliqué dans la base de connaissances de VMware concernant la configuration du mode multicast d’équilibrage de charge réseau (NLB) , vous devez configurer manuellement la résolution ARP statique au niveau du commutateur ou du routeur pour chaque port connecté au cluster. Le déploiement du mode multicast NLB Microsoft dans un environnement réseau inconnu peut s’avérer complexe et ardu.
Microsoft Mode monocast NLB
En mode unicast NLB Microsoft , vous devez configurer l’hôte ESXi/ESX pour qu’il n’envoie pas de paquets RARP lorsqu’une de ses machines virtuelles est mise sous tension. C’est pourquoi NLB Microsoft ne fonctionne pas correctement en mode unicast avec VMware .
Alternative avec SafeKit
La configuration des adresses IP virtuelles SafeKit ne requiert aucune configuration réseau particulière et l’équilibrage de charge réseau est compatible avec tous les environnements. Cette caractéristique est essentielle pour le déploiement de la solution dans une infrastructure inconnue : commutateurs ou routeurs, serveurs physiques ou virtuels, etc.
Comment fonctionne le cluster SafeKit en mode farm avec Windows ?
Adresse IP virtuelle dans un cluster en mode farm
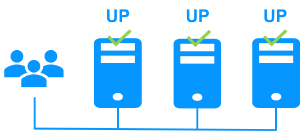
Sur la figure précédente, l’application Windows s’exécute sur les 3 serveurs (3 est un exemple, il peut y en avoir 2 ou plus). Les utilisateurs sont connectés à une adresse IP virtuelle.
L’adresse IP virtuelle est configurée localement sur chaque serveur du cluster en mode farm.
Le trafic d’entrée vers l’adresse IP virtuelle est reçu par tous les serveurs et réparti entre eux par un filtre réseau dans le noyau de chaque serveur.
SafeKit détecte les pannes matérielles et logicielles, reconfigure les filtres réseau en cas de panne et propose des vérificateurs d’applications et des scripts de récupération configurables.
Équilibrage de charge dans un filtre réseau
L’algorithme d’équilibrage de charge du réseau à l’intérieur du filtre réseau est basé sur l’identité des paquets du client (adresse IP du client, port TCP du client). En fonction de l’identité du paquet d’entrée du client, un seul filtre dans un serveur accepte le paquet ; les autres filtres dans d’autres serveurs le rejettent.
Une fois qu’un paquet est accepté par le filtre sur un serveur, seul le processeur et la mémoire de ce serveur sont utilisés par l’ Windows qui répond à la demande du client. Les messages de sortie sont envoyés directement du serveur d’applications au client.
Si un serveur tombe en panne, le protocole de pulsation de la farm reconfigure les filtres dans le cluster d’équilibrage de charge réseau pour rééquilibrer le trafic sur les serveurs disponibles restants.
Applications avec ou sans état
Avec une application Windows état, il existe une affinité de session. Le même client doit être connecté au même serveur sur plusieurs sessions TCP pour récupérer son contexte sur le serveur. Dans ce cas, la règle d’équilibrage de charge SafeKit est configurée sur l’adresse IP du client. Ainsi, le même client est toujours connecté au même serveur sur plusieurs sessions TCP. Et différents clients sont répartis sur différents serveurs de la farm.
Avec une Windows sans état, il n’y a pas d’affinité de session. Le même client peut être connecté à différents serveurs de la farm sur plusieurs sessions TCP. Aucun contexte n’est stocké localement sur un serveur d’une session à l’autre. Dans ce cas, la règle d’équilibrage de charge SafeKit est configurée sur l’identité de la session client TCP. Cette configuration est la meilleure pour distribuer les sessions entre les serveurs, mais elle nécessite un service TCP sans affinité de session.
Comment configurer un cluster SafeKit en mode farm pour Windows ?
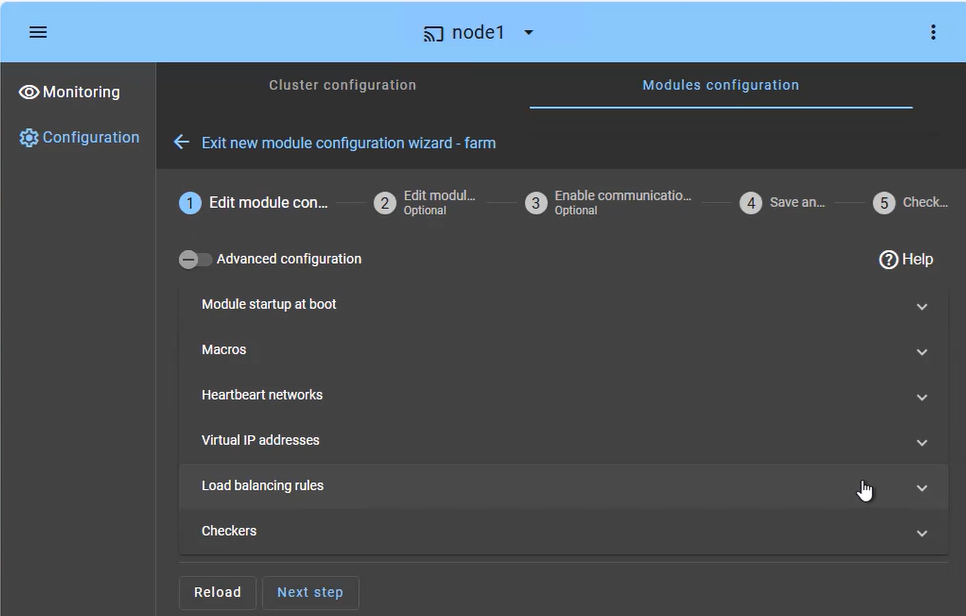
Le cluster SafeKit en mode farm est conçu pour la haute disponibilité et l’évolutivité des services. La configuration se concentre sur la distribution du trafic entrant sur les deux nœuds simultanément :
- Services à charge équilibrée (onglet Macros) : Définissez les services d’application spécifiques (par exemple, Apache, IIS, Nginx) à maintenir actifs sur tous les nœuds.
- Réseau(x) de pulsation cardiaque : Chemin(s) de communication utilisé(s) pour détecter si un nœud a quitté la farm, déclenchant une redistribution immédiate de la charge.
- IP virtuelle (VIP Farm) : Contrairement à un cluster mirror, la VIP Farm est partagée entre les nœuds à l’aide d’un algorithme de filtrage du noyau pour distribuer le trafic réseau.
- Règles d’équilibrage de charge : Définissez la politique de distribution du trafic en fonction de l’adresse IP source ou du port.
- Checkers : surveille l’état de l’application et déclenche un redémarrage automatique si une défaillance de processus est détectée.
Comment surveiller un cluster SafeKit en mode farm pour Windows ?
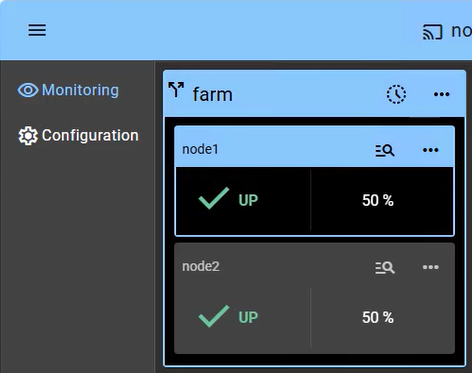
La surveillance d’un cluster en mode farm offre une visibilité sur la nature active-active de l’infrastructure, où tous les nœuds contribuent aux performances de l’application (2 nœuds sont affichés dans cet exemple) :
- État UP (50 % sur 2 nœuds) : Dans une farm saine, les deux nœuds sont à l’état « UP » (50 %), ce qui signifie qu’ils reçoivent et traitent activement les requêtes des clients via l’adresse IP virtuelle partagée.
- Rééquilibrage automatique : si un nœud tombe en panne, la console affiche visuellement le nœud restant qui prend 100 % du trafic. Il n’y a pas de délai de « basculement », car le nœud survivant est déjà actif (à l’exception d’un temps de détection de quelques secondes).
- Insertion de nœud : lorsqu’un nœud réparé est redémarré, il passe de l’état « STOP » à « UP » et commence automatiquement à recevoir sa partie de la charge sans intervention de l’administrateur.
- Aucune synchronisation des données : Notez que dans un cluster en mode farm, il n’y a pas d’état de resynchronisation « Orange », car les nœuds sont censés être sans état ou partager une base de données dorsale (qui peut être protégée séparément dans un cluster mirror).
Au-delà des simples icônes d’état, l’interface fournit une gestion des nœuds en un clic, vous permettant d’arrêter ou de démarrer manuellement un nœud pour une maintenance planifiée tandis que l’IP virtuelle partagée redistribue automatiquement le trafic sans interrompre l’activité de l’utilisateur.
🔍 Explorez SafeKit
Trouvez des informations sur les fonctionnalités, les architectures, les vidéos, la documentation et l’essai gratuit de SafeKit.
| Ressource | Description | Lien |
|---|---|---|
| Caractéristiques principales | Découvrez pourquoi SafeKit est une solution de haute disponibilité simple et économique. | Découvrez les fonctionnalités clés |
| Cas d’utilisation | Découvrez comment SafeKit assure la disponibilité des applications et des infrastructures critiques. | Explorez les cas d’utilisation |
| Modèle de déploiement | SafeKit assure une haute disponibilité sans SAN ni stockage partagé. | Explorez le modèle de déploiement |
| Stratégies de haute disponibilité | Comparez la haute disponibilité des machines virtuelles avec la haute disponibilité des applications. | Comparez les deux stratégies |
| Spécifications techniques | Consultez les exigences et les limitations techniques des clusters SafeKit. | Lisez les spécifications techniques |
| Vidéos | Regardez des démonstrations de la configuration de SafeKit et du basculement automatique. | Regardez les vidéos techniques |
| Architecture | Découvrez comment le cluster mirror réplique les fichiers en temps réel et gère le basculement. | Découvrez l’architecture Mirror |
| Architecture | Découvrez comment le cluster farm équilibre le trafic réseau et gère le basculement. | Découvrez l’architecture Farm |
| Comparaison de produits | Comparez SafeKit aux clusters de haute disponibilité. | Comparer les solutions |
| Ressources techniques | Trouvez la documentation technique, téléchargez SafeKit et accédez à la version d’essai gratuite. | Accéder à la documentation et à l’essai gratuit |
| Modules d’application | Utilisez les modules SafeKit préconfigurés pour configurer la haute disponibilité de vos applications. | Explorez les modules de l’application |
