Équilibrage de charge réseau et basculement IIS : Installez le module SafeKit iis_farm.safe
Guide d’installation rapide de haute disponibilité pour IIS
Ce guide explique comment configurer avec SafeKit un cluster farm pour IIS, avec équilibrage de charge réseau et basculement automatique.
Pour obtenir de l’aide, utilisez SafeKit AI 🤖.
1. Aperçu
- Architecture : Met en œuvre une solution farm évolutive à équilibrage de charge sur plusieurs nœuds, avec une adresse IP virtuelle.
- Haute disponibilité : Assure une surveillance automatique de l’état et un basculement transparent pour garantir la continuité du service.
2. Installation
- Logiciel : Installez le moteur SafeKit sur tous les serveurs.
- Module : Téléchargez le module d’application préconfiguré
iis_farm.safe.
3. Configuration
- Console Web : Configurez le cluster farm de IIS.
- Surveillance : Commencez à surveiller et à protéger l’application IIS.
Limitations de la haute disponibilité SafeKit
| Limite / Exigence | Raison et impact | Alternative recommandée |
|---|---|---|
| Taille de la réplication : quelques To | Temps de resynchronisation après une défaillance (étape 3) : • Réseau à 1 Gb/s ≈ 3 heures/To • Réseau 10 Gb/s ≈ 1 heure/To (selon les performances d’écriture du disque) | • Utiliser un stockage partagé externe (plus coûteux, plus complexe). |
| Nombre de fichiers : < 1 000 000 | • Performance du temps de resynchronisation après une panne (étape 3). • Temps nécessaire pour comparer chaque fichier entre les deux nœuds. | • Placez les nombreux fichiers à répliquer dans un disque dur virtuel/une machine virtuelle. • Dans ce cas, seuls les fichiers représentant le disque dur virtuel ou la machine virtuelle seront répliqués et resynchronisés. |
| Capacité de basculement : ≤ 32 machines virtuelles | • Chaque machine virtuelle s’exécute dans un module mirror indépendant. • Maximum de 32 modules mirror fonctionnant sur le même cluster. | • Utiliser un stockage partagé externe et une autre solution de clustering de machines virtuelles (plus coûteuse et plus complexe). |
| Architecture réseau : réseau LAN/VLAN entre sites distants | • Basculement automatique de l’adresse IP virtuelle avec 2 nœuds dans le même sous-réseau. • Bonne bande passante pour la resynchronisation (étape 3). • Faible latence pour la réplication synchrone : généralement < 5 ms RTT ; les valeurs plus élevées doivent être validées par rapport au taux d’écriture de l’application. | • Si les deux nœuds se trouvent dans des sous-réseaux différents (ce qui est courant dans le cloud), utilisez d’autres options de réacheminement : un équilibreur de charge, des CLI de fournisseur de cloud, BGP ou une redirection DNS. • Utilisez des solutions de sauvegarde avec réplication asynchrone pour les réseaux à latence élevée. |
Présentation de la solution SafeKit / IIS
La solution est décrite ici : 💡 SafeKit : Logiciel tout-en-un IIS équilibrage de charge et de haute disponibilité .
Installation de la solution SafeKit / IIS sur Windows ( iis_farm.safe )
Prérequis
- Vous devez installer IIS sur au moins 2 nœuds (machines virtuelles ou serveurs physiques).
Installation du package sur Windows
- Téléchargez et installez la version gratuite de SafeKit sur 2 nœuds Windows.
Remarque : la version gratuite inclut toutes les fonctionnalités de SafeKit. À la fin de la période d’essai, vous pouvez activer les clés de licence permanentes sans désinstaller le package. - Une fois l’installation du package terminée, sélectionnez Set console credentials and firewall rules now et configurez un mot de passe pour le admin utilisateur de la console SafeKit.
Définissez le même mot de passe sur tous les nœuds. - Exclure des analyses antivirus C:/safekit/ (le répertoire d’installation par défaut) et tous les dossiers répliqués que vous allez définir.
Les antivirus peuvent être confrontés à des problèmes de détection avec SafeKit en raison de son intégration étroite avec le système d’exploitation, de ses mécanismes IP virtuels, de sa réplication en temps réel et du redémarrage des services critiques.
Télécharger SafeKit (Windows) >
Installation des modules sur Windows
- Téléchargez le module iis_farm.safe. Le module est gratuit. Il contient les fichiers userconfig.xml et les scripts de redémarrage.
- Mettre iis_farm.safe sous C:/safekit/Application_Modules/generic.
Télécharger iis_farm.safe (Windows) >
Configuration étape par étape de la solution SafeKit / IIS
Prérequis
- Installez IIS sur au moins 2 nœuds.
- Pour l’équilibrage de charge sur une adresse IP virtuelle, tous les nœuds doivent être sur le même LAN ou LAN étendu (couche 2). Les réseaux routés de couche 3 nécessitent des 🛠️ répartiteurs de charge cloud.
1. Ouvrir la console SafeKit
- Sur un nœud du cluster, ouvrez un navigateur et connectez-vous à
http://localhost:9010. - Connectez-vous avec le nom d’utilisateur
adminet le mot de passe défini lors de l’installation.
Vous pouvez aussi ouvrir la console depuis un poste de travail externe au cluster.
⚠️ Utilisez un seul navigateur pour configurer les deux nœuds avec SafeKit.
ℹ️ Pour sécuriser la console web, consultez 🛠️ 11. Sécurisation du service web SafeKit dans le guide utilisateur.

2. Configurer les adresses des nœuds
- Saisissez l’adresse IP de chaque nœud. Appuyez sur la touche Tab pour vérifier la connexion et renseigner les noms des nœuds.
- Si
node1ounode2est rouge, vérifiez que le navigateur peut joindre les deux nœuds. Vérifiez le pare-feu de chaque nœud. Consultez les conseils de 🛠️ dépannage. - Cliquez sur
Save and applypour enregistrer la configuration. - Vérifiez que les deux nœuds affichent ✅
Success. - Si un nœud affiche ❌
Failure, développez son panneau ▼ et lisez les messages. Utilisez l’IA SafeKit 🤖 si vous avez besoin d’aide.
ℹ️ Pour ajouter un second réseau de heartbeat et un réseau de réplication dédié, cliquez sur le premier bouton ➕ dans LAN and nodes.
ℹ️ Cliquez sur Advanced configuration pour afficher le fichier cluster.xml. La console remplit ce fichier et le déploie sur les deux nœuds.

3. Sélectionner un module
- Dans
New module, sélectionnez le moduleiis_farm.safe.
ℹ️ Dans le bandeau bleu, 🛜 node1 est le nœud connecté à la console. Il transmet les requêtes à node2 si nécessaire.
ℹ️ Si vous avez ajouté un fichier de module xxx.safe lors de l’installation, la console le recherche dans le répertoire Application_Modules/generic/ de node1.

4. Configurer le module
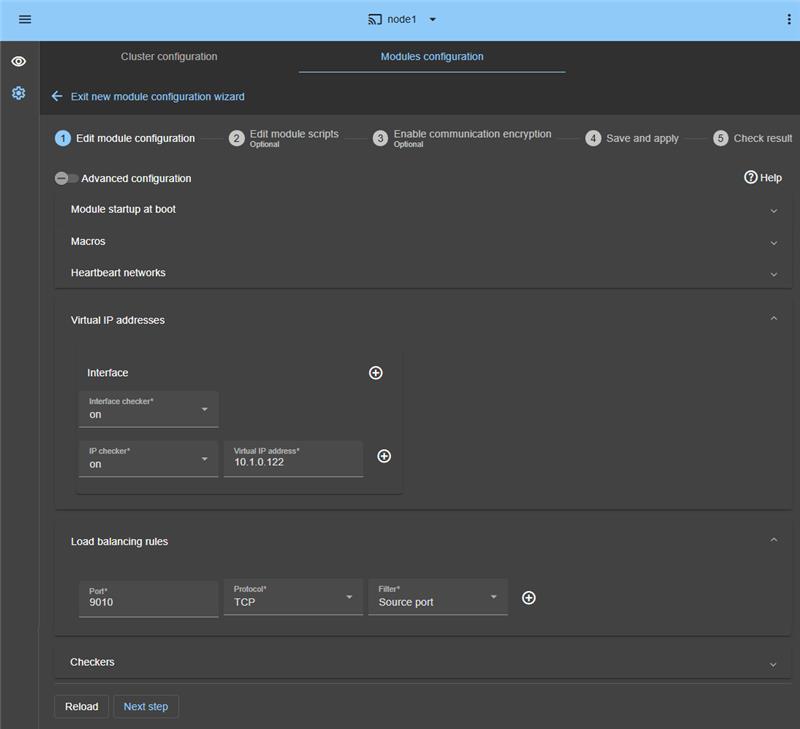
- Dans
Module startup at boot, configurez le démarrage automatique du module au démarrage du système, sans délai. - Dans
Macros/SERVICES, listez les services de l’application dans l’ordre de démarrage. Séparez les noms par des virgules. - Dans
Heartbeat networks, conservez un seul réseau de heartbeat, sauf si vous avez ajouté un LAN à l’étape 2. - Dans
Virtual IP addresses, saisissez une adresse IP virtuelle dans le même sous-réseau que les deux nœuds. - Configurez les clients de l’application pour utiliser cette adresse IP virtuelle ou son nom DNS.
- Dans
Load balancing rules, saisissez le port du service à répartir, par exemple le port TCP 9010. - Dans
Load balancing rules, sélectionnezSource addressouSource port:Source address: toutes les connexions TCP d’un même client vont vers le même nœud du cluster farm. Le contexte de session du client est ainsi conservé sur ce nœud.Source port: les connexions TCP d’un même client peuvent aller vers différents nœuds du cluster farm. Le contexte de session n’est pas partagé entre les nœuds.
- Dans
Checkers, ajoutez des contrôles si nécessaire : surveillance de processus, contrôles personnalisés, TCP, ping ou détection de split-brain. - Un processus listé dans
Monitored processes/servicesest surveillé et redémarré en cas de défaillance. Un nom de processus incorrect provoque l’arrêt du module immédiatement après son démarrage.
ℹ️ Cliquez sur Advanced configuration pour afficher le fichier userconfig.xml. La console remplit ce fichier et le déploie sur les deux nœuds avec les scripts de redémarrage.
ℹ️ Dans un déploiement cloud, le 🛠️ répartiteur de charge cloud gère l’adresse IP virtuelle et les règles d’équilibrage de charge. Ne les configurez pas dans SafeKit.
ℹ️ Lorsque vous appliquez la configuration, SafeKit définit le type de démarrage des services Windows sur Manual. Les services démarrent avec le module, et non au démarrage du système. Sous Linux, SafeKit empêche également ces services de démarrer avec le système.
5. Modifier les scripts (facultatif)
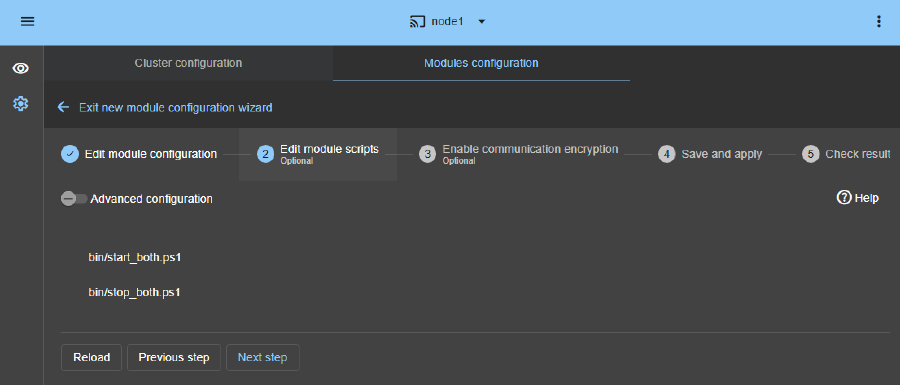
- Dans la plupart des cas, vous pouvez ignorer cette étape. Les scripts sont déjà configurés pour redémarrer les services listés à l’étape précédente.
- Cliquez sur
Next stepsi aucune modification n’est nécessaire. - Le script
start_both.ps1démarre les services dans l’ordre de la listeSERVICES. - Le script
stop_both.ps1arrête les services dans l’ordre inverse. - Le script
start_both.ps1vérifie aussi chaque service. Il arrête le module si un service ne démarre pas.
6. Chiffrement des communications (facultatif)
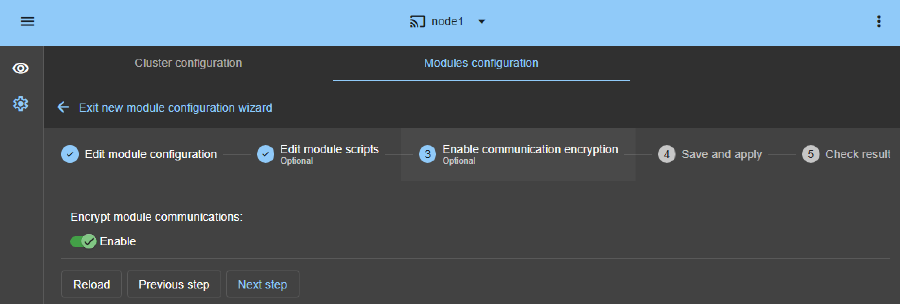
- Conservez le chiffrement des communications entre les nœuds.
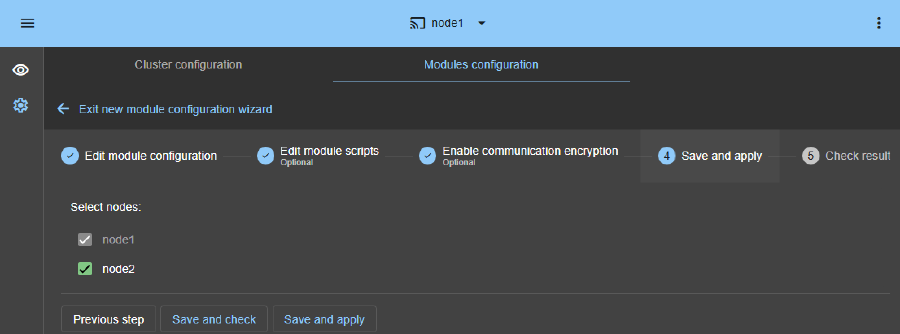
7. Enregistrer et appliquer
- Cliquez sur
Save and applypour déployer la configuration et les scripts sur les deux nœuds.
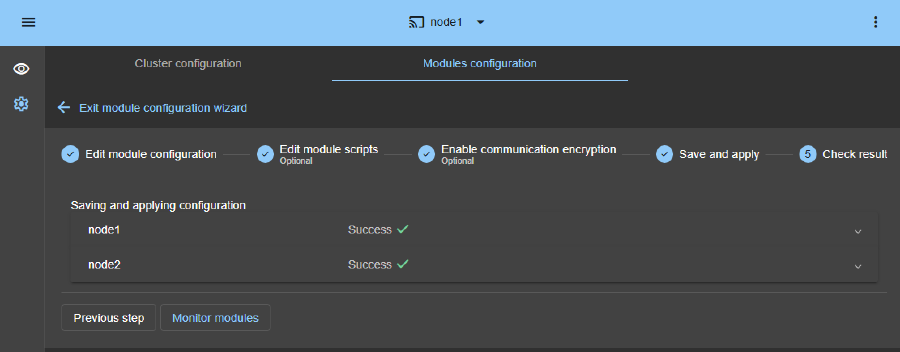
8. Vérifier le résultat de la configuration
- Vérifiez que les deux nœuds affichent ✅
Success. Cliquez ensuite surMonitor modules. - Si un nœud affiche ❌
Failure, développez son panneau ▼ et lisez les messages. Utilisez l’IA SafeKit 🤖 si vous avez besoin d’aide.
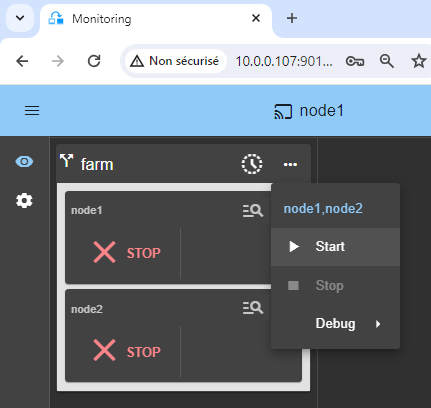
9. Démarrer le cluster farm sur les nœuds 1 et 2
- Ouvrez le menu ⋯ et sélectionnez
Startsur les deux nœuds, comme sur l’image.
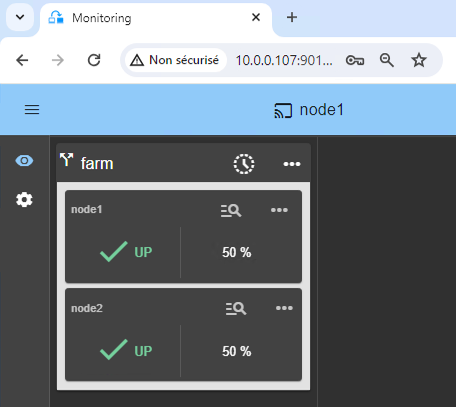
10. Attendre que les deux nœuds soient UP (vert)
Les deux nœuds doivent atteindre l'état UP (vert). Cela signifie que le script start_both a été exécuté sur les deux nœuds.
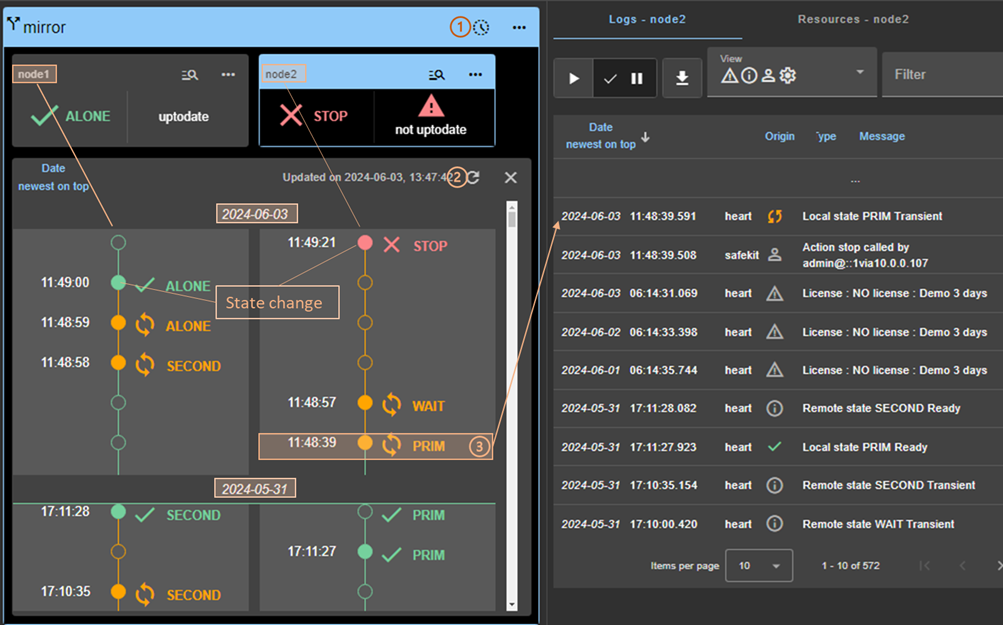
⚠️ Si un nœud n'atteint pas l'état UP (vert), ou si l'application ne démarre pas, consultez son journal du module 🖼️.
- Cliquez sur l’icône 🔍 de
node1ounode2pour ouvrir le journal du module. Recherchez les erreurs, par exemple un contrôle ayant arrêté le module. - Dans le journal, cliquez sur
start_both. Les messages du script s’affichent à droite. Recherchez les erreurs de démarrage des services. - Utilisez l’IA SafeKit 🤖 pour vous aider à comprendre les messages du journal.
ℹ️ Utilisez la 🕒 chronologie 🖼️ pour comprendre la succession des événements dans le cluster.
11. Tests
SafeKit intègre un test de mosaïque. Consultez Test de l’adresse IP virtuelle d’équilibrage de charge d’un cluster SafeKit farm.
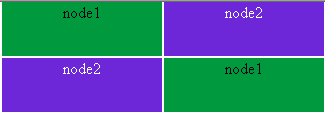
ℹ️ Consultez la formation en ligne SafeKit pour plus de détails et de vidéos.
12. Support
- Pour le support, créez un
SnapshotSafeKit par nœud. Récupérez les 2 fichiers .zip.
ℹ️ Consultez le support SafeKit pour plus d’informations.

Démonstration de la solution SafeKit farm
Vidéo SafeKit : Équilibrage de charge réseau et gestion des adresses IP virtuelles (5:03)
Dans cette vidéo, découvrez comment implémenter une adresse IP virtuelle pour fournir un point d’entrée unique pour un cluster à 2 nœuds. SafeKit simplifie l’équilibrage de charge réseau en gérant automatiquement l’IP virtuelle, garantissant que le trafic client est distribué sur les nœuds et redirigé instantanément en cas de basculement. Bien que cette démonstration utilise Apache sous Windows, la solution fonctionne de manière identique avec d’autres applications.
Chapitres
- 🎬 Architecture : Préparation de 2 nœuds pour une adresse IP virtuelle partagée (0:13)
- 🎬 Configuration : Configuration du module farm.safe et de l’adresse IP virtuelle (2:20)
- 🎬 Validation : Test de basculement et redirection d’adresse IP virtuelle en cas de panne du serveur (2:30)
Mise en œuvre étape par étape
- 🛠️ Lisez le guide sur la configuration d’un cluster farm.safe sous Windows
- 🛠️ Lisez le guide sur la configuration d’un cluster farm.safe sous Linux
🔍 Explorez SafeKit
Trouvez des informations sur les fonctionnalités, les architectures, les vidéos, la documentation et l’essai gratuit de SafeKit.
| Ressource | Description | Lien |
|---|---|---|
| Caractéristiques principales | Découvrez pourquoi SafeKit est une solution de haute disponibilité simple et économique. | Découvrez les fonctionnalités clés |
| Cas d’utilisation | Découvrez comment SafeKit assure la disponibilité des applications et des infrastructures critiques. | Explorez les cas d’utilisation |
| Modèle de déploiement | SafeKit assure une haute disponibilité sans SAN ni stockage partagé. | Explorez le modèle de déploiement |
| Stratégies de haute disponibilité | Comparez la haute disponibilité des machines virtuelles avec la haute disponibilité des applications. | Comparez les deux stratégies |
| Spécifications techniques | Consultez les exigences et les limitations techniques des clusters SafeKit. | Lisez les spécifications techniques |
| Vidéos | Regardez des démonstrations de la configuration de SafeKit et du basculement automatique. | Regardez les vidéos techniques |
| Architecture | Découvrez comment le cluster mirror réplique les fichiers en temps réel et gère le basculement. | Découvrez l’architecture Mirror |
| Architecture | Découvrez comment le cluster farm équilibre le trafic réseau et gère le basculement. | Découvrez l’architecture Farm |
| Comparaison de produits | Comparez SafeKit aux clusters de haute disponibilité. | Comparer les solutions |
| Ressources techniques | Trouvez la documentation technique, téléchargez SafeKit et accédez à la version d’essai gratuite. | Accéder à la documentation et à l’essai gratuit |
| Modules d’application | Utilisez les modules SafeKit préconfigurés pour configurer la haute disponibilité de vos applications. | Explorez les modules de l’application |