SafeKit : Logiciel tout-en-un d’équilibrage de charge et de haute disponibilité Apache
Le cluster farm SafeKit : NLB purement logiciel et basculement automatique pour Apache
Un cluster farm SafeKit pour Apache est une solution d’équilibrage de charge réseau (NLB) définie par logiciel, conçue pour les environnements d’application évolutifs. Il fournit un équilibrage de charge et un basculement intégrés directement sur les serveurs d’applications, éliminant ainsi le besoin d’équilibreurs de charge matériels dédiés, de serveurs proxy ou de configurations de multidiffusion complexes.
Quels sont les avantages d’un cluster farm SafeKit pour Apache ?
- Logiciel tout-en-un : combine l’IP virtuelle, l’équilibrage de charge et le basculement/retour automatique dans un seul progiciel.
- Pas de matériel spécial : remplace les équilibreurs de charge matériels coûteux par une solution purement logicielle pour Windows ou Linux, gérable par des administrateurs système plutôt que par des ingénieurs réseau.
- Surveillance approfondie et auto-réparation : utilise des « vérificateurs » au niveau de l’application pour surveiller des processus d’application spécifiques, détectant les pannes même si le serveur est toujours en cours d’exécution ; il déclenche ensuite un redémarrage automatique du service ou un basculement si nécessaire.
- Capacité Farm et Mirror hybride : Permet de manière unique de mélanger un cluster farm (pour l’équilibrage de charge des front-ends) avec un cluster mirror (pour la réplication synchrone des données des back-ends).
- Haute disponibilité OEM : permet aux fournisseurs de logiciels d’intégrer le clustering natif dans leurs applications, fournissant un produit « prêt pour le cluster » et uniquement logiciel sans infrastructure supplémentaire.
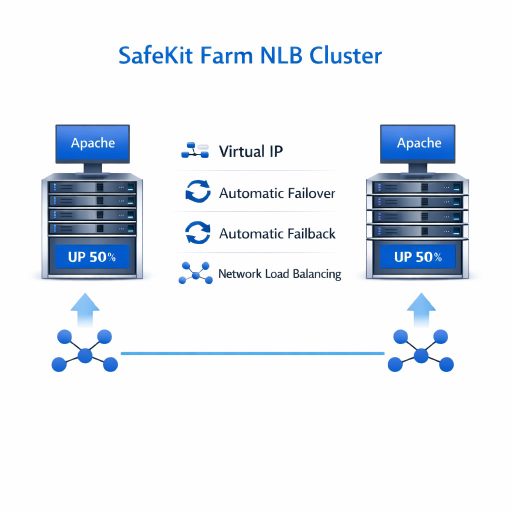
Cluster NLB farm SafeKit pour Apache
⚡ Guide d’installation rapide du cluster pour Apache >
Table des matières
- Comment le logiciel SafeKit implémente-t-il simplement un cluster d’équilibrage de charge réseau Apache (NLB) ?
- Comment le cluster farm SafeKit fonctionne-t-il avec Apache ?
- Comparaison : cluster farm SafeKit pour Apache et autres solutions de clustering NLB
- Guide vidéo : Configuration d’un cluster NLB farm SafeKit
- 🔍 Centre de navigation de haute disponibilité SafeKit
Comment le logiciel SafeKit implémente-t-il simplement un cluster d’équilibrage de charge réseau Apache (NLB) ?
Qu’est-ce que la solution SafeKit Farm NLB pour Apache ?
SafeKit fournit un équilibrage de charge réseau et une haute disponibilité à Apache sur deux serveurs ou plus.
Cet article explique comment implémenter rapidement un cluster Apache sans équilibreurs de charge matériels ni compétences spécialisées en matière de réseau.
La solution fonctionne en définissant une adresse IP virtuelle avec des règles d’équilibrage de charge, les noms des services Apache et des vérifications d’intégrité.
SafeKit permet ensuite l’équilibrage de charge du réseau et le basculement automatique pour assurer l’évolutivité et la disponibilité continue du service.
Comment SafeKit simplifie-t-il l’équilibrage de charge par rapport aux solutions matérielles ?
SafeKit simplifie la gestion en remplaçant le matériel NLB traditionnel de type « intermédiaire » par une solution purement logicielle.
Au lieu de nécessiter un appareil physique dédié, SafeKit s’exécute directement sur des serveurs d’applications Windows ou Linux standard.
Les éditeurs de logiciels peuvent fournir une haute disponibilité OEM en intégrant SafeKit directement dans leur pile d’applications. Ce partenariat permet aux éditeurs de fournir une solution autonome, « prête pour le cluster » et purement logicielle qui inclut des capacités natives d’équilibrage de charge et de basculement.
Quels sont les avantages de l’équilibrage de charge logiciel de SafeKit pour Apache ?
SafeKit remplace le matériel coûteux par une approche logicielle simplifiée qui offre :
- Haute performance : gère le trafic et l’adresse IP virtuelle (VIP) au niveau du noyau du système d’exploitation, garantissant la vitesse sans équipement réseau supplémentaire.
- Simplicité opérationnelle : Permet aux administrateurs système de gérer les clusters via une interface unifiée sans avoir besoin de certifications réseau spécialisées.
- Coût total de possession (TCO) réduit : Réduit les dépenses d’investissement (CAPEX) et les coûts de maintenance en éliminant le besoin d’équilibreurs de charge matériels dédiés.
En quoi la surveillance des applications SafeKit diffère-t-elle des vérifications d’intégrité standard du NLB ?
Contrairement au matériel NLB standard qui repose sur des pings simples et des vérifications de port, SafeKit dispose de vérificateurs intégrés au niveau de l’application. Alors qu’un équilibreur traditionnel ne confirme que si un serveur est « vivant », SafeKit surveille l’état réel des processus Apache spécifiques.
Ce suivi approfondi permet au système de détecter les états « zombie » (lorsque le serveur est en marche, mais que le logiciel a subi une panne), déclenchant des redémarrages automatiques du service ou une redirection du trafic que les solutions NLB standard ne peuvent pas effectuer.
Est-il possible de configurer un cluster Apache cluster farm sans compétences en clustering ?
Oui. Cet article explique comment implémenter rapidement un cluster farm Apache sans avoir besoin de compétences spécialisées et complexes en matière de réseau. En utilisant l’IP virtuelle de SafeKit pour gérer l’équilibrage de charge réseau de Apache, vous obtenez une solution robuste et évolutive qui est beaucoup plus simple à déployer et à maintenir que les solutions NLB traditionnelles.
Au-delà Apache, quelles applications et environnements SafeKit peut-il protéger ?
SafeKit est une solution polyvalente de haute disponibilité pour Windows et Linux. Il permet clusters mirror avec réplication synchrone en temps réel et basculement automatique pour une large gamme de charges de travail critiques, notamment :
- Environnements virtuels et physiques : Machines virtuelles Hyper-V ou KVM complètes.
- Orchestration de conteneurs : environnements Docker, Podman et K3s (Kubernetes).
- Données et services : Répertoires de fichiers individuels, services et diverses bases de données.
- Infrastructure Cloud : Haute disponibilité pour les applications Cloud.
💡 Découvrez la liste complète des solutions HA prises en charge ici.
Comment fonctionne le cluster SafeKit en mode farm avec Apache ?
Adresse IP virtuelle dans un cluster en mode farm
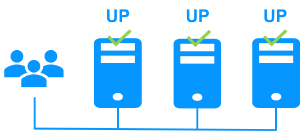
Sur la figure précédente, l’application Apache s’exécute sur les 3 serveurs (3 est un exemple, il peut y en avoir 2 ou plus). Les utilisateurs sont connectés à une adresse IP virtuelle.
L’adresse IP virtuelle est configurée localement sur chaque serveur du cluster en mode farm.
Le trafic d’entrée vers l’adresse IP virtuelle est reçu par tous les serveurs et réparti entre eux par un filtre réseau dans le noyau de chaque serveur.
SafeKit détecte les pannes matérielles et logicielles, reconfigure les filtres réseau en cas de panne et propose des vérificateurs d’applications et des scripts de récupération configurables.
Équilibrage de charge dans un filtre réseau
L’algorithme d’équilibrage de charge du réseau à l’intérieur du filtre réseau est basé sur l’identité des paquets du client (adresse IP du client, port TCP du client). En fonction de l’identité du paquet d’entrée du client, un seul filtre dans un serveur accepte le paquet ; les autres filtres dans d’autres serveurs le rejettent.
Une fois qu’un paquet est accepté par le filtre sur un serveur, seul le processeur et la mémoire de ce serveur sont utilisés par l’ Apache qui répond à la demande du client. Les messages de sortie sont envoyés directement du serveur d’applications au client.
Si un serveur tombe en panne, le protocole de pulsation de la farm reconfigure les filtres dans le cluster d’équilibrage de charge réseau pour rééquilibrer le trafic sur les serveurs disponibles restants.
Applications avec ou sans état
Avec une application Apache état, il existe une affinité de session. Le même client doit être connecté au même serveur sur plusieurs sessions TCP pour récupérer son contexte sur le serveur. Dans ce cas, la règle d’équilibrage de charge SafeKit est configurée sur l’adresse IP du client. Ainsi, le même client est toujours connecté au même serveur sur plusieurs sessions TCP. Et différents clients sont répartis sur différents serveurs de la farm.
Avec une Apache sans état, il n’y a pas d’affinité de session. Le même client peut être connecté à différents serveurs de la farm sur plusieurs sessions TCP. Aucun contexte n’est stocké localement sur un serveur d’une session à l’autre. Dans ce cas, la règle d’équilibrage de charge SafeKit est configurée sur l’identité de la session client TCP. Cette configuration est la meilleure pour distribuer les sessions entre les serveurs, mais elle nécessite un service TCP sans affinité de session.
Comment configurer un cluster SafeKit en mode farm pour Apache ?
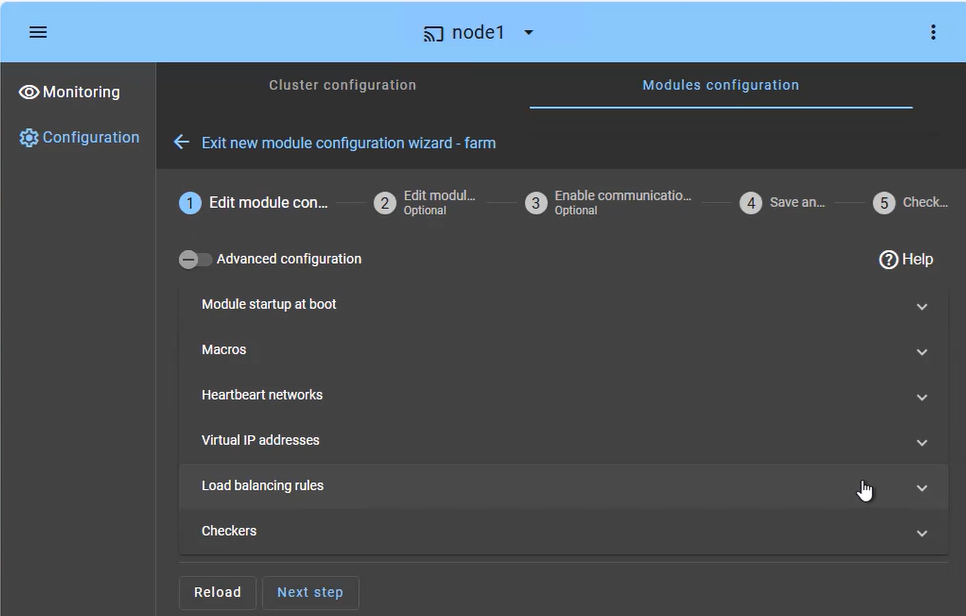
Le cluster SafeKit en mode farm est conçu pour la haute disponibilité et l’évolutivité des services. La configuration se concentre sur la distribution du trafic entrant sur les deux nœuds simultanément :
- Services à charge équilibrée (onglet Macros) : Définissez les services d’application spécifiques (par exemple, Apache, IIS, Nginx) à maintenir actifs sur tous les nœuds.
- Réseau(x) de pulsation cardiaque : Chemin(s) de communication utilisé(s) pour détecter si un nœud a quitté la farm, déclenchant une redistribution immédiate de la charge.
- IP virtuelle (VIP Farm) : Contrairement à un cluster mirror, la VIP Farm est partagée entre les nœuds à l’aide d’un algorithme de filtrage du noyau pour distribuer le trafic réseau.
- Règles d’équilibrage de charge : Définissez la politique de distribution du trafic en fonction de l’adresse IP source ou du port.
- Checkers : surveille l’état de l’application et déclenche un redémarrage automatique si une défaillance de processus est détectée.
Comment surveiller un cluster SafeKit en mode farm pour Apache ?
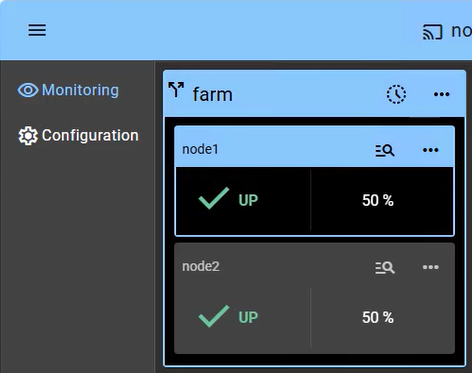
La surveillance d’un cluster en mode farm offre une visibilité sur la nature active-active de l’infrastructure, où tous les nœuds contribuent aux performances de l’application (2 nœuds sont affichés dans cet exemple) :
- État UP (50 % sur 2 nœuds) : Dans une farm saine, les deux nœuds sont à l’état « UP » (50 %), ce qui signifie qu’ils reçoivent et traitent activement les requêtes des clients via l’adresse IP virtuelle partagée.
- Rééquilibrage automatique : si un nœud tombe en panne, la console affiche visuellement le nœud restant qui prend 100 % du trafic. Il n’y a pas de délai de « basculement », car le nœud survivant est déjà actif (à l’exception d’un temps de détection de quelques secondes).
- Insertion de nœud : lorsqu’un nœud réparé est redémarré, il passe de l’état « STOP » à « UP » et commence automatiquement à recevoir sa partie de la charge sans intervention de l’administrateur.
- Aucune synchronisation des données : Notez que dans un cluster en mode farm, il n’y a pas d’état de resynchronisation « Orange », car les nœuds sont censés être sans état ou partager une base de données dorsale (qui peut être protégée séparément dans un cluster mirror).
Au-delà des simples icônes d’état, l’interface fournit une gestion des nœuds en un clic, vous permettant d’arrêter ou de démarrer manuellement un nœud pour une maintenance planifiée tandis que l’IP virtuelle partagée redistribue automatiquement le trafic sans interrompre l’activité de l’utilisateur.
Comparaison : cluster farm SafeKit pour Apache et autres solutions de clustering NLB
| Fonctionnalité | Cluster farm SafeKit (logiciel) | Équilibreurs de charge matériels |
|---|---|---|
| Architecture | Logiciel au niveau du noyau : intégration native dans les systèmes d’exploitation Windows et Linux. | Matériel propriétaire : appareils physiques dédiés. |
| Gestion | Administrateurs système : gestion via une simple console web ; aucune formation en réseau n’est requise. | Ingénieurs réseau : Nécessite des compétences spécialisées et des certifications CLI. |
| Surveillance de la santé | Vérificateurs d’applications : surveillance approfondie de processus ou de services web spécifiques. | Ping réseau : vérification de base pour savoir si le serveur ou le port est accessible. |
| Auto-guérison | Intelligence de redémarrage intégrée : redémarre automatiquement les services en échec localement. | Basculement passif : cesse simplement d’envoyer du trafic vers le nœud défaillant. |
| Infrastructure | Agnostique : fonctionne sur des instances physiques, virtuelles (VMware, Hyper-V) ou dans le cloud. | Rigide : Nécessite un câblage physique spécifique et un espace dans un rack réseau. |
| Coût (TCO) | Faibles CAPEX/OPEX : utilise les ressources serveur existantes ; pas de maintenance matérielle coûteuse. | Investissement élevé : coûts initiaux élevés, plus frais récurrents de licence et d’énergie. |
En résumé, le cluster farm SafeKit représente une évolution stratégique par rapport aux réseaux traditionnels, lourds en matériel, vers un modèle moderne de haute disponibilité défini par logiciel. En intégrant l’équilibrage de charge et l’auto-réparation directement dans les serveurs d’applications, SafeKit élimine le coût et la complexité du matériel externe d’« intermédiaire ».
Guide vidéo : Configuration d’un cluster NLB farm SafeKit
Vidéo SafeKit : Équilibrage de charge réseau et gestion des adresses IP virtuelles (5:03)
Dans cette vidéo, découvrez comment implémenter une adresse IP virtuelle pour fournir un point d’entrée unique pour un cluster à 2 nœuds. SafeKit simplifie l’équilibrage de charge réseau en gérant automatiquement l’IP virtuelle, garantissant que le trafic client est distribué sur les nœuds et redirigé instantanément en cas de basculement. Bien que cette démonstration utilise Apache sous Windows, la solution fonctionne de manière identique avec d’autres applications.
Chapitres
- 🎬 Architecture : Préparation de 2 nœuds pour une adresse IP virtuelle partagée (0:13)
- 🎬 Configuration : Configuration du module farm.safe et de l’adresse IP virtuelle (2:20)
- 🎬 Validation : Test de basculement et redirection d’adresse IP virtuelle en cas de panne du serveur (2:30)
Mise en œuvre étape par étape
- 🛠️ Lisez le guide sur la configuration d’un cluster farm.safe sous Windows
- 🛠️ Lisez le guide sur la configuration d’un cluster farm.safe sous Linux
🔍 Explorez SafeKit
Trouvez des informations sur les fonctionnalités, les architectures, les vidéos, la documentation et l’essai gratuit de SafeKit.
| Ressource | Description | Lien |
|---|---|---|
| Caractéristiques principales | Découvrez pourquoi SafeKit est une solution de haute disponibilité simple et économique. | Découvrez les fonctionnalités clés |
| Cas d’utilisation | Découvrez comment SafeKit assure la disponibilité des applications et des infrastructures critiques. | Explorez les cas d’utilisation |
| Modèle de déploiement | SafeKit assure une haute disponibilité sans SAN ni stockage partagé. | Explorez le modèle de déploiement |
| Stratégies de haute disponibilité | Comparez la haute disponibilité des machines virtuelles avec la haute disponibilité des applications. | Comparez les deux stratégies |
| Spécifications techniques | Consultez les exigences et les limitations techniques des clusters SafeKit. | Lisez les spécifications techniques |
| Vidéos | Regardez des démonstrations de la configuration de SafeKit et du basculement automatique. | Regardez les vidéos techniques |
| Architecture | Découvrez comment le cluster mirror réplique les fichiers en temps réel et gère le basculement. | Découvrez l’architecture Mirror |
| Architecture | Découvrez comment le cluster farm équilibre le trafic réseau et gère le basculement. | Découvrez l’architecture Farm |
| Comparaison de produits | Comparez SafeKit aux clusters de haute disponibilité. | Comparer les solutions |
| Ressources techniques | Trouvez la documentation technique, téléchargez SafeKit et accédez à la version d’essai gratuite. | Accéder à la documentation et à l’essai gratuit |
| Modules d’application | Utilisez les modules SafeKit préconfigurés pour configurer la haute disponibilité de vos applications. | Explorez les modules de l’application |
