Haute disponibilité indépendante du cloud : réplication synchrone et basculement SafeKit
Haute disponibilité sans partage de données SafeKit dans Cloud : éliminez les disques partagés sans aucune perte de données
Bien que les principaux fournisseurs de services cloud offrent une redondance native, ils laissent souvent un écart important entre la réplication des données et une véritable haute disponibilité. Actuellement, les utilisateurs de services cloud doivent choisir entre deux voies sous-optimales : la réplication asynchrone native, qui nécessite un basculement manuel et risque une perte de données, ou le disque partagé dans le cloud, qui ne dispose pas des mécanismes de basculement automatisés nécessaires à une continuité d’activité transparente.
SafeKit : l’alternative légère et tout-en-un aux clusters Cloud complexes
- Cluster Cloud tout-en-un à 2 nœuds : SafeKit est une solution complète offrant une capacité Multi-AZ (zone de disponibilité) native avec IP virtuelle, basculement automatique, failback automatique et réplication de fichiers synchrone en temps réel dans un seul progiciel intégré.
- Zéro perte de données (RPO = 0) : Contrairement à la réplication de machines virtuelles dans le cloud natif pour la reprise après sinistre (DR), SafeKit utilise la réplication synchrone au niveau des fichiers pour assurer l’intégrité des données des applications transactionnelles, garantissant l’absence de perte de données en cas de panne.
- Architecture sans partage : SafeKit élimine le besoin de disques partagés dans le cloud et résout les problèmes de « verrouillage de disque » qui y sont associés. Il utilise des disques locaux pour une vitesse maximale et un coût minimal. Alors que les clusters traditionnels attendent souvent que le fournisseur de cloud libère un verrou de stockage d’un nœud défaillant, SafeKit utilise des dossiers indépendants et synchronisés dans les disques locaux de chaque nœud pour assurer un basculement instantané.
- Reconfiguration d’application zéro : SafeKit effectue une réplication transparente au niveau des fichiers, vous permettant de protéger les applications et les données exactement là où elles sont installées, y compris sur le disque système, sans avoir à migrer les données vers des disques partagés dédiés dans le cloud.
- Alternative Kubernetes : SafeKit offre une haute disponibilité pour les applications héritées et conteneurisées (non conçues pour Kubernetes) sans les frais généraux opérationnels et la complexité de l’orchestration Kubernetes.
- Déploiement uniforme (sur site ou dans le cloud) : Outre la configuration de l’IP virtuelle dans un équilibreur de charge cloud, le processus de déploiement SafeKit reste identique dans les environnements sur site et cloud.
En intégrant la haute disponibilité dans une couche logicielle légère, SafeKit offre une redondance de niveau entreprise et une continuité des activités dans le cloud pour une fraction du coût des suites de clustering traditionnelles.
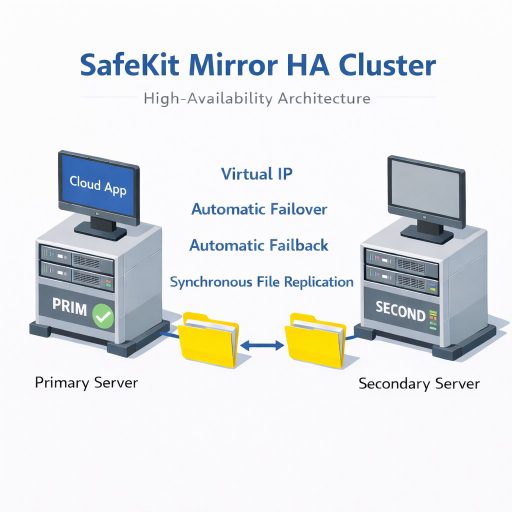
Cluster mirror SafeKit HA pour Cloud
⚡ Guide d’installation rapide cluster mirror pour Cloud >
Table des matières
- Comment le logiciel SafeKit implémente-t-il simplement un cluster de haute disponibilité Cloud sans partage de données ?
- Comment le cluster mirror SafeKit fonctionne-t-il avec Cloud ?
- Limitations de la haute disponibilité SafeKit
- Comparaison : SafeKit pour Cloud et les solutions HA/DR natives du cloud
- Guide vidéo : Configuration d’un cluster HA mirror SafeKit
- 🔍 Centre de navigation de haute disponibilité SafeKit
Comment le logiciel SafeKit implémente-t-il simplement un cluster de haute disponibilité Cloud sans partage de données ?
Qu’est-ce que la solution SafeKit Mirror HA pour Cloud ?
SafeKit apporte une haute disponibilité à Cloud entre deux machines virtuelles dans deux zones de disponibilité (AZ).
Cet article explique comment implémenter rapidement un cluster Cloud sans disques partagés dans le cloud et sans compétences spécifiques.
Le principe de la solution consiste à définir les dossiers où résident les données de l’application Cloud, ses services, une adresse IP virtuelle et les vérificateurs.
SafeKit met ensuite en œuvre la réplication en temps réel et le basculement automatique pour garantir la disponibilité continue du service.
Pourquoi choisir une solution HA unifiée tout-en-un plutôt que des outils fragmentés ?
Contrairement aux solutions « bolt-on » qui combinent des produits distincts pour la réplication et le clustering, SafeKit intègre l’IP virtuelle, le basculement automatique, failback automatique et la réplication de fichiers synchrone en temps réel dans un seul moteur.
Cela élimine le risque de « château de cartes » où les mises à jour brisent les liens fragiles entre des outils disparates, fournit un point de responsabilité unique pour l’ensemble de la pile HA et réduit les erreurs humaines en fournissant une interface unique pour Cloud HA applicative.
Comment SafeKit gère-t-il le déploiement uniforme et l’IP virtuelle du cloud ?
SafeKit est une solution indépendante du cloud, ce qui signifie que le processus de déploiement et l’architecture restent les mêmes pour les serveurs sur site et tous les principaux fournisseurs de cloud. La seule différence architecturale réside dans la façon dont l’IP virtuelle est présentée au réseau :
- Sur site : SafeKit gère le VIP directement en envoyant des paquets GARP (Gratuitous ARP) aux commutateurs locaux, déplaçant l’IP entre les nœuds instantanément.
- Dans le Cloud : Étant donné que les réseaux Cloud ne prennent pas en charge GARP, l’IP virtuelle est hébergée par un équilibreur de charge Cloud. SafeKit fournit la sonde d’intégrité pour déterminer quel nœud est le principal. Cela permet à l’équilibreur de charge de détecter le nœud actif en temps réel et d’y acheminer automatiquement le trafic, assurant ainsi un basculement transparent entre les zones de disponibilité.
Quels sont les avantages distinctifs de SafeKit pour la haute disponibilité Cloud par rapport à la concurrence ?
SafeKit se différencie des clusters Cloud traditionnels grâce à son architecture sans partage et à son déploiement simplifié. Alors que la plupart des solutions d’entreprise nécessitent une gestion complexe des disques partagés dans le cloud, SafeKit offre :
- Réplication synchrone avec zéro perte de données : SafeKit implémente une réplication 100 % synchrone, garantissant une intégrité totale des données pour les applications transactionnelles. En cas de panne, il n’y a aucune perte de données (RPO = 0). De plus, SafeKit est capable de répliquer non seulement les bases de données Cloud, mais aussi tous les autres dossiers de données (journaux, fichiers de configuration, etc.), garantissant ainsi la mise en miroir de l’environnement entier.
- Clustering simplifié à 2 nœuds : Contrairement aux clusters standard qui nécessitent souvent un « témoin » (un 3e nœud, un disque, un partage de fichiers) pour maintenir un quorum, SafeKit offre une haute disponibilité complète avec seulement deux serveurs redondants, réduisant ainsi les coûts et la complexité de l’infrastructure.
Apprenez-en davantage sur notre mécanisme de pulsation et de quorum. - Gestion unifiée : les administrateurs peuvent gérer le basculement des Cloud, la réplication des données et la surveillance via une seule console SafeKit. Cela rend la haute disponibilité accessible aux équipes sans expertise spécialisée en administration de cluster.
- Vérificateurs personnalisés : SafeKit va au-delà de la surveillance de service de base ; il offre des vérificateurs pour surveiller l’état du processus de l’application Cloud. Le système est hautement extensible, permettant l’ajout de vérificateurs personnalisés adaptés à votre environnement.
Comment SafeKit réduit-il le coût total de possession (TCO) d’ Cloud par rapport au clustering standard ?
Contrairement aux solutions traditionnelles de haute disponibilité, SafeKit est conçu pour fonctionner avec un minimum absolu de frais d’infrastructure, sans compromettre la fiabilité. Les principales économies par rapport aux clusters de basculement traditionnels comprennent :
- Coûts de disque partagé dans le cloud nuls : SafeKit utilise une architecture sans partage qui fonctionne avec des disques locaux.
- Pas besoin de l’édition Entreprise : Alors que le mécanisme de réplication de base de données natif peut nécessiter des licences Entreprise coûteuses, SafeKit n’a pas besoin de l’édition Entreprise. Il fonctionne parfaitement avec l’édition standard et même l’édition gratuite, offrant une haute disponibilité à une fraction du coût.
- Véritable efficacité à 2 nœuds : Contrairement aux clusters standard qui nécessitent souvent un « témoin » (un 3e nœud, disque ou partage de fichiers) pour maintenir un quorum, SafeKit offre une haute disponibilité complète avec seulement deux serveurs redondants.
- Pas d’abonnement forcé : SafeKit offre une licence perpétuelle. Vous êtes propriétaire de votre logiciel, ce qui vous évite le « piège de l’abonnement » et les augmentations de prix annuelles imprévisibles, courantes avec les modèles modernes basés sur le cloud ou sur abonnement.
- Faibles dépenses opérationnelles (OPEX) : En tant que solution prête à l’emploi, elle ne nécessite aucune formation spécialisée ni consultation externe coûteuse pour la maintenance, contrairement aux outils de clustering open source complexes.
- Tarification indépendante du processeur : La licence est indépendante du nombre de processeurs ou de cœurs. Avec seulement deux licences pour deux nœuds, vous pouvez protéger votre Cloud contre les pannes.
Est-il possible de configurer un cluster mirror Cloud sans compétences en clustering ?
Oui. Cet article explique comment implémenter rapidement un cluster mirror Cloud sans avoir besoin de compétences complexes en matière de clustering HA. En utilisant les scripts de basculement automatisés de SafeKit pour gérer la réplication et le redémarrage de votre Cloud, vous obtenez une solution de redondance robuste qui est beaucoup plus simple à déployer et à maintenir que les solutions de clustering traditionnelles.
Au-delà Cloud, quelles applications et environnements SafeKit peut-il protéger ?
SafeKit est une solution polyvalente de haute disponibilité pour Windows et Linux qui va bien au-delà cluster mirror Cloud. Elle permet la réplication synchrone en temps réel et le basculement automatique pour un large éventail de charges de travail critiques, notamment :
- Environnements virtuels et physiques : Machines virtuelles Hyper-V ou KVM complètes.
- Orchestration de conteneurs : environnements Docker, Podman et K3s (Kubernetes).
- Données et services : Répertoires de fichiers individuels, services et diverses bases de données.
- Infrastructure Cloud : Haute disponibilité pour les applications Cloud.
SafeKit fournit également clusters farm une répartition de charge réseau et un basculement natifs pour les applications sans état, telles que les serveurs Web.
💡 Découvrez la liste complète des solutions HA prises en charge ici.
Comment le cluster mirror SafeKit fonctionne-t-il avec Cloud ?
Étape 1. Réplication en temps réel
Le serveur 1 (PRIM) exécute l’application Cloud. Les clients sont connectés à une adresse IP virtuelle. SafeKit réplique en temps réel les modifications apportées aux fichiers via le réseau.
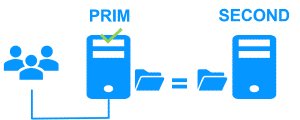
La réplication est synchrone et n’entraîne aucune perte de données en cas de défaillance, contrairement à la réplication asynchrone.
Il vous suffit de configurer les noms des répertoires à répliquer dans SafeKit. Il n’y a pas de prérequis sur l’organisation du disque. Les répertoires peuvent être situés sur le disque système.
Étape 2. Basculement automatique
Lorsque le serveur 1 tombe en panne, le serveur 2 prend le relais. SafeKit bascule l’adresse IP virtuelle et redémarre automatiquement l’application Cloud sur le serveur 2.
L’application trouve les fichiers répliqués par SafeKit à jour sur le serveur 2. L’application continue de s’exécuter sur le serveur 2 en modifiant localement ses fichiers qui ne sont plus répliqués sur le serveur 1.
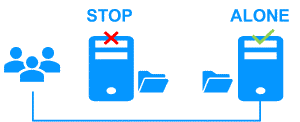
Le temps de basculement est égal au temps de détection des pannes (30 secondes par défaut) plus le temps de démarrage de l’application.
Étape 3. failback automatique
Le rétablissement après défaillance consiste à redémarrer le serveur 1 après avoir corrigé le problème qui a provoqué sa défaillance.
SafeKit resynchronise automatiquement les fichiers, en ne mettant à jour que les fichiers modifiés sur le serveur 2 pendant que le serveur 1 était arrêté.
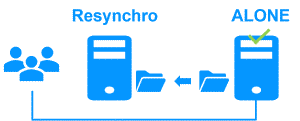
Le basculement s’effectue sans perturber l’application Cloud, qui peut continuer à s’exécuter sur le serveur 2.
Étape 4. Retour à la normale
Après la réintégration, les fichiers sont à nouveau en mode mirror, comme à l’étape 1. Le système est de nouveau en mode haute disponibilité, avec l’application Cloud s’exécutant sur le serveur 2 et SafeKit répliquant les mises à jour de fichiers sur le serveur 1.
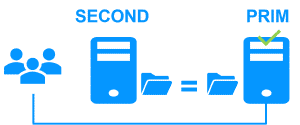
Si l’administrateur souhaite que l’application s’exécute sur le serveur 1, cela peut être fait manuellement via la console Web à un moment opportun, ou automatiquement via la configuration.
Comment configurer un cluster mirror SafeKit pour Cloud ?
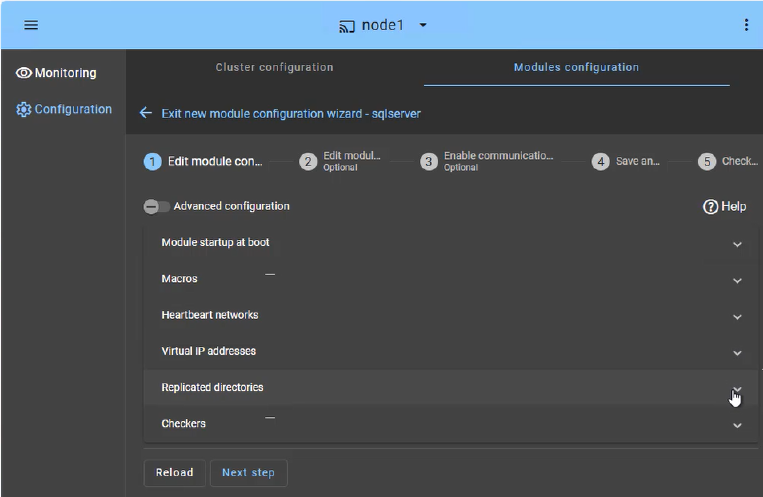
La console Web SafeKit fournit une interface intuitive pour orchestrer la haute disponibilité de vos applications critiques. En quelques étapes seulement, vous pouvez configurer un cluster mirror SafeKit pour assurer la continuité des activités :
- Basculement d’application (onglet Macros) : Définissez les services d’application spécifiques à redémarrer automatiquement en cas de défaillance.
- Réseau(x) de pulsation : Chemin(s) de communication dédié(s) utilisé(s) par les nœuds du cluster pour surveiller en permanence l’état de santé et la disponibilité de chacun et pour synchroniser les décisions de basculement.
- Gestion de l’adresse IP virtuelle : configurez l’adresse IP virtuelle (VIP) pour une reconnexion transparente du client après un basculement.
- Réplication en temps réel : sélectionnez les répertoires critiques pour la réplication synchrone au niveau de l’octet, basée sur l’hôte.
- Checkers : surveillez l’état de l’application et déclenchez une récupération automatique si une défaillance de processus est détectée.
Le cluster SafeKit inclut un vérificateur de split-brain dédié pour résoudre les problèmes d’isolement du réseau sans avoir besoin d’une troisième machine témoin ou d’un réseau de pulsation supplémentaire. En savoir plus sur la pulsation, le basculement et le quorum dans un cluster.
Comment surveiller un cluster mirror SafeKit pour Cloud ?
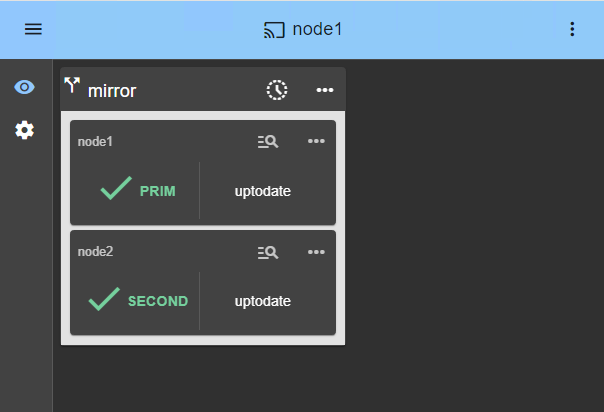
La console de gestion SafeKit offre une vue unifiée de votre infrastructure de haute disponibilité. Elle permet aux administrateurs de surveiller l’état opérationnel du cluster et de suivre la synchronisation des données en temps réel.
Pour un cluster mirror à 2 nœuds, la console affiche clairement les rôles de chaque serveur :
- PRIM (primaire) : le nœud actif exécutant actuellement l’application et gérant l’adresse IP virtuelle. Il effectue des écritures sur le stockage local et la réplication en temps réel vers le nœud secondaire.
- SECOND (Secondaire) : Le nœud de secours reçoit des mises à jour synchrones au niveau de l’octet. Il est prêt à prendre le relais instantanément en cas de défaillance du nœud principal.
- État ALONE : vous avertit visuellement lorsque le cluster s’exécute sur un seul nœud (par exemple, pendant la maintenance ou après une panne), indiquant que la redondance est temporairement perdue.
- Progression de la resynchronisation : lorsqu’un nœud défaillant se rétablit, son statut devient orange pendant la réintégration des données en arrière-plan, garantissant l’absence d’interruption pendant la phase de « retour à la normale ».
Au-delà des simples icônes d’état, l’interface fournit une orchestration de basculement en un clic, vous permettant de réaffecter manuellement le rôle principal pour la maintenance planifiée tout en assurant la disponibilité continue de l’activité des utilisateurs.
Limitations de la haute disponibilité SafeKit
| Limite / Exigence | Raison et impact | Alternative recommandée |
|---|---|---|
| Taille de la réplication : quelques To | Temps de resynchronisation après une défaillance (étape 3) : • Réseau à 1 Gb/s ≈ 3 heures/To • Réseau 10 Gb/s ≈ 1 heure/To (selon les performances d’écriture du disque) | • Utiliser un stockage partagé externe (plus coûteux, plus complexe). |
| Nombre de fichiers : < 1 000 000 | • Performance du temps de resynchronisation après une panne (étape 3). • Temps nécessaire pour comparer chaque fichier entre les deux nœuds. | • Placez les nombreux fichiers à répliquer dans un disque dur virtuel/une machine virtuelle. • Dans ce cas, seuls les fichiers représentant le disque dur virtuel ou la machine virtuelle seront répliqués et resynchronisés. |
| Capacité de basculement : ≤ 32 machines virtuelles | • Chaque machine virtuelle s’exécute dans un module mirror indépendant. • Maximum de 32 modules mirror fonctionnant sur le même cluster. | • Utiliser un stockage partagé externe et une autre solution de clustering de machines virtuelles (plus coûteuse et plus complexe). |
| Architecture réseau : réseau LAN/VLAN entre sites distants | • Basculement automatique de l’adresse IP virtuelle avec 2 nœuds dans le même sous-réseau. • Bonne bande passante pour la resynchronisation (étape 3). • Faible latence pour la réplication synchrone : généralement < 5 ms RTT ; les valeurs plus élevées doivent être validées par rapport au taux d’écriture de l’application. | • Si les deux nœuds se trouvent dans des sous-réseaux différents (ce qui est courant dans le cloud), utilisez d’autres options de réacheminement : un équilibreur de charge, des CLI de fournisseur de cloud, BGP ou une redirection DNS. • Utilisez des solutions de sauvegarde avec réplication asynchrone pour les réseaux à latence élevée. |
Comparaison : SafeKit pour Cloud et les solutions HA/DR natives du cloud
| Fonctionnalité | SafeKit pour Cloud | Disque partagé natif dans le cloud | Réplication de machines virtuelles dans le cloud natif pour la reprise après sinistre (DR) |
|---|---|---|---|
| Architecture | Sans partage : utilise des disques locaux pour une vitesse maximale et un coût minimal. | Stockage partagé : Dépend des disques gérés dans le cloud. | Niveau bloc : réplique des disques de machine virtuelle entiers vers une région passive. |
| Intégrité des données (RPO) | Zéro (RPO = 0) : réplication synchrone au niveau des fichiers. | Zéro : écriture synchrone sur un disque partagé. | Non nul : réplication asynchrone entraînant un décalage des données. |
| Logique de basculement/retour arrière | Entièrement automatique : surveillance et redémarrage intégrés. | Nécessite un outil de basculement tiers prenant en charge les disques partagés dans le cloud. | Manuel : Nécessite l’activation d’un plan de reprise après sinistre. |
| Configuration de l’application | Zéro reconfiguration : protège les applications là où elles sont actuellement installées. | Reconfiguration : les données de l’application doivent être migrées vers un disque partagé spécifique. | Aucun : capture l’intégralité du système d’exploitation et de l’application tels quels. |
| Portée de la réplication | Terminé : Dossiers de données de l’application (BD + Configuration + Journaux). | Partiel : Données stockées uniquement sur le volume partagé. | Total : réplique l’intégralité de la machine virtuelle. |
| Localisation de la VM | Multi-AZ natif : réplication synchrone entre les zones de disponibilité d’une même région. | Dépend du fournisseur : Nécessite un stockage partagé répliqué entre les zones de disponibilité. | Régional : Conçu principalement pour la réplication entre des régions géographiques éloignées. |
| Temps de déploiement | Faible : < 30 minutes (sur site ou dans le cloud). | Élevé : jours ou semaines pour la configuration du cluster. | Moyen : Nécessite la configuration de coffres et de stratégies de reprise après sinistre. |
La haute disponibilité peut-elle remplacer la réplication native des machines virtuelles dans le cloud pour la reprise après sinistre ?
Non, la haute disponibilité et les sauvegardes sont complémentaires, pas interchangeables. Alors que SafeKit assure la continuité des activités en maintenant les applications en fonctionnement lors d’une panne matérielle, il ne protège pas contre les erreurs logiques, les suppressions accidentelles ou les attaques de rançongiciels. Par exemple, comme la réplication en temps réel reflète chaque modification instantanément, une attaque de rançongiciel sur le nœud principal sera immédiatement dupliquée sur le nœud secondaire. Pour récupérer de telles cybermenaces ou suppressions accidentelles, vous avez besoin d’une solution de sauvegarde dédiée avec une politique de rétention robuste. Cela vous permet de « rembobiner » votre environnement à un état sain antérieur à la corruption.
Conclusion
En adoptant une architecture sans partage, SafeKit élimine la complexité et le coût des disques partagés gérés dans le cloud. Contrairement au clustering traditionnel, il fournit une solution indépendante de l’infrastructure qui ne nécessite aucune reconfiguration de l’application ni migration des données. Grâce à la prise en charge native de plusieurs zones de disponibilité et à un temps de déploiement de moins de 30 minutes, SafeKit garantit que votre environnement Cloud reste résilient avec une perte de données nulle (RPO = 0) et une récupération entièrement automatisée.
Guide vidéo : Configuration d’un cluster mirror SafeKit HA
Vidéo SafeKit : Clustering au niveau de l’application (8:47)
Dans cette vidéo, découvrez comment SafeKit implémente un cluster HA mirror sans la complexité d’un cluster de disques partagés dans le cloud. Bien que cette démonstration utilise Microsoft SQL Server, la solution fonctionne de manière identique pour d’autres bases de données et applications. Notez que l’IP virtuelle est configurée dans cette vidéo pour une solution sur site et non pour un équilibreur de charge cloud avec sondes d’intégrité SafeKit.
Moments forts de la vidéo
- 🎬 2 nœuds avec SQL Server (0:32)
- 🎬 Configurer le cluster et le module mirror.safe (3:58)
- 🎬 Démarrer et tester la réplication, la migration et le basculement SQL en cas de panne (4:17)
🔍 Explorez SafeKit
Trouvez des informations sur les fonctionnalités, les architectures, les vidéos, la documentation et l’essai gratuit de SafeKit.
| Ressource | Description | Lien |
|---|---|---|
| Caractéristiques principales | Découvrez pourquoi SafeKit est une solution de haute disponibilité simple et économique. | Découvrez les fonctionnalités clés |
| Cas d’utilisation | Découvrez comment SafeKit assure la disponibilité des applications et des infrastructures critiques. | Explorez les cas d’utilisation |
| Modèle de déploiement | SafeKit assure une haute disponibilité sans SAN ni stockage partagé. | Explorez le modèle de déploiement |
| Stratégies de haute disponibilité | Comparez la haute disponibilité des machines virtuelles avec la haute disponibilité des applications. | Comparez les deux stratégies |
| Spécifications techniques | Consultez les exigences et les limitations techniques des clusters SafeKit. | Lisez les spécifications techniques |
| Vidéos | Regardez des démonstrations de la configuration de SafeKit et du basculement automatique. | Regardez les vidéos techniques |
| Architecture | Découvrez comment le cluster mirror réplique les fichiers en temps réel et gère le basculement. | Découvrez l’architecture Mirror |
| Architecture | Découvrez comment le cluster farm équilibre le trafic réseau et gère le basculement. | Découvrez l’architecture Farm |
| Comparaison de produits | Comparez SafeKit aux clusters de haute disponibilité. | Comparer les solutions |
| Ressources techniques | Trouvez la documentation technique, téléchargez SafeKit et accédez à la version d’essai gratuite. | Accéder à la documentation et à l’essai gratuit |
| Modules d’application | Utilisez les modules SafeKit préconfigurés pour configurer la haute disponibilité de vos applications. | Explorez les modules de l’application |
