SafeKit: software tutto-in-uno per il bilanciamento del carico di rete e l’alta disponibilità su Windows o Linux
Il cluster SafeKit Farm: NLB solo software e failover automatico per Windows/Linux
Un cluster SafeKit Farm per Windows/Linux è una soluzione software di Network Load Balancing (NLB) per ambienti applicativi scalabili. Integra bilanciamento del carico e failover direttamente sui server applicativi, senza bilanciatori hardware dedicati, server proxy o configurazioni multicast complesse.
Quali vantaggi offre un cluster SafeKit Farm per Windows/Linux?
- Software tutto-in-uno: IP virtuale, bilanciamento del carico, failover e failback automatici in un unico pacchetto.
- Nessun hardware specifico: soluzione software per Windows o Linux al posto di costosi bilanciatori hardware, gestibile dagli amministratori di sistema.
- Monitoraggio approfondito e ripristino automatico: i checker applicativi rilevano i processi bloccati anche se il server è attivo e riavviano i servizi o attivano il failover.
- Capacità ibrida Farm e Mirror: combina cluster Farm per bilanciare i front-end e cluster Mirror per la replica sincrona dei dati back-end.
- Alta disponibilità OEM: i fornitori possono integrare il clustering nativo e distribuire software pronto per il cluster senza infrastruttura aggiuntiva.
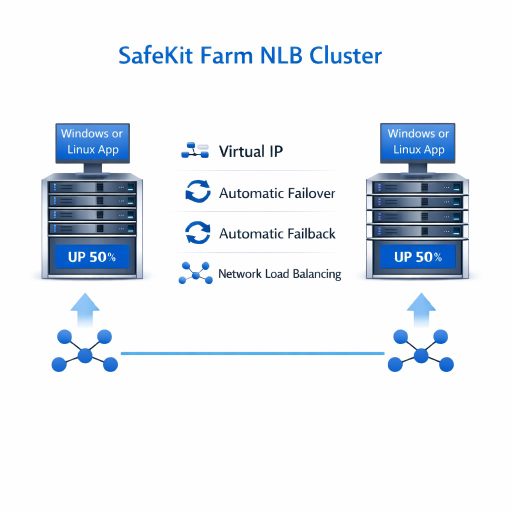
Cluster SafeKit Farm NLB per Windows/Linux
⚡ Guida rapida all’installazione di un cluster Farm per Windows/Linux >
Indice
- Come implementa SafeKit un cluster NLB per Windows/Linux?
- Come funziona il cluster SafeKit Farm con Windows/Linux?
- Confronto con altre soluzioni di clustering NLB
- Video: configurazione di un cluster SafeKit Farm NLB
- 🔍 Hub di navigazione dell’alta disponibilità SafeKit
Come implementa SafeKit un cluster NLB per Windows/Linux?
Cos’è la soluzione SafeKit Farm NLB per Windows/Linux?
SafeKit fornisce bilanciamento del carico di rete e alta disponibilità per Windows/Linux su due o più server. Configura un IP virtuale con regole di bilanciamento, i servizi di Windows/Linux e i controlli di integrità: SafeKit abilita il bilanciamento del carico di rete e il failover automatico per garantire scalabilità e disponibilità continua.
In che modo SafeKit semplifica il bilanciamento rispetto alle soluzioni hardware?
SafeKit sostituisce gli apparati NLB intermedi con una soluzione interamente software, eseguita direttamente sui server applicativi standard Windows o Linux. I fornitori possono integrare SafeKit nello stack applicativo e offrire una soluzione autonoma, pronta per il cluster.
Quali vantaggi offre il bilanciamento software?
- Prestazioni elevate: gestisce traffico e IP virtuale (VIP) a livello di kernel, senza apparati di rete aggiuntivi.
- Semplicità operativa: gli amministratori gestiscono i cluster da un’unica interfaccia, senza certificazioni di rete specialistiche.
- TCO ridotto: elimina i costi di acquisto e manutenzione dei bilanciatori hardware dedicati.
Come differisce il monitoraggio SafeKit dai controlli NLB standard?
I bilanciatori tradizionali verificano spesso soltanto ping e porte. SafeKit include checker a livello applicativo che monitorano i processi specifici di Windows/Linux. Rileva anche gli stati “zombie”, in cui il server è attivo ma il software è bloccato, e può riavviare i servizi o reindirizzare il traffico.
È possibile configurare un cluster Farm Windows/Linux senza competenze di clustering?
Sì. L’IP virtuale SafeKit gestisce il bilanciamento di rete di Windows/Linux senza configurazioni complesse. Implementa rapidamente un cluster Farm Windows/Linux.
Oltre a Windows/Linux, quali applicazioni e ambienti può proteggere SafeKit?
SafeKit offre alta disponibilità per Windows e Linux. I cluster Mirror proteggono i carichi critici con replica sincrona in tempo reale e failover automatico:
- Ambienti virtuali e fisici: macchine virtuali Hyper-V o KVM complete.
- Container: Docker, Podman e K3s (Kubernetes).
- Dati e servizi: directory, servizi e database.
- Infrastruttura cloud: applicazioni cloud.
💡 Consulta tutte le soluzioni HA supportate.
Come funziona il cluster SafeKit in modalità farm con Windows/Linux?
Indirizzo IP virtuale in un cluster in modalità farm
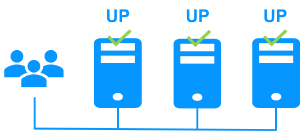
Nella figura precedente, l’applicazione Windows/Linux è in esecuzione su 3 server (3 è un esempio, possono essere 2 o più). Gli utenti sono connessi a un indirizzo IP virtuale.
L’indirizzo IP virtuale è configurato localmente su ciascun server nel cluster in modalità farm.
Il traffico in ingresso verso l’indirizzo IP virtuale viene ricevuto da tutti i server e suddiviso tra di essi da un filtro di rete all’interno del kernel di ciascun server.
SafeKit rileva i guasti hardware e software, riconfigura i filtri di rete in caso di guasto e offre checker applicativi e script di ripristino configurabili.
Bilanciamento del carico in un filtro di rete
L’algoritmo di bilanciamento del carico di rete all’interno del filtro di rete si basa sull’identità dei pacchetti client (indirizzo IP del client, porta TCP del client). A seconda dell’identità del pacchetto client in ingresso, solo un filtro in un server accetta il pacchetto; gli altri filtri negli altri server lo rifiutano.
Una o volta che un pacchetto viene accettato dal filtro su un server, solo la CPU e la memoria di questo server vengono utilizzate dall’applicazione Windows/Linux che risponde alla richiesta del client. I messaggi di uscita vengono inviati direttamente dal server applicativo al client.
Se un server si guasta, il protocollo heartbeat della farm riconfigura i filtri nel cluster di bilanciamento del carico di rete per ridistribuire il traffico sui restanti server disponibili.
Applicazioni stateful o stateless
Con un’applicazione Windows/Linux di tipo stateful, esiste un’affinità di sessione (session affinity). Lo stesso client deve essere connesso allo stesso server su più sessioni TCP per recuperare il proprio contesto sul server. In questo caso, la regola di bilanciamento del carico di SafeKit è configurata sull’indirizzo IP del client. Pertanto, lo stesso client è sempre connesso allo stesso server su più sessioni TCP, mentre client diversi vengono distribuiti su server diversi nella farm.
Con un’applicazione Windows/Linux di tipo stateless, non c’è affinità di sessione. Lo stesso client può essere connesso a server diversi nella farm su più sessioni TCP. Non viene memorizzato alcun contesto localmente su un server da una sessione all’altra. In questo caso, la regola di bilanciamento del carico di SafeKit è configurata sull’identità della sessione TCP del client. Questa configurazione è la migliore per distribuire le sessioni tra i server, ma richiede un servizio TCP senza affinità di sessione.
Come configurare un cluster SafeKit in modalità farm per Windows/Linux?
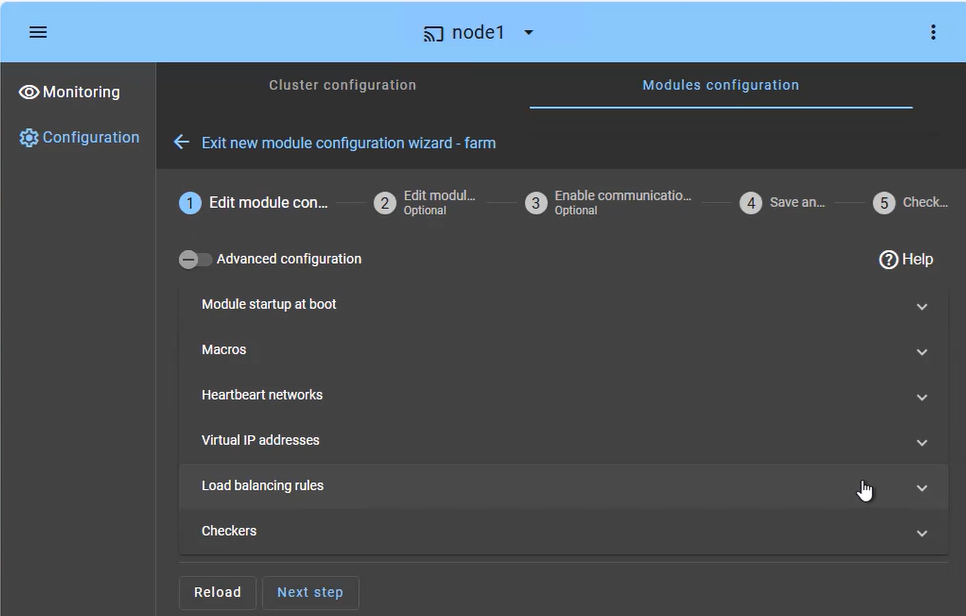
Il cluster SafeKit in modalità farm è progettato per l’alta affidabilità e la scalabilità dei servizi. La configurazione si concentra sulla distribuzione simultanea del traffico in ingresso su entrambi i nodi:
- Servizi con bilanciamento del carico (tab Macros): definire i servizi applicativi specifici (ad es. Apache, IIS, Nginx) da mantenere attivi su tutti i nodi.
- Rete/i di Heartbeat: percorso/i di comunicazione utilizzato/i per rilevare se un nodo ha lasciato la farm, attivando una ridistribuzione immediata del carico.
- IP Virtuale (Farm VIP): a differenza di un cluster mirror, il Farm VIP è condiviso tra i nodi utilizzando un algoritmo di filtraggio del kernel per distribuire il traffico di rete.
- Regole di bilanciamento del carico: definire la policy di distribuzione del traffico in base all’indirizzo IP di origine o alla porta.
- Checker: monitorare lo stato di salute dell’applicazione e attivare un riavvio automatico se viene rilevato un guasto a un processo.
Come monitorare un cluster SafeKit in modalità farm per Windows/Linux?
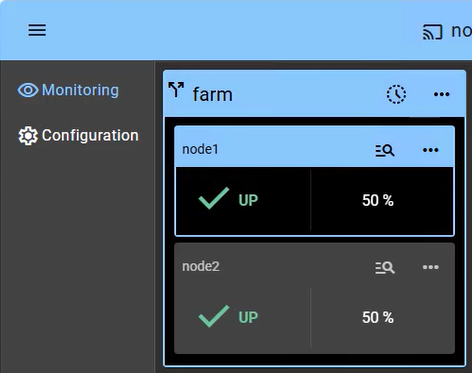
Il monitoraggio di un cluster in modalità farm offre visibilità sulla natura Active-Active dell’infrastruttura, in cui tutti i nodi contribuiscono alle prestazioni dell’applicazione (in questo esempio vengono mostrati 2 nodi):
- Stato UP (50% su 2 nodi): in una farm integra, entrambi i nodi si trovano nello stato “UP” (50%), il che significa che ricevono ed elaborano attivamente le richieste dei client tramite l’IP virtuale condiviso.
- Ribilanciamento automatico: in caso di guasto a un nodo, la console mostra visivamente il nodo rimanente che si fa carico del 100% del traffico. Non c’è alcun ritardo di “failover”, poiché il nodo superstite è già attivo (a parte un tempo di rilevamento di pochi secondi).
- Inserimento di un nodo: quando un nodo riparato viene riavviato, passa dallo stato “STOP” a “UP” e inizia automaticamente a ricevere la sua porzione di carico senza l’intervento dell’amministratore.
- Nessuna sincronizzazione dei dati: si noti che in un cluster in modalità farm non esiste uno stato di risincronizzazione “Arancione”, poiché si presuppone che i nodi siano stateless o che condividano un database di backend (che può essere protetto separatamente in un cluster mirror).
Oltre alle semplici icone di stato, l’interfaccia consente la gestione dei nodi con un solo clic, permettendo di arrestare o avviare manualmente un nodo per la manutenzione pianificata, mentre l’IP virtuale condiviso ridistribuisce automaticamente il traffico senza interrompere l’attività degli utenti.
Confronto: cluster SafeKit Farm e altre soluzioni NLB
| Funzionalità | Cluster SafeKit Farm (software) | Bilanciatori hardware |
|---|---|---|
| Architettura | Software nel kernel, integrato in Windows e Linux | Apparati fisici proprietari dedicati |
| Gestione | Amministratori di sistema tramite semplice console web | Ingegneri di rete con competenze e certificazioni CLI |
| Monitoraggio | Checker per processi applicativi e servizi web | Ping di base per verificare server o porta |
| Ripristino automatico | Riavvia localmente i servizi guasti | Failover passivo: interrompe l’invio di traffico al nodo guasto |
| Infrastruttura | Fisica, virtuale (VMware, Hyper-V) o cloud | Cablaggio specifico e spazio rack necessari |
| Costo (TCO) | CAPEX/OPEX ridotti; usa i server esistenti | Investimento iniziale, licenze ed energia elevati |
In sintesi, il cluster SafeKit Farm sostituisce le reti tradizionali ricche di hardware con un modello moderno di alta disponibilità software-defined. Bilanciamento e autoripristino sono integrati nei server applicativi, eliminando costi e complessità degli apparati esterni.
Video: configurazione di un cluster SafeKit Farm NLB
Video SafeKit: bilanciamento di rete e gestione dell’IP virtuale (5:03)
Scopri come configurare un IP virtuale come punto di accesso unico per un cluster a due nodi. SafeKit distribuisce il traffico tra i nodi e lo reindirizza immediatamente in caso di failover. La dimostrazione usa Apache su Windows, ma vale anche per altre applicazioni.
- Architettura: preparare due nodi per un IP virtuale condiviso (0:13)
- Configurazione: impostare il modulo farm.safe e l’IP virtuale (2:20)
- Verifica: testare failover e reindirizzamento dell’IP in caso di guasto (2:30)
- Guida alla configurazione di un cluster Farm su Windows
- Guida alla configurazione di un cluster Farm su Linux
🔍 Hub di Navigazione SafeKit High Availability
Esplora SafeKit: Funzionalità, video tecnici, documentazione e prova gratuita
| Tipo di Risorsa | Descrizione | Link Diretto |
|---|---|---|
| Funzionalità Chiave | Perché scegliere SafeKit per un’alta disponibilità semplice ed economica? | Perché scegliere SafeKit per l’High Availability |
| Casi d’uso | Scopri come SafeKit garantisce l’alta affidabilità delle infrastrutture critiche | Vedi tutti i casi d’uso (Software OEM, Server Edge, SCADA e altro) |
| Modello di Distribuzione | HA SANless All-in-One: Clustering Software Shared-Nothing | Scopri SafeKit All-in-One SANless HA |
| Strategie HA | SafeKit: Alta disponibilità a livello di Infrastruttura (VM) vs. Applicazione | SafeKit HA e ridondanza: Livello VM vs. Applicativo |
| Specifiche Tecniche | Limitazioni tecniche per il Clustering SafeKit | Limitazioni SafeKit High Availability |
| Video | SafeKit: Demo di configurazione e failover in Alta Disponibilità | Tutorial Failover SafeKit |
| Architettura | Come funziona il Mirror Cluster SafeKit (Replica in tempo reale e Failover) | SafeKit Mirror Cluster: Replica in tempo reale e Failover |
| Architettura | Come funziona il Farm Cluster SafeKit (Bilanciamento del carico di rete e Failover) | SafeKit Farm Cluster: Bilanciamento del carico e Failover |
| Vantaggi Competitivi | Confronto: SafeKit vs. Cluster High Availability (HA) Tradizionali | Confronto SafeKit vs. Cluster HA Tradizionali |
| Risorse Tecniche | SafeKit High Availability: Documentazione, Download e Prova | Prova gratuita SafeKit HA e Documentazione Tecnica |
| Soluzioni Pre-configurate | Libreria Moduli Applicativi SafeKit: Soluzioni HA pronte all’uso | Moduli Applicativi SafeKit High Availability |