---
title: "Alta disponibilità AWS con SafeKit: installare il modulo mirror.safe per il failover"
canonical: "https://safekit.eviden.com/it/quick-install/safekit-quick-installation-guide-in-aws-mirror-safe-module-for-real-time-replication-and-failover/"
description: "Implementa il modulo mirror.safe per SafeKit in AWS per abilitare la replica sincrona in tempo reale e il failover automatico su Windows e Linux. Questa guida ti illustra come configurare un cluster a 2 nodi shared-nothing per applicazioni critiche senza storage condiviso."
category: "quick-install"
lang: "it"
topics: "Guida rapida all’installazione ad alta disponibilità per AWS, Limitazioni SafeKit High Availability, Panoramica della soluzione mirror SafeKit/AWS, Installazione della soluzione mirror SafeKit/AWS su Windows e Linux (mirror.safe), Configurazione passo-passo della soluzione mirror SafeKit/AWS, Dimostrazione della soluzione mirror SafeKit"
translation: "translate_md 2026-11-08.15 | glossaire 2026-11-09.11 | Translation LLM | 31 expressions"
---
# Alta disponibilità AWS con SafeKit: installare il modulo mirror.safe per il failover {#aws-high-availability-with-safekit-install-the-mirrorsafe-module-for-failover}
## Guida rapida all’installazione ad alta disponibilità per AWS {#quick-guide}
Questa guida spiega come configurare un **cluster mirror** per AWS utilizzando SafeKit, garantendo il failover automatico e la replica sincrona senza la necessità di uno storage condiviso.
Per assistenza, puoi utilizzare [SafeKit AI 🤖](https://safekit.eviden.com/it/resources/safekit-support/).
### 1. Panoramica {#1-overview}
* **Architettura:** utilizza un sistema a due nodi (primario/secondario).
* **Protezione dei dati:** implementa la replica sincrona in tempo reale per **una perdita di dati pari a zero** (RPO = 0).
### 2. Installazione {#2-installation}
* **Software:** installare il motore SafeKit su entrambi i server.
* **Modulo:** Scarica il modulo dell’applicazione `mirror.safe` preconfigurato.
### 3. Configurazione {#3-configuration}
* **Console Web:** configurare le cartelle specifiche contenenti i file AWS.
* **Monitoraggio:** avvia il monitoraggio e la protezione dell’applicazione AWS.
## Limitazioni SafeKit High Availability {#safekit-ha-limitations}
Limite/Requisito | Motivo e impatto | Alternativa consigliata
---|---|---
Dimensioni della replica: alcuni TB | Tempo di risincronizzazione dopo un errore ([passaggio 3](https://safekit.eviden.com/it/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• Rete da 1 Gb/s ≈ 3 ore/TB
• Rete da 10 Gb/s ≈ 1 ora/TB (a seconda delle prestazioni di scrittura del disco) | • Utilizzare [un’unità di archiviazione condivisa esterna](https://safekit.eviden.com/it/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (più costosa e più complessa).
Numero di file: < 1.000.000 | • Prestazioni del tempo di risincronizzazione dopo un guasto ([passaggio 3](https://safekit.eviden.com/it/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Tempo necessario per confrontare ciascun file tra i due nodi. | • Inserire i numerosi file da replicare in un disco rigido virtuale/macchina virtuale.
• In questo caso, verranno replicati e risincronizzati solo i file che rappresentano il disco rigido virtuale/la macchina virtuale.
Capacità di failover: ≤ 32 VM | • Ogni VM viene eseguita in un modulo mirror indipendente.
• Massimo 32 moduli mirror in esecuzione sullo stesso cluster. | • Utilizzare un’unità di archiviazione esterna condivisa e un’altra soluzione di clustering per macchine virtuali (più costosa e complessa).
Architettura di rete: rete LAN/VLAN tra siti remoti | • Failover automatico [dell’indirizzo IP virtuale](https://safekit.eviden.com/it/best-practises/how-a-virtual-ip-address-works/) con 2 nodi nella stessa sottorete.
• Buona larghezza di banda per la risincronizzazione ([passaggio 3](https://safekit.eviden.com/it/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Bassa latenza per [la replica sincrona](https://safekit.eviden.com/it/best-practises/synchronous-replication-vs-asynchronous-replication/): in genere < 5 ms RTT; i valori più elevati devono essere convalidati in base alla velocità di scrittura dell’applicazione. | • Se i due nodi si trovano in sottoreti diverse (comune nel cloud), utilizzare [altre opzioni di reindirizzamento](https://safekit.eviden.com/it/best-practises/how-a-virtual-ip-address-works/#safekit-virtual-ip-implementation): un bilanciatore del carico, le CLI del provider cloud, BGP o il reindirizzamento DNS.
• Utilizzare soluzioni di backup con replica asincrona per reti ad alta latenza.
## Panoramica della soluzione mirror SafeKit/AWS {#overview-of-the-safekit--aws-mirror-solution}
La soluzione è descritta qui: **💡 [Alta disponibilità Amazon AWS: replica sincrona e failover SafeKit]()**.
## Installazione della soluzione mirror SafeKit/AWS su Windows e Linux (mirror.safe) {#installation-of-the-safekit--aws-mirror-solution-on-windows-and-linux-mirrorsafe}
### Configurazione del bilanciatore del carico Amazon AWS {#configuration-of-the-amazon-aws-load-balancer}
Il bilanciatore del carico deve essere configurato se si desidera un indirizzo IP virtuale.
Inoltre, il bilanciatore del carico deve essere configurato per inviare periodicamente pacchetti di stato ai nodi.
A tale scopo, SafeKit fornisce un controllo dello stato di salute che viene eseguito all’interno dei nodi e che
* restituisce OK quando lo stato del modulo mirror è PRIM (verde) o ALONE (verde)
* restituisce NOT FOUND in tutti gli altri stati
È necessario configurare il bilanciatore del carico Amazon AWS con:
* Protocollo HTTP
* porta 9010, la porta del server web SafeKit
* URL /var/modules/mirror/ready.txt (se mirror è il nome del modulo che verrà distribuito in seguito)
Per maggiori informazioni, consultare [la configurazione del bilanciatore del carico Amazon AWS]().
⚠️ Non configurare un indirizzo IP virtuale al passaggio 4 nella configurazione dettagliata riportata di seguito. L’indirizzo IP virtuale è già impostato nel bilanciatore del carico Amazon AWS. L’impostazione di un IP virtuale al passaggio 4 è utile solo per la configurazione on-premise.
### Configurazione della sicurezza di rete Amazon AWS {#configuration-of-the-amazon-aws-network-security}
La sicurezza della rete deve essere configurata per abilitare le comunicazioni per i seguenti protocolli e porte:
* UDP - 4800 per il servizio safeadmin (tra i nodi SafeKit)
* UDP - 8888 per l’ heartbeat del modulo (tra i nodi SafeKit)
* TCP – 5600 per il modulo di replica dei file in tempo reale (tra i nodi SafeKit)
* TCP – 9010 per il controllo dello stato del load-balancer e per la console web SafeKit in esecuzione in modalità http
* TCP – 9001 per configurare la modalità https per la console
* TCP – 9453 per la console web SafeKit in esecuzione in modalità https
### Installazione del pacchetto su Windows {#package-installation-on-windows}
* Scarica e installa la versione gratuita di SafeKit su 2 nodi Windows.
Nota: la versione gratuita include tutte le funzionalità SafeKit. Al termine del periodo di prova, è possibile attivare le chiavi di licenza permanenti senza disinstallare il pacchetto.
* Al termine dell’installazione del pacchetto, selezionare **Imposta subito le credenziali della console e le regole del firewall** e configurare una password per l’utente **admin** della console SafeKit.
**Imposta la stessa password su tutti i nodi.**
* Escludere dalla scansione antivirus **C:/safekit/** (la directory di installazione predefinita) e **tutte le cartelle replicate** che si intende definire.
Gli antivirus potrebbero incontrare difficoltà nel rilevare SafeKit a causa della sua stretta integrazione con il sistema operativo, dei meccanismi IP virtuali, della replica in tempo reale e del riavvio dei servizi critici.
Scarica SafeKit (Windows) >
### Installazione del pacchetto su Linux {#package-installation-on-linux}
* Installare la versione gratuita di SafeKit su 2 nodi Linux. Nota: la versione di prova gratuita include tutte le funzionalità SafeKit. Al termine della prova, è possibile attivare le chiavi di licenza permanenti senza disinstallare il pacchetto.
* Dopo aver scaricato il pacchetto safekit_xx.bin, eseguilo per estrarre l’rpm e lo script safekitinstall, quindi esegui lo script **safekitinstall**
* Rispondere **sì** alla configurazione automatica del firewall
* Impostare la password per la console web e per l’utente predefinito **admin**. **Impostare la stessa password su tutti i nodi.**
Scarica SafeKit (Linux) >
Nota: il modulo generico **mirror.safe** che si sta per configurare è fornito all’interno del pacchetto.
## Configurazione passo-passo della soluzione mirror SafeKit/AWS {#step-by-step-configuration-of-the-safekit--aws-mirror-solution}
### Prerequisiti {#prerequisites}
* Windows installata su 2 nodi.
* I dati totali replicati sono limitati a pochi terabyte; oltre questa soglia, il tempo di risincronizzazione diventa significativo.
* Interconnessione minima di 1 Gb/s tra i nodi (10 Gb/s consigliati per una risincronizzazione più rapida).
* Il failover IP richiede che entrambi i nodi si trovino sulla stessa LAN o LAN estesa (L2); le reti L3 instradate non sono supportate (eccetto con [i bilanciatori del carico cloud](https://safekit.eviden.com/it/resources/safekit-user-guide-82/#Cloud) 🛠️).
### 1. Avviare la console SafeKit {#1-launch-the-safekit-console}
* Avviare la console web in un browser su un nodo del cluster collegandosi a `http://localhost:9010`.
* Inserire `admin` come nome utente e la password definita durante l’installazione.
È inoltre possibile eseguire la console in un browser su una workstation esterna al cluster.
⚠️ La configurazione di SafeKit viene eseguita su entrambi i nodi da un unico browser.
ℹ️ Per proteggere la console web, consultare 🛠️ [11. Protezione del servizio web SafeKit](https://safekit.eviden.com/it/resources/safekit-user-guide-82/#https) nella Guida per l’utente.

### 2. Configurare gli indirizzi dei nodi {#2-configure-node-addresses}
* Inserisci gli indirizzi IP dei nodi, premi il `Tab key` per verificare la connettività e compila i nomi dei nodi. Se node1 o node2 sono di colore rosso, controlla la connettività del browser con entrambi i nodi e controlla il firewall su entrambi i nodi per la 🛠️ [risoluzione dei problemi](https://safekit.eviden.com/it/resources/safekit-user-guide-82/#Troubleshooting).
* Quindi, fare clic su `Save and apply` per salvare la configurazione.
* Controllare il messaggio `Success` ✅ su entrambi i nodi.
* Se si verifica un `Failure` di configurazione ❌ su un nodo, aprire il ▼ fisco di quel nodo e rivedere i messaggi. Si noti che è possibile utilizzare SafeKit AI 🤖 per assistenza.
ℹ️ Se lo desideri, puoi aggiungere una nuova `LAN and nodes` (prima ➕) per creare un secondo heartbeat e una rete di replica dedicata.
ℹ️ Se si fa clic su `Advanced configuration`, viene visualizzato il file `cluster.xml`. Questo file viene popolato automaticamente dalla console e distribuito sui nodi.

### 3. Seleziona un modulo {#3-select-a-module}
* Nel `New module`, fare clic sul modulo `mirror.safe`.
ℹ️ Nel banner blu in alto, 🛜 `node1` rappresenta il nodo di connessione della console. Questo nodo inoltra le richieste a `node2` quando necessario.
ℹ️ La console cerca `xxx.safe` nella directory `Application_Modules/generic/` sul nodo di connessione (`node1`) se hai inserito un modulo lì durante l’installazione.

### 4. Configurare il modulo {#4-configure-the-module}
* In `Module startup at boot`, scegliere un avvio automatico del modulo all’avvio senza ritardo.
* In `Macros`/`SERVICES`, inserisci i nomi dei servizi della tua applicazione, nell’ordine di avvio, separati da virgole. Consulta questo screenshot per un esempio visivo dei [servizi Milestone XProtect 🖼️](https://safekit.eviden.com/wp-content/uploads/2025/05/milestone-services.png).
* Nelle `Heartbeat networks`, è necessario disporre di una singola rete heartbeat su cui viene eseguita la replica. Se è stata aggiunta una LAN privata al passaggio 2, è possibile configurare due heartbeat con il flusso di replica sulla LAN privata.
* In `Virtual IP addresses`, inserire un indirizzo IP virtuale. Un indirizzo IP virtuale è un indirizzo IP standard nella stessa rete IP (stessa sottorete) degli indirizzi IP di entrambi i nodi.
I client dell’applicazione devono essere configurati con l’indirizzo IP virtuale (o il nome DNS associato all’indirizzo IP virtuale).
L’indirizzo IP virtuale viene commutato automaticamente in caso di guasto.
* In `Replicated directories`, impostare i percorsi delle directory da replicare. Verificare che esistano su entrambi i nodi e che contengano i dati dell’applicazione.
La replica dei dati e dei log è essenziale per un database.
È possibile creare ulteriori directory replicate in base alle esigenze.
Per un esempio visivo della [replica SQL Milestone XProtect consultare questa schermata 🖼️](https://safekit.eviden.com/wp-content/uploads/2025/05/milestone-replication.png).
* In `Checkers`, sarà possibile configurare i checker, se necessario, come il monitoraggio dei processi, i checker personalizzati, TCP, ping o i checker split-brain.
Ad esempio, se un nome di processo viene visualizzato in `Monitored processes/services`, verrà monitorato con un’azione di riavvio in caso di errore. La configurazione di un nome di processo errato farà sì che il modulo si arresti subito dopo l’avvio.
ℹ️ Se si fa clic su `Advanced configuration`, viene visualizzato il file `userconfig.xml`. Questo file viene popolato automaticamente dalla console e distribuito sui nodi con gli script di riavvio.
ℹ️ In una distribuzione cloud, non è necessario configurare un indirizzo IP virtuale in SafeKit. L’IP virtuale è gestito a livello di 🛠️ [bilanciatore del carico cloud](https://safekit.eviden.com/it/resources/safekit-user-guide-82/#Cloud).
ℹ️ Quando si applica la configurazione SafeKit, il `startup type` dei servizi viene automaticamente impostato su `Manual` nei servizi Windows. Ciò garantisce che i servizi non si avviino automaticamente all’avvio del sistema, ma vengano avviati solo quando il modulo stesso viene avviato (lo stesso vale su Linux).

### 5. Modifica gli script (facoltativo) {#5-edit-scripts-optional}
* Questo passaggio è facoltativo e può essere saltato nella maggior parte dei casi, poiché gli script di riavvio sono già preconfigurati per riavviare i servizi definiti nel passaggio precedente.
* Quindi, fai clic direttamente su `Next step`.
* `start_prim.ps1` avvia tutti i servizi nell’ordine specificato nell’elenco `SERVICES`, mentre `stop_prim.ps1` arresta tutti i servizi nell’ordine inverso.
* Inoltre, `start_prim.ps1` controlla l’avvio di ciascun servizio e arresta il modulo se un servizio non si avvia correttamente.

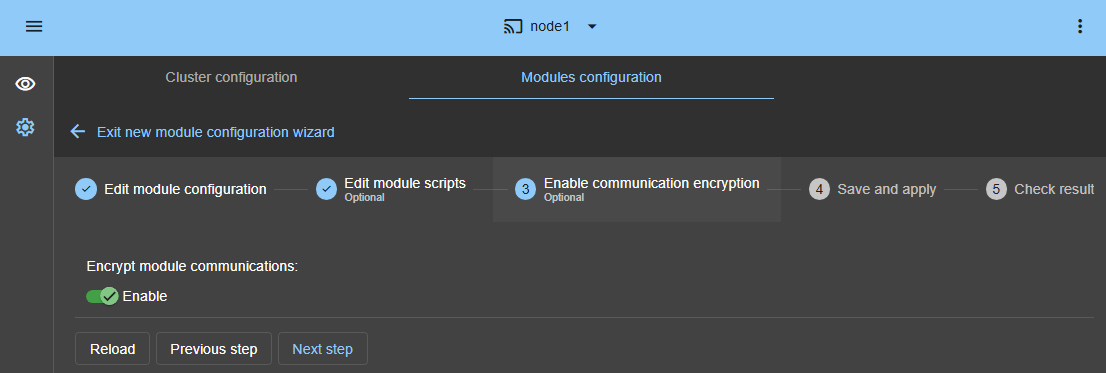
### 6. Crittografia della comunicazione (opzionale) {#6-communication-encryption-optional}
* Mantenere la crittografia della comunicazione tra i nodi.
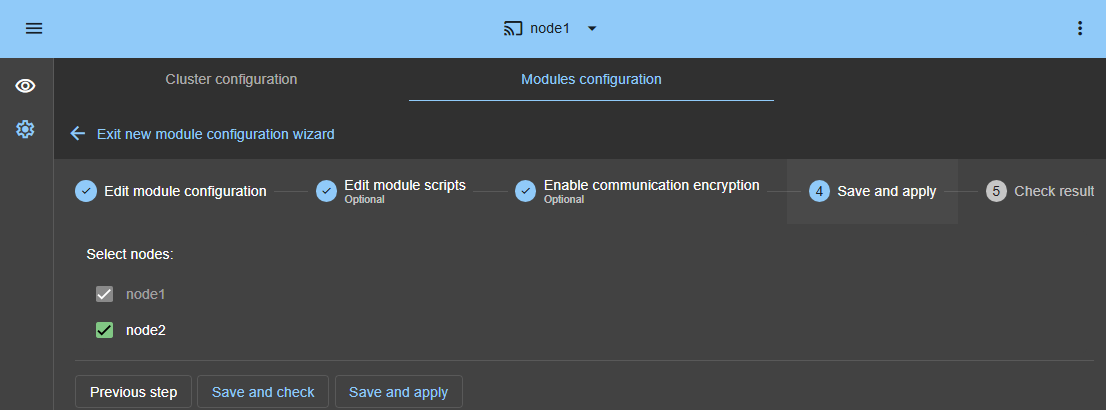
### 7. Salva e applica {#7-save-and-apply}
* `Save and apply` la configurazione e gli script su entrambi i nodi.
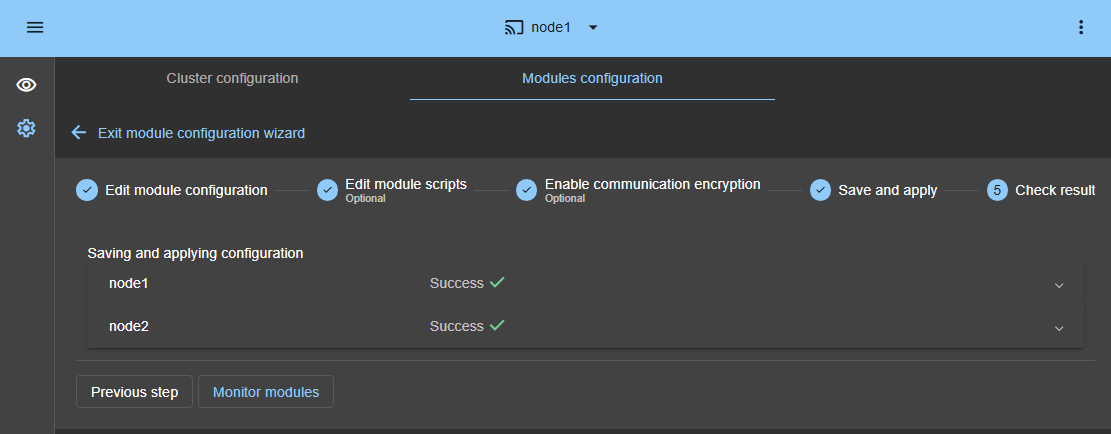
### 8. Verifica della corretta configurazione {#8-verify-successful-configuration}
* Controllare il messaggio `Success` ✅ su entrambi i nodi e fare clic su `Monitor modules`.
* Se si verifica un `Failure` di configurazione ❌ su un nodo, aprire il ▼ fisco di quel nodo e rivedere i messaggi. Si noti che è possibile utilizzare SafeKit AI 🤖 per assistenza.
⚠️ Su Linux, in questo passaggio potrebbe verificarsi un errore se le directory replicate sono punti di montaggio. 🛠️ [Per risolvere il problema, consultare SK-0030](https://github.com/FR-LES-SAFEKIT-DEV/safekit-packages/releases/download/v8.2/SafeKit_8.2_Knowledge_Base.pdf).
### 9. Avviare il nodo con i dati aggiornati {#9-start-the-node-with-up-to-date-data}
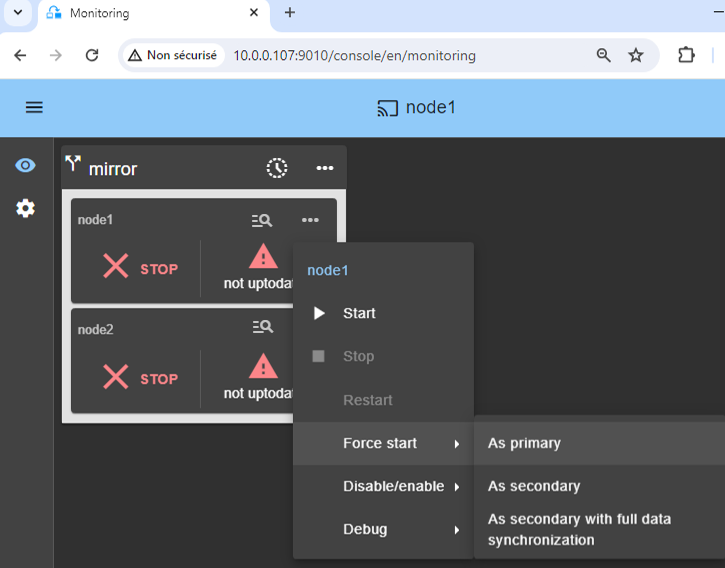
* Se il nodo 1 dispone delle directory replicate aggiornate, selezionarlo e ⋯ `Force start` ▶ `As primary`.
Quando il nodo 2 verrà avviato, tutti i dati verranno copiati dal nodo 1 al nodo 2.
⚠️ Se si effettua la scelta sbagliata, si corre il rischio di sincronizzare dati obsoleti su entrambi i nodi.
⚠️ Si presuppone inoltre che l’applicazione Windows sia arrestata sul nodo 1 in modo che SafeKit installi i meccanismi di replica e quindi avvii l’applicazione nello script `start_prim`.
⚠️ Utilizzare `Start` per gli avvii successivi: SafeKit mantiene il server più aggiornato. L’avvio `As primary` è un avvio speciale la prima volta o durante operazioni eccezionali.
### 10. Attendere la transizione a ALONE (verde) {#10-wait-for-the-transition-to-alone-green}
* Il nodo 1 dovrebbe raggiungere lo stato ALONE (verde), il che significa che l’IP virtuale è impostato e che lo script `start_prim` è stato eseguito sul nodo 1.
⚠️ Se ALONE (verde) non viene raggiunto o se l’applicazione non viene avviata, analizzare il motivo con il [log del modulo 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/24-module-log-script.png) del nodo 1.
* Fare clic sull’icona **del log** 🔍 del `node1` per aprire il log del modulo e cercare messaggi di errore, ad esempio un checker che rileva un errore e arresta il modulo.
* Fare clic su `start_prim` nel log: i messaggi di output dello script vengono visualizzati a destra e possono essere rilevati errori, ad esempio un servizio avviato in modo errato.
* Usa SafeKit AI 🤖 per ricevere assistenza con i messaggi di log.
⚠️ Se il cluster è in stato `WAIT (red) not uptodate, STOP (red) not uptodate`, arrestare il nodo WAIT e [forzarne l’avvio come primario 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/10-monitoring-mirror-stop-stop-prim.png).
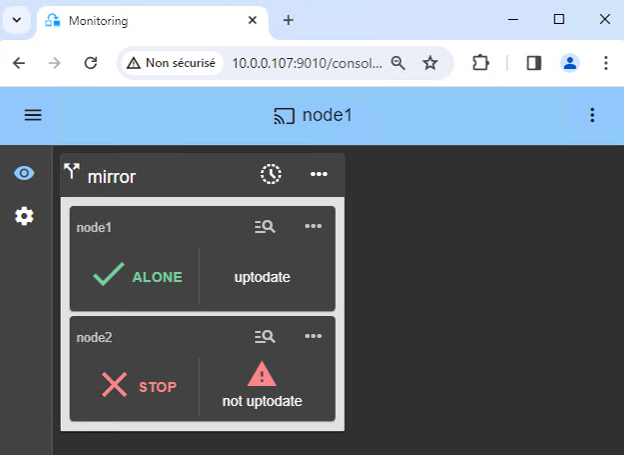
### 11. Avviare il nodo 2 {#11-start-node-2}
* ⋯ `Start` il nodo 2 con il suo menu contestuale.
* Attendere il SECOND stato (verde).
ℹ️ Il nodo 2 rimane nel SECOND stato (arancione) durante la risincronizzazione delle directory replicate (copia dal nodo 1 al nodo 2).
* Questa operazione potrebbe richiedere del tempo, a seconda delle dimensioni dei file da risincronizzare nelle directory replicate e della larghezza di banda della rete.
* Per visualizzare l’avanzamento della copia, consultare il [registro del modulo 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/27-module-log-reintegration.png) e le [risorse di replica 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/26-replication-resources-reintegration.png) del nodo 2. Utilizzare SafeKit AI 🤖 per assistenza con i messaggi di registro.
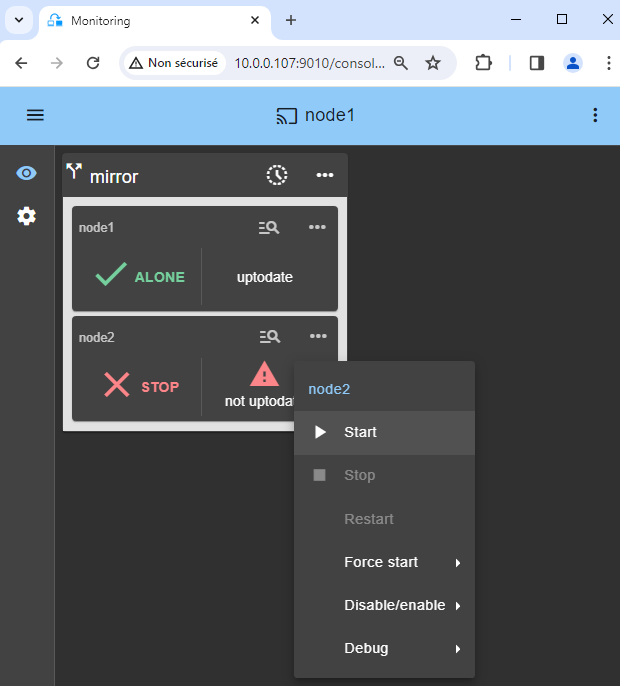
### 12. Verificare che il cluster sia operativo {#12-verify-that-the-cluster-is-operational}
* Verificare che il cluster sia verde/verde con i servizi Windows in esecuzione sul nodo PRIM e non in esecuzione sul nodo SECOND.
In questo stato, solo le modifiche all’interno dei file vengono replicate in tempo reale.
⚠️ I componenti che sono client dei servizi Windows devono essere configurati con l’indirizzo IP virtuale. La configurazione può essere eseguita con un nome DNS (se è stato creato un nome DNS ed è stato associato all’indirizzo IP virtuale).

### 13. Test {#13-testing}
* Arrestare il nodo PRIM scorrendo il relativo menu contestuale e facendo clic su `Stop`.
* Verificare che sia presente un failover sul SECOND nodo, che dovrebbe diventare ALONE (verde).
* E con Microsoft Management Console (MMC) su Windows o con le righe di comando su Linux, controllare il failover dei servizi Windows (arrestati sul nodo 1 nello script `stop_prim` e avviati sul nodo 2 nello script `start_prim`).
⚠️ Se ALONE (verde) non viene raggiunto sul node2 o se l’applicazione non viene avviata, analizzare il motivo con il [log del modulo 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/38-module-log-script-second.png) del nodo 2.
* Fare clic sull’icona **del registro** 🔍 del `node2` per aprire il registro del modulo e cercare messaggi di errore, ad esempio un checker che rileva un errore e arresta il modulo.
* Fare clic su `start_prim` nel log: i messaggi di output dello script vengono visualizzati a destra e possono essere rilevati errori, ad esempio un servizio avviato in modo errato.
* Usa SafeKit AI 🤖 per ricevere assistenza con i messaggi di log.
⚠️
* Se tutto è a posto, avviare il node1, che risincronizzerà le directory replicate dal node2.
* Se le cose vanno male, arrestare node2 e [forzare node 1 ad avviarsi come primario 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/10-monitoring-mirror-stop-stop-prim.png), che si riavvierà con i suoi dati localmente integri al momento dell’arresto.
ℹ️ Trova maggiori dettagli, insieme ai video, nella [formazione online SafeKit](https://safekit.eviden.com/it/resources/safekit-on-line-training/).

### 14. Supporto {#14-support}
* Per ottenere assistenza, eseguire 2 `Snapshots` SafeKit (2 file .zip), uno per ciascun nodo.
ℹ️ [Maggiori informazioni sul supporto qui](https://safekit.eviden.com/it/resources/safekit-support/).

## Dimostrazione della soluzione mirror SafeKit {#demonstration-of-the-safekit-mirror-solution}
### Video SafeKit: clustering a livello di applicazione (8:47) {#demo-mirror-ha-cluster}
In questo video, scopri come SafeKit implementa un **cluster HA mirror** senza la complessità di una SAN. Sebbene questa dimostrazione utilizzi Microsoft SQL Server, la soluzione funziona in modo identico per altri database e applicazioni.
### Capitoli {#chapters}
1. 🎬 [2 nodi con SQL Server](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) (0:32)
2. 🎬 [Configurare il cluster e il modulo mirror.safe](https://www.youtube.com/watch?v=mGwEguDnnH0&t=32s) (3:58)
3. 🎬 [Avviare e testare la replica, la migrazione e il failover di SQL in caso di arresto anomalo](https://www.youtube.com/watch?v=mGwEguDnnH0&t=270s) (4:17)
### Implementazione passo-passo {#step-by-step-implementation}
* 🛠️ [Leggi la guida sulla configurazione di un cluster mirror su Windows](https://safekit.eviden.com/it/quick-install/safekit-quick-installation-guide-for-a-new-windows-application-with-real-time-replication-and-failover/)
* 🛠️ [Leggi la guida su come configurare un cluster mirror su Linux](https://safekit.eviden.com/it/quick-install/safekit-quick-installation-guide-for-a-new-linux-application-with-real-time-replication-and-failover/)