---
title: "Alta disponibilità in Azure: replica in tempo reale e failover con SafeKit"
canonical: "https://safekit.eviden.com/it/quick-install/safekit-quick-installation-guide-in-azure-with-real-time-replication-and-failover/"
description: "Distribuisci il modulo mirror.safe di SafeKit in Azure per abilitare la replica sincrona in tempo reale e il failover automatico su Windows e Linux. Questa guida spiega come configurare un cluster a due nodi senza storage condiviso per le applicazioni critiche."
category: "quick-install"
lang: "it"
topics: "Guida all'installazione rapida ad alta disponibilità per Azure, Limitazioni SafeKit High Availability, Panoramica della soluzione SafeKit / Azure mirror, Installazione della soluzione SafeKit / Azure mirror su Windows e Linux (mirror.safe), Configurazione dettagliata della soluzione SafeKit / Azure mirror, Dimostrazione della soluzione mirror di SafeKit"
---
# Alta disponibilità Azure con SafeKit: installazione del modulo mirror.safe per il failover {#azure-high-availability-with-safekit-install-the-mirrorsafe-module-for-failover}
## Guida all'installazione rapida ad alta disponibilità per Azure {#quick-guide}
Questa guida spiega come impostare a **gruppo di specchi** per Azure utilizzando SafeKit, garantendo il failover automatico e la replica sincrona senza la necessità di storage condiviso.
Per aiuto, puoi usare [SafeKit AI🤖](https://safekit.eviden.com/it/resources/safekit-support/).
### 1. Panoramica
* **Architettura:** Utilizza un sistema a due nodi (primario/secondario).
* **Protezione dei dati:** Implementa la replica sincrona in tempo reale per **perdita di dati pari a zero** (RPO=0).
### 2. Installazione
* **Software:** Installa il motore SafeKit su entrambi i server.
* **Modulo:** Scarica il preconfigurato `mirror.safe` modulo applicativo.
### 3. Configurazione
* **Console Web:** Configura le cartelle specifiche contenenti i file Azure.
* **Monitoraggio:** Inizia a monitorare e proteggere l'applicazione Azure.
## Limitazioni SafeKit High Availability {#safekit-ha-limitations}
Limite/Requisito | Motivo e impatto | Alternativa consigliata
---|---|---
Dimensioni della replica: alcuni TB | Tempo di risincronizzazione dopo un errore ([passaggio 3](https://safekit.eviden.com/it/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• Rete da 1 Gb/s ≈ 3 ore/TB
• Rete da 10 Gb/s ≈ 1 ora/TB (a seconda delle prestazioni di scrittura del disco) | • Utilizzare [un’unità di archiviazione condivisa esterna](https://safekit.eviden.com/it/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (più costosa e più complessa).
Numero di file: < 1.000.000 | • Prestazioni del tempo di risincronizzazione dopo un guasto ([passaggio 3](https://safekit.eviden.com/it/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Tempo necessario per confrontare ciascun file tra i due nodi. | • Inserire i numerosi file da replicare in un disco rigido virtuale/macchina virtuale.
• In questo caso, verranno replicati e risincronizzati solo i file che rappresentano il disco rigido virtuale/la macchina virtuale.
Capacità di failover: ≤ 32 VM | • Ogni VM viene eseguita in un modulo mirror indipendente.
• Massimo 32 moduli mirror in esecuzione sullo stesso cluster. | • Utilizzare un’unità di archiviazione esterna condivisa e un’altra soluzione di clustering per macchine virtuali (più costosa e complessa).
Architettura di rete: rete LAN/VLAN tra siti remoti | • Failover automatico [dell’indirizzo IP virtuale](https://safekit.eviden.com/it/best-practises/how-a-virtual-ip-address-works/) con 2 nodi nella stessa sottorete.
• Buona larghezza di banda per la risincronizzazione ([passaggio 3](https://safekit.eviden.com/it/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Bassa latenza per [la replica sincrona](https://safekit.eviden.com/it/best-practises/synchronous-replication-vs-asynchronous-replication/): in genere < 5 ms RTT; i valori più elevati devono essere convalidati in base alla velocità di scrittura dell’applicazione. | • Se i due nodi si trovano in sottoreti diverse (comune nel cloud), utilizzare [altre opzioni di reindirizzamento](https://safekit.eviden.com/it/best-practises/how-a-virtual-ip-address-works/#safekit-virtual-ip-implementation): un bilanciatore del carico, le CLI del provider cloud, BGP o il reindirizzamento DNS.
• Utilizzare soluzioni di backup con replica asincrona per reti ad alta latenza.
## Panoramica della soluzione SafeKit / Azure mirror {#overview-of-the-safekit--azure-mirror-solution}
La soluzione è descritta qui: **💡[Alta disponibilità Microsoft Azure: replica sincrona e failover con SafeKit]()**.
## Installazione della soluzione SafeKit / Azure mirror su Windows e Linux (mirror.safe) {#installation-of-the-safekit--azure-mirror-solution-on-windows-and-linux-mirrorsafe}
### Configurazione del bilanciatore del carico Microsoft Azure {#configuration-of-the-microsoft-azure-load-balancer}
Il bilanciatore del carico deve essere configurato se si desidera implementare un indirizzo IP virtuale.
Inoltre, deve inviare periodicamente pacchetti di controllo dello stato ai nodi.
A tale scopo, SafeKit fornisce un controllo dello stato che viene eseguito nei nodi e:
* restituisce OK quando lo stato del modulo mirror è PRIM (verde) o ALONE (verde)
* restituisce NOT FOUND in tutti gli altri stati
Configurare il bilanciatore del carico Microsoft Azure con:
* protocollo HTTP
* porta 9010, la porta del server Web SafeKit
* URL /var/modules/mirror/ready.txt (se mirror è il nome del modulo che si distribuirà in seguito)
Per ulteriori informazioni, consultare [la configurazione del bilanciatore del carico Microsoft Azure]().
⚠️ Non configurare un indirizzo IP virtuale al passaggio 4 della configurazione dettagliata riportata di seguito. L'indirizzo IP virtuale è già impostato nel bilanciatore del carico Microsoft Azure. L'impostazione di un IP virtuale al passaggio 4 è utile solo per la configurazione locale.
### Configurazione della sicurezza di rete Microsoft Azure {#configuration-of-the-microsoft-azure-network-security}
La sicurezza di rete deve essere configurata per consentire le comunicazioni tramite i protocolli e le porte seguenti:
* UDP - 4800 per il servizio safeadmin (tra i nodi SafeKit)
* UDP - 8888 per l'heartbeat del modulo (tra i nodi SafeKit)
* TCP – 5600 per la replica dei file in tempo reale del modulo (tra i nodi SafeKit)
* TCP – 9010 per il controllo dello stato del bilanciatore del carico e per la console Web SafeKit in modalità http
* TCP – 9001 per configurare la modalità https della console
* TCP – 9453 per la console Web SafeKit in modalità https
### Installazione del pacchetto su Windows
* Scarica e installa la versione gratuita di SafeKit su 2 nodi Windows.
Nota: la versione gratuita include tutte le funzionalità di SafeKit. Al termine del periodo di prova sarà possibile attivare le chiavi di licenza permanenti senza disinstallare il pacchetto.
* Una volta completata l'installazione del pacchetto, seleziona **Set console credentials and firewall rules now** e configurare una password per il **admin** utente della console SafeKit.
**Imposta la stessa password su tutti i nodi.**
* Escludi dalle scansioni antivirus **C:/safekit/** (la directory di installazione predefinita) e **tutte le cartelle replicate** che andrai a definire.
Gli antivirus potrebbero dover affrontare problemi di rilevamento con SafeKit a causa della sua stretta integrazione con il sistema operativo, i meccanismi IP virtuali, la replica in tempo reale e il riavvio dei servizi critici.
Scarica SafeKit (Windows) >
### Installazione del pacchetto su Linux
* Installa la versione gratuita di SafeKit su 2 nodi Linux. Nota: la prova gratuita include tutte le funzionalità di SafeKit. Al termine del periodo di prova sarà possibile attivare le chiavi di licenza permanenti senza disinstallare il pacchetto.
* Dopo aver scaricato il pacchetto safekit_xx.bin, eseguilo per estrarre lo script rpm e safekitinstall, quindi esegui il **safekitinstall** sceneggiatura
* Rispondi **sì** alla configurazione automatica del firewall
* Imposta la password per la console web e l'utente predefinito **admin**. **Imposta la stessa password su tutti i nodi.**
Scarica SafeKit (Linux) >
Nota: il modulo generico **mirror.safe** da configurare è incluso nel pacchetto.
## Configurazione dettagliata della soluzione SafeKit / Azure mirror {#step-by-step-configuration-of-the-safekit--azure-mirror-solution}
### Prerequisiti
* Applicazione Windows installata su 2 nodi.
* Il totale dei dati replicati è limitato a pochi terabyte: oltre questo limite, il tempo di risincronizzazione diventa significativo.
* Interconnessione minima di 1 Gb/s tra i nodi (10 Gb/s consigliati per una risincronizzazione più rapida).
* Il failover IP richiede entrambi i nodi sullo stesso LAN o LAN esteso (L2): le reti L3 instradate non sono supportate (eccetto con 🛠️ [bilanciatori di carico cloud](https://safekit.eviden.com/it/resources/safekit-user-guide-82/#Cloud)).
### 1. Avvia la console SafeKit
* Avvia la console Web in un browser su un nodo del cluster connettendoti a `http://localhost:9010`.
* Immettere `admin` come nome utente e la password definita durante l'installazione.
È inoltre possibile eseguire la console in un browser su una workstation esterna al cluster.
⚠️ La configurazione di SafeKit viene effettuata su entrambi i nodi da un unico browser.
ℹ️ Per proteggere la console web, vedere 🛠️ [11\. Protezione del servizio Web SafeKit](https://safekit.eviden.com/it/resources/safekit-user-guide-82/#https) nella Guida dell'utente.

### 2. Configurare gli indirizzi dei nodi
* Immettere gli indirizzi del nodo IP, premere `Tab key` per verificare la connettività e inserire i nomi dei nodi. Se node1 o node2 hanno un colore rosso, controlla la connettività del browser su entrambi i nodi e controlla il firewall su entrambi i nodi per 🛠️ [risoluzione dei problemi](https://safekit.eviden.com/it/resources/safekit-user-guide-82/#Troubleshooting).
* Quindi, fare clic su `Save and apply` per salvare la configurazione.
* Controlla il messaggio `Success` ✅ su entrambi i nodi.
* Se la configurazione `Failure` ❌ si verifica su un nodo, aprire la fisarmonica ▼ per quel nodo e rivedere i messaggi. Tieni presente che puoi utilizzare SafeKit AI 🤖 per assistenza.
ℹ️ Se lo desideri, puoi aggiungere un nuovo `LAN and nodes` ( primo ➕) per creare un secondo heartbeat e una rete di replica dedicata.
ℹ️ Se si fa clic su `Advanced configuration`, viene visualizzato il file `cluster.xml`. Questo file viene popolato automaticamente dalla console e distribuito sui nodi.

### 3. Selezionare un modulo
* In `New module`, fare clic sul modulo `mirror.safe`.
ℹ️ Nel banner blu in alto, 🛜 `node1` rappresenta il nodo di connessione della console. Questo nodo inoltra le richieste a `node2` quando richiesto.
ℹ️ La console cerca `xxx.safe` nella directory `Application_Modules/generic/` sul nodo di connessione (`node1`) se hai posizionato un modulo lì durante l'installazione.

### 4. Configurare il modulo
* In `Module startup at boot`, scegli l'avvio automatico del modulo all'avvio senza ritardi.
* In `Macros` / `SERVICES`, inserisci i nomi dei servizi della tua applicazione, nell'ordine di avvio, separati da virgole. Guarda questo screenshot per un esempio visivo dei servizi [Milestone XProtect 🖼️](https://safekit.eviden.com/wp-content/uploads/2025/05/milestone-services.png).
* In `Heartbeat networks`, dovresti avere una singola rete heartbeat su cui viene effettuata la replica. Se hai aggiunto uno LAN privato al passaggio 2, puoi configurare due heartbeat con il flusso di replica sullo LAN privato.
* In `Virtual IP addresses`, inserisci un indirizzo IP virtuale. Un indirizzo IP virtuale è un indirizzo IP standard nella stessa rete IP (stessa sottorete) degli indirizzi IP di entrambi i nodi.
I client dell'applicazione devono essere configurati con l'indirizzo virtuale IP (o il nome DNS associato all'indirizzo virtuale IP).
L'indirizzo virtuale IP viene commutato automaticamente in caso di guasto.
* In `Replicated directories`, imposta i percorsi delle directory da replicare. Verificare che esistano su entrambi i nodi e contengano i dati dell'applicazione.
La replica dei dati e dei log è essenziale per un database.
È possibile creare directory replicate aggiuntive secondo necessità.
Guarda questo screenshot per un esempio visivo della replica di [Milestone XProtect SQL 🖼️](https://safekit.eviden.com/wp-content/uploads/2025/05/milestone-replication.png).
* In `Checkers` sarai in grado di configurare i controllori, se necessario, come il monitoraggio dei processi, i controllori personalizzati, TCP, il ping o i controlli split-brain.
Ad esempio, se il nome di un processo viene visualizzato in `Monitored processes/services`, verrà monitorato con un'azione di riavvio in caso di errore. La configurazione di un nome di processo errato causerà l'arresto del modulo subito dopo il suo avvio.
ℹ️ Se si fa clic su `Advanced configuration`, viene visualizzato il file `userconfig.xml`. Questo file viene popolato automaticamente dalla console e distribuito sui nodi con gli script di riavvio.
ℹ️ In una distribuzione cloud, non è necessario configurare un indirizzo IP virtuale in SafeKit. Lo IP virtuale è gestito a livello di bilanciamento del carico 🛠️ [cloud](https://safekit.eviden.com/it/resources/safekit-user-guide-82/#Cloud).
ℹ️ Quando applichi la configurazione SafeKit, i servizi `startup type` vengono automaticamente impostati su `Manual` nei servizi Windows. Ciò garantisce che i servizi non si avviino automaticamente all'avvio del sistema, ma vengano invece avviati solo all'avvio del modulo stesso (lo stesso vale per Linux).

### 5. Modifica script (facoltativo)
* Questo passaggio è facoltativo e può essere ignorato nella maggior parte dei casi, poiché gli script di riavvio sono già preconfigurati per riavviare i servizi definiti nel passaggio precedente.
* Quindi, fai clic direttamente su `Next step`.
* `start_prim.ps1` avvia tutti i servizi nell'ordine specificato nell'elenco `SERVICES`, mentre `stop_prim.ps1` arresta tutti i servizi nell'ordine inverso.
* Inoltre, `start_prim.ps1` controlla l'avvio di ciascun servizio e arresta il modulo se un servizio non si avvia correttamente.

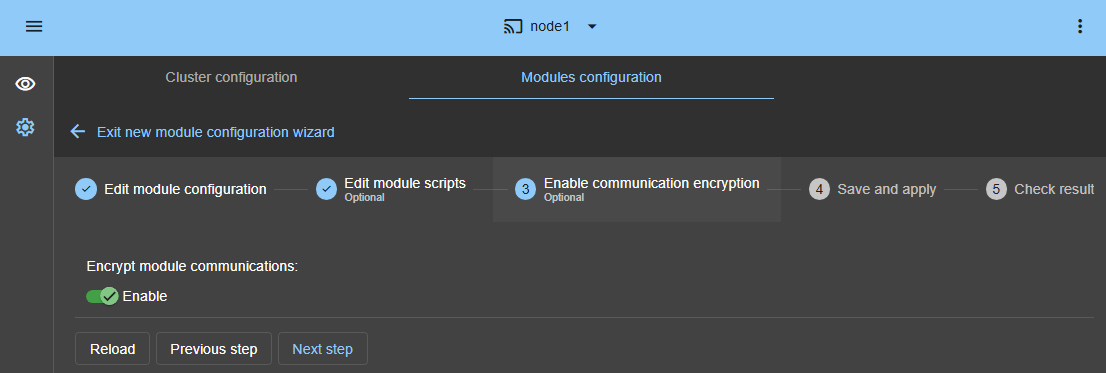
### 6. Crittografia della comunicazione (opzionale)
* Mantieni la crittografia della comunicazione tra i nodi.
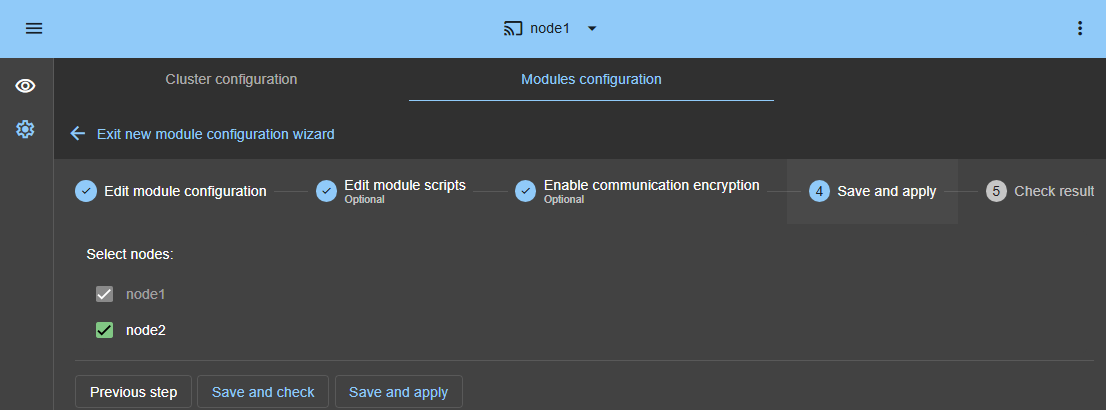
### 7. Salva e applica
* `Save and apply` la configurazione e gli script su entrambi i nodi.
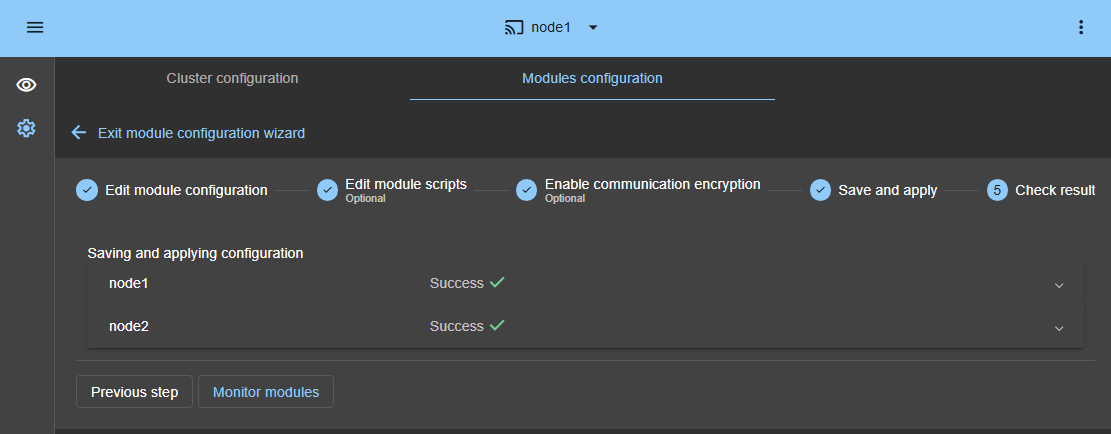
### 8. Verificare la corretta configurazione
* Controlla il messaggio `Success` ✅ su entrambi i nodi e clicca su `Monitor modules`.
* Se la configurazione `Failure` ❌ si verifica su un nodo, aprire la fisarmonica ▼ per quel nodo e rivedere i messaggi. Tieni presente che puoi utilizzare SafeKit AI 🤖 per assistenza.
⚠️ Su Linux, potresti ricevere un errore in questo passaggio se le directory replicate sono punti di montaggio. 🛠️ [Vedi SK-0030 per risolvere il problema](https://github.com/FR-LES-SAFEKIT-DEV/safekit-packages/releases/download/v8.2/SafeKit_8.2_Knowledge_Base.pdf).
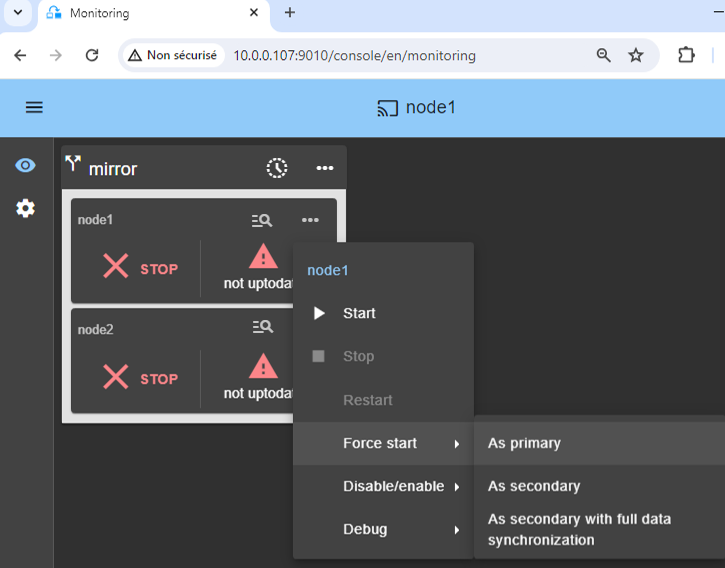
### 9. Avviare il nodo con dati aggiornati
* Se il nodo 1 ha le directory replicate aggiornate, selezionalo e ⋯ `Force start` ▶ `As primary`.
Quando verrà avviato il nodo 2, tutti i dati verranno copiati dal nodo 1 al nodo 2.
⚠️ Se fai la scelta sbagliata, corri il rischio di sincronizzare dati obsoleti su entrambi i nodi.
⚠️ Si presuppone inoltre che l'applicazione Windows venga arrestata sul nodo 1 in modo che SafeKit installi i meccanismi di replica e quindi avvii l'applicazione nello script `start_prim`.
⚠️ Utilizza `Start` per gli avvii successivi: SafeKit conserva il server più aggiornato. L'avvio di `As primary` è un avviamento speciale la prima volta o durante operazioni eccezionali.
### 10. Attendi il passaggio a ALONE (verde)
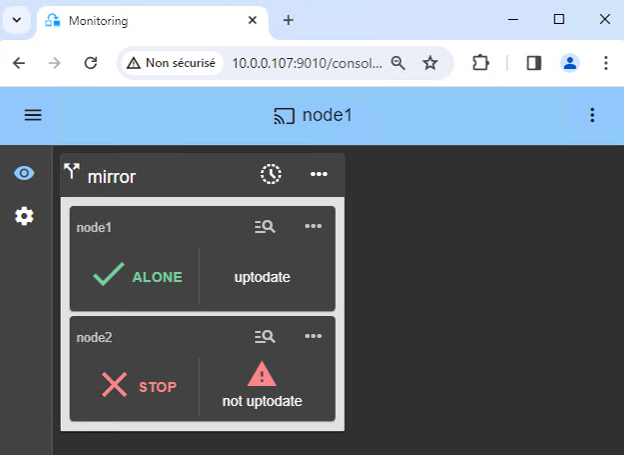
* Il nodo 1 dovrebbe raggiungere lo stato ALONE (verde), il che significa che lo IP virtuale è impostato e che lo script `start_prim` è stato eseguito sul nodo 1.
⚠️ Se ALONE (verde) non viene raggiunto o se l'applicazione non viene avviata, analizza il motivo con il log del modulo [ 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/24-module-log-script.png) del nodo 1.
* Fare clic sull'icona 🔍 **log** di `node1` per aprire il registro del modulo e cercare messaggi di errore come un controllo che rileva un errore e arresta il modulo.
* Fare clic su `start_prim` nel registro: i messaggi di output dello script vengono visualizzati a destra e possono essere rilevati errori come ad esempio un servizio avviato in modo errato.
* Utilizza SafeKit AI 🤖 per assistenza con i messaggi di registro.
⚠️ Se il cluster è nello stato `WAIT (red) not uptodate, STOP (red) not uptodate`, arresta il nodo WAIT e [ forza il suo avvio come primario 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/10-monitoring-mirror-stop-stop-prim.png).
### 11. Avviare il nodo 2
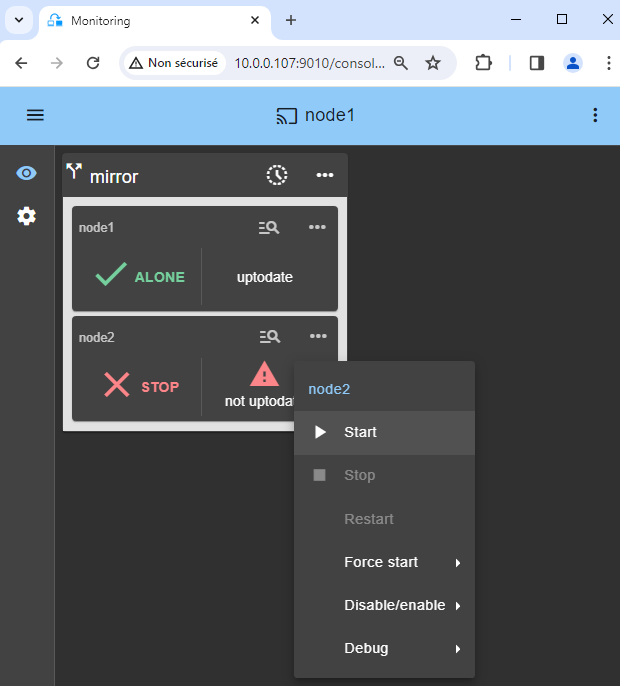
* ⋯ `Start` nodo 2 con relativo menù contestuale.
* Attendi lo stato SECOND (verde).
ℹ️ Il nodo 2 rimane nello stato SECOND (arancione) durante la risincronizzazione delle directory replicate (copia dal nodo 1 al nodo 2).
* Questa operazione potrebbe richiedere del tempo a seconda della dimensione dei file da risincronizzare nelle directory replicate e della larghezza di banda della rete.
* Per vedere l'avanzamento della copia, vedere il registro del modulo [ 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/27-module-log-reintegration.png) e le risorse di replica [ 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/26-replication-resources-reintegration.png) del nodo 2. Utilizzare SafeKit AI 🤖 per assistenza con i messaggi di registro.
### 12. Verificare che il cluster sia operativo
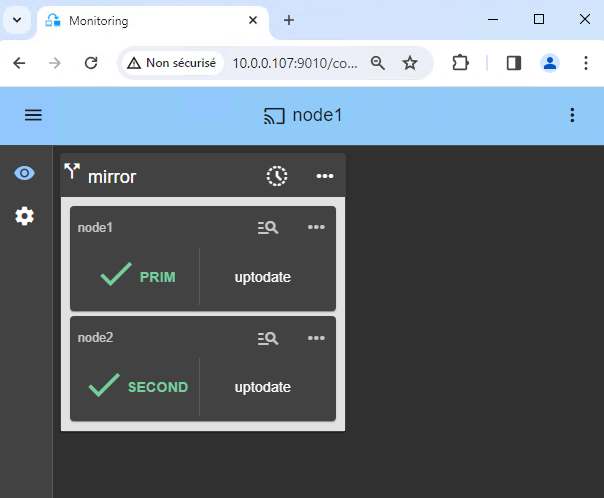
* Verifica che il cluster sia verde/verde con i servizi Windows in esecuzione sul nodo PRIM e non in esecuzione sul nodo SECOND.
Solo le modifiche all'interno dei file vengono replicate in tempo reale in questo stato.
⚠️ I componenti che sono client dei servizi Windows devono essere configurati con l'indirizzo virtuale IP. La configurazione può essere effettuata con un nome DNS (se è stato creato un nome DNS e associato all'indirizzo virtuale IP).
### 13. Test
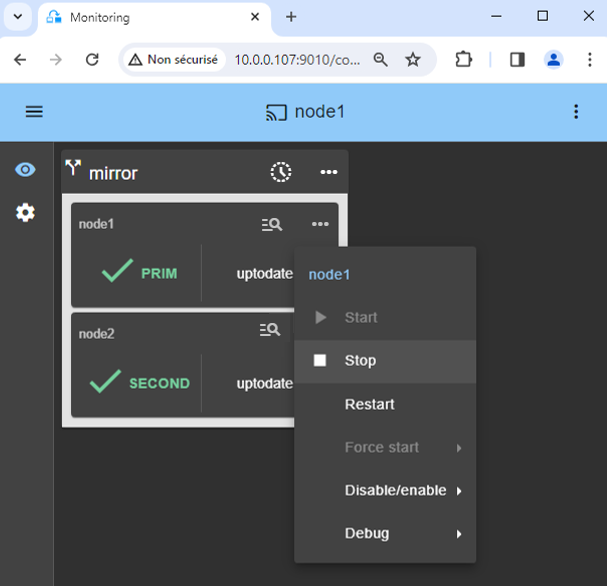
* Arrestare il nodo PRIM scorrendo il menu contestuale e facendo clic su `Stop`.
* Verificare che sia presente un failover sul nodo SECOND che dovrebbe diventare ALONE (verde).
* Inoltre, con Microsoft Management Console (MMC) su Windows o con righe di comando su Linux, controlla il failover dei servizi Windows (interrotto sul nodo 1 nello script `stop_prim` e avviato sul nodo 2 nello script `start_prim`).
⚠️ Se ALONE (verde) non viene raggiunto su node2 o se l'applicazione non viene avviata, analizza il motivo con il log del modulo [ 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/38-module-log-script-second.png) del nodo 2.
* Fare clic sull'icona 🔍 **log** di `node2` per aprire il registro del modulo e cercare messaggi di errore come un controllo che rileva un errore e arresta il modulo.
* Fare clic su `start_prim` nel registro: i messaggi di output dello script vengono visualizzati a destra e possono essere rilevati errori come ad esempio un servizio avviato in modo errato.
* Utilizza SafeKit AI 🤖 per assistenza con i messaggi di registro.
⚠️
* Se tutto è a posto, avviare un avvio su node1, che risincronizzerà le directory replicate da node2.
* Se le cose vanno male, ferma node2 e [forza l'avvio come primario 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/10-monitoring-mirror-stop-stop-prim.png) di node1, che si riavvierà con i suoi dati localmente integri al momento dell'arresto.
ℹ️ Trovi maggiori dettagli, insieme ai video, nel [SafeKit Formazione online](https://safekit.eviden.com/it/resources/safekit-on-line-training/).
### 14. Supporto
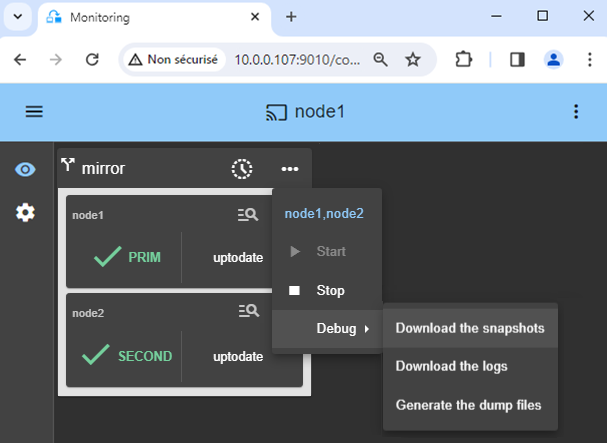
* Per ottenere supporto, prendi 2 SafeKit `Snapshots` (2 file .zip), uno per ciascun nodo.
ℹ️ [Maggiori informazioni sul supporto qui](https://safekit.eviden.com/it/resources/safekit-support/).
## Dimostrazione della soluzione mirror di SafeKit {#demonstration-of-the-safekit-mirror-solution}
### Video SafeKit: clustering a livello di applicazione (8:47) {#demo-mirror-ha-cluster}
In questo video, scopri come SafeKit implementa un **cluster HA mirror** senza la complessità di una SAN. Sebbene questa dimostrazione utilizzi Microsoft SQL Server, la soluzione funziona in modo identico per altri database e applicazioni.
### Capitoli {#chapters}
1. 🎬 [2 nodi con SQL Server](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) (0:32)
2. 🎬 [Configurare il cluster e il modulo mirror.safe](https://www.youtube.com/watch?v=mGwEguDnnH0&t=32s) (3:58)
3. 🎬 [Avviare e testare la replica, la migrazione e il failover di SQL in caso di arresto anomalo](https://www.youtube.com/watch?v=mGwEguDnnH0&t=270s) (4:17)
### Implementazione passo-passo {#step-by-step-implementation}
* 🛠️ [Leggi la guida sulla configurazione di un cluster mirror su Windows](https://safekit.eviden.com/it/quick-install/safekit-quick-installation-guide-for-a-new-windows-application-with-real-time-replication-and-failover/)
* 🛠️ [Leggi la guida su come configurare un cluster mirror su Linux](https://safekit.eviden.com/it/quick-install/safekit-quick-installation-guide-for-a-new-linux-application-with-real-time-replication-and-failover/)