---
title: "Alta disponibilità indipendente dal cloud: replica sincrona e failover SafeKit"
canonical: "https://safekit.eviden.com/it/solutions/cloud-high-availability-cluster-synchronous-replication-failover/"
description: "Implementa un semplice cluster HA di alta disponibilità indipendente dal cloud: replica sincrona e failover SafeKit con SafeKit . La nostra architettura shared-nothing offre replica sincrona, failover automatico e RPO=0 per le applicazioni Windows e Linux senza i costi dei dischi condivisi nel cloud."
category: "solutions"
lang: "it"
topics: "HA Shared-Nothing SafeKit in Cloud: eliminare i dischi condivisi senza perdita di dati, Indice dei contenuti, Come implementa facilmente il software SafeKit un cluster ad alta disponibilità Cloud senza risorse condivise?, Come funziona il cluster mirror di SafeKit con Cloud?, Limitazioni dell'alta affidabilità SafeKit, Confronto: SafeKit per Cloud e le soluzioni HA/DR native del cloud, Guida video: configurazione di un cluster Mirror HA SafeKit"
---
# Alta disponibilità indipendente dal cloud: replica sincrona e failover SafeKit {#cloud-agnostic-high-availability-safekit-synchronous-replication--failover}
## HA Shared-Nothing SafeKit in Cloud: eliminare i dischi condivisi senza perdita di dati {#cloud-ha-limitation}
Sebbene i principali **provider cloud** offrano ridondanza nativa, spesso resta una lacuna significativa tra replica dei dati e alta disponibilità reale. Attualmente gli utenti cloud devono scegliere tra due opzioni insoddisfacenti: la **replica asincrona** nativa, che richiede il failover manuale e comporta il rischio di perdere dati, oppure i **dischi condivisi cloud**, privi di meccanismi di failover automatico per garantire la continuità operativa.
### SafeKit: l'alternativa leggera e completa ai cluster Cloud complessi {#safekit-cloud-mirror}
* **Cluster Cloud completo a 2 nodi:** SafeKit è una soluzione completa con funzionalità Multi-AZ (Availability Zone) nativa, IP virtuale, failover e failback automatici e replica sincrona dei file in tempo reale, tutto in un unico pacchetto software integrato.
* **Zero perdita di dati (RPO=0):** A differenza della replica nativa delle VM cloud per DR (Disaster Recovery), SafeKit usa la **replica sincrona a livello di file** per proteggere l'integrità dei dati transazionali ed evitare perdite in caso di guasto.
* **Architettura senza risorse condivise:** SafeKit elimina la necessità dei dischi condivisi cloud e i relativi problemi di «blocco del disco». **Utilizza dischi locali per la massima velocità e il minimo costo.** Mentre i cluster tradizionali possono rimanere in attesa che il provider sblocchi lo storage di un nodo guasto, SafeKit usa cartelle indipendenti e sincronizzate sui dischi locali di ogni nodo per un failover immediato.
* **Nessuna riconfigurazione delle applicazioni:** SafeKit replica i file in modo trasparente e protegge applicazioni e dati nella posizione corrente, anche sul disco di sistema, senza migrare i dati su dischi condivisi cloud dedicati.
* **Alternativa a Kubernetes:** SafeKit offre alta disponibilità per applicazioni legacy e containerizzate (non progettato per Kubernetes), senza l'onere operativo né la complessità dell'orchestrazione Kubernetes.
* **Distribuzione uniforme (on-premises o cloud):** A parte la configurazione dell'[IP virtuale in un Cloud Load Balancer](https://safekit.eviden.com/it/best-practises/how-a-virtual-ip-address-works/), la distribuzione SafeKit è identica negli ambienti on-premises e cloud.
Consolidando l'**alta disponibilità** in un livello software leggero, SafeKit offre ridondanza di livello enterprise e continuità operativa nel cloud a una frazione del costo delle suite di clustering tradizionali.

**Cluster Mirror HA SafeKit per Cloud**
⚡ Guida all'installazione rapida del cluster Mirror per Cloud >
## Indice dei contenuti {#toc}
* [Come implementa facilmente il software SafeKit un cluster ad alta disponibilità Cloud senza risorse condivise?](#safekit-mirror-ha-cluster)
* [Come funziona il cluster mirror SafeKit con Cloud?](#safekit-mirror-cluster)
* [Limitazioni dell'alta affidabilità SafeKit](#safekit-ha-limitations)
* [Confronto: SafeKit per Cloud e le soluzioni HA/DR native del cloud](#safekit-mirror-ha-comparison)
* [Guida video: configurazione di un cluster Mirror HA SafeKit](#videoguide-safekit-mirror-cluster)
* [🔍 Hub di Navigazione SafeKit High Availability](#hub)
## Come implementa facilmente il software SafeKit un cluster ad alta disponibilità Cloud senza risorse condivise? {#safekit-mirror-ha-cluster}
### Che cos'è la soluzione Mirror HA SafeKit per Cloud?
SafeKit garantisce l'alta disponibilità di Cloud tra due macchine virtuali in due zone di disponibilità (AZ).
Questo articolo spiega come implementare rapidamente un cluster Cloud senza dischi condivisi cloud e senza competenze specifiche.
Il principio consiste nel definire le cartelle che contengono i dati dell'applicazione Cloud, i relativi servizi, un IP virtuale e i checker.
SafeKit implementa quindi la **replica in tempo reale** e il **failover automatico** per garantire la disponibilità continua del servizio.
### Perché scegliere una soluzione HA unificata e completa anziché strumenti frammentati?
A differenza delle soluzioni assemblate con prodotti separati per replica e clustering, **SafeKit** integra **IP virtuale, failover e failback automatici e replica sincrona dei file in tempo reale** in un unico motore.
Ciò elimina il rischio di un «castello di carte» in cui gli aggiornamenti interrompono i collegamenti fragili tra strumenti diversi, offre un unico referente per l'intero stack HA e riduce gli errori umani con una sola interfaccia per l'**HA delle applicazioni Cloud**.
### In che modo SafeKit gestisce la distribuzione uniforme e l'IP virtuale cloud?
SafeKit è indipendente dal cloud: processo di distribuzione e architettura sono identici sui server on-premises e presso i principali provider cloud. L'unica differenza architettonica riguarda la presentazione dell'[**IP virtuale**](https://safekit.eviden.com/it/best-practises/how-a-virtual-ip-address-works/) alla rete:
* **On-premises:** SafeKit gestisce direttamente il VIP inviando pacchetti **GARP (Gratuitous ARP)** agli switch locali e spostando immediatamente l'IP tra i nodi.
* **Nel cloud:** le reti cloud non supportano GARP, perciò l'IP virtuale è ospitato da un **Cloud Load Balancer**. **SafeKit fornisce il controllo di integrità** per identificare il nodo primario. Il Load Balancer rileva in tempo reale il nodo attivo e vi indirizza automaticamente il traffico, con failover senza interruzioni tra zone di disponibilità.
### Quali vantaggi distintivi offre SafeKit per l'alta disponibilità di Cloud rispetto alla concorrenza?
SafeKit si distingue dai cluster Cloud tradizionali per la **sua architettura senza risorse condivise** e la distribuzione semplice. Mentre molte soluzioni enterprise richiedono una gestione complessa dei dischi condivisi cloud, SafeKit offre:
* **Replica sincrona senza perdita di dati:** SafeKit replica al 100% in modo sincrono, garantendo l'integrità dei dati transazionali. In caso di guasto, la **perdita di dati è zero (RPO=0)**. Inoltre replica sia i database Cloud sia **qualsiasi altra cartella di dati** (log, file di configurazione ecc.), eseguendo il mirroring dell'intero ambiente.
* **Clustering semplificato a 2 nodi:** I cluster standard spesso richiedono un «witness» (terzo nodo, disco o condivisione file) per mantenere il quorum. SafeKit offre alta disponibilità completa con due soli server ridondanti, riducendo costi e complessità.
[Scopri il meccanismo heartbeat e quorum](https://safekit.eviden.com/it/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
* **Gestione unificata:** Gli amministratori gestiscono failover, replica dei dati e monitoraggio dell'applicazione Cloud tramite un'unica console SafeKit, senza competenze specialistiche di amministrazione dei cluster.
* **Checker personalizzati:** SafeKit va oltre il monitoraggio dei servizi di base e **offre checker** per monitorare lo stato del processo Cloud. Il sistema è estensibile e consente checker su misura per il proprio ambiente.
### In che modo SafeKit riduce il costo totale di proprietà (TCO) di Cloud rispetto al clustering standard?
SafeKit è progettato per operare con il **minimo assoluto di risorse infrastrutturali**, senza compromettere l'affidabilità. Principali risparmi rispetto ai cluster di failover tradizionali:
* **Nessun costo per dischi condivisi cloud:** SafeKit usa un'architettura senza risorse condivise e dischi locali.
* **Nessuna Enterprise Edition necessaria:** i meccanismi di replica nativi dei database possono richiedere licenze Enterprise costose. SafeKit **non richiede l'edizione Enterprise** e funziona con quella standard e persino con l'**edizione gratuita**, a una frazione del costo.
* **Vera efficienza a 2 nodi:** SafeKit offre alta disponibilità completa con **due server ridondanti**, senza il «witness» spesso richiesto dai cluster standard.
* **Nessun abbonamento obbligatorio:** SafeKit offre una **licenza perpetua**. Il software è di tua proprietà, senza «trappole» di abbonamento o aumenti annuali imprevedibili.
* **Basse spese operative (OPEX):** La soluzione pronta all'uso non richiede formazione specialistica né consulenze esterne costose per la manutenzione, a differenza dei complessi strumenti di clustering open source.
* **Prezzi indipendenti dalla CPU:** La licenza non dipende dal numero di CPU o core. Due licenze per due nodi proteggono l'applicazione Cloud dai guasti.
### È possibile configurare un cluster Mirror Cloud senza competenze di clustering?
Sì. Questo articolo spiega come [implementare rapidamente un cluster Mirror Cloud](https://safekit.eviden.com/it/quick-install/safekit-quick-installation-guide-in-cloud-with-real-time-replication-and-failover/) senza competenze complesse di clustering HA. Gli **script automatici di failover** di SafeKit gestiscono la replica e il riavvio dell'**applicazione Cloud**, offrendo una soluzione di ridondanza robusta, molto più semplice da distribuire e mantenere dei cluster tradizionali.
### Oltre a Cloud, quali applicazioni e ambienti può proteggere SafeKit?
SafeKit è una soluzione versatile di alta disponibilità **per Windows e Linux**, ben oltre i cluster Mirror Cloud. Consente la **replica sincrona in tempo reale** e il failover automatico di numerosi carichi di lavoro critici:
* **Ambienti virtuali e fisici:** macchine virtuali Hyper-V o KVM complete.
* **Orchestrazione dei container:** ambienti Docker, Podman e K3s (Kubernetes).
* **Dati e servizi:** singole directory di file, servizi e vari database.
* **Infrastruttura cloud:** alta disponibilità per applicazioni cloud.
SafeKit offre anche cluster Farm con **Network Load Balancing e failover** nativi per applicazioni stateless come i **server Web**.
💡 [Consulta qui l'elenco completo delle soluzioni HA supportate.](https://safekit.eviden.com/it/solutions/)
## Come funziona il cluster mirror di SafeKit con Cloud? {#safekit-mirror-cluster}
### Fase 1. Replicazione in tempo reale {#step1}
Il Server 1 (PRIM) esegue l'applicazione Cloud. I client sono connessi a un [indirizzo IP virtuale](https://safekit.eviden.com/it/best-practises/how-a-virtual-ip-address-works/). SafeKit replica in tempo reale attraverso la rete le modifiche apportate all'interno dei file.
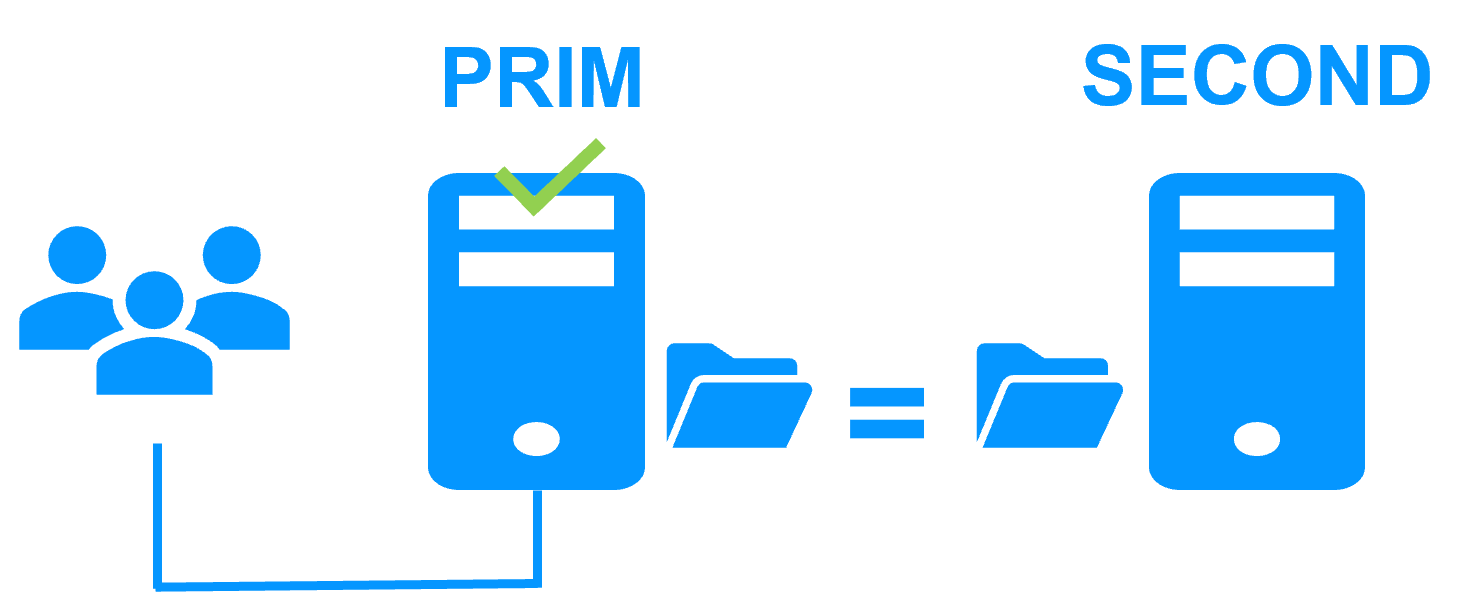
La replicazione è [sincrona](https://safekit.eviden.com/it/best-practises/synchronous-replication-vs-asynchronous-replication/), senza alcuna perdita di dati in caso di guasto, contrariamente alla replicazione asincrona.
È sufficiente configurare in SafeKit i nomi delle directory da replicare. Non ci sono prerequisiti sull'organizzazione del disco. Le directory possono trovarsi anche sul disco di sistema.
### Fase 2. Failover automatico {#step2}
Quando il Server 1 si guasta, il Server 2 subentra. SafeKit commuta l'indirizzo IP virtuale e riavvia automaticamente l'applicazione Cloud sul Server 2.
L'applicazione trova i file replicati da SafeKit aggiornati sul Server 2. L'applicazione continua a funzionare sul Server 2 modificando localmente i propri file, che non vengono più replicati sul Server 1.
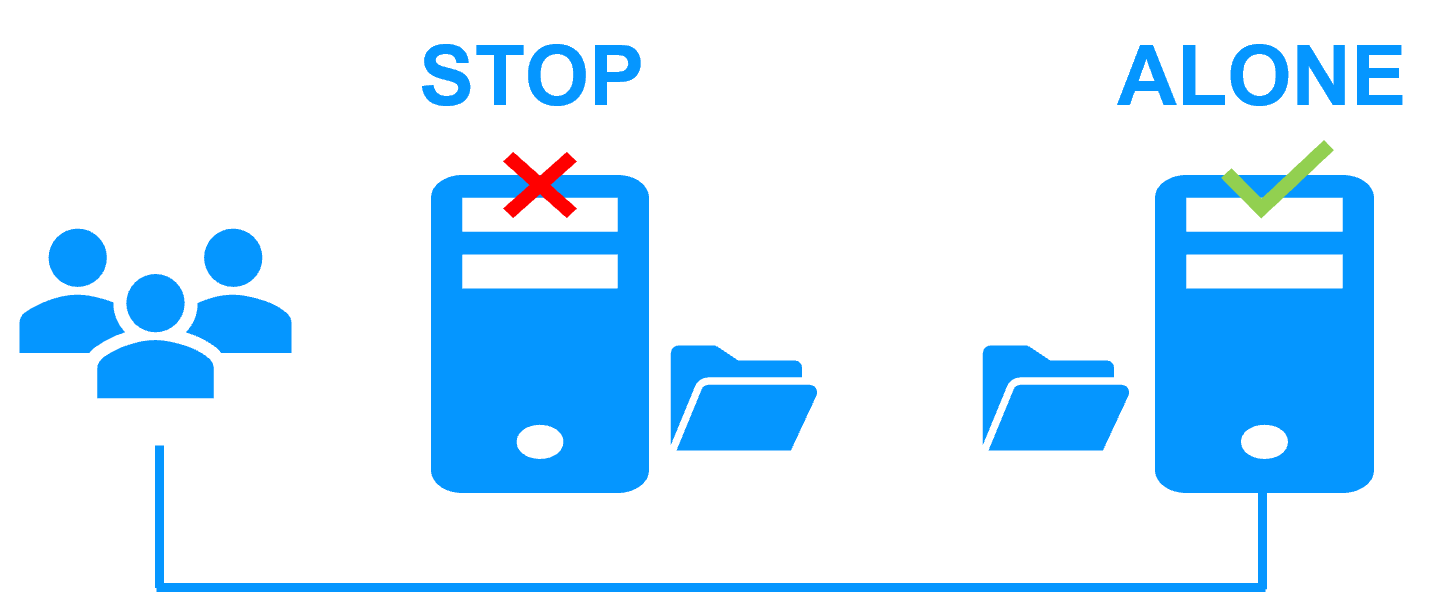
Il tempo di failover è pari al tempo di rilevamento del guasto (30 secondi per impostazione predefinita) più il tempo di avvio dell'applicazione.
### Fase 3. Failback automatico {#step3}
Il failback comporta il riavvio del Server 1 dopo aver risolto il problema che ne ha causato il guasto.
SafeKit risincronizza automaticamente i file, aggiornando solo quelli che sono stati modificati sul Server 2 mentre il Server 1 era arrestato.
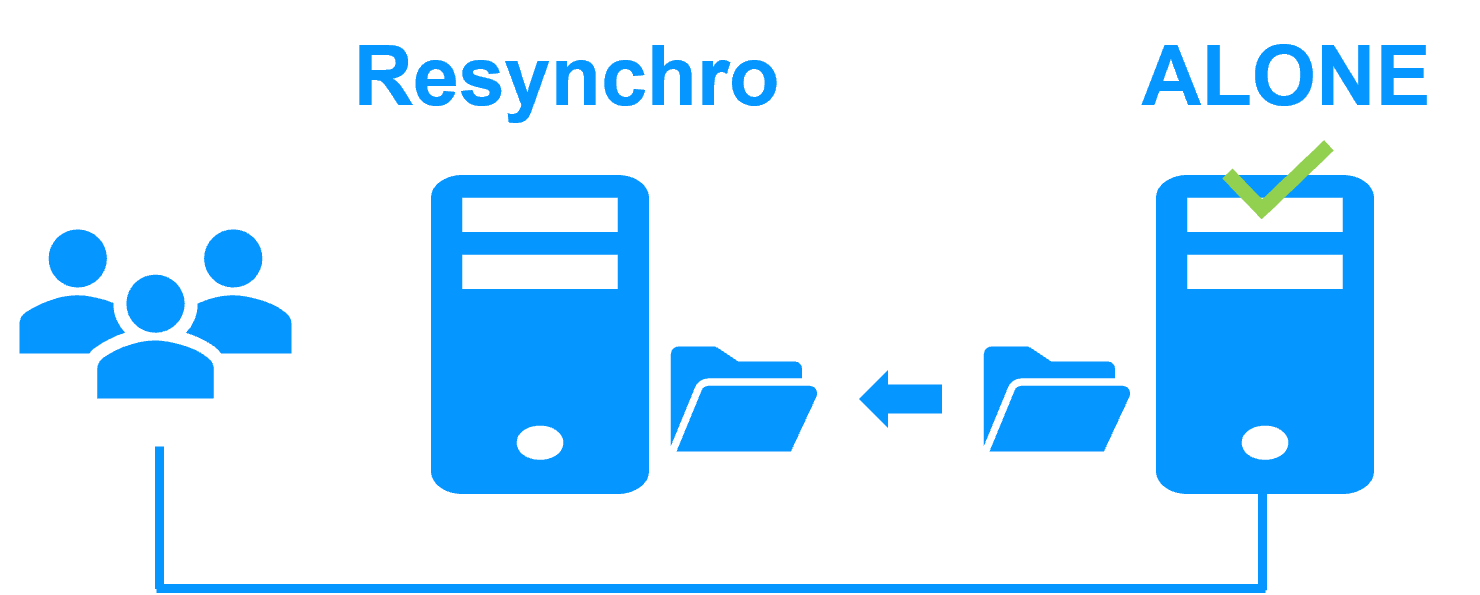
Il failback avviene senza interrompere l'applicazione Cloud, che può continuare a funzionare sul Server 2.
### Fase 4. Ritorno al funzionamento normale {#step-4-back-to-normal}
Dopo la reintegrazione, i file si trovano nuovamente in modalità mirror, come nella fase 1. Il sistema torna in modalità ad alta disponibilità, con l'applicazione Cloud in esecuzione sul Server 2 e SafeKit che replica gli aggiornamenti dei file sul Server 1.
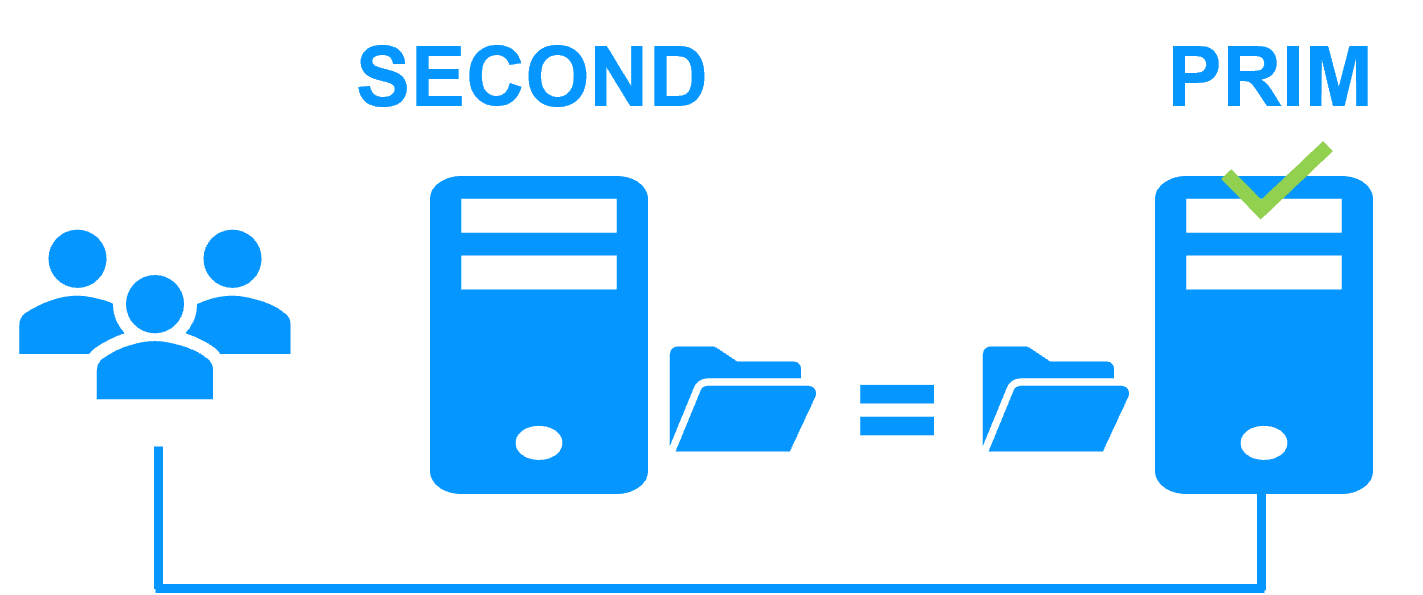
Se l'amministratore desidera che l'applicazione venga eseguita sul Server 1, ciò può essere fatto manualmente tramite la console web in un momento opportuno, oppure automaticamente tramite configurazione.
### Come configurare un cluster mirror SafeKit per Cloud? {#safekit-mirror-cluster-configure}
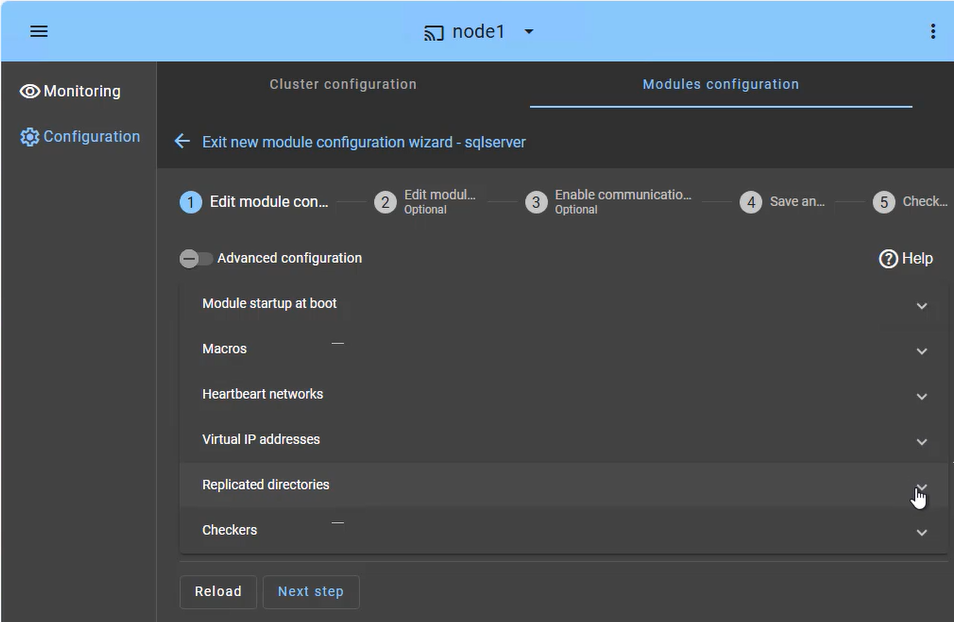
La **console web di SafeKit** fornisce un'interfaccia intuitiva per orchestrare l'alta disponibilità delle vostre applicazioni critiche. In pochi passaggi, è possibile configurare un **cluster mirror SafeKit** per garantire la continuità aziendale:
* **Failover dell'applicazione (scheda Macro):** definisce i servizi applicativi specifici da riavviare automaticamente in caso di guasto.
* **Rete/i di Heartbeat:** canali di comunicazione dedicati utilizzati dai nodi del cluster per monitorare continuamente lo stato e la disponibilità reciproca e per sincronizzare le decisioni di failover.
* **Gestione dell'IP virtuale:** configura l'IP virtuale (VIP) per una riconnessione trasparente dei client dopo un failover.
* **Replicazione in tempo reale:** seleziona le directory critiche per la replicazione sincrona a livello di byte basata su host.
* **Checker (Verificatori):** monitorano lo stato di salute dell'applicazione e attivano il ripristino automatico se viene rilevato un errore di processo.
Il cluster SafeKit include un checker dedicato allo split-brain per risolvere i problemi di isolamento della rete senza la necessità di una terza macchina di controllo (witness) o di una rete di heartbeat aggiuntiva. Scopri di più su [heartbeat, failover e quorum in un cluster](https://safekit.eviden.com/it/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
### Come monitorare un cluster mirror SafeKit per Cloud? {#safekit-mirror-cluster-monitoring}
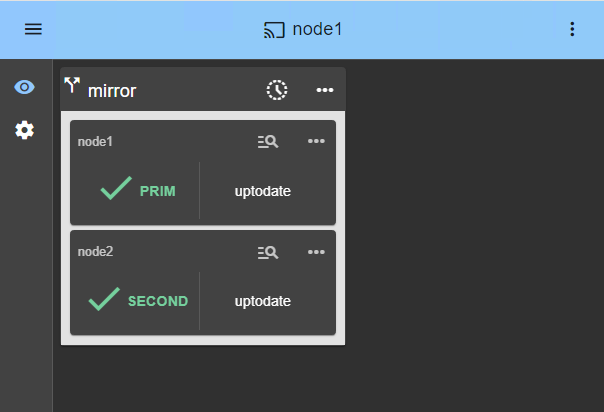
La **console di gestione SafeKit** offre una vista unificata della vostra infrastruttura ad alta disponibilità. Consente agli amministratori di monitorare lo **stato operativo** del cluster e di tracciare la sincronizzazione dei dati in tempo reale.
Per un cluster mirror a 2 nodi, la console mostra chiaramente i ruoli di ciascun server:
* **PRIM (Primary):** il nodo attivo che attualmente esegue l'applicazione e gestisce l'IP virtuale. Effettua le scritture sullo storage locale e la replicazione in tempo reale sul nodo secondario.
* **SECOND (Secondary):** il nodo di standby che riceve gli aggiornamenti sincroni a livello di byte. È pronto a subentrare istantaneamente in caso di guasto del Primary.
* **Stato ALONE:** avvisa visivamente quando il cluster è in esecuzione su un singolo nodo (ad esempio, durante la manutenzione o dopo un guasto), indicando che la ridondanza è temporaneamente persa.
* **Avanzamento della risincronizzazione:** quando un nodo guasto si ripristina, il suo stato diventa arancione durante la reintegrazione dei dati in background, garantendo l'assenza di tempi di fermo durante la fase di "ritorno al funzionamento normale".
Oltre alle semplici icone di stato, l'interfaccia fornisce un'**orchestrazione del failover con un solo clic** , consentendo di riassegnare manualmente il ruolo primario per la manutenzione pianificata, garantendo al contempo la disponibilità continua per l'attività degli utenti.
## Limitazioni dell'alta affidabilità SafeKit {#safekit-ha-limitations}
Limite / Requisito | Motivo e impatto | Alternativa consigliata
---|---|---
Dimensione di replica: Alcuni TB | Tempo di risincronizzazione dopo un guasto ([passo 3](https://safekit.eviden.com/it/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• Rete a 1 Gb/s ≈ 3 ore / TB
• Rete a 10 Gb/s ≈ 1 ora / TB (a seconda delle prestazioni di scrittura su disco) | • Utilizzare uno [storage condiviso esterno](https://safekit.eviden.com/it/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (più costoso, più complesso).
Numero di file: < 1.000.000 di file | • Prestazioni del tempo di risincronizzazione dopo un guasto ([passo 3](https://safekit.eviden.com/it/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Tempo necessario per verificare ciascun file tra i due nodi. | • Inserire i numerosi file da replicare in un disco rigido virtuale / macchina virtuale.
• In questo caso, verranno replicati e risincronizzati solo i file che rappresentano il disco rigido virtuale / la macchina virtuale.
Capacità di failover: ≤ 32 VM | • Ogni VM viene eseguita in un modulo mirror indipendente.
• Massimo 32 moduli mirror in esecuzione sullo stesso cluster. | • Utilizzare uno storage condiviso esterno e un'altra soluzione di clustering per VM (più costoso, più complesso).
Architettura di rete: Rete LAN/VLAN tra siti remoti | • Failover automatico dell'[indirizzo IP virtuale](https://safekit.eviden.com/it/best-practises/how-a-virtual-ip-address-works/) con 2 nodi nella stessa sottorete.
• Buona larghezza di banda per la risincronizzazione ([passo 3](https://safekit.eviden.com/it/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Bassa latenza per la [replica sincrona](https://safekit.eviden.com/it/best-practises/synchronous-replication-vs-asynchronous-replication/): tipicamente < 5 ms di RTT; i valori superiori devono essere validati in base alla velocità di scrittura dell'applicazione. | • Utilizzare un [bilanciatore del carico per l'indirizzo IP virtuale](https://safekit.eviden.com/it/best-practises/how-a-virtual-ip-address-works/) se i 2 nodi si trovano in 2 sottoreti diverse (supportato da SafeKit, in particolare nel cloud).
• Utilizzare soluzioni di backup con replica asincrona per reti ad alta latenza.
## Confronto: SafeKit per Cloud e le soluzioni HA/DR native del cloud {#safekit-mirror-ha-comparison}
Funzionalità | SafeKit per Cloud | Disco condiviso cloud nativo | Replica nativa di VM cloud per DR
---|---|---|---
Architettura | Senza risorse condivise: dischi locali per massima velocità e costo minimo. | Storage condiviso: dipende da dischi gestiti dal cloud. | A livello di blocco: replica interi dischi VM in una regione passiva.
Integrità dei dati (RPO) | Zero (RPO=0): replica sincrona a livello di file. | Zero: scrittura sincrona su disco condiviso. | Diverso da zero: la replica asincrona introduce ritardo nei dati.
Logica di failover/failback | Completamente automatica: monitoraggio e riavvio integrati. | Richiede uno strumento di failover di terze parti compatibile con i dischi condivisi cloud. | Manuale: richiede l'attivazione di un piano di disaster recovery.
Configurazione applicazione | Nessuna riconfigurazione: protegge le applicazioni dove sono installate. | Riconfigurazione: i dati dell'applicazione vanno migrati su un disco condiviso specifico. | Nessuna: acquisisce sistema operativo e applicazione così come sono.
Ambito della replica | Completo: cartelle di dati applicativi (DB, configurazione e log). | Parziale: solo dati sul volume condiviso. | Totale: replica l'intera macchina virtuale.
Localizzazione VM | Multi-AZ nativa: replica sincrona tra zone di disponibilità in una regione. | Dipendente dal provider: richiede storage condiviso replicato tra zone. | Regionale: progettata soprattutto per la replica tra aree geografiche distanti.
Tempo di distribuzione | Basso: meno di 30 minuti (on-premises o cloud). | Alto: giorni o settimane per configurare il cluster. | Medio: occorre configurare vault e criteri DR.
### L'alta disponibilità sostituisce la replica nativa di VM cloud per il DR? {#ha-vs-backup-ransomware}
**No.** Alta disponibilità e backup sono complementari, non intercambiabili. **SafeKit** garantisce la **continuità operativa**, mantenendo attive le applicazioni in caso di guasto hardware, ma non protegge da errori logici, eliminazioni accidentali o ransomware. Poiché la replica in tempo reale rispecchia subito ogni modifica, un attacco ransomware sul nodo primario viene immediatamente replicato sul secondario. Per riprendersi da queste minacce o da eliminazioni accidentali serve una **soluzione di backup** dedicata con una solida politica di conservazione, così da ripristinare lo stato precedente alla corruzione.
### Conclusione
Con un'**architettura senza risorse condivise**, SafeKit elimina complessità e costi dei dischi condivisi gestiti dal cloud. A differenza del clustering tradizionale, offre una soluzione **indipendente dall'infrastruttura** che non richiede riconfigurazione delle applicazioni né migrazione dei dati. Grazie al supporto Multi-AZ nativo e a una distribuzione inferiore a 30 minuti, l'ambiente Cloud rimane resiliente, con **zero perdita di dati (RPO=0)** e ripristino completamente automatico.
## Guida video: configurazione di un cluster Mirror HA SafeKit {#videoguide-safekit-mirror-cluster}
### Video SafeKit: clustering a livello applicativo (8:47) {#demo-mirror-ha-cluster}
Questo video mostra come SafeKit realizza un **cluster Mirror HA** senza la complessità del clustering con dischi condivisi cloud. La dimostrazione usa Microsoft SQL Server, ma la soluzione funziona allo stesso modo con altri database e applicazioni. Nota: nel video l'IP virtuale è configurato per una soluzione on-premises, non per un Cloud Load Balancer con controlli SafeKit.
### Momenti salienti del video
1. 🎬 [2 nodi con SQL Server](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) (0:32)
2. 🎬 [Configurazione del cluster e del modulo mirror.safe](https://www.youtube.com/watch?v=mGwEguDnnH0&t=32s) (3:58)
3. 🎬 [Avviare e testare la replica SQL, la migrazione e il failover in caso di arresto anomalo](https://www.youtube.com/watch?v=mGwEguDnnH0&t=270s) (4:17)