---
title: "La più semplice alta disponibilità Firebird: replica sincrona e failover a 2 nodi"
canonical: "https://safekit.eviden.com/it/solutions/firebird-high-availability-synchronous-replication-failover/"
description: "Il modo più semplice per implementare l’alta disponibilità Firebird. SafeKit fornisce un cluster a 2 nodi senza SAN con replica sincrona e failover automatico, senza bisogno di AD o competenze specialistiche."
category: "solutions"
lang: "it"
topics: "Come funziona il cluster mirror SANless SafeKit con Firebird, Indice, In che modo il software SafeKit implementa semplicemente un cluster ad alta disponibilità Firebird SANless?, Come funziona il cluster mirror SafeKit con Firebird ?, Limitazioni SafeKit High Availability, Confronto: SafeKit per Firebird e altre soluzioni di clustering, Guida video: configurazione di un cluster mirror SafeKit HA"
translation: "translate_md 2026-11-08.3 | glossaire 2026-11-08.11 | Translation LLM | 25 expressions"
---
# La più semplice alta disponibilità Firebird: replica sincrona e failover a 2 nodi {#the-simplest-firebird-high-availability-2-node-synchronous-replication--failover}
## Come funziona il cluster mirror SANless SafeKit con Firebird {#safekit-hyperv-tco}
**SafeKit per Firebird** offre **un’elevata disponibilità** senza interruzioni, riducendo significativamente il TCO (Total Cost of Ownership). Eliminando l’hardware e i costi operativi del clustering tradizionale, SafeKit offre un’alternativa HA snella a 2 nodi rispetto alle complesse soluzioni di clustering.
* **Continuità aziendale all-in-one:** una soluzione completa che fornisce **IP virtuale**, **failover automatico**, **failback automatico** e **replica in tempo reale** in un unico pacchetto integrato.
* **Replicazione sincrona (perdita di dati pari a zero):** garantisce l’integrità assoluta dei dati per le applicazioni transazionali con la replicazione sincrona, garantendo una perdita di dati pari a 0 in caso di guasto.
* **Protezione flessibile a livello di file:** SafeKit esegue la replica basata sull’host a livello di file, il che è completamente trasparente per l’applicazione. Protegge non solo i database, ma anche tutte le cartelle e i dati associati. È possibile replicare le cartelle esistenti esattamente dove sono installate, anche sul **disco di sistema**.
* **Implementazione semplificata (senza AD/LDAP):** a differenza dei cluster tradizionali, **non è necessaria la configurazione della directory AD/LDAP**, eliminando i complessi requisiti di installazione e le dipendenze dell’infrastruttura.
* **Nessun investimento SAN per HA:** Ottieni la ridondanza completa utilizzando un’architettura shared-nothing. Funziona con dischi locali standard, eliminando la necessità di costosi hardware SAN, switch in fibra ottica e manutenzione specializzata dello storage.
* **Vera efficienza a 2 nodi:** mentre la maggior parte delle soluzioni richiede un terzo nodo "witness" per prevenire lo split-brain, SafeKit offre un **cluster robusto a 2 nodi**, risparmiando il 33% su hardware, alimentazione e spazio rack.
* **Ridondanza indipendente dall’hardware:** evita il vendor lock-in. Crea il tuo cluster ad alta disponibilità utilizzando qualsiasi marca di server o tipo di storage interno, estendendo il ciclo di vita dell’hardware esistente e riducendo i costi di sostituzione.
* **Licenze a costo prevedibile:** SafeKit offre un’elevata disponibilità tramite una licenza perpetua una tantum, garantendo una pianificazione del budget prevedibile ed eliminando il rischio di aumenti annuali dei prezzi.
Consolidando **l’alta disponibilità** in un livello software leggero, SafeKit offre **ridondanza di livello enterprise e continuità aziendale per Firebird** a una frazione del costo delle suite di clustering tradizionali.

**Cluster mirror HA SafeKit per Firebird**
⚡ Guida rapida all’installazione cluster mirror per Firebird >
## Indice {#toc}
* [In che modo il software SafeKit implementa semplicemente un cluster ad alta disponibilità Firebird SANless?](#safekit-mirror-ha-cluster)
* [Come funziona il cluster mirror di SafeKit con Firebird ?](#safekit-mirror-cluster)
* [Limitazioni di SafeKit High Availability](#safekit-ha-limitations)
* [Confronto: SafeKit per Firebird e altre soluzioni di clustering](#safekit-mirror-ha-comparison)
* [Guida video: configurazione di un cluster HA Mirror SafeKit](#videoguide-safekit-mirror-cluster)
* [🔍 Hub di navigazione per l’alta disponibilità di SafeKit](#hub)
## In che modo il software SafeKit implementa semplicemente un cluster ad alta disponibilità Firebird SANless? {#safekit-mirror-ha-cluster}
### Che cos’è la soluzione SafeKit Mirror HA per Firebird ? {#safekit-mirror-ha-solution}
SafeKit offre un’elevata disponibilità alle Firebird tra due server di qualsiasi marca.
Questo articolo spiega come implementare rapidamente un cluster Firebird senza storage condiviso su una SAN e senza competenze specifiche.
Il principio della soluzione consiste nel definire le cartelle in cui risiedono i dati **dell’applicazione Firebird**, i suoi servizi, un IP virtuale e i checker.
SafeKit implementa quindi **la replica in tempo reale** e **il failover automatico** per garantire la disponibilità continua del servizio.
### Perché scegliere una soluzione HA unificata e completa invece di strumenti frammentati? {#why-choose-a-unified-all-in-one-ha-solution-over-fragmented-tools}
A differenza delle soluzioni "bolt-on" che combinano prodotti separati per la replica e il clustering, **SafeKit** integra **IP virtuale, failover automatico, failback automatico e replica di file in tempo reale** in un unico motore.
Ciò elimina il rischio di "castello di carte" in cui gli aggiornamenti del sistema operativo interrompono i fragili collegamenti tra strumenti diversi, fornisce un unico punto di responsabilità per l’intero stack HA e riduce l’errore umano fornendo un’unica interfaccia per l’HA Firebird.
### È preferibile scegliere l’alta disponibilità a livello di applicazione o a livello di macchina virtuale (VM)? {#application-vs-vm-high-availability}
Con SafeKit, hai la flessibilità di scegliere il modello di ridondanza più adatto alle tue esigenze.
**La ridondanza a livello di VM** (per Hyper-V o KVM) è la più semplice da implementare in quanto replica l’intera macchina virtuale, senza richiedere alcuna conoscenza dell’applicazione interna.
In alternativa, **la ridondanza a livello di applicazione** è più granulare; replica solo cartelle di dati specifiche e riavvia i servizi dell’applicazione anziché l’intero sistema operativo.
Mentre l’HA a livello di VM è più facile da configurare, l’HA a livello di applicazione è indipendente dall’hypervisor e può essere eseguito in ambienti fisici, virtuali o cloud.
### Quali sono i vantaggi distintivi dell’alta disponibilità di SafeKit Firebird rispetto ai concorrenti? {#safekit-mirror-ha-advantages}
SafeKit si differenzia dai cluster Firebird tradizionali grazie alla sua **architettura "shared-nothing"** e all’implementazione semplificata. Mentre la maggior parte delle soluzioni aziendali richiede una complessa implementazione della replica o costosi storage SAN, SafeKit offre:
* **Replicazione sincrona con perdita di dati pari a zero:** SafeKit implementa una replicazione sincrona al 100%, garantendo la totale integrità dei dati per le applicazioni transazionali. In caso di guasto, la **perdita di dati è pari a zero (RPO=0)**. Inoltre, SafeKit è in grado di replicare non solo i database Firebird, ma **anche qualsiasi altra cartella di dati** (log, file di configurazione, ecc.), garantendo il mirroring dell’intero ambiente.
* **Clustering semplificato a 2 nodi:** a differenza dei cluster standard che spesso richiedono un "witness" (un terzo nodo, disco, condivisione di file) per mantenere un quorum, SafeKit offre la massima disponibilità con soli due server ridondanti, riducendo i costi e la complessità dell’infrastruttura.
[Scopri di più sul nostro meccanismo heartbeat e quorum](https://safekit.eviden.com/it/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
* **Gestione unificata:** gli amministratori possono gestire il failover Firebird, la replica dei dati e il monitoraggio tramite un’unica console SafeKit. Ciò rende l’alta disponibilità accessibile a team senza competenze specialistiche di "amministratore di cluster".
* **Controlli personalizzati:** SafeKit va oltre il monitoraggio di base dei servizi e **offre controlli** per monitorare lo stato di salute del processo Firebird. Il sistema è altamente estensibile e consente l’aggiunta di controlli personalizzati su misura per il vostro ambiente.
### In che modo SafeKit riduce il TCO (Total Cost of Ownership) per Firebird rispetto al clustering standard? {#safekit-mirror-ha-tco}
A differenza delle soluzioni tradizionali ad alta disponibilità, SafeKit è progettato per operare con il **minimo ingombro infrastrutturale**, senza compromettere l’affidabilità. I principali risparmi rispetto ai cluster di failover tradizionali includono:
* **Costi di archiviazione pari a zero:** SafeKit utilizza un’architettura "shared-nothing" che funziona con dischi locali. Ciò elimina la necessità di costosi hardware SAN, reti iSCSI o complesse configurazioni vSAN.
* **Nessuna Enterprise Edition richiesta:** mentre il meccanismo di replica nativo potrebbe richiedere costose licenze Enterprise, SafeKit **non necessita dell’edizione Enterprise**. Funziona perfettamente con l’edizione standard e persino con l’**edizione gratuita**, fornendo un’elevata disponibilità a una frazione del costo.
* **Vera efficienza a 2 nodi:** a differenza dei cluster standard che spesso richiedono un "witness" (un terzo nodo, disco o condivisione di file) per mantenere un quorum, SafeKit offre la massima disponibilità con soli **due server ridondanti**.
* **Nessun abbonamento forzato:** SafeKit offre una **licenza perpetua**. Possiedi il tuo software, evitando la "trappola dell’abbonamento" e gli imprevedibili aumenti annuali dei prezzi comuni con i moderni modelli basati esclusivamente sul cloud o su abbonamento.
* **Basse spese operative (OPEX):** trattandosi di una soluzione plug-and-play, non richiede formazione specializzata o costose consulenze esterne per la manutenzione, a differenza dei complessi strumenti di clustering open-source.
* **Prezzi indipendenti dalla CPU:** le licenze sono indipendenti dal numero di CPU o core. Con solo due licenze per due nodi, è possibile proteggere Firebird dai guasti.
### È possibile configurare un cluster mirror Firebird senza competenze di clustering? {#mirror-cluster-without-clustering-skills}
Sì. Questo articolo spiega come [implementare rapidamente un cluster mirror Firebird](https://safekit.eviden.com/it/quick-install/safekit-quick-installation-guide-with-firebird/) senza la necessità di una gestione SAN specializzata o di complesse competenze di clustering HA. Utilizzando **gli script di failover automatizzati** di SafeKit per gestire la replica e il riavvio **Firebird**, si ottiene una soluzione di ridondanza robusta, significativamente più semplice da implementare e mantenere rispetto alle soluzioni di clustering tradizionali.
### Oltre Firebird, quali applicazioni e ambienti può proteggere SafeKit? {#supported-applications-and-environments}
SafeKit è una soluzione versatile ad alta disponibilità **per Windows e Linux**. Consente **la replica sincrona in tempo reale** e il failover automatico per un’ampia gamma di carichi di lavoro critici, tra cui:
* **Ambienti virtuali e fisici:** macchine virtuali Hyper-V o KVM complete.
* **Orchestrazione di container:** ambienti Docker, Podman e K3s (Kubernetes).
* **Dati e servizi:** directory di file individuali, servizi e vari database.
* **Infrastruttura cloud:** alta disponibilità per le applicazioni cloud.
SafeKit fornisce inoltre ai **cluster farm** **il bilanciamento del carico di rete nativo e il failover** per le applicazioni senza stato come **i server Web**.
💡 [Esplora l’elenco completo delle soluzioni HA supportate qui.](https://safekit.eviden.com/it/solutions/)
## Come funziona il cluster mirror SafeKit con Firebird ? {#safekit-mirror-cluster}
### Passaggio 1. Replica in tempo reale {#step1}
Il server 1 (PRIM) esegue l’applicazione Firebird. I client sono connessi a un [indirizzo IP virtuale](https://safekit.eviden.com/it/best-practises/how-a-virtual-ip-address-works/). SafeKit replica in tempo reale le modifiche apportate ai file attraverso la rete.
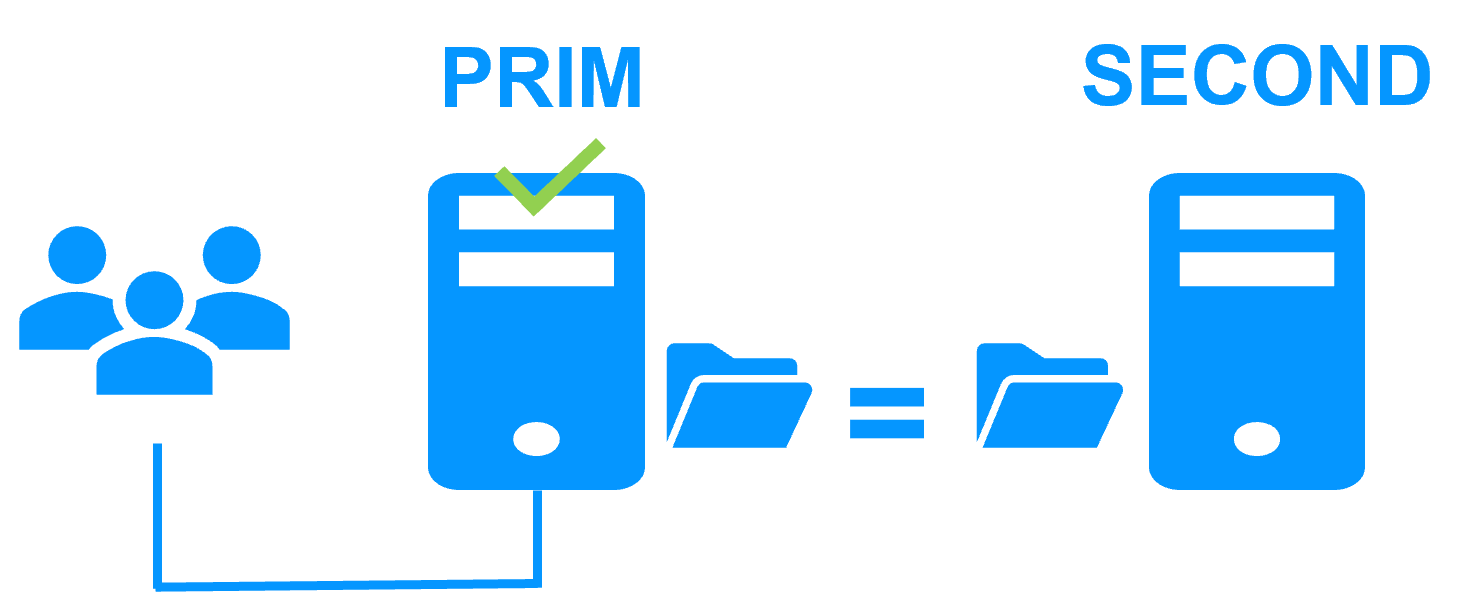
La replica è [sincrona](https://safekit.eviden.com/it/best-practises/synchronous-replication-vs-asynchronous-replication/) e non comporta alcuna perdita di dati in caso di errore, a differenza della replica asincrona.
È sufficiente configurare i nomi delle directory da replicare in SafeKit. Non ci sono prerequisiti sull’organizzazione del disco. Le directory possono essere situate nel disco di sistema.
### Passaggio 2. Failover automatico {#step2}
Quando il server 1 si guasta, il server 2 subentra. SafeKit commuta l’indirizzo IP virtuale e riavvia automaticamente l’applicazione Firebird sul server 2.
L’applicazione rileva che i file replicati da SafeKit sono aggiornati sul Server 2. L’applicazione continua a essere eseguita sul Server 2 modificando localmente i suoi file che non sono più replicati sul Server 1.
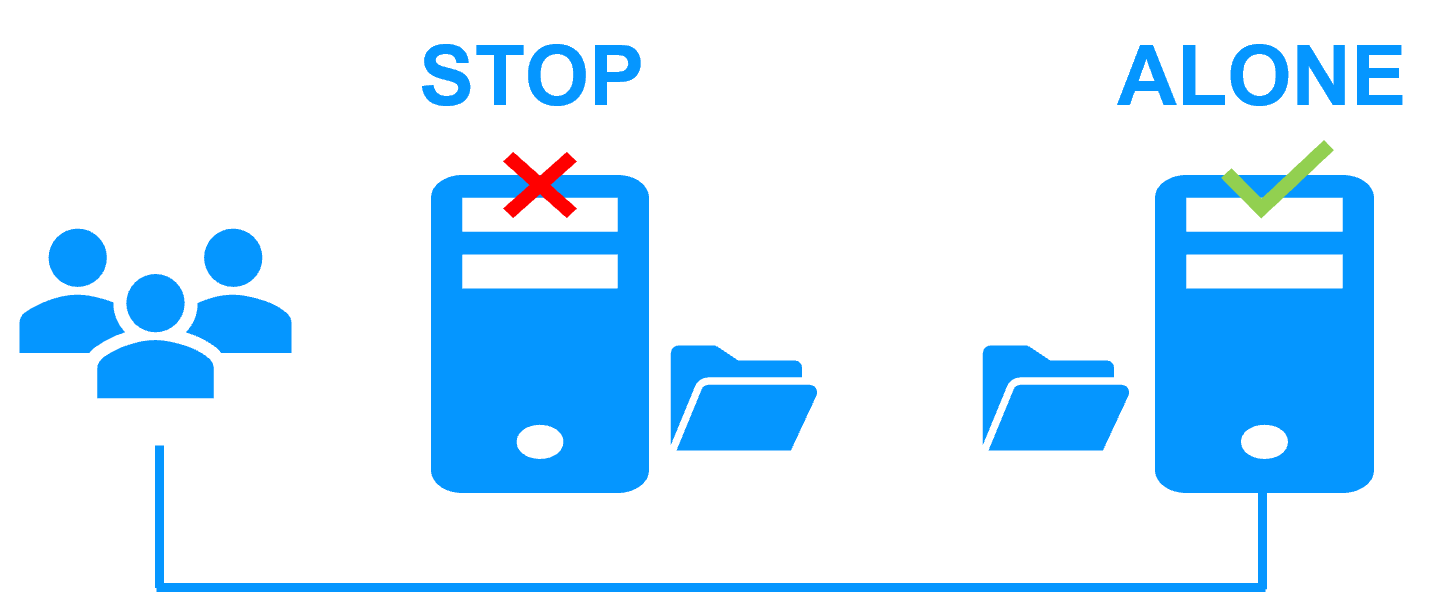
Il tempo di failover è pari al tempo di rilevamento dei guasti (30 secondi per impostazione predefinita) più il tempo di avvio dell’applicazione.
### Fase 3. failback automatico {#step3}
Il failback consiste nel riavviare il server 1 dopo aver risolto il problema che ne ha causato il malfunzionamento.
SafeKit risincronizza automaticamente i file, aggiornando solo i file modificati sul Server 2 mentre il Server 1 era in stato di arresto.
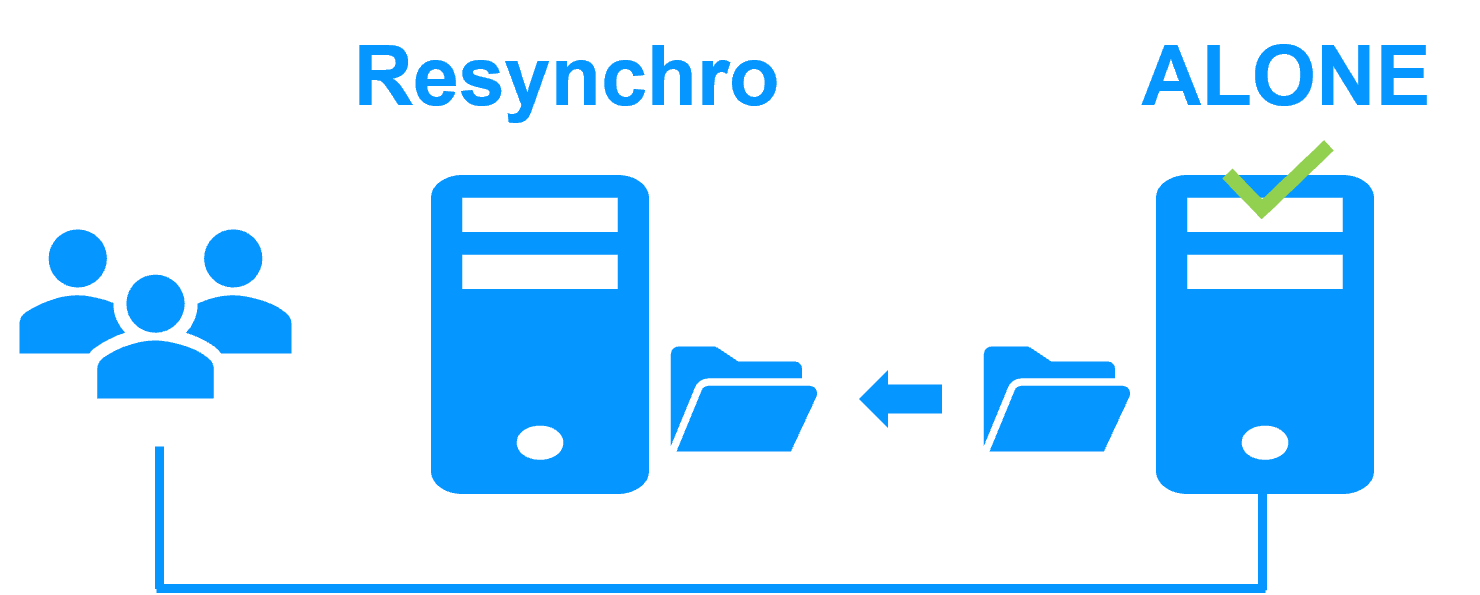
Il failback avviene senza interrompere l’applicazione Firebird, che può continuare a essere eseguita sul Server 2.
### Passaggio 4. Ritorno alla normalità {#step-4-back-to-normal}
Dopo la reintegrazione, i file sono nuovamente in modalità mirror, come nel passaggio 1. Il sistema è tornato in modalità ad alta disponibilità, con l’applicazione Firebird in esecuzione su Server 2 e SafeKit che replica gli aggiornamenti dei file su Server 1.
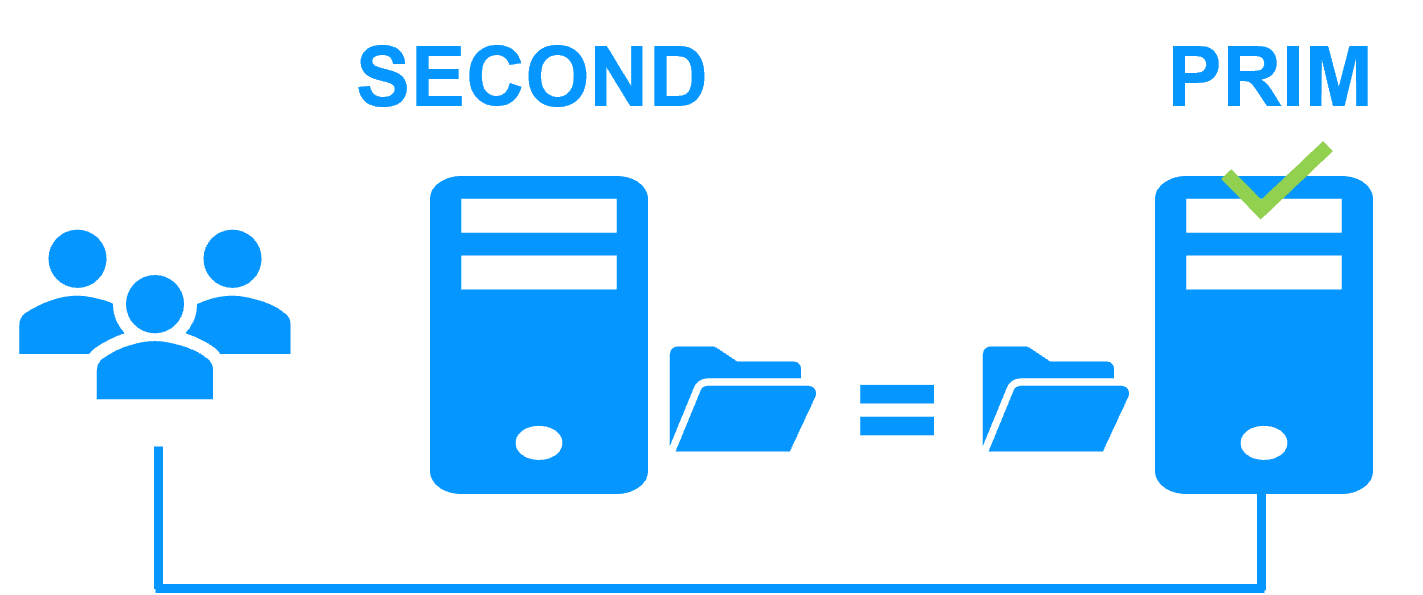
Se l’amministratore desidera che l’applicazione venga eseguita sul Server 1, ciò può essere fatto manualmente tramite la console web al momento opportuno, o automaticamente tramite la configurazione.
### Come configurare un cluster mirror SafeKit per Firebird ? {#safekit-mirror-cluster-configure}
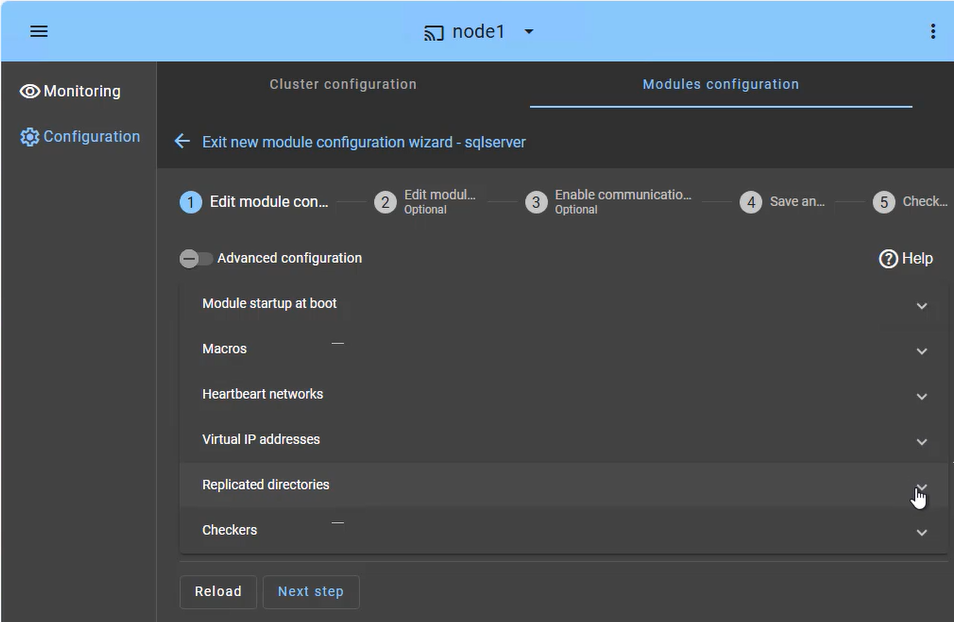
La **console web SafeKit** offre un’interfaccia intuitiva per orchestrare l’alta disponibilità delle applicazioni critiche. In pochi passaggi, è possibile configurare un **cluster mirror SafeKit** per garantire la continuità aziendale:
* **Failover dell’applicazione (scheda Macro):** definire i servizi dell’applicazione specifici da riavviare automaticamente in caso di errore.
* **Rete/i heartbeat:** percorso/i di comunicazione dedicato/i utilizzato/i dai nodi del cluster per monitorare continuamente lo stato di salute e la disponibilità reciproca e per sincronizzare le decisioni di failover.
* **Gestione IP virtuale:** configurare l’IP virtuale (VIP) per la riconnessione trasparente del client dopo un failover.
* **Replicazione in tempo reale:** selezionare le directory critiche per la replicazione sincrona a livello di byte basata sull’host.
* **Checkers:** monitora lo stato di salute dell’applicazione e avvia il ripristino automatico in caso di rilevamento di un errore di processo.
Il cluster SafeKit include un verificatore di split-brain dedicato per risolvere i problemi di isolamento della rete senza la necessità di una terza macchina witness o di una rete heartbeat aggiuntiva. Per saperne di più su [heartbeat, failover e quorum in un cluster](https://safekit.eviden.com/it/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
### Come monitorare un cluster mirror SafeKit per Firebird ? {#safekit-mirror-cluster-monitoring}
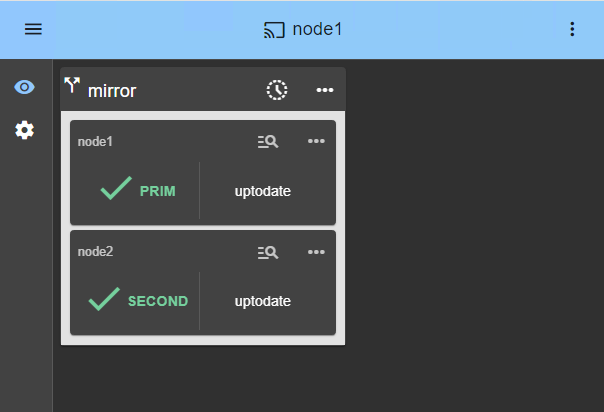
La **console di gestione SafeKit** offre una visione unificata della tua infrastruttura ad alta disponibilità. Consente agli amministratori di monitorare lo **stato operativo** del cluster e di tracciare la sincronizzazione dei dati in tempo reale.
Per un cluster mirror a 2 nodi, la console visualizza chiaramente i ruoli di ciascun server:
* **PRIM (primario):** il nodo attivo che attualmente esegue l’applicazione e gestisce l’IP virtuale. Esegue scritture sull’archiviazione locale e la replica in tempo reale sul nodo secondario.
* **SECOND:** il nodo di standby riceve aggiornamenti sincroni a livello di byte. È pronto a subentrare immediatamente in caso di errore del nodo primario.
* **Stato ALONE:** avvisa visivamente quando il cluster è in esecuzione su un singolo nodo (ad esempio, durante la manutenzione o dopo un errore), indicando che la ridondanza è temporaneamente persa.
* **Avanzamento della risincronizzazione:** quando un nodo guasto si riprende, il suo stato diventa arancione durante la reintegrazione dei dati in background, garantendo l’assenza di tempi di inattività durante la fase di "ritorno alla normalità".
Oltre alle semplici icone di stato, l’interfaccia fornisce **un’orchestrazione di failover con un solo clic**, consentendo di riassegnare manualmente il ruolo primario per la manutenzione pianificata, garantendo al contempo la disponibilità continua per l’attività dell’utente.
## Limitazioni SafeKit High Availability {#safekit-ha-limitations}
Limite/Requisito | Motivo e impatto | Alternativa consigliata
---|---|---
Dimensioni della replica: alcuni TB | Tempo di risincronizzazione dopo un errore ([passaggio 3](https://safekit.eviden.com/it/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• Rete da 1 Gb/s ≈ 3 ore/TB
• Rete da 10 Gb/s ≈ 1 ora/TB (a seconda delle prestazioni di scrittura del disco) | • Utilizzare [un’unità di archiviazione condivisa esterna](https://safekit.eviden.com/it/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (più costosa e più complessa).
Numero di file: < 1.000.000 | • Prestazioni del tempo di risincronizzazione dopo un guasto ([passaggio 3](https://safekit.eviden.com/it/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Tempo necessario per confrontare ciascun file tra i due nodi. | • Inserire i numerosi file da replicare in un disco rigido virtuale/macchina virtuale.
• In questo caso, verranno replicati e risincronizzati solo i file che rappresentano il disco rigido virtuale/la macchina virtuale.
Capacità di failover: ≤ 32 VM | • Ogni VM viene eseguita in un modulo mirror indipendente.
• Massimo 32 moduli mirror in esecuzione sullo stesso cluster. | • Utilizzare un’unità di archiviazione esterna condivisa e un’altra soluzione di clustering per macchine virtuali (più costosa e complessa).
Architettura di rete: rete LAN/VLAN tra siti remoti | • Failover automatico [dell’indirizzo IP virtuale](https://safekit.eviden.com/it/best-practises/how-a-virtual-ip-address-works/) con 2 nodi nella stessa sottorete.
• Buona larghezza di banda per la risincronizzazione ([passaggio 3](https://safekit.eviden.com/it/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Bassa latenza per [la replica sincrona](https://safekit.eviden.com/it/best-practises/synchronous-replication-vs-asynchronous-replication/): in genere < 5 ms RTT; i valori più elevati devono essere convalidati in base alla velocità di scrittura dell’applicazione. | • Se i due nodi si trovano in sottoreti diverse (comune nel cloud), utilizzare [altre opzioni di reindirizzamento](https://safekit.eviden.com/it/best-practises/how-a-virtual-ip-address-works/#safekit-virtual-ip-implementation): un bilanciatore del carico, le CLI del provider cloud, BGP o il reindirizzamento DNS.
• Utilizzare soluzioni di backup con replica asincrona per reti ad alta latenza.
## Confronto: SafeKit per Firebird e altre soluzioni di clustering {#safekit-mirror-ha-comparison}
Caratteristica | SafeKit per Firebird | Clustering di failover per l’archiviazione condivisa | Replicazione del database
---|---|---|---
Architettura | SANless (Shared-Nothing) | Archiviazione condivisa (SAN/NAS) | Nessuna condivisione
Riconfigurazione dell’applicazione | Nessuno (esecuzione in loco) | Obbligatorio (Sposta i dati su un disco condiviso) | Nessuno
Ambito di replica | Applicazione completa (database + configurazione + log) | Dati del disco condiviso | Solo dati del database
Tipo di replica | Sincrono (RPO zero) | Sincrono (tramite SAN) | Dipende dalle edizioni (spesso asincrono)
Logica di failover/failback | Completamente automatico | Completamente automatico | Spesso manuale o complesso
Dipendenza da AD/LDAP | Indipendente (nessuna AD richiesta) | Richiesto su Windows (Active Directory) | Indipendente
Complessità di implementazione | Basso (< 30 minuti) | Elevato (AD, archiviazione, quorum) | Medio (solo replica, nessun failover)
**In sintesi**, eliminando la necessità di una SAN e semplificando l’implementazione, rimuovendo dipendenze come **Active Directory** e configurazioni **Quorum** specializzate, SafeKit offre un’alternativa HA snella e indipendente dall’hardware. Ciò si traduce in un TCO significativamente inferiore, garantendo al contempo che l’ambiente Firebird rimanga resiliente con zero perdita di dati e ripristino automatizzato.
## Guida video: configurazione di un cluster mirror SafeKit HA {#videoguide-safekit-mirror-cluster}
### Video SafeKit: clustering a livello di applicazione (8:47) {#demo-mirror-ha-cluster}
In questo video, scopri come SafeKit implementa un **cluster HA mirror** senza la complessità di una SAN. Sebbene questa dimostrazione utilizzi Microsoft SQL Server, la soluzione funziona in modo identico per altri database e applicazioni.
### Capitoli {#chapters}
1. 🎬 [2 nodi con SQL Server](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) (0:32)
2. 🎬 [Configurare il cluster e il modulo mirror.safe](https://www.youtube.com/watch?v=mGwEguDnnH0&t=32s) (3:58)
3. 🎬 [Avviare e testare la replica, la migrazione e il failover di SQL in caso di arresto anomalo](https://www.youtube.com/watch?v=mGwEguDnnH0&t=270s) (4:17)
### Implementazione passo-passo {#step-by-step-implementation}
* 🛠️ [Leggi la guida sulla configurazione di un cluster mirror su Windows](https://safekit.eviden.com/it/quick-install/safekit-quick-installation-guide-for-a-new-windows-application-with-real-time-replication-and-failover/)
* 🛠️ [Leggi la guida su come configurare un cluster mirror su Linux](https://safekit.eviden.com/it/quick-install/safekit-quick-installation-guide-for-a-new-linux-application-with-real-time-replication-and-failover/)