SafeKit: bilanciamento del carico e cluster farm ad alta disponibilità per applicazioni Google GCP
Migliora il Cloud Load Balancer con il monitoraggio a livello di applicazione e l’autoriparazione
Un cluster farm SafeKit per GCP è una soluzione di alta disponibilità definita dal software e ottimizzata per gli ambienti cloud. Fornendo un monitoraggio approfondito e l’autoriparazione direttamente sui nodi dell’applicazione, garantisce che i guasti software vengano rilevati e risolti localmente prima che influiscano sulla disponibilità. Si integra perfettamente con i bilanciatori del carico GCP, utilizzando controlli di integrità intelligenti per instradare il traffico solo verso i nodi pienamente operativi.
Quali sono i vantaggi di un cluster farm SafeKit per le applicazioni GCP?
- Integrazione GCP Load Balancer: fornisce automaticamente controlli di integrità precisi agli GCP Load Balancer, garantendo che il traffico venga instradato in base allo stato effettivo dell’applicazione GCP anziché solo ai ping del server.
- Monitoraggio approfondito e autoriparazione: rileva gli stati “zombie” in cui un’istanza cloud è “in esecuzione” ma l’applicazione si è arrestata in modo anomalo. SafeKit avvia un riavvio automatico del servizio in locale prima di notificare al bilanciatore del carico cloud di eseguire il failover.
- Funzionalità Farm e Mirror ibrida: consente in modo unico di combinare un cluster farm (per scalare i front-end tramite Cloud LB) con un cluster mirror (per la replica sincrona dei dati dei back-end), risolvendo la sfida dell’archiviazione persistente nelle GCP.
- Alternativa Kubernetes: SafeKit offre un’elevata disponibilità sia per le applicazioni legacy che per quelle containerizzate (non progettate per Kubernetes) senza l’overhead operativo e la complessità dell’orchestrazione di Kubernetes.
- Distribuzione uniforme (on-premise o cloud): a parte la configurazione dell’IP virtuale all’interno di un bilanciatore del carico cloud, il processo di distribuzione SafeKit rimane identico negli ambienti on-premise e cloud.
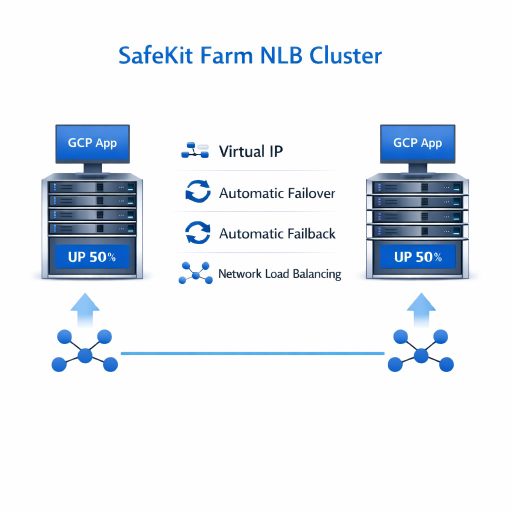
Cluster NLB farm SafeKit per GCP
⚡ Guida rapida all’installazione del cluster farm per GCP >
Indice
- In che modo il software SafeKit implementa semplicemente un cluster di bilanciamento del carico di rete (NLB) GCP?
- Come funziona il cluster farm SafeKit con GCP?
- Confronto: cluster farm SafeKit On-Premises e cluster farm SafeKit nel Cloud
- Guida video: configurazione di un cluster NLB farm SafeKit
- 🔍 Hub di navigazione per l’alta disponibilità di SafeKit
In che modo il software SafeKit implementa semplicemente un cluster di bilanciamento del carico di rete (NLB) GCP?
Qual è la soluzione SafeKit Farm NLB per GCP?
SafeKit fornisce il bilanciamento del carico di rete e l’alta disponibilità per GCP su due o più nodi.
Questo articolo spiega come implementare rapidamente un cluster GCP senza richiedere competenze specialistiche in materia di alta disponibilità (HA).
La soluzione funziona integrando i controlli di integrità delle applicazioni di SafeKit con un IP virtuale definito a livello di bilanciatore del carico GCP. Configurando nomi di servizi applicativi e controlli applicativi specifici, SafeKit garantisce che il bilanciatore del carico indirizzi il traffico solo verso applicazioni integre e operative.
SafeKit consente il bilanciamento del carico di rete e il failover automatico, offrendo scalabilità continua e disponibilità continua del servizio per le applicazioni mission-critical.
In che modo il monitoraggio delle applicazioni SafeKit si differenzia dai controlli di integrità standard di NLB?
A differenza dell’hardware NLB standard che si basa su semplici ping e controlli delle porte, SafeKit dispone di controlli integrati a livello di applicazione. Mentre un bilanciatore tradizionale conferma solo se un server è “attivo”, SafeKit monitora lo stato di salute effettivo di specifiche GCP.
Questo monitoraggio approfondito consente al sistema di rilevare gli stati “zombie”, in cui il server è attivo ma il software si è arrestato in modo anomalo, attivando il riavvio automatico del servizio o il reindirizzamento del traffico che le soluzioni NLB standard non sono in grado di eseguire.
In che modo SafeKit gestisce l’implementazione uniforme e l’IP virtuale del cloud?
SafeKit è una soluzione cloud-agnostic, che garantisce la coerenza del processo di implementazione e dell’architettura tra i server on-premise e tutti i principali fornitori di servizi cloud. La principale differenza architetturale risiede nel modo in cui l’IP virtuale (VIP) viene presentato alla rete:
- On-Premises: SafeKit gestisce il bilanciamento del carico VIP direttamente sui server delle applicazioni utilizzando un efficiente filtraggio a livello di kernel. Il failover viene gestito inviando pacchetti GARP (Gratuitous ARP) agli switch locali, che riassegnano istantaneamente l’IP ai nodi attivi.
- Nel cloud: poiché le reti cloud non supportano GARP, l’IP virtuale è ospitato da un bilanciatore del carico cloud. In questa configurazione, SafeKit fornisce i controlli di integrità intelligenti necessari per determinare lo stato del nodo. Ciò consente al bilanciatore del carico di rilevare i nodi attivi in tempo reale e di instradare automaticamente il traffico, garantendo un failover continuo tra le zone di disponibilità.
Perché scegliere una soluzione HA unificata e completa invece di strumenti frammentati?
A differenza delle soluzioni “bolt-on” che combinano prodotti separati per il clustering, SafeKit integra IP virtuale, bilanciamento del carico di rete, failover automatico, failback automatico e replica di file in tempo reale sincrona in un unico motore.
Ciò elimina il rischio di “castello di carte” in cui gli aggiornamenti interrompono i collegamenti fragili tra strumenti diversi, fornisce un unico punto di responsabilità per l’intero stack HA e riduce l’errore umano fornendo un’unica interfaccia per l’ HA applicativa GCP.
È possibile configurare un cluster GCP cluster farm senza competenze di clustering?
Sì. Questo articolo spiega come implementare rapidamente un cluster farm GCP farm senza la necessità di competenze specialistiche e complesse in materia di clustering. Utilizzando i controlli di integrità di SafeKit per gestire il bilanciamento del carico della rete IP virtuale e il monitoraggio e il riavvio delle applicazioni di SafeKit, si ottiene una soluzione robusta e scalabile, significativamente più semplice da implementare e mantenere rispetto alle soluzioni di clustering NLB tradizionali.
Oltre GCP, quali applicazioni e ambienti può proteggere SafeKit ?
SafeKit è una soluzione versatile ad alta disponibilità per Windows e Linux che va ben oltre il cluster GCP cluster farm. Consente cluster mirror con replica sincrona in tempo reale e failover automatico per un’ampia gamma di carichi di lavoro critici, tra cui:
- Ambienti virtuali e fisici: macchine virtuali Hyper-V o KVM complete.
- Orchestrazione di container: ambienti Docker, Podman e K3s (Kubernetes).
- Dati e servizi: directory di file individuali, servizi e vari database.
- Infrastruttura cloud: alta disponibilità per le applicazioni cloud.
💡 Esplora l’elenco completo delle soluzioni HA supportate qui.
Come funziona il cluster farm SafeKit con GCP?
Come funziona il bilanciamento del carico di rete (NLB) per GCP
- Distribuzione Multi-AZ: i nodi sono distribuiti su più zone di disponibilità (Multi-AZ) per garantire la massima resilienza contro le interruzioni del data center.
- Ridondanza attiva-attiva: l’applicazione GCP critica viene eseguita contemporaneamente su tutti i nodi del farm.
- Instradamento intelligente del traffico: gli utenti si connettono tramite un indirizzo IP virtuale gestito dal bilanciatore del carico GCP.
- Monitoraggio dello stato di salute in tempo reale: il bilanciatore del carico sfrutta l’URL di controllo dello stato di salute di SafeKit. SafeKit restituisce un HTTP 200 OK quando un nodo è integro e un HTTP 404 (o timeout) in caso di errore, consentendo al bilanciatore del carico di instradare automaticamente il traffico solo verso i nodi operativi.
Come funziona l’alta disponibilità (HA) per GCP
- Controllo avanzato delle applicazioni: SafeKit monitora costantemente l’applicazione GCP utilizzando controlli di processo integrati e script personalizzabili.
- Capacità di auto-ripristino: in caso di un errore del software, SafeKit tenta automaticamente di riavviare l’applicazione localmente utilizzando script di riavvio preconfigurati.
- Failover continuo: se i riavvii locali falliscono, SafeKit smette di rispondere ai controlli di integrità, attivando il bilanciatore del carico per eseguire un failover immediato ai nodi sani rimanenti.
- Manutenzione semplificata: ogni nodo include un connettore della console web SafeKit, che fornisce un’interfaccia “one-click” per escludere manualmente i nodi dal cluster per la manutenzione hardware o software.
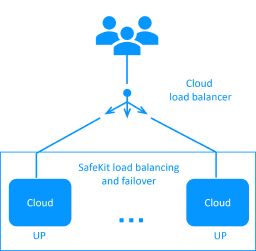
Architettura NLB e HA SafeKit per GCP
Come configurare la regola del load balancer: l’applicazione GCP è con stato o senza stato ?
La configurazione del bilanciatore del carico dipende dal fatto che l’applicazione sia con stato o senza stato:
Configurazione con stato (affinità di sessione)
Per un’applicazione GCP con stato, è richiesta l’affinità di sessione (persistenza). Ciò garantisce che un client specifico rimanga connesso allo stesso nodo attraverso più sessioni TCP per mantenere il contesto dell’applicazione. In questo scenario, il bilanciatore del carico è configurato con una regola basata sull’indirizzo IP del client. Di conseguenza, mentre un singolo client è bloccato su un nodo specifico, il traffico di diversi client viene distribuito tra i vari nodi della farm.
Configurazione senza stato (nessuna affinità)
Al contrario, per un’applicazione GCP senza stato, l’affinità di sessione non è necessaria. Poiché nessun contesto locale viene memorizzato sul nodo tra le sessioni, un singolo client può essere bilanciato su diversi nodi per ogni nuova sessione TCP. In questo caso, la regola del bilanciatore del carico è configurata in base all’identità della sessione TCP. Questa configurazione fornisce la distribuzione più efficiente del traffico nell’intera farm, ma è applicabile solo ai servizi progettati senza dipendenza dalla sessione.
Come configurare un cluster farm SafeKit GCP?
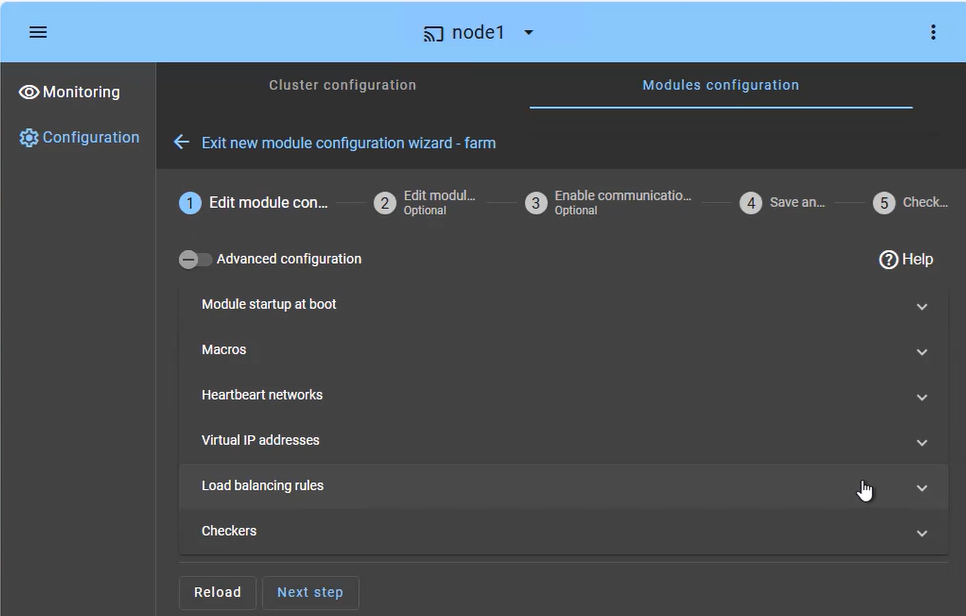
Il cluster farm SafeKit è progettato per garantire un’elevata disponibilità e scalabilità dei servizi. La configurazione si concentra sulla distribuzione del traffico in entrata su entrambi i nodi contemporaneamente:
- Servizi con bilanciamento del carico (scheda Macro): definire i servizi applicativi specifici (ad esempio, Apache, IIS, Nginx) da mantenere attivi su tutti i nodi.
- Rete/i heartbeat: percorso/i di comunicazione utilizzato/i per rilevare se un nodo ha lasciato la farm.
- IP virtuale (Farm VIP): per la distribuzione on-premise, configurare il VIP direttamente nella console web SafeKit. Per la distribuzione cloud, configurare l’IP virtuale nel Cloud Load Balancer utilizzando il controllo di integrità di SafeKit.
- Regole di bilanciamento del carico: per la distribuzione on-premise, configurare la politica di distribuzione del traffico in base all’indirizzo IP di origine o alla porta nella console web SafeKit. Per la distribuzione nel cloud, configurare la politica nel bilanciatore del carico del cloud.
- Checkers: monitora lo stato dell’applicazione e avvia il riavvio automatico in caso di rilevamento di un errore di processo.
Come monitorare un cluster farm SafeKit in GCP?
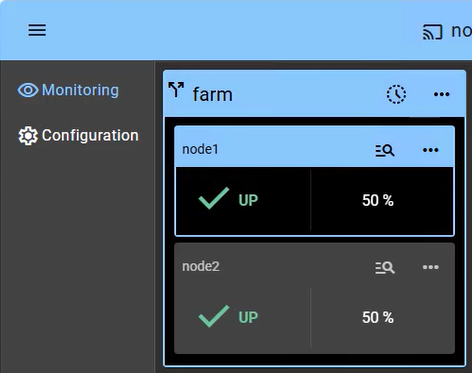
Il monitoraggio di un cluster farm fornisce visibilità sulla natura Active-Active dell’infrastruttura, in cui tutti i nodi contribuiscono alle prestazioni dell’applicazione (mostrando 2 nodi in questo esempio):
- Stato UP (50% su 2 nodi): in una farm sana, entrambi i nodi sono nello stato " UP " (50%), il che significa che entrambi ricevono ed elaborano attivamente le richieste dei client tramite l’IP virtuale condiviso.
- Riequilibrio automatico: se un nodo si guasta, la console mostra visivamente che il nodo rimanente gestisce il 100% del traffico. Il ritardo del failover dipende dall’intervallo di polling del controllo di integrità del bilanciatore del carico cloud.
- Inserimento del nodo: quando un nodo riparato viene riavviato, passa da " STOP " a " UP " e inizia automaticamente a ricevere la sua porzione di carico senza l’intervento dell’amministratore.
- Nessuna sincronizzazione dei dati: si noti che in un cluster farm non esiste uno stato di risincronizzazione “arancione”, poiché i nodi devono essere senza stato o condividere un database di backend (che può essere protetto separatamente in un cluster mirror).
Oltre alle semplici icone di stato, l’interfaccia fornisce la gestione dei nodi con un solo clic, consentendo di arrestare o avviare manualmente un nodo per la manutenzione pianificata, mentre l’IP virtuale condiviso ridistribuisce automaticamente il traffico senza interrompere l’attività dell’utente.
Confronto: cluster farm SafeKit On-Premises e cluster farm SafeKit nel Cloud
Confronto tecnico tra cluster farm SafeKit On-Premises e in Cloud
| Caratteristica | SafeKit On-Premises (fisico/VM) | SafeKit nel cloud |
|---|---|---|
| Gestione degli IP virtuali (VIP) | SafeKit gestisce il VIP direttamente tramite ARP gratuito (GARP). | L’IP virtuale è ospitato da un bilanciatore del carico cloud (NLB). |
| Distribuzione del traffico | Gestito dall’algoritmo di filtraggio del kernel SafeKit tra i nodi locali. | Gestito dal Cloud Load Balancer in base allo stato di salute SafeKit. |
| Monitoraggio della salute | I battiti cardiaci interni monitorano lo stato di salute dei nodi. | Il Load Balancer esegue il polling di un URL di controllo dello stato di salute SafeKit (HTTP 200/404). |
| Monitoraggio approfondito e autoriparazione | SafeKit monitora i processi dell’applicazione ed esegue gli script di riavvio locali prima di eseguire il failover. | SafeKit monitora i processi dell’applicazione e smette di rispondere al controllo di integrità di Cloud LB per attivare il failover. |
| Meccanismo di failover | Il VIP viene spostato istantaneamente tra i nodi della rete locale. | Il Load Balancer interrompe automaticamente l’instradamento del traffico verso il nodo guasto. |
| Requisiti infrastrutturali | Rete standard di livello 2 (stessa subnet per il VIP). | Multi-AZ (Zone di disponibilità) per la massima resilienza. |
In sintesi, sia in locale che nel cloud, SafeKit garantisce che le applicazioni critiche rimangano resilienti, scalabili e facili da gestire attraverso un’unica interfaccia unificata. Per gli editori di software, la natura puramente software SafeKit è la scelta ideale per aggiungere un’opzione di alta disponibilità al proprio catalogo prodotti. A differenza delle soluzioni dipendenti dall’hardware o specifiche per il cloud, SafeKit è al 100% agnostico, consentendo di fornire un’esperienza HA coerente indipendentemente dal fatto che i clienti implementino in locale, in ambienti virtualizzati o su cloud pubblici.
Guida video: configurazione di un cluster NLB farm SafeKit
Video SafeKit: Bilanciamento del carico di rete e gestione degli IP virtuali (5:03)
Questo video mostra una distribuzione on-premise SafeKit. La configurazione è molto simile a una distribuzione cloud, con la differenza principale rappresentata dall’impostazione dell’IP virtuale (che viene sostituita da un load balancer cloud).
Scopri come implementare un indirizzo IP virtuale per fornire un unico punto di ingresso per un cluster a 2 nodi. SafeKit semplifica il bilanciamento del carico di rete gestendo automaticamente l’IP virtuale, garantendo che il traffico dei client sia distribuito tra i nodi e reindirizzato istantaneamente durante un failover.
Momenti salienti del video
- 🎬 Architettura: Preparazione di 2 nodi per un IP virtuale condiviso (0:13)
- 🎬 Configurazione: impostazione del modulo farm.safe e dell’indirizzo IP virtuale (2:20)
- 🎬 Validazione: test di failover e reindirizzamento IP virtuale in caso di arresto anomalo del server (2:30)
🔍 Esplora SafeKit
Trova informazioni sulle funzionalità, le architetture, i video, la documentazione e la versione di prova gratuita di SafeKit.
| Risorsa | Descrizione | Link |
|---|---|---|
| Caratteristiche principali | Scopri perché SafeKit è una soluzione di alta disponibilità semplice ed economica. | Scopri le caratteristiche principali |
| Casi d’uso | Scopri come SafeKit mantiene disponibili le applicazioni e le infrastrutture critiche. | Esplora i casi d’uso |
| Modello di distribuzione | SafeKit offre un’elevata disponibilità senza SAN o storage condiviso. | Esplora il modello di distribuzione |
| Strategie di alta disponibilità | Confronta l’alta disponibilità per le macchine virtuali con l’alta disponibilità per le applicazioni. | Confronta le due strategie |
| Specifiche tecniche | Controllare i requisiti tecnici e le limitazioni per i cluster SafeKit. | Leggi le specifiche tecniche |
| Video | Guarda le dimostrazioni della configurazione di SafeKit e del failover automatico. | Guarda i video tecnici |
| Architettura | Scopri come il cluster mirror replica i file in tempo reale e gestisce il failover. | Esplora l’architettura Mirror |
| Architettura | Scopri come il cluster farm bilancia il traffico di rete e gestisce il failover. | Esplora l’architettura Farm |
| Confronto tra prodotti | Confronta SafeKit con i cluster tradizionali ad alta disponibilità. | Confronta le soluzioni |
| Risorse tecniche | Trova la documentazione tecnica, scarica SafeKit e accedi alla versione di prova gratuita. | Accedi alla documentazione e alla prova gratuita |
| Moduli dell’applicazione | Utilizzate i moduli SafeKit preconfigurati per impostare l’alta disponibilità delle vostre applicazioni. | Esplora i moduli dell’applicazione |
