SafeKit : Software tutto in uno per bilanciamento del carico e alta disponibilità IIS
Il cluster SafeKit Farm: NLB solo software e failover automatico per IIS
Un cluster SafeKit Farm per IIS è una soluzione software-defined di bilanciamento del carico di rete (NLB), progettata per ambienti applicativi scalabili. Integra il bilanciamento del carico e il failover direttamente sui server applicativi, eliminando la necessità di bilanciatori di carico hardware dedicati, server proxy o configurazioni multicast complesse.
Quali sono i vantaggi di un cluster SafeKit Farm per IIS?
- Software tutto in uno: Combina IP virtuale, bilanciamento del carico e failover/failback automatico in un unico pacchetto software.
- Nessun hardware speciale: Sostituisce i costosi bilanciatori di carico hardware con una soluzione interamente software per Windows o Linux, gestibile dagli amministratori di sistema anziché dagli ingegneri di rete.
- Monitoraggio approfondito e autoriparazione: Utilizza «checker» a livello applicativo per monitorare processi specifici e rilevare gli arresti anomali anche se il server è ancora in esecuzione; se necessario, attiva quindi il riavvio automatico del servizio o un failover.
- Funzionalità ibride Farm e Mirror: Consente di combinare in modo esclusivo un cluster Farm (per il bilanciamento del carico dei front-end) con un cluster Mirror (per la replica sincrona dei dati dei back-end).
- Alta disponibilità OEM: Permette ai fornitori di software di integrare il clustering nativo nelle proprie applicazioni, offrendo un prodotto «pronto per il cluster» e interamente software, senza infrastrutture aggiuntive.
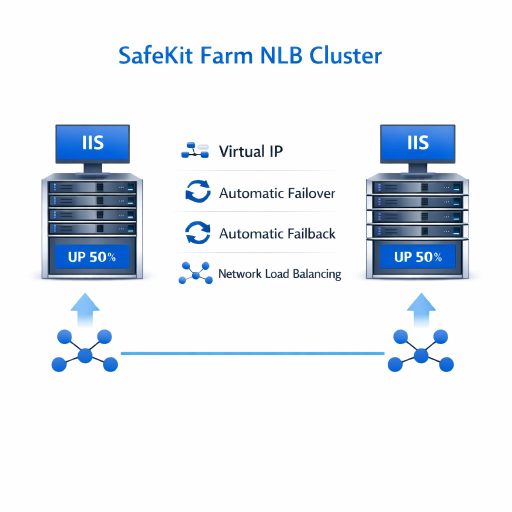
Cluster SafeKit Farm NLB per IIS
⚡ Guida rapida all’installazione del cluster per IIS >
Indice
- Come implementa facilmente il software SafeKit un cluster di bilanciamento del carico di rete (NLB) per IIS?
- Come funziona il cluster SafeKit farm con IIS?
- Confronto: cluster SafeKit Farm per IIS e altre soluzioni di clustering NLB
- Guida video: configurazione di un cluster SafeKit Farm NLB
- 🔍 Centro di navigazione SafeKit per l’alta disponibilità
Come implementa facilmente il software SafeKit un cluster di bilanciamento del carico di rete (NLB) per IIS?
Qual è la soluzione SafeKit Farm NLB per IIS?
SafeKit fornisce bilanciamento del carico di rete e alta disponibilità per IIS su due o più server.
Questo articolo spiega come implementare rapidamente un cluster IIS senza bilanciatori di carico hardware o competenze di rete specialistiche.
La soluzione definisce un IP virtuale con regole di bilanciamento del carico, i nomi dei servizi IIS e controlli dello stato.
SafeKit abilita quindi il bilanciamento del carico di rete e il failover automatico per garantire scalabilità e disponibilità continua del servizio.
In che modo SafeKit semplifica il bilanciamento del carico rispetto alle soluzioni hardware?
SafeKit semplifica la gestione sostituendo l’hardware NLB tradizionale che funge da «intermediario» con una soluzione interamente software.
Invece di richiedere un dispositivo fisico dedicato, SafeKit viene eseguito direttamente su server applicativi standard Windows o Linux.
I fornitori di software possono offrire alta disponibilità OEM integrando SafeKit direttamente nel proprio stack applicativo. Questa collaborazione consente loro di fornire una soluzione autonoma, «pronta per il cluster» e interamente software, che include funzionalità native di bilanciamento del carico e failover.
Quali sono i vantaggi del bilanciamento del carico software di SafeKit per IIS?
SafeKit sostituisce l’hardware costoso con un approccio software semplificato che offre:
- Prestazioni elevate: Gestisce il traffico e l’IP virtuale (VIP) a livello del kernel del sistema operativo, garantendo velocità senza apparecchiature di rete aggiuntive.
- Semplicità operativa: Consente agli amministratori di sistema di gestire i cluster tramite un’interfaccia unificata senza certificazioni di rete specialistiche.
- Costo totale di proprietà ridotto: Riduce i costi di investimento e manutenzione eliminando la necessità di bilanciatori di carico hardware dedicati.
In che modo il monitoraggio applicativo di SafeKit differisce dai controlli di integrità NLB standard?
A differenza dell’hardware NLB standard, che si basa su semplici ping e controlli delle porte, SafeKit integra checker a livello applicativo. Un bilanciatore tradizionale verifica solo se un server è «attivo», mentre SafeKit monitora lo stato effettivo di processi specifici di IIS.
Questo monitoraggio approfondito consente al sistema di rilevare stati «zombie» — in cui il server è attivo ma il software è bloccato — e di attivare riavvii automatici del servizio o reindirizzare il traffico, operazioni che le soluzioni NLB standard non possono eseguire.
È possibile configurare un cluster farm IIS senza competenze di clustering?
Sì. Questo articolo spiega come implementare rapidamente un cluster farm IIS senza competenze di rete specialistiche e complesse. Utilizzando l’IP virtuale di SafeKit per gestire il bilanciamento del carico di rete di IIS, si ottiene una soluzione robusta e scalabile, molto più semplice da distribuire e gestire rispetto alle soluzioni NLB tradizionali.
Oltre a IIS, quali applicazioni e ambienti può proteggere SafeKit?
SafeKit è una soluzione versatile ad alta disponibilità per Windows e Linux. Consente cluster Mirror con replica sincrona in tempo reale e failover automatico per un’ampia gamma di carichi di lavoro critici, tra cui:
- Ambienti virtuali e fisici: Macchine virtuali Hyper-V o KVM complete.
- Orchestrazione dei container: Ambienti Docker, Podman e K3s (Kubernetes).
- Dati e servizi: Singole directory di file, servizi e vari database.
- Infrastruttura cloud: Alta disponibilità per le applicazioni cloud.
💡 Scopri qui l’elenco completo delle soluzioni HA supportate.
Come funziona il cluster SafeKit in modalità farm con IIS?
Indirizzo IP virtuale in un cluster in modalità farm
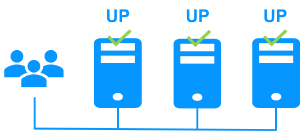
Nella figura precedente, l’applicazione IIS è in esecuzione su 3 server (3 è solo un esempio, possono essere 2 o più). Gli utenti sono connessi a un indirizzo IP virtuale.
L’indirizzo IP virtuale è configurato localmente su ciascun server nel cluster in modalità farm.
Il traffico in ingresso verso l’indirizzo IP virtuale viene ricevuto da tutti i server e suddiviso tra di essi da un filtro di rete all’interno del kernel di ciascun server.
SafeKit rileva i guasti hardware e software, riconfigura i filtri di rete in caso di guasto e offre checker applicativi e script di ripristino configurabili.
Bilanciamento del carico in un filtro di rete
L’algoritmo di bilanciamento del carico di rete all’interno del filtro di rete si basa sull’identità dei pacchetti client (indirizzo IP del client, porta TCP del client). A seconda dell’identità del pacchetto client in ingresso, solo un filtro in un server accetta il pacchetto; gli altri filtri negli altri server lo rifiutano.
Una volta che un pacchetto viene accettato dal filtro su un server, solo la CPU e la memoria di questo server vengono utilizzate dall’applicazione IIS che risponde alla richiesta del client. I messaggi in uscita vengono inviati direttamente dal server applicativo al client.
Se un server si guasta, il protocollo heartbeat di farm riconfigura i filtri nel cluster di bilanciamento del carico di rete per ridistribuire il traffico sui server disponibili rimanenti.
Applicazioni con stato o senza stato
Con un’applicazione IIS con stato, esiste un’affinità di sessione. Lo stesso client deve essere connesso allo stesso server su più sessioni TCP per recuperare il proprio contesto sul server. In questo caso, la regola di bilanciamento del carico di SafeKit è configurata sull’indirizzo IP del client. Pertanto, lo stesso client è sempre connesso allo stesso server su più sessioni TCP, mentre client diversi vengono distribuiti su server diversi nella farm.
Con un’applicazione IIS senza stato, non c’è affinità di sessione. Lo stesso client può essere connesso a server diversi nella farm su più sessioni TCP. Non viene memorizzato alcun contesto localmente su un server da una sessione all’altra. In questo caso, la regola di bilanciamento del carico di SafeKit è configurata sull’identità della sessione TCP del client. Questa configurazione è la migliore per distribuire le sessioni tra i server, ma richiede un servizio TCP senza affinità di sessione.
Come configurare un cluster SafeKit in modalità farm per IIS?
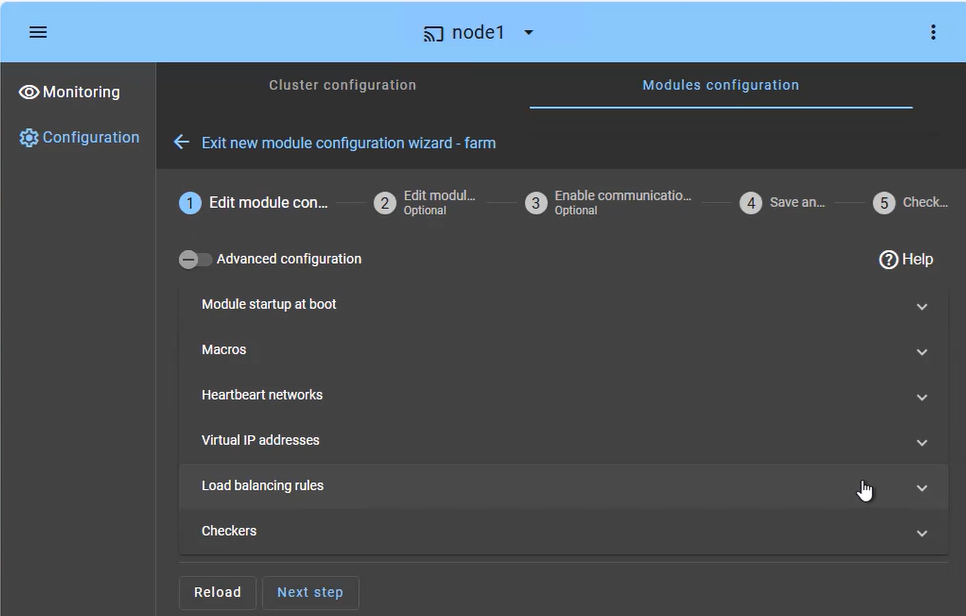
Il cluster SafeKit in modalità farm è progettato per l’alta affidabilità e la scalabilità dei servizi. La configurazione si concentra sulla distribuzione simultanea del traffico in ingresso su entrambi i nodi:
- Servizi con bilanciamento del carico (scheda Macros): definire i servizi applicativi specifici (ad es. Apache, IIS, Nginx) da mantenere attivi su tutti i nodi.
- Rete/i di heartbeat: percorso/i di comunicazione utilizzato/i per rilevare se un nodo ha lasciato la farm, attivando una ridistribuzione immediata del carico.
- IP virtuale (Farm VIP): a differenza di un cluster
Mirror, la Farm VIP è condivisa tra i nodi utilizzando un algoritmo di filtraggio del kernel per distribuire il traffico di rete. - Regole di bilanciamento del carico: definire la policy di distribuzione del traffico in base all’indirizzo IP di origine o alla porta.
- Checker: monitorare lo stato di salute dell’applicazione e attivare un riavvio automatico se viene rilevato un guasto a un processo.
Come monitorare un cluster SafeKit in modalità farm per IIS?
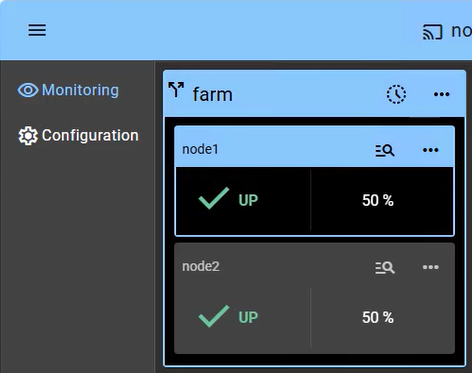
Il monitoraggio di un cluster in modalità farm offre visibilità sulla natura Active-Active dell’infrastruttura, in cui tutti i nodi contribuiscono alle prestazioni dell’applicazione (in questo esempio vengono mostrati 2 nodi):
- Stato UP (50% su 2 nodi): in una farm integra, entrambi i nodi si trovano nello stato “UP” (50%), il che significa che ricevono ed elaborano attivamente le richieste dei client tramite l’IP virtuale condiviso.
- Ribilanciamento automatico: in caso di guasto a un nodo, la console mostra visivamente il nodo rimanente che si fa carico del 100% del traffico. Non c’è alcun ritardo di failover, poiché il nodo superstite è già attivo (a parte un tempo di rilevamento di pochi secondi).
- Inserimento di un nodo: quando un nodo riparato viene riavviato, passa dallo stato “STOP” a “UP” e inizia automaticamente a ricevere la sua porzione di carico senza l’intervento dell’amministratore.
- Nessuna sincronizzazione dei dati: si noti che in un cluster in modalità farm non esiste uno stato di risincronizzazione “Arancione”, poiché si presuppone che i nodi siano stateless o condividano un database di backend (che può essere protetto separatamente in un cluster
Mirror).
Oltre alle semplici icone di stato, l’interfaccia consente la gestione dei nodi con un solo clic, permettendo di arrestare o avviare manualmente un nodo per la manutenzione pianificata, mentre l’IP virtuale condiviso ridistribuisce automaticamente il traffico senza interrompere l’attività degli utenti.
Confronto: cluster SafeKit Farm per IIS e altre soluzioni di clustering NLB
| Caratteristica | Cluster SafeKit Farm (software) | Bilanciatori di carico hardware |
|---|---|---|
| Architettura | Software a livello kernel: integrazione nativa in Windows e Linux. | Hardware proprietario: dispositivi fisici dedicati. |
| Gestione | Amministratori di sistema: gestione tramite una semplice console Web; non è richiesta una laurea in reti. | Ingegneri di rete: sono necessarie competenze specialistiche e certificazioni CLI. |
| Monitoraggio dello stato | Checker applicativi: monitoraggio approfondito di processi o servizi Web specifici. | Ping di rete: controllo di base per verificare se il server o la porta sono raggiungibili. |
| Autoriparazione | Riavvio intelligente integrato: riavvia automaticamente in locale i servizi non funzionanti. | Failover passivo: interrompe semplicemente l’invio del traffico al nodo guasto. |
| Infrastruttura | Indipendente dalla piattaforma: funziona su istanze fisiche, virtuali (VMware, Hyper-V) o cloud. | Rigida: richiede cablaggi fisici specifici e spazio nel rack di rete. |
| Costo (TCO) | CAPEX/OPEX ridotti: utilizza le risorse dei server esistenti senza costosa manutenzione hardware. | Investimento elevato: costi iniziali alti, oltre a spese ricorrenti per licenze ed energia. |
In sintesi, il cluster SafeKit Farm rappresenta un’evoluzione strategica dalle reti tradizionali, fortemente dipendenti dall’hardware, a un moderno modello di alta disponibilità definita dal software. Integrando il bilanciamento del carico e l’intelligenza di autoriparazione direttamente nei server applicativi, SafeKit elimina i costi e la complessità dell’hardware esterno che funge da «intermediario».
Guida video: configurazione di un cluster SafeKit Farm NLB
Video SafeKit: bilanciamento del carico di rete e gestione degli IP virtuali (5:03)
In questo video, scoprite come implementare un indirizzo IP virtuale per fornire un unico punto di ingresso per un cluster a 2 nodi. SafeKit semplifica il bilanciamento del carico di rete gestendo automaticamente l’IP virtuale, assicurando che il traffico dei client sia distribuito tra i nodi e reindirizzato istantaneamente durante un failover. Sebbene questa dimostrazione utilizzi Apache su Windows, la soluzione funziona in modo identico con altre applicazioni.
Capitoli
- 🎬 Architettura: Preparazione di 2 nodi per un IP virtuale condiviso (0:13)
- 🎬 Configurazione: impostazione del modulo farm.safe e dell’indirizzo IP virtuale (2:20)
- 🎬 Validazione: test di failover e reindirizzamento IP virtuale in caso di arresto anomalo del server (2:30)
Implementazione passo-passo
- 🛠️ Leggi la guida su come configurare un cluster farm.safe su Windows
- 🛠️ Leggi la guida su come configurare un cluster farm.safe su Linux
🔍 Esplora SafeKit
Trova informazioni sulle funzionalità, le architetture, i video, la documentazione e la versione di prova gratuita di SafeKit.
| Risorsa | Descrizione | Link |
|---|---|---|
| Caratteristiche principali | Scopri perché SafeKit è una soluzione di alta disponibilità semplice ed economica. | Scopri le caratteristiche principali |
| Casi d’uso | Scopri come SafeKit mantiene disponibili le applicazioni e le infrastrutture critiche. | Esplora i casi d’uso |
| Modello di distribuzione | SafeKit offre un’elevata disponibilità senza SAN o storage condiviso. | Esplora il modello di distribuzione |
| Strategie di alta disponibilità | Confronta l’alta disponibilità per le macchine virtuali con l’alta disponibilità per le applicazioni. | Confronta le due strategie |
| Specifiche tecniche | Controllare i requisiti tecnici e le limitazioni per i cluster SafeKit. | Leggi le specifiche tecniche |
| Video | Guarda le dimostrazioni della configurazione di SafeKit e del failover automatico. | Guarda i video tecnici |
| Architettura | Scopri come il cluster mirror replica i file in tempo reale e gestisce il failover. | Esplora l’architettura Mirror |
| Architettura | Scopri come il cluster farm bilancia il traffico di rete e gestisce il failover. | Esplora l’architettura Farm |
| Confronto tra prodotti | Confronta SafeKit con i cluster tradizionali ad alta disponibilità. | Confronta le soluzioni |
| Risorse tecniche | Trova la documentazione tecnica, scarica SafeKit e accedi alla versione di prova gratuita. | Accedi alla documentazione e alla prova gratuita |
| Moduli dell’applicazione | Utilizzate i moduli SafeKit preconfigurati per impostare l’alta disponibilità delle vostre applicazioni. | Esplora i moduli dell’applicazione |
