SafeKit : Podman Software di replica dati ad alta disponibilità e in tempo reale
Come funziona il cluster SANless SafeKit Mirror con Podman
SafeKit offre una soluzione HA leggera e “essenziale”, pensata per le organizzazioni che ritengono Kubernetes troppo dispendiosa in termini di risorse, complessa o sovradimensionata per carichi di lavoro containerizzati localizzati o di edge computing. SafeKit fornisce un cluster ad alta disponibilità a 2 nodi semplificato e completo per Podman su Linux . Rappresenta un’alternativa integrata e senza soluzione di continuità al complesso stack HA “fai da te” (DIY) Linux , eliminando l’onere tecnico della configurazione manuale di Corosync per l’appartenenza ai nodi, Pacemaker per l’orchestrazione delle risorse e DRBD per la replica a livello di blocco. Grazie alla replica sincrona in tempo reale e a un indirizzo IP virtuale commutato automaticamente , SafeKit crea un cluster SANless robusto che elimina la necessità di costosi sistemi di storage condivisi. Questa architettura garantisce una riconnessione trasparente del client, un failover automatico rapido e una garanzia di zero perdita di dati (RPO=0) per le applicazioni containerizzate.
- ✅ Kubernetes Alternativa: Alta disponibilità per i container senza il sovraccarico della rete K8s (Ingress/Load Balancer) e dell’orchestrazione.
- ✅ Architettura semplificata : sostituisce lo stack Corosync/Pacemaker/DRBD con un singolo pacchetto software.
- ✅ Nessuna memoria condivisa richiesta: Architettura SANless che utilizza dischi locali e replica a livello di byte.
- ✅ Failover automatico dell’IP virtuale (VIP) : Garantisce la riconnessione trasparente del client durante un cambio di rete.
- ✅ Replica sincrona dei dati : Garanzia di zero perdita di dati (RPO=0) tra i nodi.
- ✅ Failover e failback automatici: Riavvio rapido dell’applicazione sul nodo ridondante senza script manuali.
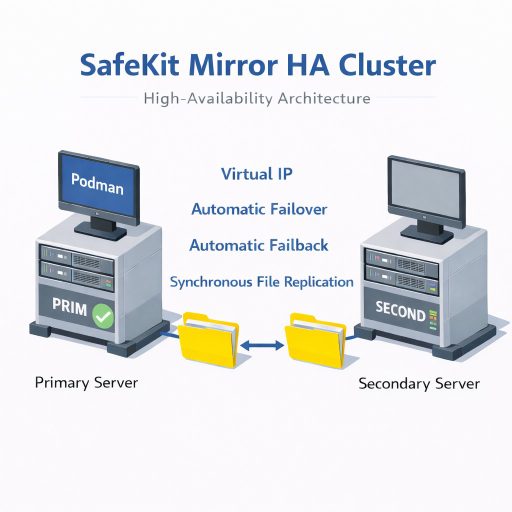
Una soluzione ad alta disponibilità (HA) per i container Podman che utilizza l’architettura SANless di SafeKit .
⚡ Guida rapida all’installazione di HA per Podman >
Indice
- Come il software SafeKit implementa in modo semplice un cluster ad alta disponibilità Podman ?
- Come funziona il cluster SafeKit mirror con Podman ?
- SafeKit Limitazioni di elevata disponibilità
- Confronto : Cluster SANless SafeKit vs. HA tradizionale Podman
- Confronto : SafeKit vs. Linux HA open-source (Pacemaker/Corosync/DRBD)
- Podman Riepilogo alta disponibilità
- [ 🔍 Esplora SafeKit
Come il software SafeKit implementa in modo semplice un cluster ad alta disponibilità Podman ?
Come posso ottenere un’elevata disponibilità per Podman su due server?
SafeKit fornisce una soluzione ad alta disponibilità per Podman tra due server ridondanti senza richiedere un disco condiviso. Il sistema funziona configurando la replica in tempo reale delle directory associate ai dati persistenti di Podman . In caso di guasto, gestisce il failover SafeKit e riavvia i container sul nodo secondario in pochi secondi.
Come funziona il failover automatico di rete per i container Podman ?
SafeKit implementa un indirizzo IP virtuale (VIP) commutato automaticamente . Questo VIP funge da punto di ingresso unico per le applicazioni client. Se il server primario si guasta, SafeKit sposta l’IP virtuale sul server ridondante utilizzando Gratuitous ARP . Ciò garantisce che i client si riconnettano in modo trasparente allo stesso indirizzo IP in cui è stata riavviata l’applicazione Podman .
Che cos’è un cluster “SANless” per Podman ?
A cluster senza SAN per Podman è un’architettura che offre elevata disponibilità senza la necessità di una costosa Storage Area Network (SAN) o Network Attached Storage (NAS). SafeKit utilizza basato sull’host replica sincrona A mirror dati tra i dischi locali di due server. Ciò elimina l’archiviazione condivisa come singolo punto di errore e garantisce un Obiettivo del punto di recupero (RPO) pari a zero , il che significa che non si verifica alcuna perdita di dati durante un failover.
È possibile configurare un cluster Podman senza le competenze Kubernetes ?
Sì. Questo articolo spiega come implementare rapidamente un cluster senza competenze specializzate Podman clustering o complesse orchestrazioni Kubernetes . Utilizzando gli script di riavvio automatico SafeKit di per gestire l’avvio e Podman arresto delle applicazioni , si ottiene una soluzione di ridondanza robusta molto più semplice da implementare e gestire rispetto a Kubernetes.
In che modo la replica SafeKit differisce dalle soluzioni a livello di blocco come DRBD per Podman ?
A differenza della maggior parte delle soluzioni SANless che utilizzano la replica a livello di blocco (come DRBD), SafeKit esegue la replica a livello di file, basata sull’host . Questo approccio è completamente trasparente per l’applicazione Podman poiché non richiede la migrazione dei dati su un volume “disco replicato” specifico e di nuova creazione. È sufficiente configurare SafeKit per replicare le cartelle dell’applicazione esistenti, anche quelle presenti sul disco di sistema . Ciò consente di implementare l’alta disponibilità per Podman esattamente dove è già installato, senza complesse riconfigurazioni del disco o modifiche all’applicazione.
SafeKit può fornire alta disponibilità per applicazioni oltre Podman ?
Sì. SafeKit è un software ad alta disponibilità generico e altamente versatile, compatibile sia con Windows che con Linux . Oltre a Podman , SafeKit può essere utilizzato per implementare la replica in tempo reale e il failover automatico per qualsiasi directory di file, servizio o database. Supporta un’ampia gamma di tecnologie, tra cui macchine virtuali Hyper-V e KVM , Docker , K3s e diverse applicazioni cloud . Questo rende SafeKit una soluzione di clustering universale per la protezione di carichi di lavoro critici in diversi ambienti IT senza la necessità di hardware specializzato.
Come funziona il cluster mirror di SafeKit con Podman?
Fase 1. Replicazione in tempo reale
Il Server 1 (PRIM) esegue l’applicazione Podman. I client sono connessi a un indirizzo IP virtuale. SafeKit replica in tempo reale attraverso la rete le modifiche apportate all’interno dei file.
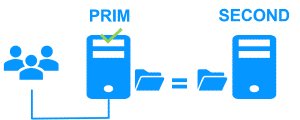
La replicazione è sincrona, senza alcuna perdita di dati in caso di guasto, contrariamente alla replicazione asincrona.
È sufficiente configurare in SafeKit i nomi delle directory da replicare. Non ci sono prerequisiti sull’organizzazione del disco. Le directory possono trovarsi anche sul disco di sistema.
Fase 2. Failover automatico
Quando il Server 1 si guasta, il Server 2 subentra. SafeKit commuta l’indirizzo IP virtuale e riavvia automaticamente l’applicazione Podman sul Server 2.
L’applicazione trova i file replicati da SafeKit aggiornati sul Server 2. L’applicazione continua a funzionare sul Server 2 modificando localmente i propri file, che non vengono più replicati sul Server 1.
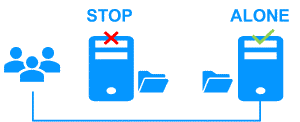
Il tempo di failover è pari al tempo di rilevamento del guasto (30 secondi per impostazione predefinita) più il tempo di avvio dell’applicazione.
Fase 3. Failback automatico
Il failback comporta il riavvio del Server 1 dopo aver risolto il problema che ne ha causato il guasto.
SafeKit risincronizza automaticamente i file, aggiornando solo quelli che sono stati modificati sul Server 2 mentre il Server 1 era arrestato.
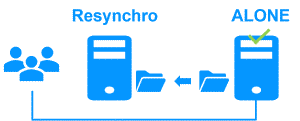
Il failback avviene senza interrompere l’applicazione Podman, che può continuare a funzionare sul Server 2.
Fase 4. Ritorno al funzionamento normale
Dopo la reintegrazione, i file si trovano nuovamente in modalità mirror, come nella fase 1. Il sistema torna in modalità ad alta disponibilità, con l’applicazione Podman in esecuzione sul Server 2 e SafeKit che replica gli aggiornamenti dei file sul Server 1.
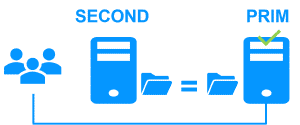
Se l’amministratore desidera che l’applicazione venga eseguita sul Server 1, ciò può essere fatto manualmente tramite la console web in un momento opportuno, oppure automaticamente tramite configurazione.
Come configurare un cluster mirror SafeKit per Podman?
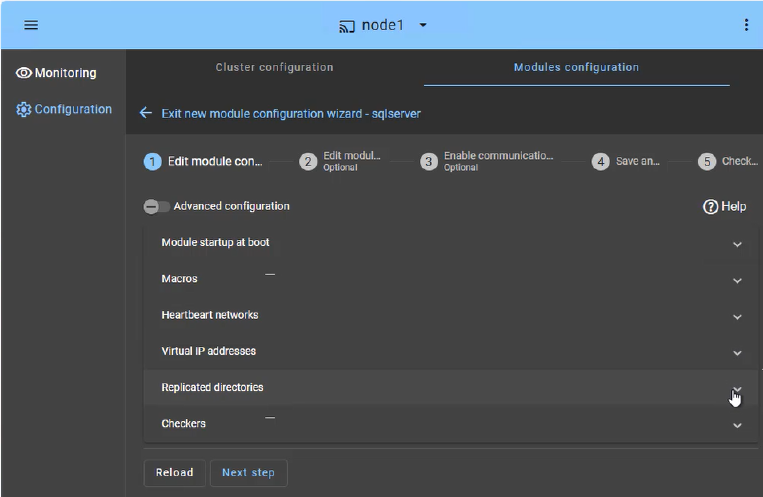
La console web di SafeKit fornisce un’interfaccia intuitiva per orchestrare l’alta disponibilità delle vostre applicazioni critiche. In pochi passaggi, è possibile configurare un cluster mirror SafeKit per garantire la continuità aziendale:
- Failover dell’applicazione (scheda Macro): definisce i servizi applicativi specifici da riavviare automaticamente in caso di guasto.
- Rete/i di Heartbeat: canali di comunicazione dedicati utilizzati dai nodi del cluster per monitorare continuamente lo stato e la disponibilità reciproca e per sincronizzare le decisioni di failover.
- Gestione dell’IP virtuale: configura l’IP virtuale (VIP) per una riconnessione trasparente dei client dopo un failover.
- Replicazione in tempo reale: seleziona le directory critiche per la replicazione sincrona a livello di byte basata su host.
- Checker (Verificatori): monitorano lo stato di salute dell’applicazione e attivano il ripristino automatico se viene rilevato un errore di processo.
Il cluster SafeKit include un checker dedicato allo split-brain per risolvere i problemi di isolamento della rete senza la necessità di una terza macchina di controllo (witness) o di una rete di heartbeat aggiuntiva. Scopri di più su heartbeat, failover e quorum in un cluster.
Come monitorare un cluster mirror SafeKit per Podman?
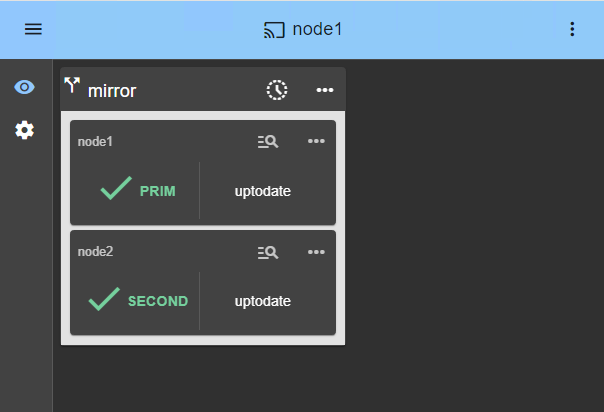
La console di gestione SafeKit offre una vista unificata della vostra infrastruttura ad alta disponibilità. Consente agli amministratori di monitorare lo stato operativo del cluster e di tracciare la sincronizzazione dei dati in tempo reale.
Per un cluster mirror a 2 nodi, la console mostra chiaramente i ruoli di ciascun server:
- PRIM (Primary): il nodo attivo che attualmente esegue l’applicazione e gestisce l’IP virtuale. Effettua le scritture sullo storage locale e la replicazione in tempo reale sul nodo secondario.
- SECOND (Secondary): il nodo di standby che riceve gli aggiornamenti sincroni a livello di byte. È pronto a subentrare istantaneamente in caso di guasto del Primary.
- Stato ALONE: avvisa visivamente quando il cluster è in esecuzione su un singolo nodo (ad esempio, durante la manutenzione o dopo un guasto), indicando che la ridondanza è temporaneamente persa.
- Avanzamento della risincronizzazione: quando un nodo guasto si ripristina, il suo stato diventa arancione durante la reintegrazione dei dati in background, garantendo l’assenza di tempi di fermo durante la fase di “ritorno al funzionamento normale”.
Oltre alle semplici icone di stato, l’interfaccia fornisce un’orchestrazione del failover con un solo clic , consentendo di riassegnare manualmente il ruolo primario per la manutenzione pianificata, garantendo al contempo la disponibilità continua per l’attività degli utenti.
Limitazioni SafeKit High Availability
| Limite/Requisito | Motivo e impatto | Alternativa consigliata |
|---|---|---|
| Dimensioni della replica: alcuni TB | Tempo di risincronizzazione dopo un errore (passaggio 3): • Rete da 1 Gb/s ≈ 3 ore/TB • Rete da 10 Gb/s ≈ 1 ora/TB (a seconda delle prestazioni di scrittura del disco) | • Utilizzare un’unità di archiviazione condivisa esterna (più costosa e più complessa). |
| Numero di file: < 1.000.000 | • Prestazioni del tempo di risincronizzazione dopo un guasto (passaggio 3). • Tempo necessario per confrontare ciascun file tra i due nodi. | • Inserire i numerosi file da replicare in un disco rigido virtuale/macchina virtuale. • In questo caso, verranno replicati e risincronizzati solo i file che rappresentano il disco rigido virtuale/la macchina virtuale. |
| Capacità di failover: ≤ 32 VM | • Ogni VM viene eseguita in un modulo mirror indipendente. • Massimo 32 moduli mirror in esecuzione sullo stesso cluster. | • Utilizzare un’unità di archiviazione esterna condivisa e un’altra soluzione di clustering per macchine virtuali (più costosa e complessa). |
| Architettura di rete: rete LAN/VLAN tra siti remoti | • Failover automatico dell’indirizzo IP virtuale con 2 nodi nella stessa sottorete. • Buona larghezza di banda per la risincronizzazione (passaggio 3). • Bassa latenza per la replica sincrona: in genere < 5 ms RTT; i valori più elevati devono essere convalidati in base alla velocità di scrittura dell’applicazione. | • Se i due nodi si trovano in sottoreti diverse (comune nel cloud), utilizzare altre opzioni di reindirizzamento: un bilanciatore del carico, le CLI del provider cloud, BGP o il reindirizzamento DNS. • Utilizzare soluzioni di backup con replica asincrona per reti ad alta latenza. |
Confronto: Cluster SANless SafeKit vs. HA tradizionale Podman
| Funzionalità | HA tradizionale (K8s / Archiviazione condivisa) | SafeKit (SANless Mirror ) |
|---|---|---|
| Architettura di archiviazione | Richiede SAN o NAS costosi (disco condiviso) | Shared-Nothing: utilizza solo dischi locali |
| Tipo di replica | Spesso a livello di blocco (complesso da configurare) | Replica di file a livello di byte (trasparente) |
| Coerenza dei dati | Dipende dall’affidabilità della memoria esterna | Replica sincrona (RPO = 0) |
| Configurazione di rete | Complessa (bilanciatori di carico, ingresso, ecc.) | Failover automatico IP virtuale (VIP) |
| Requisiti di competenza | Esperto ( Kubernetes /Specialisti di clustering) | Semplice: nessuna competenza specialistica richiesta |
| Processo di failback | Risincronizzazione manuale o complessa | Risincronizzazione automatica dei dati modificati |
Confronto: SafeKit vs. Linux HA open-source (Pacemaker/Corosync/DRBD)
| Funzionalità | Linux Stack HA (Pacemaker + Corosync + DRBD) | SafeKit (SANless Mirror ) |
|---|---|---|
| Architettura | Modulare: richiede la gestione di 3 o più strumenti e moduli del kernel distinti. | Tutto in uno: singolo software integrato per la replica e il failover. |
| Livello di replica | A livello di blocco (DRBD): replica l’intera partizione/volume del disco. | A livello di byte ( SafeKit ): replica solo i dati modificati all’interno di file specifici. |
| Facilità di configurazione | Complesso: richiede competenze di CLI (Command Line Interface) per programmare manualmente i vincoli di ordinamento (IP virtuale, mount), gli script di ripristino delle applicazioni e le regole di quorum/fencing. | Semplice: console web intuitiva e moduli applicativi pronti all’uso. |
| Fencing (STONITH) | Obbligatorio per prevenire la corruzione: STONITH (Shoot The Other Node In The Head) richiede un hardware specializzato (IPMI/iDRAC) per interrompere letteralmente l’alimentazione o riavviare il server guasto. | Basato su software: Risoluzione intelligente dello split-brain senza hardware aggiuntivo. |
| Processo di failback | Manuale/Tecnico: rischio di divergenza dei dati o “split-brain” durante la risincronizzazione. | Automatico e trasparente: risincronizzazione in background con failback sicuro. |
| La manutenzione | richiede competenze altamente specializzate per l’aggiornamento/la risoluzione dei problemi dei singoli componenti. | è di facile manutenzione per gli amministratori di sistema generici tramite dashboard web. |
Podman Riepilogo dell’alta disponibilità
SafeKit fornisce un semplice cluster HA a 2 nodi per Podman , offrendo un’alternativa leggera Kubernetes per carichi di lavoro mission-critical. Sostituendo il complesso stack Corosync, Pacemaker e DRBD , SafeKit elimina la necessità di costosi SAN/NAS storage condiviso.
Grazie alla replica sincrona in tempo reale e al failover automatico dell’IP virtuale (VIP) , SafeKit garantisce zero perdita di dati (RPO=0) e un ripristino trasparente delle applicazioni. È la soluzione ideale per le organizzazioni che necessitano di un’elevata disponibilità robusta e senza SAN , con una configurazione e un carico amministrativo minimi.
🔍 Esplora SafeKit
Trova informazioni sulle funzionalità, le architetture, i video, la documentazione e la versione di prova gratuita di SafeKit.
| Risorsa | Descrizione | Link |
|---|---|---|
| Caratteristiche principali | Scopri perché SafeKit è una soluzione di alta disponibilità semplice ed economica. | Scopri le caratteristiche principali |
| Casi d’uso | Scopri come SafeKit mantiene disponibili le applicazioni e le infrastrutture critiche. | Esplora i casi d’uso |
| Modello di distribuzione | SafeKit offre un’elevata disponibilità senza SAN o storage condiviso. | Esplora il modello di distribuzione |
| Strategie di alta disponibilità | Confronta l’alta disponibilità per le macchine virtuali con l’alta disponibilità per le applicazioni. | Confronta le due strategie |
| Specifiche tecniche | Controllare i requisiti tecnici e le limitazioni per i cluster SafeKit. | Leggi le specifiche tecniche |
| Video | Guarda le dimostrazioni della configurazione di SafeKit e del failover automatico. | Guarda i video tecnici |
| Architettura | Scopri come il cluster mirror replica i file in tempo reale e gestisce il failover. | Esplora l’architettura Mirror |
| Architettura | Scopri come il cluster farm bilancia il traffico di rete e gestisce il failover. | Esplora l’architettura Farm |
| Confronto tra prodotti | Confronta SafeKit con i cluster tradizionali ad alta disponibilità. | Confronta le soluzioni |
| Risorse tecniche | Trova la documentazione tecnica, scarica SafeKit e accedi alla versione di prova gratuita. | Accedi alla documentazione e alla prova gratuita |
| Moduli dell’applicazione | Utilizzate i moduli SafeKit preconfigurati per impostare l’alta disponibilità delle vostre applicazioni. | Esplora i moduli dell’applicazione |
