SafeKit:リアルタイム・バイトレベル・ファイルレプリケーションとミラークラスターソフトウェア
Windows/Linux における SANless SafeKit ミラークラスターの仕組み
Windows/Linux 向け SafeKit は、透過的な高可用性を実現し、総所有コスト(TCO)を大幅に削減します。従来型クラスタリングのハードウェアおよび運用コストを抑え、2ノードの軽量な HA ソリューションを提供します。
- オールインワンの事業継続性: 仮想 IP、自動フェイルオーバー/フェイルバック、リアルタイムレプリケーションを統合。
- 同期レプリケーション(データ損失ゼロ): 障害時も RPO=0 を実現し、トランザクションアプリケーションのデータ整合性を確保。
- 柔軟なファイルレベル保護: データベースと関連フォルダーを、アプリケーションに透過的に複製。システムディスク上のフォルダーにも対応。
- 簡単な導入(AD/LDAP 不要): AD/LDAP ディレクトリの構成や関連するインフラ依存が不要。
- HA 用 SAN 投資不要: shared-nothing アーキテクチャと標準のローカルディスクを使用し、高価な SAN や専門的なストレージ保守を回避。
- 2ノードで高効率: split-brain 防止用の3台目の witness は不要。ハードウェア、電力、ラックスペースを最大33%削減。
- ハードウェアに依存しない冗長化: サーバーや内部ストレージを自由に選べ、既存機器の利用期間を延長。
- 予測可能なライセンス費用: 一度限りの永続ライセンスで、予測不能な年次値上げを回避。
SafeKit は軽量なソフトウェア層に高可用性を統合し、従来のクラスタリング製品より低いコストで Windows/Linux の冗長化と事業継続性を実現します。
Windows/Linux 向け SafeKit HA ミラークラスター
⚡ Windows/Linux ミラークラスターのクイックインストールガイド >
目次
- SafeKit で Windows/Linux の SANless HA クラスターを実装する方法
- SafeKit ミラークラスターと Windows/Linux の連携
- 他のクラスタリングソリューションとの比較
- 動画:SafeKit HA ミラークラスターの構成
- 🔍 SafeKit 高可用性ナビゲーションハブ
SafeKit で Windows/Linux の SANless HA クラスターを実装する方法
Windows/Linux 向け SafeKit Mirror HA ソリューションとは?
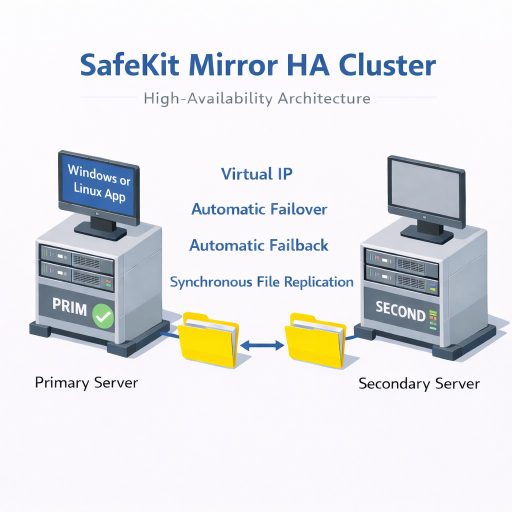
SafeKit はメーカーを問わない2台のサーバー間で Windows/Linux の高可用性を実現します。Windows/Linux アプリケーションのデータフォルダー、サービス、仮想 IP、監視項目を定義するだけで、共有 SAN ストレージや専門知識なしにクラスターを構成できます。SafeKit がリアルタイムレプリケーションと自動フェイルオーバーを実行します。
分断されたツールではなく、統合 HA ソリューションを選ぶ理由
SafeKit は仮想 IP、自動フェイルオーバー/フェイルバック、リアルタイムのファイルレプリケーションを単一エンジンに統合します。製品間の脆弱な連携を避け、管理を一元化し、人的ミスを低減します。
アプリケーションレベルと仮想マシン(VM)レベル、どちらの HA を選ぶべきですか?
VM レベルの冗長化(Hyper-V または KVM)は VM 全体を複製し、アプリケーションの知識を必要としません。アプリケーションレベルの冗長化は必要なデータフォルダーだけを複製し、OS 全体ではなくアプリケーションサービスを再起動します。ハイパーバイザーに依存せず、物理、仮想、クラウド環境で利用できます。
SafeKit が他の Windows/Linux クラスターより優れている点
SafeKit はshared-nothing アーキテクチャと簡単な導入を組み合わせています。
- データ損失ゼロの同期レプリケーション: トランザクションアプリケーションで RPO=0 を実現。データベースに加え、ログ、構成ファイルなども複製。
- 簡単な2ノードクラスター: witness を使わず、2台の冗長サーバーでクォーラムを維持。 heartbeat と quorum の詳細。
- 一元管理: 単一の SafeKit コンソールでフェイルオーバー、レプリケーション、監視を管理。
- カスタム監視: checker を使って Windows/Linux プロセスの状態を監視。
SafeKit は Windows/Linux の TCO をどう削減しますか?
- ストレージ費用不要: 高価な SAN、iSCSI ネットワーク、複雑な vSAN 構成の代わりにローカルディスクを使用。
- Enterprise エディション不要: Standard エディションや無料エディションでも利用可能。
- サーバーは2台のみ: クォーラム用の3台目の witness は不要。
- 強制サブスクリプションなし: 永続ライセンスで継続課金や予測不能な値上げを回避。
- 低い運用コスト: 専門的な保守トレーニングや高額な外部コンサルティングが不要。
- CPU 数に依存しないライセンス: CPU やコア数にかかわらず、2ライセンスで2ノードを保護。
クラスタリングの専門知識なしで Windows/Linux ミラークラスターを構成できますか?
はい。SafeKit の自動フェイルオーバースクリプトが Windows/Linux のレプリケーションと再起動を処理します。専門的な SAN 管理も不要です。Windows/Linux ミラークラスターをすばやく構成する。
SafeKit は Windows/Linux 以外にどのようなアプリケーションや環境を保護できますか?
SafeKit は Windows と Linux の高可用性を提供し、以下を同期レプリケーションと自動フェイルオーバーで保護します。
- 仮想/物理環境: Hyper-V または KVM の VM 全体。
- コンテナー: Docker、Podman、K3s (Kubernetes)。
- データとサービス: ファイルディレクトリ、サービス、各種データベース。
- クラウド: クラウドアプリケーション。
また、Web サーバーなどのステートレスアプリケーション向けに、ネットワーク負荷分散とフェイルオーバーを備えた Farm クラスターも提供します。
SafeKit ミラークラスター(mirror cluster)は Windows/Linux とどのように連動しますか?
ステップ 1. リアルタイムレプリケーション
サーバー1(PRIM)が Windows/Linux アプリケーションを実行します。クライアントは 仮想IPアドレス に接続されます。SafeKitは、ファイル内に行われた変更をネットワーク経由でリアルタイムに複製します。
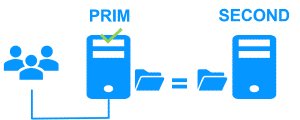
このレプリケーションは 同期(synchronous)方式 であり、非同期レプリケーションとは異なり、障害発生時にデータが失われることはありません。
SafeKitで複製するディレクトリ名を構成するだけで機能します。ディスク構成に関する前提条件はありません。ディレクトリはシステムディスク内に配置することも可能です。
ステップ 2. 自動フェイルオーバー
サーバー1が停止すると、サーバー2が処理を引き継ぎます。SafeKitは仮想IPアドレスを切り替え、サーバー2上で Windows/Linux アプリケーションを自動的に再起動します。
アプリケーションは、SafeKitによってサーバー2に複製された最新の状態のファイルを見つけます。その後、サーバー1への複製を行うことなく、ローカルのファイルを変更しながらサーバー2上で実行を継続します。
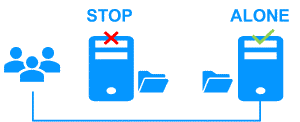
フェイルオーバーに要する時間は、障害検出時間(デフォルトで30秒)とアプリケーションの起動時間を足した時間となります。
ステップ 3. 自動フェイルバック
フェイルバックとは、障害の原因となった問題を修正した後に、サーバー1を再起動する処理のことです。
SafeKitはファイルを自動的に再同期し、サーバー1が停止している間にサーバー2側で変更されたファイルのみを更新します。
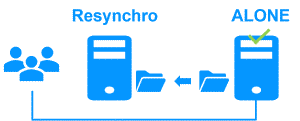
フェイルバックは Windows/Linux アプリケーションの運用を妨げることなく実行されるため、アプリケーションはサーバー2側でそのまま実行を継続できます。
ステップ 4. 正常状態への復帰
再組み込みが完了すると、ファイルはステップ1と同様に、再びミラーモードになります。システムは高可用性(HA)モードに戻り、Windows/Linux アプリケーションがサーバー2で実行され、SafeKitがサーバー1へのファイルの更新内容を複製するようになります。
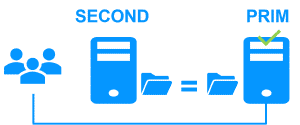
管理者がアプリケーションをサーバー1で実行させたい場合は、適切なタイミングでWebコンソールから手動で行うか、構成設定により自動で行うことができます。
Windows/LinuxのSafeKitミラークラスターを構成する方法は?
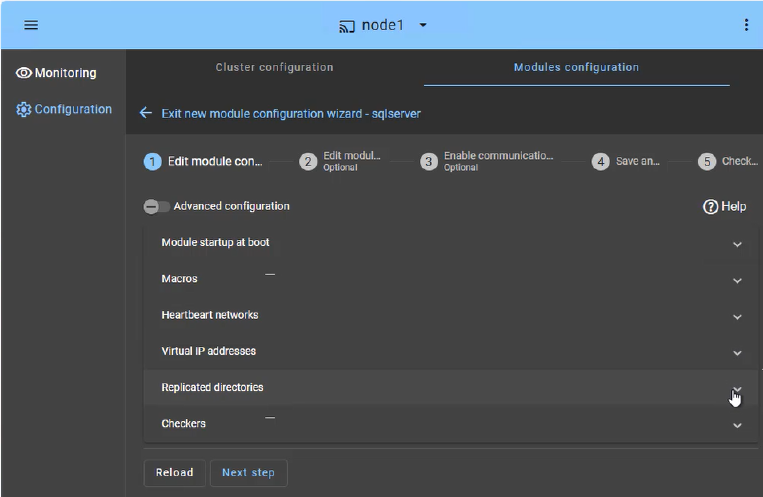
SafeKit Webコンソール は、重要なアプリケーションの高可用性を統合制御するための直感的なインターフェースを提供します。わずか数ステップでSafeKitミラークラスター を構成し、ビジネスの継続性を確保できます。
- アプリケーションのフェイルオーバー(「Macros」タブ): 障害発生時に自動的に再起動する特定のアプリケーションサービスを定義します。
- ハートビートネットワーク: クラスターノード間で相互の健全性と可用性を継続的に監視し、フェイルオーバーの決定を同期するために使用される専用の通信経路です。
- 仮想IP管理: フェイルオーバー後にクライアントが透過的に再接続できるように、仮想IP(VIP)を設定します。
- リアルタイムレプリケーション: ホストベースの同期型バイトレベルレプリケーションを行う重要なディレクトリを選択します。
- チェッカー(監視機能): アプリケーションの健全性を監視し、プロセスの障害が検出された場合に自動復旧をトリガーします。
SafeKitクラスターには専用のスプリットブレインチェッカーが組み込まれているため、3台目のウィットネスマシン(監視サーバー)や追加のハートビートネットワークを必要とせずに、ネットワークの分断(孤立)問題を解決できます。詳細については、クラスターにおけるハートビート、フェイルオーバー、およびクォーラムをご覧ください。
Windows/LinuxのSafeKitミラークラスターを監視する方法は?
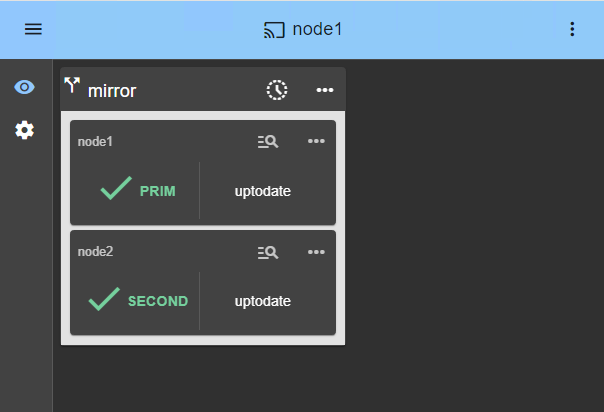
SafeKit管理コンソール は、高可用性インフラストラクチャの一元化されたビューを提供します。管理者はこれにより、クラスターの運用状態 を監視し、データ同期をリアルタイムで追跡できます。
2ノードのミラークラスターでは、各サーバーの役割がコンソールに明確に表示されます。
- PRIM(プライマリ): 現在アプリケーションを実行し、仮想IPを管理しているアクティブなノードです。ローカルストレージへの書き込みと、セカンダリノードへのリアルタイムレプリケーションを実行します。
- SECOND(セカンダリ): 同期型のバイトレベルの更新データを受信している待機(スタンバイ)ノードです。プライマリが深刻な障害に見舞われた場合、即座に処理を引き継ぐ(テイクオーバー)準備ができています。
- ALONE(単独运行)状態: クラスターが単一のノードで動作している場合(メンテナンス中や障害発生後など)に視覚的なアラートで通知し、冗長性が一時的に失われていることを示します。
- 再同期の進捗: 障害が発生したノードが復旧すると、バックグラウンドでのデータ再組み込み中、そのステータスがオレンジ色に変わり、「正常状態への復帰」フェーズにおいてもダウンタイムが発生しないようにします。
単なるステータスアイコンの表示にとどまらず、インターフェースにはワンクリックで実行できるフェイルオーバー制御機能 が用意されています。これにより、計画メンテナンス時にプライマリの役割を手動で再割り当てでき、ユーザーの業務への継続的な可用性を確保できます。
SafeKit 高可用性の制限事項
| 制限 / 要件 | 理由と影響 | 推奨される代替案 |
|---|---|---|
| レプリケーションサイズ: 数 TB | 障害後の再同期時間 (ステップ 3) : • 1 Gb/s ネットワーク ≈ 3 時間 / TB • 10 Gb/s ネットワーク ≈ 1 時間 / TB (ディスクの書き込みパフォーマンスに依存) | • 外部共有ストレージを使用する (より高価、より複雑)。 |
| ファイル数: < 1,000,000 ファイル | • 障害後の再同期時間のパフォーマンス (ステップ 3)。 • 両方のノード間で各ファイルを確認するための時間。 | • レプリケートする多数のファイルを仮想ハードディスク / 仮想マシン内に配置する。 • この場合、仮想ハードディスク / 仮想マシンを表すファイルのみがレプリケートおよび再同期されます。 |
| フェイルオーバー容量: ≤ 32 VM | • 各 VM は独立したミラーモジュールで実行されます。 • 同じクラスターで実行できるミラーモジュールは最大 32 個です。 | • 外部共有ストレージと別の VM クラスタリングソリューションを使用する (より高価、より複雑)。 |
| ネットワークアーキテクチャ: リモートサイト間の LAN/VLAN ネットワーク | • 同じサブネット内にある 2 つのノードでの仮想 IP アドレスの自動フェイルオーバー。 • 再同期のための良好な帯域幅 (ステップ 3)。 • 同期レプリケーションの低レイテンシ: 通常 < 5 ms RTT。これより高い値は、アプリケーションの書き込みレートに対して検証する必要があります。 | • 2 つのノードが 2 つのサブネットにある場合は、仮想 IP アドレス用ロードバランサーを使用する (SafeKit でサポート、特にクラウド環境)。 • 高レイテンシネットワークには、非同期レプリケーションを備えたバックアップソリューションを使用する。 |
Windows/Linux 向け SafeKit と他のクラスタリングソリューションの比較
| 機能 | Windows/Linux 向け SafeKit | 共有ストレージのフェイルオーバークラスター | データベースレプリケーション |
|---|---|---|---|
| アーキテクチャ | SANless (shared-nothing) | 共有ストレージ (SAN/NAS) | shared-nothing |
| アプリケーション再構成 | 不要 | 必要(共有ディスクへデータを移動) | 不要 |
| レプリケーション範囲 | アプリケーション全体(DB、構成、ログ) | 共有ディスクのデータ | データベースのみ |
| レプリケーション方式 | 同期(RPO ゼロ) | 同期(SAN 経由) | エディションによる(多くは非同期) |
| フェイルオーバー/フェイルバック | 完全自動 | 完全自動 | 手動または複雑な場合が多い |
| AD/LDAP 依存 | なし | Windows では必要 | なし |
| 導入の複雑さ | 低(30分未満) | 高(AD、ストレージ、クォーラム) | 中(レプリケーションのみ) |
まとめ: SafeKit は SAN を不要にし、Active Directoryや特殊なクォーラム構成への依存をなくします。ハードウェアに依存しない軽量な HA を低い TCO で実現し、データ損失ゼロと自動復旧を提供します。
動画:SafeKit HA ミラークラスターの構成
SafeKit 動画:アプリケーションレベルのクラスタリング (8:47)
SAN の複雑さを伴わずに HA ミラークラスターを構成する方法を紹介します。動画では Microsoft SQL Server を使用していますが、他のデータベースやアプリケーションにも同じ方法を適用できます。
- SQL Server を使用した2ノード構成 (0:32)
- クラスターと mirror.safe モジュールの構成 (3:58)
- SQL レプリケーション、移行、フェイルオーバーのテスト (4:17)
🔍 SafeKit 高可用性ナビゲーションハブ
SafeKit の探索:機能、技術ビデオ、ドキュメント、無料トライアル
| リソースタイプ | 説明 | ダイレクトリンク |
|---|---|---|
| 主な機能 | シンプルでコスト効率の高い高可用性に SafeKit が選ばれる理由 | SafeKit が選ばれる理由を見る |
| ユースケース | SafeKit が重要インフラの高可用性をどのように確保するかをご覧ください | すべてのユースケースを見る(OEMソフトウェア、エッジサーバー、SCADA、など) |
| 導入モデル | オールインワンの SANレス HA:共有ディスク不要のソフトウェアクラスタリング | SafeKit オールインワン SANレス HA を見る |
| HA 戦略 | SafeKit:インフラ(VM)レベル vs. アプリケーションレベルの高可用性 | SafeKit HA と冗長性:VM vs. アプリレベルを見る |
| 技術仕様 | SafeKit クラスタリングの技術的制限事項 | SafeKit 高可用性の制限事項を見る |
| 動画 | SafeKit:高可用性構成とフェイルオーバーのデモ | SafeKit フェイルオーバーチュートリアルを見る |
| アーキテクチャ | SafeKit ミラークラスターの仕組み(リアルタイムレプリケーションとフェイルオーバー) | SafeKit ミラークラスター:リアルタイム複製とフェイルオーバーを見る |
| アーキテクチャ | SafeKit ファームクラスターの仕組み(ネットワーク負荷分散とフェイルオーバー) | SafeKit ファームクラスター:負荷分散とフェイルオーバーを見る |
| 競争優位性 | 比較:SafeKit vs. 伝統的な高可用性(HA)クラスター | SafeKit と伝統的 HA クラスターの比較を見る |
| 技術リソース | SafeKit 高可用性:ドキュメント、ダウンロード、トライアル | SafeKit HA 無料トライアルと技術ドキュメントを見る |
| 構成済みソリューション | SafeKit アプリケーションモジュールライブラリ:すぐに使える HA ソリューション | SafeKit 高可用性アプリケーションモジュールを見る |