SafeKit:Windows/Linux 向けオールインワンのネットワーク負荷分散・高可用性ソフトウェア
SafeKit Farm クラスター:ソフトウェアのみの NLB と Windows/Linux の自動フェイルオーバー
Windows/Linux 向け SafeKit Farm クラスターは、拡張性の高いアプリケーション環境向けのソフトウェア定義ネットワーク負荷分散(NLB)ソリューションです。負荷分散とフェイルオーバーをアプリケーションサーバー上で直接実行し、専用ハードウェア、プロキシサーバー、複雑なマルチキャスト設定を不要にします。
Windows/Linux 向け SafeKit Farm クラスターの利点
- オールインワンソフトウェア: 仮想 IP、負荷分散、自動フェイルオーバー/フェイルバックを統合。
- 専用ハードウェア不要: 高価なハードウェアロードバランサーの代わりに Windows/Linux のソフトウェアを使用し、システム管理者が運用できます。
- 詳細な監視と自己修復: アプリケーションチェッカーがサーバー稼働中のプロセス障害も検出し、サービス再起動またはフェイルオーバーを実行。
- Farm と Mirror の併用: フロントエンドの負荷分散を行う Farm と、バックエンドデータを同期複製する Mirror を組み合わせ可能。
- OEM 高可用性: ソフトウェアベンダーはクラスタリングを組み込み、追加インフラなしのクラスタ対応製品を提供できます。
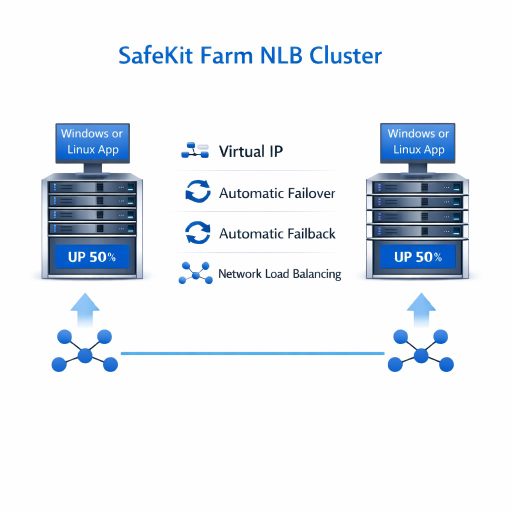
Windows/Linux 向け SafeKit Farm NLB クラスター
⚡ Windows/Linux Farm クラスターのクイックインストールガイド >
目次
- SafeKit で Windows/Linux NLB クラスターを実装する方法
- SafeKit Farm クラスターと Windows/Linux の連携
- 他の NLB クラスターソリューションとの比較
- 動画:SafeKit Farm NLB クラスターの構成
- 🔍 SafeKit 高可用性ナビゲーションハブ
SafeKit で Windows/Linux NLB クラスターを実装する方法
Windows/Linux 向け SafeKit Farm NLB ソリューションとは?
SafeKit は2台以上のサーバーで Windows/Linux のネットワーク負荷分散と高可用性を実現します。負荷分散ルールを持つ仮想 IP、Windows/Linux サービス、ヘルスチェッカーを定義すると、SafeKit がネットワーク負荷分散と自動フェイルオーバーを有効にし、拡張性と継続的なサービス可用性を確保します。
ハードウェアソリューションと比べて SafeKit が負荷分散を簡素化する方法
SafeKit は従来の中継型 NLB 機器を純粋なソフトウェアソリューションに置き換え、標準の Windows/Linux アプリケーションサーバー上で直接動作します。ベンダーは SafeKit をアプリケーションに組み込み、自己完結型のクラスタ対応製品を提供することもできます。
ソフトウェアベースの負荷分散の利点
- 高性能: OS カーネルレベルでトラフィックと仮想 IP (VIP) を処理し、追加のネットワーク機器を不要にします。
- 運用の簡素化: 専門的なネットワーク資格なしで、管理者が統合インターフェースからクラスターを運用できます。
- 低い TCO: 専用ハードウェアの購入費と保守費を削減します。
SafeKit のアプリケーション監視と標準 NLB のヘルスチェックの違い
従来の NLB は通常 ping やポートのみを確認します。SafeKit はアプリケーションレベルのチェッカーで Windows/Linux のプロセスを監視し、サーバーは稼働していてもソフトウェアが停止している「ゾンビ状態」を検出して、サービスを再起動するかトラフィックを切り替えます。
クラスタリングの専門知識なしで Windows/Linux Farm クラスターを設定できますか?
はい。SafeKit の仮想 IPが Windows/Linux のネットワーク負荷分散を処理するため、複雑なネットワーク設定は不要です。Windows/Linux Farm クラスターをすばやく構成する。
SafeKit は Windows/Linux 以外にどのようなアプリケーションや環境を保護できますか?
SafeKit は Windows と Linux の高可用性を提供します。Mirror クラスターは同期レプリケーションと自動フェイルオーバーで重要なワークロードを保護します。
- 仮想/物理環境: Hyper-V または KVM の VM 全体。
- コンテナー: Docker、Podman、K3s (Kubernetes)。
- データとサービス: ファイルディレクトリ、サービス、データベース。
- クラウド: クラウドアプリケーション。
ファームモードのSafeKitクラスターは、Windows/Linux とどのように動作しますか?
ファームモードクラスターにおける仮想IPアドレス
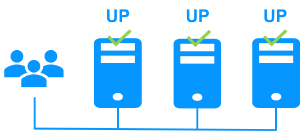
上記の図では、Windows/Linux アプリケーションが3台のサーバー(3台は一例であり、2台以上で構成可能)で動作しています。ユーザーは仮想IPアドレスに接続します。
仮想IPアドレスは、ファームモードクラスター内の各サーバーにローカルで構成されます。
仮想IPアドレスへの入力トラフィックはすべてのサーバーによって受信され、各サーバーのカーネル内にあるネットワークフィルターによってサーバー間に分散されます。
SafeKitはハードウェアおよびソフトウェアの障害を検出し、障害発生時にネットワークフィルターを再構成します。また、構成可能なアプリケーションチェッカーとリカバリスクリプトを提供します。
ネットワークフィルターにおける負荷分散
ネットワークフィルター内のネットワーク負荷分散アルゴリズムは、クライアントパケットの識別情報(クライアントIPアドレス、クライアントTCPポート)に基づいています。入力されたクライアントパケットの識別情報に応じて、1台のサーバーにあるフィルターのみがそのパケットを受け入れ、他のサーバーにある他のフィルターはそれを拒否します。
あるサーバーのフィルターによってパケットが受け入れられると、クライアントの要求に応答する Windows/Linux アプリケーションによって、そのサーバーのCPUとメモリのみが使用されます。出力メッセージは、アプリケーションサーバーからクライアントへ直接送信されます。
サーバーに障害が発生した場合、ファームのハートビートプロトコルがネットワーク負荷分散クラスター内のフィルターを再構成し、残りの利用可能なサーバーにトラフィックを再分散します。
ステートフルまたはステートレスアプリケーション
ステートフルな Windows/Linux アプリケーションでは、セッションアフィニティ(固定化)が存在します。同じクライアントが複数のTCPセッションにわたってサーバー上のコンテキストを破棄せずに利用するには、常に同じサーバーに接続する必要があります。この場合、SafeKitの負荷分散ルールはクライアントIPアドレスに基づいて構成されます。これにより、同じクライアントは複数のTCPセッションにおいて常に同じサーバーに接続されます。そして、異なるクライアントはファーム内の異なるサーバーに分散されます。
ステートレスな Windows/Linux アプリケーションでは、セッションアフィニティは存在しません。同じクライアントが複数のTCPセッションにおいて、ファーム内の異なるサーバーに接続することができます。セッション間でサーバーにローカル保存されるコンテキストはありません。この場合、SafeKitの負荷分散ルールはTCPクライアントセッションの識別情報に基づいて構成されます。この構成はサーバー間でセッションを分散させるのに最適ですが、セッションアフィニティを必要としないTCPサービスである必要があります。
Windows/Linux のファームモードで SafeKit クラスターを構成するにはどうすればよいですか?
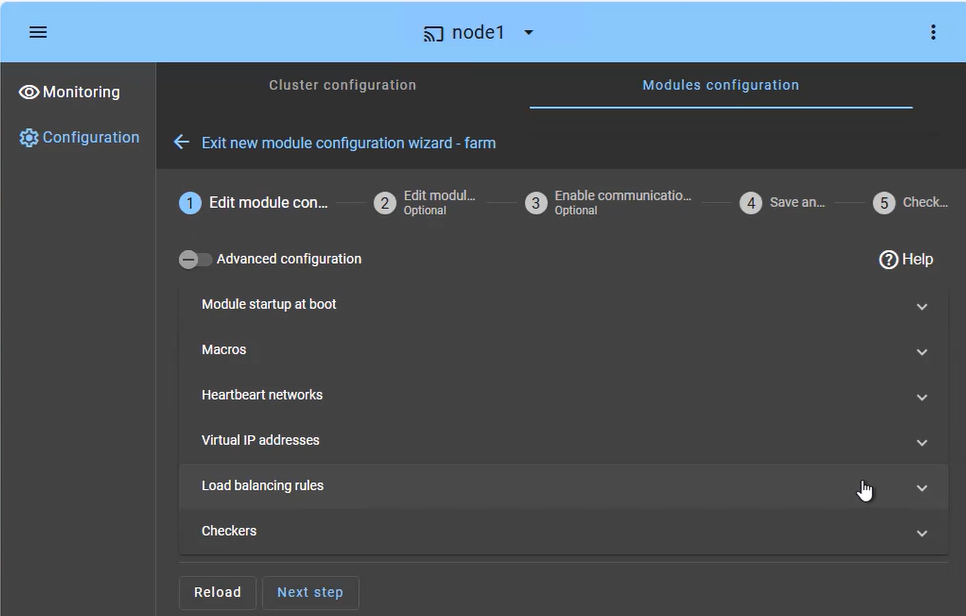
ファームモードの SafeKit クラスター は、サービスの高い可用性と拡張性を実現するために設計されています。構成は、流入するトラフィックを同時に両方のノードに分散させることに焦点を当てています。
- 負荷分散サービス([マクロ] タブ): すべてのノードでアクティブに維持する特定のアプリケーションサービス(例: Apache、IIS、Nginx)を定義します。
- ハートビートネットワーク: ノードがファームから離脱したかどうかを検出するために使用される通信経路であり、離脱を検出すると即座に負荷の再配分をトリガーします。
- 仮想 IP(ファーム VIP): ミラークラスターとは異なり、ファーム VIP はカーネルフィルタリングアルゴリズムを使用してノード間で共有され、ネットワークトラフィックを分散します。
- 負荷分散ルール: 送信元 IP アドレスまたはポートに基づいて、トラフィックの分散ポリシーを定義します。
- チェッカー: アプリケーションの健全性を監視し、プロセスの障害が検出された場合に自動再起動をトリガーします。
Windows/Linux のファームモードで SafeKit クラスターを監視するにはどうすればよいですか?
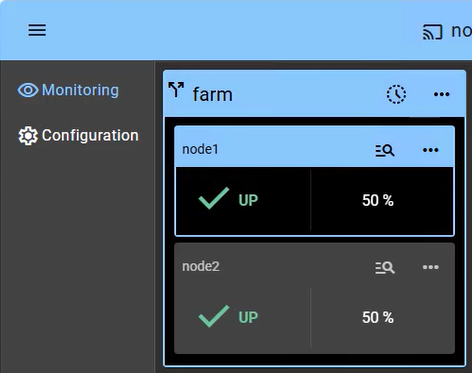
ファームモードでのクラスター監視により、すべてのノードがアプリケーションのパフォーマンスに貢献するアクティブ・アクティブ(Active-Active) 構成のインフラストラクチャを可視化できます(この例では2つのノードを表示しています)。
- UP 状態(2つのノードで50%ずつ): 健全なファームでは、両方のノードが「UP」(50%)状態にあり、共有された仮想 IP を介して両方のノードがクライアントからのリクエストをアクティブに受信し、処理していることを意味します。
- 自動再配分(再バランシング): 1つのノードが障害で停止した場合、残りのノードがトラフィックの100%を引き受ける様子がコンソール上に視覚的に表示されます。生存しているノードはすでにアクティブ状態であるため、「フェイルオーバー」による遅延はありません(数秒程度の検出時間を除く)。
- ノードの組み込み: 修復されたノードが再起動されると、状態が「STOP」から「UP」へと遷移し、管理者の介入なしに自動的に自身の割り当て分の負荷の受信を開始します。
- データ同期なし: ファームモードのクラスターでは、ノードがステートレスであるか、バックエンドのデータベースを共有している(ミラークラスターで別途保護可能)ことが前提となるため、「オレンジ色」の再同期状態は存在しないことに注意してください。
単なるステータスアイコンの表示にとどまらず、インターフェースからはワンクリックでノードを管理できます。計画メンテナンスのために手動でノードを停止または起動させることができ、その間も共有仮想 IP がユーザーの活動を妨げることなく自動的にトラフィックを再配分します。
SafeKit Farm クラスターと他の NLB ソリューションの比較
| 機能 | SafeKit Farm クラスター(ソフトウェア) | ハードウェアロードバランサー |
|---|---|---|
| アーキテクチャ | Windows/Linux に統合されたカーネルソフトウェア | 専用の物理機器 |
| 管理 | 簡単な Web コンソールをシステム管理者が運用 | 専門知識と CLI 資格を持つネットワークエンジニアが運用 |
| ヘルス監視 | アプリケーションプロセスや Web サービスのチェッカー | サーバーまたはポートへの基本的な ping |
| 自己修復 | 障害サービスをローカルで自動再起動 | 障害ノードへのトラフィックを止める受動的フェイルオーバー |
| インフラ | 物理、仮想 (VMware、Hyper-V)、クラウド | 専用配線とラックスペースが必要 |
| コスト (TCO) | 既存サーバーを利用し CAPEX/OPEX を低減 | 高額な初期費用、ライセンス、電力費 |
まとめ: SafeKit Farm クラスターは、ハードウェア中心のネットワークから現代的なソフトウェア定義型高可用性へ移行します。負荷分散と自己修復をアプリケーションサーバーに統合し、外部機器のコストと複雑さを解消します。
動画:SafeKit Farm NLB クラスターの構成
SafeKit 動画:ネットワーク負荷分散と仮想 IP 管理 (5:03)
2ノードクラスターの単一の接続先となる仮想 IPの設定方法を紹介します。SafeKit はクライアントトラフィックをノード間で分散し、フェイルオーバー時には即座に転送します。動画では Windows 上の Apache を使用していますが、他のアプリケーションにも適用できます。
- 構成:共有仮想 IP 用の2ノードを準備 (0:13)
- 設定:farm.safe モジュールと仮想 IP を構成 (2:20)
- 検証:サーバー障害時のフェイルオーバーと IP 転送をテスト (2:30)
🔍 SafeKit 高可用性ナビゲーションハブ
SafeKit の探索:機能、技術ビデオ、ドキュメント、無料トライアル
| リソースタイプ | 説明 | ダイレクトリンク |
|---|---|---|
| 主な機能 | シンプルでコスト効率の高い高可用性に SafeKit が選ばれる理由 | SafeKit が選ばれる理由を見る |
| ユースケース | SafeKit が重要インフラの高可用性をどのように確保するかをご覧ください | すべてのユースケースを見る(OEMソフトウェア、エッジサーバー、SCADA、など) |
| 導入モデル | オールインワンの SANレス HA:共有ディスク不要のソフトウェアクラスタリング | SafeKit オールインワン SANレス HA を見る |
| HA 戦略 | SafeKit:インフラ(VM)レベル vs. アプリケーションレベルの高可用性 | SafeKit HA と冗長性:VM vs. アプリレベルを見る |
| 技術仕様 | SafeKit クラスタリングの技術的制限事項 | SafeKit 高可用性の制限事項を見る |
| 動画 | SafeKit:高可用性構成とフェイルオーバーのデモ | SafeKit フェイルオーバーチュートリアルを見る |
| アーキテクチャ | SafeKit ミラークラスターの仕組み(リアルタイムレプリケーションとフェイルオーバー) | SafeKit ミラークラスター:リアルタイム複製とフェイルオーバーを見る |
| アーキテクチャ | SafeKit ファームクラスターの仕組み(ネットワーク負荷分散とフェイルオーバー) | SafeKit ファームクラスター:負荷分散とフェイルオーバーを見る |
| 競争優位性 | 比較:SafeKit vs. 伝統的な高可用性(HA)クラスター | SafeKit と伝統的 HA クラスターの比較を見る |
| 技術リソース | SafeKit 高可用性:ドキュメント、ダウンロード、トライアル | SafeKit HA 無料トライアルと技術ドキュメントを見る |
| 構成済みソリューション | SafeKit アプリケーションモジュールライブラリ:すぐに使える HA ソリューション | SafeKit 高可用性アプリケーションモジュールを見る |