RPO と RTO とは何ですか?定義、例、および HA 戦略
概要: RPO と RTO
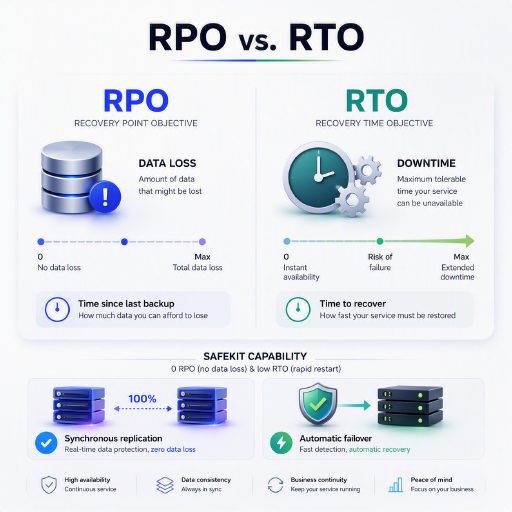
- RPO (目標復旧時点): データ損失を測定します。操作を再開するために回復する必要があるファイルの最大保存期間を定義します。
- RTO (目標復旧時間): ダウンタイムを測定します。ビジネス プロセスを復元する必要がある期間です。
- 主な違い: RPO は ストレージ/バックアップに関するものですが、RTO は リカバリ/フェイルオーバー速度に関するものです。
- SafeKit 機能: 同期レプリケーションと自動フェイルオーバーにより、0 RPO (データ損失なし) と 低 RTO (高速再起動) を実現します。
RPO と RTO: SafeKit でのデータ損失と回復時間の比較
目次
- 高可用性および事業継続性ソリューションの RPO と RTO を計算するにはどうすればよいですか?
- バックアップおよび災害復旧ソリューションの RPO と RTO を決定するにはどうすればよいですか?
- SafeKit ミラー クラスターはどのようにしてゼロ RPO と低 RTO を実現しますか?
- 負荷分散を備えた SafeKit ファーム クラスターの RTO ベンチマークは何ですか?
- 比較表: RTO と RPO
- 実際の高可用性: ゼロ RPO およびほぼゼロ RPO のリアルタイム デモ RTO
- RPO および RTO に関するよくある質問
- SafeKit 高可用性ナビゲーション ハブ
高可用性および事業継続性ソリューションの RPO と RTO を計算するにはどうすればよいですか?
高可用性とは何ですか?
高可用性 (HA) は、システムが指定された割合の時間 (99.99% など) 動作しアクセス可能な状態を維持できるように設計された技術アーキテクチャです。
事業継続計画 で定義された RPO および RTO 目標を達成するために、高可用性は通常、次の 2 つの主要なアーキテクチャを通じて実装されます。
- SAN 上の共有ディスク システム: 2 つのノードが中央のストレージ エリア ネットワーク (SAN) に接続されている従来のクラスター。 1 つのノードに障害が発生した場合、もう 1 つのノードが共有データへのアクセスを引き継ぎます。
- SANレス同期レプリケーション: 最新の「シェアードナッシング」アーキテクチャーを実装するもの セーフキット ソフトウェア- SAN の必要性を排除することで、2 つの独立したノードのローカル ディスク間でデータがリアルタイムでレプリケートされます。
高可用性ソリューションの RPO はどれくらいですか?
RPO (目標復旧時点) は、時間内で測定されたデータ損失の最大許容量を定義します。真の 高可用性ソリューション の場合、目標 RPO は ゼロ です。
自動フェイルオーバーを備えた高可用性クラスターを実装する場合、ゼロ RPO により、データを損失することなくアプリケーションが再起動されます。
- SAN 上の共有ディスク システム: 両方のノードが まったく同じデータの物理ブロック にアクセスするため、ノード間に「デルタ」やラグがなく、フェイルオーバー中の全体的なデータの一貫性が確保されます。
- ソフトウェアベースの同期レプリケーション: すべての「書き込み」操作がネットワーク全体でリアルタイムにミラーリングされる SAN レス アプローチ。アプリケーションは、データが両方のノードに安全に保存された場合にのみ 書き込み確認 を受け取ります。この同期「二重書き込み」プロセスにより、プライマリ サーバーに障害が発生した場合でも データ損失ゼロ が保証されます。
高可用性ソリューションの RTO はどれくらいですか?
RTO (目標復旧時間) は、サービス中断後のダウンタイムの最大許容時間を表します。 高可用性 のコンテキストでは、重要なアプリケーションへの継続的なアクセスを確保するには、RTO を最小限にする必要があります。
To achieve a low RTO, a high availability solution utilizes automatic failover to detect hardware or software failures and restart the application immediately.一般的な高可用性クラスターでは、RTO は約 1 分で、次のように計算されます。
- 障害検出時間: システムがノードまたはアプリケーションのハートビート損失を識別するために必要な間隔。
- 自動再起動時間: 生き残ったノード上でアプリケーション サービスが初期化されるのに必要な時間。
バックアップおよび災害復旧ソリューションの RPO と RTO を決定するにはどうすればよいですか?
バックアップ ソリューションとは何ですか?
バックアップ ソリューション は、データの定期的なコピーを二次ストレージ デバイスまたはクラウドに作成するように設計されたデータ保護戦略です。高可用性とは異なり、バックアップは長期データ保持と、データ破損やサイト全体の災害からの回復に重点を置いています。
災害復旧計画 で定義された RPO および RTO 目標を達成するために、バックアップは通常、次の 2 つの主要な方法で実装されます。
- スケジュールされたスナップショット: データのポイントインタイムのコピーが一定の間隔 (毎日など) で作成されるプロセス。これにより、最後のスナップショットから障害が発生するまでに変更されたデータはすべて失われるため、 RPO が定義されます。
- オフサイトまたはクラウドリカバリ: データが物理的に別の場所に保存されるアーキテクチャ。 While this ensures data survival, it results in a higher RTO because data must be transferred and restored before the application can restart.
バックアップ ソリューションの RPO はどれくらいですか?
RPO (Recovery Point Objective) in a backup context defines the age of the files that must be recovered from storage for normal operations to resume. Unlike high availability, a backup solution usually involves a non-zero RPO, representing the time elapsed since the last backup was successfully completed.
バックアップ戦略におけるデータ損失の量は、バックアップ頻度によって決まります。アーキテクチャに応じて、この RPO は数分から 24 時間の範囲になります。
- 増分スナップショット: 変更されたデータ ブロックのみを設定された間隔で保存する方法。 If a backup is taken every 4 hours, the maximum RPO is 4 hours , meaning any data created between the last snapshot and the system crash is permanently lost.
- 毎日の完全バックアップ: データの完全なコピーが 1 日に 1 回 (通常は夜間に) 作成される従来のアプローチです。この結果、24 時間の RPO が得られます。これは、重要でないデータには許容できるかもしれませんが、トランザクション データベースには不十分であることがよくあります。
バックアップ ソリューションの RTO はどれくらいですか?
RTO (Recovery Time Objective) in a backup strategy is the duration of time it takes to restore data from a backup medium and return the application to an operational state.高可用性とは異なり、バックアップの RTO は、手動またはスクリプトによる復元プロセスが含まれるため、かなり長くなります。
バックアップ ソリューションの場合、RTO は、データ量と回復アーキテクチャに応じて、数時間から数日になる可能性があります。合計ダウンタイムは次のように計算されます。
- データ転送時間: バックアップ ストレージ (ローカル ディスク、テープ、またはクラウド) から運用サーバーにデータを戻すのに必要な時間。
- システム再構成時間: ユーザーが再度ログインできるようになる前に、データをアプリケーションに取り込み、インデックスを再構築し、データの整合性を検証するために必要な間隔。
SafeKit ミラー クラスターはどのようにしてゼロ RPO と低 RTO を実現しますか?
SafeKit ミラー クラスターとは何ですか?
SafeKit ミラー クラスター は、「シェアードナッシング」アーキテクチャを実装したソフトウェアベースの高可用性ソリューションです。高価な SAN を必要とする従来のクラスターとは異なり、SafeKit は 2 台の標準サーバーのローカル リソースを使用して、復元力の高い環境を作成します。
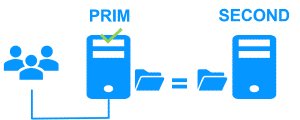
事業継続計画 内で最大限の稼働時間とデータ保護を確保するために、SafeKit ミラー クラスターは 2 つの統合メカニズムを通じて動作します。
- リアルタイム同期レプリケーション: SafeKit は、プライマリ ノードとセカンダリ ノードのローカル ディスク間のネットワーク全体でデータをミラーリングします。これにより、トランザクションが完了する前に両方のサーバーでデータのすべてのバイトが保護されるため、RPO が確実にゼロになります。
- 自動 IP およびアプリケーション フェイルオーバー: プライマリ ノードに障害が発生した場合、SafeKit は自動的にハートビートの喪失を検出し、セカンダリ ノード上でアプリケーションとその仮想 IP アドレスを再確立します。これにより、RTO は約 1 分となり、シームレスなサービス継続性が実現します。
SafeKit ミラー クラスターの RPO はどれくらいですか?
ノード間のデータ レプリケーションは 同期かつリアルタイム であるため、SafeKit ミラー クラスターの RPO はゼロです。
このデータ損失ゼロの保証は、書き込み確認プロセスを通じて実現されます。ディスクへの書き込みは、プライマリ ノードとセカンダリ ノードの両方のローカル ディスクに正常に書き込まれた場合にのみ、アプリケーションに対して確認されます。
対照的に、 非同期レプリケーション では、RPO は 0 より大きくなります。プライマリ書き込みとセカンダリ更新の間には遅延があるため、障害が発生するとセカンダリ サーバーへのフェールオーバー中にデータが失われます。ミッション クリティカルな ビジネス継続性 の場合、同期レプリケーションが 100% のデータ整合性を保ってアプリケーションを再起動する唯一の方法です。
SafeKit ミラー クラスターの RTO はどれくらいですか?
標準構成では、SafeKit ミラー クラスターの RTO は約 1 分です。 SafeKit は、アプリケーション レベル または VM レベル で高可用性を実装する柔軟性を提供し、それぞれが回復時間に異なる影響を与えます。
- アプリケーション レベルの HA: これは、ソフトウェアが特定のアプリケーション サービスを監視する、最適化された SafeKit アプローチです。
- ハードウェア障害: RTO = ハートビート タイムアウト (デフォルトは 30 秒) + アプリケーションの再起動時間。
- ソフトウェア障害: RTO = アプリケーション停止時間 + アプリケーション再起動時間。
- 主な利点: オペレーティング システムはすでにセカンダリ ノードで実行されているため、OS の起動遅延がなくなり、ビジネス継続性のための最速のリカバリが可能になります。
- VM レベルの HA: このシナリオでは、SafeKit は仮想マシン環境全体を保護します。
- 障害回復: RTO = 障害検出 + OS 再起動時間 + アプリケーション再起動時間。
- 技術的なトレードオフ: アプリケーションの初期化を開始する前に、セカンダリ ノードがオペレーティング システムの完全なコールド ブートを実行する必要があるため、RTO は当然長くなります (数分)。
アプリケーション レベルの高可用性を利用することで、SafeKit は標準の仮想化に固有の「再起動ペナルティ」を排除し、事業継続計画のダウンタイムを最小限に抑えます。
負荷分散を備えた SafeKit ファーム クラスターの RTO ベンチマークは何ですか?
SafeKit ファーム クラスターとは何ですか?
SafeKit ファーム クラスターは、スケーラビリティと冗長性の両方を必要とするステートレス アプリケーション (Web サーバーなど) 向けに設計されたソフトウェア ベースの高可用性ソリューションです。データ レプリケーションに重点を置くミラー クラスターとは異なり、ファーム クラスターは受信トラフィックを複数のアクティブ ノードに分散します。
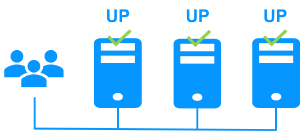
高トラフィック環境の ビジネス継続性 を維持するために、SafeKit ファーム クラスターは 2 つのコア メカニズムを通じて動作します。
- ネットワーク負荷分散: SafeKit は、仮想 IP アドレスを使用して、受信ネットワーク トラフィックを複数のアクティブ サーバーの「ファーム」全体に分散します。これにより、単一サーバーに負荷がかかることがなくなり、アプリケーションのパフォーマンスが最大化されます。
- 自動障害検出と再構成: ファーム内の 1 つのノードに障害が発生した場合、SafeKit はハートビートによって障害を検出し、残りの正常なノード間でトラフィックをただちに再分散します。他のノードがすでにアクティブで負荷を吸収する準備ができているため、これによりサービス全体の RTO がほぼゼロになります。
SafeKit ファーム クラスターの RPO は何ですか?
SafeKit ファーム クラスターのRPO (目標復旧時点) は、通常、該当なし (N/A) とみなされます。これは、ファーム クラスターが、データがノード上にローカルに保存されない ステートレス アプリケーション 向けに特別に設計されているためです。
ファーム クラスターはデータ同期ではなく ネットワーク負荷分散に重点を置いているため、クラスター自体内のノード間でデータのレプリケーションは行われません。ファーム アーキテクチャを含む典型的な 事業継続計画では、次のようになります。
- ステートレス操作: ファーム内のすべてのノードは同一であり、永続的なデータを保持しません。したがって、ノード障害時に測定する「データ損失」はありません。
- 外部データ ストレージ: アプリケーションでデータの永続性が必要な場合、通常は別のバックエンド SafeKit ミラー クラスターによって処理され、RPO はゼロになります。
SafeKit ファーム クラスターの RTO はどれくらいですか?
ファーム アーキテクチャでは、通常、すべてのノードが同時にアクティブになるため、RTO はわずか数秒に短縮されます。回復時間は、クラスターがトラフィック分散を再構成する速度によって決まります。
- ハードウェア障害: RTO は、 障害検出タイムアウト 監視チャネル間で (デフォルトは数秒)。心拍喪失が検出されると、 仮想 IP ロード バランシング フィルター 残りの正常なノードにトラフィックをリダイレクトするように自動的に再構成されます。
- ソフトウェア障害または計画的な再起動: RTO は次のように計算されます。 アプリケーションの停止時間 プラス アプリケーションの再起動時間 その間、ファーム内の他のノードはすべての受信トラフィックを処理し続けます。
この「アクティブ-アクティブ」メカニズムにより、新しいスタンバイ ノードでサービスを初期化する必要がないため、ステートレス サービスの ビジネス継続性 への影響はエンドユーザーにはほとんど感知されません。
比較表: RTO と RPO
意味の定義: RTO と RPO
| メトリック | 頭字語 | 定義 | 重点領域 |
|---|---|---|---|
| 目標回復時間 | RTO | 障害後にビジネス プロセスを復元するための目標期間。 | 可用性 / ダウンタイム |
| 目標復旧時点 | RPO | 操作を再開するためにバックアップから回復する必要があるファイルの最大保存期間。 | データ損失/完全性 |
高可用性 (HA) と標準バックアップ
| 特徴 | バックアップソリューション | 高可用性 (SafeKit) |
|---|---|---|
| リカバリの自動化 | 手動介入 | 自動フェイルオーバー |
| 目標 RTO | 数時間から数日 | 数秒から最大 1 分 |
| 目標RPO | > 0 (最後のバックアップポイント) | 0 (同期レプリケーション) |
SafeKit クラスターの RTO および RPO ベンチマーク
| 建築 | ユースケース | RTO (可用性) | RPO (データ損失) |
|---|---|---|---|
| ミラークラスター | リアルタイムレプリケーション | 約 1 分 (ハートビート + 再起動) | 0 (データ損失なし) |
| ファームクラスター | ネットワーク負荷分散 | 数秒 | 該当なし (ステートレス) |
実際の高可用性: ゼロ RPO およびほぼゼロ RTO のリアルタイム デモ
ビデオ: SafeKit ミラー クラスターでゼロ RPO と低 RTO を達成する (8:47)
SafeKit が重大な障害をどのように処理するかをご覧ください。このビデオでは、SQL データベースでデータが失われないようにする 同期レプリケーション (RPO 0) と、セカンダリ ノード上のサービスの 自動再起動 (低 RTO) を示します。
章
- 🎬 SQL Server](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) を備えた [2 ノード (0:32)
- 🎬 クラスターとmirror.safeモジュールを構成する (3:58)
- 🎬 クラッシュ時の SQL レプリケーション、移行、フェイルオーバーの開始とテスト (4:17)
ビデオ: SafeKit ファーム クラスターでほぼゼロの RTO を達成する (5:03)
SafeKit が Apache Web ファームを管理して、パフォーマンスのスケーリングと即時フェイルオーバーの両方を提供する方法をご覧ください。
章
- 🎬 Apache](https://www.youtube.com/watch?v=1Ww2-cXHNx4&t=0s) を使用した [2 ノード (0:13)
- 🎬 クラスターと farm.safe モジュールを構成する (2:20)
- 🎬 ネットワーク負荷分散の開始とテスト、クラッシュ時のフェイルオーバー (2:30)
FAQ: 事業継続のための RPO と RTO の最適化
RPO と RTO をゼロにすることはできますか?
はい。 ゼロ RPO の達成は、データ損失がないことを意味します。これは、同期データ ミラーリングによって可能です。 ほぼゼロの RTO は、SafeKit のような自動フェイルオーバー ソフトウェアによって実現されます。このソフトウェアは障害を検出し、数秒または数分以内にセカンダリ ノードでアプリケーションを再起動します。
RPO と RTO ではどちらがより重要ですか?
本質的にはどちらもより重要というわけではありません。それらは異なる役割を果たします。 RPO (目標復旧時点) は、データ損失、つまりどれだけのデータを失っても許容できるかに焦点を当てています。 RTO (目標復旧時間) は、ダウンタイム、つまりオンラインにどれだけ早く復帰する必要があるかに焦点を当てています。ミッションクリティカルなアプリケーションの場合は、両方を最小限に抑える必要があります。
アプリケーション レベルの SafeKit と VM レベルの RPO と RTO の違いは何ですか?
どちらも同期レプリケーションにより RPO 0 を保証しますが、復旧時間は異なります。
- アプリケーション レベル: すでに実行中の OS 上でアプリケーション サービスのみが再起動されるため、RTO が短縮されます (約 1 分)。また、特定のソフトウェア/プロセスのクラッシュも検出します。
- VM レベル: 仮想マシン全体をセカンダリ ホストで再起動する必要があるため、RTO が高くなります。アプリケーションに依存しない一方で、アプリケーション プロセス自体を詳細に監視することはできません。
RTO の観点から見ると、HA ソリューションとバックアップ ソリューションの違いは何ですか?
高可用性 (HA) は、ローカル障害を自動的に処理するため、通常、はるかに低い RTO (数秒から数分) を実現します。バックアップ ソリューション (DR) を使用した災害復旧では、大規模な災害の後に地理的に離れたサイトでデータとサービスを復旧する必要があるため、通常、RTO (数時間から数日) が長くなります。
リモート サイト間で最適な RPO と RTO を達成するにはどうすればよいですか?
リモート サイト全体で ゼロ RPO と ゼロに近い RTO を達成するには、同期レプリケーション と 拡張 LAN (ストレッチ VLAN) の組み合わせが必要です。
- 拡張 LAN / 拡張 VLAN: 同じサブネット (レイヤー 2) を 2 つのデータセンターに拡張することで、IP アドレスを変更せずにアプリケーションをサイト A からサイト B に移動でき、複雑な DNS 更新を回避できます。
- SafeKit ソリューション: SafeKit は、サイト間を移動する ソフトウェア定義の仮想 IP (VIP) を提供することでこれを活用します。 Gratuitous ARP (GARP) を使用してトラフィックをセカンダリ サイトに即座に再ルーティングします。
これにより、人間の介入なしで RPO = 0 (リアルタイム ミラーリング) と 最小限の RTO (約 1 分でのフェイルオーバー) が実現します。
高可用性とバックアップの組み合わせが RPO と RTO の最適化に不可欠なのはなぜですか?
高可用性 (HA) とバックアップ ソリューションを組み合わせることが、「両方の長所を生かした」復旧戦略を実現する唯一の方法です。これらは一緒に議論されることがよくありますが、RPO/RTO 方程式の異なる部分を解決します。
- 高可用性 (SafeKit 経由): ハードウェアまたはソフトウェアの障害時にほぼゼロの RTO とゼロの RPO を実現するように最適化します。リアルタイム同期レプリケーションを使用すると、セカンダリ サーバーは常に最新の状態になります。プライマリに障害が発生した場合、サービスはデータを失うことなくセカンダリでただちに再起動されます。
- バックアップ ソリューション: データの整合性の問題 (ランサムウェアや誤った削除など) から保護します。 HA は変更を即座に複製するため、ウイルスや削除されたデータベース レコードをスタンバイ サーバーに「忠実に」複製します。バックアップを使用すると、破損が発生する前の時点に「時間を戻す」ことができます。
- ハイブリッド アプローチ: 復元力を最大限に高めるために、組織は 3 ノード ハイブリッド アーキテクチャ を使用します。これには、即時 HA 用の同期レプリケーションを備えた 2 ノードのローカル クラスターと、災害復旧用の 3 番目のリモート コピー (非同期) が含まれます。この多層防御により、即時回復のための「ライブ」コピーと、データの安全のための「履歴」コピーが確実に確保されます。
🔍 SafeKit 高可用性ナビゲーションハブ
SafeKit の探索:機能、技術ビデオ、ドキュメント、無料トライアル
| リソースタイプ | 説明 | ダイレクトリンク |
|---|---|---|
| 主な機能 | シンプルでコスト効率の高い高可用性に SafeKit が選ばれる理由 | SafeKit が選ばれる理由を見る |
| ユースケース | SafeKit が重要インフラの高可用性をどのように確保するかをご覧ください | すべてのユースケースを見る(OEMソフトウェア、エッジサーバー、SCADA、など) |
| 導入モデル | オールインワンの SANレス HA:共有ディスク不要のソフトウェアクラスタリング | SafeKit オールインワン SANレス HA を見る |
| HA 戦略 | SafeKit:インフラ(VM)レベル vs. アプリケーションレベルの高可用性 | SafeKit HA と冗長性:VM vs. アプリレベルを見る |
| 技術仕様 | SafeKit クラスタリングの技術的制限事項 | SafeKit 高可用性の制限事項を見る |
| 動画 | SafeKit:高可用性構成とフェイルオーバーのデモ | SafeKit フェイルオーバーチュートリアルを見る |
| アーキテクチャ | SafeKit ミラークラスターの仕組み(リアルタイムレプリケーションとフェイルオーバー) | SafeKit ミラークラスター:リアルタイム複製とフェイルオーバーを見る |
| アーキテクチャ | SafeKit ファームクラスターの仕組み(ネットワーク負荷分散とフェイルオーバー) | SafeKit ファームクラスター:負荷分散とフェイルオーバーを見る |
| 競争優位性 | 比較:SafeKit vs. 伝統的な高可用性(HA)クラスター | SafeKit と伝統的 HA クラスターの比較を見る |
| 技術リソース | SafeKit 高可用性:ドキュメント、ダウンロード、トライアル | SafeKit HA 無料トライアルと技術ドキュメントを見る |
| 構成済みソリューション | SafeKit アプリケーションモジュールライブラリ:すぐに使える HA ソリューション | SafeKit 高可用性アプリケーションモジュールを見る |
