---
title: "SafeKitを使用したK3Sの高可用性:フェイルオーバーのためにk3s.safeモジュールをインストールしてください"
canonical: "https://safekit.eviden.com/ja/quick-install/safekit-quick-installation-guide-with-kubernetes/"
description: "SafeKitにk3s.safeモジュールをデプロイして、 Linux上でKubernetesの同期リアルタイムレプリケーションと自動フェイルオーバーを有効にします。このガイドでは、共有ストレージを使用せずに、重要なLinuxアプリケーション用の 2 ノード SAN レス クラスタをセットアップする手順を説明します。"
category: "quick-install"
lang: "ja"
topics: "Kubernetes の高可用性クイック インストール ガイド, SafeKit High Availability の制限事項, SafeKit / Kubernetesソリューションの概要, SafeKit / KubernetesソリューションをLinux ( k3s.safe )にインストールおよび構成する, クラスターでネットワーク分離が発生した場合、どのようなシナリオがありますか?, SafeKit mirrorのソリューションのデモンストレーション"
---
# SafeKitを使用した K3S 高可用性:フェイルオーバー用にk3s.safeモジュールをインストールします {#k3s-high-availability-with-safekit-install-the-k3ssafe-module-for-failover}
## Kubernetes の高可用性クイック インストール ガイド {#quick-guide}
このガイドでは、セットアップ方法について説明します。 **ミラークラスタ** のために Kubernetes を使用して SafeKit共有ストレージを必要とせずに、自動フェイルオーバーと同期レプリケーションを保証します。
ヘルプが必要な場合は、次を使用できます [SafeKit AI 🤖](https://safekit.eviden.com/ja/resources/safekit-support/).
### 1. 概要
* **アーキテクチャ:** 2ノードシステム(プライマリ/セカンダリ)を採用します。
* **データ保護:** リアルタイム同期レプリケーションを実装します。 **データ損失ゼロ** (RPO=0)。
### 2. インストール
* **ソフトウェア:** SafeKit エンジンを両方のサーバーにインストールします。
* **モジュール:** 事前設定されたものをダウンロードする `k3s.safe` アプリケーションモジュール。
### 3. 構成
* **ウェブコンソール:** Kubernetes ファイルを含む特定のフォルダーを構成します。
* **モニタリング:** Kubernetes アプリケーションの監視と保護を開始します。
## SafeKit High Availability の制限事項 {#safekit-ha-limitations}
制限/要件 | 理由と影響 | 推奨される代替案
---|---|---
レプリケーションサイズ:数 TB | 障害発生後の再同期時間([ステップ 3](https://safekit.eviden.com/ja/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• 1 Gb/s ネットワーク ≈ 3 時間/TB
• 10 Gb/s ネットワーク ≈ 1 時間/TB(ディスクの書き込み性能による) | • [外部共有ストレージ](https://safekit.eviden.com/ja/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/)を使用する(より高価で、より複雑)。
ファイル数:100 万ファイル未満 | •障害発生後の再同期時間性能([ステップ 3](https://safekit.eviden.com/ja/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster))。
• 両方のノード間で各ファイルを比較するのに必要な時間。 | • 複製する多数のファイルを仮想ハードディスク/仮想マシンに配置します。
• この場合、仮想ハードディスク/仮想マシンを表すファイルのみがレプリケートおよび再同期されます。
フェイルオーバー容量:32 台以下の VM | • 各 VM は、独立した mirror モジュール内で実行されます。
• 同じクラスター上で最大 32 個の mirror モジュールを実行できます。 | • 外部共有ストレージと別の VM クラスタリングソリューションを使用する(より高価で、より複雑)。
ネットワークアーキテクチャ:リモートサイト間の LAN/VLAN ネットワーク | • 同じサブネット内の 2 つのノードで[仮想 IP アドレス](https://safekit.eviden.com/ja/best-practises/how-a-virtual-ip-address-works/)を自動フェイルオーバーします。
• 再同期のための十分な帯域幅([ステップ 3](https://safekit.eviden.com/ja/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster))。
• [同期レプリケーション](https://safekit.eviden.com/ja/best-practises/synchronous-replication-vs-asynchronous-replication/)の低レイテンシ:通常<5 ミリ秒の RTT。より高い値は、アプリケーションの書き込みレートに対して検証する必要があります。 | • 2 つのノードが異なるサブネットにある場合(クラウドで一般的)、ロードバランサー、クラウドプロバイダーの CLI、BGP、または DNS リダイレクションなど[の他のルーティングオプションを](https://safekit.eviden.com/ja/best-practises/how-a-virtual-ip-address-works/#safekit-virtual-ip-implementation)使用します。
• 高遅延ネットワークには、非同期レプリケーションに対応したバックアップソリューションを使用してください。
## SafeKit / Kubernetesソリューションの概要 {#overview-of-the-safekit--kubernetes-solution}
解決策はここに記載されています: **💡 [ Kubernetes K3s 高可用性: 2ノード同期レプリケーションとフェイルオーバー]()**
## SafeKit / KubernetesソリューションをLinux ( k3s.safe )にインストールおよび構成する {#installation-and-configuration-of-the-safekit--kubernetes-solution-on-linux-k3ssafe}
### 1. パッケージをダウンロードします {#1-download-packages}
* LinuxからSafeKit 8.2 の無料版をダウンロードしてください (safekitlinux_xx.bin)
* k3s.safe Linuxモジュールをダウンロードしてください。
* k3sconfig.shスクリプトをダウンロードしてください
* ドキュメント(pptx形式)
注: k3sconfig.shスクリプトは、2 台のLinux Ubuntu 24.04 ノードに K3S、 MariaDB 、NFS、 SafeKitをインストールします。
[をダウンロードSafeKit ( Linux ) > ]()
をダウンロードk3s.safe ( Linux ) >
[をダウンロードk3sconfig.sh > ]()
[ドキュメント (pdf) > ]()
### 2. 両方のノードで最初に {#2-first-on-both-nodes}
2台のLinux Ubuntu 24.04ノードで、rootユーザーとして:
* ノードがインターネットにアクセスできることを確認してください(プロキシ経由でも構いません)。
* k3sconfig.sh 、 k3s.safe 、およびsafekit_xx.binパッケージをディレクトリにコピーし、そのディレクトリに移動します。
* .bin ファイルの名前を「safekit.bin」に変更してください。
* k3sconfig.shとsafekit.binが実行可能であることを確認してください。
* k3sconfig.shスクリプトを編集し、環境に合わせて環境変数をカスタマイズしてください(仮想IPアドレスを含む)。
* 両方のノードで実行: `./k3sconfig.sh prereq`
スクリプトは以下のとおりです。
* 必要な Debian パッケージをインストールします: alien、nfs-kernel-server、nfs-common、mariadb-server
* MariaDBの安全なインストール
* ファイル複製用のディレクトリを作成する
* レプリケートされたディレクトリを共有するためのNFSサーバーの準備
* SafeKitをインストール
### 3. 最初のノードで {#3-on-the-first-node}
最初のノードで実行: `./k3sconfig.sh first`
スクリプトは以下のとおりです。
* K3S構成データベースとk3sユーザーを作成します。
* レプリケートされたストレージボリュームファイル(スパースファイル)を作成し、それをxfsファイルシステムとしてフォーマットします。
* SafeKitクラスタ構成を作成し、適用する
* クラスターにk3s.safeモジュールをインストールして構成します。
* 最初のノードでk3sモジュールを「prim」として起動します。
* k3sをダウンロード、インストール、起動する
* nfs-subdir-external-provisioner Helmチャートをダウンロードしてインストールします。
* K3Sトークンを表示する(第2ノードインストールフェーズで使用)
### 4. 2番目のノードで {#4-on-the-second-node}
2番目のノードで実行: `./k3sconfig.sh second `
* は、最初のノードでの「 k3sconfig.sh first」実行の最後に表示される文字列です。
スクリプトは以下のとおりです。
* 最初のノードでk3sモジュールがプリムとして起動されていることを確認してください。
* 2番目のノードにk3sをインストールします。
* k3sモジュールを起動します
### 5. k3s SafeKitモジュールが両方のノードで実行されていることを確認します。 {#5-check-that-the-k3s-safekit-module-is-running-on-both-nodes}
両方のノードでこのコマンドを確認してください: `/opt/safekit/safekit –H "*" state`
返信は画像と同様の内容にしてください。
/opt/safekit/safekit –H " * " 状態
---------------- サーバー= http://10.0.0.20:9010 ----------------
管理者アクション=実行
--------------------- k3s の状態 ---------------------
ローカル (127.0.0.1) : PRIM (サービス: 利用可能)(色: 緑)
成功
---------------- サーバー= http://10.0.0.21:9010 ----------------
管理者アクション=実行
--------------------- k3s の状態 ---------------------
ローカル (127.0.0.1) : セカンド (サービス: 利用可能) (色: 緑)
成功
### 6. SafeKit Webコンソールを起動して、クラスタを管理します。 {#6-start-the-safekit-web-console-to-administer-the-cluster}
* ブラウザをSafeKitウェブコンソールURL `http://server0-IP:9010`に接続します。
* 画像のようなページが表示されるはずです。
* Linuxコマンドラインを使用して、K3S が両方のノード ( `start_prim`と`start_second`で起動) で起動されていること、およびMariaDBプライマリノード ( `start_prim`で起動) で起動されていることを確認してください。
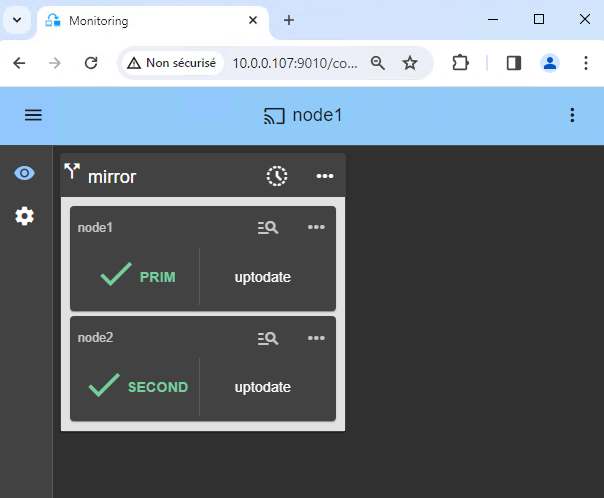で起動しました
### 7.テスト {#7-testing}
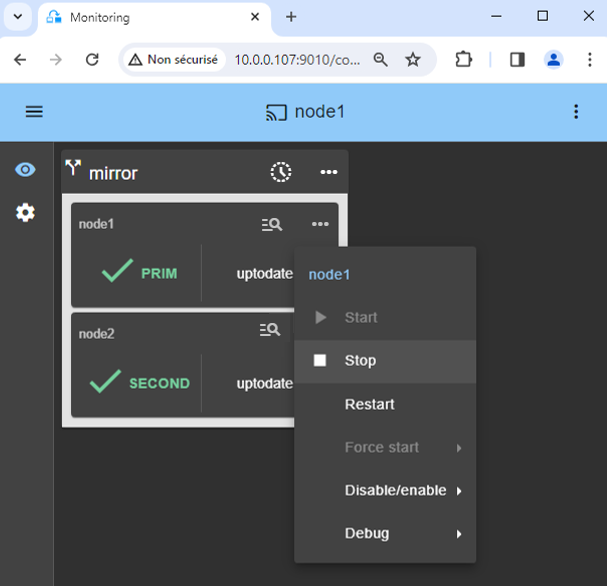
* PRIMノードを停止するには、コンテキストメニューをスクロールダウンして`Stop`をクリックします。
* 2番目のノードでフェイルオーバーが発生し、そのノードが単独状態(緑色)になることを確認してください。
* コマンドラインがオンになっている場合 Linuxサービスのフェイルオーバーを確認します(ノード 1 で停止しています) `stop_prim` スクリプトはノード 2 で開始されました。 `start_prim` スクリプト)。 MariaDB K3Sはnode2上で動作する必要があります。

ノード2でALONE(緑色)に到達しない場合は、ノード2のモジュールログを使用してその理由を分析してください。
* モジュールログを表示するには、 `node2`をクリックしてください。
* [例 SQL Server モジュールログ]() サービス名が `start_prim` 無効です。 sqlserver.exe プロセスは監視されますが、開始されないため、最後にモジュールは停止します。

全て問題がなければ、node1で起動を開始し、node2から複製されたディレクトリを再同期します。
問題が発生した場合は、node2 を停止し、 [で node1 ]()プライマリとして強制的に起動します。これにより、停止時のローカルで正常なデータを使用して再起動します。

🛠️ [テストに関する詳細はユーザーガイドをご覧ください]()
### 8. WordPressのようなKubernetesアプリケーションでクラスターを試してください。 {#8-try-the-cluster-with-a-kubernetes-application-like-wordpress}
画像にはWordPressのインストール例が示されています。これは、Podによって実装されたバックエンドデータベースを備えたWebポータルです。
同様の方法で、独自のアプリケーションをデプロイすることもできます。
WordPressは自動的に高可用性を実現します。
* そのデータ(php + データベース)は、 SafeKitによってリアルタイムで複製される永続ボリュームに格納されています。
* ユーザーがWordPressサイトにアクセスするための仮想IPアドレス
* 自動フェイルオーバーと自動フェイルバック機能付き
注:
* WordPressチャートは、 ポートとポートでリッスンするロードバランシングされたサービスを定義します。
* WordPressには以下のURLからアクセスできます: `http://:.`
* 仮想IPアドレスはSafeKitによって管理され、フェイルオーバー時には自動的に切り替わります。
* デフォルトでは、K3SはKlipperを使用してロードバランサーを実装します。
* Klipperは : でリッスンし、TCP/IPパケットを選択したWordPressポッドのIPアドレスとポートにルーティングします。
$ export KUBECONFIG= /etc/rancher/k3s/k3s.yaml
$ helm repo add bitnami https://charts.bitnami.com/bitnami
$ helm install my-release bitnami/wordpress --set global.storageClass=nfs-client --set service.ports.http=8099,service.ports.https=4439
前のhelmコマンドはWordPressイメージをダウンロードするはずです `registry-1.docker.io`認証の問題が発生する場合があります `registry-1.docker.io`この場合は、以下の手順に従ってください。
* 両方のノードに内部に`/etc/rancher/k3s/registries.yaml`を作成します。
設定:
「registry-1.docker.io」
認証:
ユーザー名: あなたのユーザー名
パスワード: あなたのパスワード
tls:
insecure_skip_verify: true
* `systemctl stop k3s`と`systemctl start k3s`を使用して、k3s を停止して開始し、それを考慮に入れます。
* `helm registry login -u your_user_name docker.io`を実行し、パスワードを入力してください。
### 9.をサポートする {#9-support}
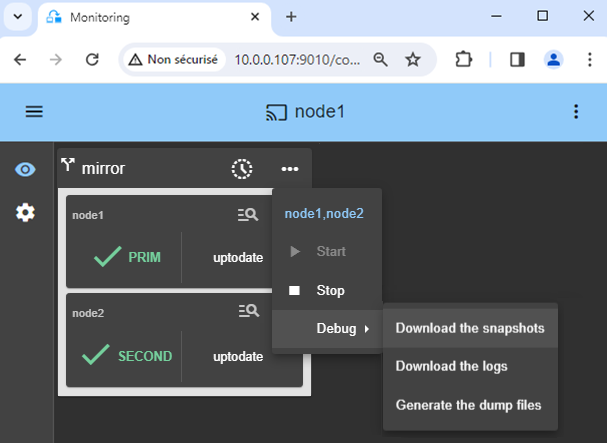
* サポートを受けるには、 SafeKit `Snapshots` (2つの.zipファイル)を、各ノードごとに1つずつ用意してください。

🛠️ [トラブルシューティングについては、ユーザーガイドをご覧ください]()
### 10. 必要に応じて、スプリットブレインチェッカーを設定します。 {#10-if-necessary-configure-a-splitbrain-checker}
* スプリットブレインチェッカーを設定する必要があるかどうかを知るには、以下の[ 「クラスタでネットワークが分離した場合のさまざまなシナリオは何ですか?」 ](#isolation)を参照してください。
* モジュール設定で、 `Advanced Configuration` (画像参照)をクリックして、 `userconfig.xml`編集します。
* `userconfig.xml`の``セクションに以下を追加して、スプリットブレインチェッカーを宣言します。
...
...
* `Save and apply`変更されたuserconfig.xmlファイルを両方のノードに再デプロイするための新しい構成です (保存して適用するには、両方のノードでモジュールを停止する必要があります)。
**パラメータ** :
* `ident="witness"` 、リソース名`splitbrain.witness`を持つウィットネスを識別します。この値を変更することで、ウィットネスを識別することができます。
* `exec="ping"`は実行するpingコードを参照します。この値を変更しないでください。
* `arg="witness IP"`はpingの引数です。この値を、監視対象(通常はルーターなどの堅牢な機器)のIPアドレスに変更してください。
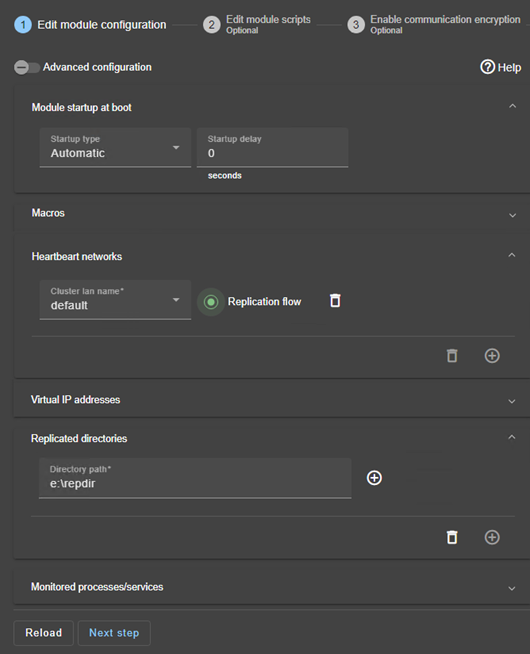を入力してください
## クラスターでネットワーク分離が発生した場合、どのようなシナリオがありますか? {#isolation}
### 単一のネットワーク {#a-single-network}
ネットワーク分離が発生すると、既定では次のように動作します。
* 各ノードでハートビートが失われるため、それぞれのノードが ALONE になり、自身の仮想 IP アドレスでアプリケーションを実行します(アプリケーションが二重に実行され、それぞれのローカルデータを変更します)。
* 分離が解消されると、一方の ALONE ノードは強制的に停止し、もう一方のノードからデータを再同期します。
* 最終的にクラスターは PRIM-SECOND になります(Windows による仮想 IP アドレスの重複検出に応じて SECOND-PRIM になる場合もあります)。
### 専用のレプリケーションネットワークを持つ 2 つのネットワーク {#two-networks-with-a-dedicated-replication-network}
ネットワーク分離が発生した場合、専用のレプリケーションネットワークがあると次のように動作します。
* 専用のレプリケーションネットワークをプライベートネットワーク上に構築します。
* 本番ネットワークのハートビートは失われます(分離されたネットワーク)。
* レプリケーションネットワークのハートビートは機能します(分離されていないネットワーク)。
* クラスターは PRIM/SECOND 状態のままです。
### 単一のネットワークとスプリットブレインチェッカー {#a-single-network-and-a-splitbrain-checker}
ネットワーク分離が発生した場合、スプリットブレインチェッカーがあると次のように動作します。
* スプリットブレインチェッカーに監視役(通常はルーター)の IP アドレスを設定しておきます。
* サーバーが PRIM から ALONE、または SECOND から ALONE に移行するときに、スプリットブレインチェッカーが動作します。
* ネットワーク分離時には、両方のノードが ALONE になる前に IP アドレスをテストします。
* IP アドレスにアクセスできるノードは ALONE に、もう一方は WAIT に移行します。
* 分離が解消されると、WAIT ノードがデータを再同期して SECOND になります。
注:監視役が停止または切断されていると、両方のノードが WAIT になり、アプリケーションは実行されなくなります。そのため、ルーターのような信頼性の高い監視役を選ぶ必要があります。
## SafeKit mirrorのソリューションのデモンストレーション {#demonstration-of-the-safekit-mirror-solution}
### SafeKit ビデオ:アプリケーションレベルのクラスタリング (8:47) {#demo-mirror-ha-cluster}
このビデオでは、SafeKit SAN の複雑さなしに **mirror HA クラスター**を実装する方法をご紹介します。このデモンストレーションでは Microsoft SQL Server を使用していますが、このソリューションは他のデータベースやアプリケーションでも同様に機能します。
### 章 {#chapters}
1. 🎬 [SQL Server を使用する 2 つのノード](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) (0:32)
2. 🎬 [クラスターと mirror.safe モジュールを構成する](https://www.youtube.com/watch?v=mGwEguDnnH0&t=32s) (3:58)
3. 🎬 [SQL レプリケーション、移行、クラッシュ時のフェイルオーバーを開始してテストする](https://www.youtube.com/watch?v=mGwEguDnnH0&t=270s) (4:17)
### ステップバイステップの実装 {#step-by-step-implementation}
* 🛠️ [Windows で mirror クラスターをセットアップする方法については、ガイドをお読みください](https://safekit.eviden.com/ja/quick-install/safekit-quick-installation-guide-for-a-new-windows-application-with-real-time-replication-and-failover/)
* 🛠️ [Linux で mirror クラスターをセットアップする方法については、ガイドをお読みください](https://safekit.eviden.com/ja/quick-install/safekit-quick-installation-guide-for-a-new-linux-application-with-real-time-replication-and-failover/)