SafeKit:Google GCP ロードバランシングとアプリケーションの高可用性 farm クラスター
アプリケーションレベルのモニタリングと自動修復機能で Cloud Load Balancer を強化
SafeKit farm クラスター(GCP 向け)、クラウド環境向けに最適化されたソフトウェア定義の高可用性ソリューションです。アプリケーションノード上でディープモニタリングとセルフヒーリングを直接提供することで、可用性に影響を与える前にソフトウェア障害を検出し、ローカルで解決します。また、インテリジェントなヘルスチェックを使用して、完全に稼働しているノードにのみトラフィックをルーティングすることで、 GCP ロードバランサーとシームレスに統合します。
SafeKit farm クラスターGCP アプリケーションに利用するメリットは何ですか?
- **GCP Load Balancer との統合:**GCP Load Balancer に正確なヘルスチェックを自動的に提供し、サーバーの ping だけでなく、GCP アプリケーションの実際の状態に基づいてトラフィックがルーティングされるようにします。
- ディープモニタリングとセルフヒーリング: Cloud インスタンスが「実行中」であるにもかかわらずアプリケーションがクラッシュしている「ゾンビ」状態を検出します。SafeKit は、Cloud ロードバランサーにフェイルオーバーを通知する前に、ローカルで自動的にサービスを再起動します。
- ハイブリッド Farm と Mirror 機能:farm クラスター(Cloud LB を介したフロントエンドのスケーリング用)と mirror クラスター(バックエンドの同期データレプリケーション用)を独自に組み合わせることで、GCP における永続ストレージの課題を解決します。
- Kubernetes 代替: SafeKit、Kubernetes オーケストレーションの運用上のオーバーヘッドや複雑さを伴うことなく、レガシーアプリケーションとコンテナ化されたアプリケーションの両方に高可用性を提供します(Kubernetes 向けに設計されていません)。
- 統一されたデプロイ(オンプレミスまたはクラウド):クラウドロードバランサー内で仮想 IPを構成する以外は、SafeKit デプロイプロセスはオンプレミスとクラウド環境で同一です。
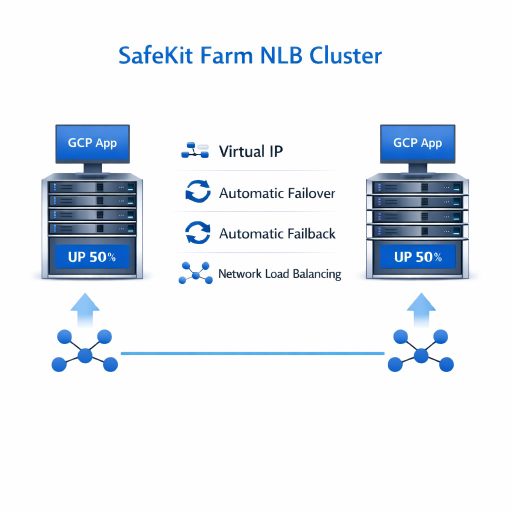
SafeKit farm NLB クラスター(GCP 向け)
⚡ GCP 用 farm クラスターのクイックインストールガイド >
目次
- SafeKit ソフトウェアは、どのようにしてシンプルな GCPネットワーク負荷分散(NLB)クラスターを実装するのでしょうか?
- SafeKit farm クラスターどのように GCP と連携しますか?
- 比較:オンプレミスの SafeKit farm クラスターとクラウドの SafeKit farm クラスター
- ビデオガイド:SafeKit farm NLB クラスターの構成
- 🔍 SafeKit 高可用性ナビゲーションハブ
SafeKit ソフトウェアは、どのようにしてシンプルな GCPネットワーク負荷分散(NLB)クラスターを実装するのでしょうか?
SafeKit Farm NLB の GCP ソリューションとは何ですか?
SafeKit は、2 つ以上のノードにわたる GCP のネットワーク負荷分散と高可用性を提供します。
この記事では、高可用性(HA)に関する専門知識がなくても、GCP クラスターを迅速に実装する方法を説明します。
このソリューションは、SafeKit のアプリケーションヘルスチェックと、GCP ロードバランサーレベルで定義された仮想 IP を統合することで機能します。特定のアプリケーションサービス名とアプリケーションチェッカーを設定することで、SafeKit ロードバランサーが正常で稼働中のアプリケーションにのみトラフィックを誘導するようにします。
SafeKit ネットワーク負荷分散と自動フェイルオーバーを可能にし、ミッションクリティカルなアプリケーションにシームレスなスケーラビリティと継続的なサービス可用性を提供します。
SafeKit アプリケーションモニタリングは、標準的な NLB ヘルスチェックとどのように異なりますか?
単純な ping とポートチェックに依存する標準的な NLB ハードウェアとは異なり、SafeKit 統合されたアプリケーションレベルのチェッカーを備えています。従来のバランサーはサーバーが「稼働中」であるかのみを確認しますが、SafeKit 特定の GCP の実際の健全性を監視します。
この詳細な監視により、システムは「ゾンビ」状態(サーバーは稼働しているがソフトウェアがクラッシュしている状態)を検出できます。これにより、標準的な NLB ソリューションでは実行できない自動サービス再起動やトラフィックのリダイレクトがトリガーされます。
SafeKit は、ユニフォームデプロイメントとクラウド仮想 IP をどのように処理しますか?
SafeKit はクラウドに依存しないソリューションであり、オンプレミスサーバーとすべての主要なクラウドプロバイダー間で、デプロイプロセスとアーキテクチャ整合性を保つことを保証します。主なアーキテクチャの違いは 、仮想 IP(VIP) がネットワークに提示される方法にあります
- オンプレミス: SafeKit、効率的なカーネルレベルのフィルタリングを使用して、アプリケーションサーバー上で直接 VIP ロードバランシングを管理します。フェイルオーバーは、 GARP(Gratuitous ARP) パケットをローカルスイッチに送信することで処理され、これにより IP がアクティブノードに瞬時に再割り当てされます。
- クラウド環境: クラウドネットワークは GARP をサポートしていないため、仮想 IP はクラウドロードバランサーによってホストされます。この構成では、 SafeKit ノードの状態を判断するために必要なインテリジェントなヘルスチェックを提供します。これにより、ロードバランサーはアクティブなノードをリアルタイムで検出し、トラフィックを自動的にルーティングし、アベイラビリティゾーン全体でシームレスなフェイルオーバーを保証します。
断片的なツールではなく、統合されたオールインワンの HA ソリューションを選択する理由とは?
クラスタリングのために別々の製品を組み合わせる「ボルトオン」ソリューションとは異なり、SafeKit 仮想 IP、ネットワーク負荷分散、自動フェイルオーバー、自動フェイルバック、および同期リアルタイムファイルレプリケーションを単一のエンジンに統合します。
これにより、更新によって異なるツール間の脆弱なリンクが壊れる「砂上の楼閣」のリスクが排除され、HA スタック全体にわたる単一の責任の所在が提供され、GCPアプリケーション HA の単一インターフェースを提供することで人的ミスが軽減されます。
クラスタリングのスキルがなくても、GCP farm クラスターを構築することは可能ですか?
はい。この記事では SafeKit 専門的で複雑なクラスタリングスキルを必要とせずに、GCP farm クラスターを迅速に実装する方法を説明します。SafeKit のヘルスチェックを使用して仮想 IP ネットワーク負荷分散を処理し、のアプリケーション監視と再起動を行うことで、従来の NLB クラスタリングソリューションよりもはるかに簡単に展開および保守できる、堅牢でスケーラブルなソリューションが得られます。
SafeKit は、GCP 以外にどのようなアプリケーションや環境を保護できますか?
SafeKit は、Windows と Linux 両方に対応した汎用性の高い高可用性ソリューションであり、GCP farm クラスターはるかに超えた機能を提供します。同期リアルタイムレプリケーションと自動フェイルオーバーによる mirror クラスターを可能にし、以下を含む幅広い重要なワークロードに対応します
- 仮想環境と物理環境: 完全な Hyper-V または KVM 仮想マシン。
- コンテナオーケストレーション: Docker、Podman、K3s (Kubernetes) 環境。
- データとサービス: 個別のファイルディレクトリ、サービス、および各種データベース。
- クラウドインフラストラクチャ: クラウドアプリケーションの可用性を高めます。
💡 サポートされている HA ソリューションの全リストはこちらでご確認ください。
SafeKit farm クラスターどのように GCP と連携しますか?
ネットワーク負荷分散(NLB) が GCP にどのように機能するか
- マルチ AZ 配置: データセンターの障害に対する回復性を最大限に高めるため、ノードは複数のアベイラビリティゾーン(マルチ AZ)に分散されます。
- アクティブ/アクティブ冗長化: 重要な GCP は、farm 内のすべてのノードで同時に実行されます。
- インテリジェントなトラフィックルーティング: ユーザーは、GCP ロードバランサーによって管理される仮想 IP アドレスを介して接続します。
- リアルタイムヘルスモニタリング: ロードバランサーは SafeKit のヘルスチェック URL を活用します。SafeKit は、ノードが正常な場合は HTTP 200 OK を返し、障害発生時には HTTP 404(またはタイムアウト)を返します。これにより、ロードバランサーは稼働中のノードにのみ自動的にトラフィックをルーティングできます。
GCP の高可用性(HA)の仕組み
- 高度なアプリケーションチェック: SafeKit 内蔵のプロセスチェッカーとカスタマイズ可能なスクリプトを使用して、GCP を継続的に監視します。
- 自己修復機能: ソフトウェアの不具合が発生した場合、SafeKit 事前に設定された再起動スクリプトを使用して、アプリケーションをローカルで自動的に再起動しようとします。
- シームレスなフェイルオーバー: ローカルの再起動が失敗した場合、SafeKit ヘルスチェックへの応答を停止し、ロードバランサーにトリガーを送信して、残りの正常なノードへの即時フェイルオーバーを実行します。
- メンテナンスの簡素化: 各ノードには SafeKit ウェブコンソールコネクタが含まれており、ハードウェアまたはソフトウェアのメンテナンスのために、ノードをクラスターから手動で除外するための「ワンクリック」インターフェースを提供します。
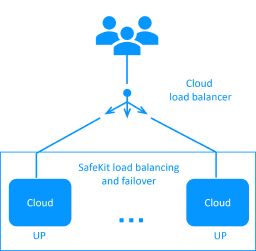
SafeKit NLB および HA アーキテクチャ(GCP 用)
ロードバランサーのルールを構成する方法: GCP はステートフルですか、それともステートレスですか?
ロードバランサーの構成は、アプリケーションがステートフルかステートレスかによって異なります
ステートフル構成(セッションアフィニティ)
ステートフルGCP の場合、セッションアフィニティ(永続性)が必要です。これにより、特定のクライアントが複数の TCP セッションにわたって同じノードに接続されたままで、アプリケーションコンテキストを維持できます。このシナリオでは、ロードバランサーはクライアントの IP アドレスに基づくルールで構成されています。その結果、個々のクライアントが特定のノードにロックされている間、異なるクライアントからのトラフィックは farm 内のさまざまなノードに分散されます。
ステートレス構成(アフィニティなし)
逆に、ステートレスGCP の場合、セッションアフィニティは必要ありません。セッション間でローカルコンテキストがノードに保存されないため、単一のクライアントは、新しい TCP セッションごとに異なるノード間で負荷分散できます。この場合、ロードバランサーのルールはTCP セッション ID に基づいて構成されます。この構成は、farm 全体で最も効率的なトラフィック分散を提供しますが、セッションの依存関係なしに設計されたサービスにのみ適用できます。
GCP で SafeKit farm クラスターを構成する方法
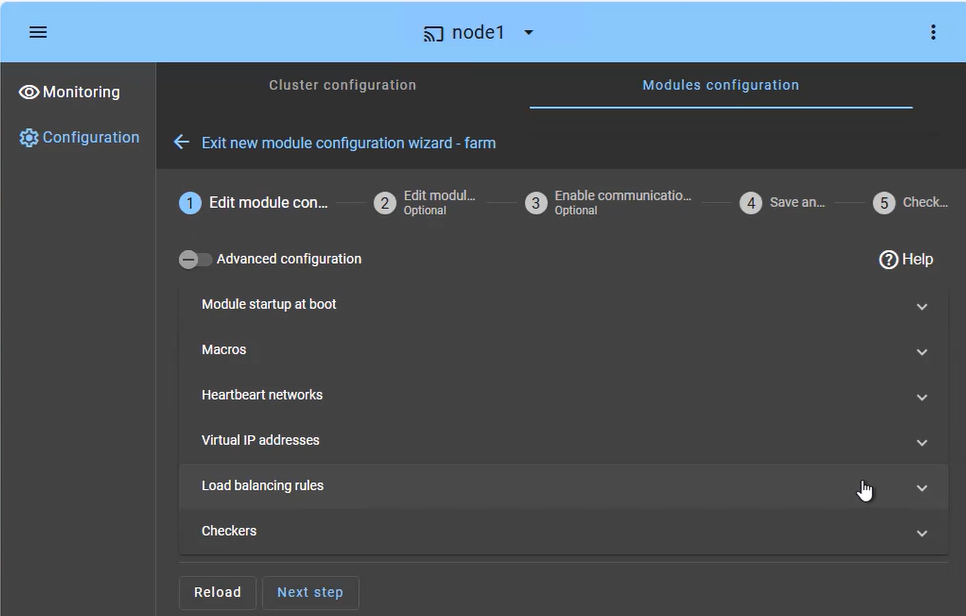
SafeKit farm クラスターは、サービスの高可用性とスケーラビリティを考慮して設計されています。この構成では、両方のノードに同時に着信トラフィックを分散することに重点を置いています
- ロードバランシングサービス(マクロタブ): すべてのノードでアクティブに保つ特定のアプリケーションサービス(例:Apache、IIS、Nginx)を定義します。
- ハートビートネットワーク: ノードが farm から離脱したかどうかを検出するために使用される通信パス。
- 仮想 IP(Farm VIP): オンプレミス展開の場合、SafeKit ウェブコンソールで直接 VIP を設定します。クラウド展開の場合、SafeKit のヘルスチェックを使用して、クラウドロードバランサーで仮想 IP を設定します。
- ロードバランシングルール: オンプレミス展開の場合、SafeKit ウェブコンソールでソース IP アドレスまたはポートに基づいてトラフィック分散ポリシーを設定します。クラウド展開の場合、クラウドロードバランサーでポリシーを設定します。
- チェッカー: アプリケーションの正常性を監視し、プロセスの障害が検出された場合は自動再起動をトリガーします。
GCP で SafeKit farm クラスターを監視する方法
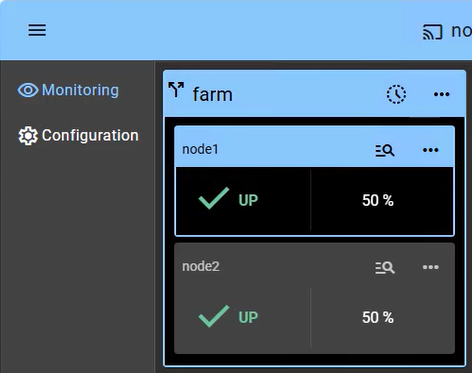
Farm クラスターを監視すると、インフラストラクチャのアクティブアクティブな性質を可視化できます。この性質では、すべてのノードがアプリケーションのパフォーマンスに貢献します(この例では 2 つのノードが表示されます)
- UP 状態 (2 ノードで 50%): 正常な farm では、両方のノードが「UP」(50%)状態にあり、共有仮想 IP を介してクライアント要求をアクティブに受信および処理していることを意味します。
- 自動再調整: 1 つのノードに障害が発生した場合、コンソールには残りのノードがトラフィックの 100% を処理していることが視覚的に表示されます。フェイルオーバーの遅延は、クラウドロードバランサーのヘルスチェックポーリング間隔によって異なります。
- ノード挿入: 修復されたノードが再起動すると、「STOP」から「UP」に移行し、管理者の介入なしに自動的に負荷の一部を受信し始めます。
- データ同期なし:farm クラスターでは、ノードはステートレスであるか、バックエンドデータベースを共有することが想定されているため、「オレンジ色」の再同期状態はありません(バックエンドデータベースは mirror クラスターで個別に保護できます)。
シンプルなステータスアイコンに加え、このインターフェースはワンクリックのノード管理を提供します。計画的なメンテナンスのためにノードを手動で停止または開始できる一方で、共有仮想 IP はユーザーの活動を中断することなく自動的にトラフィックを再分配します。
比較:オンプレミスの SafeKit farm クラスターとクラウドの SafeKit farm クラスター
SafeKit farm クラスターのオンプレミスとクラウドの技術比較
| 機能 | SafeKit オンプレミス (物理/仮想マシン) | クラウド上の SafeKit |
|---|---|---|
| 仮想 IP(VIP)管理 | SafeKit は、Gratuitous ARP (GARP) を介して VIP を直接管理します。 | 仮想 IP は、クラウドロードバランサー(NLB)によってホストされます。 |
| トラフィックの分散 | ローカルノード間で SafeKit カーネルフィルタリングアルゴリズムによって処理されます。 | SafeKit ヘルスステータスに基づいて、クラウドロードバランサーによって処理されます。 |
| 健康状態の監視 | 内部ハートビートはノードの正常性を監視します。 | ロードバランサーは、SafeKit ヘルスチェック URL(HTTP 200/404)をポーリングします。 |
| ディープモニタリングとセルフヒーリング | SafeKit アプリケーションプロセスを監視し、フェイルオーバー前にローカルの再起動スクリプトを実行します。 | SafeKit アプリケーションプロセスを監視し、Cloud LB のヘルスチェックへの応答を停止してフェイルオーバーをトリガーします。 |
| フェイルオーバーメカニズム | VIP はローカルネットワーク上のノード間で瞬時に移動します。 | ロードバランサーは、障害が発生したノードへのトラフィックのルーティングを自動的に停止します。 |
| インフラ要件 | 標準レイヤー 2 ネットワーク(VIP と同じサブネット)。 | 最大限の耐障害性のためにマルチ AZ(アベイラビリティゾーン)を使用。 |
要約するとは、SafeKit オンプレミスでもクラウドでも、単一の統合インターフェースを介して、重要なアプリケーションの回復力、スケーラビリティ、管理の容易さを保証します。ソフトウェアベンダーにとって、 SafeKit ソフトウェアのみで構成されるという特性は、製品カタログに高可用性オプションを追加するための究極の選択肢です。ハードウェア依存型またはクラウド固有のソリューションとは異なり、SafeKit は 100% アグノスティックであるため、お客様がオンプレミス、仮想化環境、またはパブリッククラウドのいずれにデプロイする場合でも、一貫した HA エクスペリエンスを提供できます。
ビデオガイド:SafeKit farm NLB クラスターの構成
SafeKit ビデオ:ネットワーク負荷分散と仮想 IP 管理 (5:03)
このビデオでは、SafeKit のオンプレミス展開について説明します。構成はクラウド展開と非常によく似ていますが、主な違いは仮想 IP 設定です(これはクラウドロードバランサーに置き換えられます)。
2 ノードクラスターに単一のエントリポイントを提供するために、仮想 IP アドレスを実装する方法を学びます。SafeKit は、仮想 IP を自動的に管理することでネットワーク負荷分散を簡素化し、クライアントがノード全体に分散され、フェイルオーバー時に即座にリダイレクトされることを保証します。
動画ハイライト
- 🎬 アーキテクチャ:共有仮想 IP 用に 2 つのノードを準備する (0:13)
- 🎬 設定:farm.safe モジュールと仮想 IP アドレスの設定 (2:20)
- 🎬 検証:サーバークラッシュ時のフェイルオーバーテストと仮想 IP リダイレクト (2:30)
🔍 SafeKit を探索する
SafeKit の機能、アーキテクチャ、ビデオ、ドキュメント、無料トライアルに関する情報をご覧ください。
| リソース | 説明 | リンク |
|---|---|---|
| 主な機能 | SafeKit がシンプルで費用対効果の高い高可用性ソリューションである理由をご覧ください。 | 主な機能 |
| ユースケース | SafeKit が重要なアプリケーションとインフラストラクチャの可用性を維持する方法をご覧ください。 | ユースケースを探索する |
| デプロイメントモデル | SafeKit は、SAN や共有ストレージなしで高可用性を提供します。 | デプロイモデルを探索する |
| 高可用性戦略 | 仮想マシンの高可用性とアプリケーションの高可用性を比較します。 | 2 つの戦略を比較する |
| 技術仕様 | SafeKit クラスターの技術要件と制限事項を確認してください。 | 技術仕様書を読む |
| 動画 | SafeKit の構成と自動フェイルオーバーのデモンストレーションをご覧ください。 | テクニカルビデオを見る |
| アーキテクチャ | SafeKit mirror クラスターファイルをリアルタイムでレプリケートし、フェイルオーバーを処理する方法について説明します。 | Mirror アーキテクチャを探索する |
| アーキテクチャ | SafeKit farm クラスターネットワークトラフィックを分散し、フェイルオーバーを処理する方法について説明します。 | Farm アーキテクチャを探索する |
| 製品比較 | SafeKit と従来の高可用性クラスターを比較します。 | ソリューションを比較する |
| 技術リソース | 技術ドキュメントの検索、SafeKit のダウンロード、無料トライアルへのアクセスはこちらから。 | ドキュメントと無料トライアルにアクセス |
| アプリケーションモジュール | 事前に設定された SafeKit モジュールを使用して、アプリケーションの高可用性を設定します。 | アプリケーションモジュールを探索する |
