共有ストレージなしで実現するシンプルな Linux KVM 高可用性
SafeKit(KVM 向け):2 ノード SAN レス KVM クラスター
SafeKit(KVM 向け) は、TCO(総所有コスト)を大幅に削減しながら、シームレスな高可用性を提供します。従来のクラスタリングにおけるハードウェアおよび運用上のオーバーヘッドを排除することで、SafeKit、複雑な仮想化スタックに代わる、2 ノードのシンプルな HA ソリューションを提供します。
- HA のための SAN 投資ゼロ: 共有なしアーキテクチャを使用して完全な冗長性を実現します。標準的なローカルディスクで動作し、高可用性のために通常必要とされる高価な SAN ハードウェア、ファイバーチャネルスイッチ、および特殊なストレージメンテナンスの必要性を排除します。
- ハードウェアに依存しない冗長性: ベンダーロックインを回避します。あらゆるサーバーブランドや内部ストレージタイプを使用して高可用性クラスターを構築し、既存のハードウェアのライフサイクルを延長し、交換コストを削減します。
- HA 運用の簡素化: 稼働時間を維持するために、専門の「クラスタリングエキスパート」は必要ありません。SafeKit のプラグアンドプレイモジュールと統合 Web コンソールは SafeKit HA 展開と日常的な監視に必要な工数を削減します。
- コスト予測可能なライセンス: サブスクリプション中心のモデルとは異なり、SafeKit 1 回限りの永久ライセンスで高可用性を提供します。これにより、予算を予測しやすくなり、重要なインフラストラクチャに対する年間価格上昇のリスクを排除できます。
- 真の 2 ノード HA 効率: ほとんどの High Availability ソリューションでは、スプリットブレインを防止するために 3 番目の「ウィットネス」ノードが必要です。SafeKit 堅牢な 2 ノードクラスターを提供し、初日からハードウェア、電力、ラックのスペースを 33% 節約します。
SafeKit は、高可用性を軽量なソフトウェア層に統合することで、従来の仮想化スイートのコストの何分の一かで、エンタープライズグレードの冗長性と事業継続性を提供します。
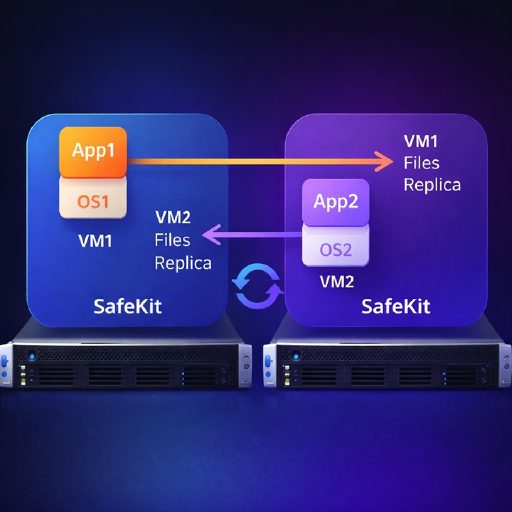
SafeKit HA クラスター(KVM 向け)
⚡ HA クラスターのクイック KVM インストールガイド >
目次
- SafeKit ソフトウェアは、SAN 上の共有ストレージなしで、どのように KVM高可用性クラスター簡単に実装するのでしょうか?
- SafeKit KVM クラスターの仕組みは?
- SafeKit High Availability の制限事項
- 比較:SafeKit(KVM 向け) と従来のクラスタリング
- SafeKit KVM のビデオガイド
- 🔍 SafeKit 高可用性ナビゲーションハブ
SafeKit ソフトウェアは、SAN 上の共有ストレージなしで、どのように KVM高可用性クラスター簡単に実装するのでしょうか?
KVM 向けの SafeKit HA ソリューションとは何ですか?
SafeKit は、あらゆるブランドの 2 台のサーバー間で、KVM に高可用性をもたらします。
この記事では、特別なスキルがなくても、SAN 上の共有ストレージなしで、KVM クラスターを迅速に実装する方法を説明します。
このソリューションの原理は、重要なアプリケーションを KVM の下の仮想マシンに配置することです。SafeKit は、仮想マシンのリアルタイムレプリケーションと自動フェイルオーバーを実装します。
KVM、すべての Linux バージョンに含まれる無料のハイパーバイザーです。
SAN なしで、高可用性 KVM クラスターで複数のアプリケーションを実行するにはどうすればよいですか?
複数のアプリケーションを、SafeKit によって複製および再起動される複数の仮想マシンに配置できます。SafeKit コンソールを使用して、両方のサーバー間で各仮想マシンを移行し、SafeKit -アクティブクラスターで負荷を分散することができます。
アプリケーションレベルと仮想マシン(VM)レベルのどちらで高可用性を選択すべきですか?
SafeKit を使用すると、お客様のニーズに合った冗長化モデルを柔軟に選択できます。
VM レベルの冗長性(KVM または Hyper-V 用)は、仮想マシン全体を複製するため、内部アプリケーションに関する知識を必要とせず、最も簡単に実装できます。
あるいは、アプリケーションレベルの冗長性はよりきめ細かく、OS 全体ではなく、特定のデータフォルダのみを複製し、アプリケーションサービスを再起動します。
VM レベルの HA はセットアップが簡単ですが、アプリケーションレベルの HA はハイパーバイザーに依存せず、物理、仮想、またはクラウド環境で実行できます。
競合他社と比較して、SafeKit(KVM 向け) の高可用性にはどのような独自の利点がありますか?
SafeKit は、共有なしアーキテクチャと簡素化された管理によって、従来の KVM クラスタリングソリューションと差別化されています。ほとんどの競合製品が VM フェイルオーバーの管理に複雑な分散ファイルシステム(Ceph など)または中央 SAN を必要とするのに対し、SafeKit 以下を提供します
- 統合リアルタイムレプリケーション: データ同期はソリューションに直接組み込まれており、個別のストレージレイヤーを管理するオーバーヘッドなしに、KVM 仮想マシンが同期してミラーリングされることが保証されます。
- 簡素化された 2 ノードクラスタリング: 3 ノードの「ウィットネス」クォーラムを推奨するエンタープライズスタックとは異なり、SafeKit 2 台の冗長サーバーのみで完全な高可用性を提供します。ハートビートとクォーラムのメカニズムの詳細をご覧ください。
- 統合管理: 管理者は、単一の SafeKit コンソールを介して VM のフェイルオーバー、レプリケーション、ロードバランシングを管理できるため、専門的なクラスタリングの専門知識を持たないチームでも利用できます。
- カスタムチェッカー: SafeKit ハードウェア監視にとどまらず、カスタムチェッカーを利用して VM のクラッシュを検出し、ローカルでの再起動または冗長ノードへのフェイルオーバーを自動的にトリガーします。また、このシステムは高い拡張性を備えており、お客様の特定の環境に合わせてカスタマイズされた新しいユーザー定義のカスタムチェッカーを容易に統合できます。
SafeKit は、VMware のようなソリューションと比較して、TCO(総所有コスト)をどのように削減しますか?
市場に出回っているほとんどの高可用性ソリューションとは異なり、SafeKit セキュリティや信頼性を損なうことなく、最小限のハードウェアオーバーヘッドで VMware するように設計されています。VMware や複雑なオープンソースの代替品と比較した主な節約効果は以下のとおりです
- 真の 2 ノード効率: ほとんどのエンタープライズスタックやオープンソースソリューションでは、スプリットブレインを防ぐために 3 ノードの「ウィットネス」クォーラムが必要ですが、SafeKit 冗長な 2 台のサーバーだけで完全な高可用性を提供します。
- ストレージコストゼロ: SafeKit、ローカルディスクで動作する共有なしアーキテクチャを使用しており、高価な SAN または vSAN ハードウェアや特殊なストレージネットワークが不要です。
- 強制的なサブスクリプションはありません: 最新のサブスクリプション専用モデルとは異なり、SafeKit 永久ライセンスを提供します。お客様はソフトウェアを所有し、「サブスクリプショントラップ」や予測不可能な年間価格の引き上げを回避できます。
- 低い運用コスト(OPEX): プラグアンドプレイソリューションであるため、複雑なオープンソースクラスタリングツールとは異なり、メンテナンスに専門的なトレーニングや高価な外部コンサルタントは必要ありません。
- CPU に依存しない価格設定: ライセンスは CPU またはコアの数に依存しません。2 つのノードに 2 つのライセンスを適用するだけで、複数の KVM 仮想マシンを保護できます。
SAN や複雑なクラスタリングスキルなしで、KVM クラスターを構築することは可能ですか?
はい。この記事では SafeKit 専門的な SAN 管理や複雑な HA クラスタリングのスキルを必要とせずに、KVM クラスターを迅速に実装する方法を説明します。SafeKit の自動フェイルオーバースクリプトを使用して KVM 仮想マシンのレプリケーションと再起動を処理することで、従来のエンタープライズ仮想化スタックよりもはるかに簡単に展開および保守できる、堅牢な冗長性ソリューションが得られます。
SafeKit は、KVM 以外にどのようなアプリケーションや環境を保護できますか?
SafeKit は、標準的な仮想マシンのフェイルオーバーをはるかに超える汎用性の高い高可用性ソリューションです。以下を含む、幅広い重要なワークロードに対して、同期リアルタイムレプリケーションと自動フェイルオーバーを可能にします
- 仮想環境と物理環境: 完全な Hyper-V または KVM 仮想マシン。
- コンテナオーケストレーション: Docker、Podman、K3s (Kubernetes) 環境。
- データとサービス: 個別のファイルディレクトリ、サービス、および各種データベース。
- クラウドインフラストラクチャ: クラウドアプリケーションの可用性を高めます。
SafeKit は、Web サーバーのようなステートレスアプリケーション向けに、ネイティブのネットワーク負荷分散とフェイルオーバーを備えた farm クラスターも提供します。
💡 サポートされている HA ソリューションの全リストはこちらでご確認ください。
SafeKit KVM クラスターの仕組みは?
次の手順は、1 つの mirror モジュール内の 1 つの KVM 仮想マシンについて説明しています。各レプリケートされた仮想マシンは、KVM サーバー 1 または KVM サーバー 2 のいずれかであるプライマリサーバーを持つ独立した mirror モジュール(最大 32 台の仮想マシン)で実行されます。
1. KVM のリアルタイムレプリケーションはどのように機能しますか?
サーバー 1(PRIM)は、KVM VM(仮想マシン)を実行します。SafeKit は、VM ファイル(仮想ハードディスク、VM 構成)をリアルタイムで複製します。ファイルに加えられた変更のみがネットワーク経由で複製されます。
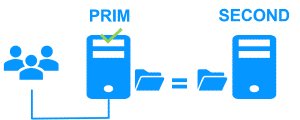
非同期レプリケーションとは異なり、レプリケーションは同期式であり、障害が発生してもデータ損失はありません。
SafeKit で VM のディレクトリ名を構成するだけです。ディスクの構成に関する前提条件はありません。ディレクトリはシステムディスクに配置できます。
2. KVM 自動フェイルオーバー中に何が起こりますか?
サーバー 1 に障害が発生すると、サーバー 2 が引き継ぎます。SafeKit サーバー 2 で KVM VM を再起動します。KVM、SafeKit によってサーバー 2 に最新の状態にレプリケートされたファイルを見つけます。
VM は、サーバー 1 にレプリケートされなくなったファイルをローカルで変更しながら、サーバー 2 上で引き続き実行されます。
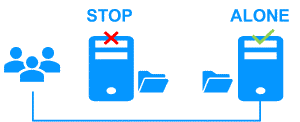
フェイルオーバー時間は、障害検出時間(デフォルトでは 30 秒に設定)と VM の再起動時間を合計した時間になります。
3. KVM 障害発生後、データはどのように同期されますか?
フェイルバックでは、障害の原因となった問題を解決した後、サーバー 1 を再起動します。SafeKit VM ファイルを自動的に再同期します。
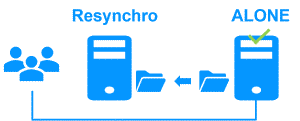
フェイルバックは、KVM VM を中断することなく実行され、App VM はサーバー 2 で引き続き稼働できます。
4. 通常の KVM 動作はどのように復元されますか?
再統合後、VM ファイルはステップ 1 と同様に mirror モードに戻ります。システムは高可用性モードに戻り、KVM VM はサーバー 2 で実行され、SafeKit ファイル更新をサーバー 1 にレプリケートします。
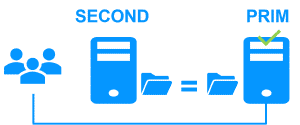
管理者が VM をサーバー 1 で実行したい場合、適切なタイミングで Web コンソールから手動で実行するか、構成によって自動的に実行することができます。
SafeKit KVM クラスターを構成する方法
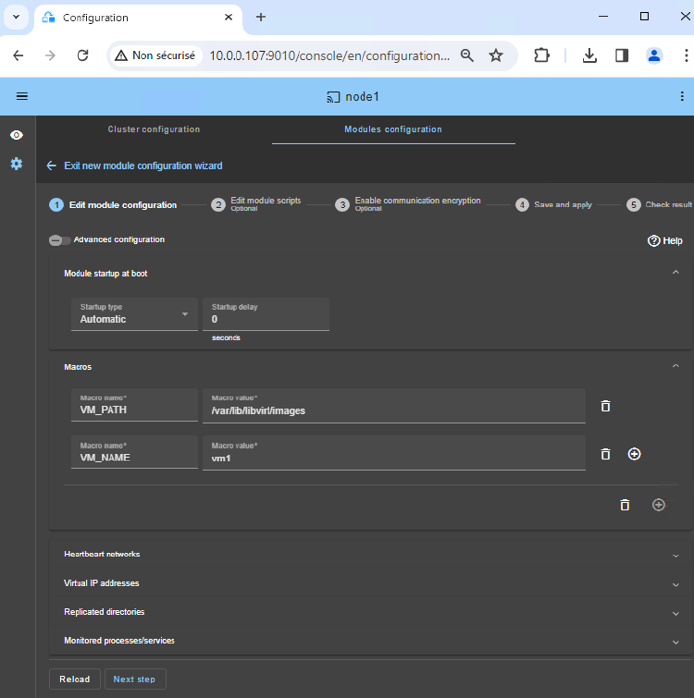
SafeKit ウェブコンソールはは、重要なアプリケーションの高可用性を設定するための直感的なインターフェースを提供します。数ステップで SafeKit KVM クラスターを設定し、事業継続性を確保できます
VM_PATHに、KVM VM ファイルが存在するレプリケートされたディレクトリのルートパス (/var/lib/libvirt/images) を入力します。VM_NAMEに、KVM 仮想マシン (VM1) の名前を入力します。
SafeKit クラスターには、専用のスプリットブレインチェッカーが含まれており、サードパーティのウィットネスマシンや追加のハートビートネットワークを必要とせずに、ネットワーク分離の問題を解決します。
SafeKit KVM クラスターを監視する方法

SafeKit 管理コンソールはは、高可用性インフラストラクチャの統合ビューを提供します。これにより、管理者はクラスターの動作状態を監視し、データ同期をリアルタイムで追跡できます。
2 ノードの KVM クラスターの場合、コンソールには各サーバーの役割が明確に表示されます
- PRIM (プライマリ): アプリケーションを実行し、仮想 IP を管理しているアクティブなノード。ローカルストレージへの書き込みと、セカンダリノードへのリアルタイムレプリケーションを実行します。
- SECOND: 同期バイトレベルの更新を受信するスタンバイノード。プライマリに障害が発生した場合、即座に引き継ぐ準備ができています。
- ALONE 状態: クラスターが単一ノードで実行されている場合(メンテナンス中や障害発生後など)、冗長性が一時的に失われていることを視覚的に警告します。
- 再同期の進捗状況: 障害が発生したノードが復旧すると、バックグラウンドでのデータ再統合中にそのステータスがオレンジ色に変わり、「通常状態に戻る」フェーズ中にダウンタイムが発生しないようにします。
シンプルなステータスアイコンに加え、このインターフェースはワンクリックのフェイルオーバーオーケストレーションを提供し、計画メンテナンス中にプライマリの役割を手動で再割り当てしながら、ユーザーアクティビティの継続的な可用性を確保します。
レプリケーションとフェイルオーバーのために複数の VM をデプロイする場合、複数の PRIM/SECOND ウィジェットが表示されます。これにより、各 VM のフェイルオーバーを個別に実行し、サーバー間で負荷を分散することができます。
SafeKit High Availability の制限事項
| 制限/要件 | 理由と影響 | 推奨される代替案 |
|---|---|---|
| レプリケーションサイズ:数 TB | 障害発生後の再同期時間(ステップ 3): • 1 Gb/s ネットワーク ≈ 3 時間/TB • 10 Gb/s ネットワーク ≈ 1 時間/TB(ディスクの書き込み性能による) | • 外部共有ストレージを使用する(より高価で、より複雑)。 |
| ファイル数:100 万ファイル未満 | •障害発生後の再同期時間性能(ステップ 3)。 • 両方のノード間で各ファイルを比較するのに必要な時間。 | • 複製する多数のファイルを仮想ハードディスク/仮想マシンに配置します。 • この場合、仮想ハードディスク/仮想マシンを表すファイルのみがレプリケートおよび再同期されます。 |
| フェイルオーバー容量:32 台以下の VM | • 各 VM は、独立した mirror モジュール内で実行されます。 • 同じクラスター上で最大 32 個の mirror モジュールを実行できます。 | • 外部共有ストレージと別の VM クラスタリングソリューションを使用する(より高価で、より複雑)。 |
| ネットワークアーキテクチャ:リモートサイト間の LAN/VLAN ネットワーク | • 同じサブネット内の 2 つのノードで仮想 IP アドレスを自動フェイルオーバーします。 • 再同期のための十分な帯域幅(ステップ 3)。 • 同期レプリケーションの低レイテンシ:通常<5 ミリ秒の RTT。より高い値は、アプリケーションの書き込みレートに対して検証する必要があります。 | • 2 つのノードが異なるサブネットにある場合(クラウドで一般的)、ロードバランサー、クラウドプロバイダーの CLI、BGP、または DNS リダイレクションなどの他のルーティングオプションを使用します。 • 高遅延ネットワークには、非同期レプリケーションに対応したバックアップソリューションを使用してください。 |
比較:SafeKit(KVM 向け) と従来のクラスタリング
| 機能 | KVM 用 SafeKit | エンタープライズ(例:VMware) | 標準的なオープンソース KVM |
|---|---|---|---|
| アーキテクチャ | SAN レス(共有なし) | 共有ストレージ (SAN/vSAN) | 複合 (Ceph/DRBD) |
| 高可用性 | 2 ノード同期 Mirror | 最小 3 ノード (vSAN Witness) | 手動または 3 ノードのクォーラム |
| レプリケーション | ファイルバイトレベル | ディスクブロックレベル (vSAN) | 可変(ファイル/ブロック) |
| フェイルオーバーロジック | 全自動 | 自動 (vSphere HA) | 複雑なスクリプト |
| TCO(コスト) | 低 (永続ライセンス) | 高(年間購読) | OPEX(メンテナンス)が高い |
| 専門知識が必要 | IT ジェネラリスト(標準) | 専門資格 | Linux エキスパートエンジニア |
| デプロイ時間 | 30 分未満 | 数時間から数日 | 設定日数 |
要約するとは、SafeKit(KVM 向け)、SAN やサードパーティの「ウィットネス」ノードを不要にすることで、高可用性を実現するための最もシンプルな方法を提供し、エンタープライズソリューションや手動のオープンソースソリューションと比較して、総所有コスト(TCO)を大幅に削減します。
ビデオガイド:SafeKit HA クラスターを KVM 用に設定する
KVM の高可用性を設定する方法は、Hyper-V 設定と非常によく似ています。Hyper-V に関するこのビデオをご覧いただくと、SafeKit の共有なしアーキテクチャで KVM を設定する方法が明確に理解できるアーキテクチャ。
SafeKit ビデオ:Hyper-V による仮想マシンレベルのクラスタリング (5:15)
このビデオでは、SAN の複雑さを伴わずに SafeKit Hyper-V の高可用性をどのように実現するかを説明します。2 つのノード間で仮想マシンのレプリケーションを構成し、重要な仮想化ワークロードのシームレスなフェイルオーバーを保証する方法を学びます。
動画ハイライト
- 🎬 アーキテクチャ概要:Hyper-V ノード 2 台と仮想マシン 2 台 (0:49)
- 🎬 クラスターと hyperv.safe モジュールの設定 (1:59)
- 🎬 ライブテスト:VM レプリケーション、移行、クラッシュ時の自動フェイルオーバー (2:26)
ステップバイステップの実装:
🔍 SafeKit を探索する
SafeKit の機能、アーキテクチャ、ビデオ、ドキュメント、無料トライアルに関する情報をご覧ください。
| リソース | 説明 | リンク |
|---|---|---|
| 主な機能 | SafeKit がシンプルで費用対効果の高い高可用性ソリューションである理由をご覧ください。 | 主な機能 |
| ユースケース | SafeKit が重要なアプリケーションとインフラストラクチャの可用性を維持する方法をご覧ください。 | ユースケースを探索する |
| デプロイメントモデル | SafeKit は、SAN や共有ストレージなしで高可用性を提供します。 | デプロイモデルを探索する |
| 高可用性戦略 | 仮想マシンの高可用性とアプリケーションの高可用性を比較します。 | 2 つの戦略を比較する |
| 技術仕様 | SafeKit クラスターの技術要件と制限事項を確認してください。 | 技術仕様書を読む |
| 動画 | SafeKit の構成と自動フェイルオーバーのデモンストレーションをご覧ください。 | テクニカルビデオを見る |
| アーキテクチャ | SafeKit mirror クラスターファイルをリアルタイムでレプリケートし、フェイルオーバーを処理する方法について説明します。 | Mirror アーキテクチャを探索する |
| アーキテクチャ | SafeKit farm クラスターネットワークトラフィックを分散し、フェイルオーバーを処理する方法について説明します。 | Farm アーキテクチャを探索する |
| 製品比較 | SafeKit と従来の高可用性クラスターを比較します。 | ソリューションを比較する |
| 技術リソース | 技術ドキュメントの検索、SafeKit のダウンロード、無料トライアルへのアクセスはこちらから。 | ドキュメントと無料トライアルにアクセス |
| アプリケーションモジュール | 事前に設定された SafeKit モジュールを使用して、アプリケーションの高可用性を設定します。 | アプリケーションモジュールを探索する |
