SafeKit:オールインワンの Windows 負荷分散&高可用性ソフトウェア
SafeKit farm クラスター:ソフトウェアのみの NLB と Windows の自動フェイルオーバー
SafeKit farm クラスター(Windows 向け) は、スケーラブルなアプリケーション環境向けに設計されたソフトウェア定義のネットワーク負荷分散(NLB)ソリューションです。アプリケーションサーバー上で直接統合された負荷分散とフェイルオーバーを提供し、専用のハードウェアロードバランサー、プロキシサーバー、または複雑なマルチキャスト構成の必要性を排除します。
SafeKit farm クラスターを Windows に利用するメリットは何ですか?
- オールインワンソフトウェア: 仮想 IP、ロードバランシング、自動フェイルオーバー/フェイルバックを単一のソフトウェアパッケージに統合。
- 特別なハードウェアは不要: 高価なハードウェアロードバランサーを、Windows または Linux 用の純粋なソフトウェアソリューションに置き換えます。ネットワークエンジニアではなく、システム管理者が管理できます。
- ディープモニタリングとセルフヒーリング: アプリケーションレベルの「チェッカー」を使用して特定のアプリケーションプロセスを監視し、サーバーがまだ稼働していてもクラッシュを検出します。必要に応じて、自動サービス再起動またはフェイルオーバーをトリガーします。
- ハイブリッド Farm と Mirror 機能:farm クラスター(フロントエンドの負荷分散用)と mirror クラスター(バックエンドの同期データレプリケーション用)を独自に混合できます。
- OEM 高可用性: ソフトウェアベンダーがネイティブクラスタリングをアプリケーションに組み込むことを可能にし、追加のインフラストラクチャなしで「クラスター対応」のソフトウェアのみの製品を提供します。
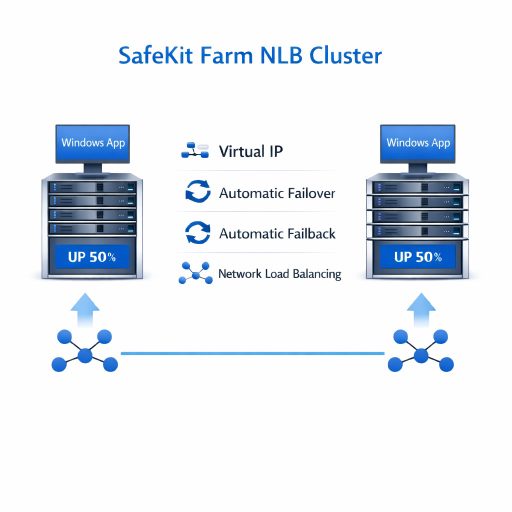
SafeKit farm NLB クラスター(Windows 向け)
⚡ Windows のクラスタークイックインストールガイド >
目次
- SafeKit ソフトウェアは、どのようにしてシンプルな Windowsネットワーク負荷分散(NLB)クラスターを実装するのでしょうか?
- SafeKit farm クラスターどのように Windows と連携しますか?
- 比較:SafeKit farm クラスター(Windows 向け) と他の NLB クラスタリングソリューション
- ビデオガイド:SafeKit farm NLB クラスターの構成
- 🔍 SafeKit 高可用性ナビゲーションハブ
SafeKit ソフトウェアは、どのようにしてシンプルな Windowsネットワーク負荷分散(NLB)クラスターを実装するのでしょうか?
SafeKit Farm NLB の Windows ソリューションとは何ですか?
SafeKit は、2 台以上のサーバーにまたがる Windows にネットワーク負荷分散と高可用性を提供します。
この記事では、ハードウェアロードバランサーや専門的なネットワークスキルがなくても、Windows クラスターを迅速に実装する方法を説明します。
このソリューションは、ロードバランシングルール、Windows サービス名、およびヘルスチェッカーで仮想 IP を定義することで機能します。
SafeKit は、ネットワーク負荷分散と自動フェイルオーバーを可能にし、スケーラビリティと継続的なサービス可用性を保証します。
SafeKit は、ハードウェアソリューションと比較して、どのようにロードバランシングを簡素化しますか?
SafeKit は、従来の「仲介役」である NLB ハードウェアを純粋なソフトウェアソリューションに置き換えることで、管理を簡素化します。
SafeKit は、専用の物理アプライアンスを必要とせず、標準的な Windows または Linux アプリケーションサーバー上で直接動作します。
ソフトウェアベンダーは、SafeKit アプリケーションスタックに直接統合することで、OEM 高可用性を提供できます。このパートナーシップにより、ベンダーは、ネイティブなロードバランシングとフェイルオーバー機能を備えた、自己完結型の「クラスター対応」ソフトウェアのみのソリューションを提供できます。
SafeKit のソフトウェアベースのロードバランシングを Windows に導入するメリットは何ですか?
SafeKit は、高価なハードウェアに代わる合理化されたソフトウェアアプローチを提供します
- 高性能: OS カーネルレベルでトラフィックと仮想 IP(VIP)を管理し、追加のネットワーク機器なしで高速性を確保します。
- 運用の簡素化: システム管理者は、専門的なネットワーク認定資格がなくても、統合されたインターフェースを介してクラスターを管理できます。
- TCO の削減: 専用のハードウェアロードバランサーが不要になるため、設備投資やメンテナンスコストを削減できます。
SafeKit アプリケーションモニタリングは、標準的な NLB ヘルスチェックとどのように異なりますか?
単純な ping やポートチェックに依存する標準的な NLB ハードウェアとは異なり、SafeKit 統合されたアプリケーションレベルのチェッカーを備えています。従来のバランサーはサーバーが「稼働中」であるかを確認するだけですが、SafeKit 特定の Windows プロセスの実際の健全性を監視します。
この詳細な監視により、システムは「ゾンビ」状態(サーバーは稼働しているがソフトウェアがクラッシュしている状態)を検出できます。これにより、標準的な NLB ソリューションでは実行できない自動サービス再起動やトラフィックのリダイレクトがトリガーされます。
クラスタリングのスキルがなくても、Windows farm クラスターを構築することは可能ですか?
はい。この記事では SafeKit 専門的で複雑なネットワークスキルを必要とせずに、Windows farm クラスターを迅速に実装する方法を説明します。SafeKit の仮想 IP を使用して Windows のネットワーク負荷分散を処理することで、従来の NLB ソリューションよりも展開と保守が大幅に簡素化された、堅牢でスケーラブルなソリューションが得られます。
SafeKit は、Windows 以外にどのようなアプリケーションや環境を保護できますか?
SafeKit は、Windows と Linux 両方に対応した汎用性の高い高可用性ソリューションです。同期リアルタイムレプリケーションと自動フェイルオーバーを備えた mirror クラスターを可能にし、以下を含む幅広い重要なワークロードに対応します
- 仮想環境と物理環境: 完全な Hyper-V または KVM 仮想マシン。
- コンテナオーケストレーション: Docker、Podman、K3s (Kubernetes) 環境。
- データとサービス: 個別のファイルディレクトリ、サービス、および各種データベース。
- クラウドインフラストラクチャ: クラウドアプリケーションの可用性を高めます。
💡 サポートされている HA ソリューションの全リストはこちらでご確認ください。
farm モードの SafeKit クラスターは、Windows とどのように連携しますか?
farm モードクラスターの仮想 IP アドレス
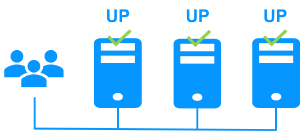
前の図では、Windows アプリケーションが 3 台のサーバーで実行されています(3 は例であり、2 台以上でもかまいません)。ユーザーは仮想 IP アドレスに接続されています。
仮想 IP アドレスは、farm モードクラスター内の各サーバーにローカルに設定されます。
仮想 IP アドレスへの入力トラフィックは、すべてのサーバーによって受信され、各サーバーのカーネル内のネットワークフィルターによってサーバー間で分割されます。
SafeKit は、ハードウェアおよびソフトウェアの障害を検出し、障害発生時にネットワークフィルタを再構成し、設定可能なアプリケーションチェッカーとリカバリスクリプトを提供します。
ネットワークフィルタにおける負荷分散
ネットワークフィルタ内のネットワーク負荷分散アルゴリズムは、クライアントパケットの ID(クライアント IP アドレス、クライアント TCP ポート)に基づいています。クライアントパケット入力の ID に応じて、サーバー内の 1 つのフィルタのみがパケットを受け入れ、他のサーバー内の他のフィルタはそれを拒否します。
サーバー上のフィルターによってパケットが受け入れられると、クライアントの要求に応答する Windows アプリケーションによって、このサーバーの CPU とメモリのみが使用されます。出力メッセージは、アプリケーションサーバーからクライアントに直接送信されます。
サーバーに障害が発生した場合、farm ハートビートプロトコルはネットワーク負荷分散クラスター内のフィルターを再構成し、残りの使用可能なサーバーへのトラフィックを再調整します。
ステートフルアプリケーションまたはステートレスアプリケーション
ステートフルな Windows では、セッションアフィニティが適用されます。同じクライアントは、サーバー上のコンテキストを取得するために、複数の TCP セッションで同じサーバーに接続する必要があります。この場合、SafeKit ロードバランシングルールはクライアントの IP アドレスに設定されます。したがって、同じクライアントは常に複数の TCP セッションで同じサーバーに接続されます。そして、異なるクライアントは farm 内の異なるサーバーに分散されます。
ステートレスな Windows アプリケーションでは、セッションアフィニティはありません。同じクライアントが、複数の TCP セッションで farm 内の異なるサーバーに接続される可能性があります。あるセッションから別のセッションへのコンテキストは、サーバー上にローカルに保存されません。この場合、SafeKit ロードバランシングルールは、TCP クライアントセッション ID で構成されます。この構成は、サーバー間でセッションを分散するのに最適ですが、セッションアフィニティのない TCP サービスが必要です。
Windows 向けに farm モードで SafeKit クラスターを構成する方法
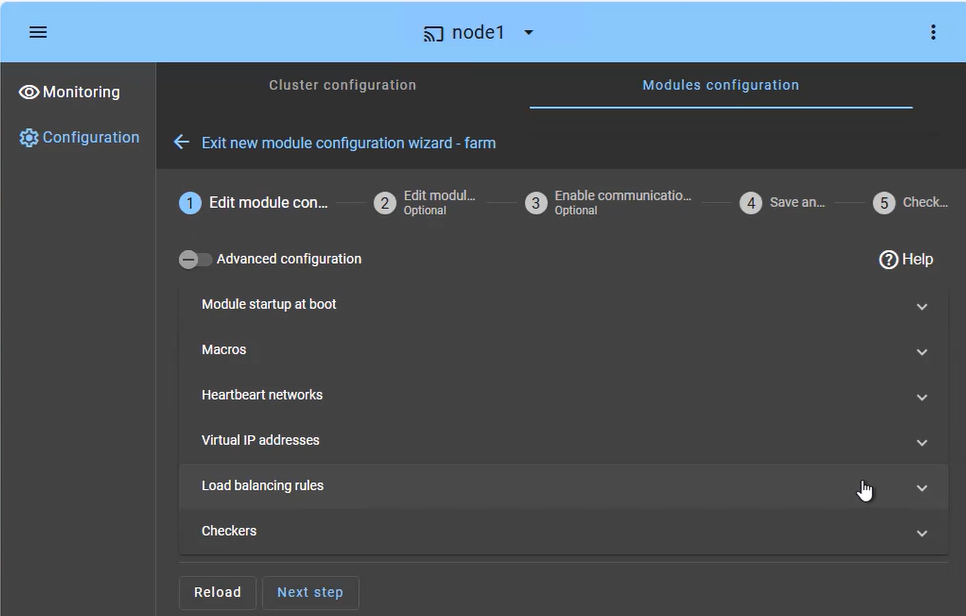
farm モードの SafeKit クラスターは、サービスの高可用性とスケーラビリティを目的として設計されています。この構成では、両方のノードに同時に着信するトラフィックを分散することに重点を置いています
- ロードバランシングサービス(マクロタブ): すべてのノードでアクティブに保つ特定のアプリケーションサービス(例:Apache、IIS、Nginx)を定義します。
- ハートビートネットワーク: ノードが farm から離脱したかどうかを検出するために使用される通信パスで、負荷の即時再分配をトリガーします。
- 仮想 IP(Farm VIP): mirror クラスターとは異なり、Farm VIP はカーネルフィルタリングアルゴリズムを使用してネットワークトラフィックを分散し、ノード間で共有されます。
- ロードバランシングルール: 送信元 IP アドレスまたはポートに基づいてトラフィック分散ポリシーを定義します。
- チェッカー: アプリケーションの正常性を監視し、プロセスの障害が検出された場合は自動再起動をトリガーします。
Windows の farm モードで SafeKit クラスターを監視する方法は?
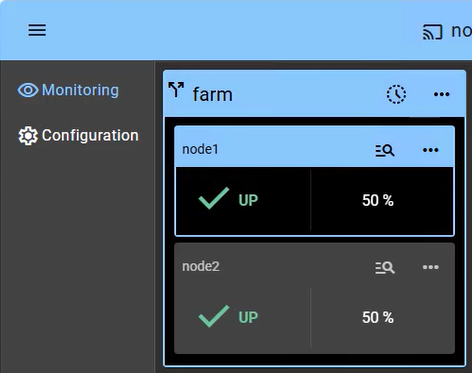
farm モードでクラスターを監視すると、インフラストラクチャのアクティブ/アクティブな性質を可視化できます。このモードでは、すべてのノードがアプリケーションのパフォーマンスに貢献します(この例では 2 つのノードが表示されます)
- UP 状態 (2 ノードで 50%): 正常な farm では、両方のノードが「UP」(50%)状態にあり、共有仮想 IP を介してクライアント要求をアクティブに受信および処理していることを意味します。
- 自動リバランス: 1 つのノードに障害が発生した場合、コンソールには残りのノードがトラフィックの 100% を引き受けていることが視覚的に表示されます。生き残ったノードはすでにアクティブであるため、「フェイルオーバー」による遅延はありません(数秒の検出時間を除く)。
- ノード挿入: 修復されたノードが再起動すると、「STOP」から「UP」に移行し、管理者の介入なしに自動的に負荷の一部を受信し始めます。
- データ同期なし:farm モードクラスターでは、ノードはステートレスであるか、バックエンドデータベースを共有することが想定されているため、「オレンジ」の再同期状態はありません (バックエンドデータベースは mirror クラスターで個別に保護できます)。
シンプルなステータスアイコンに加え、このインターフェースはワンクリックのノード管理を提供します。計画的なメンテナンスのためにノードを手動で停止または開始できる一方で、共有仮想 IP はユーザーの活動を中断することなく自動的にトラフィックを再分配します。
比較:SafeKit farm クラスター(Windows 向け) と他の NLB クラスタリングソリューション
| 特集 | SafeKit farm クラスター(ソフトウェア) | ハードウェアロードバランサー |
|---|---|---|
| アーキテクチャ | カーネルレベルのソフトウェア:Windows および Linux OS にネイティブに統合。 | 独自ハードウェア:専用の物理アプライアンス。 |
| 経営陣 | システム管理者:シンプルなウェブコンソールで管理可能。ネットワークに関する専門知識は不要です。 | ネットワークエンジニア:専門的なスキルと CLI 認定資格が必要。 |
| 健康状態の監視 | アプリケーションチェッカー:特定のプロセスまたは Web サービスを詳細に監視します。 | ネットワーク Ping:サーバーまたはポートに到達可能かどうかを確認する基本的なチェックです。 |
| 自己修復 | インテリジェント再起動機能:失敗したサービスをローカルで自動的に再起動します。 | パッシブフェイルオーバー:障害が発生したノードへのトラフィック送信を停止するだけです。 |
| インフラストラクチャ | Agnostic: 物理、仮想 (VMware、Hyper-V)、またはクラウドインスタンスで動作します。 | 固定型:特定の物理ケーブルとネットワークラックのスペースが必要です。 |
| コスト(TCO) | 低い設備投資/運用コスト:既存のサーバーリソースを使用するため、高価なハードウェアのメンテナンスは不要です。 | 高額な投資:高額な初期費用に加え、ライセンス料や電力費などの継続的な費用が発生します。 |
要約すると、SafeKit farm クラスターは、従来のハードウェアを多用したネットワークから、最新のソフトウェア定義型高可用性モデルへの戦略的な進化を表しています。ロードバランシングと自己修復インテリジェンスをアプリケーションサーバーに直接統合することで、SafeKit 外部の「仲介」ハードウェアのコストと複雑さを排除します。
ビデオガイド:SafeKit farm NLB クラスターの構成
SafeKit ビデオ:ネットワーク負荷分散と仮想 IP 管理 (5:03)
このビデオでは、2 ノードクラスターに単一のエントリポイントを提供するために仮想 IP アドレスを実装する方法を説明します。SafeKit は、仮想 IP を自動的に管理することでネットワーク負荷分散を簡素化し、クライアントトラフィックがノード全体に分散され、フェイルオーバー時に即座にリダイレクトされることを保証します。このデモンストレーションでは Windows 上の Apache を使用していますが、このソリューションは他のアプリケーションでも同様に機能します。
章
- 🎬 アーキテクチャ:共有仮想 IP 用に 2 つのノードを準備する (0:13)
- 🎬 設定:farm.safe モジュールと仮想 IP アドレスの設定 (2:20)
- 🎬 検証:サーバークラッシュ時のフェイルオーバーテストと仮想 IP リダイレクト (2:30)
ステップバイステップの実装
- 🛠️ Windows で farm.safe クラスターをセットアップする方法については、ガイドをお読みください
- 🛠️ Linux で farm.safe クラスターをセットアップする方法については、ガイドをお読みください
🔍 SafeKit を探索する
SafeKit の機能、アーキテクチャ、ビデオ、ドキュメント、無料トライアルに関する情報をご覧ください。
| リソース | 説明 | リンク |
|---|---|---|
| 主な機能 | SafeKit がシンプルで費用対効果の高い高可用性ソリューションである理由をご覧ください。 | 主な機能 |
| ユースケース | SafeKit が重要なアプリケーションとインフラストラクチャの可用性を維持する方法をご覧ください。 | ユースケースを探索する |
| デプロイメントモデル | SafeKit は、SAN や共有ストレージなしで高可用性を提供します。 | デプロイモデルを探索する |
| 高可用性戦略 | 仮想マシンの高可用性とアプリケーションの高可用性を比較します。 | 2 つの戦略を比較する |
| 技術仕様 | SafeKit クラスターの技術要件と制限事項を確認してください。 | 技術仕様書を読む |
| 動画 | SafeKit の構成と自動フェイルオーバーのデモンストレーションをご覧ください。 | テクニカルビデオを見る |
| アーキテクチャ | SafeKit mirror クラスターファイルをリアルタイムでレプリケートし、フェイルオーバーを処理する方法について説明します。 | Mirror アーキテクチャを探索する |
| アーキテクチャ | SafeKit farm クラスターネットワークトラフィックを分散し、フェイルオーバーを処理する方法について説明します。 | Farm アーキテクチャを探索する |
| 製品比較 | SafeKit と従来の高可用性クラスターを比較します。 | ソリューションを比較する |
| 技術リソース | 技術ドキュメントの検索、SafeKit のダウンロード、無料トライアルへのアクセスはこちらから。 | ドキュメントと無料トライアルにアクセス |
| アプリケーションモジュール | 事前に設定された SafeKit モジュールを使用して、アプリケーションの高可用性を設定します。 | アプリケーションモジュールを探索する |
