---
title: "Docker Hoge beschikbaarheid met SafeKit : Installeer de mirror.safe -module voor failover."
canonical: "https://safekit.eviden.com/nl/quick-install/safekit-quick-installation-guide-with-docker/"
description: "Implementeer de mirror.safe module voor SafeKit om synchrone realtime-replicatie en automatische failover van Docker containers op Linux mogelijk te maken. Deze handleiding beschrijft hoe u een shared-nothing-cluster met twee knooppunten opzet voor kritieke applicaties zonder gedeelde opslag."
category: "quick-install"
lang: "nl"
topics: "Snelle installatiehandleiding met hoge beschikbaarheid voor Docker, SafeKit High Availability Limitations, Overzicht van de SafeKit / Docker -oplossing, Installatie van de SafeKit / Docker oplossing op Linux ( mirror.safe ), Stapsgewijze configuratie van de SafeKit / Docker -oplossing, Demonstratie van de SafeKit mirror oplossing"
---
# Docker Hoge beschikbaarheid met SafeKit : Installeer de mirror.safe module voor failover {#docker-high-availability-with-safekit-install-the-mirrorsafe-module-for-failover}
## Snelle installatiehandleiding met hoge beschikbaarheid voor Docker {#quick-guide}
In deze handleiding wordt uitgelegd hoe u een **spiegel cluster** voor Docker met SafeKit, waardoor automatische failover en synchrone replicatie worden gegarandeerd zonder de noodzaak van gedeelde opslag.
Voor hulp kunt u gebruiken [SafeKit AI 🤖](https://safekit.eviden.com/nl/resources/safekit-support/).
### 1. Overzicht
* **Architectuur:** Maakt gebruik van een systeem met twee knooppunten (primair/secundair).
* **Gegevensbescherming:** Implementeert realtime synchrone replicatie voor **nul gegevensverlies** (RPO=0).
### 2. Installatie
* **Software:** Installeer de SafeKit-engine op beide servers.
* **module:** Download de vooraf geconfigureerde `mirror.safe` applicatiemodule.
### 3. Configuratie
* **Webconsole:** Configureer de specifieke mappen die de Docker-bestanden bevatten.
* **Toezicht:** Begin met het monitoren en beschermen van de Docker-applicatie.
## SafeKit High Availability Limitations {#safekit-ha-limitations}
Limiet / Vereiste | Reden & Impact | Aanbevolen alternatief
---|---|---
Replicatiegrootte: Enkele TB's | Resynchronisatietijd na een storing ([stap 3](https://safekit.eviden.com/nl/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• 1 Gb/s netwerk ≈ 3 uur / TB
• 10 Gb/s netwerk ≈ 1 uur / TB (afhankelijk van de schijfschrijfprestaties) | • Gebruik [externe gedeelde opslag](https://safekit.eviden.com/nl/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (duurder, complexer).
Aantal bestanden: < 1.000.000 bestanden | • Prestaties van de resynchronisatietijd na een storing ([stap 3](https://safekit.eviden.com/nl/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Tijd om elk bestand tussen beide knooppunten te controleren. | • Plaats de vele te repliceren bestanden in een virtuele harde schijf / virtuele machine.
• In dit geval worden alleen de bestanden die de virtuele harde schijf / virtuele machine vertegenwoordigen, gerepliceerd en geresynchroniseerd.
Failover-capaciteit: ≤ 32 VM's | • Elke VM draait in een onafhankelijke spiegelmodule.
• Maximaal 32 spiegelmodules die op dezelfde cluster draaien. | • Gebruik externe gedeelde opslag en een andere VM-clusteringoplossing (duurder, complexer).
Netwerkarchitectuur: LAN/VLAN-netwerk tussen externe locaties | • Automatische failover van het [virtuele IP-adres](https://safekit.eviden.com/nl/best-practises/how-a-virtual-ip-address-works/) met 2 knooppunten in hetzelfde subnet.
• Goede bandbreedte voor resynchronisatie ([stap 3](https://safekit.eviden.com/nl/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Lage latentie voor [synchrone replicatie](https://safekit.eviden.com/nl/best-practises/synchronous-replication-vs-asynchronous-replication/): typisch < 5 ms RTT; hogere waarden moeten worden gevalideerd tegen de schrijfsnelheid van de applicatie. | • Gebruik een [load balancer voor het virtuele IP-adres](https://safekit.eviden.com/nl/best-practises/how-a-virtual-ip-address-works/) als de 2 knooppunten zich in 2 subnetten bevinden (ondersteund door SafeKit, met name in de cloud).
• Gebruik back-upoplossingen met asynchrone replicatie voor netwerken met een hoge latentie.
## Overzicht van de SafeKit / Docker -oplossing {#overview-of-the-safekit--docker-solution}
De oplossing wordt hier beschreven: ** 💡 [ SafeKit : Docker Software voor hoge beschikbaarheid en realtime datareplicatie ]()
**.
## Installatie van de SafeKit / Docker oplossing op Linux ( mirror.safe ) {#installation-of-the-safekit--docker-solution-on-linux-mirrorsafe}
### Vereisten {#prerequisites}
* Je hebt de applicatie Docker nodig die je wilt herstarten in SafeKit geïnstalleerd op 2 knooppunten (virtuele machines of fysieke servers).
### Pakketinstallatie op Linux
* Installeer de gratis versie van SafeKit op 2 Linux-nodes. Let op: de gratis proefperiode omvat alle SafeKit-functies. Aan het einde van de proefperiode kunt u permanente licentiesleutels activeren zonder het pakket te verwijderen.
* Na het downloaden van het safekit_xx.bin-pakket voert u het uit om het rpm- en het safekitinstall-script uit te pakken en voert u vervolgens het **safekitinstall** schrift
* Antwoord **ja** om de automatische configuratie van de firewall te configureren
* Stel het wachtwoord in voor de webconsole en de standaardgebruiker **admin**. **Stel hetzelfde wachtwoord in op alle knooppunten.**
SafeKit (Linux) > downloaden
### Voorbeeld 1 met een Docker compose-applicatie {#example-1-with-a-docker-compose-application}
Bij een Docker compose-applicatie heb je een **docker-compose.yml** -bestand dat de applicatie en al zijn containers beschrijft.
* Installeer eerst op beide servers de Docker Compose-applicatie zonder deze te starten: **docker-compose -f docker-compose.yml up --no-start**
* Voer op één server voor elk volume in docker-compose.yml de volgende opdracht uit: **docker volume inspect volume_name**
Het zal **host directories of the docker volumes** retourneren (deze paden worden niet gegeven in docker-compose.yml ).
Je krijgt een lijst met paden als **/var/lib/docker/volumes/ /_data**
* Ga naar het gedeelte **stapsgewijze configuratie** ' en
* implementeer de **mirror.safe** -module
* Stel een **virtueel IP-adres** in dat wordt overgeschakeld in geval van een storing.
* stel de lijst van **/var/lib/docker/volumes/ /_data** in als **gerepliceerde mappen**
* Plaats respectievelijk in de scripts start_prim en stop_prim : **/usr/local/bin/docker-compose -f docker-compose.yml --no-ansi start** en **/usr/local/bin/docker-compose -f docker-compose.yml --no-ansi stop**
### Voorbeeld 2 met een Docker -applicatie die een set containers start. {#example-2-with-a-docker-application-starting-a-set-of-containers}
We gaan er hier van uit dat een applicatie met de Docker **myappli** een reeks containers start.
* Installeer eerst op beide servers **myappli** zonder ze te starten.
* Op één server worden de volumes weergegeven die worden gebruikt door myapply : **ls /var/lib/docker/volumes**
Je krijgt dus een lijst met paden zoals **/var/lib/docker/volumes/ /_data**
* Ga naar het gedeelte **stapsgewijze configuratie** ' en
* implementeer de **mirror.safe** -module
* Stel een **virtueel IP-adres** in dat wordt overgeschakeld in geval van een storing.
* stel de lijst van **/var/lib/docker/volumes/ /_data** in als **gerepliceerde mappen**
* Voeg respectievelijk in de scripts start_prim en stop_prim het volgende toe: **/.../myappli start,** en **/.../myappli stop**
### Voorbeeld 3 met een eenvoudige Docker afbeelding {#example-3-with-a-simple-docker-image}
De configuratie wordt geïllustreerd aan de hand van het voorbeeld van de image nginx Docker (webserver).
* Docker volumecreatie
Maak op beide servers een Docker-volume aan met dezelfde naam: **docker volume create replicated_vol**
Vraag het directorypad op waar het volume op de host is opgeslagen: **docker volume inspect replicated_vol**
(bijvoorbeeld: **/var/lib/docker/storage/replicated_vol/_data** )
* Docker containercreatie
Maak op beide servers een Docker-container met de naam nginx aan die zich koppelt aan het eerder genoemde volume: **docker container create --name mynginx -v replicated_vol:/usr/share/nginx/html -p 9011:80 nginx**
Vul het volume met een of ander index.html -bestand: **docker cp index.html mynginx:/usr/share/nginx/html/index.html**
* Ga naar het gedeelte **stapsgewijze configuratie** ' en
* implementeer de **mirror.safe** -module
* Stel een **virtueel IP-adres** in dat wordt overgeschakeld in geval van een storing.
* Stel **/var/lib/docker/storage/replicated_vol/_data** in als een gerepliceerde map.
* Plaats respectievelijk in de scripts start_prim en stop_prim : **docker start mynginx** en **docker stop mynginx**
* Test na de configuratie SafeKit de toegang tot index.html met **http://vitual-ip:9011**
## Stapsgewijze configuratie van de SafeKit / Docker -oplossing {#step-by-step-configuration-of-the-safekit--docker-solution}
### Vereisten
* Docker-applicatie geïnstalleerd op 2 knooppunten.
* Het totale aantal gerepliceerde gegevens is beperkt tot een paar terabytes; daarna wordt de hersynchronisatietijd aanzienlijk.
* Minimale 1Gb/s-verbinding tussen knooppunten (10Gb/s aanbevolen voor snellere hersynchronisatie).
* IP failover vereist beide knooppunten op dezelfde LAN of uitgebreide LAN (L2) - gerouteerde L3-netwerken worden niet ondersteund (behalve met 🛠️ [cloud load balancers](https://safekit.eviden.com/nl/resources/safekit-user-guide-82/#Cloud)).
### 1. Start de SafeKit-console
* Start de webconsole in een browser op één clusterknooppunt door verbinding te maken met `http://localhost:9010`.
* Voer `admin` in als gebruikersnaam en het wachtwoord dat tijdens de installatie is gedefinieerd.
U kunt de console ook in een browser uitvoeren op een werkstation buiten het cluster.
⚠️ De configuratie van SafeKit gebeurt op beide knooppunten vanuit één browser.
ℹ️ Om de webconsole te beveiligen, zie 🛠️ [11\. De SafeKit-webservice](https://safekit.eviden.com/nl/resources/safekit-user-guide-82/#https) beveiligen in de gebruikershandleiding.

### 2. Configureer knooppuntadressen
* Voer de IP-adressen van het knooppunt in, druk op `Tab key` om de connectiviteit te controleren en de knooppuntnamen in te vullen. Als node1 of node2 een rode kleur heeft, controleer dan de connectiviteit van de browser met beide knooppunten en controleer de firewall op beide knooppunten op 🛠️ [troubleshooting](https://safekit.eviden.com/nl/resources/safekit-user-guide-82/#Troubleshooting).
* Klik vervolgens op `Save and apply` om de configuratie op te slaan.
* Controleer het `Success` ✅ bericht op beide knooppunten.
* Als de configuratie `Failure` ❌ op één knooppunt voorkomt, open dan de ▼ accordeon voor dat knooppunt en bekijk de berichten. Houd er rekening mee dat u de SafeKit AI 🤖 kunt gebruiken voor hulp.
ℹ️ Als je wilt, kun je een nieuwe `LAN and nodes` toevoegen (eerste ➕) om een tweede hartslag en een speciaal replicatienetwerk te creëren.
ℹ️ Als u op `Advanced configuration` klikt, wordt het `cluster.xml`-bestand weergegeven. Dit bestand wordt automatisch ingevuld door de console en geïmplementeerd op de knooppunten.

### 3. Selecteer een module
* Klik in `New module` op de `mirror.safe`-module.
ℹ️ In de blauwe banner bovenaan staat 🛜 `node1` voor het consoleverbindingsknooppunt. Dit knooppunt stuurt indien nodig verzoeken door naar `node2`.
ℹ️ De console zoekt naar `xxx.safe` in de map `Application_Modules/generic/` op het verbindingsknooppunt (`node1`) als je daar tijdens de installatie een module hebt geplaatst.

### 4. Configureer de module
* Kies in `Module startup at boot` voor een automatische start van de module bij het opstarten zonder vertraging.
* Voer in `Macros` / `SERVICES` de servicenamen van uw toepassing in, in de opstartvolgorde, gescheiden door komma's. Zie deze schermafbeelding voor een visueel voorbeeld van [Milestone XProtect-services 🖼️](https://safekit.eviden.com/wp-content/uploads/2025/05/milestone-services.png).
* In `Heartbeat networks` zou u één hartslagnetwerk moeten hebben waarop de replicatie wordt gemaakt. Als u bij stap 2 een privé LAN heeft toegevoegd, kunt u twee hartslagen configureren met de replicatiestroom op de privé LAN.
* Voer in `Virtual IP addresses` een virtueel IP-adres in. Een virtueel IP-adres is een standaard IP-adres in hetzelfde IP-netwerk (hetzelfde subnet) als de IP-adressen van beide knooppunten.
Applicatieclients moeten worden geconfigureerd met het virtuele IP-adres (of de DNS-naam die is gekoppeld aan het virtuele IP-adres).
Bij een storing wordt het virtuele IP-adres automatisch omgeschakeld.
* Stel in `Replicated directories` de paden in van de mappen die u wilt repliceren. Controleer of ze op beide knooppunten aanwezig zijn en de applicatiegegevens bevatten.
Gegevens- en logreplicatie zijn essentieel voor een database.
U kunt indien nodig extra gerepliceerde mappen maken.
Zie deze schermafbeelding voor een visueel voorbeeld van [Milestone XProtect SQL-replicatie 🖼️](https://safekit.eviden.com/wp-content/uploads/2025/05/milestone-replication.png).
* In `Checkers` kunt u indien nodig controlemechanismen configureren, zoals procesbewaking, aangepaste controlemechanismen, TCP, ping of split-braincontrolemechanismen.
Als er bijvoorbeeld een procesnaam wordt weergegeven in `Monitored processes/services`, wordt deze gecontroleerd met een herstartactie in geval van een storing. Als u een verkeerde procesnaam configureert, stopt de module direct na het starten.
ℹ️ Als u op `Advanced configuration` klikt, wordt het `userconfig.xml`-bestand weergegeven. Dit bestand wordt automatisch ingevuld door de console en geïmplementeerd op de knooppunten met de herstartscripts.
ℹ️ Bij een cloudimplementatie hoeft u geen virtueel IP-adres te configureren in SafeKit. De virtuele IP wordt beheerd op het 🛠️ [cloud load balancer-niveau](https://safekit.eviden.com/nl/resources/safekit-user-guide-82/#Cloud).
ℹ️ Wanneer u de SafeKit-configuratie toepast, wordt de `startup type` van services automatisch ingesteld op `Manual` in Windows-services. Dit zorgt ervoor dat services niet automatisch starten wanneer het systeem opstart, maar alleen worden gestart wanneer de module zelf wordt gestart (hetzelfde geldt voor Linux).

### 5. Scripts bewerken (optioneel)
* Deze stap is optioneel en kan in de meeste gevallen worden overgeslagen, omdat de herstartscripts al vooraf zijn geconfigureerd om de services die in de vorige stap zijn gedefinieerd opnieuw te starten.
* Klik dus direct op `Next step`.
* `start_prim.ps1` start alle services in de volgorde die is opgegeven in de `SERVICES`-lijst, terwijl `stop_prim.ps1` alle services in omgekeerde volgorde stopt.
* Bovendien controleert `start_prim.ps1` het opstarten van elke service en stopt de module als een service niet correct start.

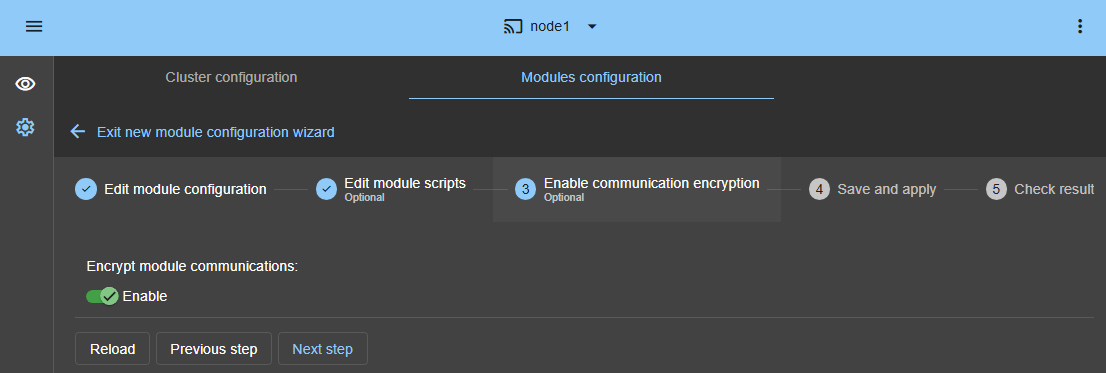
### 6. Communicatie-encryptie (optioneel)
* Behoud de codering van de communicatie tussen knooppunten.
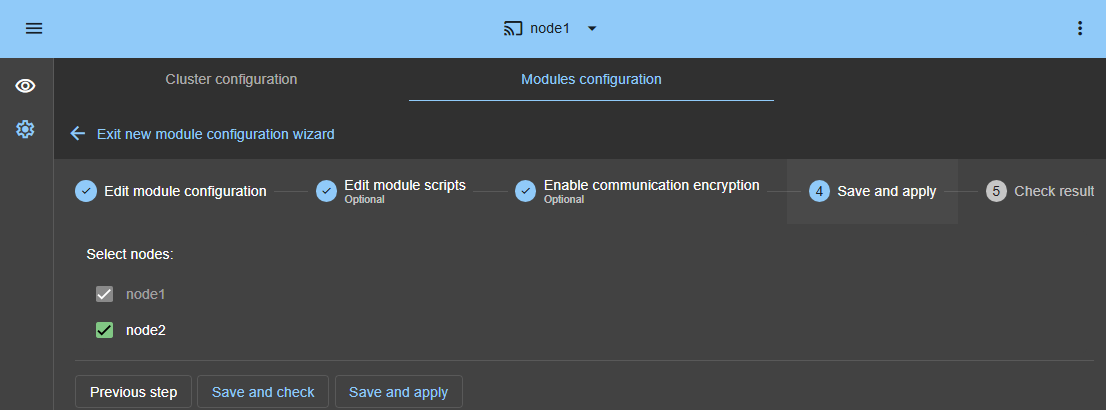
### 7. Opslaan en toepassen
* `Save and apply` de configuratie en scripts op beide knooppunten.
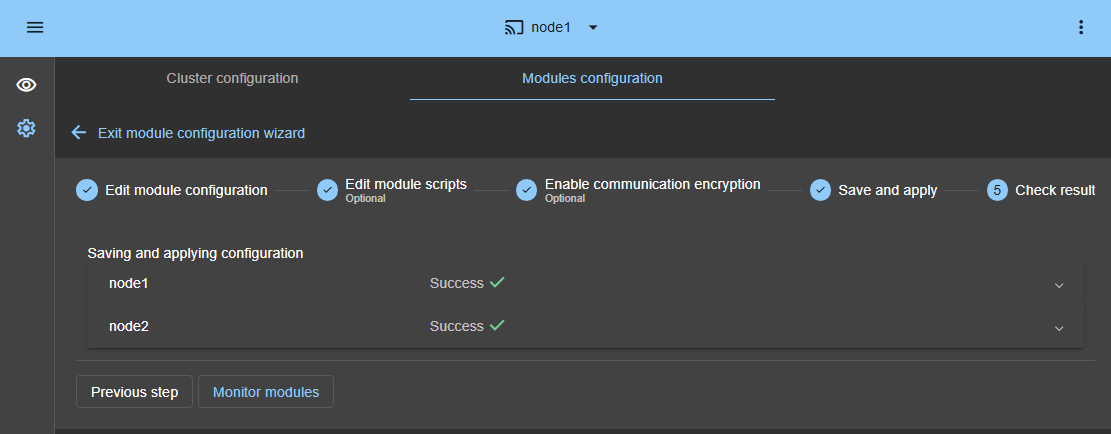
### 8. Controleer of de configuratie succesvol is
* Controleer het bericht `Success` ✅ op beide knooppunten en klik op `Monitor modules`.
* Als de configuratie `Failure` ❌ op één knooppunt voorkomt, open dan de ▼ accordeon voor dat knooppunt en bekijk de berichten. Houd er rekening mee dat u de SafeKit AI 🤖 kunt gebruiken voor hulp.
⚠️ Op Linux kunt u bij deze stap een foutmelding krijgen als de gerepliceerde mappen koppelpunten zijn.🛠️ [Zie SK-0030 om het probleem ](https://github.com/FR-LES-SAFEKIT-DEV/safekit-packages/releases/download/v8.2/SafeKit_8.2_Knowledge_Base.pdf) op te lossen.
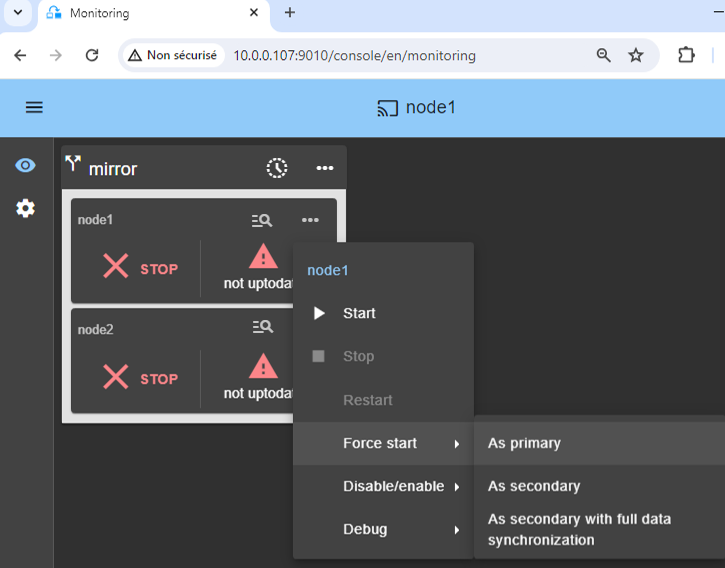
### 9. Start het knooppunt met actuele gegevens
* Als knooppunt 1 de bijgewerkte gerepliceerde mappen heeft, selecteert u deze en ⋯ `Force start` ▶ `As primary`.
Wanneer knooppunt 2 wordt gestart, worden alle gegevens van knooppunt 1 naar knooppunt 2 gekopieerd.
⚠️ Maak je de verkeerde keuze, dan loop je het risico verouderde data op beide knooppunten te synchroniseren.
⚠️ Ook wordt ervan uitgegaan dat de Docker-applicatie wordt gestopt op knooppunt 1, zodat SafeKit de replicatiemechanismen installeert en vervolgens de applicatie start in het `start_prim`-script.
⚠️ Gebruik `Start` voor volgende starts: SafeKit behoudt de meest up-to-date server. Het opstarten van `As primary` is een bijzondere start, de eerste keer of tijdens uitzonderlijke operaties.
### 10. Wacht op de overgang naar ALONE (groen)
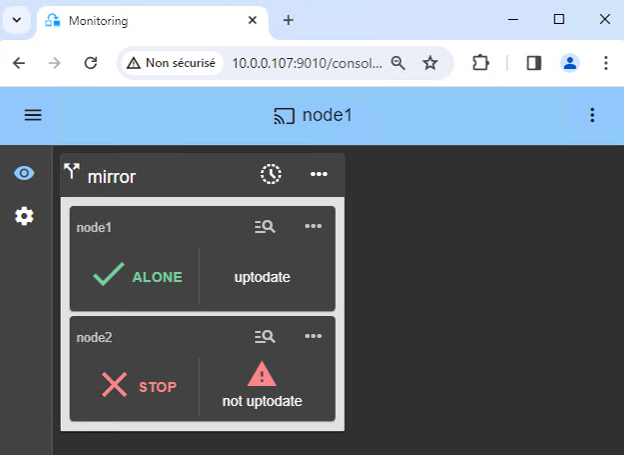
* Knooppunt 1 moet de status ALONE (groen) bereiken, wat betekent dat de virtuele IP is ingesteld en dat het `start_prim`-script is uitgevoerd op knooppunt 1.
⚠️ Als ALONE (groen) niet wordt bereikt of als de applicatie niet wordt gestart, analyseer dan waarom met het [module-log 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/24-module-log-script.png) van knooppunt 1.
* Klik op het 🔍**log**-pictogram van `node1` om het modulelogboek te openen en te zoeken naar foutmeldingen, zoals een checker die een fout detecteert en de module stopt.
* Klik op `start_prim` in de log: uitvoerberichten van het script worden rechts weergegeven en fouten kunnen worden gedetecteerd, zoals een service die verkeerd is gestart.
* Gebruik de SafeKit AI 🤖 voor hulp bij logberichten.
⚠️ Als het cluster de status `WAIT (red) not uptodate, STOP (red) not uptodate` heeft, stopt u het WAIT-knooppunt en forceert [ de start ervan als primair 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/10-monitoring-mirror-stop-stop-prim.png).
### 11. Begin knooppunt 2
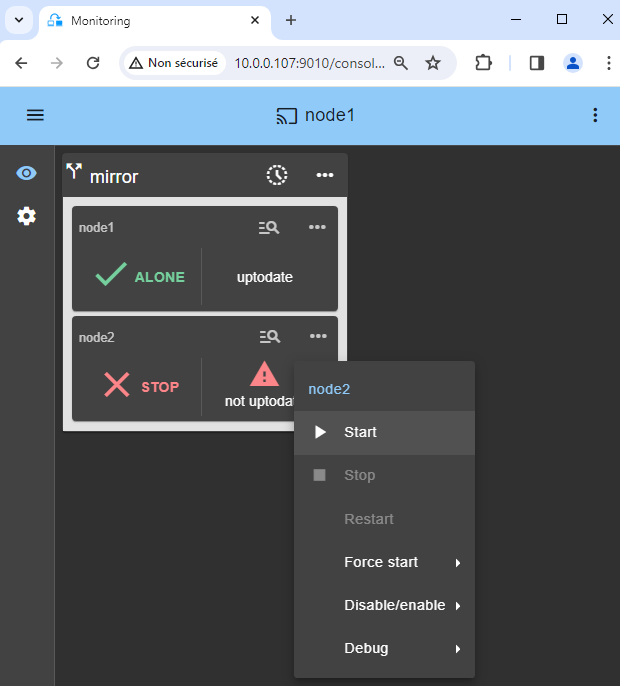
* ⋯ `Start` knooppunt 2 met zijn contextueel menu.
* Wacht op de status SECOND (groen).
ℹ️ Knooppunt 2 blijft in de status SECOND (oranje) terwijl de gerepliceerde mappen opnieuw worden gesynchroniseerd (kopiëren van knooppunt 1 naar knooppunt 2).
* Dit kan enige tijd duren, afhankelijk van de grootte van de bestanden die opnieuw moeten worden gesynchroniseerd in gerepliceerde mappen en de netwerkbandbreedte.
* Om de voortgang van het kopiëren te zien, zie het [modulelogboek 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/27-module-log-reintegration.png) en de [replicatiebronnen 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/26-replication-resources-reintegration.png) van knooppunt 2. Gebruik het SafeKit AI 🤖 voor hulp bij logberichten.
### 12. Controleer of het cluster operationeel is
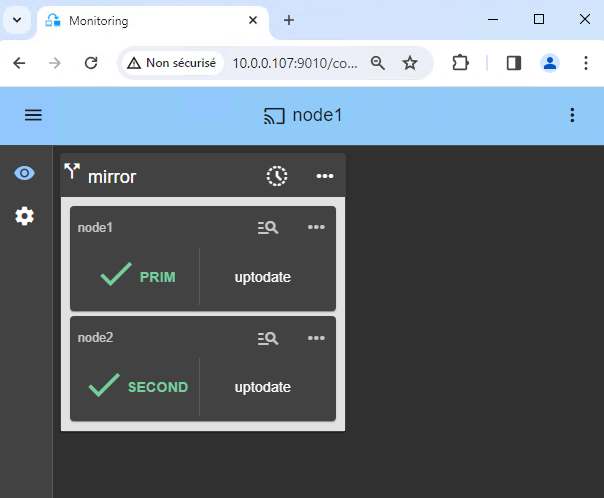
* Controleer of het cluster groen/groen is en dat de Docker-services worden uitgevoerd op het PRIM-knooppunt en niet op het SECOND-knooppunt.
In deze staat worden alleen wijzigingen in bestanden in realtime gerepliceerd.
⚠️ Componenten die clients zijn van Docker-services moeten worden geconfigureerd met het virtuele IP-adres. De configuratie kan worden uitgevoerd met een DNS-naam (als er een DNS-naam is aangemaakt en gekoppeld aan het virtuele IP-adres).
### 13. Testen
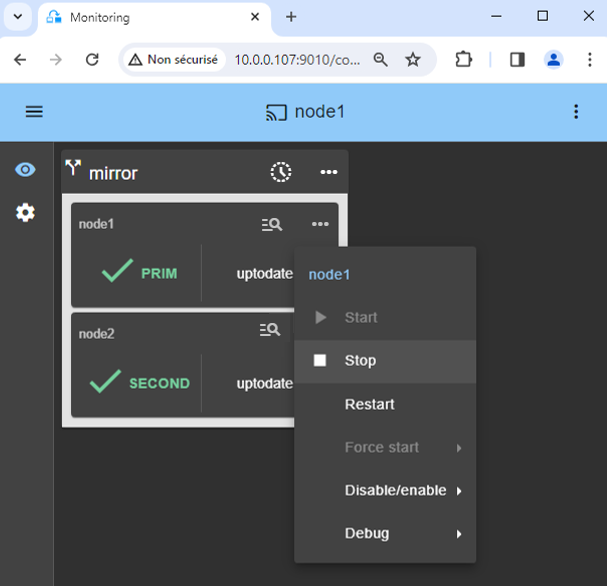
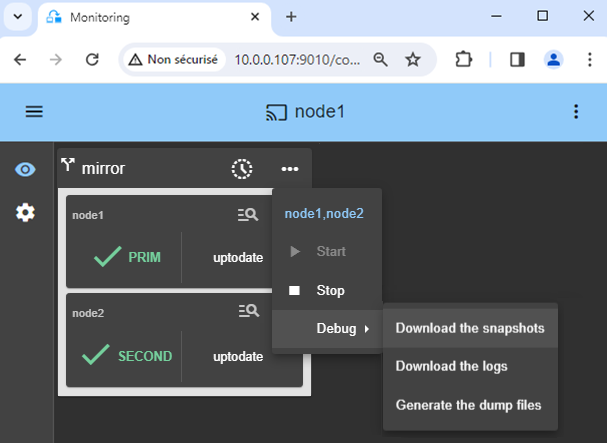
* Stop het PRIM-knooppunt door naar beneden te scrollen in het contextmenu en op `Stop` te klikken.
* Controleer of er een failover is op het SECOND-knooppunt, dat ALONE (groen) moet worden.
* En controleer met Microsoft Management Console (MMC) op Windows of met opdrachtregels op Linux de failover van Docker-services (gestopt op knooppunt 1 in het `stop_prim`-script en gestart op knooppunt 2 in het `start_prim`-script).
⚠️ Als ALONE (groen) niet wordt bereikt op node2 of als de applicatie niet wordt gestart, analyseer dan waarom met het [module-log 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/38-module-log-script-second.png) van knooppunt 2.
* Klik op het 🔍**log**-pictogram van `node2` om het modulelogboek te openen en te zoeken naar foutmeldingen, zoals een checker die een fout detecteert en de module stopt.
* Klik op `start_prim` in de log: uitvoerberichten van het script worden rechts weergegeven en fouten kunnen worden gedetecteerd, zoals een service die verkeerd is gestart.
* Gebruik de SafeKit AI 🤖 voor hulp bij logberichten.
⚠️
* Als alles in orde is, start u node1, waardoor de gerepliceerde mappen van node2 opnieuw worden gesynchroniseerd.
* Als er iets misgaat, stop dan node2 en [force de start als primaire 🖼️](https://safekit.eviden.com/wp-content/uploads/2024/03/10-monitoring-mirror-stop-stop-prim.png) van node1, die opnieuw zal opstarten met de lokaal gezonde gegevens op het moment van de stop.
ℹ️ Vind meer details, samen met video's, in de [SafeKit Online Training](https://safekit.eviden.com/nl/resources/safekit-on-line-training/).
### 14. Ondersteuning
* Om ondersteuning te krijgen, neemt u 2 SafeKit `Snapshots` (2 .zip-bestanden), één voor elk knooppunt.
ℹ️ [Meer informatie over de ondersteuning hier](https://safekit.eviden.com/nl/resources/safekit-support/).
## Demonstratie van de SafeKit mirror oplossing {#demonstration-of-the-safekit-mirror-solution}
### SafeKit-video: Clustering op applicatieniveau (8:47) {#demo-mirror-ha-cluster}
Ontdek in deze video hoe SafeKit een mirror HA-cluster implementeert zonder de complexiteit van een SAN. Hoewel deze demonstratie Microsoft SQL Server gebruikt, werkt de oplossing op dezelfde manier voor andere databases en applicaties.
### Hoofdstukken
1. 🎬 [2 knooppunten met SQL Server](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) (0:32)
2. 🎬 [Configureer het cluster en de mirror.safe-module](https://www.youtube.com/watch?v=mGwEguDnnH0&t=32s) (3:58)
3. 🎬 [Start en test SQL-replicatie, migratie en failover bij crash](https://www.youtube.com/watch?v=mGwEguDnnH0&t=270s) (4:17)
### Stapsgewijze implementatie
* 🛠️ [Lees de handleiding over het instellen van een gespiegeld cluster op Windows](https://safekit.eviden.com/nl/quick-install/safekit-quick-installation-guide-for-a-new-windows-application-with-real-time-replication-and-failover/)
* 🛠️ [Lees de handleiding over het instellen van een gespiegeld cluster op Linux](https://safekit.eviden.com/nl/quick-install/safekit-quick-installation-guide-for-a-new-linux-application-with-real-time-replication-and-failover/)