Amazon AWS hoge beschikbaarheid: synchrone replicatie en failover SafeKit
SafeKit Shared-Nothing HA in AWS: elimineer gedeelde schijven met nul gegevensverlies
Hoewel grote cloudproviders ingebouwde redundantie bieden, laten ze vaak een aanzienlijke kloof tussen datareplicatie en echte hoge beschikbaarheid. Momenteel moeten cloudgebruikers kiezen tussen twee suboptimale paden: asynchrone replicatie, die handmatige failover vereist en het risico op gegevensverlies met zich meebrengt, of een gedeelde cloudschijf, die de geautomatiseerde failovermechanismen mist die nodig zijn voor een naadloze bedrijfscontinuïteit.
SafeKit: het lichtgewicht, alles-in-één alternatief voor complexe AWS clusters
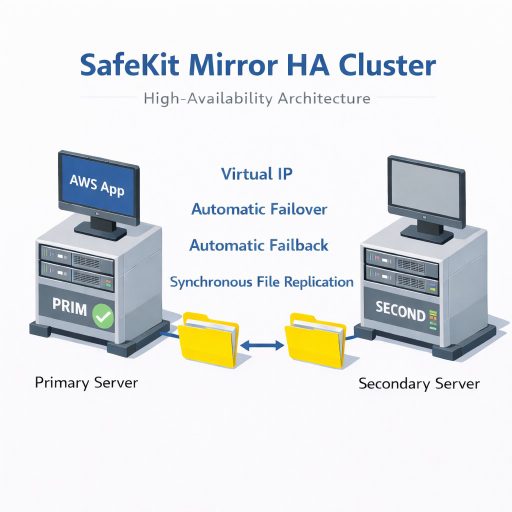
- Alles-in-één 2-node AWS cluster: SafeKit is een complete oplossing die native Multi-AZ (Availability Zone) -mogelijkheden biedt met virtueel IP, automatische failover, automatische failback en synchrone real-time bestandsreplicatie in één geïntegreerd softwarepakket.
- Geen gegevensverlies (RPO = 0): In tegenstelling tot de native cloud-VM-replicatie voor DR (Disaster Recovery), gebruikt SafeKit synchrone replicatie op bestandsniveau om de gegevensintegriteit voor transactionele toepassingen te waarborgen, waardoor er geen gegevensverlies optreedt tijdens een storing.
- Shared-Nothing-architectuur: SafeKit elimineert de noodzaak van gedeelde cloudschijven en lost de bijbehorende problemen met ‘schijfvergrendeling’ op. Het maakt gebruik van lokale schijven voor maximale snelheid en minimale kosten. Waar traditionele clusters vaak wachten tot de cloudprovider een opslagvergrendeling van een mislukt knooppunt vrijgeeft, gebruikt SafeKit onafhankelijke, gesynchroniseerde mappen binnen de lokale schijven van elk knooppunt om een onmiddellijke failover te garanderen.
- Herconfiguratie zonder applicatie: SafeKit voert transparante replicatie op bestandsniveau uit, waardoor u apps en gegevens kunt beschermen precies waar ze zijn geïnstalleerd, inclusief op de systeemdisk, zonder dat u gegevens hoeft te migreren naar speciale gedeelde cloudschijven.
- Kubernetes alternatief: SafeKit biedt hoge beschikbaarheid voor zowel oudere als gecontaineriseerde applicaties (niet ontworpen voor Kubernetes) zonder de operationele overhead en complexiteit van Kubernetes orkestratie.
- Uniforme implementatie (on-premise of cloud): Afgezien van het configureren van het virtuele IP-adres binnen een cloud load balancer, blijft het SafeKit implementatieproces identiek voor zowel on-premise als cloudomgevingen.
Door hoge beschikbaarheid te consolideren in een lichtgewicht softwarelaag, levert SafeKit redundantie en bedrijfscontinuïteit van enterprise-kwaliteit in de cloud tegen een fractie van de kosten van traditionele clusteringpakketten.
SafeKit HA mirror-cluster voor AWS
⚡ Snelle installatiegids voor mirror-cluster voor AWS >
Inhoudsopgave
- Hoe implementeert de SafeKit-software eenvoudig een ‘shared-nothing AWS cluster met hoge beschikbaarheid?
- Hoe werkt het SafeKit mirror-cluster met AWS ?
- Beperkingen SafeKit High Availability
- Vergelijking: SafeKit voor AWS versus native cloud HA/DR-oplossingen
- Videogids: Een SafeKit mirror HA-cluster configureren
- 🔍 SafeKit-navigatiehub voor hoge beschikbaarheid
Hoe implementeert de SafeKit-software eenvoudig een ‘shared-nothing AWS cluster met hoge beschikbaarheid?
Wat is de SafeKit Mirror HA-oplossing voor AWS ?
SafeKit biedt hoge beschikbaarheid voor AWS tussen twee virtuele machines in twee beschikbaarheidszones (AZ).
Dit artikel legt uit hoe u snel een AWS cluster kunt implementeren zonder gedeelde cloudschijven en zonder specifieke vaardigheden.
Het principe van de oplossing is het definiëren van de mappen waarin de toepassingsgegevens van de AWS, de services, een virtueel IP-adres en checkers zich bevinden.
SafeKit implementeert vervolgens real-time replicatie en automatische failover om een continue beschikbaarheid van de dienstverlening te garanderen.
Waarom kiezen voor een uniforme alles-in-één HA-oplossing in plaats van gefragmenteerde tools?
In tegenstelling tot “bolt-on”-oplossingen die afzonderlijke producten voor replicatie en clustering combineren, integreert SafeKit virtueel IP, automatische failover, automatische failback en synchrone real-time bestandsreplicatie in één engine.
Dit elimineert het ‘kaartenhuis’-risico waarbij updates kwetsbare koppelingen tussen verschillende tools verbreken, biedt een enkel verantwoordingspunt voor de gehele HA-stack en vermindert menselijke fouten door een enkele interface te bieden voor applicatie-HA AWS.
Hoe gaat SafeKit om met uniforme implementatie en het virtuele IP-adres in de cloud?
SafeKit is een cloud-agnostische oplossing, wat betekent dat het implementatieproces en de architectuur hetzelfde blijven voor on-premises servers en alle belangrijke cloudproviders. Het enige architectonische verschil zit in de manier waarop het virtuele IP-adres aan het netwerk wordt gepresenteerd:
- On-Premises: SafeKit beheert de VIP rechtstreeks door GARP pakketten (gratuitous ARP) naar lokale switches te sturen, waardoor het IP-adres direct tussen knooppunten wordt verplaatst.
- In de cloud: Aangezien cloudnetwerken GARP niet ondersteunen, wordt het virtuele IP-adres gehost door een cloud- load balancer. SafeKit levert de health probe om te bepalen welke node de primaire is. Hierdoor kan de load balancer de actieve node in realtime detecteren en er automatisch verkeer naartoe routeren, wat zorgt voor een naadloze failover tussen beschikbaarheidszones.
Wat zijn de onderscheidende voordelen van SafeKit voor hoge beschikbaarheid AWS in vergelijking met concurrenten?
SafeKit onderscheidt zich van traditionele AWS clusters door zijn ‘shared-nothing’-architectuur en vereenvoudigde implementatie. Waar de meeste bedrijfsoplossingen een complex beheer van gedeelde cloudschijven vereisen, biedt SafeKit:
- Synchrone replicatie met nul gegevensverlies: SafeKit implementeert 100% synchrone replicatie, wat zorgt voor totale gegevensintegriteit voor transactionele toepassingen. In geval van een storing is er geen gegevensverlies (RPO = 0). Bovendien kan SafeKit niet alleen de databases van AWS repliceren, maar ook alle andere gegevensmappen (logboeken, configuratiebestanden, enz.), waardoor de gehele omgeving wordt gespiegeld.
- Vereenvoudigde 2-node clustering: In tegenstelling tot standaard clusters die vaak een “witness” (een 3e node, schijf, gedeelde map) vereisen om een quorum te behouden, levert SafeKit volledige hoge beschikbaarheid met slechts twee redundante servers, waardoor de infrastructuurkosten en complexiteit worden verminderd.
Lees meer over ons heartbeat- en quorummechanisme. - Uniform beheer: beheerders kunnen de failover van AWS, datareplicatie en monitoring beheren via één enkele SafeKit console. Dit maakt hoge beschikbaarheid toegankelijk voor teams zonder gespecialiseerde “clusterbeheerder”-expertise.
- Aangepaste checkers: SafeKit gaat verder dan basisservicebewaking; het biedt checkers om de status van het applicatieproces van de AWS te bewaken. Het systeem is zeer uitbreidbaar, waardoor aangepaste checkers kunnen worden toegevoegd die zijn afgestemd op uw omgeving.
Hoe verlaagt SafeKit de TCO (Total Cost of Ownership) voor AWS in vergelijking met standaard clustering?
In tegenstelling tot traditionele oplossingen voor hoge beschikbaarheid is SafeKit ontworpen om te werken met een absolute minimale infrastructuur-overhead, zonder dat dit ten koste gaat van de betrouwbaarheid. De belangrijkste besparingen in vergelijking met traditionele failover-clusters zijn:
- Geen kosten voor gedeelde cloudschijven: SafeKit maakt gebruik van een ‘shared-nothing’-architectuur die werkt met lokale schijven.
- Geen Enterprise Edition vereist: Hoewel de native database-replicatiemechanismen dure Enterprise-licenties kunnen vereisen, heeft SafeKit de Enterprise-editie niet nodig. Het werkt naadloos met de standaardeditie en zelfs de gratis editie, en biedt hoogwaardige beschikbaarheid tegen een fractie van de kosten.
- Echte 2-node-efficiëntie: In tegenstelling tot standaardclusters die vaak een “witness” (een 3e node, schijf of bestandsshare) vereisen om een quorum te behouden, levert SafeKit volledige hoge beschikbaarheid met slechts twee redundante servers.
- Geen gedwongen abonnementen: SafeKit biedt een eeuwigdurende licentie. U bent eigenaar van uw software, waardoor u de “abonnementsval” en onvoorspelbare jaarlijkse prijsverhogingen vermijdt die gebruikelijk zijn bij moderne cloud-only of op abonnementen gebaseerde modellen.
- Lage operationele kosten (OPEX): Als plug-and-play-oplossing vereist het geen gespecialiseerde training of dure externe consultancy voor onderhoud, in tegenstelling tot complexe open-source clusteringtools.
- CPU-onafhankelijke prijsstelling: Licentieverlening is onafhankelijk van het aantal CPU’s of cores. Met slechts twee licenties voor twee nodes kunt u uw AWS applicatie beschermen tegen storingen.
Is het mogelijk om een AWS mirror-cluster op te zetten zonder clusteringvaardigheden?
Ja. Dit artikel legt uit hoe u snel een AWS mirror-cluster kunt implementeren zonder dat u complexe HA-clusteringsvaardigheden nodig hebt. Door gebruik te maken van de geautomatiseerde failover-scripts van SafeKit voor de replicatie en het opnieuw opstarten van uw AWS applicatie, krijgt u een robuuste redundantieoplossing die aanzienlijk eenvoudiger te implementeren en te onderhouden is dan traditionele clusteringsoplossingen.
Welke applicaties en omgevingen kan SafeKit beschermen, naast AWS ?
SafeKit is een veelzijdige high-availability-oplossing voor zowel Windows als Linux die veel verder gaat dan AWS mirror-cluster. Het maakt synchrone real-time replicatie en automatische failover mogelijk voor een breed scala aan kritieke workloads, waaronder:
- Virtuele en fysieke omgevingen: complete Hyper-V of KVM virtuele machines.
- Containerorkestratie: Docker, Podman en K3s-omgevingen (Kubernetes).
- Gegevens en diensten: Individuele bestandsmappen, diensten en diverse databases.
- Cloudinfrastructuur: hoge beschikbaarheid voor cloudtoepassingen.
SafeKit biedt farm-clusters ook native netwerktaakverdeling en failover voor stateless applicaties zoals webservers.
💡 Bekijk hier de volledige lijst met ondersteunde HA-oplossingen.
Hoe werkt het SafeKit mirror-cluster met AWS ?
Stap 1. Realtime replicatie
Server 1 (PRIM) draait de AWS applicatie. Clients zijn verbonden met een virtueel IP-adres. SafeKit repliceert in realtime wijzigingen die in bestanden zijn aangebracht via het netwerk.
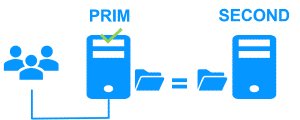
De replicatie is synchroon en er gaat geen data verloren bij een storing, in tegenstelling tot asynchrone replicatie.
U hoeft alleen de namen van de te repliceren mappen in SafeKit te configureren. Er zijn geen vereisten voor de schijforganisatie. Mappen kunnen zich op de systeemdisk bevinden.
Stap 2. Automatische failover
Wanneer Server 1 uitvalt, neemt Server 2 het over. SafeKit schakelt het virtuele IP-adres over en start de AWS applicatie automatisch opnieuw op Server 2.
De toepassing vindt de bestanden die door SafeKit zijn gerepliceerd op Server 2. De toepassing blijft draaien op Server 2 door lokaal de bestanden te wijzigen die niet langer naar Server 1 worden gerepliceerd.
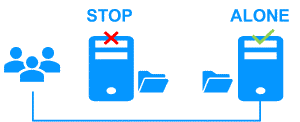
De failovertijd is gelijk aan de foutdetectietijd (standaard 30 seconden) plus de opstarttijd van de toepassing.
Stap 3. automatische failback
Failback houdt in dat server 1 opnieuw wordt opgestart nadat het probleem dat de storing veroorzaakte, is opgelost.
SafeKit synchroniseert de bestanden automatisch opnieuw, waarbij alleen de bestanden worden bijgewerkt die op Server 2 zijn gewijzigd terwijl Server 1 was gestopt.
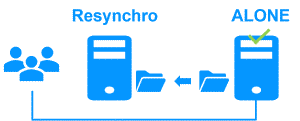
De failback vindt plaats zonder de AWS toepassing te verstoren, die kan blijven draaien op Server 2.
Stap 4. Terug naar normaal
Na de reintegratie zijn de bestanden weer in mirror, zoals in stap 1. Het systeem is weer in de hoge beschikbaarheidsmodus, met de AWS applicatie die op Server 2 draait en SafeKit die bestandswijzigingen repliceert naar Server 1.
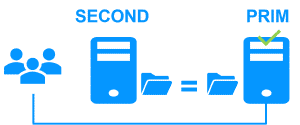
Als de beheerder wil dat de toepassing op Server 1 wordt uitgevoerd, kan dit handmatig via de webconsole op een geschikt moment, of automatisch via configuratie.
Hoe configureer ik een SafeKit mirror-cluster voor AWS ?
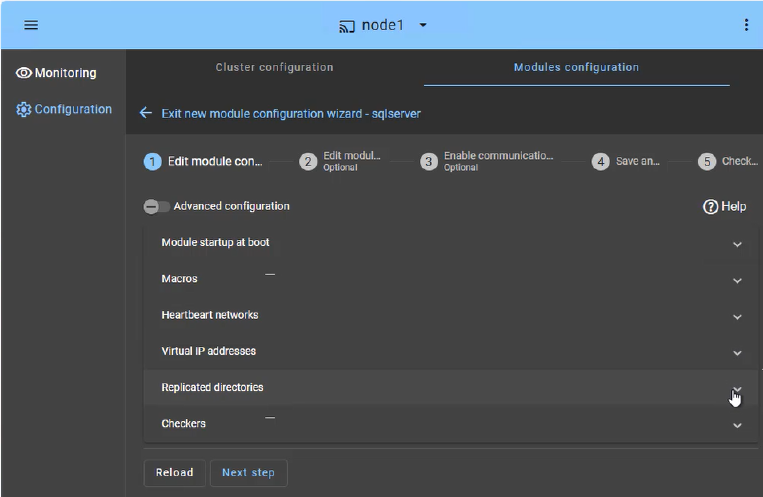
De SafeKit webconsole biedt een intuïtieve interface om hoge beschikbaarheid voor uw bedrijfskritische applicaties te orkestreren. In slechts een paar stappen kunt u een SafeKit mirror-cluster configureren om bedrijfscontinuïteit te garanderen:
- Failover van applicaties (tabblad Macro’s): Definieer de specifieke applicatiediensten die automatisch opnieuw moeten worden gestart in geval van een storing.
- Heartbeatnetwerk(en): Toegewezen communicatiepad(en) die door clusterknooppunten worden gebruikt om de status en beschikbaarheid van elkaar continu te controleren en failoverbeslissingen te synchroniseren.
- Virtueel IP-beheer: Stel het virtuele IP-adres (VIP) in voor een transparante herverbinding van de client na een failover.
- Realtime replicatie: Selecteer de kritieke mappen voor hostgebaseerde, synchrone replicatie op byteniveau.
- Checkers: controleer de status van de toepassing en activeer automatisch herstel als er een procesfout wordt gedetecteerd.
Het SafeKit cluster bevat een speciale split-brain-checker om netwerkisolatieproblemen op te lossen zonder dat er een derde ‘witness’-machine of een extra ‘heartbeat’-netwerk nodig is. Lees meer over ‘heartbeat’, ‘failover’ en ‘quorum’ in een cluster.
Hoe kan ik een SafeKit mirror-cluster voor AWS monitoren?
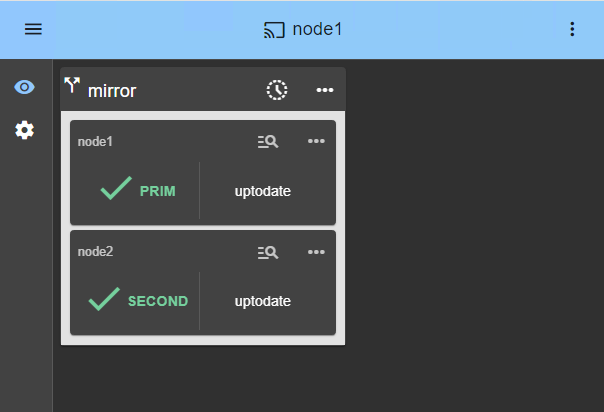
De SafeKit beheerconsole biedt een uniform overzicht van uw hoge beschikbaarheidsinfrastructuur. Hiermee kunnen beheerders de operationele status van het cluster controleren en de gegevenssynchronisatie in realtime volgen.
Voor een mirror-cluster met 2 knooppunten geeft de console duidelijk de rollen van elke server weer:
- PRIM (primair): de actieve node die momenteel de toepassing uitvoert en het virtuele IP-adres beheert. Deze voert schrijfbewerkingen uit naar de lokale opslag en realtime-replicatie naar de secundaire node.
- SECOND: Het stand-byknooppunt ontvangt synchrone updates op byteniveau. Het is direct klaar om het over te nemen als het primaire knooppunt uitvalt.
- ALONE status: Geeft een visuele waarschuwing wanneer het cluster op één knooppunt draait (bijv. tijdens onderhoud of na een storing), wat aangeeft dat de redundantie tijdelijk verloren is gegaan.
- Voortgang van de resynchronisatie: Wanneer een defecte node herstelt, wordt de status oranje tijdens de achtergrondgegevensreïntegratie, zodat er geen downtime is tijdens de fase ’terug naar normaal’.
Naast eenvoudige statuspictogrammen biedt de interface failover-orkestratie met één klik, zodat u de primaire rol handmatig kunt toewijzen voor gepland onderhoud, terwijl u de continue beschikbaarheid voor gebruikersactiviteiten waarborgt.
Beperkingen SafeKit High Availability
| Limiet / Vereiste | Reden en impact | Aanbevolen alternatief |
|---|---|---|
| Replicatiegrootte: een paar TB | Resynchronisatietijd na storing (stap 3): • 1 Gb/s-netwerk ≈ 3 uur/TB • 10 Gb/s-netwerk ≈ 1 uur/TB (afhankelijk van de schrijfsnelheid van de schijf) | • Gebruik externe gedeelde opslag (duurder, complexer). |
| Aantal bestanden: < 1.000.000 bestanden | • Prestaties van de resynchronisatietijd na een storing (stap 3). • Tijd die nodig is om elk bestand tussen beide knooppunten te vergelijken. | • Plaats de vele bestanden die u wilt repliceren op een virtuele harde schijf/virtuele machine. • In dit geval worden alleen de bestanden die de virtuele harde schijf/virtuele machine vertegenwoordigen, gerepliceerd en opnieuw gesynchroniseerd. |
| Failovercapaciteit: ≤ 32 VM’s | • Elke VM draait in een onafhankelijke mirror-module. • Maximaal 32 mirror-modules die op hetzelfde cluster draaien. | • Gebruik een externe gedeelde opslag en een andere VM-clusteroplossing (duurder, complexer). |
| Netwerkarchitectuur: LAN/VLAN-netwerk tussen externe locaties | • Automatische failover van het virtuele IP-adres met 2 knooppunten in hetzelfde subnet. • Goede bandbreedte voor resynchronisatie (stap 3). • Lage latentie voor synchrone replicatie: doorgaans < 5 ms RTT; hogere waarden moeten worden gevalideerd aan de hand van de schrijfsnelheid van de toepassing. | • Als de twee knooppunten zich in verschillende subnets bevinden (gebruikelijk in de cloud), gebruik dan andere omleidingsopties: een load balancer, CLI’s van cloudproviders, BGP of DNS-omleiding. • Gebruik back-upoplossingen met asynchrone replicatie voor netwerken met hoge latentie. |
Vergelijking: SafeKit voor AWS versus native cloud HA/DR-oplossingen
| Functie | SafeKit voor AWS | Native Cloud Gedeelde schijf | Native Cloud VM-replicatie voor DR (Disaster Recovery) |
|---|---|---|---|
| Architectuur | Shared-Nothing: maakt gebruik van lokale schijven voor maximale snelheid en minimale kosten. | Gedeelde opslag: Afhankelijk van door de cloud beheerde schijven. | Blokniveau: repliceert volledige VM-schijven naar een passieve regio. |
| Gegevensintegriteit (RPO) | Nul (RPO = 0): synchrone replicatie op bestandsniveau. | Nul: synchroon schrijven naar een gedeelde schijf. | Niet-nul: asynchrone replicatie die resulteert in een gegevensachterstand. |
| Failover-/failbacklogica | Volautomatisch: geïntegreerde bewaking en herstart. | Vereist een failovertool van een derde partij die gedeelde cloudschijven ondersteunt. | Handmatig: Vereist de activering van een noodherstelplan. |
| Applicatie-instellingen | Geen herconfiguratie: beschermt toepassingen waar ze momenteel zijn geïnstalleerd. | Reconfiguratie: Toepassingsgegevens moeten worden gemigreerd naar een specifieke gedeelde schijf. | Geen: legt het volledige besturingssysteem en de toepassing vast zoals ze zijn. |
| Replicatiebereik | Voltooid: mappen met toepassingsgegevens (DB + configuratie + logboeken). | Gedeeltelijk: Alleen gegevens die zijn opgeslagen op het gedeelde volume. | Totaal: repliceert de volledige virtuele machine. |
| VM-lokalisatie | Native Multi-AZ: synchrone replicatie tussen beschikbaarheidszones binnen een regio. | Afhankelijk van de provider: Vereist gedeelde opslag die wordt gerepliceerd in de beschikbaarheidszones. | Regionaal: voornamelijk ontworpen voor replicatie tussen geografisch verafgelegen regio’s. |
| Implementatietijd | Laag: < 30 minuten (on-premise of cloud). | Hoog: Dagen of weken voor clusterconfiguratie. | Medium: Vereist het instellen van DR-kluizen en -beleidsregels. |
Is hoge beschikbaarheid een vervanging voor native cloud-VM-replicatie voor DR (Disaster Recovery)?
Nee, hoge beschikbaarheid en back-ups zijn complementair, niet uitwisselbaar. Hoewel SafeKit de bedrijfscontinuïteit waarborgt door applicaties operationeel te houden tijdens een hardwarecrash, beschermt het niet tegen logische fouten, onbedoelde verwijderingen of ransomware-aanvallen. Omdat realtime replicatie elke wijziging onmiddellijk spiegelt, wordt een ransomware-aanval op de primaire node bijvoorbeeld onmiddellijk gedupliceerd op de secundaire node. Om te herstellen van dergelijke cyberdreigingen of onbedoelde verwijderingen, hebt u een speciale back-upoplossing nodig met een robuust retentiebeleid. Hierdoor kunt u uw omgeving “terugspoelen” naar een gezonde toestand van vóór de corruptie.
Conclusie
Door een ‘shared-nothing’-architectuur te hanteren, elimineert SafeKit de complexiteit en kosten van gedeelde schijven die in de cloud worden beheerd. In tegenstelling tot traditionele clustering biedt het een infrastructuuronafhankelijke oplossing die geen herconfiguratie van applicaties of datamigratie vereist. Met native Multi-AZ- ondersteuning en een implementatietijd van minder dan 30 minuten zorgt SafeKit ervoor dat uw AWS omgeving veerkrachtig blijft met nul gegevensverlies (RPO =0) en volledig geautomatiseerd herstel.
Videogids: Een SafeKit HA- mirror-cluster configureren
SafeKit video: Clustering op applicatieniveau (8:47)
Ontdek in deze video hoe SafeKit een mirror HA-cluster implementeert zonder de complexiteit van een cloud-shared-disk-clustering. Hoewel deze demonstratie Microsoft SQL Server gebruikt, werkt de oplossing identiek voor andere databases en applicaties. Merk op dat het virtuele IP-adres in deze video is geconfigureerd voor een on-premise-oplossing en niet voor een cloud load balancer met SafeKit health probes.
Videohoogtepunten
- 🎬 2 knooppunten met SQL Server (0:32)
- 🎬 Configureer het cluster en de mirror.safe-module (3:58)
- 🎬 SQL-replicatie, -migratie en -failover bij een crash starten en testen (4:17)
🔍 Ontdek SafeKit
Vind informatie over de functies, architecturen, video’s, documentatie en de gratis proefversie van SafeKit.
| Hulpbron | Beschrijving | Link |
|---|---|---|
| Belangrijkste kenmerken | Ontdek waarom SafeKit een eenvoudige en kosteneffectieve oplossing voor hoge beschikbaarheid is. | Ontdek de belangrijkste kenmerken |
| Gebruiksscenario’s | Ontdek hoe SafeKit kritieke applicaties en infrastructuur beschikbaar houdt. | Ontdek de gebruiksscenario’s |
| Implementatiemodel | SafeKit biedt hoge beschikbaarheid zonder SAN of gedeelde opslag. | Het implementatiemodel verkennen |
| Strategieën voor hoge beschikbaarheid | Vergelijk hoge beschikbaarheid voor virtuele machines met hoge beschikbaarheid voor toepassingen. | Vergelijk de twee strategieën |
| Technische specificaties | Controleer de technische vereisten en beperkingen voor SafeKit-clusters. | Lees de technische specificaties |
| Video’s | Bekijk demonstraties van de SafeKit-configuratie en automatische failover. | Bekijk de technische video’s |
| Architectuur | Ontdek hoe het SafeKit mirror-cluster bestanden in realtime repliceert en failover afhandelt. | Verken de Mirror -architectuur |
| Architectuur | Ontdek hoe het SafeKit farm-cluster het netwerkverkeer in evenwicht brengt en failover afhandelt. | Verken de architectuur Farm |
| Productvergelijking | Vergelijk SafeKit met traditionele high-availability-clusters. | Vergelijk de oplossingen |
| Technische hulpmiddelen | Vind technische documentatie, download SafeKit en krijg toegang tot de gratis proefversie. | Krijg toegang tot de documentatie en de gratis proefversie |
| Applicatiemodules | Gebruik vooraf geconfigureerde SafeKit-modules om hoge beschikbaarheid voor uw applicaties in te stellen. | Verken de applicatiemodules |
