---
title: "SafeKit: software voor hoge beschikbaarheid en realtime gegevensreplicatie Docker"
canonical: "https://safekit.eviden.com/nl/solutions/docker-container-high-availability-cluster-synchronous-replication-failover/"
description: "SafeKit biedt een robuuste Docker oplossing voor hoge beschikbaarheid met geïntegreerde synchrone gegevensreplicatie. Implementeer een stateful containercluster met automatische failover en nul gegevensverlies op standaard Linux servers. Geen SAN of gedeelde opslag vereist. Implementeer in enkele minuten."
category: "solutions"
lang: "nl"
topics: "Hoe de SANless SafeKit mirror-cluster werkt met Docker, Inhoudsopgave, Hoe implementeert de SafeKit-software eenvoudig een Docker cluster met hoge beschikbaarheid?, Hoe werkt het SafeKit mirror-cluster met Docker ?, Beperkingen SafeKit High Availability, Vergelijking: SafeKit SANless Cluster versus traditionele Docker HA, Vergelijking: SafeKit versus Open-Source Linux HA (Pacemaker/Corosync/DRBD), Samenvatting van hoge beschikbaarheid Docker"
translation: "translate_md 2026-11-08.1 | glossaire 2026-11-08.1 | Translation LLM | 32 expressions"
---
# SafeKit: software voor hoge beschikbaarheid en realtime gegevensreplicatie Docker {#safekit-docker-high-availability--real-time-data-replication-software}
## Hoe de SANless SafeKit mirror-cluster werkt met Docker {#how-the-sanless-safekit-mirror-cluster-works-with-docker}
SafeKit biedt een lichtgewicht, **'just-enough' HA-oplossing** die is afgestemd op organisaties die **Kubernetes** te resource-intensief, complex of te geavanceerd vinden voor containerworkloads op locatie of aan de rand van het netwerk.
**SafeKit** biedt een gestroomlijnd, alles-in-één **high-availability cluster met 2 nodes voor Docker** op Linux. Het dient als een naadloos, geïntegreerd alternatief voor de complexe "Do It Yourself" (DIY) Linux HA-stack, waardoor de technische last van het handmatig configureren van **Corosync** voor node-lidmaatschap, **Pacemaker** voor resource-orkestratie en **DRBD** voor replicatie op blokniveau wordt geëlimineerd.
Door gebruik te maken van real-time synchrone replicatie en een **automatisch geschakeld virtueel IP-adres**, creëert SafeKit een robuust **SANless-cluster** dat de noodzaak van dure gedeelde opslag elimineert. Deze architectuur zorgt voor een transparante herverbinding van de client, snelle automatische failover en een **garantie van nul gegevensverlies (RPO =0)** voor gecontaineriseerde applicaties.
* ✅ **Kubernetes alternatief:** Hoge beschikbaarheid voor containers zonder de overhead van K8s-netwerken (Ingress/Load Balancers) en orkestratie.
* ✅ **Vereenvoudigde architectuur:** vervangt de Corosync/Pacemaker/DRBD-stack door één softwarepakket.
* ✅ **Geen gedeelde opslag vereist:** SANless-architectuur met behulp van lokale schijven en replicatie op byteniveau.
* ✅ **Automatische failover van virtueel IP (VIP):** Zorgt voor een transparante herverbinding van de client tijdens een overschakeling.
* ✅ **Synchrone gegevensreplicatie:** Gegarandeerd nul gegevensverlies (RPO = 0) tussen knooppunten.
* ✅ **Geautomatiseerde failover en failback:** snelle herstart van de toepassing op de redundante node zonder handmatige scripts.

**Een hoge beschikbaarheidsoplossing (HA) voor Docker containers met behulp van de SANless-architectuur van SafeKit .**
⚡ Snelle HA-installatiegids voor Docker >
## Inhoudsopgave {#table-of-contents}
* [Hoe implementeert de SafeKit-software eenvoudig een Docker cluster met hoge beschikbaarheid?](#how-safekit-implements-docker-ha)
* [Hoe werkt het SafeKit mirror-cluster met Docker ?](#safekit-mirror-cluster)
* [Beperkingen SafeKit High Availability](#safekit-ha-limitations)
* [Vergelijking: SafeKit SANless Cluster versus traditionele Docker HA](#safekit-docker-comparison)
* [Vergelijking: SafeKit versus Open-Source Linux HA (Pacemaker/Corosync/DRBD)](#safekit-vs-linux-ha-stack)
* [Samenvatting van hoge beschikbaarheid Docker](#docker-ha-summary-quick-installation-guide)
* [🔍 Ontdek SafeKit](#hub)
## Hoe implementeert de SafeKit-software eenvoudig een Docker cluster met hoge beschikbaarheid? {#how-safekit-implements-docker-ha}
### Hoe kan ik hoge beschikbaarheid voor Docker op twee servers realiseren? {#how-can-i-achieve-high-availability-for-docker-on-two-servers}
**SafeKit** biedt een hoge beschikbaarheidsoplossing voor **Docker** tussen twee redundante servers zonder dat een gedeelde schijf vereist is. Het systeem werkt door **realtime replicatie** te configureren van mappen die zijn gekoppeld aan de persistente gegevens van Docker. In geval van een storing beheert SafeKit de automatische failover en start uw containers binnen enkele seconden opnieuw op de secundaire node.
### Hoe werkt automatische netwerkfailover voor Docker-containers? {#how-does-automatic-network-failover-work-for-docker-containers}
SafeKit implementeert een **automatisch geschakeld virtueel IP-adres (VIP)**. Dit VIP dient als een enkel toegangspunt voor clienttoepassingen. Als de primaire server uitvalt, verplaatst SafeKit het virtuele IP naar de redundante server met behulp van **gratuitous ARP**. Dit zorgt ervoor dat clients transparant opnieuw verbinding maken met hetzelfde IP-adres waar de Docker-toepassing opnieuw is gestart.
### Wat is een 'SANless'-cluster voor Docker ? {#what-is-a-sanless-cluster-for-docker}
Een **SANless-cluster** voor Docker is een architectuur die hoge beschikbaarheid biedt zonder dat er een duur Storage Area Network (SAN) of Network Attached Storage (NAS) nodig is. **SafeKit** gebruikt hostgebaseerde **synchrone replicatie** om gegevens mirror tussen de lokale schijven van twee servers. Dit elimineert gedeelde opslag als een single point of failure en zorgt voor een **Recovery Point Objective (RPO) van nul**, wat betekent dat er geen gegevensverlies optreedt tijdens een failover.
### Is het mogelijk om een Docker cluster op te zetten zonder Kubernetes vaardigheden? {#is-it-possible-to-set-up-a-docker-cluster-without-kubernetes-skills}
Ja. Dit artikel legt uit hoe u [snel een Docker cluster kunt implementeren]() zonder gespecialiseerde clusteringvaardigheden of complexe Kubernetes orkestratie. Door gebruik te maken van **de automatische herstartscripts** van SafeKit voor het starten en stoppen van Docker toepassingen, krijgt u een robuuste redundantieoplossing die veel eenvoudiger te implementeren en te onderhouden is dan K8s.
### Waarin verschilt SafeKit replicatie van oplossingen op blokniveau zoals DRBD voor Docker ? {#how-does-safekit-replication-differ-from-block-level-solutions-like-drbd-for-docker}
In tegenstelling tot de meeste SANless-oplossingen die **replicatie op blokniveau** gebruiken (zoals DRBD), voert **SafeKit** **hostgebaseerde replicatie uit op bestandsniveau**. Deze aanpak is volledig transparant voor de Docker-toepassing, omdat u geen gegevens hoeft te migreren naar een specifiek, nieuw aangemaakt "gerepliceerd schijf"-volume. In plaats daarvan configureert u SafeKit eenvoudigweg om bestaande applicatiemappen te repliceren, zelfs die op de **systeemdisk**. Hierdoor kunt u hoge beschikbaarheid voor Docker implementeren precies waar het al is geïnstalleerd, zonder complexe schijfconfiguratie of applicatiewijzigingen.
### Kan SafeKit hoge beschikbaarheid bieden voor toepassingen buiten Docker ? {#can-safekit-provide-high-availability-for-applications-beyond-docker}
Ja. **SafeKit** is een zeer veelzijdige, generieke software voor hoge beschikbaarheid die compatibel is met zowel **Windows als Linux**. Naast Docker kan SafeKit worden gebruikt om **realtime replicatie en automatische failover** te implementeren voor elke bestandsmap, service of database. Het ondersteunt een breed scala aan technologieën, waaronder **virtuele machines Hyper-V en KVM**, **Docker**, **K3s** en diverse **cloudtoepassingen**. Dit maakt SafeKit een universele clusteringoplossing voor het beschermen van bedrijfskritieke workloads in diverse IT-omgevingen zonder dat er gespecialiseerde hardware nodig is.
## Hoe werkt het SafeKit mirror-cluster met Docker ? {#safekit-mirror-cluster}
### Stap 1. Realtime replicatie {#step1}
Server 1 (PRIM) draait de Docker applicatie. Clients zijn verbonden met een [virtueel IP-adres](https://safekit.eviden.com/nl/best-practises/how-a-virtual-ip-address-works/). SafeKit repliceert in realtime wijzigingen die in bestanden zijn aangebracht via het netwerk.
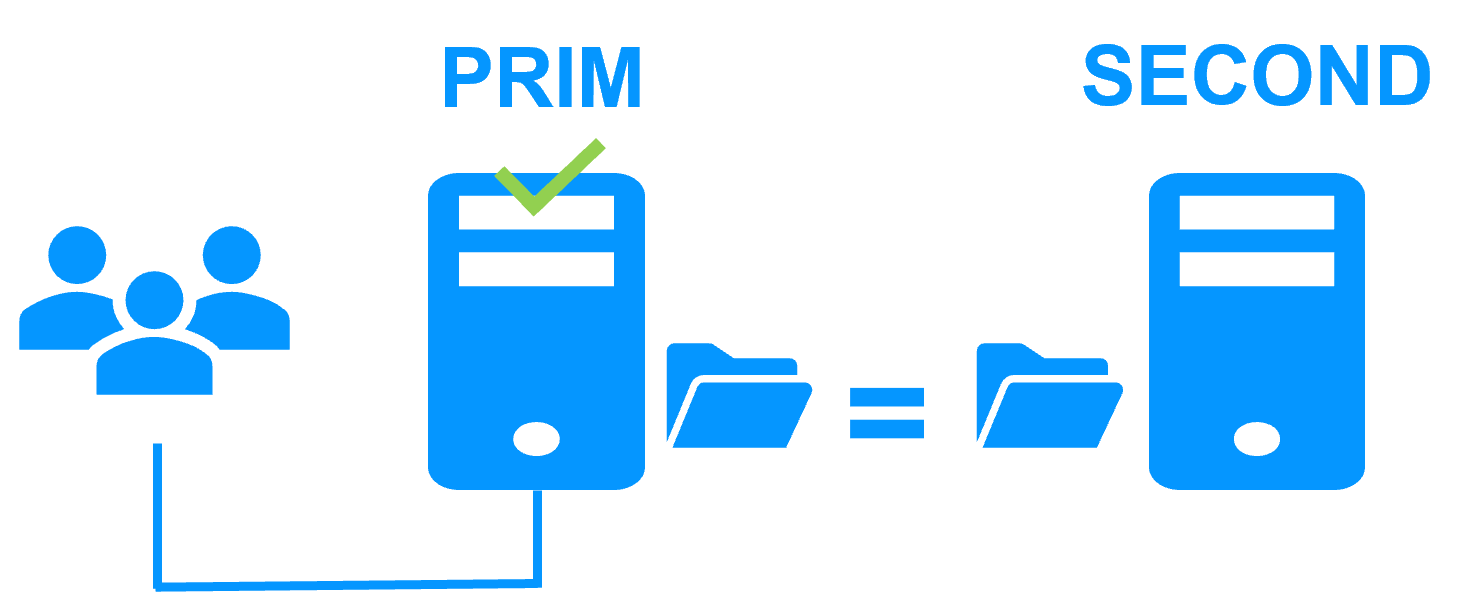
De replicatie is [synchroon](https://safekit.eviden.com/nl/best-practises/synchronous-replication-vs-asynchronous-replication/) en er gaat geen data verloren bij een storing, in tegenstelling tot asynchrone replicatie.
U hoeft alleen de namen van de te repliceren mappen in SafeKit te configureren. Er zijn geen vereisten voor de schijforganisatie. Mappen kunnen zich op de systeemdisk bevinden.
### Stap 2. Automatische failover {#step2}
Wanneer Server 1 uitvalt, neemt Server 2 het over. SafeKit schakelt het virtuele IP-adres over en start de Docker applicatie automatisch opnieuw op Server 2.
De toepassing vindt de bestanden die door SafeKit zijn gerepliceerd op Server 2. De toepassing blijft draaien op Server 2 door lokaal de bestanden te wijzigen die niet langer naar Server 1 worden gerepliceerd.
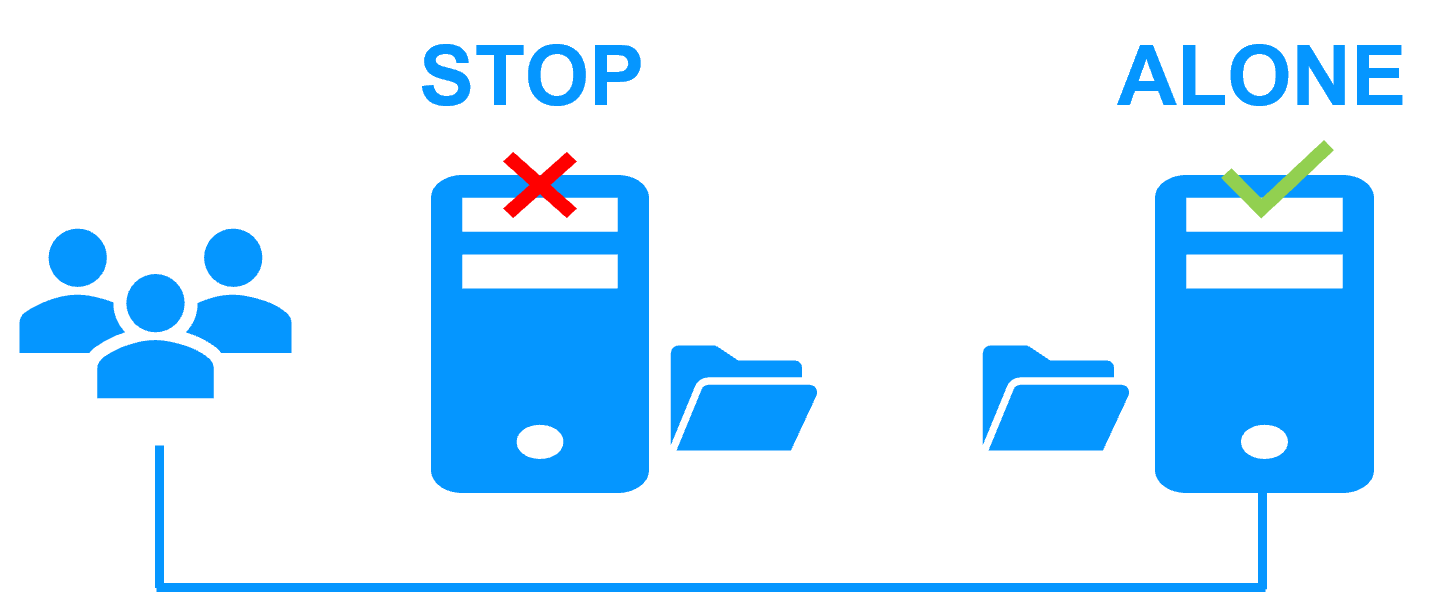
De failovertijd is gelijk aan de foutdetectietijd (standaard 30 seconden) plus de opstarttijd van de toepassing.
### Stap 3. automatische failback {#step3}
Failback houdt in dat server 1 opnieuw wordt opgestart nadat het probleem dat de storing veroorzaakte, is opgelost.
SafeKit synchroniseert de bestanden automatisch opnieuw, waarbij alleen de bestanden worden bijgewerkt die op Server 2 zijn gewijzigd terwijl Server 1 was gestopt.
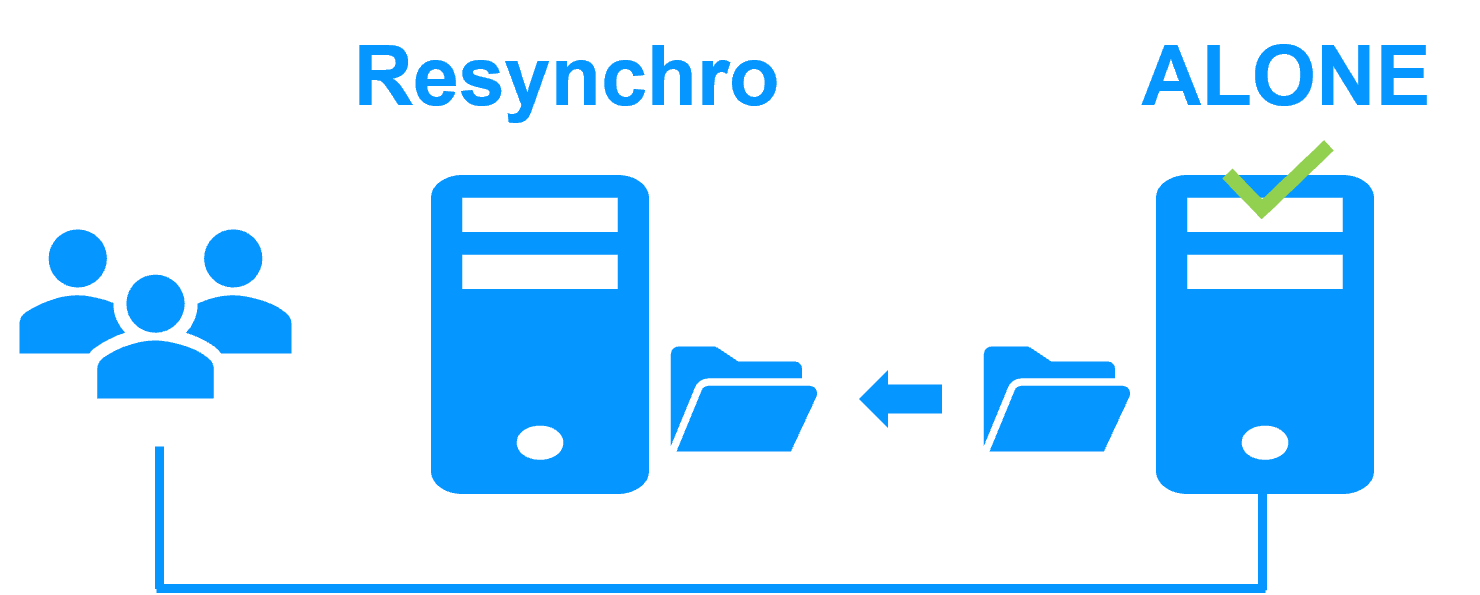
De failback vindt plaats zonder de Docker toepassing te verstoren, die kan blijven draaien op Server 2.
### Stap 4. Terug naar normaal {#step-4-back-to-normal}
Na de reintegratie zijn de bestanden weer in mirror, zoals in stap 1. Het systeem is weer in de hoge beschikbaarheidsmodus, met de Docker applicatie die op Server 2 draait en SafeKit die bestandswijzigingen repliceert naar Server 1.
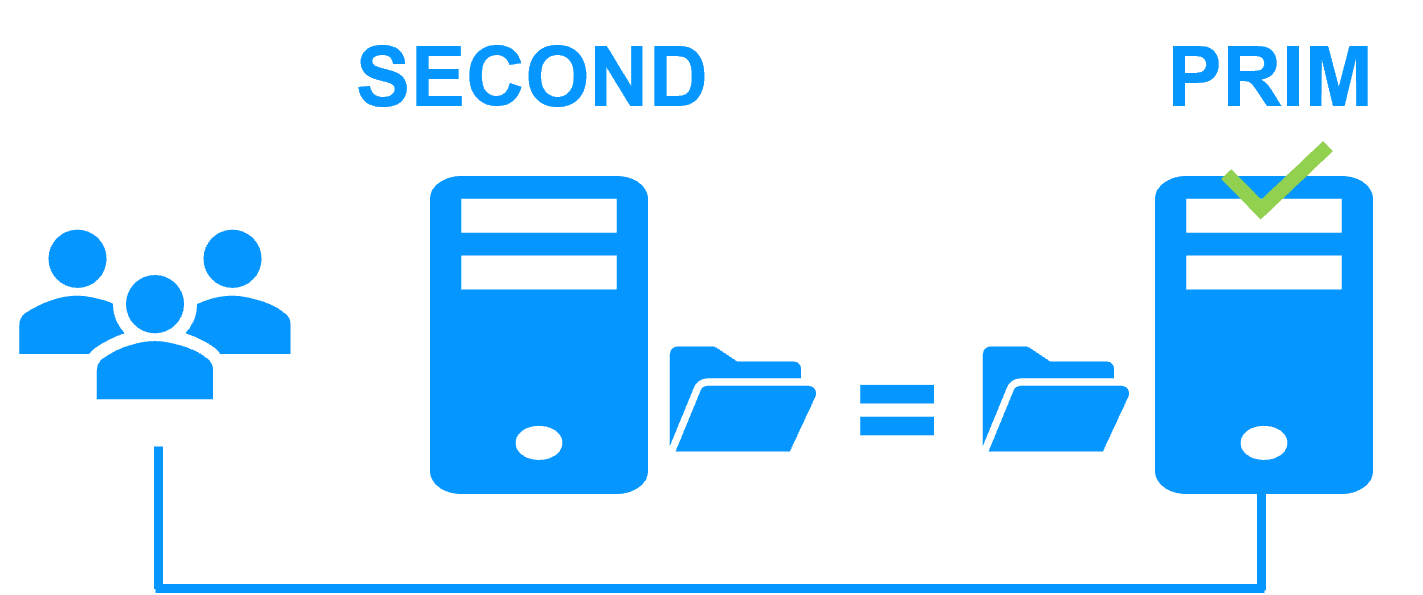
Als de beheerder wil dat de toepassing op Server 1 wordt uitgevoerd, kan dit handmatig via de webconsole op een geschikt moment, of automatisch via configuratie.
### Hoe configureer ik een SafeKit mirror-cluster voor Docker ? {#safekit-mirror-cluster-configure}
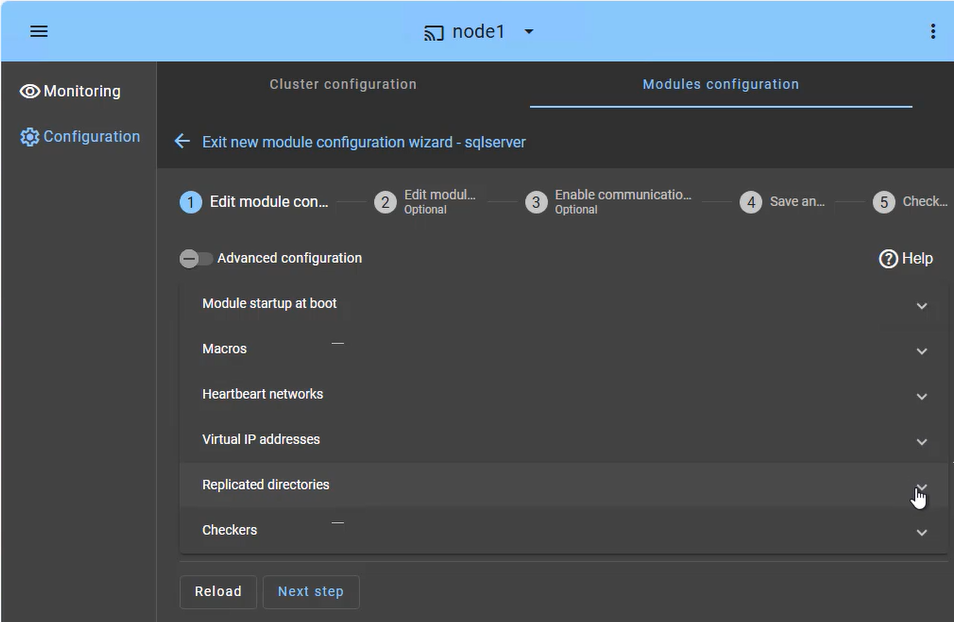
De **SafeKit webconsole** biedt een intuïtieve interface om hoge beschikbaarheid voor uw bedrijfskritische applicaties te orkestreren. In slechts een paar stappen kunt u een **SafeKit mirror-cluster** configureren om bedrijfscontinuïteit te garanderen:
* **Failover van applicaties (tabblad Macro's):** Definieer de specifieke applicatiediensten die automatisch opnieuw moeten worden gestart in geval van een storing.
* **Heartbeatnetwerk(en):** Toegewezen communicatiepad(en) die door clusterknooppunten worden gebruikt om de status en beschikbaarheid van elkaar continu te controleren en failoverbeslissingen te synchroniseren.
* **Virtueel IP-beheer:** Stel het virtuele IP-adres (VIP) in voor een transparante herverbinding van de client na een failover.
* **Realtime replicatie:** Selecteer de kritieke mappen voor hostgebaseerde, synchrone replicatie op byteniveau.
* **Checkers:** controleer de status van de toepassing en activeer automatisch herstel als er een procesfout wordt gedetecteerd.
Het SafeKit cluster bevat een speciale split-brain-checker om netwerkisolatieproblemen op te lossen zonder dat er een derde 'witness'-machine of een extra 'heartbeat'-netwerk nodig is. Lees meer over ['heartbeat', 'failover' en 'quorum' in een cluster](https://safekit.eviden.com/nl/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
### Hoe kan ik een SafeKit mirror-cluster voor Docker monitoren? {#safekit-mirror-cluster-monitoring}
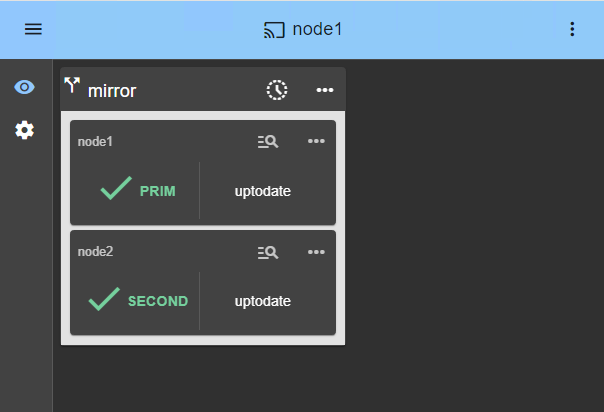
De **SafeKit beheerconsole** biedt een uniform overzicht van uw hoge beschikbaarheidsinfrastructuur. Hiermee kunnen beheerders de **operationele status** van het cluster controleren en de gegevenssynchronisatie in realtime volgen.
Voor een mirror-cluster met 2 knooppunten geeft de console duidelijk de rollen van elke server weer:
* **PRIM (primair):** de actieve node die momenteel de toepassing uitvoert en het virtuele IP-adres beheert. Deze voert schrijfbewerkingen uit naar de lokale opslag en realtime-replicatie naar de secundaire node.
* **SECOND:** Het stand-byknooppunt ontvangt synchrone updates op byteniveau. Het is direct klaar om het over te nemen als het primaire knooppunt uitvalt.
* **ALONE status:** Geeft een visuele waarschuwing wanneer het cluster op één knooppunt draait (bijv. tijdens onderhoud of na een storing), wat aangeeft dat de redundantie tijdelijk verloren is gegaan.
* **Voortgang van de resynchronisatie:** Wanneer een defecte node herstelt, wordt de status oranje tijdens de achtergrondgegevensreïntegratie, zodat er geen downtime is tijdens de fase 'terug naar normaal'.
Naast eenvoudige statuspictogrammen biedt de interface **failover-orkestratie met één klik**, zodat u de primaire rol handmatig kunt toewijzen voor gepland onderhoud, terwijl u de continue beschikbaarheid voor gebruikersactiviteiten waarborgt.
## Beperkingen SafeKit High Availability {#safekit-ha-limitations}
Limiet / Vereiste | Reden en impact | Aanbevolen alternatief
---|---|---
Replicatiegrootte: een paar TB | Resynchronisatietijd na storing ([stap 3](https://safekit.eviden.com/nl/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• 1 Gb/s-netwerk ≈ 3 uur/TB
• 10 Gb/s-netwerk ≈ 1 uur/TB (afhankelijk van de schrijfsnelheid van de schijf) | • Gebruik [externe gedeelde opslag](https://safekit.eviden.com/nl/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (duurder, complexer).
Aantal bestanden: < 1.000.000 bestanden | • Prestaties van de resynchronisatietijd na een storing ([stap 3](https://safekit.eviden.com/nl/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Tijd die nodig is om elk bestand tussen beide knooppunten te vergelijken. | • Plaats de vele bestanden die u wilt repliceren op een virtuele harde schijf/virtuele machine.
• In dit geval worden alleen de bestanden die de virtuele harde schijf/virtuele machine vertegenwoordigen, gerepliceerd en opnieuw gesynchroniseerd.
Failovercapaciteit: ≤ 32 VM's | • Elke VM draait in een onafhankelijke mirror-module.
• Maximaal 32 mirror-modules die op hetzelfde cluster draaien. | • Gebruik een externe gedeelde opslag en een andere VM-clusteroplossing (duurder, complexer).
Netwerkarchitectuur: LAN/VLAN-netwerk tussen externe locaties | • Automatische failover van het [virtuele IP-adres](https://safekit.eviden.com/nl/best-practises/how-a-virtual-ip-address-works/) met 2 knooppunten in hetzelfde subnet.
• Goede bandbreedte voor resynchronisatie ([stap 3](https://safekit.eviden.com/nl/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Lage latentie voor [synchrone replicatie](https://safekit.eviden.com/nl/best-practises/synchronous-replication-vs-asynchronous-replication/): doorgaans < 5 ms RTT; hogere waarden moeten worden gevalideerd aan de hand van de schrijfsnelheid van de toepassing. | • Als de twee knooppunten zich in verschillende subnets bevinden (gebruikelijk in de cloud), gebruik dan [andere omleidingsopties](https://safekit.eviden.com/nl/best-practises/how-a-virtual-ip-address-works/#safekit-virtual-ip-implementation): een load balancer, CLI's van cloudproviders, BGP of DNS-omleiding.
• Gebruik back-upoplossingen met asynchrone replicatie voor netwerken met hoge latentie.
## Vergelijking: SafeKit SANless Cluster versus traditionele Docker HA {#safekit-docker-comparison}
Functie | Traditionele HA (K8s / gedeelde opslag) | SafeKit (SANless Mirror)
---|---|---
Opslagarchitectuur | Vereist een dure **SAN of NAS** (gedeelde schijf) | Shared-Nothing: maakt alleen gebruik van lokale schijven
Replicatietype | Vaak op blokniveau (complex om te configureren) | Bestandsreplicatie op byte-niveau (transparant)
Gegevensconsistentie | Afhankelijk van de betrouwbaarheid van de externe opslag | Synchrone replicatie (RPO = 0)
Netwerkinstellingen | Complex (load balancers, Ingress, enz.) | Automatische failover van virtueel IP-adres (VIP)
Vaardigheidsvereiste | Expert (Kubernetes /Clustering-specialisten) | Eenvoudig: geen gespecialiseerde vaardigheden vereist
Failbackproces | Handmatige of complexe resynchronisatie | Automatische resynchronisatie van gewijzigde gegevens
## Vergelijking: SafeKit versus Open-Source Linux HA (Pacemaker/Corosync/DRBD) {#safekit-vs-linux-ha-stack}
Functie | Linux HA-stack (Pacemaker + Corosync + DRBD) | SafeKit (SANless Mirror)
---|---|---
Architectuur | Modulair: Vereist het beheren van 3+ verschillende tools en kernmodules. | Alles-in-één: Eén geïntegreerde software voor replicatie en failover.
Replicatieniveau | Blokniveau (DRBD): Repliceert de gehele partitie/schijfvolume. | Byte-niveau (SafeKit): Repliceert alleen gewijzigde gegevens in specifieke bestanden.
Eenvoudige configuratie | Complex: Vereist CLI-expertise (Command Line Interface) om handmatig bestelbeperkingen (virtueel IP, mounts), herstelscripts voor applicaties en quorum-/fencingregels te programmeren. | Eenvoudig: Intuïtieve webconsole en gebruiksklare applicatiemodules.
Omheining (STONITH) | Verplicht om corruptie te voorkomen: STONITH (Shoot The Other Node In The Head) vereist gespecialiseerde hardware (IPMI/iDRAC) om letterlijk de stroom uit te schakelen of de falende server opnieuw op te starten. | Softwaregebaseerd: [intelligente oplossing voor split-brain zonder extra hardware.]()
Failbackproces | Handmatig/Technisch: Risico op gegevensdivergentie of "split-brain" tijdens het opnieuw synchroniseren. | Automatisch en transparant: achtergrondresynchronisatie met veilige failback.
Onderhoud | Vereist hooggespecialiseerde vaardigheden om afzonderlijke componenten bij te werken/problemen op te lossen. | Eenvoudig te onderhouden door algemene systeembeheerders via een webdashboard.
## Samenvatting van hoge beschikbaarheid Docker {#docker-ha-summary-quick-installation-guide}
**SafeKit** biedt een eenvoudig **HA-cluster met 2 knooppunten voor Docker**, een lichtgewicht **Kubernetes alternatief** voor bedrijfskritieke workloads. Door de complexe **Corosync-, Pacemaker- en DRBD-** stack te vervangen, maakt SafeKit dure gedeelde **SAN/NAS** -opslag overbodig.
Dankzij **synchrone replicatie in realtime** en een **automatische failover van virtuele IP-adressen (VIP)** garandeert SafeKit **geen gegevensverlies (RPO = 0)** en een transparant herstel van toepassingen. Het is de ideale oplossing voor organisaties die robuuste, **SAN-loze hoge beschikbaarheid** vereisen met minimale configuratie en administratieve overhead.