SafeKit: software de replicação de arquivos em tempo real em nível de byte e cluster espelho
Como funciona o cluster espelho SANless SafeKit com Windows/Linux
SafeKit para Windows/Linux oferece alta disponibilidade transparente e reduz significativamente o custo total de propriedade (TCO). Sem os custos de hardware e operação do clustering tradicional, o SafeKit é uma alternativa HA enxuta de dois nós.
- Continuidade de negócios completa: IP virtual, failover e failback automáticos e replicação em tempo real em um único pacote.
- Replicação síncrona (sem perda de dados): garante RPO=0 e integridade dos dados para aplicações transacionais em caso de falha.
- Proteção flexível em nível de arquivo: replica bancos de dados e pastas associadas de forma transparente, inclusive no disco do sistema.
- Implantação simplificada (sem AD/LDAP): não requer configuração de diretório AD/LDAP nem dependências de infraestrutura relacionadas.
- Sem investimento em SAN para HA: arquitetura shared-nothing com discos locais padrão, sem hardware SAN caro ou manutenção especializada.
- Eficiência real com dois nós: dispensa um terceiro nó witness contra split-brain; economiza até 33% em hardware, energia e espaço no rack.
- Redundância independente de hardware: escolha livre de servidores e armazenamento interno, prolongando a vida útil do hardware existente.
- Licenciamento previsível: licença perpétua de pagamento único, sem aumentos anuais imprevisíveis.
Ao consolidar a alta disponibilidade em uma camada de software leve, o SafeKit oferece redundância e continuidade de negócios para Windows/Linux por uma fração do custo das soluções tradicionais.
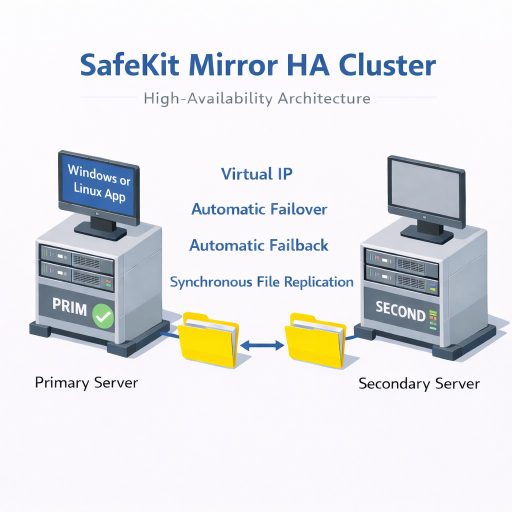
Cluster espelho SafeKit HA para Windows/Linux
⚡ Guia de instalação rápida de um cluster espelho para Windows/Linux >
Índice
- Como o SafeKit implementa um cluster HA sem SAN para Windows/Linux?
- Como funciona o cluster espelho SafeKit com Windows/Linux?
- Comparação com outras soluções de clustering
- Vídeo: configurar um cluster espelho SafeKit HA
- 🔍 Central de navegação de alta disponibilidade SafeKit
Como o SafeKit implementa um cluster HA sem SAN para Windows/Linux?
O que é a solução SafeKit Mirror HA para Windows/Linux?
O SafeKit oferece alta disponibilidade para Windows/Linux entre dois servidores de qualquer fabricante. Defina as pastas de dados da aplicação Windows/Linux, serviços, IP virtual e verificações. Assim, você cria um cluster sem armazenamento SAN compartilhado ou conhecimentos especializados. O SafeKit gerencia replicação em tempo real e failover automático.
Por que escolher uma solução HA unificada em vez de ferramentas fragmentadas?
O SafeKit integra IP virtual, failover e failback automáticos e replicação de arquivos em tempo real em um único mecanismo. Isso evita dependências frágeis entre produtos, centraliza a gestão e reduz erros operacionais.
Alta disponibilidade no nível da aplicação ou da máquina virtual (VM)?
A redundância em nível de VM (Hyper-V ou KVM) replica a máquina virtual inteira sem exigir conhecimento da aplicação. A redundância em nível de aplicação replica pastas de dados específicas e reinicia os serviços da aplicação, não todo o sistema operacional. É independente do hypervisor e funciona em ambientes físicos, virtuais ou na nuvem.
Quais são as vantagens do SafeKit em relação a outros clusters Windows/Linux?
O SafeKit combina arquitetura shared-nothing com implantação simplificada:
- Replicação síncrona sem perda de dados: RPO=0 para aplicações transacionais; também replica logs, configurações e outras pastas.
- Cluster simplificado de dois nós: dois servidores redundantes bastam; não é necessário witness para o quorum. Saiba mais sobre heartbeat e quorum.
- Gestão unificada: gerencie failover, replicação e monitoramento em um único console SafeKit.
- Verificações personalizadas: monitore a integridade do processo Windows/Linux com checkers adaptáveis.
Como o SafeKit reduz o TCO de Windows/Linux?
- Sem custos de armazenamento: discos locais em vez de SAN, redes iSCSI ou configurações vSAN complexas.
- Sem edição Enterprise: funciona com edições Standard e até gratuitas.
- Somente dois servidores: sem terceiro witness para manter o quorum.
- Sem assinaturas obrigatórias: licença perpétua sem cobranças recorrentes ou aumentos imprevisíveis.
- Baixo custo operacional: solução plug-and-play, sem treinamento especializado ou consultoria externa cara.
- Licenciamento independente da CPU: duas licenças protegem dois nós, independentemente dos processadores ou núcleos.
É possível configurar um cluster espelho Windows/Linux sem experiência em clustering?
Sim. Os scripts automatizados de failover do SafeKit gerenciam a replicação e a reinicialização de Windows/Linux, sem administração SAN especializada. Implemente rapidamente um cluster espelho Windows/Linux.
Além de Windows/Linux, quais aplicações e ambientes o SafeKit pode proteger?
O SafeKit oferece alta disponibilidade para Windows e Linux, com replicação síncrona em tempo real e failover automático para:
- Ambientes virtuais e físicos: VMs Hyper-V ou KVM completas.
- Contêineres: Docker, Podman e K3s (Kubernetes).
- Dados e serviços: diretórios, serviços e bancos de dados.
- Infraestrutura em nuvem: aplicações cloud.
O SafeKit também oferece clusters Farm com balanceamento de carga de rede e failover para aplicações sem estado, como servidores web.
💡 Consulte todas as soluções HA compatíveis.
Como o cluster espelho (mirror cluster) do SafeKit funciona com o Windows/Linux?
Passo 1. Replicação em tempo real
O Servidor 1 (PRIM) executa a aplicação Windows/Linux. Os clientes estão conectados a um endereço IP virtual. O SafeKit replica em tempo real as modificações feitas dentro dos arquivos através da rede.
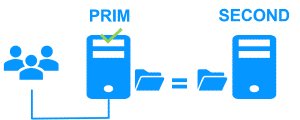
A replicação é síncrona, sem perda de dados em caso de falha, ao contrário da replicação assíncrona.
Você só precisa configurar os nomes dos diretórios a serem replicados no SafeKit. Não há pré-requisitos na organização do disco. Os diretórios podem estar localizados no disco do sistema.
Passo 2. Failover automático
Quando o Servidor 1 falha, o Servidor 2 assume o controle. O SafeKit alterna o endereço IP virtual e reinicia a aplicação Windows/Linux automaticamente no Servidor 2.
A aplicação encontra os arquivos replicados pelo SafeKit atualizados no Servidor 2. A aplicação continua a ser executada no Servidor 2, modificando localmente seus arquivos, que não são mais replicados para o Servidor 1.
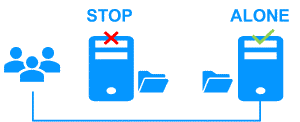
O tempo de failover é igual ao tempo de detecção de falhas (30 segundos por padrão) mais o tempo de inicialização da aplicação.
Passo 3. Failback automático
O failback envolve reiniciar o Servidor 1 após a correção do problema que causou a sua falha.
O SafeKit ressincroniza automaticamente os arquivos, atualizando apenas os arquivos modificados no Servidor 2 enquanto o Servidor 1 estava parado.
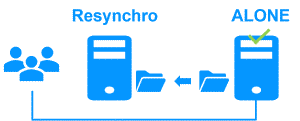
O failback ocorre sem interromper a aplicação Windows/Linux, que pode continuar em execução no Servidor 2.
Passo 4. Retorno ao normal
Após a reintegração, os arquivos ficam novamente em modo espelho (mirror), como no passo 1. O sistema volta ao modo de alta disponibilidade, com a aplicação Windows/Linux em execução no Servidor 2 e o SafeKit replicando as atualizações de arquivos para o Servidor 1.
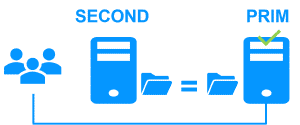
Se o administrador desejar que a aplicação seja executada no Servidor 1, isso pode ser feito manualmente através do console web em um momento apropriado ou automaticamente através de configuração.
Como configurar um Cluster Espelho (Mirror Cluster) do SafeKit para o Windows/Linux?
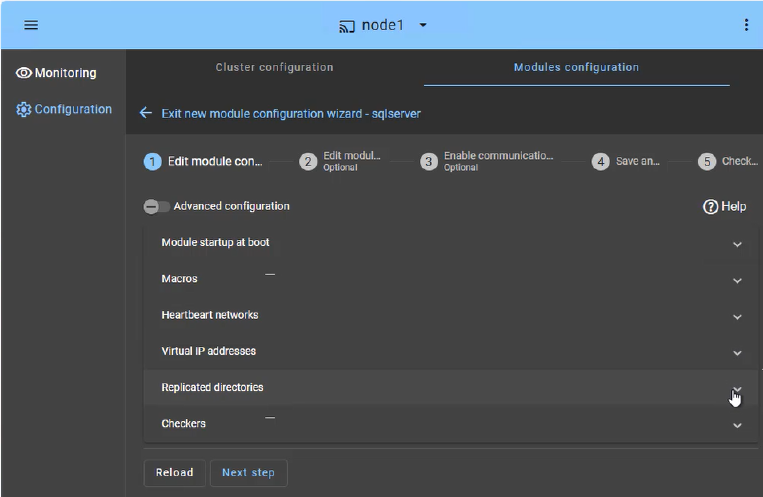
O console web do SafeKit oferece uma interface intuitiva para orquestrar a alta disponibilidade de suas aplicações críticas. Em apenas alguns passos, você pode configurar um cluster espelho do SafeKit para garantir a continuidade dos negócios:
- Failover de Aplicação (Aba Macros): Defina os serviços de aplicação específicos a serem reiniciados automaticamente em caso de falha.
- Rede(s) de Heartbeat: Caminho(s) de comunicação dedicado(s) usado(s) pelos nós do cluster para monitorar continuamente a integridade e a disponibilidade uns dos outros e sincronizar as decisões de failover.
- Gerenciamento de IP Virtual: Configure o IP Virtual (VIP) para a reconexão transparente do cliente após um failover.
- Replicação em Tempo Real: Selecione os diretórios críticos para replicação síncrona baseada em host no nível de byte.
- Checkers (Verificadores): Monitore a integridade da aplicação e acione a recuperação automática se uma falha de processo for detectada.
O cluster SafeKit inclui um verificador de split-brain dedicado para resolver problemas de isolamento de rede sem a necessidade de uma terceira máquina testemunha (witness) ou de uma rede de heartbeat adicional. Saiba mais sobre heartbeat, failover e quórum em um cluster.
Como monitorar um cluster espelho (mirror cluster) do SafeKit para o Windows/Linux?
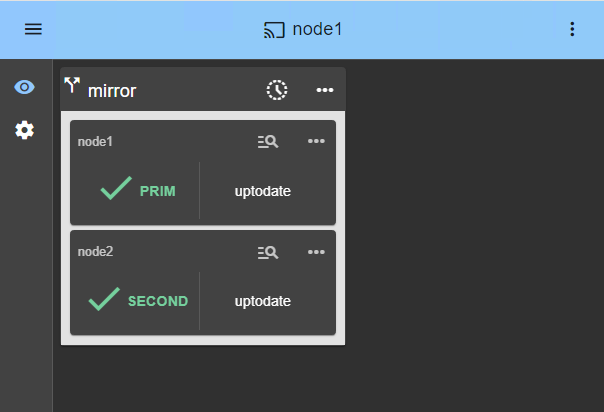
O console de gerenciamento do SafeKit oferece uma visão unificada de sua infraestrutura de alta disponibilidade. Ele permite que os administradores monitorem o estado operacional do cluster e acompanhem a sincronização de dados em tempo real.
Para um cluster espelho de 2 nós, o console exibe claramente as funções de cada servidor:
- PRIM (Primary): O nó ativo que atualmente executa a aplicação e gerencia o IP Virtual. Ele realiza gravações no armazenamento local e a replicação em tempo real para o nó secundário.
- SECOND (Secondary): O nó de prontidão (standby) que recebe as atualizações síncronas em nível de byte. Ele está pronto para assumir o controle instantaneamente se o Primário falhar.
- Estado ALONE: Alerta você visualmente quando o cluster está sendo executado em um único nó (por exemplo, durante uma manutenção ou após uma falha), indicando que a redundância foi temporariamente perdida.
- Progresso de Ressincronização: Quando um nó com falha se recupera, seu status muda para laranja durante a reintegração de dados em segundo plano, garantindo que não haja tempo de inatividade durante a fase de “retorno ao normal”.
Além de simples ícones de status, a interface oferece orquestração de failover com um clique , permitindo que você reatribua manualmente a função primária para manutenções planejadas, garantindo ao mesmo tempo a disponibilidade contínua para a atividade dos usuários.
Limitações de Alta Disponibilidade do SafeKit
| Limite / Requisito | Motivo e Impacto | Alternativa Recomendada |
|---|---|---|
| Tamanho da replicação: Alguns TBs | Tempo de ressynchronização após uma falha (etapa 3): • Rede de 1 Gb/s ≈ 3 horas / TB • Rede de 10 Gb/s ≈ 1 hora / TB (dependendo do desempenho de gravação em disco) | • Usar armazenamento compartilhado externo (mais caro, mais complexo). |
| Contagem de arquivos: < 1.000.000 arquivos | • Desempenho do tempo de ressynchronização após uma falha (etapa 3). • Tempo necessário para verificar cada arquivo entre ambos os nós. | • Colocar os vários arquivos a serem replicados em um disco rígido virtual / máquina virtual. • Nesse caso, apenas os arquivos que representam o disco rígido virtual / a máquina virtual serão replicados e ressynchronizados. |
| Capacidade de failover: ≤ 32 VMs | • Cada VM é executada em um módulo de espelhamento independente. • Máximo de 32 módulos de espelhamento em execução no mesmo cluster. | • Usar um armazenamento compartilhado externo e outra solução de clustering de VMs (mais caro, mais complexo). |
| Arquitetura de rede: Rede LAN/VLAN entre sites remotos | • Failover automático do endereço IP virtual com 2 nós na mesma sub-rede. • Boa largura de banda para ressynchronização (etapa 3). • Baixa latência para replicação síncrona: tipicamente < 5 ms de RTT; valores superiores devem ser validados em relação à taxa de gravação da aplicação. | • Usar um balanceador de carga para o endereço IP virtual se os 2 nós estiverem em 2 sub-redes diferentes (suportado pelo SafeKit, especialmente na nuvem). • Usar soluções de backup com replicação assíncrona para redes de alta latência. |
Comparação: SafeKit para Windows/Linux e outras soluções de clustering
| Recurso | SafeKit para Windows/Linux | Cluster de failover com armazenamento compartilhado | Replicação de banco de dados |
|---|---|---|---|
| Arquitetura | SANless (shared-nothing) | Armazenamento compartilhado (SAN/NAS) | Shared-nothing |
| Reconfiguração da aplicação | Nenhuma | Necessária (mover dados para o disco compartilhado) | Nenhuma |
| Escopo da replicação | Aplicação completa (BD, configuração e logs) | Dados do disco compartilhado | Somente dados do banco |
| Tipo de replicação | Síncrona (RPO zero) | Síncrona (via SAN) | Depende da edição, geralmente assíncrona |
| Failover/failback | Totalmente automáticos | Totalmente automáticos | Frequentemente manuais ou complexos |
| Dependência de AD/LDAP | Independente | Necessária no Windows | Independente |
| Complexidade de implantação | Baixa (< 30 minutos) | Alta (AD, armazenamento, quorum) | Média (somente replicação) |
Em resumo, o SafeKit elimina a necessidade de SAN e simplifica a implantação sem dependência de Active Directory ou configurações especiais de quorum. É uma alternativa HA enxuta e independente de hardware, com TCO menor, zero perda de dados e recuperação automática.
Vídeo: configurar um cluster espelho SafeKit HA
Vídeo SafeKit: clustering em nível de aplicação (8:47)
Veja como o SafeKit implementa um cluster espelho HA sem a complexidade de uma SAN. A demonstração usa Microsoft SQL Server, mas também se aplica a outros bancos de dados e aplicações.
- Dois nós com SQL Server (0:32)
- Configurar o cluster e o módulo mirror.safe (3:58)
- Testar replicação SQL, migração e failover (4:17)
🔍 Hub de Navegação de Alta Disponibilidade SafeKit
Explore o SafeKit: Recursos, vídeos técnicos, documentação e teste gratuito
| Tipo de Recurso | Descrição | Link Direto |
|---|---|---|
| Recursos Principais | Por que escolher o SafeKit para uma Alta Disponibilidade simples e econômica? | Veja por que escolher o SafeKit para Alta Disponibilidade |
| Casos de Uso | Descubra como o SafeKit garante a alta disponibilidade de infraestruturas críticas | Ver todos os casos de uso (Software OEM, Servidores Edge, SCADA e mais) |
| Modelo de Implantação | HA SANless Tudo-em-Um: Clustering de Software Shared-Nothing | Veja o SafeKit HA SANless Tudo-em-Um |
| Estratégias de HA | SafeKit: Infraestrutura (VM) vs. Alta Disponibilidade no Nível da Aplicação | Veja SafeKit HA & Redundância: VM vs. Nível de Aplicação |
| Especificações Técnicas | Limitações Técnicas para o Clustering SafeKit | Veja as Limitações de Alta Disponibilidade do SafeKit |
| Vídeos | SafeKit: Configuração de Alta Disponibilidade e Demos de Failover | Veja os Tutoriais de Failover do SafeKit |
| Arquitetura | Como funciona o Mirror Cluster do SafeKit (Replicação e Failover em Tempo Real) | Veja SafeKit Mirror Cluster: Replicação em Tempo Real e Failover |
| Arquitetura | Como funciona o Farm Cluster do SafeKit (Balanceamento de Carga de Rede e Failover) | Veja SafeKit Farm Cluster: Balanceamento de Carga de Rede e Failover |
| Vantagens Competitivas | Comparação: SafeKit vs. Clusters de Alta Disponibilidade (HA) Tradicionais | Veja a Comparação: SafeKit vs. Cluster de HA Tradicional |
| Recursos Técnicos | Alta Disponibilidade SafeKit: Documentação, Downloads e Teste | Veja Teste Gratuito e Documentação Técnica do SafeKit HA |
| Soluções Pré-configuradas | Biblioteca de Módulos de Aplicação SafeKit: Soluções de HA Prontas para Uso | Veja os Módulos de Aplicação de Alta Disponibilidade SafeKit |