Microsoft Alternativa NLB da VMware: Problemas de multicast e unicast resolvidos
Microsoft Modo multicast NLB
Conforme explicado na base de conhecimento da VMware sobre a configuração do modo multicast do balanceamento de carga de rede (NLB) , é necessário configurar manualmente a resolução ARP estática no switch ou roteador para cada porta conectada ao cluster. A implementação do modo multicast do NLB Microsoft em um ambiente de rede desconhecido pode ser uma tarefa complexa e árdua.
Microsoft Modo unicast NLB
Com o modo unicast Microsoft do NLB, você deve configurar o host ESXi/ESX para não enviar pacotes RARP quando qualquer uma de suas máquinas virtuais estiver ligada. É por isso que o NLB Microsoft não funciona corretamente no modo unicast com o VMware .
Alternativa com SafeKit
A configuração de endereço IP virtual SafeKit não requer nenhuma configuração de rede especial e o balanceamento de carga de rede pode ser executado em qualquer ambiente. Uma característica importante quando a solução precisa ser implantada em uma infraestrutura desconhecida: switches ou roteadores desconhecidos, servidores físicos ou virtuais.
Como o cluster SafeKit em modo farm funciona com Windows ?
Endereço IP virtual em um cluster em modo de farm
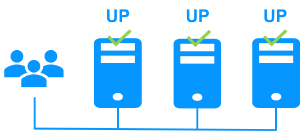
Na figura anterior, o aplicativo Windows está sendo executado nos 3 servidores (3 é um exemplo, pode ser 2 ou mais). Os usuários estão conectados a um endereço IP virtual.
O endereço IP virtual é configurado localmente em cada servidor no cluster em modo farm.
O tráfego de entrada para o endereço IP virtual é recebido por todos os servidores e dividido entre eles por um filtro de rede dentro do kernel de cada servidor.
SafeKit detecta falhas de hardware e software, reconfigura os filtros de rede em caso de falha e oferece verificadores de aplicativos configuráveis e scripts de recuperação.
Balanceamento de carga em um filtro de rede
O algoritmo de balanceamento de carga da rede dentro do filtro de rede é baseado na identidade dos pacotes do cliente (endereço IP do cliente, porta TCP do cliente). Dependendo da identidade da entrada do pacote do cliente, apenas um filtro em um servidor aceita o pacote; os outros filtros em outros servidores o rejeitam.
Uma vez que um pacote é aceito pelo filtro em um servidor, apenas a CPU e a memória desse servidor são usadas pelo Windows que responde à solicitação do cliente. As mensagens de saída são enviadas diretamente do servidor de aplicativos para o cliente.
Se um servidor falhar, o protocolo de pulsação farm reconfigura os filtros no cluster de balanceamento de carga da rede para reequilibrar o tráfego nos servidores disponíveis restantes.
Aplicações com ou sem estado
Com um Windows estado, há afinidade de sessão. O mesmo cliente deve estar conectado ao mesmo servidor em várias sessões TCP para recuperar seu contexto no servidor. Nesse caso, a regra de balanceamento de carga SafeKit é configurada no endereço IP do cliente. Assim, o mesmo cliente está sempre conectado ao mesmo servidor em várias sessões TCP. E diferentes clientes são distribuídos entre diferentes servidores no farm.
Com um aplicativo Windows sem estado, não há afinidade de sessão. O mesmo cliente pode estar conectado a diferentes servidores no farm em várias sessões TCP. Não há contexto armazenado localmente em um servidor de uma sessão para outra. Nesse caso, a regra de balanceamento de carga SafeKit é configurada na identidade da sessão do cliente TCP. Essa configuração é a melhor para distribuir sessões entre servidores, mas requer um serviço TCP sem afinidade de sessão.
Como configurar um cluster SafeKit no modo farm para Windows ?
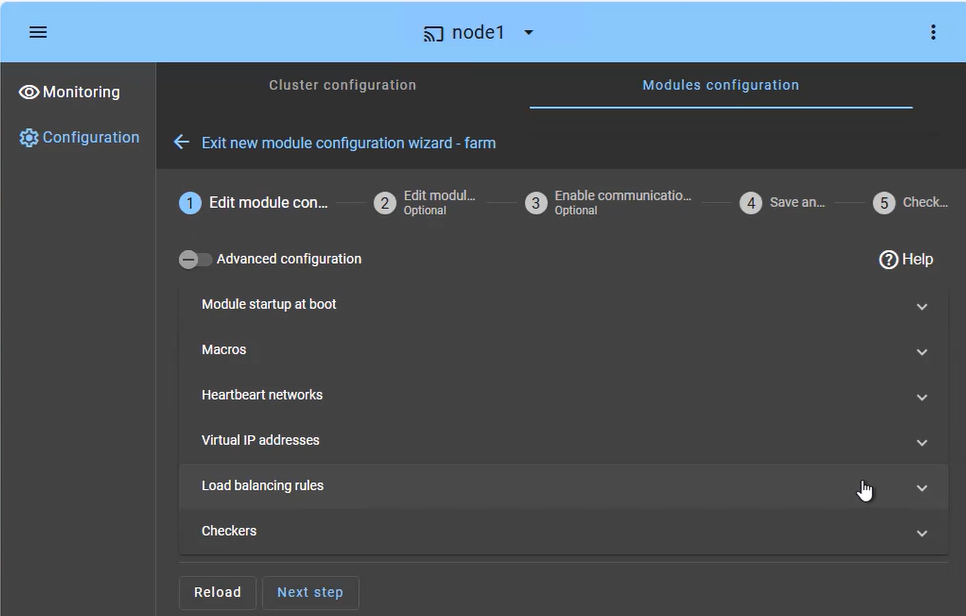
O cluster SafeKit no modo farm foi projetado para alta disponibilidade e escalabilidade de serviços. A configuração se concentra em distribuir o tráfego de entrada em ambos os nós simultaneamente:
- Serviços com balanceamento de carga (guia Macros): defina os serviços de aplicativos específicos (por exemplo, Apache, IIS, Nginx) a serem mantidos ativos em todos os nós.
- Rede(s) de pulsações: Caminho(s) de comunicação usado(s) para detectar se um nó saiu da farm, acionando uma redistribuição imediata da carga.
- IP Virtual (VIP Farm): Ao contrário de um cluster mirror, o VIP Farm é compartilhado entre os nós usando um algoritmo de filtragem do kernel para distribuir o tráfego de rede.
- Regras de balanceamento de carga: defina a política de distribuição de tráfego com base no endereço IP de origem ou na porta.
- Verificadores: Monitore a integridade do aplicativo e acione a reinicialização automática se for detectada uma falha no processo.
Como monitorar um cluster SafeKit em modo farm para Windows ?
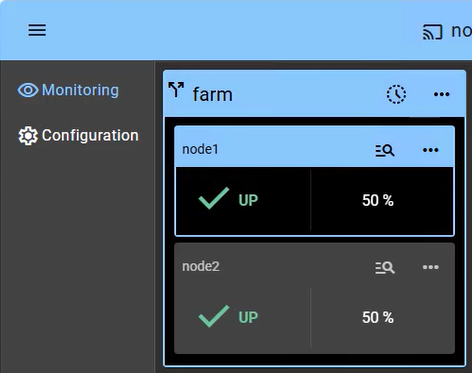
O monitoramento de um cluster no modo farm fornece visibilidade sobre a natureza Ativo-Ativo da infraestrutura, onde todos os nós contribuem para o desempenho do aplicativo (mostrando 2 nós neste exemplo):
- Estado UP (50% em 2 nós): Em uma farm íntegra, ambos os nós estão no estado " UP " (50%), o que significa que ambos estão recebendo e processando ativamente as solicitações do cliente por meio do IP virtual compartilhado.
- Rebalanceamento automático: se um nó falhar, o console mostra visualmente o nó restante recebendo 100% do tráfego. Não há atraso de “failover”, pois o nó sobrevivente já está ativo (além de um tempo de detecção de alguns segundos).
- Inserção de nó: quando um nó reparado é reiniciado, ele transita de " STOP " para " UP " e começa automaticamente a receber sua parte da carga sem intervenção do administrador.
- Sem sincronização de dados: observe que, em um cluster no modo farm, não há estado de resincronização “Laranja”, pois espera-se que os nós sejam sem estado ou compartilhem um banco de dados de backend (que pode ser protegido separadamente em um cluster mirror).
Além de simples ícones de status, a interface fornece gerenciamento de nó com um clique, permitindo que você pare ou inicie manualmente um nó para manutenção planejada, enquanto o IP virtual compartilhado redistribui automaticamente o tráfego sem interromper a atividade do usuário.
🔍 Explore o SafeKit
Encontre informações sobre os recursos, as arquiteturas, os vídeos, a documentação e a avaliação gratuita do SafeKit.
| Recurso | Descrição | Link |
|---|---|---|
| Principais características | Saiba por que o SafeKit é uma solução de alta disponibilidade simples e econômica. | Descubra as principais funcionalidades |
| Casos de uso | Saiba como o SafeKit mantém as aplicações e a infraestrutura críticas disponíveis. | Explore os casos de uso |
| Modelo de implantação | O SafeKit oferece alta disponibilidade sem a necessidade de uma SAN ou armazenamento compartilhado. | Explore o modelo de implantação |
| Estratégias de alta disponibilidade | Compare a alta disponibilidade para máquinas virtuais com a alta disponibilidade para aplicativos. | Compare as duas estratégias |
| Especificações técnicas | Verifique os requisitos técnicos e as limitações dos clusters do SafeKit. | Leia as especificações técnicas |
| Vídeos | Assista a demonstrações da configuração do SafeKit e do failover automático. | Assista aos vídeos técnicos |
| Arquitetura | Saiba como o cluster mirror replica arquivos em tempo real e lida com o failover. | Explore a arquitetura Mirror |
| Arquitetura | Saiba como o cluster farm equilibra o tráfego de rede e lida com o failover. | Explore a arquitetura Farm |
| Comparação de produtos | Compare o SafeKit com os clusters de alta disponibilidade tradicionais. | Compare as soluções |
| Recursos técnicos | Encontre a documentação técnica, baixe o SafeKit e acesse a versão de teste gratuita. | Acesse a documentação e a versão de teste gratuita |
| Módulos de aplicação | Use os módulos pré-configurados do SafeKit para configurar alta disponibilidade para seus aplicativos. | Explore os módulos do aplicativo |
