---
title: "Google GCP Alta disponibilidade: SafeKit Replicação síncrona e failover"
canonical: "https://safekit.eviden.com/pt-br/solutions/gcp-high-availability-cluster-synchronous-replication-failover/"
description: "Implante um cluster de alta disponibilidade (HA) simples do Google GCP com SafeKit . Nossa arquitetura sem compartilhamento oferece replicação síncrona, failover automático e RPO=0 para aplicativos Windows e Linux sem o custo de discos compartilhados na nuvem."
category: "solutions"
lang: "pt-br"
topics: "HA do SafeKit sem compartilhamento no GCP: elimine discos compartilhados sem perda de dados, Índice, Como o software SafeKit implementa facilmente um cluster de alta disponibilidade GCP sem compartilhamento?, Como o cluster espelho (mirror cluster) do SafeKit funciona com o GCP?, Limitações SafeKit de Alta Disponibilidade, Comparação: SafeKit para GCP versus soluções HA/DR nativas da nuvem, Guia em vídeo: configuração de um cluster Mirror HA do SafeKit"
---
# Google GCP Alta disponibilidade: SafeKit Replicação síncrona e failover {#google-gcp-high-availability-safekit-synchronous-replication--failover}
## HA do SafeKit sem compartilhamento no GCP: elimine discos compartilhados sem perda de dados {#cloud-ha-limitation}
Embora os principais **provedores de nuvem** ofereçam redundância nativa, muitas vezes existe uma lacuna significativa entre a replicação de dados e a alta disponibilidade real. Atualmente, os usuários da nuvem precisam escolher entre duas opções insatisfatórias: a **replicação assíncrona** nativa, que exige failover manual e pode causar perda de dados, ou os **discos compartilhados na nuvem**, que não oferecem os mecanismos automáticos de failover necessários à continuidade dos negócios.
### SafeKit: a alternativa leve e completa para clusters GCP complexos {#safekit-cloud-mirror}
* **Cluster GCP completo de 2 nós:** O SafeKit é uma solução completa com capacidade Multi-AZ (Availability Zone) nativa, IP virtual, failover e failback automáticos e replicação síncrona de arquivos em tempo real em um único pacote de software integrado.
* **Perda zero de dados (RPO=0):** Diferentemente da replicação nativa de VMs na nuvem para DR (recuperação de desastres), o SafeKit usa **replicação síncrona em nível de arquivo** para garantir a integridade dos dados transacionais e evitar perdas em caso de falha.
* **Arquitetura sem compartilhamento:** O SafeKit elimina a necessidade de discos compartilhados na nuvem e os problemas associados de bloqueio de disco. **O uso de discos locais maximiza a velocidade e reduz os custos.** Enquanto clusters tradicionais podem ficar aguardando o provedor liberar o bloqueio de armazenamento de um nó com falha, o SafeKit usa pastas independentes e sincronizadas nos discos locais de cada nó para realizar o failover imediatamente.
* **Sem reconfiguração de aplicações:** O SafeKit replica arquivos de forma transparente e protege aplicações e dados no local em que estão instalados, inclusive no disco do sistema, sem migrá-los para discos compartilhados dedicados na nuvem.
* **Alternativa ao Kubernetes:** O SafeKit fornece alta disponibilidade para aplicações legadas e conteinerizadas (não foi projetado para Kubernetes), sem a sobrecarga operacional ou a complexidade da orquestração do Kubernetes.
* **Implantação uniforme (local ou na nuvem):** Com exceção da configuração do [IP virtual em um balanceador de carga na nuvem](https://safekit.eviden.com/pt-br/best-practises/how-a-virtual-ip-address-works/), o processo de implantação do SafeKit é igual em ambientes locais e na nuvem.
Ao consolidar a **alta disponibilidade** em uma camada de software leve, o SafeKit oferece redundância empresarial e continuidade dos negócios na nuvem por uma fração do custo dos pacotes de clustering tradicionais.

**Cluster Mirror HA do SafeKit para GCP**
⚡ Guia de instalação rápida do cluster Mirror para GCP >
## Índice {#toc}
* [Como o software SafeKit implementa facilmente um cluster de alta disponibilidade GCP sem compartilhamento?](#safekit-mirror-ha-cluster)
* [Como funciona o cluster Mirror do SafeKit com GCP?](#safekit-mirror-cluster)
* [Limitações de Alta Disponibilidade do SafeKit](#safekit-ha-limitations)
* [Comparação: SafeKit para GCP versus soluções HA/DR nativas da nuvem](#safekit-mirror-ha-comparison)
* [Guia em vídeo: configuração de um cluster Mirror HA do SafeKit](#videoguide-safekit-mirror-cluster)
* [🔍 Hub de Navegação de Alta Disponibilidade SafeKit](#hub)
## Como o software SafeKit implementa facilmente um cluster de alta disponibilidade GCP sem compartilhamento? {#safekit-mirror-ha-cluster}
### O que é a solução Mirror HA do SafeKit para GCP?
O SafeKit fornece alta disponibilidade para GCP entre duas máquinas virtuais em duas zonas de disponibilidade (AZ).
Este artigo explica como implantar rapidamente um cluster GCP, sem discos compartilhados na nuvem nem conhecimentos especializados.
O princípio é definir as pastas em que ficam os dados da aplicação GCP, seus serviços, um IP virtual e verificadores.
Em seguida, o SafeKit implementa **replicação em tempo real** e **failover automático** para manter a disponibilidade contínua do serviço.
### Por que escolher uma solução HA unificada e completa em vez de ferramentas fragmentadas?
Ao contrário de soluções improvisadas que combinam produtos separados de replicação e clustering, o **SafeKit** integra **IP virtual, failover automático, failback automático e replicação síncrona de arquivos em tempo real** em um único mecanismo.
Isso elimina o risco de um «castelo de cartas», em que atualizações rompem vínculos frágeis entre ferramentas diferentes, oferece um único ponto de responsabilidade por toda a pilha HA e reduz erros humanos com uma única interface para a **HA de aplicações GCP**.
### Como o SafeKit lida com a implantação uniforme e o IP virtual na nuvem?
O SafeKit não depende da nuvem: o processo de implantação e a arquitetura são iguais em servidores locais e nos principais provedores de nuvem. A única diferença arquitetônica está na forma de apresentar o **[IP virtual](https://safekit.eviden.com/pt-br/best-practises/how-a-virtual-ip-address-works/)** à rede:
* **Localmente:** O SafeKit gerencia diretamente o VIP, enviando pacotes **GARP (Gratuitous ARP)** aos switches locais e movendo o IP entre os nós instantaneamente.
* **Na nuvem:** As redes de nuvem não oferecem suporte a GARP, por isso um **balanceador de carga na nuvem** hospeda o IP virtual. **O SafeKit fornece a verificação de integridade** para identificar o nó principal. Assim, o balanceador detecta o nó ativo em tempo real e direciona o tráfego automaticamente, com failover contínuo entre zonas de disponibilidade.
### Quais são as vantagens distintas do SafeKit para alta disponibilidade de GCP em comparação com concorrentes?
O SafeKit se diferencia dos clusters GCP tradicionais pela **arquitetura sem compartilhamento** e pela implantação simplificada. Enquanto muitas soluções empresariais exigem o gerenciamento complexo de discos compartilhados na nuvem, o SafeKit oferece:
* **Replicação síncrona sem perda de dados:** O SafeKit replica 100% de forma síncrona e garante a integridade dos dados transacionais. Em caso de falha, há **perda zero de dados (RPO=0)**. Além dos bancos de dados do GCP, ele replica **quaisquer outras pastas de dados** (logs, arquivos de configuração etc.), espelhando todo o ambiente.
* **Clustering simplificado de 2 nós:** Clusters padrão geralmente exigem uma «testemunha» (terceiro nó, disco ou compartilhamento de arquivos) para manter o quórum. O SafeKit oferece alta disponibilidade completa com apenas dois servidores redundantes, reduzindo custos e complexidade.
[Saiba mais sobre o mecanismo de heartbeat e quórum](https://safekit.eviden.com/pt-br/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
* **Gerenciamento unificado:** Administradores gerenciam failover da aplicação GCP, replicação de dados e monitoramento em um único console SafeKit. Isso torna a alta disponibilidade acessível sem conhecimento especializado em administração de clusters.
* **Verificadores personalizados:** O SafeKit vai além do monitoramento básico de serviços e **oferece verificadores** para acompanhar a integridade do processo da aplicação GCP. O sistema é extensível e aceita verificadores personalizados para cada ambiente.
### Como o SafeKit reduz o custo total de propriedade (TCO) de GCP em relação ao clustering padrão?
O SafeKit foi projetado para operar com o **mínimo absoluto de infraestrutura**, sem comprometer a confiabilidade. Principais economias em relação aos clusters tradicionais de failover:
* **Sem custos de discos compartilhados na nuvem:** O SafeKit usa arquitetura sem compartilhamento e discos locais.
* **Não exige a edição Enterprise:** Mecanismos nativos de replicação de banco de dados podem exigir licenças Enterprise caras. O SafeKit **não precisa da edição Enterprise** e funciona com a edição Standard e até com a **edição gratuita**, por uma fração do custo.
* **Eficiência real de 2 nós:** Diferentemente de clusters que frequentemente exigem uma «testemunha» para manter o quórum, o SafeKit oferece alta disponibilidade completa com apenas **dois servidores redundantes**.
* **Sem assinaturas obrigatórias:** O SafeKit oferece uma **licença perpétua**. O software é seu, sem dependência de assinaturas nem aumentos anuais imprevisíveis.
* **Baixa despesa operacional (OPEX):** A solução pronta para uso não exige treinamento especializado nem consultoria externa cara para manutenção, ao contrário de ferramentas complexas de clustering de código aberto.
* **Preço independente da CPU:** O licenciamento não depende do número de CPUs ou núcleos. Com duas licenças para dois nós, você protege a aplicação GCP contra falhas.
### É possível configurar um cluster Mirror de GCP sem conhecimentos de clustering?
Sim. Este artigo explica como [implementar rapidamente um cluster Mirror de GCP](https://safekit.eviden.com/pt-br/quick-install/safekit-quick-installation-guide-in-gcp-with-real-time-replication-and-failover/) sem conhecimentos complexos de clustering HA. Os **scripts automatizados de failover** do SafeKit gerenciam a replicação e a reinicialização da **aplicação GCP**, oferecendo uma solução de redundância robusta e muito mais simples de implantar e manter do que as soluções tradicionais.
### Além de GCP, quais aplicações e ambientes o SafeKit pode proteger?
O SafeKit é uma solução versátil de alta disponibilidade **para Windows e Linux**, que vai muito além dos clusters Mirror de GCP. Ele habilita **replicação síncrona em tempo real** e failover automático para diversas cargas de trabalho críticas:
* **Ambientes virtuais e físicos:** máquinas virtuais Hyper-V ou KVM completas.
* **Orquestração de contêineres:** ambientes Docker, Podman e K3s (Kubernetes).
* **Dados e serviços:** diretórios de arquivos individuais, serviços e vários bancos de dados.
* **Infraestrutura de nuvem:** alta disponibilidade para aplicações na nuvem.
O SafeKit também oferece clusters Farm com **Network Load Balancing e failover** nativos para aplicações sem estado, como **servidores Web**.
💡 [Veja aqui a lista completa das soluções HA compatíveis.](https://safekit.eviden.com/pt-br/solutions/)
## Como o cluster espelho (mirror cluster) do SafeKit funciona com o GCP? {#safekit-mirror-cluster}
### Passo 1. Replicação em tempo real {#step1}
O Servidor 1 (PRIM) executa a aplicação GCP. Os clientes estão conectados a um [endereço IP virtual](https://safekit.eviden.com/pt-br/best-practises/how-a-virtual-ip-address-works/). O SafeKit replica em tempo real as modificações feitas dentro dos arquivos através da rede.
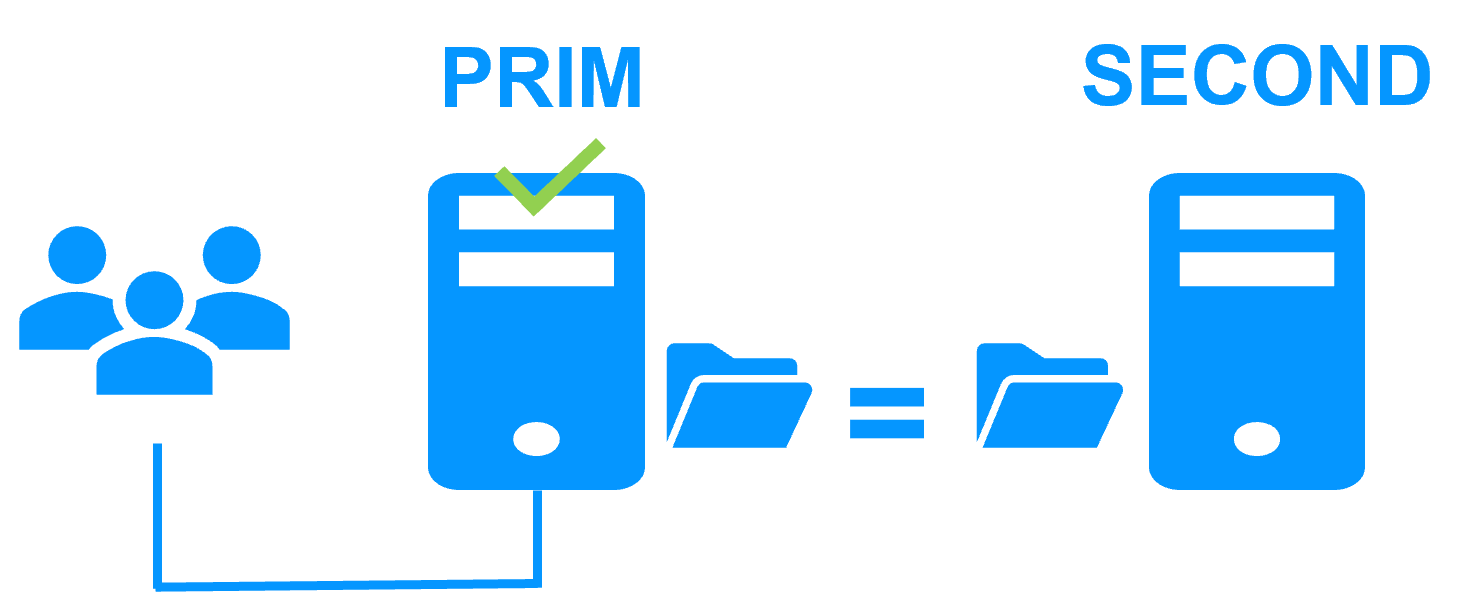
A replicação é [síncrona](https://safekit.eviden.com/pt-br/best-practises/synchronous-replication-vs-asynchronous-replication/), sem perda de dados em caso de falha, ao contrário da replicação assíncrona.
Você só precisa configurar os nomes dos diretórios a serem replicados no SafeKit. Não há pré-requisitos na organização do disco. Os diretórios podem estar localizados no disco do sistema.
### Passo 2. Failover automático {#step2}
Quando o Servidor 1 falha, o Servidor 2 assume o controle. O SafeKit alterna o endereço IP virtual e reinicia a aplicação GCP automaticamente no Servidor 2.
A aplicação encontra os arquivos replicados pelo SafeKit atualizados no Servidor 2. A aplicação continua a ser executada no Servidor 2, modificando localmente seus arquivos, que não são mais replicados para o Servidor 1.
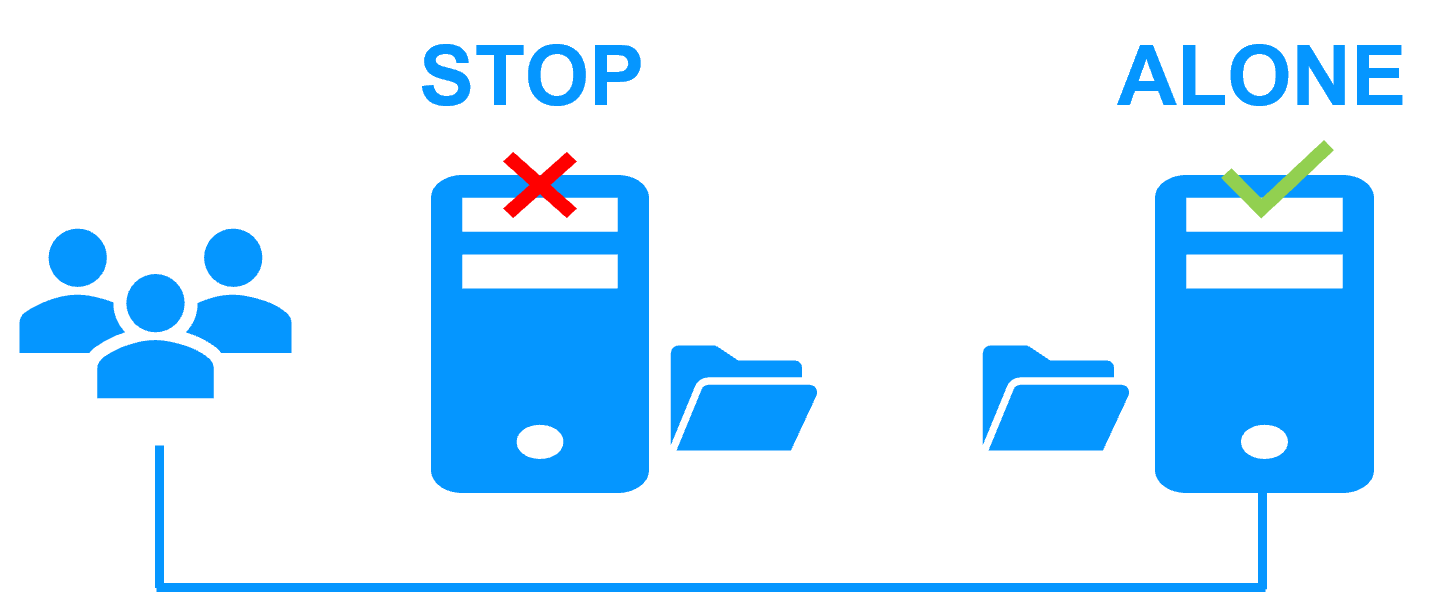
O tempo de failover é igual ao tempo de detecção de falhas (30 segundos por padrão) mais o tempo de inicialização da aplicação.
### Passo 3. Failback automático {#step3}
O failback envolve reiniciar o Servidor 1 após a correção do problema que causou a sua falha.
O SafeKit ressincroniza automaticamente os arquivos, atualizando apenas os arquivos modificados no Servidor 2 enquanto o Servidor 1 estava parado.
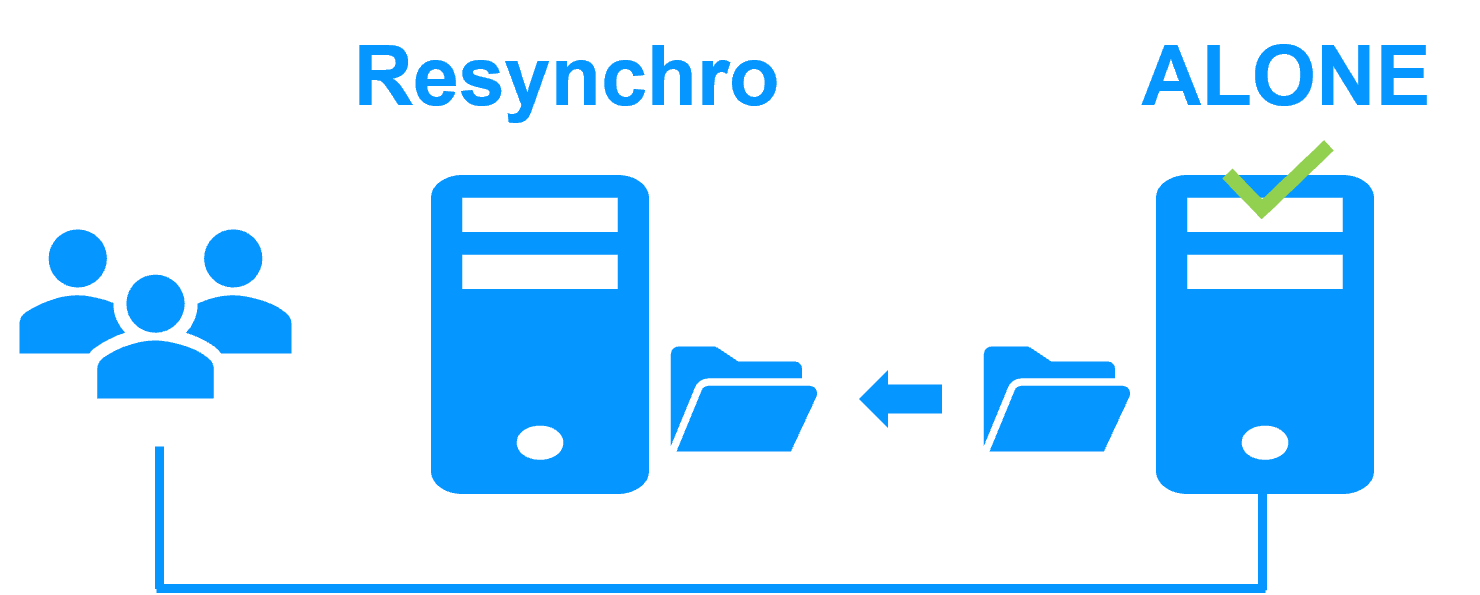
O failback ocorre sem interromper a aplicação GCP, que pode continuar em execução no Servidor 2.
### Passo 4. Retorno ao normal {#step-4-back-to-normal}
Após a reintegração, os arquivos ficam novamente em modo espelho (mirror), como no passo 1. O sistema volta ao modo de alta disponibilidade, com a aplicação GCP em execução no Servidor 2 e o SafeKit replicando as atualizações de arquivos para o Servidor 1.
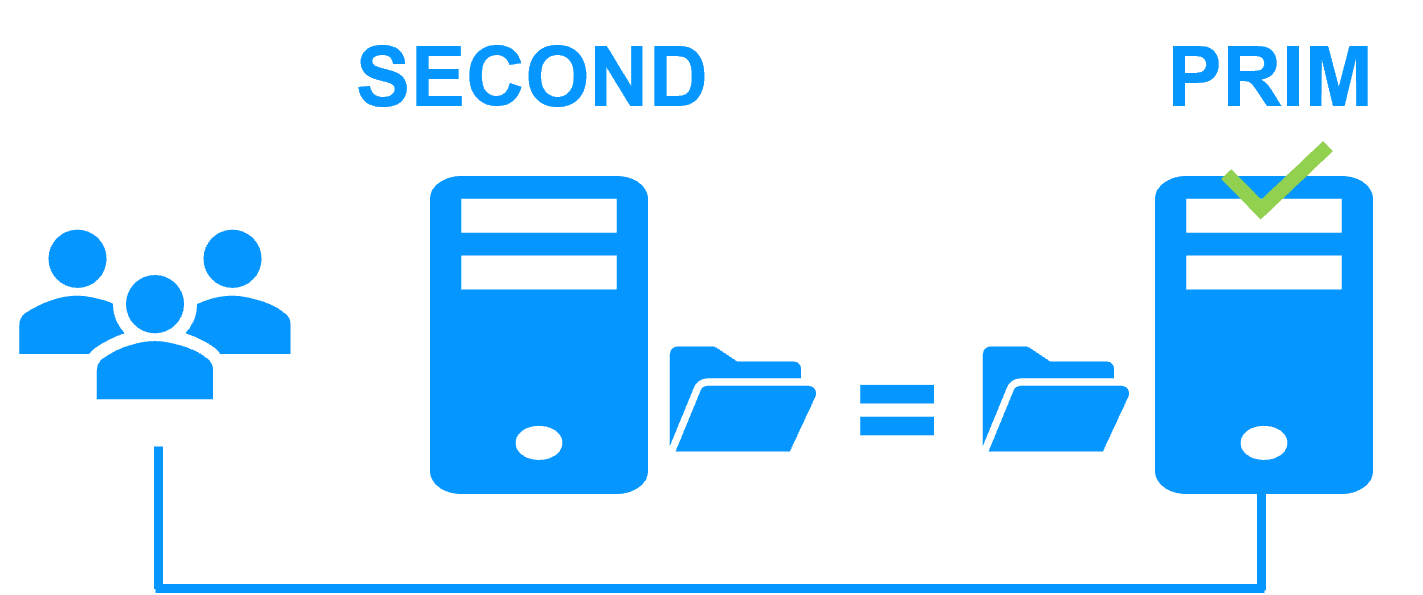
Se o administrador desejar que a aplicação seja executada no Servidor 1, isso pode ser feito manualmente através do console web em um momento apropriado ou automaticamente através de configuração.
### Como configurar um Cluster Espelho (Mirror Cluster) do SafeKit para o GCP? {#safekit-mirror-cluster-configure}
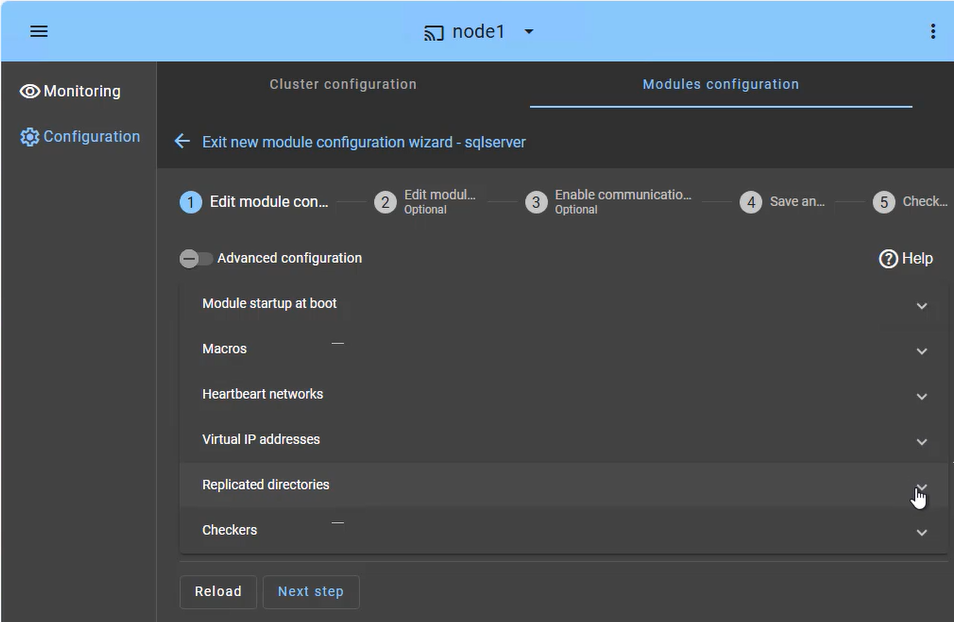
O **console web do SafeKit** oferece uma interface intuitiva para orquestrar a alta disponibilidade de suas aplicações críticas. Em apenas alguns passos, você pode configurar um **cluster espelho do SafeKit** para garantir a continuidade dos negócios:
* **Failover de Aplicação (Aba Macros):** Defina os serviços de aplicação específicos a serem reiniciados automaticamente em caso de falha.
* **Rede(s) de Heartbeat:** Caminho(s) de comunicação dedicado(s) usado(s) pelos nós do cluster para monitorar continuamente a integridade e a disponibilidade uns dos outros e sincronizar as decisões de failover.
* **Gerenciamento de IP Virtual:** Configure o IP Virtual (VIP) para a reconexão transparente do cliente após um failover.
* **Replicação em Tempo Real:** Selecione os diretórios críticos para replicação síncrona baseada em host no nível de byte.
* **Checkers (Verificadores):** Monitore a integridade da aplicação e acione a recuperação automática se uma falha de processo for detectada.
O cluster SafeKit inclui um verificador de split-brain dedicado para resolver problemas de isolamento de rede sem a necessidade de uma terceira máquina testemunha (witness) ou de uma rede de heartbeat adicional. Saiba mais sobre [heartbeat, failover e quórum em um cluster](https://safekit.eviden.com/pt-br/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
### Como monitorar um cluster espelho (mirror cluster) do SafeKit para o GCP? {#safekit-mirror-cluster-monitoring}
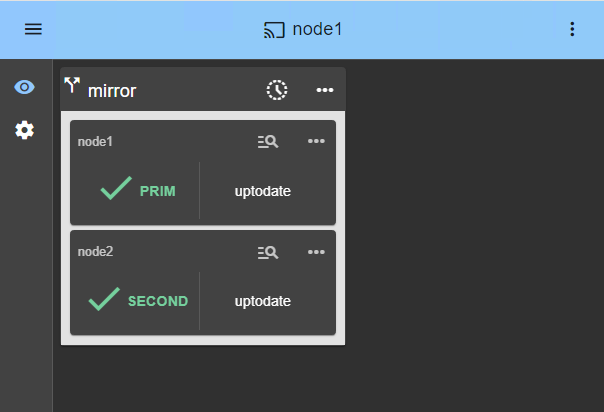
O **console de gerenciamento do SafeKit** oferece uma visão unificada de sua infraestrutura de alta disponibilidade. Ele permite que os administradores monitorem o **estado operacional** do cluster e acompanhem a sincronização de dados em tempo real.
Para um cluster espelho de 2 nós, o console exibe claramente as funções de cada servidor:
* **PRIM (Primary):** O nó ativo que atualmente executa a aplicação e gerencia o IP Virtual. Ele realiza gravações no armazenamento local e a replicação em tempo real para o nó secundário.
* **SECOND (Secondary):** O nó de prontidão (standby) que recebe as atualizações síncronas em nível de byte. Ele está pronto para assumir o controle instantaneamente se o Primário falhar.
* **Estado ALONE:** Alerta você visualmente quando o cluster está sendo executado em um único nó (por exemplo, durante uma manutenção ou após uma falha), indicando que a redundância foi temporariamente perdida.
* **Progresso de Ressincronização:** Quando um nó com falha se recupera, seu status muda para laranja durante a reintegração de dados em segundo plano, garantindo que não haja tempo de inatividade durante a fase de "retorno ao normal".
Além de simples ícones de status, a interface oferece **orquestração de failover com um clique** , permitindo que você reatribua manualmente a função primária para manutenções planejadas, garantindo ao mesmo tempo a disponibilidade contínua para a atividade dos usuários.
## Limitações SafeKit de Alta Disponibilidade {#safekit-ha-limitations}
Limite/Requisito | Motivo e Impacto | Alternativa recomendada
---|---|---
Tamanho da replicação: alguns TBs | Tempo de resincronização após falha ([etapa 3](https://safekit.eviden.com/pt-br/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• Rede de 1 Gb/s ≈ 3 horas/TB
• Rede de 10 Gb/s ≈ 1 hora/TB (dependendo do desempenho de gravação do disco) | • Usar [armazenamento compartilhado externo](https://safekit.eviden.com/pt-br/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (mais caro, mais complexo).
Contagem de arquivos: < 1.000.000 de arquivos | • Desempenho do tempo de resincronização após uma falha ([etapa 3](https://safekit.eviden.com/pt-br/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Tempo necessário para comparar cada arquivo entre os dois nós. | • Coloque os vários arquivos a serem replicados em um disco rígido virtual/máquina virtual.
• Apenas os arquivos que representam o disco rígido virtual/máquina virtual serão replicados e resincronizados neste caso.
Capacidade de failover: ≤ 32 VMs | • Cada VM é executada em um módulo mirror independente.
• Máximo de 32 módulos mirror em execução no mesmo cluster. | • Utilize um armazenamento compartilhado externo e outra solução de cluster de máquinas virtuais (mais cara e mais complexa).
Arquitetura de rede: rede LAN/VLAN entre locais remotos | • Failover automático do [endereço IP virtual](https://safekit.eviden.com/pt-br/best-practises/how-a-virtual-ip-address-works/) com 2 nós na mesma sub-rede.
• Boa largura de banda para resincronização ([passo 3](https://safekit.eviden.com/pt-br/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Baixa latência para [replicação síncrona](https://safekit.eviden.com/pt-br/best-practises/synchronous-replication-vs-asynchronous-replication/): normalmente < 5 ms RTT; valores mais altos devem ser validados em relação à taxa de gravação do aplicativo. | • Se os dois nós estiverem em sub-redes diferentes (comum na nuvem), use [outras opções de redirecionamento](https://safekit.eviden.com/pt-br/best-practises/how-a-virtual-ip-address-works/#safekit-virtual-ip-implementation): um balanceador de carga, CLIs de provedor de nuvem, BGP ou redirecionamento de DNS.
• Utilize soluções de backup com replicação assíncrona para redes com alta latência.
## Comparação: SafeKit para GCP versus soluções HA/DR nativas da nuvem {#safekit-mirror-ha-comparison}
Recurso | SafeKit para GCP | Disco compartilhado nativo da nuvem | Replicação nativa de VM na nuvem para DR
---|---|---|---
Arquitetura | Sem compartilhamento: discos locais para velocidade máxima e custo mínimo. | Armazenamento compartilhado: depende de discos gerenciados pela nuvem. | Nível de bloco: replica discos completos da VM para uma região passiva.
Integridade dos dados (RPO) | Zero (RPO=0): replicação síncrona em nível de arquivo. | Zero: gravação síncrona em disco compartilhado. | Diferente de zero: replicação assíncrona causa atraso nos dados.
Lógica de failover/failback | Totalmente automática: monitoramento e reinicialização integrados. | Exige ferramenta de failover de terceiros compatível com discos compartilhados na nuvem. | Manual: exige ativar um plano de recuperação de desastres.
Configuração da aplicação | Sem reconfiguração: protege aplicações onde estão instaladas. | Reconfiguração: os dados precisam ser migrados para um disco compartilhado específico. | Nenhuma: captura o sistema operacional e a aplicação como estão.
Escopo da replicação | Completo: pastas de dados da aplicação (BD, configuração e logs). | Parcial: somente dados no volume compartilhado. | Total: replica toda a máquina virtual.
Localização da VM | Multi-AZ nativa: replicação síncrona entre zonas de disponibilidade de uma região. | Dependente do provedor: requer armazenamento compartilhado replicado entre zonas. | Regional: projetada principalmente para replicar entre regiões geográficas distantes.
Tempo de implantação | Baixo: menos de 30 minutos (local ou nuvem). | Alto: dias ou semanas para configurar o cluster. | Médio: exige configurar cofres e políticas de DR.
### A alta disponibilidade substitui a replicação nativa de VM na nuvem para DR? {#ha-vs-backup-ransomware}
**Não.** Alta disponibilidade e backups são complementares, não intercambiáveis. O **SafeKit** garante a **continuidade dos negócios**, mantendo as aplicações em execução durante falhas de hardware, mas não protege contra erros lógicos, exclusões acidentais ou ransomware. Como a replicação em tempo real espelha cada alteração imediatamente, um ataque de ransomware no nó primário é copiado para o secundário. Para se recuperar dessas ameaças ou de exclusões acidentais, é necessária uma **solução de backup** dedicada com uma política de retenção robusta, que permita retornar a um estado íntegro anterior à corrupção.
### Conclusão
Com uma **arquitetura sem compartilhamento**, o SafeKit elimina a complexidade e o custo dos discos compartilhados gerenciados na nuvem. Diferentemente do clustering tradicional, é uma solução **independente da infraestrutura** que não exige reconfigurar aplicações nem migrar dados. Com suporte Multi-AZ nativo e implantação em menos de 30 minutos, o ambiente GCP permanece resiliente, com **perda zero de dados (RPO=0)** e recuperação totalmente automatizada.
## Guia em vídeo: configuração de um cluster Mirror HA do SafeKit {#videoguide-safekit-mirror-cluster}
### Vídeo SafeKit: clustering em nível de aplicação (8:47) {#demo-mirror-ha-cluster}
Neste vídeo, veja como o SafeKit implementa um **cluster Mirror HA** sem a complexidade do clustering com discos compartilhados na nuvem. A demonstração usa Microsoft SQL Server, mas a solução funciona da mesma forma com outros bancos de dados e aplicações. Observe que o IP virtual do vídeo está configurado para uma solução local, não para um balanceador de carga na nuvem com verificações de integridade SafeKit.
### Destaques do vídeo
1. 🎬 [2 nós com SQL Server](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) (0:32)
2. 🎬 [Configurar o cluster e o módulo mirror.safe](https://www.youtube.com/watch?v=mGwEguDnnH0&t=32s) (3:58)
3. 🎬 [Iniciar e testar a replicação SQL, a migração e o failover em caso de falha](https://www.youtube.com/watch?v=mGwEguDnnH0&t=270s) (4:17)