---
title: "SafeKit: software de replicação de ficheiros em tempo real ao nível do byte e cluster mirror"
canonical: "https://safekit.eviden.com/pt-pt/architectures/file-replication-byte-level-with-failover-mirror-cluster/"
description: "O SafeKit proporciona replicação de ficheiros em tempo real ao nível do byte e espelhamento síncrono de dados para Windows e Linux. Implemente um cluster mirror de alta disponibilidade com failover automático, sem os custos de uma SAN. Evite a perda de dados e simplifique a recuperação de desastres."
category: "architectures"
lang: "pt-pt"
topics: "Como funciona o cluster mirror SANless SafeKit com Windows/Linux, Índice, Como implementa o SafeKit um cluster HA sem SAN para Windows/Linux?, Como funciona o cluster espelho (mirror cluster) do SafeKit com o Windows/Linux?, Limitações de Alta Disponibilidade do SafeKit, Comparação: SafeKit para Windows/Linux e outras soluções de clustering, Vídeo: configurar um cluster mirror SafeKit HA"
---
# SafeKit: software de replicação de ficheiros em tempo real ao nível do byte e cluster mirror {#safekit-real-time-byte-level-file-replication--mirror-cluster-software}
## Como funciona o cluster mirror SANless SafeKit com Windows/Linux {#safekit-hyperv-tco}
**SafeKit para Windows/Linux** proporciona **alta disponibilidade** transparente e reduz significativamente o custo total de propriedade (TCO). Sem os custos de hardware e operação do clustering tradicional, o SafeKit é uma alternativa HA leve de dois nós.
* **Continuidade de negócio integrada:** IP virtual, failover e failback automáticos e replicação em tempo real num único pacote.
* **Replicação síncrona (sem perda de dados):** garante RPO=0 e integridade dos dados das aplicações transacionais em caso de falha.
* **Proteção flexível ao nível dos ficheiros:** replica bases de dados e pastas associadas de forma transparente, incluindo no **disco do sistema**.
* **Implementação simplificada (sem AD/LDAP):** não requer configuração de directório AD/LDAP nem dependências de infraestrutura associadas.
* **Sem investimento em SAN para HA:** arquitectura shared-nothing com discos locais padrão, sem hardware SAN dispendioso ou manutenção especializada.
* **Eficiência real com dois nós:** dispensa um terceiro nó witness contra split-brain; poupa até 33% em hardware, energia e espaço em bastidor.
* **Redundância independente do hardware:** escolha livre de servidores e armazenamento interno, prolongando a vida útil do hardware existente.
* **Licenciamento previsível:** licença perpétua de pagamento único, sem aumentos anuais imprevisíveis.
Ao consolidar a **alta disponibilidade** numa camada de software leve, o SafeKit proporciona **redundância e continuidade de negócio para Windows/Linux** por uma fracção do custo das soluções tradicionais.
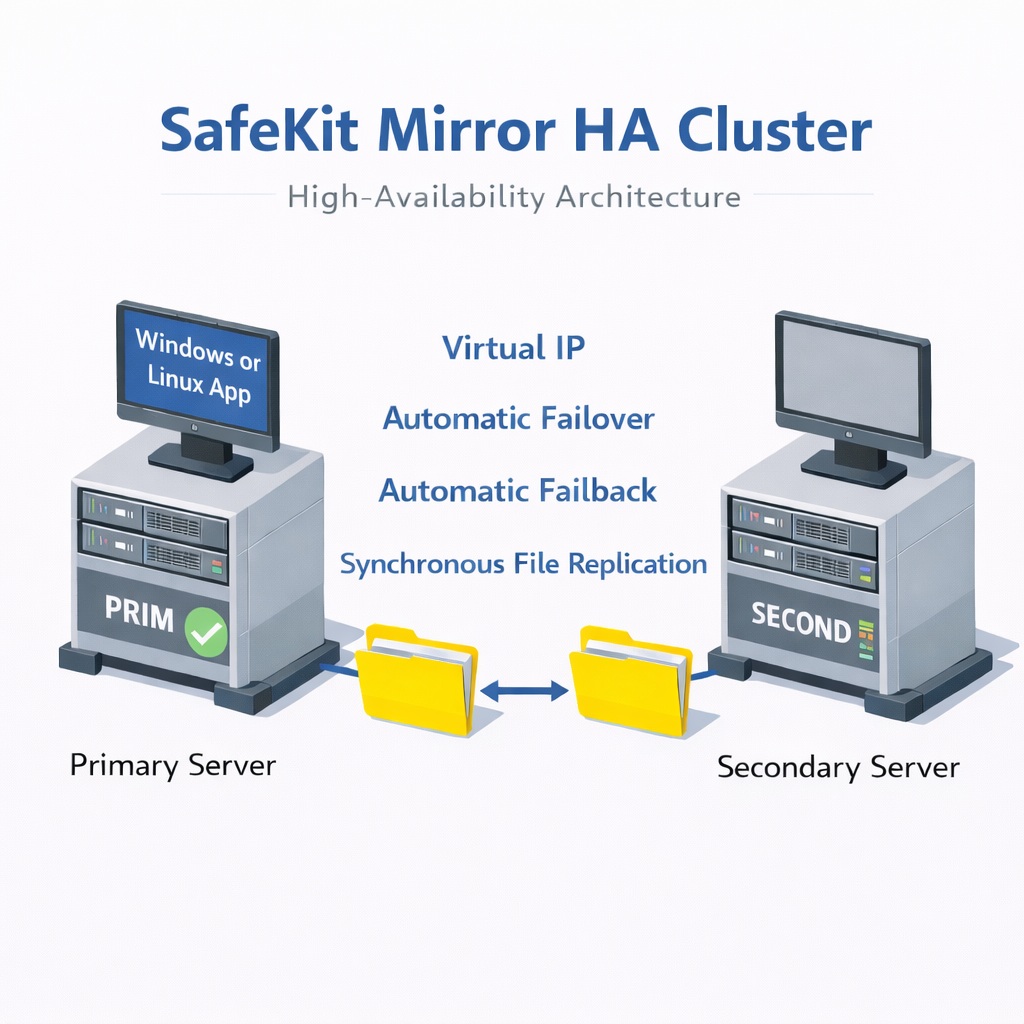
**Cluster mirror SafeKit HA para Windows/Linux**
⚡ Guia de instalação rápida de um cluster mirror para Windows/Linux >
## Índice {#toc}
* [Como implementa o SafeKit um cluster HA sem SAN para Windows/Linux?](#safekit-mirror-ha-cluster)
* [Como funciona o cluster mirror SafeKit com Windows/Linux?](#safekit-mirror-cluster)
* [Comparação com outras soluções de clustering](#safekit-mirror-ha-comparison)
* [Vídeo: configurar um cluster mirror SafeKit HA](#videoguide-safekit-mirror-cluster)
* [🔍 Centro de navegação de alta disponibilidade SafeKit](#hub)
## Como implementa o SafeKit um cluster HA sem SAN para Windows/Linux? {#safekit-mirror-ha-cluster}
### O que é a solução SafeKit Mirror HA para Windows/Linux? {#safekit-mirror-ha-solution}
O SafeKit proporciona alta disponibilidade para Windows/Linux entre dois servidores de qualquer fabricante. Defina as pastas de dados da **aplicação Windows/Linux**, os serviços, um IP virtual e verificações. Assim, cria um cluster sem armazenamento SAN partilhado nem conhecimentos especializados. O SafeKit assegura **replicação em tempo real** e **failover automático**.
### Porquê escolher uma solução HA integrada em vez de ferramentas fragmentadas? {#why-choose-a-unified-all-in-one-ha-solution-over-fragmented-tools}
O **SafeKit** integra IP virtual, failover e failback automáticos e replicação de ficheiros em tempo real num único motor. Evita dependências frágeis entre produtos, centraliza a gestão e reduz erros operacionais.
### Alta disponibilidade ao nível da aplicação ou da máquina virtual (VM)? {#application-vs-vm-high-availability}
A **redundância ao nível da VM** (Hyper-V ou KVM) replica a máquina virtual completa sem exigir conhecimentos da aplicação. A **redundância ao nível da aplicação** replica pastas de dados específicas e reinicia os serviços da aplicação, não todo o sistema operativo. É independente do hypervisor e funciona em ambientes físicos, virtuais ou na cloud.
### Que vantagens oferece o SafeKit face a outros clusters Windows/Linux? {#safekit-mirror-ha-advantages}
O SafeKit combina uma **arquitectura shared-nothing** com uma implementação simplificada:
* **Replicação síncrona sem perda de dados:** RPO=0 para aplicações transaccionais; replica também registos, configurações e outras pastas.
* **Cluster simplificado de dois nós:** bastam dois servidores redundantes; não é necessário witness para o quorum. [Saiba mais sobre heartbeat e quorum](https://safekit.eviden.com/pt-pt/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
* **Gestão unificada:** gira failover, replicação e monitorização numa única consola SafeKit.
* **Verificações personalizadas:** monitorize o estado do processo Windows/Linux com checkers adaptáveis.
### Como reduz o SafeKit o TCO de Windows/Linux? {#safekit-mirror-ha-tco}
* **Sem custos de armazenamento:** discos locais em vez de SAN, redes iSCSI ou configurações vSAN complexas.
* **Sem edição Enterprise:** funciona com edições Standard e até gratuitas.
* **Apenas dois servidores:** sem terceiro witness para manter o quorum.
* **Sem subscrições obrigatórias:** licença perpétua sem custos recorrentes ou aumentos imprevisíveis.
* **Baixos custos operacionais:** solução plug-and-play, sem formação especializada ou consultoria externa dispendiosa.
* **Licenciamento independente da CPU:** duas licenças protegem dois nós, independentemente dos processadores ou núcleos.
### É possível configurar um cluster mirror Windows/Linux sem experiência em clustering? {#mirror-cluster-without-clustering-skills}
Sim. Os **scripts automáticos de failover** do SafeKit gerem a replicação e o reinício de **Windows/Linux**, sem administração SAN especializada. [Implemente rapidamente um cluster mirror Windows/Linux](https://safekit.eviden.com/quick-install/safekit-quick-installation-guide-for-a-new-windows-application-with-real-time-replication-and-failover/).
### Para além de Windows/Linux, que aplicações e ambientes pode o SafeKit proteger? {#supported-applications-and-environments}
O SafeKit proporciona **alta disponibilidade para Windows e Linux**, com replicação síncrona em tempo real e failover automático para:
* **Ambientes virtuais e físicos:** VMs Hyper-V ou KVM completas.
* **Contentores:** Docker, Podman e K3s (Kubernetes).
* **Dados e serviços:** directórios, serviços e bases de dados.
* **Infraestrutura cloud:** aplicações na cloud.
O SafeKit disponibiliza ainda **clusters Farm** com balanceamento de carga de rede e failover para aplicações sem estado, como **servidores Web**.
💡 [Consulte todas as soluções HA suportadas.](https://safekit.eviden.com/pt-pt/solutions/)
## Como funciona o cluster espelho (mirror cluster) do SafeKit com o Windows/Linux? {#safekit-mirror-cluster}
### Passo 1. Replicação em tempo real {#step1}
O Servidor 1 (PRIM) executa a aplicação Windows/Linux. Os clientes estão ligados a um [endereço IP virtual](https://safekit.eviden.com/best-practises/how-a-virtual-ip-address-works/). O SafeKit replica em tempo real as modificações efetuadas nos ficheiros através da rede.
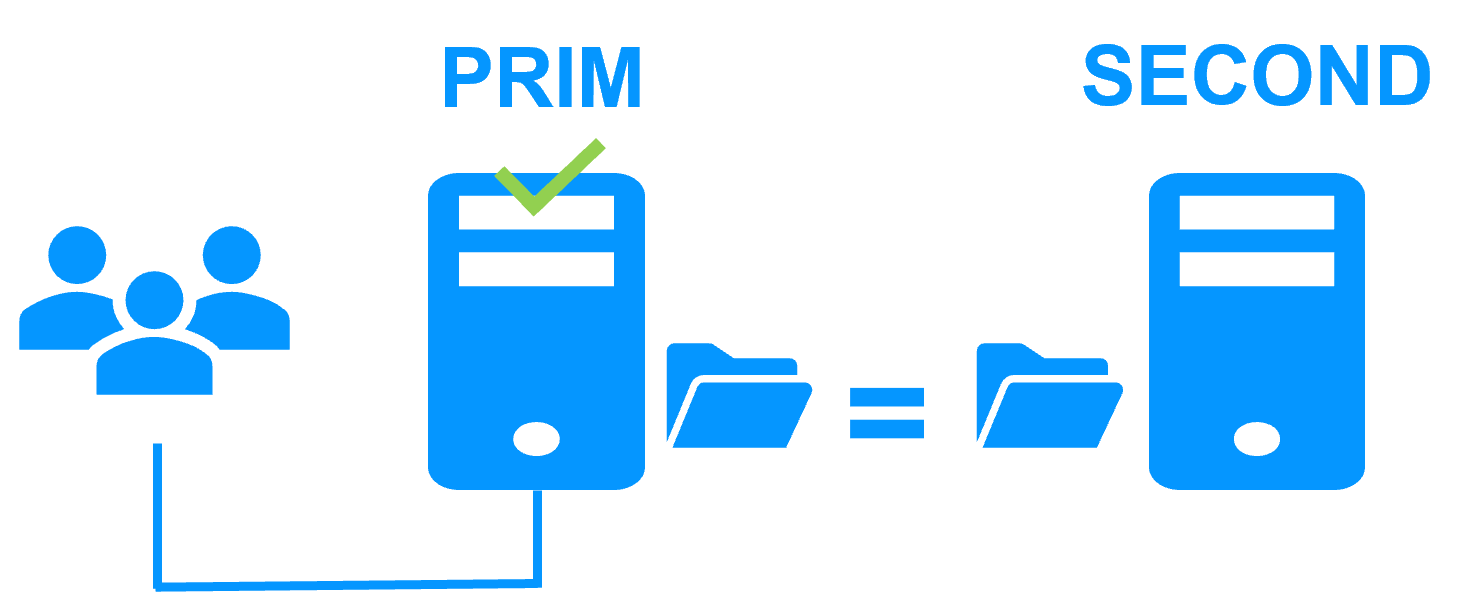
A replicação é [síncrona](https://safekit.eviden.com/best-practises/synchronous-replication-vs-asynchronous-replication/), sem perda de dados em caso de falha, ao contrário da replicação assíncrona.
Apenas necessita de configurar os nomes dos diretórios a replicar no SafeKit. Não existem pré-requisitos na organização do disco. Os diretórios podem estar localizados no disco do sistema.
### Passo 2. Failover automático {#step2}
Quando o Servidor 1 falha, o Servidor 2 assume o controlo. O SafeKit alterna o endereço IP virtual e reinicia a aplicação Windows/Linux automaticamente no Servidor 2.
A aplicação encontra os ficheiros replicados pelo SafeKit atualizados no Servidor 2. A aplicação continua a ser executada no Servidor 2, modificando localmente os seus ficheiros, que já não são replicados para o Servidor 1.
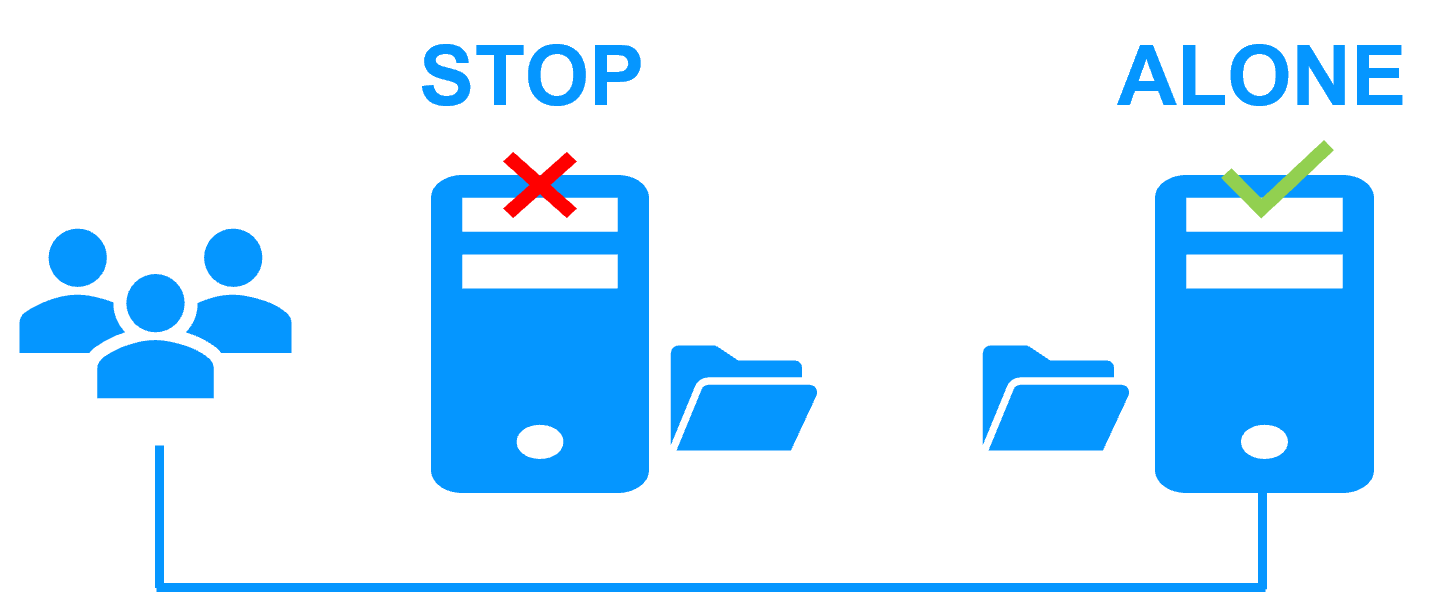
O tempo de failover é igual ao tempo de deteção de falhas (30 segundos por defeito) mais o tempo de inicialização da aplicação.
### Passo 3. Failback automático {#step3}
O failback envolve reiniciar o Servidor 1 após a resolução do problema que causou a sua falha.
O SafeKit ressincroniza automaticamente os ficheiros, atualizando apenas os ficheiros modificados no Servidor 2 enquanto o Servidor 1 estava parado.
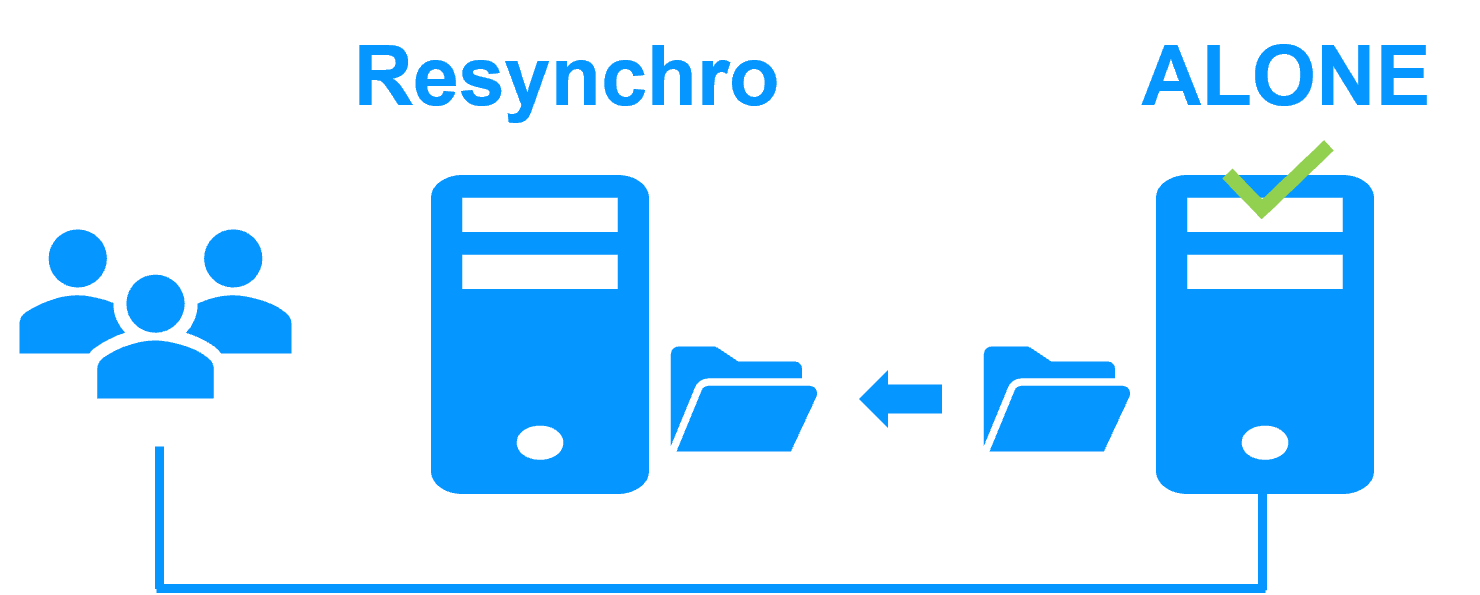
O failback ocorre sem interromper a aplicação Windows/Linux, que pode continuar em execução no Servidor 2.
### Passo 4. Retorno ao normal {#step-4-back-to-normal}
Após a reintegração, os ficheiros ficam novamente em modo espelho (mirror), como no passo 1. O sistema regressa ao modo de alta disponibilidade, com a aplicação Windows/Linux em execução no Servidor 2 e o SafeKit a replicar as atualizações de ficheiros para o Servidor 1.
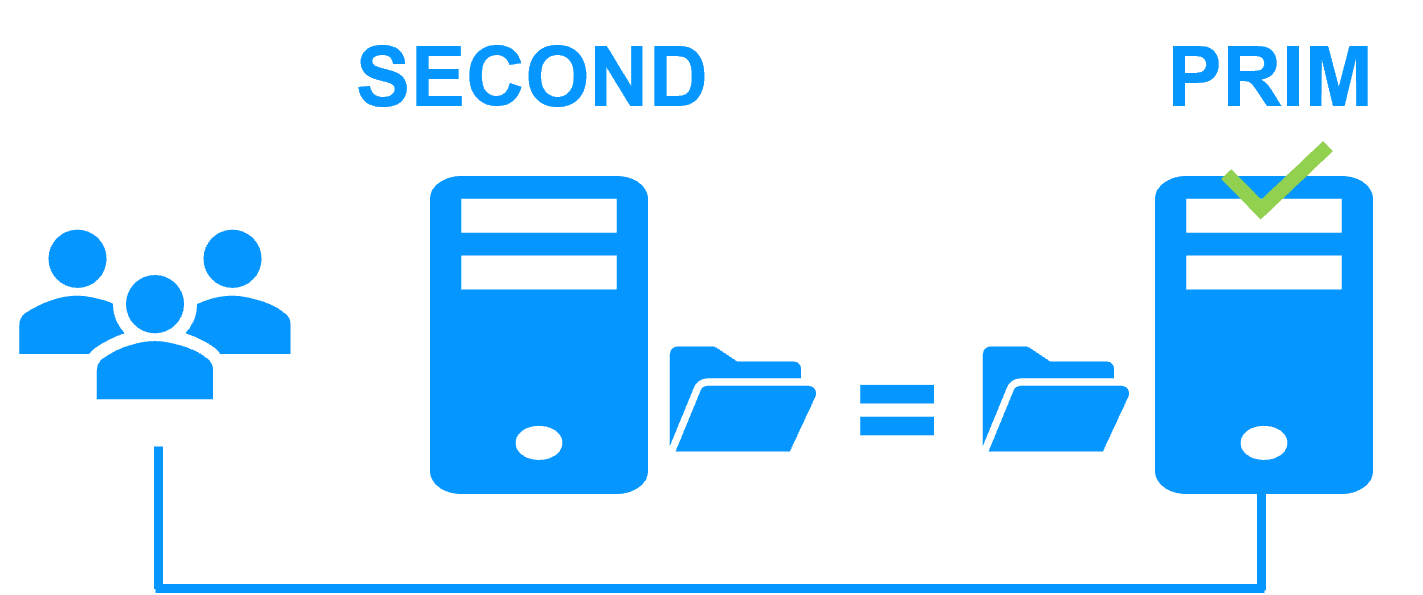
Se o administrador pretender que a aplicação seja executada no Servidor 1, isso pode ser feito manualmente através da consola web num momento apropriado ou automaticamente através de configuração.
### Como configurar um Cluster Espelho (Mirror Cluster) do SafeKit para o Windows/Linux? {#safekit-mirror-cluster-configure}
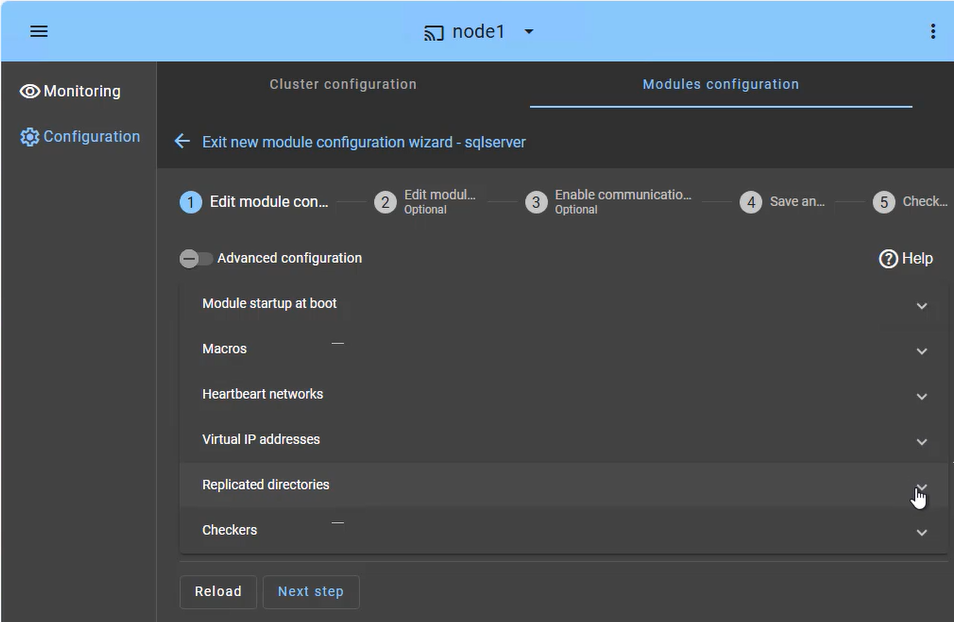
A **consola web do SafeKit** oferece uma interface intuitiva para orquestrar a alta disponibilidade das suas aplicações críticas. Em apenas alguns passos, pode configurar um **cluster espelho do SafeKit** para garantir a continuidade do negócio:
* **Failover de Aplicação (Separador Macros):** Defina os serviços de aplicação específicos a serem reiniciados automaticamente em caso de falha.
* **Rede(s) de Heartbeat:** Caminho(s) de comunicação dedicado(s) utilizado(s) pelos nós do cluster para monitorizar continuamente a integridade e a disponibilidade uns dos outros e sincronizar as decisões de failover.
* **Gestão de IP Virtual:** Configure o IP Virtual (VIP) para uma reconexão transparente do cliente após um failover.
* **Replicação em Tempo Real:** Selecione os diretórios críticos para replicação síncrona baseada em host ao nível do byte.
* **Checkers (Verificadores):** Monitorizam a integridade da aplicação e acionam a recuperação automática se for detetada uma falha de processo.
O cluster SafeKit inclui um verificador de split-brain dedicado para resolver problemas de isolamento de rede sem a necessidade de uma terceira máquina testemunha (witness) ou de uma rede de heartbeat adicional. Saiba mais sobre [heartbeat, failover e quórum num cluster](https://safekit.eviden.com/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
### Como monitorizar um cluster espelho (mirror cluster) do SafeKit para o Windows/Linux? {#safekit-mirror-cluster-monitoring}
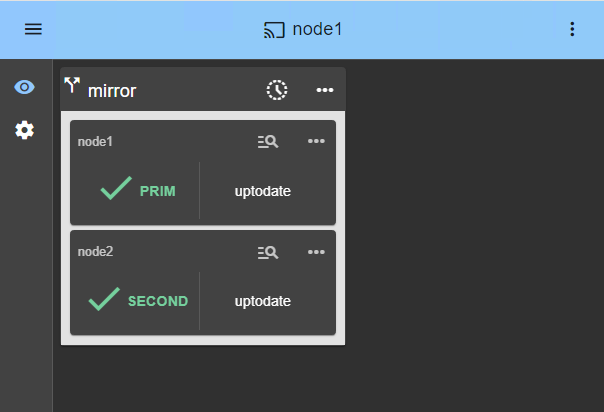
A **consola de gestão do SafeKit** oferece uma vista unificada da sua infraestrutura de alta disponibilidade. Permite aos administradores monitorizar o **estado operacional** do cluster e acompanhar a sincronização de dados em tempo real.
Para um cluster espelho de 2 nós, a consola exibe claramente as funções de cada servidor:
* **PRIM (Primary):** o nó ativo que atualmente executa a aplicação e gere o IP Virtual. Realiza as gravações no armazenamento local e a replicação em tempo real para o nó secundário.
* **SECOND (Secondary):** o nó de reserva (standby) que recebe as atualizações síncronas ao nível do byte. Está pronto para assumir o controlo instantaneamente caso o Primário falhe.
* **Estado ALONE:** alerta-o visualmente quando o cluster está a ser executado num único nó (por exemplo, durante a manutenção ou após uma falha), indicando que a redundância foi temporariamente perdida.
* **Progresso de Ressincronização:** quando um nó com falha recupera, o seu estado muda para laranja durante a reintegração de dados em segundo plano, garantindo que não existe tempo de inatividade durante a fase de "retorno ao normal".
Para além dos simples ícones de estado, a interface disponibiliza uma **orquestração de failover com um clique** , permitindo reatribuir manualmente a função primária para manutenções planeadas, garantindo simultaneamente a disponibilidade contínua para a atividade dos utilizadores.
## Limitações de Alta Disponibilidade do SafeKit {#safekit-ha-limitations}
Limite / Requisito | Motivo e Impacto | Alternativa Recomendada
---|---|---
Tamanho da replicação: Alguns TB | Tempo de ressincronização após uma falha ([etapa 3](https://safekit.eviden.com/architectures/file-replication-byte-level-with-failover-mirror-cluster/product/#safekit-mirror-cluster)):
• Rede de 1 Gb/s ≈ 3 horas / TB
• Rede de 10 Gb/s ≈ 1 hora / TB (dependendo do desempenho de escrita em disco) | • Utilizar [armazenamento partilhado externo](https://safekit.eviden.com/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (mais caro, mais complexo).
Contagem de ficheiros: < 1.000.000 ficheiros | • Desempenho do tempo de ressincronização após uma falha ([etapa 3](https://safekit.eviden.com/architectures/file-replication-byte-level-with-failover-mirror-cluster/product/#safekit-mirror-cluster)).
• Tempo necessário para verificar cada ficheiro entre ambos os nós. | • Colocar os vários ficheiros a replicar num disco rígido virtual / máquina virtual.
• Nesse caso, apenas os ficheiros que representam o disco rígido virtual / a máquina virtual serão replicados e ressincronizados.
Capacidade de failover: ≤ 32 VMs | • Cada VM é executada num módulo de espelho independente.
• Máximo de 32 módulos de espelho em execução no mesmo cluster. | • Utilizar um armazenamento partilhado externo e outra solução de clustering de VMs (mais caro, mais complexo).
Arquitetura de rede: Rede LAN/VLAN entre locais remotos | • Failover automático do [endereço IP virtual](https://safekit.eviden.com/best-practises/how-a-virtual-ip-address-works/) com 2 nós na mesma sub-rede.
• Boa largura de banda para a ressincronização ([etapa 3](https://safekit.eviden.com/architectures/file-replication-byte-level-with-failover-mirror-cluster/product/#safekit-mirror-cluster)).
• Baixa latência para [replicação síncrona](https://safekit.eviden.com/best-practises/synchronous-replication-vs-asynchronous-replication/): tipicamente < 5 ms de RTT; valores superiores devem ser validados em função da taxa de escrita da aplicação. | • Utilizar um [balanceador de carga para o endereço IP virtual](https://safekit.eviden.com/best-practises/how-a-virtual-ip-address-works/) se os 2 nós se encontrarem em 2 sub-redes (suportado pelo SafeKit, especialmente na cloud).
• Utilizar soluções de cópia de segurança com replicação assíncrona para redes de alta latência.
## Comparação: SafeKit para Windows/Linux e outras soluções de clustering {#safekit-mirror-ha-comparison}
Funcionalidade | SafeKit para Windows/Linux | Cluster de failover com armazenamento partilhado | Replicação de bases de dados
---|---|---|---
Arquitectura | SANless (shared-nothing) | Armazenamento partilhado (SAN/NAS) | Shared-nothing
Reconfiguração da aplicação | Nenhuma | Necessária (mover dados para o disco partilhado) | Nenhuma
Âmbito da replicação | Aplicação completa (BD, configuração e registos) | Dados do disco partilhado | Apenas dados da base de dados
Tipo de replicação | Síncrona (RPO zero) | Síncrona (via SAN) | Depende da edição, frequentemente assíncrona
Failover/failback | Totalmente automáticos | Totalmente automáticos | Frequentemente manuais ou complexos
Dependência de AD/LDAP | Independente | Necessária no Windows | Independente
Complexidade de implementação | Baixa (< 30 minutos) | Elevada (AD, armazenamento, quorum) | Média (apenas replicação)
**Em resumo**, o SafeKit elimina a necessidade de SAN e simplifica a implementação sem dependência do **Active Directory** ou de configurações especiais de **quorum**. É uma alternativa HA leve e independente do hardware, com TCO reduzido, zero perda de dados e recuperação automática.
## Vídeo: configurar um cluster mirror SafeKit HA {#videoguide-safekit-mirror-cluster}
### Vídeo SafeKit: clustering ao nível da aplicação (8:47) {#demo-mirror-ha-cluster}
Veja como o SafeKit implementa um **cluster mirror HA** sem a complexidade de uma SAN. A demonstração utiliza Microsoft SQL Server, mas aplica-se também a outras bases de dados e aplicações.
1. [Dois nós com SQL Server](https://www.youtube.com/watch?v=mGwEguDnnH0&t=0s) (0:32)
2. [Configurar o cluster e o módulo mirror.safe](https://www.youtube.com/watch?v=mGwEguDnnH0&t=32s) (3:58)
3. [Testar replicação SQL, migração e failover](https://www.youtube.com/watch?v=mGwEguDnnH0&t=270s) (4:17)
* [Guia de configuração de cluster mirror no Windows](https://safekit.eviden.com/quick-install/safekit-quick-installation-guide-for-a-new-windows-application-with-real-time-replication-and-failover/)
* [Guia de configuração de cluster mirror no Linux](https://safekit.eviden.com/quick-install/safekit-quick-installation-guide-for-a-new-linux-application-with-real-time-replication-and-failover/)