Milestone XProtect Alta Disponibilidade com SafeKit: Instale o módulo milestone.safe para Failover
Guia de Instalação Rápida de Alta Disponibilidade para Milestone XProtect
Este guia explica como configurar um cluster mirror para Milestone XProtect usando SafeKit, garantindo a comutação automática de falhas e a replicação síncrona sem a necessidade de armazenamento partilhado.
Para obter ajuda, pode usar SafeKit AI 🤖.
1. Visão Geral
- Arquitetura: Utiliza um sistema de dois nós (Primário/Secundário).
- Proteção de Dados: Implementa replicação síncrona em tempo real para perda zero de dados (RPO = 0).
2. Instalação
- Software: Instale o motor SafeKit em ambos os servidores.
- Módulo: Descarregue o módulo de aplicação pré-configurado
milestone.safe.
3. Configuração
- Consola Web: Configure as pastas específicas que contêm os ficheiros Milestone XProtect.
- Monitorização: Inicie a monitorização e proteção da aplicação Milestone XProtect.
Limitações de Alta Disponibilidade SafeKit
| Limite / Requisito | Razão e Impacto | Alternativa Recomendada |
|---|---|---|
| Tamanho da replicação: alguns TBs | Tempo de resincronização após falha (passo 3): • Rede de 1 Gb/s ≈ 3 horas/TB • Rede de 10 Gb/s ≈ 1 hora/TB (dependendo do desempenho de escrita do disco) | • Utilizar armazenamento partilhado externo (mais caro, mais complexo). |
| Número de ficheiros: < 1.000.000 de ficheiros | • Desempenho do tempo de resincronização após uma falha (passo 3). • Tempo necessário para comparar cada ficheiro entre os dois nós. | • Coloque os vários ficheiros a replicar num disco rígido virtual/máquina virtual. • Apenas os ficheiros que representam o disco rígido virtual/máquina virtual serão replicados e resincronizados neste caso. |
| Capacidade de contingência: ≤ 32 máquinas virtuais | • Cada máquina virtual é executada num módulo mirror independente. • Máximo de 32 módulos mirror a funcionar no mesmo cluster. | • Utilizar um armazenamento externo partilhado e outra solução de agrupamento de máquinas virtuais (mais cara, mais complexa). |
| Arquitetura de rede: rede LAN/VLAN entre locais remotos | • Comutação automática de falha do endereço IP virtual com 2 nós na mesma sub-rede. • Boa largura de banda para resincronização (passo 3). • Baixa latência para replicação síncrona: normalmente < 5 ms RTT; valores mais elevados devem ser validados em relação à taxa de escrita da aplicação. | • Se os dois nós estiverem em subredes diferentes (comum na nuvem), utilize outras opções de reencaminhamento: um balanceador de carga, CLIs do fornecedor de nuvem, BGP ou redirecionamento de DNS. • Utilize soluções de cópia de segurança com replicação assíncrona para redes com alta latência. |
Visão geral da solução SafeKit/Milestone XProtect
A solução é descrita aqui: 💡 A Solução Mais Simples para Alta Disponibilidade Milestone XProtect: Replicação Síncrona e Failover de 2 Nós.
Instalação da solução SafeKit/Milestone XProtect no Windows (milestone.safe)
Pré-requisitos
- É necessário ter Milestone XProtect Management e o SQL instalados em 2 nós (máquinas virtuais ou servidores físicos). SQL Server e o Event Server podem ser externos, consulte as notas abaixo.
ℹ️ Nota: SQL Server pode ser externo. Neste caso, no passo 4, durante a configuração passo a passo do milestone.safe:
- remover a replicação das pastas de dados e de registos do SQL,
- Remova o verificador de processos em sqlservr.exe,
- remover o MSSQLServer da macro SERVICES.
Pode implementar redundância do SQL Server externo com 💡 SafeKit e o módulo sqlserver.safe.
Neste caso, em ambos os nós de gestão, configure a ligação do Milestone Management ao SQL com o endereço IP virtual do módulo sqlserver.safe (chave de registo HKEY_LOCAL_MACHINE > SOFTWARE > VideoOSServerConnectionString).
ℹ️ Nota: O servidor de eventos pode ser externo ao servidor de gestão.
Neste caso, tem 2 clusters com 2 instalações do milestone.safe: um para o cluster de Gestão, o outro para o cluster de Eventos.
Para o cluster de Gestão, no passo 4, durante a configuração passo a passo do milestone.safe:
- Remova o MilestoneEventServerService da macro SERVICES.
E para o cluster de Eventos, no passo 4, durante a configuração passo a passo do milestone.safe:
- remover da macro SERVIÇOS: MSSQLServer, Milestone XProtect Management Server, Milestone XProtect Log Server,
- remover a replicação das pastas de dados e de registos do SQL,
- Remova o verificador de processos em sqlservr.exe,
- durante a configuração passo a passo, registe o servidor de eventos com o endereço IP virtual do cluster de gestão (ou instale o servidor de eventos a partir do Gestor de Transferências e defina o endereço IP virtual do cluster de gestão durante a instalação),
- No cliente de gestão Milestone, defina o Servidor de Eventos com o endereço IP virtual do cluster de Eventos nos Serviços Registados.
ℹ️ Redundância do gravador
- A replicação de gravadores não é adequada para SafeKit devido ao volume de dados.
- A solução integrada no Milestone pode ser utilizada (servidor de gravação de contingência sem replicação em tempo real).
- Dois gravadores também podem funcionar numa configuração ativa/ativa e as câmaras são distribuídas de forma a não perder todas as câmaras da mesma área em caso de falha.
- O fluxo de cada câmara também pode ser enviado para dois gravadores com a solução Vega / RMF.
ℹ️ Em caso de migração do Milestone da versão N para a versão N+1 num cluster SafeKit, leia este artigo: 🛠️ Migração da Gestão Milestone com SafeKit
Instalação de pacotes no Windows
- Descarregue e instale a versão gratuita do SafeKit em 2 nós Windows.
Nota: a versão gratuita inclui todas as funcionalidades SafeKit. No final do período de avaliação, pode ativar as chaves de licença permanentes sem desinstalar o pacote. - Após concluir a instalação do pacote, selecione “Definir credenciais da consola e regras de firewall agora” e configure uma palavra-passe para o utilizador admin da consola SafeKit.
Defina a mesma palavra-passe em todos os nós. - Exclua da verificação do antivírus C:/safekit/ (o diretório de instalação padrão) e todas as pastas replicadas que você irá definir.
Os antivírus podem enfrentar desafios de deteção com SafeKit devido à sua estreita integração com o sistema operativo, mecanismos de IP virtual, replicação em tempo real e reinício de serviços críticos.
Descarregue SafeKit (Windows) >
Instalação do módulo no Windows
- Descarregue o módulo milestone.safe. O módulo é gratuito. Contém os ficheiros userconfig.xml e os scripts de reinicialização.
- Coloque milestone.safe em C:/safekit/Application_Modules/generic.
Descarregar milestone.safe (Windows) >
Configuração passo a passo da solução SafeKit/Milestone XProtect
Pré-requisitos
- Milestone XProtect and SQL aplicação foi instalada em 2 nós.
- O total de dados replicados é limitado a alguns terabytes — para além disso, o tempo de resincronização torna-se significativo.
- Interconexão mínima de 1 Gb/s entre nós (10 Gb/s recomendado para resincronização mais rápida).
- A redundância de IP requer que ambos os nós estejam na mesma LAN ou LAN estendida (L2) — redes L3 com encaminhamento não são suportadas.
⚠️ Esta configuração requer, no mínimo, Milestone XProtect 2023 R3. Para versões anteriores, consulte 🛠️ este artigo.
1. Inicie a consola SafeKit
- Inicie a consola web num navegador, num dos nós do cluster, ligando-se a
http://localhost:9010. - Introduza
admincomo nome de utilizador e a palavra-passe definida durante a instalação.
Também é possível executar a consola num navegador, numa estação de trabalho externa ao cluster.
⚠️ A configuração do SafeKit é feita em ambos os nós a partir de um único navegador.
ℹ️ Para proteger a consola web, consulte 🛠️ 11. Proteção do serviço web SafeKit no Guia do Utilizador.

2. Configurar os endereços dos nós
- Introduza os endereços IP dos nós, prima a
Tab keypara verificar a conectividade e preencha os nomes dos nós. Se node1 ou node2 tiverem uma cor vermelha, verifique a conectividade do navegador a ambos os nós e verifique a firewall em ambos os nós para 🛠️ resolução de problemas. - Em seguida, clique em
Save and applypara guardar a configuração. - Verifique a mensagem
Success✅ em ambos os nós. - Se ocorrer uma
Failurede configuração ❌ num nó, abra o acordeão ▼ desse nó e reveja as mensagens. Tenha em atenção que pode utilizar a IA SafeKit 🤖 para obter assistência.
ℹ️ Se desejar, pode adicionar uma nova LAN and nodes (primeiro ➕) para criar um segundo heartbeat e uma rede de replicação dedicada.
ℹ️ Se clicar em Advanced configuration, o ficheiro cluster.xml é apresentado. Este ficheiro é preenchido automaticamente pela consola e implementado nos nós.

3. Selecione um módulo
- No
New module, clique no módulomilestone.safe.
ℹ️ No banner azul no topo, node1 🛜 representa o nó de ligação da consola. Este nó reencaminha os pedidos para node2 quando necessário.
ℹ️ A consola procura por xxx.safe no diretório Application_Modules/generic/ no nó de ligação (node1) se tiver colocado um módulo lá durante a instalação.

4. Configure o módulo
- No
Module startup at boot, escolha o arranque automático do módulo no arranque sem atraso. - Em
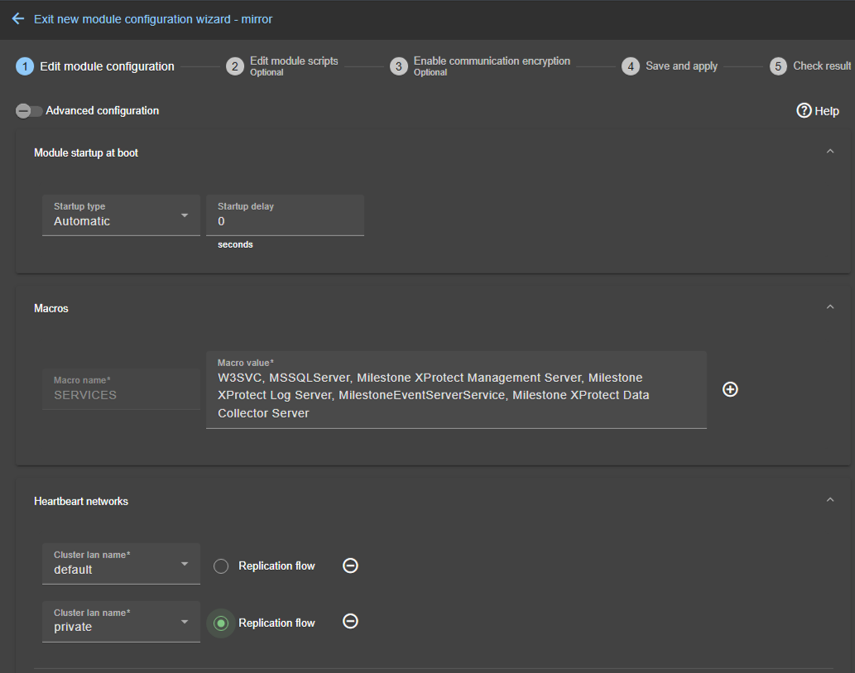
Macros/SERVICES, introduza os nomes dos serviços da sua aplicação, pela ordem de inicialização, separados por vírgulas. Consulte esta captura de ecrã para um exemplo visual dos serviços Milestone XProtect 🖼️. - Nas
Heartbeat networks, deve ter uma única rede heartbeat na qual a replicação é feita. Se adicionou uma LAN privada no passo 2, pode configurar duas heartbeats com o fluxo de replicação na LAN privada. - Em
Virtual IP addresses, introduza um endereço IP virtual. Um endereço IP virtual é um endereço IP padrão na mesma rede IP (mesma sub-rede) que os endereços IP de ambos os nós.
Os clientes da aplicação devem ser configurados com o endereço IP virtual (ou o nome DNS associado ao endereço IP virtual).
O endereço IP virtual é automaticamente alterado em caso de falha. - Em
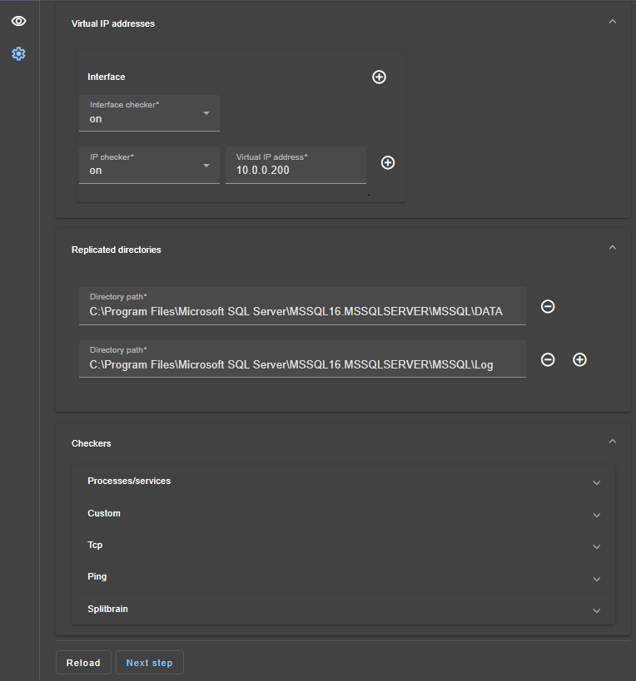
Replicated directories, defina os caminhos dos diretórios a replicar. Verifique se eles existem em ambos os nós e contêm os dados da aplicação.
A replicação de dados e de registos é essencial para uma base de dados.
Pode criar diretórios replicados adicionais conforme necessário.
Veja esta captura de ecrã para um exemplo visual da replicação SQL Milestone XProtect 🖼️. - No
Checkers, poderá configurar os verificadores, se necessário, como monitorização de processos, verificadores personalizados, TCP, ping ou verificadores de divisão de rede.
Por exemplo, se um nome de processo for exibido emMonitored processes/services, ele será monitorizado com uma ação de reinicialização em caso de falha. A configuração de um nome de processo incorreto fará com que o módulo pare logo após o seu início.
⚠️ Se o SQL estiver no servidor de gestão:
- As bases de dados do sistema SQL (como master.mdf e mastlog.ldf) devem estar localizadas nos mesmos diretórios em ambos os nós. Os diretórios devem ser configurados como replicados.
- O SQL também deve ser instalado no mesmo local no sistema de ficheiros em ambos os nós, porque a base de dados de recursos SQL de apenas leitura está localizada no binário e é necessária para a comutação de falha. Esta base de dados não precisa de ser replicada.
- As bases de dados SQL Milestone (.mdf e .ldf) devem estar localizadas nos mesmos diretórios em ambos os nós. Os diretórios devem ser configurados como replicados. As bases de dados Milestone são as seguintes, de acordo com este artigo.
ℹ️ Se clicar em Advanced configuration, o ficheiro userconfig.xml é apresentado. Este ficheiro é preenchido automaticamente pela consola e implementado nos nós com os scripts de reinicialização.
ℹ️ Ao aplicar a configuração SafeKit, o startup type dos serviços é automaticamente definido como Manual nos Serviços Windows. Isto garante que os serviços não arrancam automaticamente quando o sistema é iniciado, mas são iniciados apenas quando o próprio módulo é iniciado.
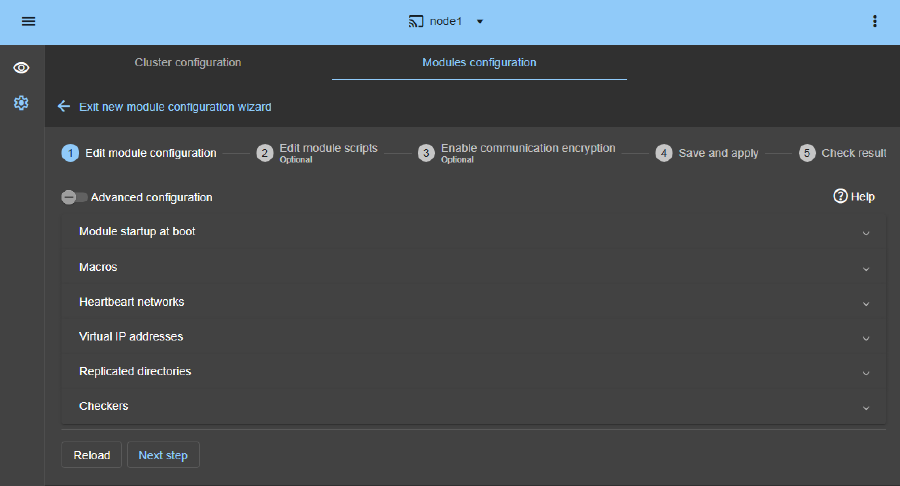
5. Editar os scripts (opcional)
- Este passo é opcional e pode ser ignorado na maioria dos casos, uma vez que os scripts de reinicialização já estão pré-configurados para reiniciar os serviços definidos no passo anterior.
- Então, clique diretamente em
Next step. start_prim.ps1inicia todos os serviços na ordem especificada na listaSERVICESe inicia osIIS application poolsutilizados pelo Milestone.stop_prim.ps1para todos os serviços na ordem inversa.- Adicionalmente,
start_prim.ps1verifica o arranque de cada serviço e para o módulo se algum serviço não arrancar corretamente.
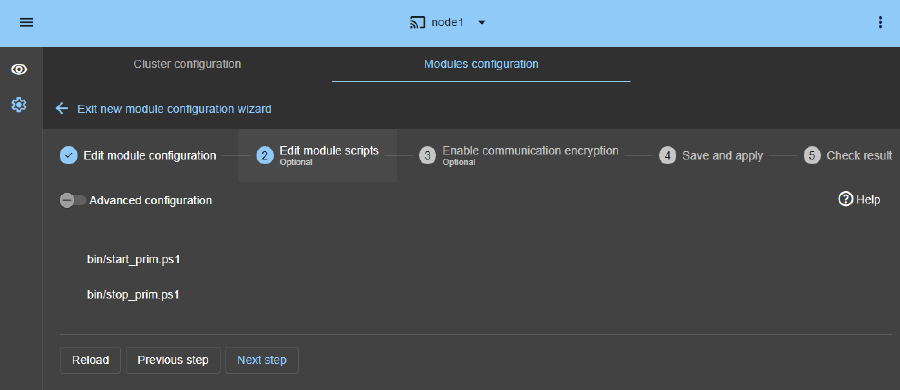
6. Criptografia da comunicação (opcional)
- Mantenha a encriptação da comunicação entre os nós.
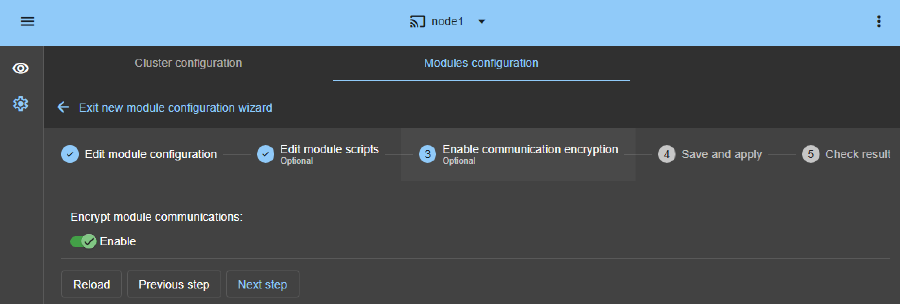
7. Guardar e aplicar
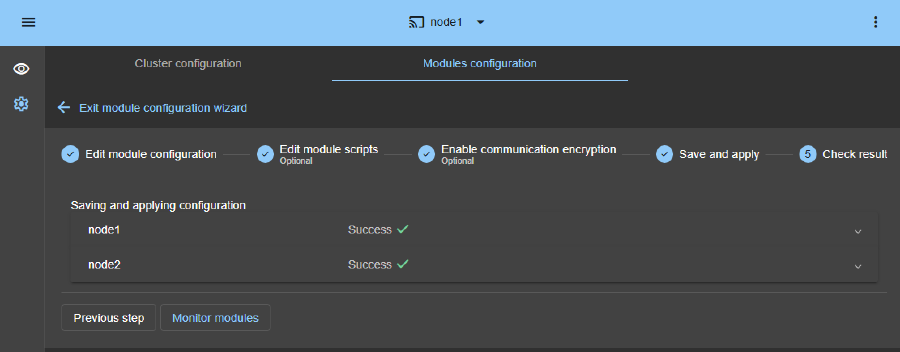
Save and applya configuração e os scripts em ambos os nós.
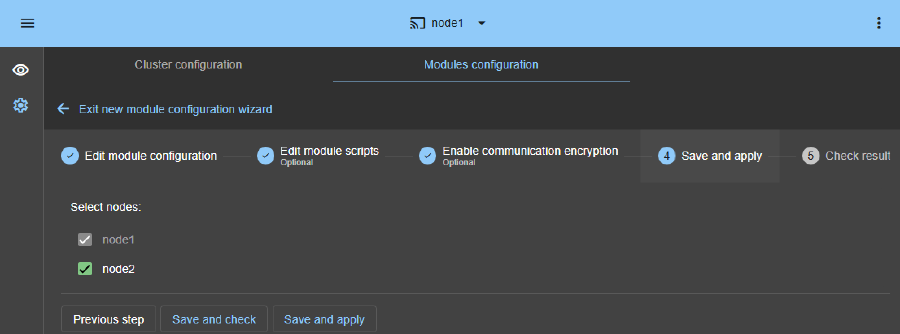
8. Verifique se a configuração foi bem-sucedida
- Verifique a mensagem
Success✅ em ambos os nós e clique emMonitor modules. - Se ocorrer uma
Failurede configuração ❌ num nó, abra o acordeão ▼ desse nó e reveja as mensagens. Tenha em atenção que pode utilizar a IA SafeKit 🤖 para obter assistência.
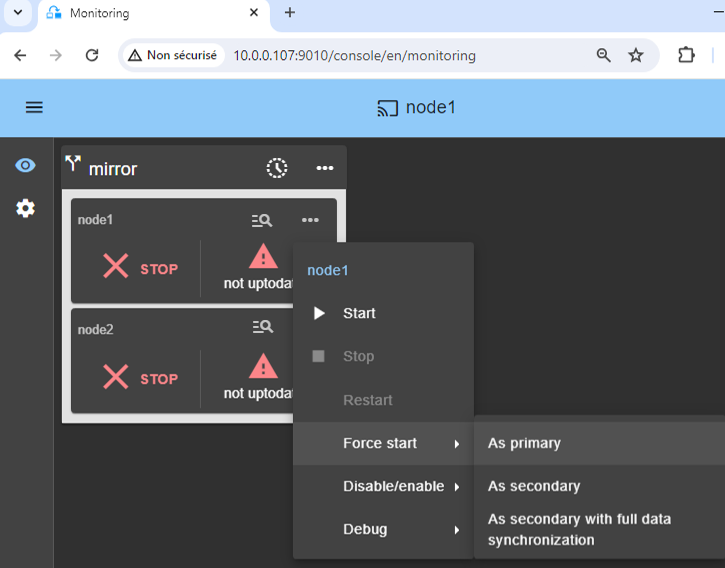
9. Inicie o nó com dados atualizados
- Se o nó 1 tiver os diretórios replicados atualizados, selecione-o e ⋯
Force start▶As primary.
Quando o nó 2 for iniciado, todos os dados serão copiados do nó 1 para o nó 2.
⚠️ Se fizer a escolha errada, corre o risco de sincronizar dados desatualizados em ambos os nós.
⚠️ Também se assume que a aplicação Milestone XProtect and SQL está parada no nó 1 para que SafeKit instale os mecanismos de replicação e, em seguida, inicie a aplicação no script start_prim.
⚠️ Utilize Start para arranques subsequentes: SafeKit mantém o servidor mais atualizado. Iniciar As primary é um arranque especial na primeira vez ou durante operações excecionais.
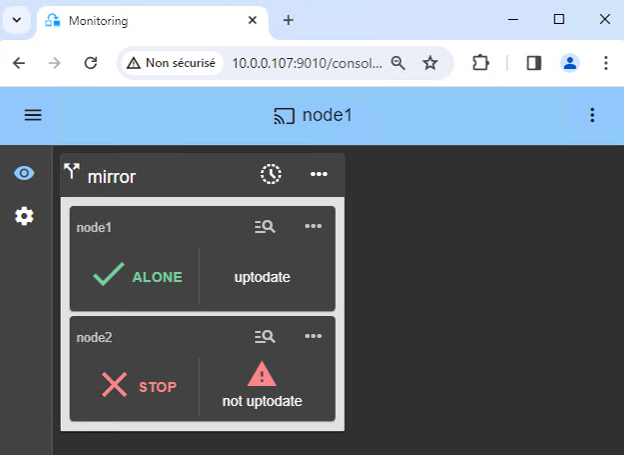
10. Aguarde a transição para ALONE (verde)
- O nó 1 deve atingir o estado ALONE (verde), o que significa que o IP virtual está definido e que o script
start_primfoi executado no nó 1.
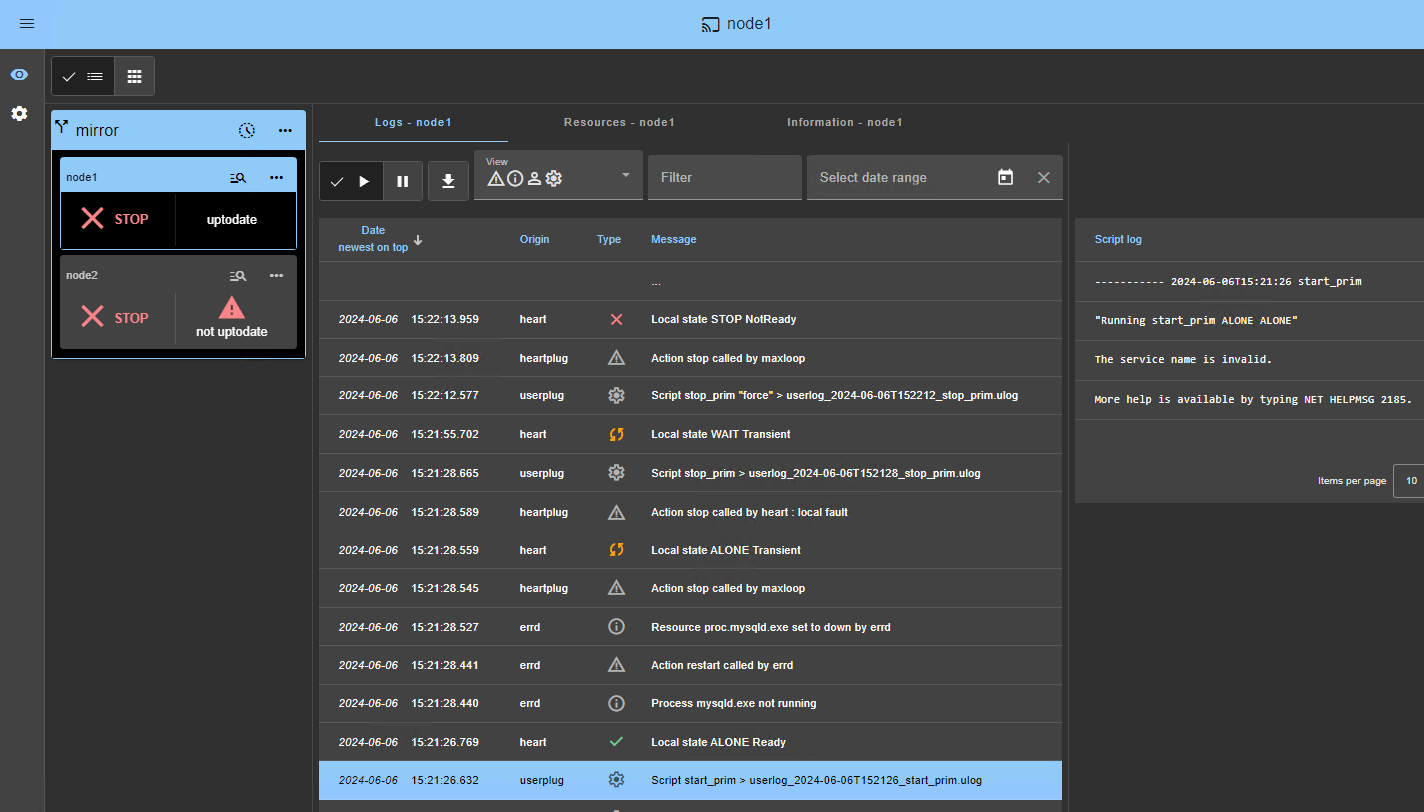
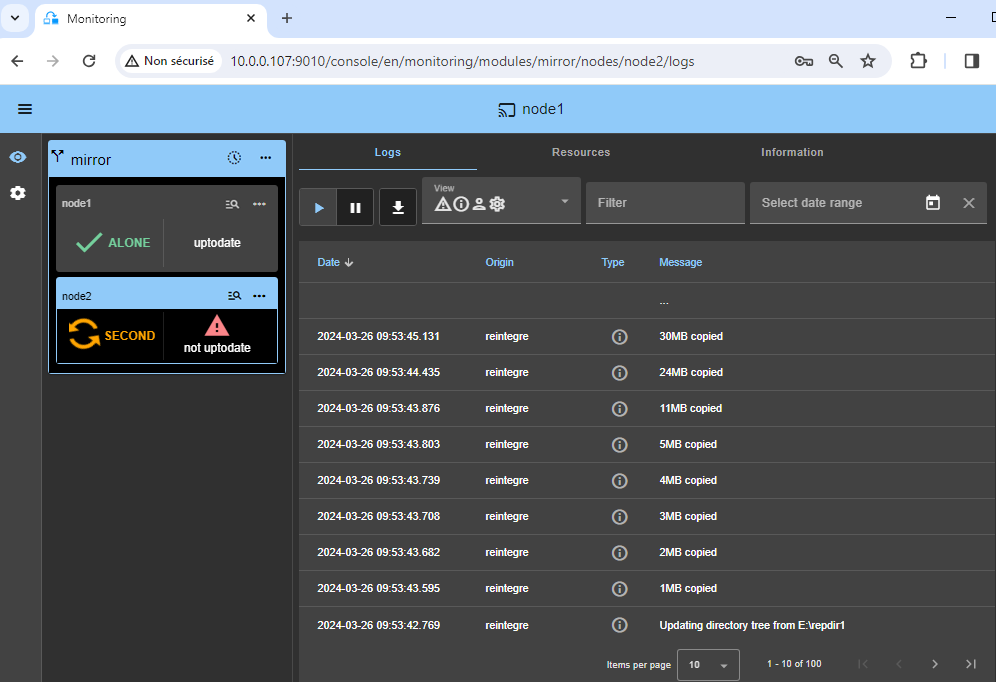
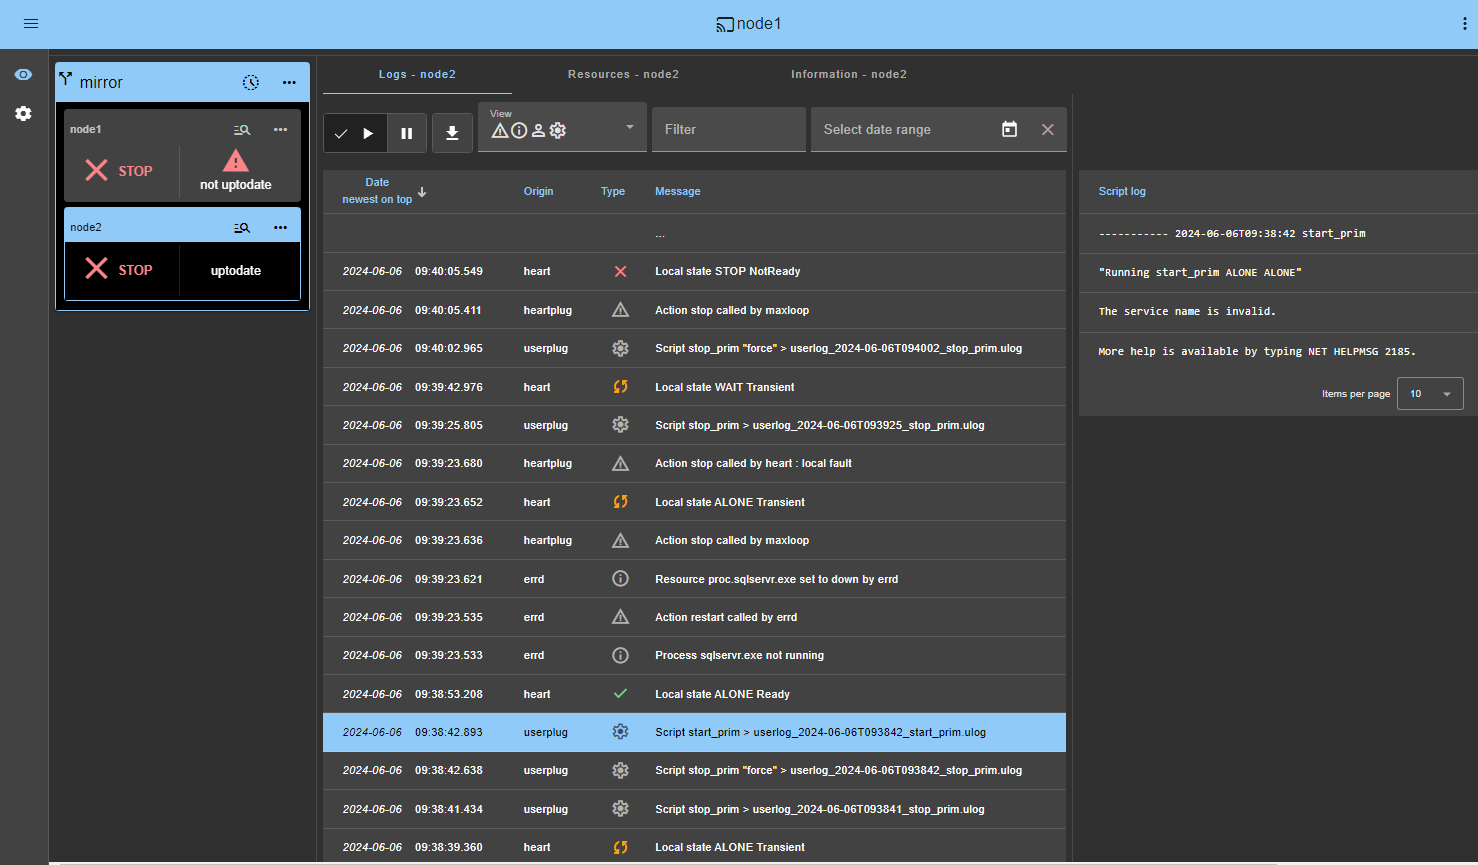
⚠️ Se ALONE (verde) não for atingido ou se a aplicação não for iniciada, analise o motivo com o registo do módulo 🖼️ do nó 1.
- Clique no ícone de registo 🔍 do
node1para abrir o registo do módulo e procure mensagens de erro, como um verificador que deteta um erro e para o módulo. - Clique em
start_primno registo: as mensagens de saída do script são exibidas à direita e os erros podem ser detetados, como um serviço iniciado incorretamente. - Utilize o SafeKit AI 🤖 para obter assistência com as mensagens de registo.
⚠️ Se o cluster estiver no estado WAIT (red) not uptodate, STOP (red) not uptodate, pare o nó WAIT e force o seu arranque como primário 🖼️.
11. No ambiente de trabalho do nó 1, pare, registe-se no endereço IP virtual, aplique o KB Milestone e reinicie o Servidor de Gestão Milestone
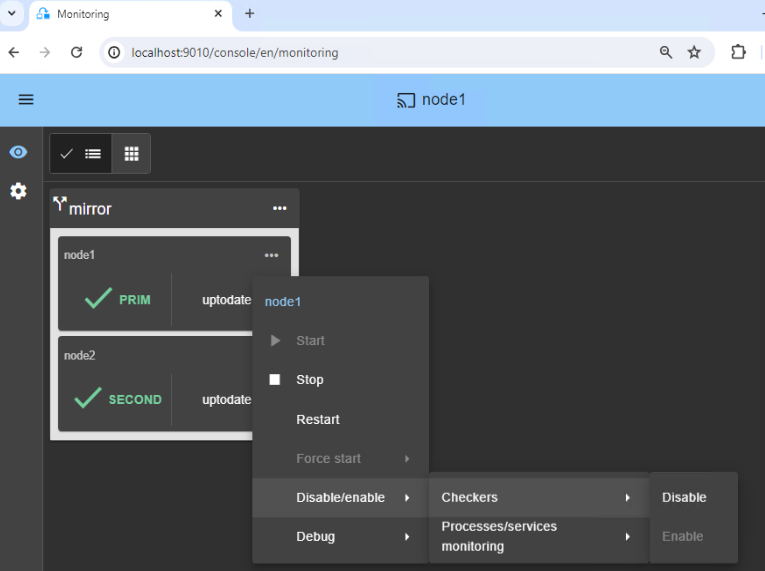
Execute os seguintes pontos no nó 1, de acordo com o menu na imagem:
- Utilize o menu ALONE da consola SafeKit para desativar os verificadores e a monitorização de processos/serviços, a fim de evitar deteções falsas ao parar o serviço do servidor de gestão (suspenda o verificador 🖼️).
- Clique com o botão direito do rato no ícone Milestone Management Server na barra de tarefas.
- Parar o serviço do servidor de gestão
- Em seguida, selecione Server Configurator … e registe o endereço IP virtual.
- Edite o ServerConfig.xml no nó 1.
- Vá para " C:/ProgramData/Milestone/XProtect Management Server" e faça uma cópia de segurança do ficheiro original ServerConfig.xml.
- Abra o ServerConfig.xml com qualquer editor de texto (com direitos de administrador).
- Substitua o
XXX.XXX.XXX.XXXpelo endereço IP virtual real em: <Failover>...<VirtualAddress>XXX.XXX.XXX.XXX</VirtualAddress>...</Failover>- Mude
<ClusterMember>false</ClusterMember>paratrue - Defina
http://NODE1_FQDN:9010(ou o nome do anfitrião NODE1, se for um grupo de trabalho) em: <ClusterLocalWebserverUri>http://NODE1_FQDN:9010</ClusterLocalWebserverUri>- Para mais informações, consulte este artigo da Base de Conhecimento Milestone.
- Iniciar o serviço do servidor de gestão
- Utilize o menu ALONE da consola SafeKit para ativar os verificadores e a monitorização de processos/serviços (ative o verificador 🖼️).
ℹ️ Este procedimento regista o servidor de gestão do nó 1 na base de dados SQL (em execução no nó 1) através de uma ligação ao endereço virtual.

12. No ambiente de trabalho do nó 2, registe o servidor de gestão no endereço IP virtual
- Selecione Server Configurator na barra de tarefas do nó 2 e registe-o no endereço IP virtual (ver imagem).
- Em seguida, pare o serviço do servidor de gestão.
- Edite o ServerConfig.xml no nó 2.
- Vá para " C:/ProgramData/Milestone/XProtect Management Server" e faça uma cópia de segurança do ficheiro original ServerConfig.xml.
- Abra o ServerConfig.xml com qualquer editor de texto (com direitos de administrador).
- Substitua o
XXX.XXX.XXX.XXXpelo endereço IP virtual real em: <Failover>...<VirtualAddress>XXX.XXX.XXX.XXX</VirtualAddress>...</Failover>- Mude
<ClusterMember>false</ClusterMember>paratrue - Defina
http://NODE2_FQDN:9010(ou o nome do anfitrião NODE2, se for um grupo de trabalho) em: <ClusterLocalWebserverUri>http://NODE2_FQDN:9010</ClusterLocalWebserverUri>- Para mais informações, consulte este artigo da Base de Conhecimento Milestone.
⚠️ Tenha cuidado:
- A conta do utilizador que executa o registo no nó 2 deve ter a função de administrador no Milestone no nó 1.
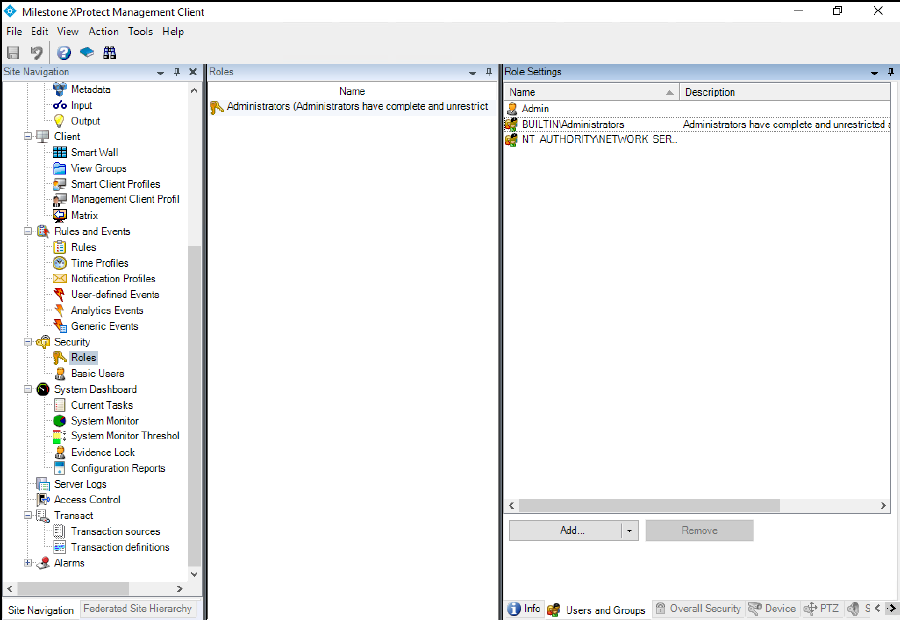
- Se for o administrador local no nó 2 que efetua o registo, o grupo incorporado Windows
BUILTIN/Administratorsdeve ter sido definido em Management Client / Segurança / Funções no Passo 13 Caso contrário, o registo não funcionará.
ℹ️ Este procedimento regista o servidor de gestão do nó 2 na base de dados SQL (em execução no nó 1) através de uma ligação ao endereço virtual.
13. Resolver o problema de autenticação Windows em caso de falha
Ao iniciar o Milestone XProtect Management Client, tem de se autenticar utilizando um dos seguintes métodos. Dependendo da sua escolha, são necessários passos específicos para garantir que o início de sessão funciona após uma falha SafeKit. Referência: Ver Captura de Ecrã de Início de Sessão 🖼️.
Autenticação Windows com o Active Directory (AD)
Configuração: Não é necessária nenhuma configuração especial.
Se a autenticação Windows Milestone estiver configurada com um Active Directory, as informações de utilizador e palavra-passe são obtidas do AD externo. Após uma falha, o nó secundário liga-se ao mesmo AD, pelo que a autenticação funciona automaticamente.
Autenticação Windows em Grupo de Trabalho
Configuração: É necessário adicionar o grupo BUILTIN/Administrators em “Segurança / Funções”.
Aviso: Num Grupo de Trabalho, os utilizadores locais têm diferentes Identificadores de Segurança (SIDs) em cada nó, mesmo que os nomes sejam idênticos. Apenas o grupo BUILTIN/Administrators tem o mesmo SID em ambos os nós.
- Ao adicionar este grupo, poderá autenticar-se no nó secundário com qualquer conta de administrador local após uma falha.
- Sem isso, a autenticação local Windows falhará no nó secundário porque os SIDs não corresponderão.
Autenticação básica com base de dados SQL
Configuração: Crie um utilizador com “Autenticação básica” (por exemplo, " Admin “).
Para a “Autenticação básica”, as credenciais do utilizador são armazenadas diretamente na base de dados SQL. Como SafeKit replica a base de dados SQL para o nó secundário em tempo real, estes utilizadores estão sempre disponíveis imediatamente após uma falha.
14. Iniciar nó 2
- ⋯
Starto nó 2 com o seu menu contextual. - Aguarde o SECOND estado (verde).
ℹ️
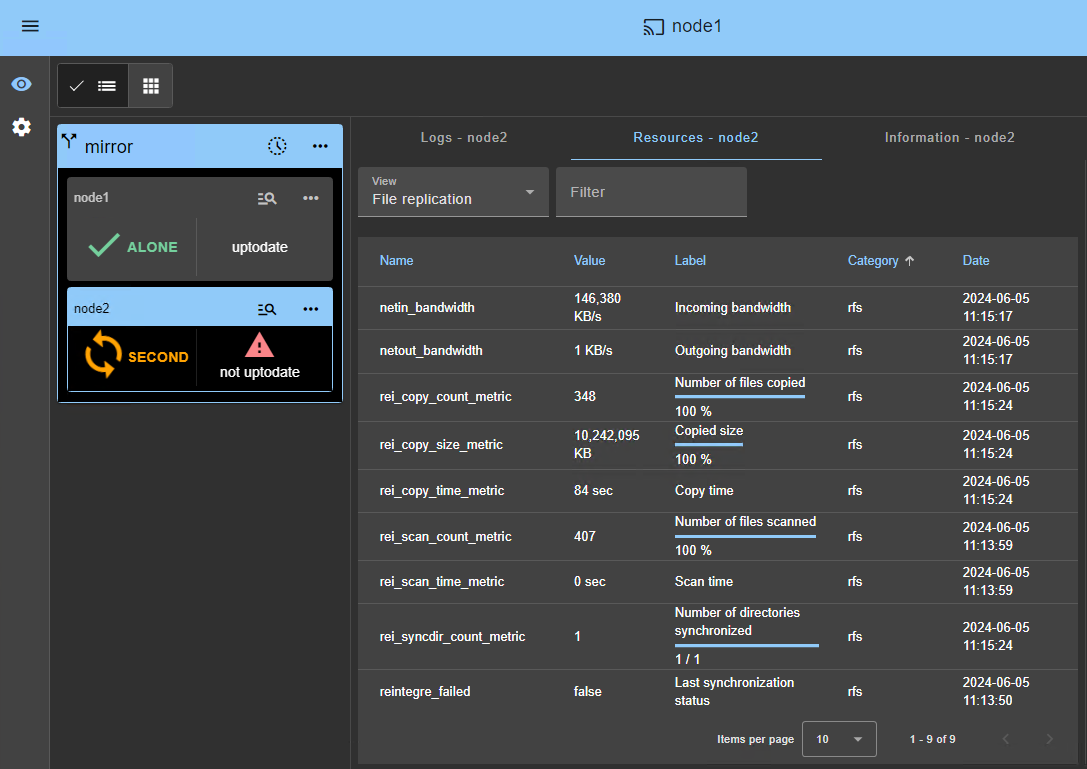
- O nó 2 permanece no SECOND estado (laranja) enquanto resincroniza os diretórios replicados (cópia do nó 1 para o nó 2).
- Isto pode demorar algum tempo, dependendo do tamanho dos ficheiros a resincronizar nos diretórios replicados e da largura de banda da rede.
- Para ver o progresso da cópia, consulte o registo do módulo 🖼️ e os recursos de replicação 🖼️ do nó 2. Utilize a IA SafeKit 🤖 para obter assistência com as mensagens de registo.
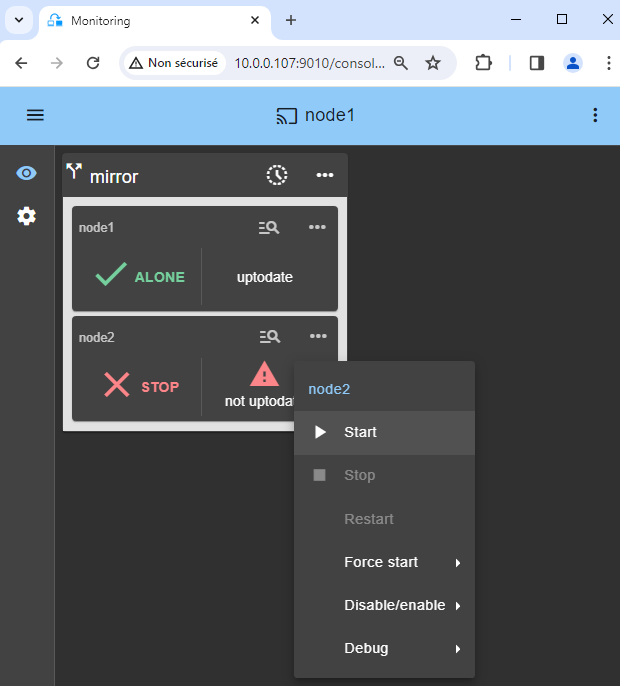
15. Verifique se o cluster está operacional
- Verifique se o cluster está verde/verde com os serviços Milestone XProtect and SQL a serem executados no nó PRIM e não no nó SECOND.
- Apenas as alterações dentro dos ficheiros são replicadas em tempo real neste estado.
⚠️
- Registe os servidores de gravação com o endereço IP virtual.
- Ligue o Milestone Management Client e o Milestone Smart Client ao endereço IP virtual.
- Os componentes que são clientes dos serviços Milestone XProtect and SQL devem ser configurados com o endereço IP virtual. A configuração pode ser feita com um nome DNS (se um nome DNS tiver sido criado e associado ao endereço IP virtual).

16. Testes
- Pare o nó PRIM, percorrendo o menu contextual e clicando em
Stop. - Verifique se existe um failover no SECOND nó, que deverá ficar ALONE (verde).
- E com Microsoft Management Console (MMC) no Windows ou com linhas de comando no Linux, verifique a comutação por falha dos serviços Milestone XProtect and SQL (parados no nó 1 no script
stop_prime iniciados no nó 2 no scriptstart_prim).
⚠️ Se ALONE (verde) não for atingido no node2 ou se a aplicação não for iniciada, analise o motivo com o registo do módulo 🖼️ do nó 2.
- Clique no ícone de registo 🔍 do
node2para abrir o registo do módulo e procure mensagens de erro, como um verificador que deteta um erro e para o módulo. - Clique em
start_primno registo: as mensagens de saída do script são exibidas à direita e os erros podem ser detetados, como um serviço iniciado incorretamente. - Utilize o SafeKit AI 🤖 para obter assistência com as mensagens de registo.
⚠️
- Se tudo estiver bem, inicie o node1, que irá ressincronizar os diretórios replicados do node2.
- Se as coisas correrem mal, pare node2 e force o arranque como primário 🖼️ do node1, que será reiniciado com os seus dados localmente íntegros no momento da paragem.
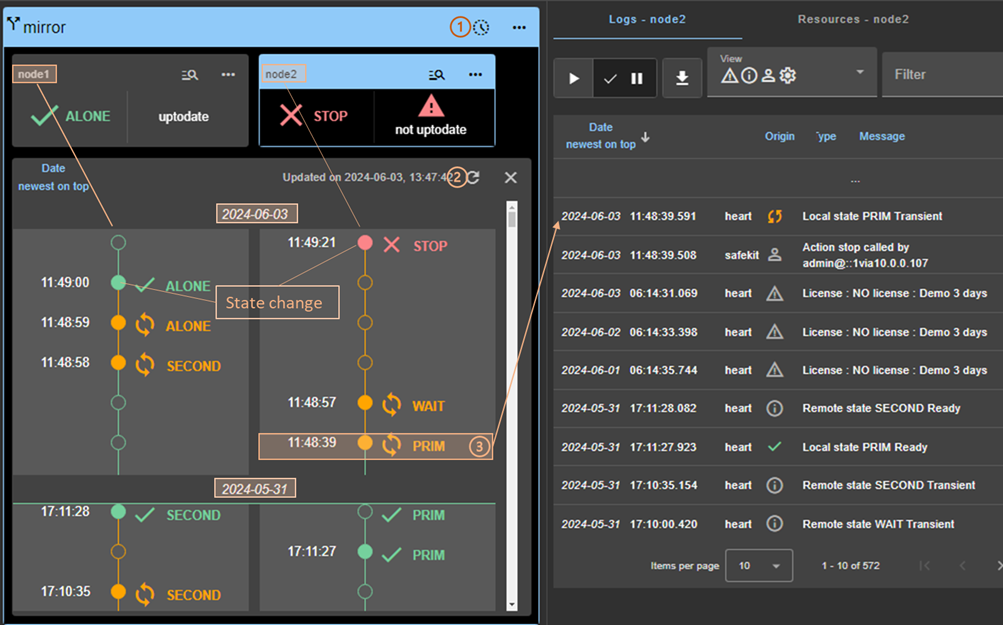
ℹ️ Tenha em atenção que tem uma linha do 🖼️ 🕒 que pode ser útil para entender o que acontece no cluster.
ℹ️ Encontre mais detalhes, juntamente com vídeos, no Treinamento Online SafeKit.

17. Apoio
- Para obter suporte, faça 2
SnapshotsSafeKit (2 ficheiros .zip), uma para cada nó.
ℹ️ Mais informações sobre o apoio aqui.

Demonstração da solução mirror SafeKit
Vídeo SafeKit: Agrupamento a nível de aplicação (8:47)
Neste vídeo, descubra como SafeKit implementa um cluster de alta disponibilidade mirror sem a complexidade de uma SAN. Embora esta demonstração utilize Microsoft SQL Server, a solução funciona de forma idêntica para outras bases de dados e aplicações.
Capítulos
- 🎬 2 nós com SQL Server (0:32)
- 🎬 Configure o cluster e o módulo mirror.safe (3:58)
- 🎬 Iniciar e testar a replicação, migração e failover do SQL em caso de falha (4:17)
Implementação Passo a Passo
- 🛠️ Leia o guia sobre como configurar um cluster mirror no Windows
- 🛠️ Leia o guia sobre como configurar um cluster mirror no Linux
🔍 Explore o SafeKit
Encontre informações sobre as funcionalidades, arquiteturas, vídeos, documentação e a versão de teste gratuita do SafeKit.
| Recurso | Descrição | Ligação |
|---|---|---|
| Principais características | Saiba por que o SafeKit é uma solução de alta disponibilidade simples e económica. | Descubra as principais funcionalidades |
| Casos de uso | Saiba como o SafeKit mantém as aplicações e infraestruturas críticas disponíveis. | Explore os casos de uso |
| Modelo de implementação | O SafeKit oferece alta disponibilidade sem a necessidade de uma SAN ou de armazenamento partilhado. | Explore o modelo de implementação |
| Estratégias de alta disponibilidade | Compare a alta disponibilidade para máquinas virtuais com a alta disponibilidade para aplicações. | Compare as duas estratégias |
| Especificações técnicas | Verifique os requisitos técnicos e as limitações dos clusters SafeKit. | Leia as especificações técnicas |
| Vídeos | Assista a demonstrações da configuração do SafeKit e da comutação automática de falha. | Assista aos vídeos técnicos |
| Arquitetura | Saiba como o cluster mirror replica ficheiros em tempo real e lida com a comutação de falhas. | Explore a arquitetura Mirror |
| Arquitetura | Saiba como o cluster farm equilibra o tráfego de rede e lida com a contingência. | Explore a arquitetura Farm |
| Comparação de produtos | Compare o SafeKit com os clusters de alta disponibilidade tradicionais. | Compare as soluções |
| Recursos técnicos | Encontre a documentação técnica, descarregue o SafeKit e aceda à versão de avaliação gratuita. | Aceda à documentação e à versão de teste gratuita |
| Módulos da aplicação | Utilize os módulos SafeKit pré-configurados para configurar alta disponibilidade para as suas aplicações. | Explore os módulos da aplicação |