Amazon AWS Alta Disponibilidade: Replicação Síncrona e Failover SafeKit
SafeKit HA sem partilha de dados na AWS: elimine discos partilhados com perda de dados zero
Embora os principais fornecedores de nuvem ofereçam redundância nativa, eles frequentemente deixam uma lacuna significativa entre a replicação de dados e a verdadeira alta disponibilidade. Atualmente, os utilizadores de nuvem devem escolher entre dois caminhos subótimos: replicação assíncrona nativa, que requer failover manual e arrisca a perda de dados, ou disco partilhado na nuvem, que carece dos mecanismos de failover automatizados necessários para uma continuidade de negócios sem interrupções.
SafeKit: A alternativa leve e completa aos complexos clusters AWS
- Cluster AWS 2-Nós Tudo-em-Um: SafeKit é uma solução completa que oferece capacidade Multi-AZ (Zona de Disponibilidade) nativa com IP virtual, failover automático, failback automático e replicação de ficheiros síncrona em tempo real num único pacote de software integrado.
- Perda de dados zero (RPO = 0): Ao contrário da replicação nativa de máquinas virtuais na nuvem para DR (Recuperação de Desastres), SafeKit utiliza replicação síncrona ao nível de ficheiros para garantir a integridade dos dados para aplicações transacionais, garantindo que não haja perda de dados durante uma falha.
- Arquitetura sem Partilha de Dados: SafeKit elimina a necessidade de discos partilhados na nuvem e resolve os problemas associados de “bloqueio de disco”. Utiliza discos locais para máxima velocidade e custo mínimo. Enquanto os clusters tradicionais frequentemente ficam paralisados à espera que o fornecedor de nuvem liberte um bloqueio de armazenamento de um nó com falha, SafeKit utiliza pastas independentes e sincronizadas dentro dos discos locais de cada nó para garantir uma comutação de contingência instantânea.
- Reconfiguração de Aplicações Zero: SafeKit executa replicação transparente, ao nível de ficheiros, permitindo-lhe proteger aplicações e dados exatamente onde estão instalados — incluindo no disco do sistema — sem a necessidade de migrar dados para discos partilhados dedicados na nuvem.
- Alternativa Kubernetes: SafeKit oferece alta disponibilidade para aplicações legadas e em contentores (não concebidas para Kubernetes), sem a sobrecarga operacional e a complexidade da orquestração Kubernetes.
- Implementação Uniforme (Local ou na Nuvem): Para além de configurar o IP Virtual num Balanceador de Carga na Nuvem, o processo de implementação SafeKit permanece idêntico em ambientes locais e na nuvem.
Ao consolidar a Alta Disponibilidade numa camada de software leve, SafeKit oferece redundância de nível empresarial e continuidade de negócios na nuvem por uma fração do custo das suítes de clustering tradicionais.
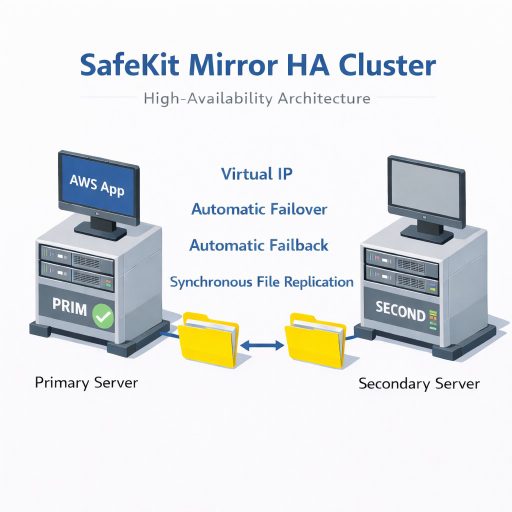
Cluster mirror de Alta Disponibilidade SafeKit para AWS
⚡ Guia rápido de instalação cluster mirror para AWS >
Índice
- Como o software SafeKit implementa de forma simples um cluster de alta disponibilidade AWS que não partilham recursos?
- Como funciona o cluster mirror SafeKit com AWS ?
- Limitações de Alta Disponibilidade SafeKit
- Comparação: SafeKit para AWS vs. Soluções Nativas de Alta Disponibilidade/Recuperação de Desastres na Nuvem
- Guia em Vídeo: Configuração de um cluster HA mirror SafeKit
- 🔍 Centro de navegação de alta disponibilidade do SafeKit
Como o software SafeKit implementa de forma simples um cluster de alta disponibilidade AWS que não partilham recursos?
O que é a solução SafeKit Mirror HA para AWS ?
SafeKit oferece alta disponibilidade à AWS entre duas máquinas virtuais em duas Zonas de Disponibilidade (AZ).
Este artigo explica como implementar rapidamente um cluster AWS sem discos partilhados na nuvem e sem conhecimentos específicos.
O princípio da solução é definir as pastas onde residem os dados da aplicação AWS, os seus serviços, um IP virtual e os verificadores.
SafeKit implementa, então, replicação em tempo real e failover automático para garantir a disponibilidade contínua do serviço.
Por que escolher uma solução unificada de alta disponibilidade (HA) “tudo-em-um” em vez de ferramentas fragmentadas?
Ao contrário das soluções “plug-and-play” que combinam produtos separados para replicação e clustering, SafeKit integra IP Virtual, Failover Automático, failback automático e Replicação de Ficheiros Síncrona em Tempo Real num único motor.
Isto elimina o risco de “castelo de cartas”, onde as atualizações quebram ligações frágeis entre ferramentas díspares, fornece um único ponto de responsabilidade para toda a pilha de HA e reduz o erro humano ao fornecer uma única interface para HA de aplicação AWS.
Como é que SafeKit lida com a Implementação Uniforme e o IP Virtual na Nuvem?
SafeKit é uma solução independente da nuvem, o que significa que o processo de implementação e a arquitetura permanecem os mesmos em servidores locais e em todos os principais fornecedores de nuvem. A única diferença arquitetónica reside na forma como o IP Virtual é apresentado à rede:
- No local: SafeKit gere o VIP diretamente, enviando pacotes GARP (Gratuitous ARP) para os switches locais, movendo o IP entre os nós instantaneamente.
- Na Nuvem: Uma vez que as redes em nuvem não suportam GARP, o IP Virtual é alojado por um Balanceador de Carga em nuvem. SafeKit fornece a sonda de integridade para determinar qual o nó principal. Isto permite que o Balanceador de Carga detete o nó ativo em tempo real e encaminhe o tráfego para ele automaticamente, garantindo uma comutação de falha contínua entre as Zonas de Disponibilidade.
Quais são as vantagens distintivas do SafeKit para alta disponibilidade AWS em comparação com os concorrentes?
SafeKit diferencia-se dos clusters AWS tradicionais através da sua arquitetura sem partilha de recursos e da sua implementação simplificada. Enquanto a maioria das soluções empresariais requer uma gestão complexa de discos partilhados na nuvem, SafeKit oferece:
- Replicação Síncrona com Perda Zero de Dados: SafeKit implementa replicação 100% síncrona, garantindo total integridade de dados para aplicações transacionais. Em caso de falha, não há perda de dados (RPO = 0). Além disso, SafeKit é capaz de replicar não só as bases de dados AWS, mas também quaisquer outras pastas de dados (logs, ficheiros de configuração, etc.), garantindo que todo o ambiente é espelhado.
- Agrupamento Simplificado de 2 Nós: Ao contrário dos agrupamentos padrão que frequentemente requerem uma “testemunha” (um terceiro nó, disco, partilha de ficheiros) para manter um quórum, SafeKit oferece alta disponibilidade total com apenas dois servidores redundantes, reduzindo os custos e a complexidade da infraestrutura.
Saiba mais sobre o nosso mecanismo de pulsação e quórum. - Gestão Unificada: Os administradores podem gerir a redundância de AWS, a replicação de dados e a monitorização através de uma única consola SafeKit. Isto torna a alta disponibilidade acessível a equipas sem conhecimentos especializados em “administração de clusters”.
- Verificadores Personalizados: SafeKit vai além da monitorização básica de serviços; oferece verificadores para monitorizar a integridade do processo da AWS. O sistema é altamente extensível, permitindo a adição de verificadores personalizados, adaptados ao seu ambiente.
Como é que SafeKit reduz o Custo Total de Propriedade (TCO) de AWS em comparação com o clustering padrão?
Ao contrário das soluções tradicionais de alta disponibilidade, SafeKit foi concebido para operar com o mínimo absoluto de sobrecarga de infraestrutura, sem comprometer a fiabilidade. As principais poupanças em comparação com os clusters de failover tradicionais incluem:
- Custos de disco partilhado na nuvem: SafeKit utiliza uma arquitetura sem partilha de recursos que funciona com discos locais.
- Não é necessária a Enterprise Edition: Embora o mecanismo de replicação de base de dados nativo possa exigir licenças Enterprise dispendiosas, SafeKit não necessita da edição Enterprise. Funciona perfeitamente com a edição padrão e até mesmo com a edição gratuita, proporcionando alta disponibilidade a uma fração do custo.
- Verdadeira Eficiência de 2 Nós: Ao contrário dos clusters padrão que frequentemente requerem uma “testemunha” (um 3º nó, disco ou partilha de ficheiros) para manter um quórum, SafeKit oferece alta disponibilidade total com apenas dois servidores redundantes.
- Sem subscrições forçadas: SafeKit oferece uma licença perpétua. O software é seu, evitando a “armadilha da subscrição” e os aumentos de preço anuais imprevisíveis, comuns nos modelos modernos baseados apenas na nuvem ou em subscrição.
- Baixas Despesas Operacionais (OPEX): Como uma solução plug-and-play, não requer formação especializada ou consultoria externa dispendiosa para manutenção, ao contrário das complexas ferramentas de clustering de código aberto.
- Preços independentes da CPU: O licenciamento é independente do número de CPUs ou núcleos. Com apenas duas licenças para dois nós, pode proteger a sua AWS contra falhas.
É possível configurar um cluster mirror AWS sem conhecimentos de clustering?
Sim. Este artigo explica como implementar rapidamente um cluster mirror AWS sem a necessidade de conhecimentos complexos de clustering de alta disponibilidade. Ao utilizar os scripts de failover automatizados do SafeKit para gerir a replicação e o reinício da sua AWS, obtém uma solução de redundância robusta que é significativamente mais simples de implementar e manter do que as soluções de clustering tradicionais.
Além AWS, que aplicações e ambientes SafeKit pode proteger?
SafeKit é uma solução versátil de alta disponibilidade para Windows e Linux que vai muito além cluster mirror AWS. Permite a replicação síncrona em tempo real e o failover automático para uma vasta gama de cargas de trabalho críticas, incluindo:
- Ambientes Virtuais e Físicos: Máquinas virtuais Hyper-V ou KVM completas.
- Orquestração de contentores: ambientes Docker, Podman e K3s (Kubernetes).
- Dados e Serviços: Diretórios de ficheiros individuais, serviços e várias bases de dados.
- Infraestrutura em Nuvem: Alta disponibilidade para aplicações em nuvem.
SafeKit também oferece aos clusters farm balanceamento de carga de rede nativo e failover para aplicações sem estado, como servidores web.
💡 Explore a lista completa de soluções de alta disponibilidade suportadas aqui.
Como funciona o cluster mirror SafeKit com AWS ?
Passo 1. Replicação em tempo real
O Servidor 1 (PRIM) executa a aplicação AWS. Os clientes estão ligados a um endereço IP virtual. SafeKit replica em tempo real as modificações feitas nos ficheiros através da rede.
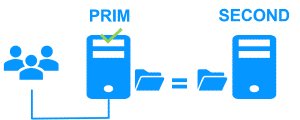
A replicação é síncrona, sem perda de dados em caso de falha, ao contrário da replicação assíncrona.
Basta configurar os nomes dos diretórios a replicar no SafeKit. Não existem pré-requisitos quanto à organização do disco. Os diretórios podem estar localizados no disco do sistema.
Passo 2. Reposição automática em caso de falha
Quando o Servidor 1 falha, o Servidor 2 assume o controlo. SafeKit muda o endereço IP virtual e reinicia a aplicação AWS automaticamente no Servidor 2.
A aplicação encontra os ficheiros replicados pelo SafeKit atualizados no Servidor 2. A aplicação continua a ser executada no Servidor 2, modificando localmente os seus ficheiros que já não são replicados para o Servidor 1.
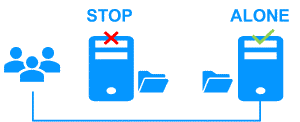
O tempo de failover é igual ao tempo de deteção de falhas (30 segundos por predefinição) mais o tempo de arranque da aplicação.
Passo 3. failback automático
A recuperação de falhas envolve reiniciar o Servidor 1 após a resolução do problema que causou a sua falha.
SafeKit resincroniza automaticamente os ficheiros, atualizando apenas os ficheiros modificados no Servidor 2 enquanto o Servidor 1 estava parado.
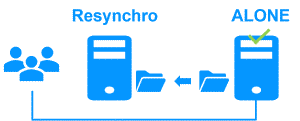
A recuperação de falhas ocorre sem perturbar a AWS, que pode continuar a ser executada no Servidor 2.
Passo 4. De volta ao normal
Após a reintegração, os ficheiros voltam a estar em modo mirror, como no passo 1. O sistema volta ao modo de alta disponibilidade, com a aplicação AWS a ser executada no Servidor 2 e SafeKit a replicar as atualizações dos ficheiros para o Servidor 1.
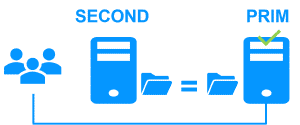
Se o administrador desejar que a aplicação seja executada no Servidor 1, isso pode ser feito manualmente através da consola web num momento apropriado, ou automaticamente através da configuração.
Como configurar um cluster mirror SafeKit para AWS ?
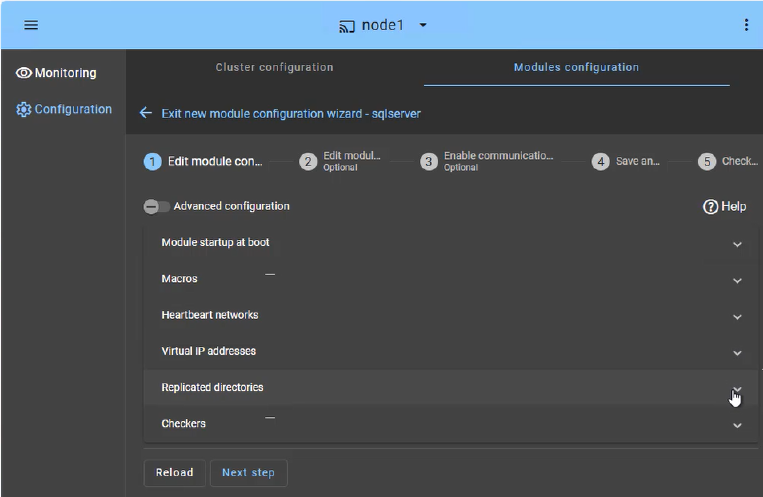
A consola web SafeKit oferece uma interface intuitiva para orquestrar a alta disponibilidade das suas aplicações críticas. Em apenas alguns passos, pode configurar um cluster mirror SafeKit para garantir a continuidade do negócio:
- Failover da Aplicação (Separador Macros): Defina os serviços específicos da aplicação a serem reiniciados automaticamente em caso de falha.
- Rede(s) de pulsações: Caminho(s) de comunicação dedicado(s) utilizado(s) pelos nós do cluster para monitorizar continuamente a integridade e a disponibilidade uns dos outros e para sincronizar as decisões de failover.
- Gestão de IP Virtual: Configure o IP Virtual (VIP) para uma reconexão transparente do cliente após uma falha.
- Replicação em Tempo Real: Selecione os diretórios críticos para replicação síncrona ao nível de byte, baseada no anfitrião.
- Verificadores: Monitorize o estado da aplicação e acione a recuperação automática se for detetada uma falha no processo.
O cluster SafeKit inclui um verificador dedicado de “split-brain” para resolver problemas de isolamento de rede sem a necessidade de uma terceira máquina testemunha ou de uma rede adicional de “heartbeat”. Saiba mais sobre “heartbeat”, “failover” e “quorum” num cluster.
Como monitorizar um cluster mirror SafeKit para AWS ?
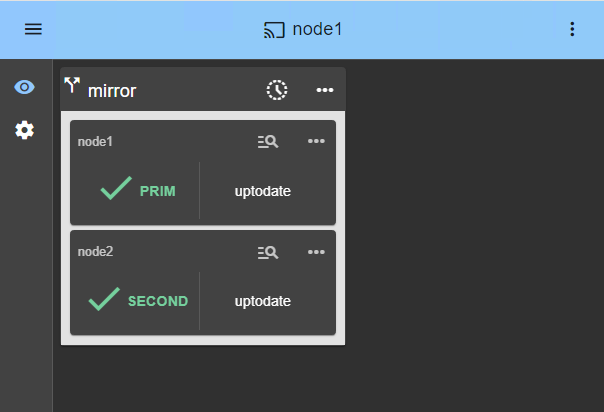
A consola de gestão SafeKit oferece uma visão unificada da sua infraestrutura de alta disponibilidade. Permite aos administradores monitorizar o estado operacional do cluster e acompanhar a sincronização de dados em tempo real.
Para um cluster mirror de 2 nós, a consola exibe claramente as funções de cada servidor:
- PRIM (Primário): O nó ativo que executa atualmente a aplicação e gere o IP Virtual. Executa escritas no armazenamento local e replicação em tempo real para o nó secundário.
- SECOND: O nó de reserva recebe atualizações síncronas ao nível de byte. Está pronto para assumir o controlo instantaneamente se o Primário falhar.
- ALONE Estado: Alerta visualmente quando o cluster está a ser executado num único nó (por exemplo, durante a manutenção ou após uma falha), indicando que a redundância foi temporariamente perdida.
- Progresso da Ressincronização: Quando um nó que falhou recupera, o seu estado fica laranja durante a reintegração de dados em segundo plano, garantindo que não haja tempo de inatividade durante a fase de “regresso ao normal”.
Além de simples ícones de estado, a interface oferece orquestração de failover com um clique, permitindo reatribuir manualmente a função primária para manutenção planeada, garantindo simultaneamente a disponibilidade contínua para a atividade do utilizador.
Limitações de Alta Disponibilidade SafeKit
| Limite / Requisito | Razão e Impacto | Alternativa Recomendada |
|---|---|---|
| Tamanho da replicação: alguns TBs | Tempo de resincronização após falha (passo 3): • Rede de 1 Gb/s ≈ 3 horas/TB • Rede de 10 Gb/s ≈ 1 hora/TB (dependendo do desempenho de escrita do disco) | • Utilizar armazenamento partilhado externo (mais caro, mais complexo). |
| Número de ficheiros: < 1.000.000 de ficheiros | • Desempenho do tempo de resincronização após uma falha (passo 3). • Tempo necessário para comparar cada ficheiro entre os dois nós. | • Coloque os vários ficheiros a replicar num disco rígido virtual/máquina virtual. • Apenas os ficheiros que representam o disco rígido virtual/máquina virtual serão replicados e resincronizados neste caso. |
| Capacidade de contingência: ≤ 32 máquinas virtuais | • Cada máquina virtual é executada num módulo mirror independente. • Máximo de 32 módulos mirror a funcionar no mesmo cluster. | • Utilizar um armazenamento externo partilhado e outra solução de agrupamento de máquinas virtuais (mais cara, mais complexa). |
| Arquitetura de rede: rede LAN/VLAN entre locais remotos | • Comutação automática de falha do endereço IP virtual com 2 nós na mesma sub-rede. • Boa largura de banda para resincronização (passo 3). • Baixa latência para replicação síncrona: normalmente < 5 ms RTT; valores mais elevados devem ser validados em relação à taxa de escrita da aplicação. | • Se os dois nós estiverem em subredes diferentes (comum na nuvem), utilize outras opções de reencaminhamento: um balanceador de carga, CLIs do fornecedor de nuvem, BGP ou redirecionamento de DNS. • Utilize soluções de cópia de segurança com replicação assíncrona para redes com alta latência. |
Comparação: SafeKit para AWS vs. Soluções Nativas de Alta Disponibilidade/Recuperação de Desastres na Nuvem
| Funcionalidade | SafeKit para AWS | Disco Partilhado Nativo na Nuvem | Replicação de Máquinas Virtuais na Nuvem Nativa para Recuperação de Desastres (DR) |
|---|---|---|---|
| Arquitetura | Sem partilha de recursos: Utiliza discos locais para máxima velocidade e custo mínimo. | Armazenamento partilhado: Dependente de discos geridos na nuvem. | Nível de bloco: Replica discos inteiros de máquinas virtuais para uma região passiva. |
| Integridade dos Dados (RPO) | Zero (RPO = 0): Replicação síncrona ao nível do ficheiro. | Zero: Escrita síncrona num disco partilhado. | Não-Zero: Replicação assíncrona que resulta em atraso de dados. |
| Lógica de Failover/Failback | Totalmente automático: monitorização e reinício integrados. | Requer uma ferramenta de failover de terceiros que suporte discos partilhados na nuvem. | Manual: Requer a ativação de um plano de recuperação de desastres. |
| Configuração da Aplicação | Reconfiguração Zero: Protege as aplicações onde estão atualmente instaladas. | Reconfiguração: Os dados da aplicação devem ser migrados para um disco partilhado específico. | Nenhum: Captura todo o sistema operativo e a aplicação tal como estão. |
| Âmbito da Replicação | Concluído: Pastas de dados da aplicação (BD + Configuração + Registos). | Parcial: Apenas os dados armazenados no volume partilhado. | Total: Replica a máquina virtual inteira. |
| Localização de Máquinas Virtuais | Multi-AZ nativo: replicação síncrona entre Zonas de Disponibilidade dentro de uma região. | Dependente do fornecedor: Requer armazenamento partilhado replicado entre Zonas de Disponibilidade. | Regional: Projetado principalmente para replicação entre regiões geográficas distantes. |
| Tempo de Implementação | Baixo: < 30 minutos (no local ou na nuvem). | Elevado: Dias ou semanas para a configuração do cluster. | Médio: Requer a configuração de cofres e políticas de DR. |
A Alta Disponibilidade é um substituto para a Replicação de Máquinas Virtuais em Nuvem Nativa para DR (Recuperação de Desastres)?
Não, a Alta Disponibilidade e as cópias de segurança são complementares, não intercambiáveis. Embora SafeKit garanta a continuidade do negócio, mantendo as aplicações em funcionamento durante uma falha de hardware, não protege contra erros lógicos, exclusões acidentais ou ataques de ransomware. Por exemplo, como a replicação em tempo real espelha todas as alterações instantaneamente, um ataque de ransomware no nó primário será imediatamente duplicado no nó secundário. Para recuperar de tais ameaças cibernéticas ou exclusões acidentais, é necessária uma solução de cópia de segurança dedicada com uma política de retenção robusta. Isto permite “retroceder” o seu ambiente a um estado íntegro anterior à ocorrência da corrupção.
Conclusão
Ao adotar uma arquitetura sem partilha de recursos, SafeKit elimina a complexidade e o custo dos discos partilhados geridos na nuvem. Ao contrário do clustering tradicional, oferece uma solução independente da infraestrutura que não requer reconfiguração da aplicação ou migração de dados. Com suporte nativo para Multi-AZ e um tempo de implementação inferior a 30 minutos, SafeKit garante que o seu ambiente AWS permanece resiliente, sem perda de dados (RPO = 0) e com recuperação totalmente automatizada.
Guia em Vídeo: Configuração de um cluster mirror HA SafeKit
Vídeo SafeKit: Agrupamento a nível de aplicação (8:47)
Neste vídeo, descubra como SafeKit implementa um cluster HA mirror sem a complexidade de um clustering de discos partilhados na nuvem. Embora esta demonstração utilize Microsoft SQL Server, a solução funciona de forma idêntica para outras bases de dados e aplicações. Tenha em atenção que o IP virtual é configurado neste vídeo para uma solução on-premise e não para um Balanceador de Carga na Nuvem com sondas de integridade SafeKit.
Destaques do Vídeo
- 🎬 2 nós com SQL Server (0:32)
- 🎬 Configure o cluster e o módulo mirror.safe (3:58)
- 🎬 Iniciar e testar a replicação, migração e failover do SQL em caso de falha (4:17)
🔍 Explore o SafeKit
Encontre informações sobre as funcionalidades, arquiteturas, vídeos, documentação e a versão de teste gratuita do SafeKit.
| Recurso | Descrição | Ligação |
|---|---|---|
| Principais características | Saiba por que o SafeKit é uma solução de alta disponibilidade simples e económica. | Descubra as principais funcionalidades |
| Casos de uso | Saiba como o SafeKit mantém as aplicações e infraestruturas críticas disponíveis. | Explore os casos de uso |
| Modelo de implementação | O SafeKit oferece alta disponibilidade sem a necessidade de uma SAN ou de armazenamento partilhado. | Explore o modelo de implementação |
| Estratégias de alta disponibilidade | Compare a alta disponibilidade para máquinas virtuais com a alta disponibilidade para aplicações. | Compare as duas estratégias |
| Especificações técnicas | Verifique os requisitos técnicos e as limitações dos clusters SafeKit. | Leia as especificações técnicas |
| Vídeos | Assista a demonstrações da configuração do SafeKit e da comutação automática de falha. | Assista aos vídeos técnicos |
| Arquitetura | Saiba como o cluster mirror replica ficheiros em tempo real e lida com a comutação de falhas. | Explore a arquitetura Mirror |
| Arquitetura | Saiba como o cluster farm equilibra o tráfego de rede e lida com a contingência. | Explore a arquitetura Farm |
| Comparação de produtos | Compare o SafeKit com os clusters de alta disponibilidade tradicionais. | Compare as soluções |
| Recursos técnicos | Encontre a documentação técnica, descarregue o SafeKit e aceda à versão de avaliação gratuita. | Aceda à documentação e à versão de teste gratuita |
| Módulos da aplicação | Utilize os módulos SafeKit pré-configurados para configurar alta disponibilidade para as suas aplicações. | Explore os módulos da aplicação |
