SafeKit: Balanceamento de Carga e cluster farm Alta Disponibilidade de Aplicações no Google GCP
Melhore o Balanceador de Carga na Nuvem com Monitorização ao Nível da Aplicação e Autocorreção
Um cluster farm SafeKit para GCP é uma solução de alta disponibilidade definida por software, otimizada para ambientes de Nuvem. Ao fornecer Monitorização Profunda e Autocorreção diretamente nos nós da aplicação, garante que as falhas de software são detetadas e resolvidas localmente antes de afetarem a disponibilidade. Integra-se perfeitamente com Balanceadores de Carga GCP, utilizando verificações de estado inteligentes para encaminhar o tráfego apenas para nós totalmente operacionais.
Quais são as vantagens de um cluster farm SafeKit para aplicações GCP?
- Integração do Balanceador de Carga GCP: Fornece automaticamente verificações de estado precisas aos Balanceadores de Carga GCP, garantindo que o tráfego seja encaminhado com base no estado real da GCP, em vez de apenas pings de servidor.
- Monitorização Profunda e Autocorreção: Deteta estados “zombie” em que uma instância da Cloud está “Em Execução”, mas a aplicação falhou. SafeKit aciona um reinício automático do serviço localmente antes de notificar o Balanceador de Carga da Cloud para efetuar o failover.
- Capacidade Híbrida Farm e Mirror: Permite, de forma única, misturar um cluster farm (para escalar front-ends via Cloud LB) com um cluster mirror (para replicação de dados síncrona de back-ends), resolvendo o desafio de armazenamento persistente na GCP.
- Alternativa Kubernetes: SafeKit oferece alta disponibilidade para aplicações legadas e em contentores (não concebidas para Kubernetes), sem a sobrecarga operacional e a complexidade da orquestração Kubernetes.
- Implementação Uniforme (Local ou na Nuvem): Para além de configurar o IP Virtual num Balanceador de Carga na Nuvem, o processo de implementação SafeKit permanece idêntico em ambientes locais e na nuvem.
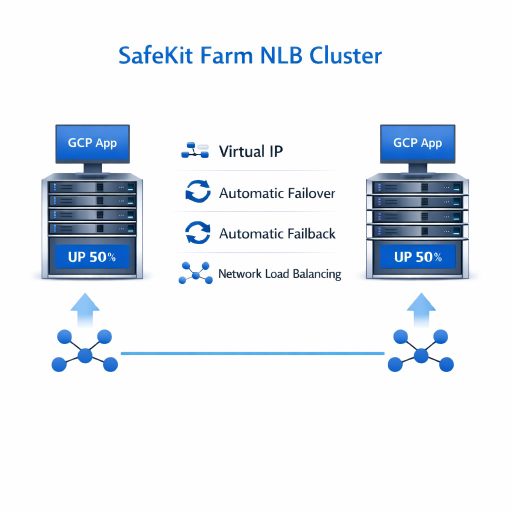
Cluster NLB farm SafeKit para GCP
⚡ Guia rápido de instalação de um cluster farm para GCP >
Índice
- Como o software SafeKit implementa de forma simples um cluster de balanceamento de carga de rede GCP (NLB)?
- Como funciona o cluster farm SafeKit com GCP?
- Comparação: cluster farm SafeKit On-Premises vs. cluster farm SafeKit na Nuvem
- Guia em Vídeo: Configuração de um cluster NLB farm SafeKit
- 🔍 Centro de navegação de alta disponibilidade do SafeKit
Como o software SafeKit implementa de forma simples um cluster de balanceamento de carga de rede GCP (NLB)?
Qual é a solução SafeKit Farm NLB para GCP?
SafeKit oferece balanceamento de carga de rede e alta disponibilidade para GCP em dois ou mais nós.
Este artigo explica como implementar rapidamente um cluster GCP sem a necessidade de conhecimentos especializados em Alta Disponibilidade (HA).
A solução funciona integrando as verificações de estado da aplicação do SafeKit com um IP virtual definido ao nível do balanceador de carga GCP. Ao configurar nomes de serviços de aplicação e verificadores de aplicação específicos, SafeKit garante que o balanceador de carga apenas direcione o tráfego para aplicações saudáveis e operacionais.
SafeKit permite o balanceamento de carga da rede e a comutação automática de falhas, proporcionando escalabilidade contínua e disponibilidade ininterrupta do serviço para as suas aplicações de missão crítica.
Em que é que a monitorização de aplicações SafeKit difere das verificações de estado padrão do NLB?
Ao contrário do hardware NLB padrão, que se baseia em pings simples e verificações de portas, SafeKit possui verificadores integrados ao nível da aplicação. Enquanto um balanceador tradicional apenas confirma se um servidor está “ativo”, SafeKit monitoriza a saúde real de GCP específicas.
Este monitoramento profundo permite que o sistema detete estados “zombie” — onde o servidor está ativo, mas o software falhou — acionando reinicializações automáticas do serviço ou redirecionamento de tráfego que as soluções NLB padrão não conseguem executar.
Como é que SafeKit lida com a Implementação Uniforme e o IP Virtual na Nuvem?
SafeKit é uma solução independente da nuvem, garantindo que o processo de implementação e a arquitetura permaneçam consistentes em servidores locais e em todos os principais fornecedores de nuvem. A principal diferença arquitetónica reside na forma como o IP Virtual (VIP) é apresentado à rede:
- No local: SafeKit gere o balanceamento de carga VIP diretamente nos servidores de aplicações, utilizando filtragem eficiente ao nível do kernel. A redundância é gerida através do envio de pacotes GARP (Gratuitous ARP) para os comutadores locais, que reatribuem o IP aos nós ativos instantaneamente.
- Na Nuvem: Como as redes em nuvem não suportam GARP, o IP Virtual é alojado por um Balanceador de Carga em Nuvem. Nesta configuração, SafeKit fornece as verificações de estado inteligentes necessárias para determinar o estado do nó. Isto permite que o Balanceador de Carga detete nós ativos em tempo real e encaminhe o tráfego automaticamente, garantindo uma comutação de falha contínua entre as Zonas de Disponibilidade.
Por que escolher uma solução unificada de alta disponibilidade (HA) “tudo-em-um” em vez de ferramentas fragmentadas?
Ao contrário das soluções “plug-and-play” que combinam produtos separados para clustering, SafeKit integra IP Virtual, Balanceamento de Carga de Rede, Failover Automático, failback automático e Replicação de Ficheiros Síncrona em Tempo Real num único motor.
Isto elimina o risco de “castelo de cartas”, onde as atualizações quebram ligações frágeis entre ferramentas díspares, fornece um único ponto de responsabilidade para toda a pilha de HA e reduz o erro humano ao fornecer uma única interface para HA de aplicação GCP.
É possível configurar um cluster farm GCP Farm sem ter conhecimentos de clustering?
Sim. Este artigo explica como implementar rapidamente um cluster farm GCP Farm sem a necessidade de conhecimentos especializados e complexos em clustering. Ao utilizar as verificações de estado do SafeKit para gerir o balanceamento de carga da rede IP virtual e a monitorização e reinício de aplicações do SafeKit, obtém uma solução robusta e escalável que é significativamente mais simples de implementar e manter do que as soluções tradicionais de clustering NLB.
Além GCP, que aplicações e ambientes SafeKit pode proteger?
SafeKit é uma solução versátil de alta disponibilidade para Windows e Linux que vai muito além de cluster farm GCP. Permite clusters mirror com replicação síncrona em tempo real e failover automático para uma vasta gama de cargas de trabalho críticas, incluindo:
- Ambientes Virtuais e Físicos: Máquinas virtuais Hyper-V ou KVM completas.
- Orquestração de contentores: ambientes Docker, Podman e K3s (Kubernetes).
- Dados e Serviços: Diretórios de ficheiros individuais, serviços e várias bases de dados.
- Infraestrutura em Nuvem: Alta disponibilidade para aplicações em nuvem.
💡 Explore a lista completa de soluções de alta disponibilidade suportadas aqui.
Como funciona o cluster farm SafeKit com GCP?
Como funciona o Balanceamento de Carga de Rede (NLB) para GCP
- Implementação Multi-AZ: Os nós são distribuídos por várias Zonas de Disponibilidade (Multi-AZ) para garantir a máxima resiliência contra falhas no centro de dados.
- Redundância Ativa-Ativa: A GCP crítica é executada simultaneamente em todos os nós do farm.
- Roteamento Inteligente de Tráfego: Os utilizadores ligam-se através de um endereço IP virtual gerido pelo balanceador de carga GCP.
- Monitorização de Saúde em Tempo Real: O balanceador de carga utiliza o URL de Verificação de Saúde do SafeKit. SafeKit retorna um HTTP 200 OK quando um nó está saudável e um HTTP 404 (ou tempo limite) em caso de falha, permitindo que o balanceador de carga encaminhe automaticamente o tráfego apenas para os nós operacionais.
Como funciona a Alta Disponibilidade (HA) para GCP
- Verificação Avançada de Aplicações: SafeKit monitoriza constantemente a GCP, utilizando verificadores de processos integrados e scripts personalizáveis.
- Capacidades de Autocorreção: Em caso de falha de software, SafeKit tenta automaticamente reiniciar a aplicação localmente, utilizando scripts de reinicialização pré-configurados.
- Failover Contínuo: Se as reinicializações locais falharem, SafeKit deixa de responder às verificações de estado, o que aciona o balanceador de carga para executar um failover imediato para os nós restantes saudáveis.
- Manutenção Simplificada: Cada nó inclui um conector da consola web SafeKit, que fornece uma interface de “um clique” para excluir manualmente nós do cluster para manutenção de hardware ou software.
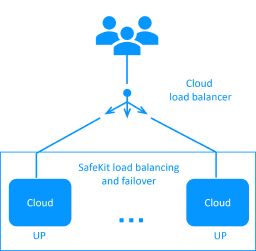
Arquitetura NLB e HA SafeKit para GCP
Como configurar a regra do balanceador de carga: a GCP é com estado ou sem estado ?
A configuração do seu balanceador de carga depende de a sua aplicação ser com estado ou sem estado:
Configuração com estado (Afinidade de sessão)
Para uma GCP com estado, é necessária afinidade de sessão (persistência). Isto garante que um cliente específico permanece ligado ao mesmo nó em várias sessões TCP para manter o contexto da sua aplicação. Neste cenário, o balanceador de carga é configurado com uma regra baseada no endereço IP do cliente. Consequentemente, enquanto um cliente individual está “bloqueado” a um nó específico, o tráfego de diferentes clientes é distribuído pelos vários nós no farm.
Configuração sem estado (sem afinidade)
Por outro lado, para uma GCP sem estado, a afinidade de sessão não é necessária. Como nenhum contexto local é armazenado no nó entre sessões, um único cliente pode ser distribuído por diferentes nós para cada nova sessão TCP. Neste caso, a regra do balanceador de carga é configurada com base na identidade da sessão TCP. Esta configuração proporciona a distribuição mais eficiente do tráfego pela farm, mas é apenas aplicável a serviços concebidos sem dependência de sessão.
Como configurar um cluster farm SafeKit na GCP?
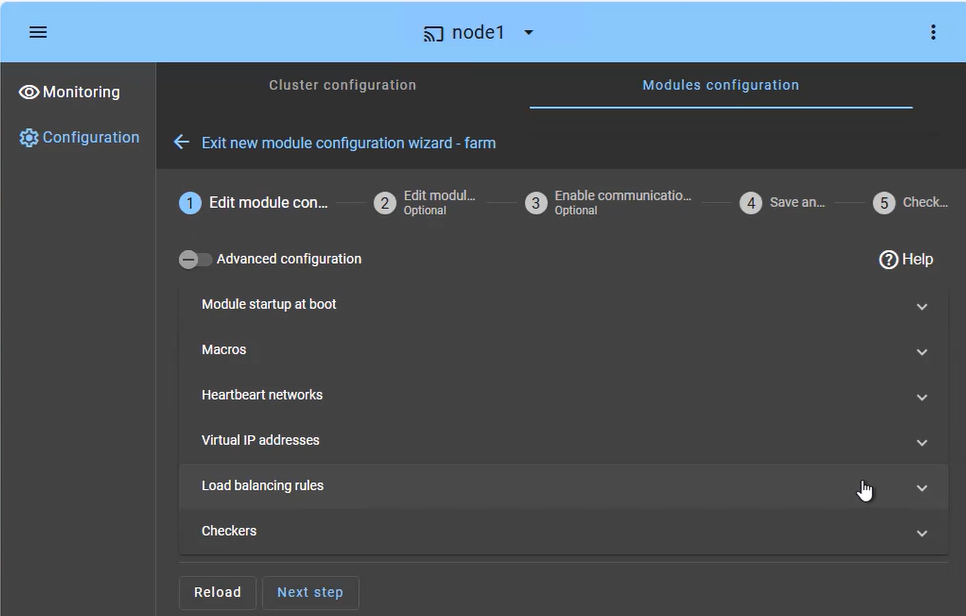
O cluster farm SafeKit foi concebido para alta disponibilidade e escalabilidade de serviços. A configuração foca-se na distribuição do tráfego de entrada por ambos os nós em simultâneo:
- Serviços com Balanceamento de Carga (separador Macros): Defina os serviços de aplicação específicos (por exemplo, Apache, IIS, Nginx) a serem mantidos ativos em todos os nós.
- Rede(s) de pulsações: Caminho(s) de comunicação utilizado(s) para detetar se um nó abandonou o farm.
- IP Virtual (VIP Farm): Para implementações no local, configure o VIP diretamente na consola web SafeKit. Para implementações na nuvem, configure o IP Virtual no Balanceador de Carga da Nuvem utilizando a verificação de estado do SafeKit.
- Regras de Balanceamento de Carga: Para implementações locais, configure a política de distribuição de tráfego com base no endereço IP de origem ou na porta na consola web SafeKit. Para implementações na nuvem, configure a política no Balanceador de Carga da Nuvem.
- Verificadores: Monitorize o estado da aplicação e acione o reinício automático se for detetado um erro de processo.
Como monitorizar um cluster farm SafeKit na GCP?
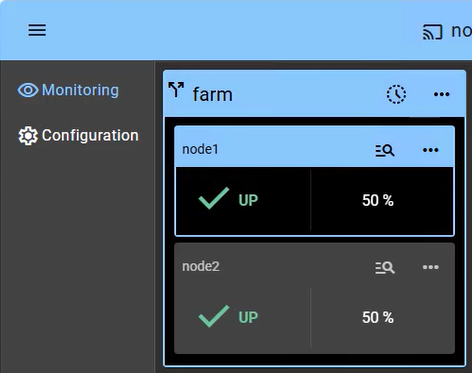
A monitorização de um cluster farm proporciona visibilidade sobre a natureza Ativa-Ativa da infraestrutura, onde todos os nós contribuem para o desempenho da aplicação (mostrando 2 nós neste exemplo):
- Estado UP (50% em 2 nós): Numa farm saudável, ambos os nós estão no estado " UP " (50%), o que significa que estão ambos a receber e a processar ativamente pedidos de clientes através do IP Virtual partilhado.
- Reequilíbrio Automático: Se um nó falhar, a consola mostra visualmente o nó restante a receber 100% do tráfego. O atraso na comutação de falha depende do intervalo de verificação de estado do balanceador de carga da nuvem.
- Inserção de Nó: Quando um nó reparado é reiniciado, ele transita de " STOP " para " UP " e começa automaticamente a receber a sua parte da carga sem intervenção do administrador.
- Sem Sincronização de Dados: Tenha em atenção que, num cluster farm, não existe o estado de resincronização “Laranja”, uma vez que se espera que os nós sejam sem estado ou partilhem uma base de dados de backend (que pode ser protegida separadamente num cluster mirror).
Além de simples ícones de estado, a interface oferece gestão de nós com um clique, permitindo-lhe parar ou iniciar manualmente um nó para manutenção planeada, enquanto o IP Virtual partilhado redistribui automaticamente o tráfego sem interromper a atividade do utilizador.
Comparação: cluster farm SafeKit On-Premises vs. cluster farm SafeKit na Nuvem
Comparação técnica do cluster farm SafeKit On-Premises vs. na Nuvem
| Funcionalidade | SafeKit On-Premises (Físico/Máquina Virtual) | SafeKit na Nuvem |
|---|---|---|
| Gestão de IP Virtual (VIP) | SafeKit gere o VIP diretamente através do Gratuitous ARP (GARP). | O IP Virtual é alojado por um Balanceador de Carga na Nuvem (NLB). |
| Distribuição de Tráfego | Gerido pelo Algoritmo de Filtragem do Kernel SafeKit em todos os nós locais. | Gerido pelo Balanceador de Carga na Nuvem com base no estado de saúde SafeKit. |
| Monitorização da Saúde | Os batimentos cardíacos internos monitorizam a saúde do nó. | O Balanceador de Carga consulta um URL de Verificação de Integridade SafeKit (HTTP 200/404). |
| Monitorização Profunda e Autocorreção | SafeKit monitoriza os processos da aplicação e executa os scripts de reinício locais antes de efetuar a comutação de contingência. | SafeKit monitoriza os processos da aplicação e deixa de responder à verificação de estado do Cloud LB para acionar a comutação de contingência. |
| Mecanismo de contingência | O VIP é movido instantaneamente entre os nós da rede local. | O balanceador de carga para de encaminhar o tráfego para o nó com falha automaticamente. |
| Requisitos de Infraestrutura | Rede padrão de Camada 2 (mesma sub-rede para VIP). | Múltiplas Zonas de Disponibilidade (AZ) para máxima resiliência. |
Em resumo, seja no local ou na nuvem, SafeKit garante que as suas aplicações críticas permanecem resilientes, escaláveis e fáceis de gerir através de uma única interface unificada. Para os editores de software, a natureza exclusivamente de software SafeKit é a escolha ideal para adicionar uma opção de Alta Disponibilidade ao seu catálogo de produtos. Ao contrário das soluções dependentes de hardware ou específicas da nuvem, SafeKit é 100% agnóstico, permitindo-lhe fornecer uma experiência de HA consistente, independentemente de os seus clientes implementarem no local, em ambientes virtualizados ou em nuvens públicas.
Guia em Vídeo: Configuração de um cluster NLB farm SafeKit
Vídeo SafeKit: Balanceamento de Carga de Rede e Gestão de IP Virtual (5:03)
Este vídeo demonstra uma implementação local SafeKit. A configuração é muito semelhante a uma implementação na nuvem, sendo a principal diferença a configuração do IP Virtual (que é substituído por um balanceador de carga na nuvem).
Saiba como implementar um endereço IP virtual para fornecer um único ponto de entrada para um cluster de 2 nós. SafeKit simplifica o balanceamento de carga da rede, gerindo automaticamente o IP virtual, garantindo que o tráfego do cliente é distribuído pelos nós e redirecionado instantaneamente durante uma falha.
Destaques do Vídeo
- 🎬 Arquitetura: Preparação de 2 nós para um IP virtual partilhado (0:13)
- 🎬 Configuração: Configurar o módulo farm.safe e o endereço IP virtual (2:20)
- 🎬 Validação: Teste de contingência e redirecionamento de IP virtual em caso de falha do servidor (2:30)
🔍 Explore o SafeKit
Encontre informações sobre as funcionalidades, arquiteturas, vídeos, documentação e a versão de teste gratuita do SafeKit.
| Recurso | Descrição | Ligação |
|---|---|---|
| Principais características | Saiba por que o SafeKit é uma solução de alta disponibilidade simples e económica. | Descubra as principais funcionalidades |
| Casos de uso | Saiba como o SafeKit mantém as aplicações e infraestruturas críticas disponíveis. | Explore os casos de uso |
| Modelo de implementação | O SafeKit oferece alta disponibilidade sem a necessidade de uma SAN ou de armazenamento partilhado. | Explore o modelo de implementação |
| Estratégias de alta disponibilidade | Compare a alta disponibilidade para máquinas virtuais com a alta disponibilidade para aplicações. | Compare as duas estratégias |
| Especificações técnicas | Verifique os requisitos técnicos e as limitações dos clusters SafeKit. | Leia as especificações técnicas |
| Vídeos | Assista a demonstrações da configuração do SafeKit e da comutação automática de falha. | Assista aos vídeos técnicos |
| Arquitetura | Saiba como o cluster mirror replica ficheiros em tempo real e lida com a comutação de falhas. | Explore a arquitetura Mirror |
| Arquitetura | Saiba como o cluster farm equilibra o tráfego de rede e lida com a contingência. | Explore a arquitetura Farm |
| Comparação de produtos | Compare o SafeKit com os clusters de alta disponibilidade tradicionais. | Compare as soluções |
| Recursos técnicos | Encontre a documentação técnica, descarregue o SafeKit e aceda à versão de avaliação gratuita. | Aceda à documentação e à versão de teste gratuita |
| Módulos da aplicação | Utilize os módulos SafeKit pré-configurados para configurar alta disponibilidade para as suas aplicações. | Explore os módulos da aplicação |
