---
title: "SafeKit: Software de Replicação de Dados em Tempo Real e Alta Disponibilidade Podman"
canonical: "https://safekit.eviden.com/pt-pt/solutions/podman-the-simplest-high-availability-cluster-between-two-redundant-servers/"
description: "SafeKit oferece uma solução robusta de alta disponibilidade Podman com replicação de dados síncrona integrada. Implemente um cluster de contentores com estado, com failover automático e perda zero de dados em servidores Linux padrão. Não é necessário SAN ou armazenamento partilhado. Implemente em minutos."
category: "solutions"
lang: "pt-pt"
topics: "Como o SANless SafeKit cluster mirror funciona com Podman, Índice, Como o software SafeKit implementa de forma simples um cluster de alta disponibilidade Podman?, Como funciona o cluster mirror SafeKit com Podman ?, Limitações de Alta Disponibilidade SafeKit, Comparação: Cluster SANless SafeKit vs. HA Podman Tradicional, Comparação: SafeKit vs. Soluções de Alta Disponibilidade (HA) de Código Aberto Linux (Pacemaker/Corosync/DRBD), Resumo da Alta Disponibilidade Podman"
translation: "translate_md 2026-11-08.3 | glossaire 2026-11-08.7 | Translation LLM | 23 expressions"
---
# SafeKit: Software de Replicação de Dados em Tempo Real e Alta Disponibilidade Podman {#safekit-podman-high-availability--real-time-data-replication-software}
## Como o SANless SafeKit cluster mirror funciona com Podman {#how-the-sanless-safekit-mirror-cluster-works-with-podman}
SafeKit oferece uma **solução de alta disponibilidade (HA) leve e "suficiente"** para organizações que consideram **Kubernetes** demasiado exigente em recursos, complexo ou excessivamente projetado para cargas de trabalho de contentores localizadas ou de computação de ponta. **SafeKit** fornece um **cluster de alta disponibilidade simplificado e completo de 2 nós para Podman** no Linux. Serve como uma alternativa integrada e sem falhas à complexa pilha de HA para Linux "Faça Você Mesmo" (DIY) — eliminando o fardo técnico de configurar manualmente **o Corosync** para a adesão ao nó, **o Pacemaker** para a orquestração de recursos e **o DRBD** para a replicação ao nível de bloco. Ao utilizar replicação síncrona em tempo real e um **endereço IP virtual comutado automaticamente**, SafeKit cria um **cluster robusto sem SAN** que elimina a necessidade de armazenamento partilhado dispendioso. Esta arquitetura garante a reconexão transparente do cliente, a comutação automática rápida e uma **garantia de perda de dados zero (RPO = 0)** para aplicações em contentores.
* ✅ **Alternativa Kubernetes:** Alta disponibilidade para contentores sem a sobrecarga da rede K8s (Ingress/Balanceadores de Carga) e orquestração.
* ✅ **Arquitetura Simplificada:** Substitui a pilha Corosync/Pacemaker/DRBD por um único pacote de software.
* ✅ **Não é necessário armazenamento partilhado:** arquitetura SANless que utiliza discos locais e replicação ao nível de bytes.
* ✅ **Failover Automático de IP Virtual (VIP):** Garante a reconexão transparente do cliente durante uma mudança de servidor.
* ✅ **Replicação de dados síncrona:** Perda de dados garantida de zero (RPO = 0) entre os nós.
* ✅ **Failover e Failback Automatizados:** Reinício rápido da aplicação no nó redundante sem recurso a scripts manuais.

**Uma solução de alta disponibilidade (HA) para contentores Podman, utilizando a arquitetura SANless da SafeKit .**
⚡ Guia rápido de instalação do HA para Podman >
## Índice {#table-of-contents}
* [Como o software SafeKit implementa de forma simples um cluster de alta disponibilidade Podman?](#how-safekit-implements-podman-ha)
* [Como funciona o cluster mirror SafeKit com Podman?](#safekit-mirror-cluster)
* [Limitações de Alta Disponibilidade SafeKit](#safekit-ha-limitations)
* [Comparação: Cluster SANless SafeKit vs. HA Podman Tradicional](#safekit-podman-comparison)
* [Comparação: SafeKit vs. Soluções de Alta Disponibilidade (HA) de Código Aberto Linux (Pacemaker/Corosync/DRBD)](#safekit-vs-linux-ha-stack)
* [Resumo da Alta Disponibilidade Podman](#podman-ha-summary-quick-installation-guide)
* [🔍 Explore SafeKit](#hub)
## Como o software SafeKit implementa de forma simples um cluster de alta disponibilidade Podman? {#how-safekit-implements-podman-ha}
### Como posso conseguir alta disponibilidade para Podman em dois servidores? {#how-can-i-achieve-high-availability-for-podman-on-two-servers}
**SafeKit** fornece uma solução de alta disponibilidade para **Podman** entre dois servidores redundantes, sem a necessidade de um disco partilhado. O sistema funciona configurando **a replicação em tempo real** dos diretórios associados aos dados persistentes do Podman. Em caso de falha, SafeKit gere o failover automático e reinicia os seus contentores no nó secundário em segundos.
### Como funciona a comutação automática de rede para os contentores Podman? {#how-does-automatic-network-failover-work-for-podman-containers}
SafeKit implementa um **endereço IP virtual (VIP) com comutação automática**. Este VIP serve como um ponto de entrada único para as aplicações cliente. Se o servidor principal falhar, SafeKit move o IP virtual para o servidor redundante utilizando **o ARP Gratuito**. Isto garante que os clientes se voltam a ligar de forma transparente ao mesmo endereço IP onde a aplicação Podman foi reiniciada.
### O que é um cluster "SANless" para Podman? {#what-is-a-sanless-cluster-for-podman}
Um **cluster SANless** para Podman é uma arquitetura que oferece alta disponibilidade sem a necessidade de uma dispendiosa Rede de Área de Armazenamento (SAN) ou Armazenamento Conectado à Rede (NAS). **SafeKit** utiliza **replicação síncrona** baseada no anfitrião para mirror dados entre os discos locais de dois servidores. Isto elimina o armazenamento partilhado como um ponto único de falha e garante um **Objetivo de Ponto de Recuperação (RPO) de zero**, o que significa que não ocorre perda de dados durante uma falha.
### É possível configurar um cluster Podman sem conhecimentos Kubernetes? {#is-it-possible-to-set-up-a-podman-cluster-without-kubernetes-skills}
Sim. Este artigo explica como [implementar rapidamente um cluster Podman]() sem conhecimentos especializados em clustering ou orquestração complexa Kubernetes. Ao utilizar **os scripts de reinício automático** do SafeKit para gerir o arranque e paragem das aplicações Podman, obtém uma solução de redundância robusta que é muito mais simples de implementar e manter do que o K8s.
### Em que é que a replicação SafeKit difere das soluções de nível de bloco, como o DRBD para Podman? {#how-does-safekit-replication-differ-from-block-level-solutions-like-drbd-for-podman}
Ao contrário da maioria das soluções SANless que utilizam **replicação ao nível de bloco** (como o DRBD), **SafeKit** executa **a replicação baseada no anfitrião ao nível de ficheiro**. Esta abordagem é completamente transparente para a aplicação Podman, pois não exige que migre dados para um volume de "disco replicado" específico e recém-criado. Em vez disso, basta configurar SafeKit para replicar as pastas de aplicação existentes — mesmo aquelas no **disco do sistema**. Isto permite implementar alta disponibilidade para Podman exatamente onde já está instalado, sem complexas reconfigurações de disco ou alterações na aplicação.
### SafeKit pode fornecer alta disponibilidade para aplicações que não sejam Podman? {#can-safekit-provide-high-availability-for-applications-beyond-podman}
Sim. **SafeKit** é um software de alta disponibilidade genérico e altamente versátil, compatível com **Windows e Linux**. Além do Podman, SafeKit pode ser usado para implementar **replicação em tempo real e failover automático** para qualquer diretório de ficheiros, serviço ou base de dados. Suporta uma vasta gama de tecnologias, incluindo **máquinas virtuais Hyper-V e KVM**, **Docker**, **K3s** e várias **aplicações na nuvem**. Isto torna SafeKit uma solução de clustering universal para proteger cargas de trabalho críticas em diversos ambientes de TI, sem a necessidade de hardware especializado.
## Como funciona o cluster mirror SafeKit com Podman ? {#safekit-mirror-cluster}
### Passo 1. Replicação em tempo real {#step1}
O Servidor 1 (PRIM) executa a aplicação Podman. Os clientes estão ligados a um [endereço IP virtual](https://safekit.eviden.com/pt-pt/best-practises/how-a-virtual-ip-address-works/). SafeKit replica em tempo real as modificações feitas nos ficheiros através da rede.
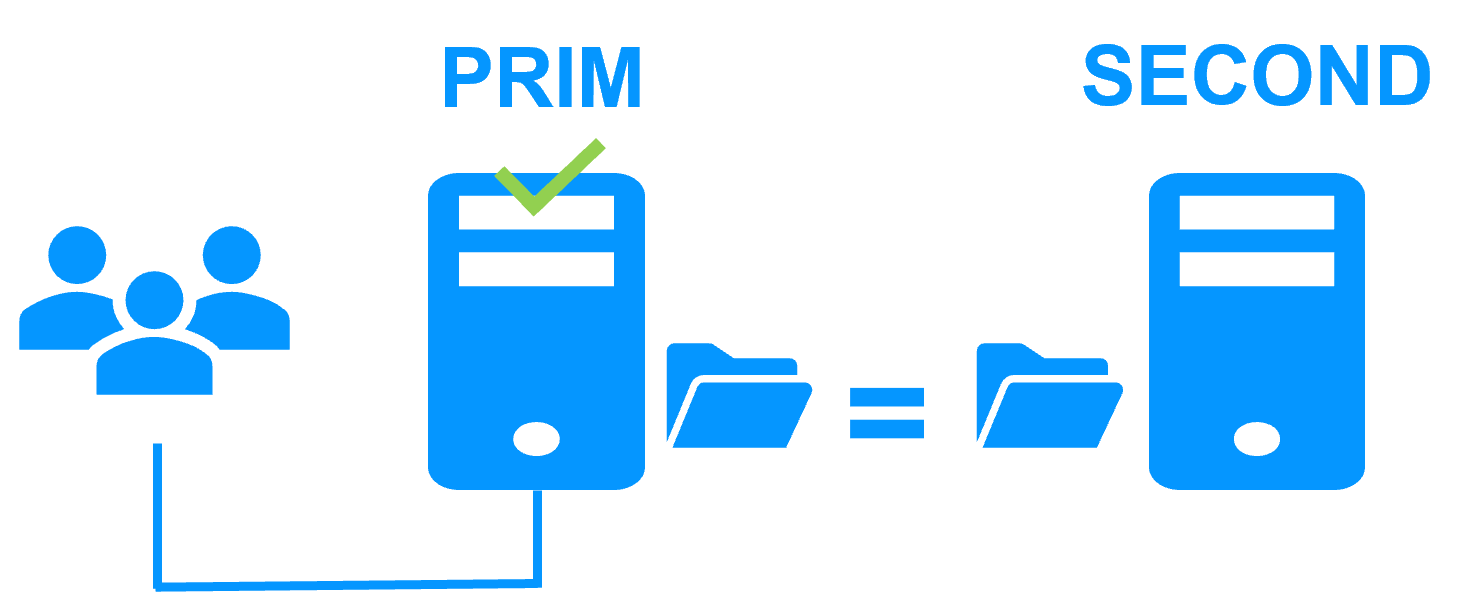
A replicação é [síncrona](https://safekit.eviden.com/pt-pt/best-practises/synchronous-replication-vs-asynchronous-replication/), sem perda de dados em caso de falha, ao contrário da replicação assíncrona.
Basta configurar os nomes dos diretórios a replicar no SafeKit. Não existem pré-requisitos quanto à organização do disco. Os diretórios podem estar localizados no disco do sistema.
### Passo 2. Reposição automática em caso de falha {#step2}
Quando o Servidor 1 falha, o Servidor 2 assume o controlo. SafeKit muda o endereço IP virtual e reinicia a aplicação Podman automaticamente no Servidor 2.
A aplicação encontra os ficheiros replicados pelo SafeKit atualizados no Servidor 2. A aplicação continua a ser executada no Servidor 2, modificando localmente os seus ficheiros que já não são replicados para o Servidor 1.
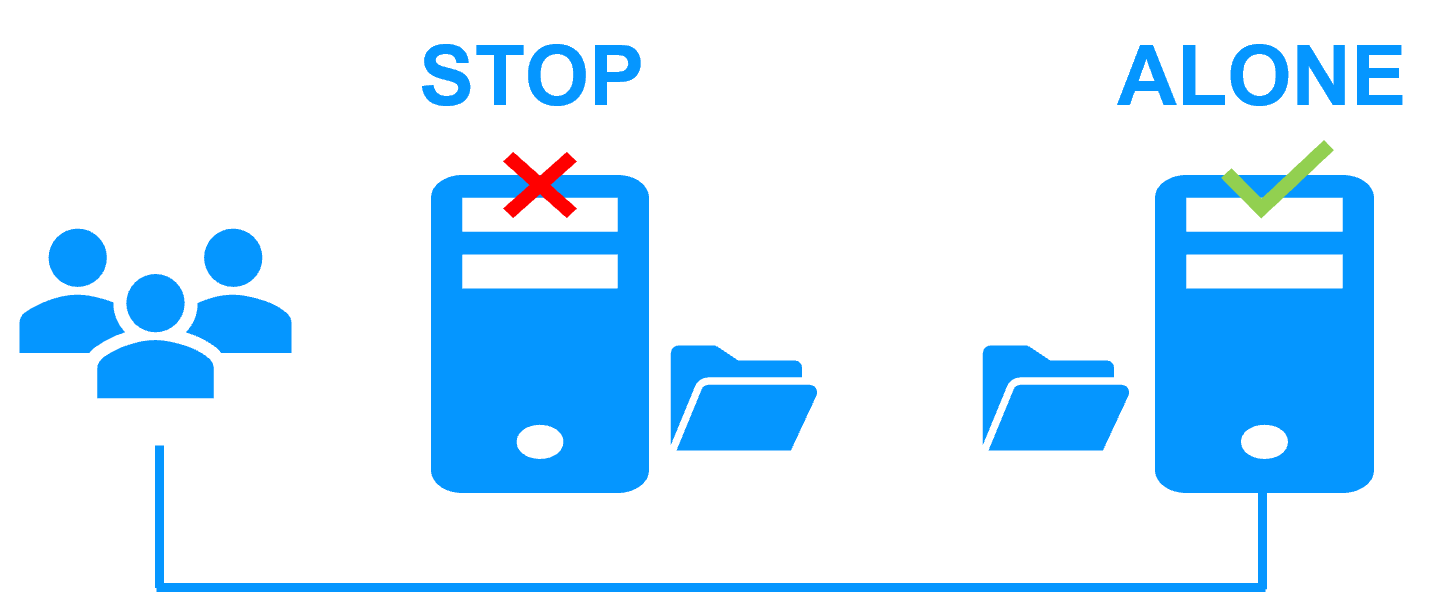
O tempo de failover é igual ao tempo de deteção de falhas (30 segundos por predefinição) mais o tempo de arranque da aplicação.
### Passo 3. failback automático {#step3}
A recuperação de falhas envolve reiniciar o Servidor 1 após a resolução do problema que causou a sua falha.
SafeKit resincroniza automaticamente os ficheiros, atualizando apenas os ficheiros modificados no Servidor 2 enquanto o Servidor 1 estava parado.
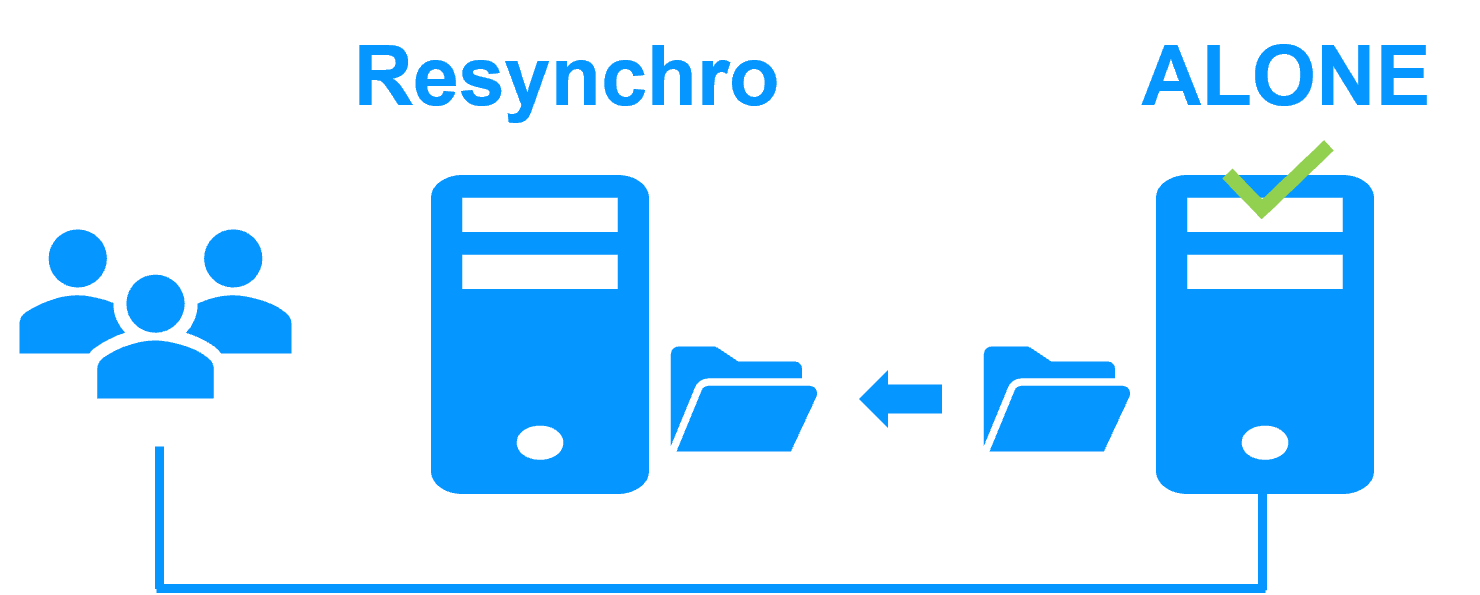
A recuperação de falhas ocorre sem perturbar a Podman, que pode continuar a ser executada no Servidor 2.
### Passo 4. De volta ao normal {#step-4-back-to-normal}
Após a reintegração, os ficheiros voltam a estar em modo mirror, como no passo 1. O sistema volta ao modo de alta disponibilidade, com a aplicação Podman a ser executada no Servidor 2 e SafeKit a replicar as atualizações dos ficheiros para o Servidor 1.
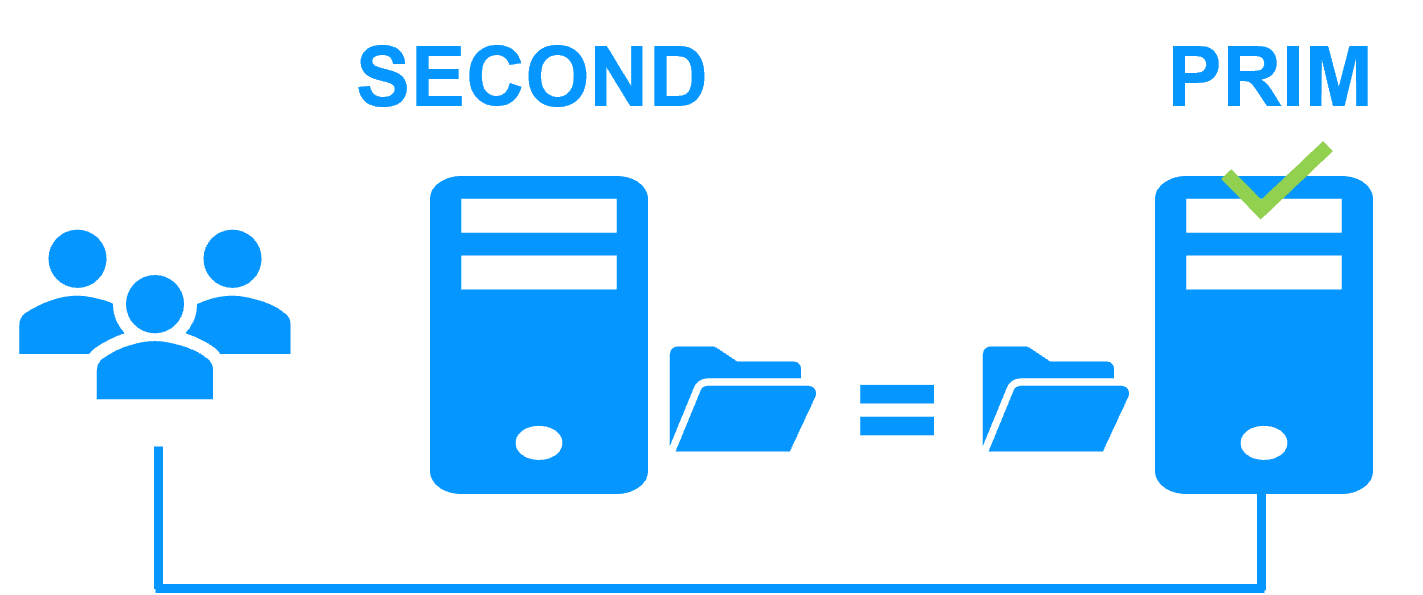
Se o administrador desejar que a aplicação seja executada no Servidor 1, isso pode ser feito manualmente através da consola web num momento apropriado, ou automaticamente através da configuração.
### Como configurar um cluster mirror SafeKit para Podman ? {#safekit-mirror-cluster-configure}
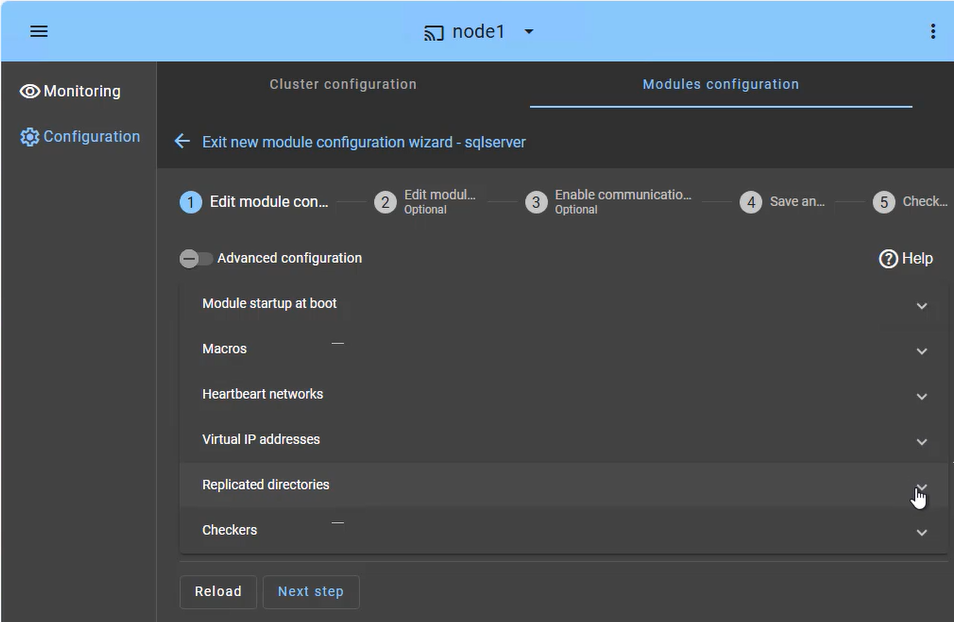
A **consola web SafeKit** oferece uma interface intuitiva para orquestrar a alta disponibilidade das suas aplicações críticas. Em apenas alguns passos, pode configurar um **cluster mirror SafeKit** para garantir a continuidade do negócio:
* **Failover da Aplicação (Separador Macros):** Defina os serviços específicos da aplicação a serem reiniciados automaticamente em caso de falha.
* **Rede(s) de pulsações:** Caminho(s) de comunicação dedicado(s) utilizado(s) pelos nós do cluster para monitorizar continuamente a integridade e a disponibilidade uns dos outros e para sincronizar as decisões de failover.
* **Gestão de IP Virtual:** Configure o IP Virtual (VIP) para uma reconexão transparente do cliente após uma falha.
* **Replicação em Tempo Real:** Selecione os diretórios críticos para replicação síncrona ao nível de byte, baseada no anfitrião.
* **Verificadores:** Monitorize o estado da aplicação e acione a recuperação automática se for detetada uma falha no processo.
O cluster SafeKit inclui um verificador dedicado de "split-brain" para resolver problemas de isolamento de rede sem a necessidade de uma terceira máquina testemunha ou de uma rede adicional de "heartbeat". Saiba mais sobre ["heartbeat", "failover" e "quorum" num cluster](https://safekit.eviden.com/pt-pt/best-practises/heartbeat-failover-quorum-windows-linux-cluster/).
### Como monitorizar um cluster mirror SafeKit para Podman ? {#safekit-mirror-cluster-monitoring}
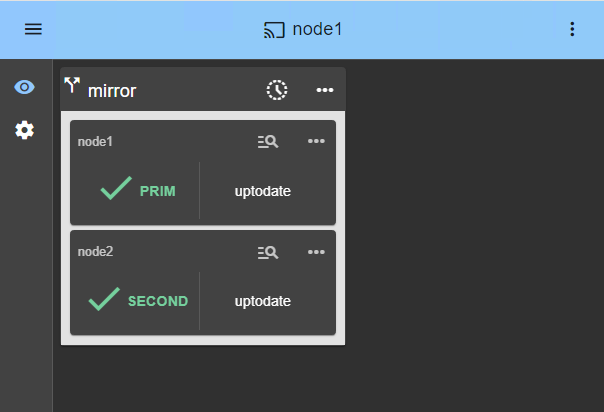
A **consola de gestão SafeKit** oferece uma visão unificada da sua infraestrutura de alta disponibilidade. Permite aos administradores monitorizar o **estado operacional** do cluster e acompanhar a sincronização de dados em tempo real.
Para um cluster mirror de 2 nós, a consola exibe claramente as funções de cada servidor:
* **PRIM (Primário):** O nó ativo que executa atualmente a aplicação e gere o IP Virtual. Executa escritas no armazenamento local e replicação em tempo real para o nó secundário.
* **SECOND:** O nó de reserva recebe atualizações síncronas ao nível de byte. Está pronto para assumir o controlo instantaneamente se o Primário falhar.
* **ALONE Estado:** Alerta visualmente quando o cluster está a ser executado num único nó (por exemplo, durante a manutenção ou após uma falha), indicando que a redundância foi temporariamente perdida.
* **Progresso da Ressincronização:** Quando um nó que falhou recupera, o seu estado fica laranja durante a reintegração de dados em segundo plano, garantindo que não haja tempo de inatividade durante a fase de "regresso ao normal".
Além de simples ícones de estado, a interface oferece **orquestração de failover com um clique**, permitindo reatribuir manualmente a função primária para manutenção planeada, garantindo simultaneamente a disponibilidade contínua para a atividade do utilizador.
## Limitações de Alta Disponibilidade SafeKit {#safekit-ha-limitations}
Limite / Requisito | Razão e Impacto | Alternativa Recomendada
---|---|---
Tamanho da replicação: alguns TBs | Tempo de resincronização após falha ([passo 3](https://safekit.eviden.com/pt-pt/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)):
• Rede de 1 Gb/s ≈ 3 horas/TB
• Rede de 10 Gb/s ≈ 1 hora/TB (dependendo do desempenho de escrita do disco) | • Utilizar [armazenamento partilhado externo](https://safekit.eviden.com/pt-pt/best-practises/san-vs-nas-shared-storage-for-a-failover-cluster/) (mais caro, mais complexo).
Número de ficheiros: < 1.000.000 de ficheiros | • Desempenho do tempo de resincronização após uma falha ([passo 3](https://safekit.eviden.com/pt-pt/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Tempo necessário para comparar cada ficheiro entre os dois nós. | • Coloque os vários ficheiros a replicar num disco rígido virtual/máquina virtual.
• Apenas os ficheiros que representam o disco rígido virtual/máquina virtual serão replicados e resincronizados neste caso.
Capacidade de contingência: ≤ 32 máquinas virtuais | • Cada máquina virtual é executada num módulo mirror independente.
• Máximo de 32 módulos mirror a funcionar no mesmo cluster. | • Utilizar um armazenamento externo partilhado e outra solução de agrupamento de máquinas virtuais (mais cara, mais complexa).
Arquitetura de rede: rede LAN/VLAN entre locais remotos | • Comutação automática de falha do [endereço IP virtual](https://safekit.eviden.com/pt-pt/best-practises/how-a-virtual-ip-address-works/) com 2 nós na mesma sub-rede.
• Boa largura de banda para resincronização ([passo 3](https://safekit.eviden.com/pt-pt/architectures/file-replication-byte-level-with-failover-mirror-cluster/#safekit-mirror-cluster)).
• Baixa latência para [replicação síncrona](https://safekit.eviden.com/pt-pt/best-practises/synchronous-replication-vs-asynchronous-replication/): normalmente < 5 ms RTT; valores mais elevados devem ser validados em relação à taxa de escrita da aplicação. | • Se os dois nós estiverem em subredes diferentes (comum na nuvem), utilize [outras opções de reencaminhamento](https://safekit.eviden.com/pt-pt/best-practises/how-a-virtual-ip-address-works/#safekit-virtual-ip-implementation): um balanceador de carga, CLIs do fornecedor de nuvem, BGP ou redirecionamento de DNS.
• Utilize soluções de cópia de segurança com replicação assíncrona para redes com alta latência.
## Comparação: Cluster SANless SafeKit vs. HA Podman Tradicional {#safekit-podman-comparison}
Funcionalidade | HA Tradicional (K8s / Armazenamento Partilhado) | SafeKit (Mirror sem SAN)
---|---|---
Arquitetura de Armazenamento | Requer **SAN ou NAS** (disco partilhado) dispendioso | Sem partilha de recursos: Utiliza apenas discos locais
Tipo de Replicação | Frequentemente ao nível do bloco (complexo de configurar) | Replicação de Ficheiros ao Nível de Byte (Transparente)
Consistência dos Dados | Depende da fiabilidade do armazenamento externo | Replicação Síncrona (RPO = 0)
Configuração da Rede | Complexo (Balanceadores de carga, Ingress, etc.) | Failover automático de IP virtual (VIP)
Requisito de Competência | Especialista (Kubernetes /especialistas em clustering) | Simples: Não são necessárias competências especializadas
Processo de Recuperação de Falhas | Sincronização manual ou complexa | Ressincronização automática de dados modificados
## Comparação: SafeKit vs. Soluções de Alta Disponibilidade (HA) de Código Aberto Linux (Pacemaker/Corosync/DRBD) {#safekit-vs-linux-ha-stack}
Funcionalidade | Pilha de Alta Disponibilidade Linux (Pacemaker + Corosync + DRBD) | SafeKit (Mirror sem SAN)
---|---|---
Arquitetura | Modular: Requer a gestão de 3 ou mais ferramentas e módulos de kernel distintos. | Tudo-em-Um: Software único e integrado para replicação e recuperação de desastres.
Nível de Replicação | Nível de bloco (DRBD): Replica a totalidade da partição/volume do disco. | Ao nível de byte (SafeKit): Replica apenas os dados modificados dentro de ficheiros específicos.
Facilidade de Configuração | Complexo: Requer conhecimentos de CLI (Interface de Linha de Comandos) para programar manualmente restrições de ordenação (IP virtual, montagens), scripts de recuperação de aplicações e regras de quórum/isolamento. | Simples: Consola web intuitiva e módulos de aplicação prontos a usar.
Cercas (STONITH) | Obrigatório para prevenir a corrupção: o STONITH (Shoot The Other Node In The Head) requer um hardware especializado (IPMI/iDRAC) para literalmente cortar a energia ou reiniciar o servidor com falha. | Baseado em software: [Resolução inteligente de problemas de divisão de rede sem hardware adicional.]()
Processo de Recuperação de Falhas | Manual/Técnico: Risco de divergência de dados ou "split-brain" durante a resincronização. | Automático e Transparente: Ressincronização em segundo plano com recuperação segura em caso de falha.
Manutenção | Requer competências altamente especializadas para atualizar/resolver problemas de componentes individuais. | Fácil de manter pelos administradores gerais do sistema através de um painel de controlo na web.
## Resumo da Alta Disponibilidade Podman {#podman-ha-summary-quick-installation-guide}
**SafeKit** fornece um **cluster HA simples de 2 nós para Podman**, oferecendo uma **alternativa leve Kubernetes** para cargas de trabalho de missão crítica. Ao substituir a complexa pilha **Corosync, Pacemaker e DRBD**, SafeKit elimina a necessidade de armazenamento partilhado **SAN/NAS** dispendioso.
Através **de replicação síncrona em tempo real** e de um **sistema automático de contingência de IP Virtual (VIP)**, SafeKit garante **a perda zero de dados (RPO = 0)** e a recuperação transparente de aplicações. É a solução ideal para organizações que exigem **alta disponibilidade robusta e sem SAN**, com configuração e sobrecarga administrativa mínimas.